Angular脏检查机制详解:JS双向绑定的另一种实现思路
深入解析AngularJS经典脏检查机制的运作原理,剖析$scope、$$watchers、$digest循环与$apply边界,对比属性劫持与脏检查的关键差异,并提供原生JavaScript手写最小实现。
在现代前端开发中,数据驱动视图通常被理解为通过属性拦截来实现响应式,但早期的 AngularJS(1.x)选择了一条完全不同的路线:它不改写普通 JavaScript 对象的任何读写行为,而是在特定事件触发后,通过周期性比对新旧数据的差异来驱动视图更新,这种策略被称为“脏检查”(Dirty Checking)。理解脏检查的核心运行逻辑,不仅能够搞清 AngularJS 双向绑定的本质,也能在面对复杂状态同步场景时掌握另一种重要的工程设计思路。
一、什么是脏检查:从双向绑定的本质说起
双向数据绑定的本质由两个核心任务构成:一是“视图感知数据变化”(Model 驱动 View),二是“数据同步用户交互”(View 驱动 Model)。对于第二个任务,只要通过监听 DOM 的原生事件(如 input 或 change)将输入框的最新值写入 JavaScript 变量即可完成;而难点始终在于第一个任务——如何在纯 JavaScript 环境下,察觉到对象属性发生了改动,并准时触发 UI 重新渲染。
为了解决这一问题,前端领域演化出了两条代表性的技术路径:以 Vue 为代表的“属性拦截通知模式”,以及以 AngularJS 为代表的“脏检查比对模式”。
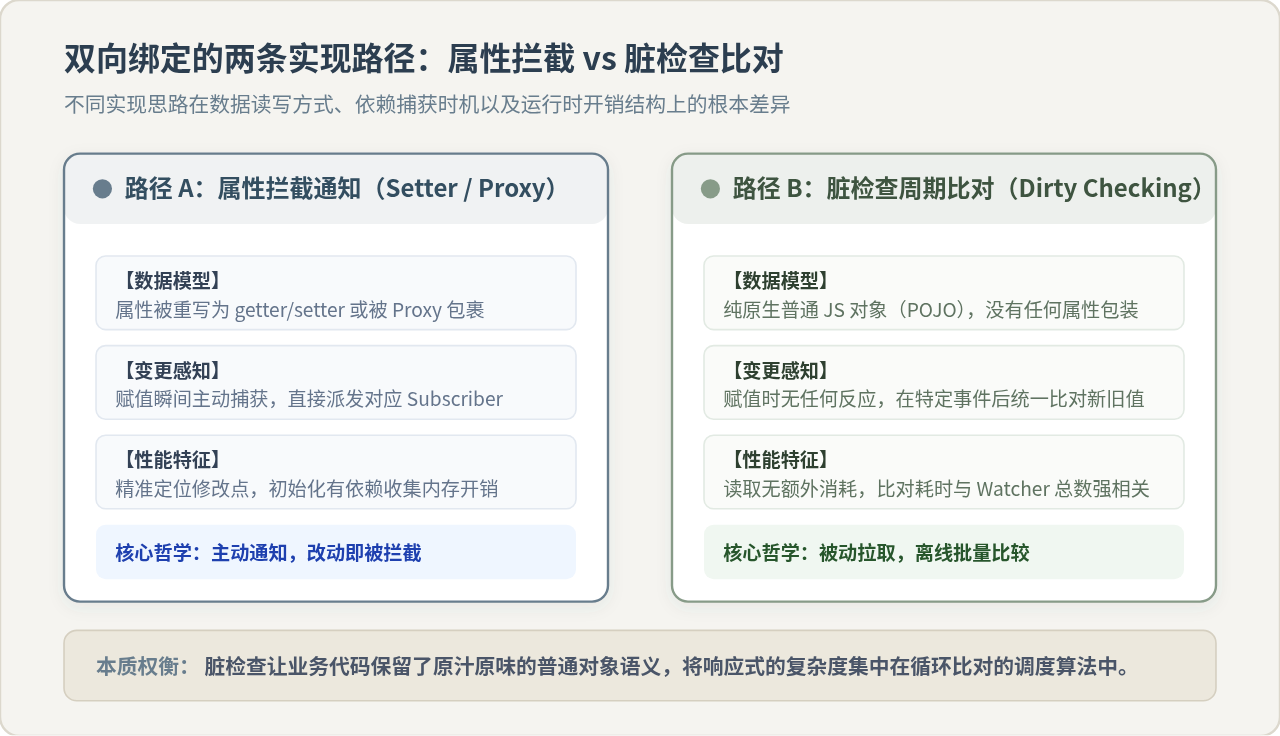
两种方式的关键差异主要体现在对数据结构的侵入性以及变更感知的时机上:
- 属性拦截模式(Setter / Proxy):在对象初始化阶段,通过
Object.defineProperty将字段改写为带有 getter/setter 的访问器属性,或直接在外层包裹一层Proxy。当业务代码执行user.name = 'Bob'时,赋值动作在发生的瞬间被 setter 拦截,依赖系统随即精准通知绑定了该属性的渲染函数。 - 脏检查模式(Dirty Checking):框架完全不修改任何对象定义,
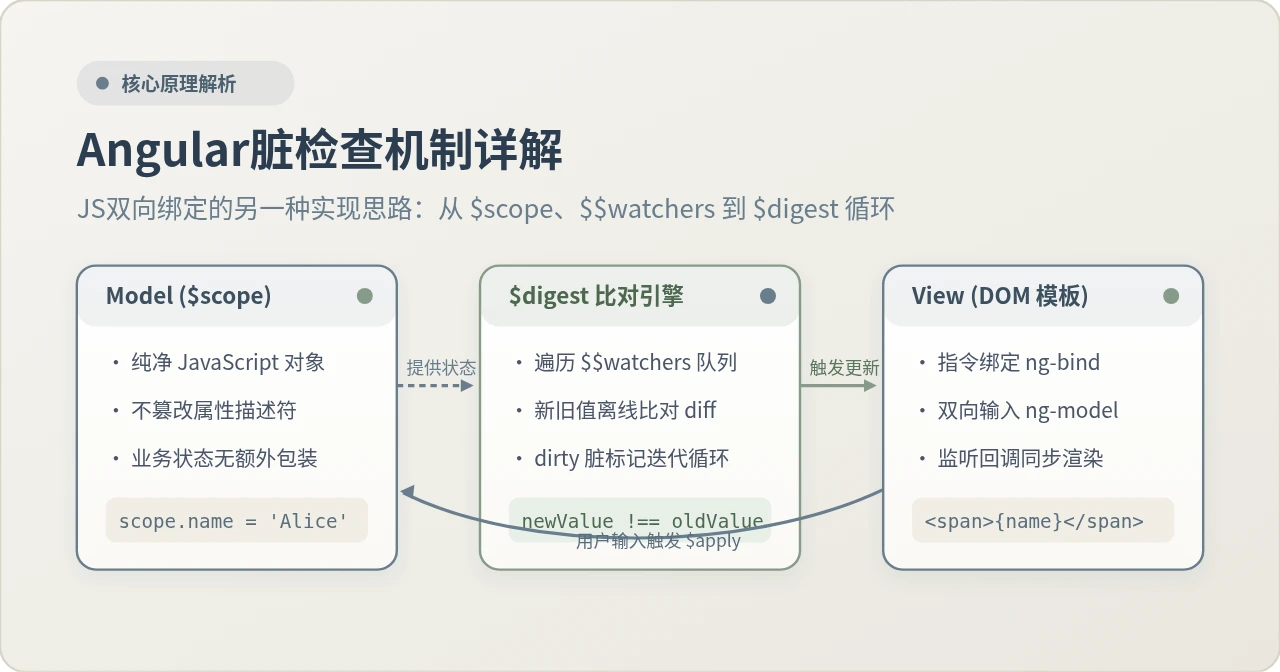
$scope上挂载的仅仅是最普通的 JavaScript 纯对象(POJO)。当你执行$scope.user.name = 'Bob'时,JavaScript 引擎以最高速度执行普通赋值,没有任何中间层介入。框架转而在交互事件(如点击按钮、Ajax 请求返回)结束后的统一收口阶段,遍历一张记录了“历史旧值”的监听清单,对比当前新值与上一次记录的旧值是否一致;一旦发现不一致(即数据“脏”了),才触发对应的更新回调。
关键差异的工程影响:属性拦截通过牺牲初始化阶段的内存和包装开销,换取了精准的细粒度更新;而脏检查保持了纯正的原生对象语义与零初始包装开销,把响应式的计算压力后置到了集中比对的循环当中。
二、脏检查的核心骨架:$scope、$$watchers 与 $watch
脏检查之所以能够完成比对,是因为框架维护了一张名为 $$watchers 的观察者注册表。在 AngularJS 中,每一个挂载到视图上的数据表达式(例如模板里的 {{user.name}} 或 ng-bind="cart.total"),都会在编译阶段自动通过 $scope.$watch() 方法生成一个 Watcher 实例并存入该作用域的 $$watchers 数组中。
一个标准的 Watcher 包含了四个核心字段:取值表达式(watchExp 或 watchFn)、变更回调函数(listenerFn)、用于对比的历史值缓存(last),以及深度比对标识(eq)。
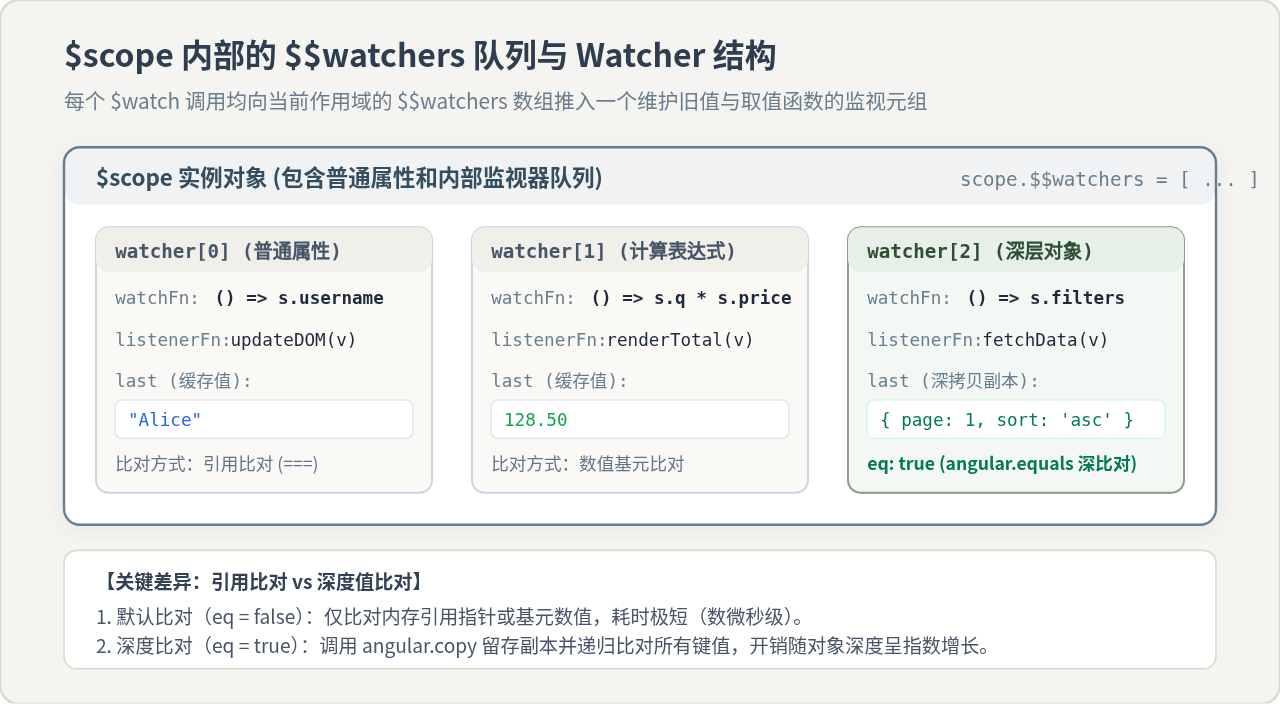
读者在理解 $watch 时,必须特别关注两种不同的比对方式,这直接决定了检查周期的性能表现:
| 比对模式 | 典型声明方式 | 底层实现逻辑 | 性能与开销特征 |
|---|---|---|---|
| 引用比对(默认) | $scope.$watch('items', fn) |
使用全等操作符(===)直接对比新旧指针或基元值 |
开销极低(几纳秒级别);但如果仅向原数组 push 元素,引用未变则无法检出。 |
| 深度值比对 | $scope.$watch('items', fn, true) |
通过 angular.copy 保存旧对象副本,并递归深比较所有属性键值 |
能捕获深层嵌套属性改动;但每次比对都会产生深度递归与对象克隆开销,数据量大时易卡顿。 |
三、驱动机制:$digest 核心循环与 TTL 防御
仅仅把监视器存入 $$watchers 并不足以触发比对,真正让整个齿轮运转起来的是 $digest 循环。当 $scope.$digest() 被调用时,框架会启动一个 while 循环,遍历当前作用域及其所有子作用域的 $$watchers 队列。
在单次遍历中,引擎会依次执行每个 watcher 的 watchFn 计算最新值,并与缓存的 last 进行比对。如果发现不同,立即将内部的 dirty 变量标记为 true,同时执行对应的 listenerFn,把 last 更新为新值。
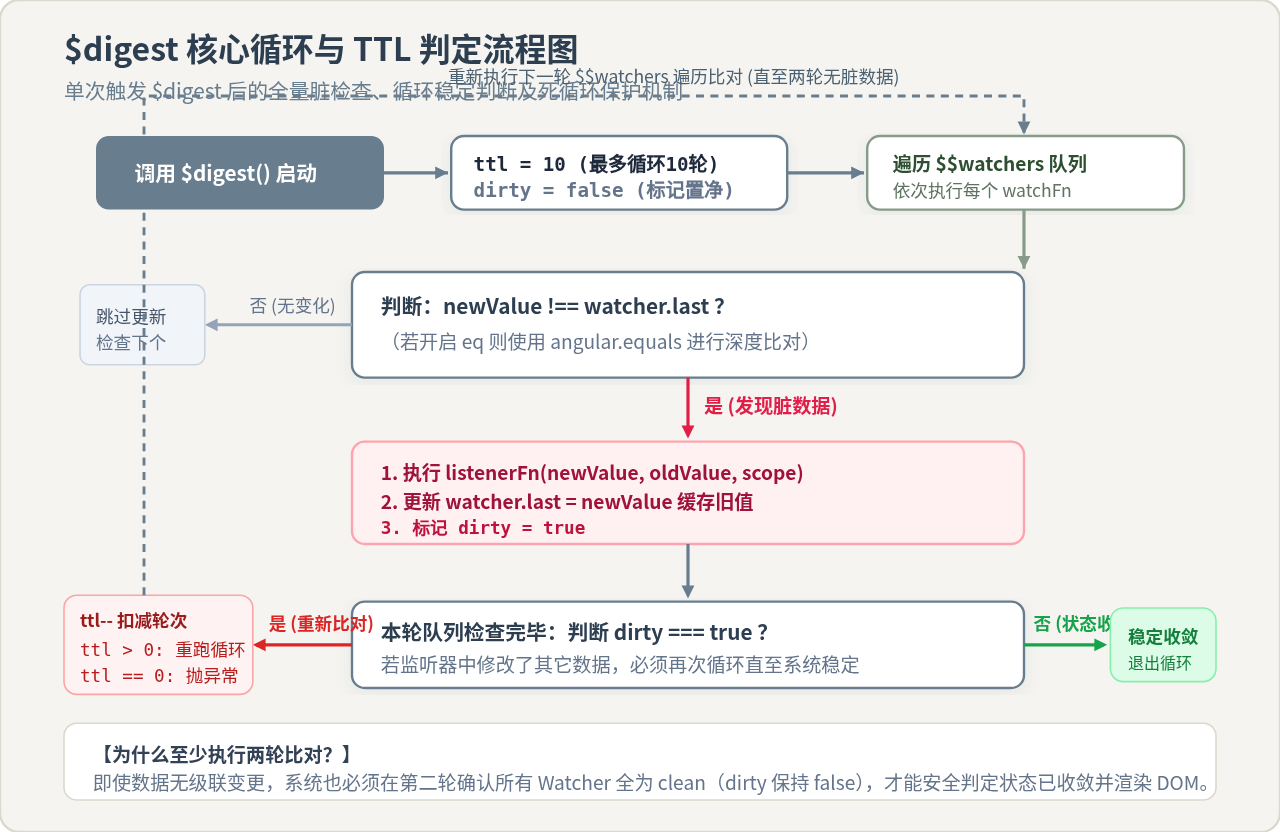
这里引出了脏检查机制中非常核心的一个设计细节:为什么单次遍历完成后,只要 dirty 为 true 就必须立刻开启下一轮遍历?
原因在于衍生状态与级联修改。假设 watcherA 的回调函数中修改了 $scope.b,而 watcherB 恰好排在前面或者后面。如果不再次扫描整个队列,$scope.b 的变动就无法在同一个微任务周期内反映到视图上。因此,$digest 必须持续循环,直到整整一整轮比对下来,没有任何一个 watcher 报脏(即 dirty === false),才证明整个应用的状态已经完全稳定收敛,此时才可以安全地更新 DOM 并退出循环。
如果开发者在 watcherA 的回调里修改了 $scope.b,又在 watcherB 的回调里反向修改了 $scope.a,就会导致 dirty 永远为 true,形成死循环。为此,Angular 设立了 TTL(Time-To-Live,默认值为 10) 防御阈值。如果在单个事件周期内连续执行了 10 轮循环仍未收敛,引擎将直接中断执行并抛出经典报错:10 $digest() iterations reached. Aborting!。
四、触发边界:从原生事件到 Angular 上下文($apply 的作用)
很多初学者在使用 AngularJS 时都会遇到一个典型故障:在原生 setTimeout 或第三方异步回调中修改了 $scope.message = 'Hello',控制台打印显示数据确实变了,但页面文本却毫无反应。直到用户偶然在界面上点了一下别的按钮,之前的文本才突然刷新出来。
这一现象深刻揭示了脏检查的局限性:JavaScript 引擎本身不会在变量赋值时自动唤醒框架,必须有外力显式调用 $digest()。
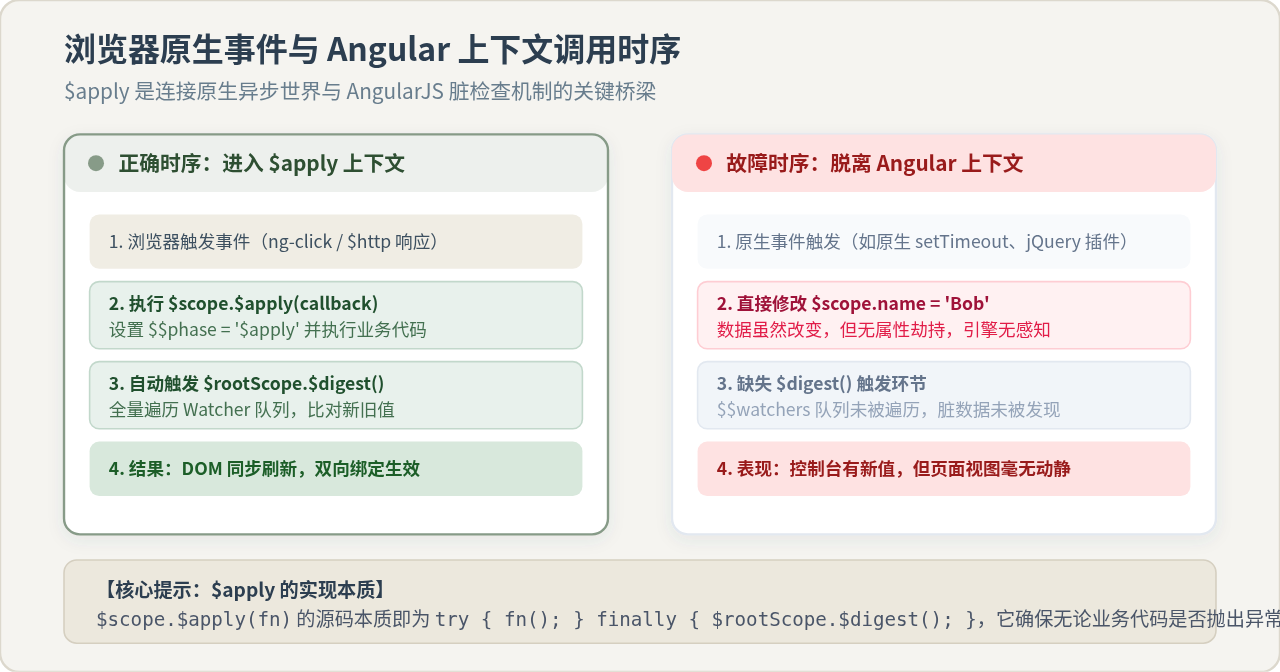
为了让脏检查与浏览器事件无缝衔接,AngularJS 提供了 $scope.$apply() 作为统一的上下文进入函数。其执行模型如下:
- 标记当前运行阶段为
$$phase = '$apply',防止在 digest 期间重复嵌套调用; - 在
try...catch块中执行传入的业务回调,以便在发生异常时能通过统一的$exceptionHandler进行捕获; - 在
finally块中强制执行$rootScope.$digest(),确保即便业务逻辑抛出错误,界面的状态依然能收敛刷新。
框架内置的 ng-click、ng-model 以及 $http、$timeout 等服务,内部均已自动用 $apply() 封装了回调。而一旦接入外部系统(如原生 WebSocket 或 jQuery 插件),就必须手动调用 $scope.$apply(callback),将外部异步修改纳入脏检查的时钟节拍中。
五、最小可行实现:用原生 JS 手写一个简易脏检查器
为了彻底剥开脏检查的神秘面纱,下面我们通过一段完全可执行的单文件纯 JavaScript 代码,完整复现一个具备 $watch、$digest、$apply 与 TTL 保护 的极简 Scope 实现:
// 极简 Scope 脏检查核心实现
class SimpleScope {
  constructor() {
    this.$$watchers = []; // 存储当前作用域所有监听器
    this.$$phase = null;  // 记录当前所处的生命周期阶段
  }

  // 1. 注册监听器:接收取值函数与变更回调
  $watch(watchExp, listenerFn) {
    const watcher = {
      watchFn: typeof watchExp === 'function' ? watchExp : () => this[watchExp],
      listenerFn: listenerFn || function() {},
      last: undefined // 用于缓存上一轮检查的值
    };
    this.$$watchers.push(watcher);
    return () => { // 返回取消监听的注销函数
      const index = this.$$watchers.indexOf(watcher);
      if (index !== -1) this.$$watchers.splice(index, 1);
    };
  }

  // 2. 遍历比对单轮 watcher 队列
  $$digestOnce() {
    let dirty = false;
    for (let i = 0; i < this.$$watchers.length; i++) {
      const watcher = this.$$watchers[i];
      const newValue = watcher.watchFn(this);
      const oldValue = watcher.last;

      // 比对新旧值 (此处采用基础全等比对)
      if (newValue !== oldValue) {
        dirty = true;
        watcher.last = newValue; // 更新旧值缓存
        watcher.listenerFn(newValue, oldValue, this); // 触发变更回调
      }
    }
    return dirty;
  }

  // 3. 循环推进直至状态收敛,包含 TTL 死循环防护
  $digest() {
    let ttl = 10;
    let dirty = false;
    this.$$phase = '$digest';

    do {
      dirty = this.$$digestOnce();
      ttl--;
      if (dirty && ttl === 0) {
        this.$$phase = null;
        throw new Error('10 $digest() iterations reached. Aborting!');
      }
    } while (dirty);

    this.$$phase = null;
  }

  // 4. 上下文桥梁:包裹外部调用并兜底执行 $digest
  $apply(expr) {
    try {
      this.$$phase = '$apply';
      if (typeof expr === 'function') expr(this);
    } finally {
      this.$$phase = null;
      this.$digest(); // 无论是否抛出异常,均兜底启动脏检查
    }
  }
}

// ---------------- 实战验证示例 ----------------
const scope = new SimpleScope();
scope.count = 0;
scope.double = 0;

// 监听 count 的变化,产生衍生状态 double
scope.$watch('count', (newVal) => {
  scope.double = newVal * 2;
  console.log(`[Watcher 1] count 变动为: ${newVal}`);
});

// 监听 double 的变化,同步更新模拟 DOM
scope.$watch('double', (newVal) => {
  console.log(`[Watcher 2] double 同步渲染为: ${newVal}`);
});

// 模拟用户交互输入
console.log('--- 开始第一次更新 ---');
scope.$apply(() => {
  scope.count = 5;
});
// 终端输出:
// [Watcher 1] count 变动为: 5
// [Watcher 2] double 同步渲染为: 10
// 两次 digestOnce 之后状态稳定退出循环在上面的精简实现中,可以清晰看到脏检查运行的完整闭环:$apply 负责调用业务逻辑并开启 $digest;$digest 通过 do...while 循环不断执行 $$digestOnce;当 count 改动后,第一个 watcher 触发并将 dirty 置为 true,促使引擎继续进行第二轮循环,进而让 double 的 watcher 捕获到改动;直到第三轮循环全部无变动,整个流程平稳结束。
六、机制对比与现代演进:优劣权衡与总结
任何架构方案都是在特定时期的硬件性能与浏览器标准约束下做出的工程妥协。AngularJS 诞生于 2009 年前后,彼时 ECMAScript 5 尚未普及,旧版本浏览器对 Object.defineProperty 的支持并不完善,更没有现代的 Proxy。脏检查机制以纯软件算法的方式,在不依赖任何前沿 JavaScript 语言特性的前提下,成功实现了声明式的数据驱动视图体验。
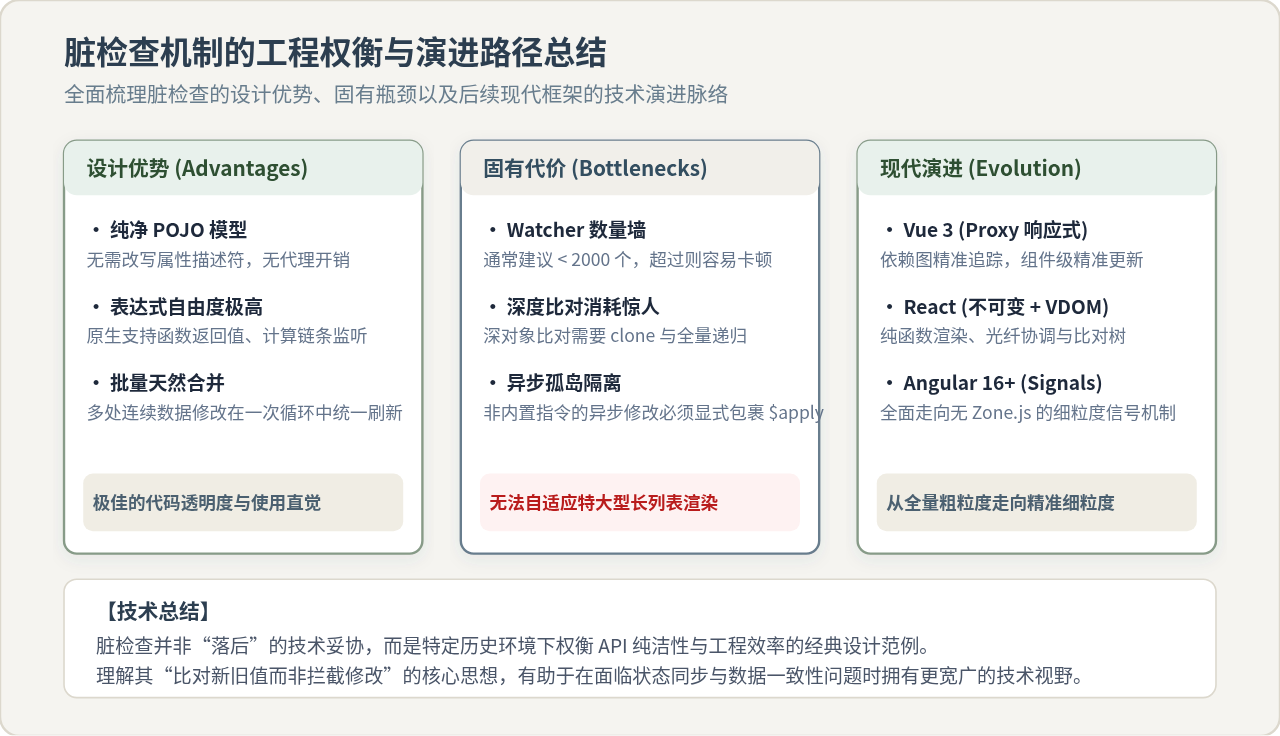
总结来看,脏检查留给现代前端开发的三点核心启示:
- 数据透明性的价值:在脏检查模型下,业务数据是绝对纯净的 POJO,没有隐藏的闭包依赖,也没有特殊的观察者原型链。这让模型在进行跨网络传输、序列化以及与第三方纯函数库交互时表现得极度平滑。
- 性能边界必须由架构防范:脏检查的单次开销与 watcher 的数量呈严格的线性正比($O(N)$)。在页面元素超过几千个的大型企业应用中,频繁的比对会导致肉眼可见的输入卡顿。现代框架无论采用 React 的不可变数据(利用引用变化阻断比对树),还是 Vue 的细粒度 Proxy 依赖收集,亦或是现代 Angular 采用的 Signals(信号机制),其共同目标都是将变更检测的范围收窄到最小的精确局部,摆脱全局全量扫描的性能天花板。
- 离线比对的泛化应用:尽管在现代组件级响应式中脏检查不再处于统治地位,但“保留旧值、比对新值、差量计算”的思想依然广泛存在于 Virtual DOM Diff、Canvas 图形渲染管线以及游戏循环中。
SheetJS 与 exceljs 对比:JS 前端导出 Excel 库怎么选
2026-11-19 20:03:17
Codex 0.170.0 的 WebSocket 回退和 Cloud 重连修复如何理解?
2026-11-18 13:43:44
EGM Lite 的规格复核与代码差异复核有什么区别?
2026-11-18 13:37:15
Open Code Review 1.13.12 如何限制长行文件并保留失败信号?
2026-11-18 13:32:49
Python和JavaScript哪个更适合零基础入门
2026-11-18 12:32:48