

OC与JS交互时JSValue到NSObject的类型转换规则
深入解析 Objective-C 与 JavaScriptCore 交互中 JSValue 到 NSObject 的类型转换规则,涵盖基础标量、空值体系、复合容器深解包、JSExport 原生穿透及防崩溃工程实战。
JSValue。理解 JSValue 到 NSObject 的自动与显式转换规则,是保障混合架构稳定运行、规避空指针及 NSNull 崩溃的关键前提。
一、从一个典型的跨端崩溃场景说起
假设在实际的业务开发中,前端 H5 页面通过 JSContext 注册的 Block 向 Native 传递一个用户设置对象:
// 前端 JavaScript 传递的参数结构
{
  username: "开发者小王",
  loginCount: 5,
  detailInfo: null,
  backupConfig: undefined,
  onComplete: function() { console.log("done"); }
}
Native 侧通过 Objective-C 接收到此参数对应的 JSValue *val 后,通常习惯直接调用 NSDictionary *dict = [val toObject]; 将其解构为字典。然而,当后续业务逻辑调用 [dict[@"detailInfo"] length] 时,应用程序会立即崩溃并抛出:
-[NSNull length]: unrecognized selector sent to instance 0x...
*** Terminating app due to uncaught exception 'NSInvalidArgumentException'
更令人困惑的是,原本在 JS 中未声明或值为 undefined 的 backupConfig 字段,在字典中取出的值竟然也是一个 [NSNull null] 对象,而非 Objective-C 中常见的 nil;与此同时,onComplete 回调函数并没有像预想中那样变成一个 OC Block,而依然是一个 JSValue。
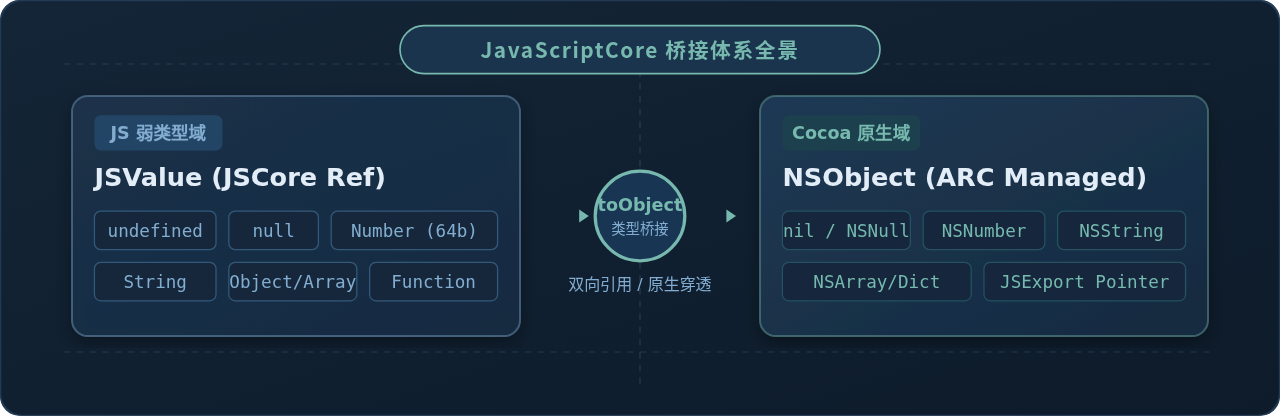
产生这些差异的根本原因,在于 JavaScript 与 Objective-C 属于两种完全不同的语言运行体系:JS 拥有动态类型、自动垃圾回收(GC)以及独特的原型链系统,而 OC 则是基于强类型与自动引用计数(ARC)的 Cocoa 运行环境。JSValue 正是连接这两套体系的代理包装对象,它内置了一整套精确的跨语言映射与降级策略。
二、JavaScriptCore 交互架构与数据包装层级
在深入具体类型转换前,我们需要清楚 JSValue 在框架底层所处的层次。JavaScriptCore 并非简单地进行内存内存拷贝,而是维护了完整的上下文关联与引用管理体系:
- JSVirtualMachine:代表一个独立的 JavaScript 执行虚拟机,拥有自己的专属堆内存分配器与垃圾回收机制(Mark & Sweep)。不同虚拟机之间的 JavaScript 上下文无法直接互相传递数据。
- JSContext:执行环境上下文,对应 JavaScript 中的全局作用域(Global Object)。通过
evaluateScript:执行的任何脚本都在特定的 Context 内解析运行。 - JSValueRef:底层的纯 C 指针,直接指向 JavaScriptCore 引擎内部的实际 JS 堆对象或标量。
- JSValue:Objective-C 对
JSValueRef的强类型面向对象封装。每个JSValue实例内部都强引用持有其所属的JSContext与底层的JSValueRef。
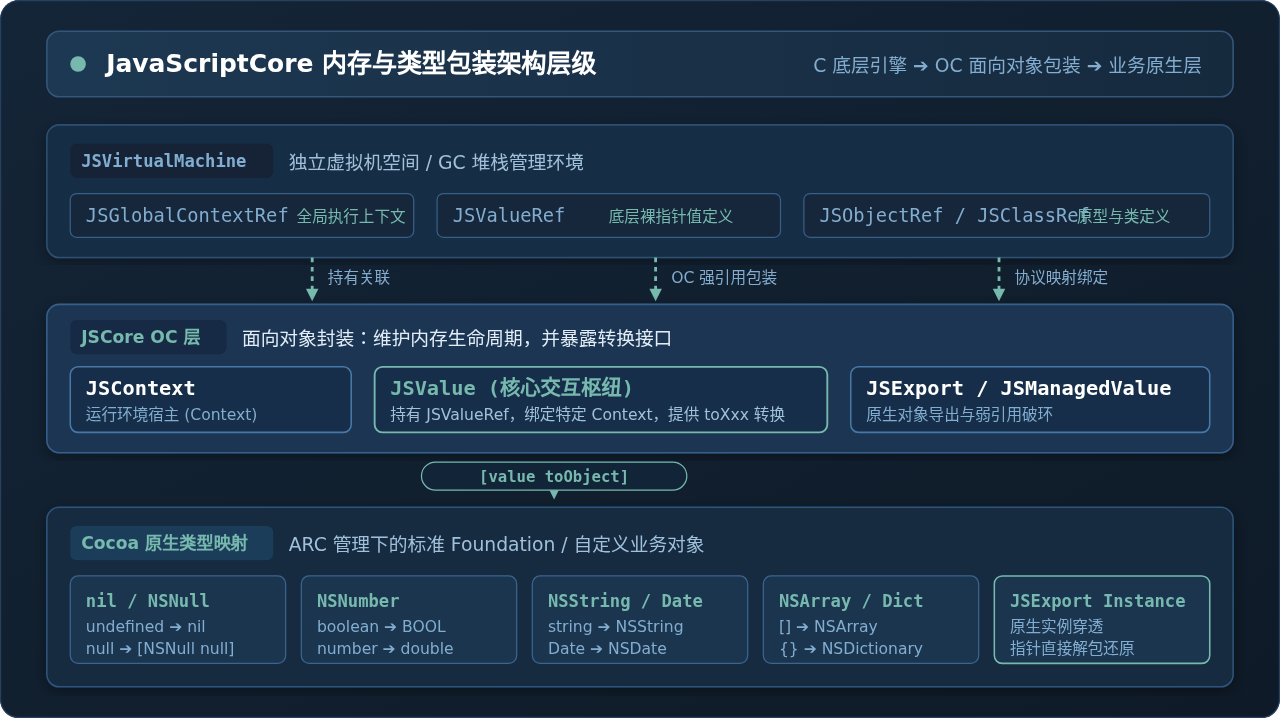
当我们在 Objective-C 中调用 [value toObject] 时,JavaScriptCore 并不盲目转换,而是先查询底层 JSValueRef 的真实类型标签(Type Tag),再按照内置转换表执行转换或深层递归映射。
三、JSValue 到 NSObject 基础类型映射规则详解
1. 空值体系的分化:undefined 与 null
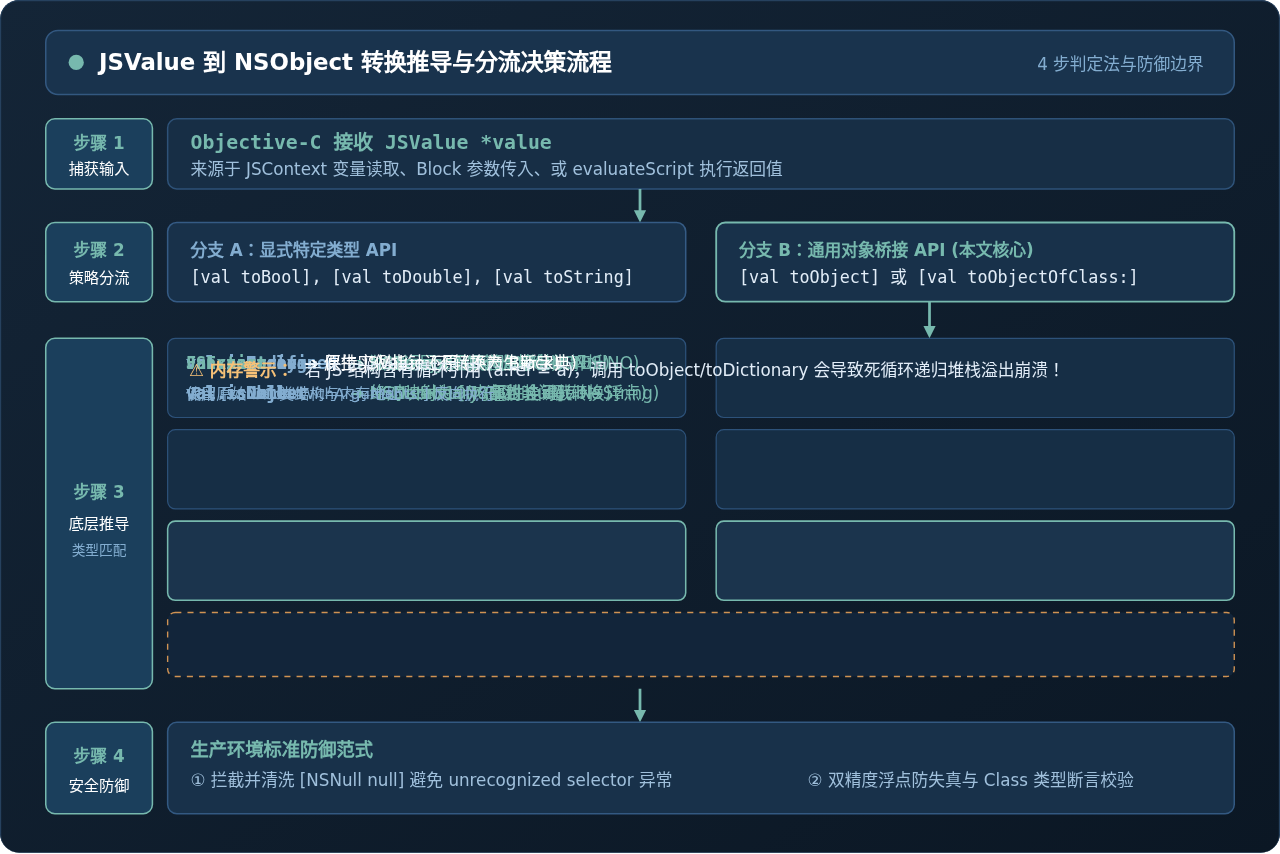
JavaScript 具有两个空值标量:undefined 与 null。在 Objective-C 中,它们转换后的表现具有截然不同的行为边界:
- 独立单值场景:
- 如果一个独立的
JSValue代表undefined(即[val isUndefined] == YES),调用[val toObject]会返回nil。 - 如果一个独立的
JSValue代表null(即[val isNull] == YES),调用[val toObject]则严格返回[NSNull null]。
- 如果一个独立的
- 集合容器(Array / Object)内场景:
在 Objective-C 中,
NSArray和NSDictionary严禁存入nil(否则会导致集合初始化崩溃或截断)。因此,当 JS 数组中含有undefined元素(例如[1, undefined, 2])或对象中包含undefined属性时,JavaScriptCore 会自动将undefined强制降级转换为[NSNull null],以确保容器结构完整。
NSDictionary 时,永远不要假定某个字段存在就必然是 NSString 或 NSDictionary。必须先进行 [value isKindOfClass:[NSNull class]] 检查,否则一旦发送选择器就会引发严重生产闪退。
2. 基础标量:布尔与浮点数值
在 JavaScript 规范中,所有普通数值(Number)在底层统一以 IEEE 754 64位双精度浮点数(Double) 存储,JS 语言本身早期并不区分整型与浮点型。
- 布尔类型:JS 的
true/false会被toObject包装为NSNumber实例。你可以通过[val toBool]直接提取标量BOOL(YES/NO)。 - 数值类型:
- 调用
[val toObject]或[val toNumber]时,统一返回NSNumber *。 - 虽然可以在 OC 侧调用
[number intValue],但若 JS 端传递的数值超出了 53 位安全整数范围(即Number.MAX_SAFE_INTEGER = 2^53 - 1),直接通过数值类型传递将发生不可逆的有效位丢失。 - JSCore 额外提供了
[val toDouble]、[val toInt32]、[val toUInt32]等专用轻量方法,可绕过NSNumber堆内存分配,直接提取 C 基础数据。
- 调用
3. 字符串与 Date 时间对象
- 字符串(String):JS 中的字符串是 UTF-16 编码序列。转换为 OC 时,框架会自动将字符字节流深拷贝并构造为标准的不可变
NSString。调用[val toString]或[val toObject]结果一致。 - 日期(Date):在 JS 中通过
new Date()创建的对象,其内部原型被标记为 Date。当调用[val toDate]或[val toObject]时,JavaScriptCore 会读取其内部维护的自 1970-01-01 00:00:00 UTC 的毫秒时间戳,自动构造出等价的NSDate对象。
四、复合类型与特殊对象的转换机制
1. 数组与对象的深度递归解包
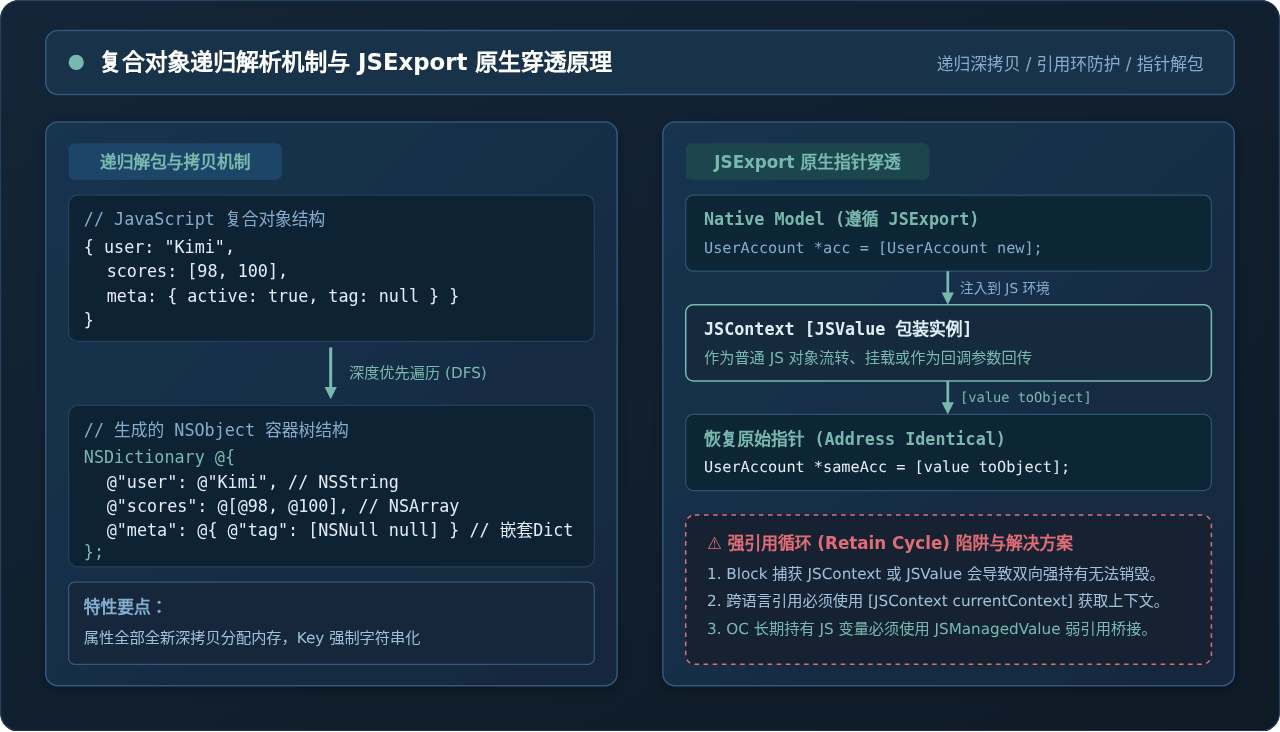
当 JSValue 是一个 JavaScript Array([val isArray] == YES)或普通的 JavaScript Object([val isObject] == YES)时,调用 [val toObject] 会启动深度优先遍历:
- Array ➔ NSArray:逐个下标读取元素,对每个元素递归调用类型转换规则,最终生成全新的
NSArray。 - Object ➔ NSDictionary:遍历所有可枚举属性,将属性名全部转换为
NSString *作为字典 Key,对属性值递归执行转换规则,组装成全新的NSDictionary。
var a = {}; a.self = a;),调用 [val toObject] 或 [val toDictionary] 会使底层陷入死循环递归,最终耗尽堆栈空间导致 Stack Overflow 崩溃。对于不可信的超复杂树状结构,应谨慎直接调用深递归接口。
2. 函数对象(Function)的转换与回调
初学者常误以为前端传递的 JavaScript 函数在 toObject 后能自动转成 Objective-C 的 Block。事实并非如此:
- JavaScript 函数在调用
[val toObject]时,其返回值仍然是JSValue自身,不会发生自动 Block 封装。 - 如果需要执行这个 JS 回调函数,必须直接在 Objective-C 中利用
JSValue提供的[val callWithArguments:@[...]]传入参数执行。
3. JSExport 协议对象的“原生穿透”
JSExport 是 JavaScriptCore 提供的协议。只要任何自定义 Objective-C 类实现了继承自 JSExport 的子协议,该类的实例就可以直接作为对象注入到 JSContext 中供前端操作。
当 JavaScript 端将该导出实例作为参数反向传回给 Objective-C 的 Block 或方法时,JavaScriptCore 会检查底层内部指针。在执行 [val toObject] 时,框架不会将其拆解为属性字典,而是直接解包还原出最初的 Objective-C 原生实例指针!这被称为“原生穿透”(Pointer Passthrough),极大提升了复杂业务对象的传递效率与一致性。
五、工程实践代码与核心避坑指南
下面是一段完整的、展示如何在实际项目中安全处理 JSValue 到 NSObject 类型转换的 Objective-C 示例代码:
#import <Foundation/Foundation.h>
#import <JavaScriptCore/JavaScriptCore.h>

// 1. 声明遵循 JSExport 的原生业务类
@protocol UserProfileExport <JSExport>
@property (nonatomic, copy) NSString *userId;
@property (nonatomic, copy) NSString *role;
@end

@interface UserProfile : NSObject <UserProfileExport>
@property (nonatomic, copy) NSString *userId;
@property (nonatomic, copy) NSString *role;
@end

@implementation UserProfile
@end

// 2. 模拟原生与 JS 的交互测试
void executeJavaScriptBridge() {
    JSContext *context = [[JSContext alloc] init];

    // 注册异常捕获处理器
    context.exceptionHandler = ^(JSContext *ctx, JSValue *exception) {
        NSLog(@"[JSCore Exception] %@", exception);
    };

    // 注入一个供前端调用的原生 Block
    context[@"nativeDispatchPayload"] = ^(JSValue *payloadValue, JSValue *callbackFunc) {
        NSLog(@"--- 接收到前端数据包 ---");

        // 场景 A:安全解析字典
        if ([payloadValue isObject] && ![payloadValue isArray]) {
            NSDictionary *dataDict = [payloadValue toDictionary];

            // 防御性提取字符串(规避 NSNull 崩溃)
            id rawDetail = dataDict[@"detailInfo"];
            NSString *safeDetail = @"";
            if ([rawDetail isKindOfClass:[NSString class]]) {
                safeDetail = (NSString *)rawDetail;
            } else {
                NSLog(@"detailInfo 不是有效字符串,实际为: %@", [rawDetail class]);
            }

            // 提取布尔与数值
            NSNumber *loginCountNum = dataDict[@"loginCount"];
            NSInteger loginCount = [loginCountNum integerValue];
            NSLog(@"解析结果: loginCount = %ld, detail = '%@'", (long)loginCount, safeDetail);
        }

        // 场景 B:触发前端传入的函数回调
        if (![callbackFunc isUndefined] && ![callbackFunc isNull]) {
            // 使用 callWithArguments 安全反向传参
            JSValue *callResult = [callbackFunc callWithArguments:@[@"Native执行成功", @(200)]];
            NSLog(@"回调执行返回值: %@", [callResult toString]);
        }
    };

    // 执行模拟 JS 逻辑
    NSString *jsScript =
        @"var payload = {
"
        @"  username: 'Kimi',
"
        @"  loginCount: 42,
"
        @"  detailInfo: null,
"
        @"  createdDate: new Date()
"
        @"};
"
        @"nativeDispatchPayload(payload, function(status, code) {
"
        @"  return '前端收到响应状态: ' + status + ' 状态码: ' + code;
"
        @"});";

    [context evaluateScript:jsScript];
}JSContext 注册 Block 时,绝对不能在 Block 内部直接引用外部的 JSContext 或任何 JSValue 强指针。因为 JSContext 会强引用其持有的 Block,若 Block 内部又捕获了 JSContext,将构成不可释放的保留环。正确做法是使用 [JSContext currentContext] 获取当前执行上下文,或者使用 JSManagedValue 建立弱引用绑定。
六、转换规则总览与速查矩阵
为了在日常开发中快速定位映射关系与选型 API,下表系统归纳了所有数据类型的对应标准:
| JS 原始类型 | JSValue 判别方法 | toObject 默认输出类型 | 推荐专用提取 API | 开发防雷注意点 |
|---|---|---|---|---|
undefined |
isUndefined |
nil(独立)/ NSNull(容器内) |
[val toObject] |
在 Array/Dictionary 中会被强制转为 NSNull。 |
null |
isNull |
[NSNull null] |
[val toObject] |
禁止直接对取出的值调用 NSString 或 NSDictionary 方法。 |
Boolean |
isBoolean |
NSNumber (BOOL) |
[val toBool] |
推荐优先使用 toBool 提取栈上标量,性能更高。 |
Number |
isNumber |
NSNumber (double) |
[val toDouble] / toInt32 |
JS 均为 IEEE 754 双精度浮点,超过 53 位的整型建议字符串传输。 |
String |
isString |
NSString |
[val toString] |
产生全新的不可变字符串拷贝,字符集为 UTF-16。 |
Date |
isObject |
NSDate |
[val toDate] |
基于 1970 纪元毫秒数构造,时区为系统默认。 |
Array [] |
isArray |
NSArray |
[val toArray] |
元素逐层递归深解包;空洞或 undefined 均降级为 NSNull。 |
Object {} |
isObject |
NSDictionary |
[val toDictionary] |
属性递归解包;Key 强制转为 NSString;谨防循环引用导致爆栈。 |
Function |
isObject |
JSValue |
[val callWithArguments:] |
不会自动转为 OC Block,必须通过 JSValue 实例调用。 |
JSExport 实例 |
isObject |
原生 Objective-C 类指针 | [val toObject] |
原生穿透机制,无需深拷贝,返回原对象内存地址。 |
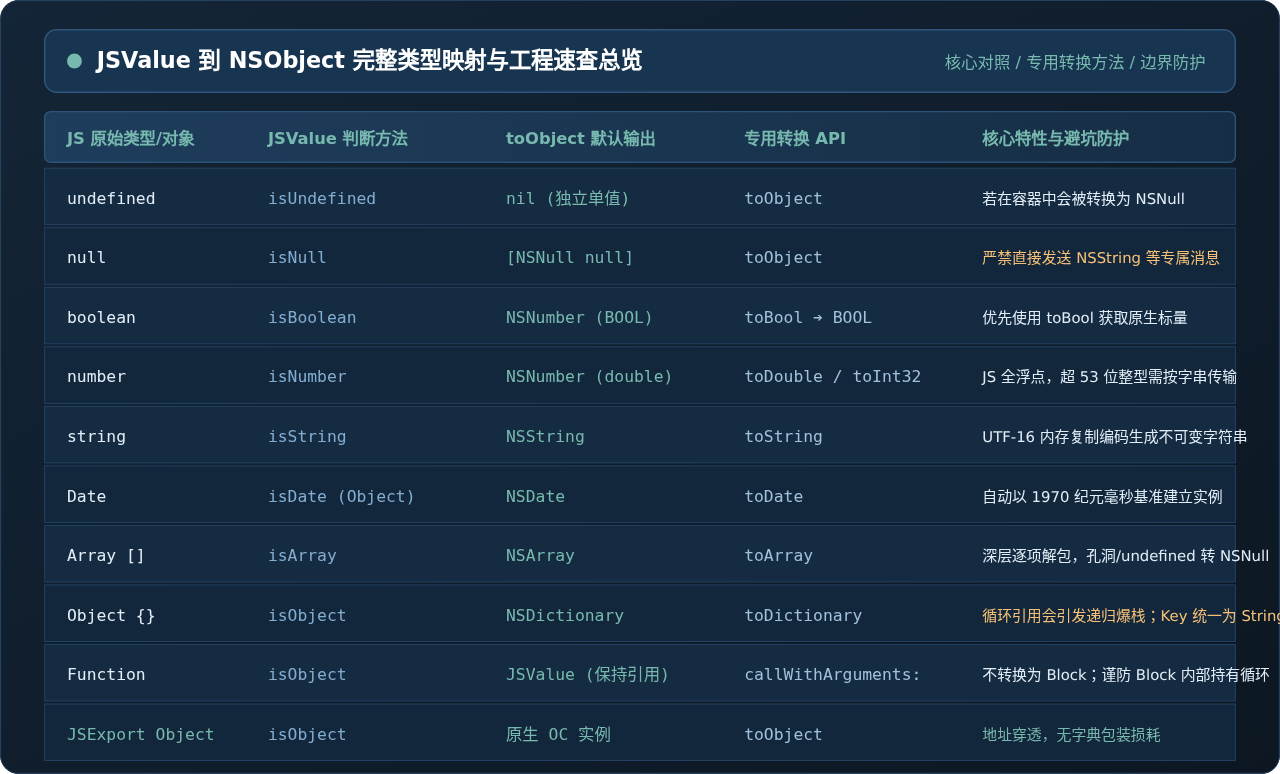
七、总结与团队工程化建议
在混合应用架构中,JSValue 到 NSObject 的转换不仅是数据类型的变换,更涉及跨语言环境的内存安全与执行健壮性。要在团队工程中彻底杜绝因类型不匹配引发的闪退,建议推行以下三条准则:
- 契约前置化:前端与 Native 交互的数据协议应尽量通过 TypeScript 接口或 JSON Schema 明确字段的可空性,对于可能为空的字段,Native 侧必须统一使用防御性类别(Safe Category)或模型转换库(如 YYModel / Mantle)进行类型清洗。
- 严控容器直接取值:对通过
toDictionary生成的字典,避免直接进行链式对象调用(如dict[@"user"][@"name"]),中间应由安全类型判断或可选解包保护。 - 闭环弱引用规范:在编写原生导出给 JS 的 Block 逻辑时,杜绝直接捕获外部
JSValue与JSContext变量,并借助 Instruments 的 Leaks 工具定期分析 JSVirtualMachine 内存释放,保障混合架构的高性能与稳定性。
NGINX2Root(CVE-2026-123007)排查与升级处置手册:版本自查、热升级与临时缓解
2026-11-20 10:31:56
为什么很多人觉得JavaScript比Python难:弱类型陷阱与DOM操作解析
2026-11-19 21:41:21
JavaScript基础语法详解:变量、数据类型与运算符
2026-11-19 10:10:47
Free Claude Code 6.19.37 自动 WebSearch 会保留哪些信息?
2026-11-18 13:35:24
怎么利用JSON.stringify第三个参数格式化输出JSON
2026-11-18 12:10:40







