

NGINX2Root(CVE-2026-123007)排查与升级处置手册:版本自查、热升级与临时缓解
CVE-2026-123007(NGINX2Root)是 NGINX HTTP/2 流控整数下溢导致的堆越界读写,影响 1.9.5–1.31.8,未认证即可触发。本文给出三步自查、按部署形态的升级路径、reload 与热升级的差异、临时缓解与验证清单。
一句话结论:只要你的 NGINX 编入了 HTTP/2 模块且对外提供 HTTPS 服务,且版本落在 1.9.5–1.31.8 区间,就属于受影响范围。官方已在 2026-11-18 发布 1.30.7(stable)与 1.31.9(mainline)修复,F5 明确没有官方 mitigation——临时关闭 HTTP/2 只能降低暴露面,不能替代升级。升级后必须重启服务或 USR2 热升级,仅执行 nginx -s reload 不会替换仍在运行的旧 worker。
01 · 事实卡片:官方定级与修复版本
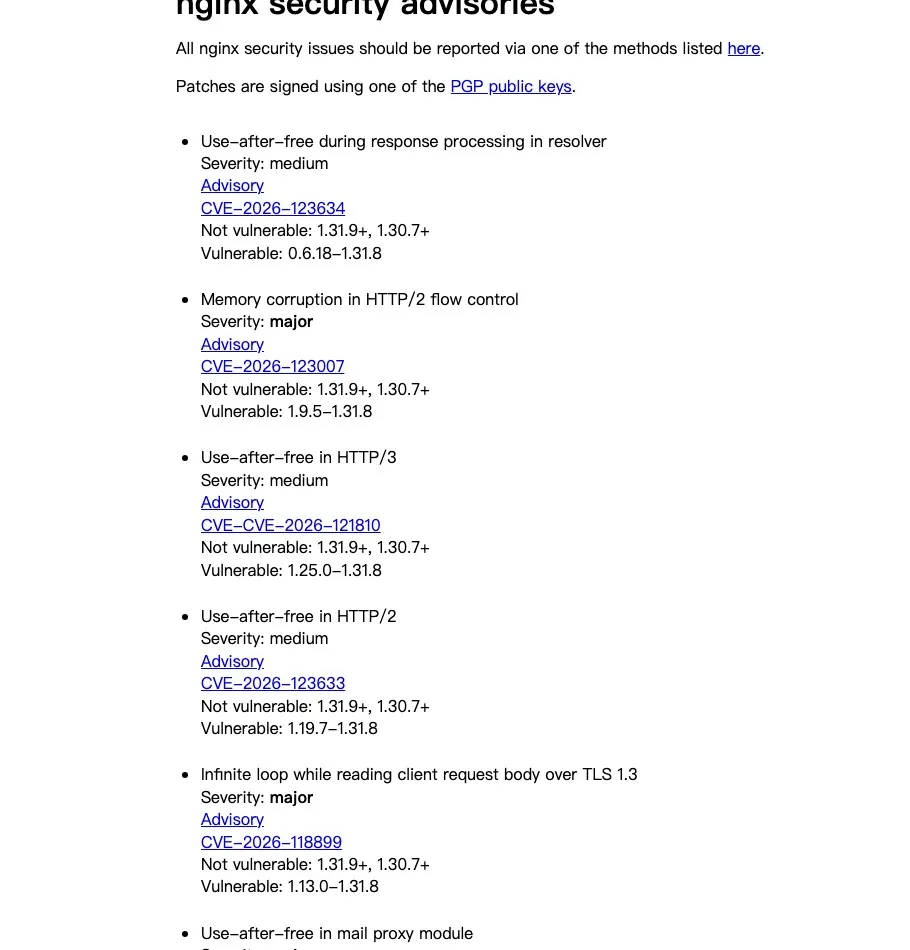
下面是 nginx.org 官方安全公告页的原文条目——注意它标注的是 Severity: major,影响范围为 1.9.5-1.31.8,修复版本为 1.31.9+ 与 1.30.7+:
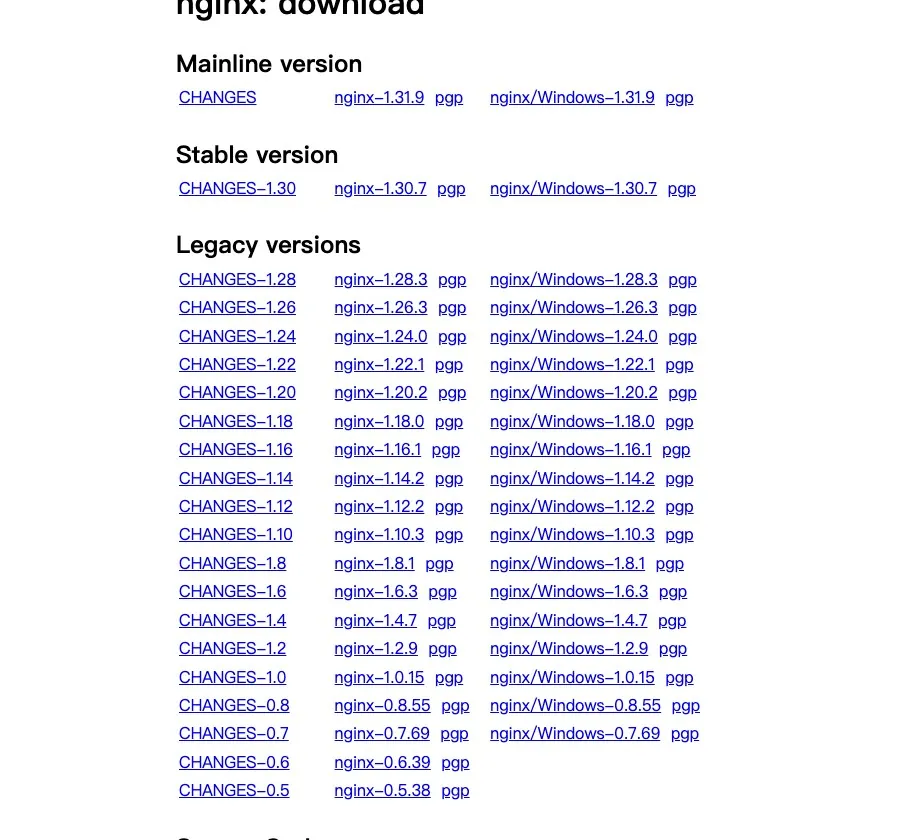
修复版本可在官方下载页核对——mainline 为 1.31.9、stable 为 1.30.7:
AV:N/AC:H——攻击复杂度高(AC:H)是关键:稳定触发需要精确的内存布局控制与巨量流量,不是"发一个包就拿 shell"。这也是为什么很多团队容易低估它:门槛高,但一旦命中就是 worker 权限的任意代码执行。
02 · 三步自查:我到底有没有风险
判断是否受影响只需三个条件同时成立:版本在范围内、编入了 HTTP/2 模块、监听端口实际开启了 HTTP/2。三者缺一,风险不成立。
第一步:确认实际运行的版本与模块
# 版本号(注意:这行显示的是二进制实际版本,不是配置文件里写的)
nginx -v

# 是否编入了 HTTP/2 模块(静态 --with-http_v2_module,或动态模块)
nginx -V 2>&1 | tr ' ' '\n' | grep -i http_v2
ls /usr/lib/nginx/modules 2>/dev/null | grep -i http_v2
第二步:确认监听端口真的开了 HTTP/2
# 一次性导出完整生效配置,检查 http2 相关指令
nginx -T 2>/dev/null | grep -nE 'listen .*http2|http2[[:space:]]+on|http3[[:space:]]+on|quic'

# 只看是否有人在用 h2 访问(外部验证)
curl -sI --http2 https://your.domain/ | head -3
1.25.1 及以后版本用独立指令 http2 on; 声明;更早版本是在 listen ... ssl http2; 里带参数。两代写法都要检查。
第三步:包管理器安装的版本要按"包版本"判断
nginx -v 仍显示 1.24.x 之类的版本号,但实际已修复。因此判断依据应该是发行版安全公告里的包版本(如 1.24.0-2ubuntu2.3),而不是上游版本号。反之,自己源码编译的 1.24.0 就一定在受影响范围内。
如果你用容器镜像,请核对镜像里 nginx -v 的输出与镜像 tag 是否一致;nginx:latest、nginx:mainline 这类浮动 tag 在拉取新镜像前都可能是旧二进制。
03 · 五个漏洞的触发配置对照(不止 123007)
NGINX2Root 是 5 个相互独立、不需要串联的入口。同一次升级可以全部修掉,但排查时要按各自的配置条件分别判断——只关 HTTP/2 并不能覆盖 HTTP/3、resolver 和邮件代理这三类:
| CVE | 触发所需的配置 | 起始受影响版本 | 关闭 HTTP/2 能否阻断 |
|---|---|---|---|
| 2026-123007 | 启用 HTTP/2(http2 on; 或 listen ... http2) | 1.9.5 | 能 |
| 2026-123633 | HTTP/2 且请求转发到上游(反向代理场景) | 1.19.7 | 能 |
| 2026-121810 | HTTP/3 且请求转发到上游 | 1.25.0 | 不能(需关 QUIC/HTTP3) |
| 2026-123634 | resolver + 由请求变量决定的 proxy_pass 目标 + mirror(mirror_request_body off) | 1.13.4 | 不能 |
| 2026-113425 | 邮件代理启用 proxy on 且使用 auth_http | 0.5.15 | 不能 |
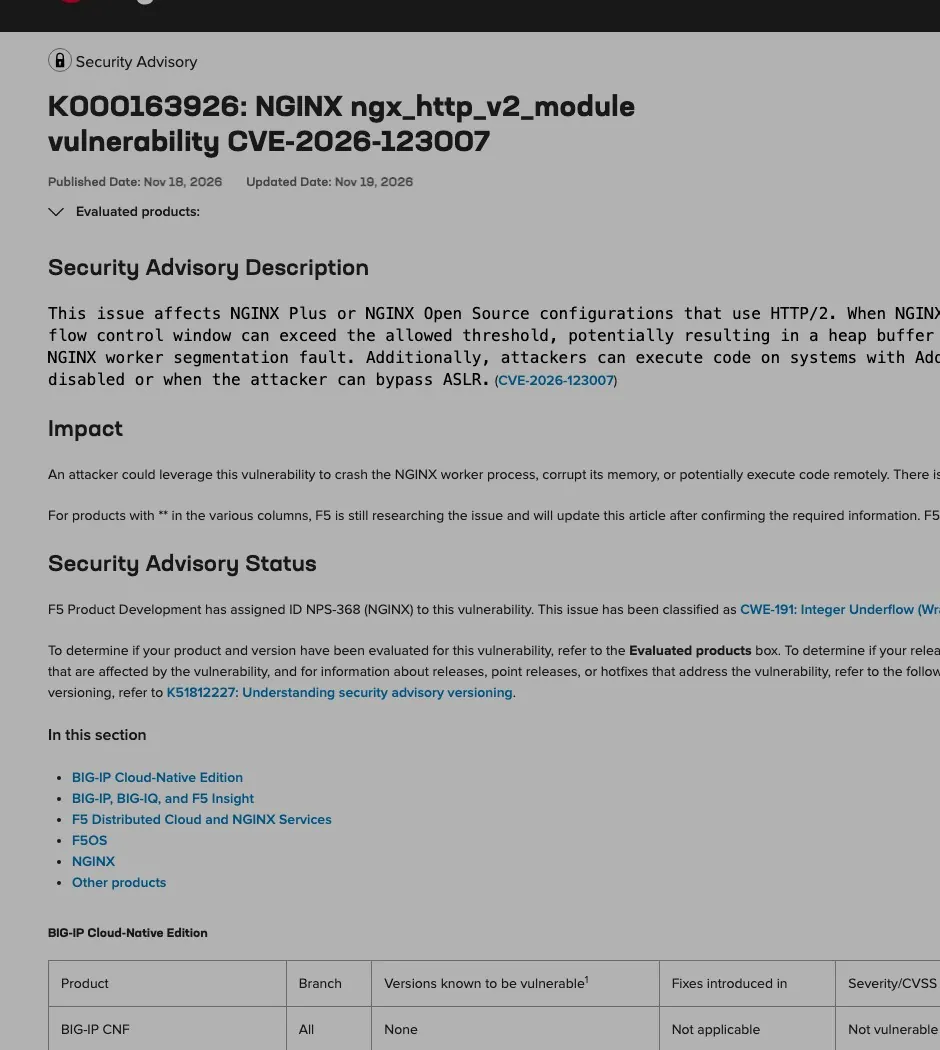
五个漏洞的严重级别与影响版本,官方公告页逐条列出,可作为自查清单的权威依据:
04 · 按部署形态升级:源码 / 发行版 / 容器 / Plus
先给出目标版本对照,再按形态选择操作路径:
| 产品线 | 受影响版本 | 修复版本 |
|---|---|---|
| NGINX Open Source(stable) | 1.9.5 – 1.30.6 | 1.30.7 |
| NGINX Open Source(mainline) | 1.31.0 – 1.31.8 | 1.31.9 |
| NGINX Plus(连续分支) | 37.1.0 – 37.2.0.1 | 37.3.0.1 |
| NGINX Plus(LTS 分支) | 37.0.0 – 37.0.7.1 | 37.0.8.1 |
| NGINX Ingress Controller | 5.0.0 – 5.7.1;LTS 2026-lts-r1 – r10 | 5.8.0;LTS 2026-lts-r11 |
| NGINX Instance Manager | 2.19.0 – 2.24.1 | 2.25.0 |
| NGINX Gateway Fabric | 2.0.0 – 2.8.1 | 2.9.0 |
| F5 WAF for NGINX / F5 DoS for NGINX | 5.9.0 – 5.16.1 / 4.8.0 – 4.12.0 | 5.16.2(或 5.14.4)/ 4.13.0 |
源码编译安装
# 1) 记录当前编译参数,升级时保持一致,避免丢模块
nginx -V 2>&1 | tr ' ' '\n' | grep '^--' > /root/nginx-build-args.txt

# 2) 下载并校验 1.30.7 或 1.31.9
cd /usr/local/src
curl -O https://nginx.org/download/nginx-1.30.7.tar.gz
curl -O https://nginx.org/download/nginx-1.30.7.tar.gz.asc
gpg --verify nginx-1.30.7.tar.gz.asc nginx-1.30.7.tar.gz

# 3) 用原参数编译,安装到同一前缀
tar xf nginx-1.30.7.tar.gz && cd nginx-1.30.7
./configure $(cat /root/nginx-build-args.txt | tr '\n' ' ')
make -j"$(nproc)" && make install

# 4) 必须先测配置,再替换进程
/usr/local/nginx/sbin/nginx -t
发行版包管理器
# Debian / Ubuntu
apt update && apt install --only-upgrade nginx
# RHEL / Rocky / Alma
dnf update nginx
# Alpine
apk upgrade nginx

# 关键:确认装着的是发行版公告里的修复包版本
dpkg -l nginx | tail -1 # 或 rpm -q nginx
若发行版尚未发布修复包,可选:改用官方 nginx 仓库(nginx.org/packages)装 1.30.7,或按官方补丁 b89c4100 自行打补丁编译。
容器与 Kubernetes Ingress
# 重新拉取修复后的镜像(固定 tag 或 digest,不要依赖 latest)
docker pull nginx:1.30.7
docker pull nginx:1.31.9
kubectl set image deployment/ingress-nginx controller=registry.k8s.io/ingress-nginx/controller:v1.13.x@sha256:...

# Ingress NGINX 若暂时无法升级,可先关 HTTP/2
kubectl -n ingress-nginx get configmap ingress-nginx-controller -o yaml | grep -i http2
注意 Kubernetes 官方已宣布 Ingress NGINX 项目退役,仍在用的集群应把"迁移到 Gateway API(NGINX Gateway Fabric)"与本次应急升级一起排期,避免在退役组件上反复救火。
NGINX Plus 与 F5 其他产品
按 F5 公告 K000163926 的表格逐产品核对:Plus 走官方仓库升级到 37.3.0.1 或 37.0.8.1;WAF for NGINX 升到 5.16.2(部分分支为 5.14.4);DoS for NGINX 升到 4.13.0。F5 对 BIG-IP、BIG-IQ、F5OS 标注为不受影响,无需为此变更。
05 · 最容易踩的坑:reload 不等于修复
nginx -s reload 只是让 master 重新读取配置并按需拉起新 worker;加载的仍是同一份旧代码。升级二进制文件后如果不重启,master 与已存在的 worker 继续持有旧映像,漏洞窗口并未关闭。NC4 等官方通告都明确要求:full service restart 或 live binary upgrade。
三种正确的生效方式
- 重启服务(最简单,但有秒级中断):
systemctl restart nginx。 - USR2 热升级(不断连接,适合核心网关):
# 用新二进制替换旧文件后执行 kill -USR2 $(cat /run/nginx.pid) # 确认新 master 起来、旧 master 仍在(新旧并存) ps -eo pid,ppid,lstart,cmd | grep '[n]ginx' # 观察新 worker 正常提供服务,再优雅关闭旧 master kill -QUIT $(cat /run/nginx.pid.oldbin) - 容器场景:滚动更新 Pod(
kubectl rollout restart)最稳妥,等价于重启进程;注意maxUnavailable与连接排空配置,避免流量抖动。
怎么证明"真的换掉了"
# 1) 二进制版本(应为 1.30.7 / 1.31.9)
nginx -v

# 2) master 进程的启动时间应晚于升级时间
ps -o pid,lstart,cmd -p $(cat /run/nginx.pid)

# 3) 所有 worker 的启动时间都应晚于升级时间(没有残留旧 worker)
ps -eo pid,ppid,lstart,cmd | grep '[n]ginx: worker'

# 4) 确认加载的二进制确实是新文件
ls -l /proc/$(cat /run/nginx.pid)/exe
06 · 无法立即升级时的临时缓解
F5 公告写明官方 mitigation 为 None,因此下面这些只是"降暴露面"的权宜之计,且各有代价:
| 缓解措施 | 具体做法 | 代价与注意 |
|---|---|---|
| 关闭 HTTP/2 | ≥1.25.1:http2 off;更早版本:从 listen ... ssl http2; 去掉 http2 参数 | gRPC 等依赖 HTTP/2 的客户端会失败;回落到 HTTP/1.1 后并发性能下降 |
| 关闭 HTTP/3 | 移除 quic 监听、http3 off;、清理 Alt-Svc 响应头并封禁对应 UDP 端口 | 移动端首连体验变差,但可覆盖 CVE-2026-121810 |
| 收窄动态上游 | 把由变量决定的 proxy_pass 改成固定 upstream,关闭非必要的 mirror 与 SSI | 架构改动较大,可能影响灰度/镜像流量方案 |
| 限制邮件代理 | 对启用 proxy on + auth_http 的服务只放行可信网段或绑本地地址 | 需同步调整客户端配置 |
| 屏蔽 SCTP 模块 | echo "install sctp /bin/false" > /etc/modprobe.d/disable-sctp.conf | 只阻止后续加载,已加载的模块不会卸载;对已编译进内核的系统无效 |
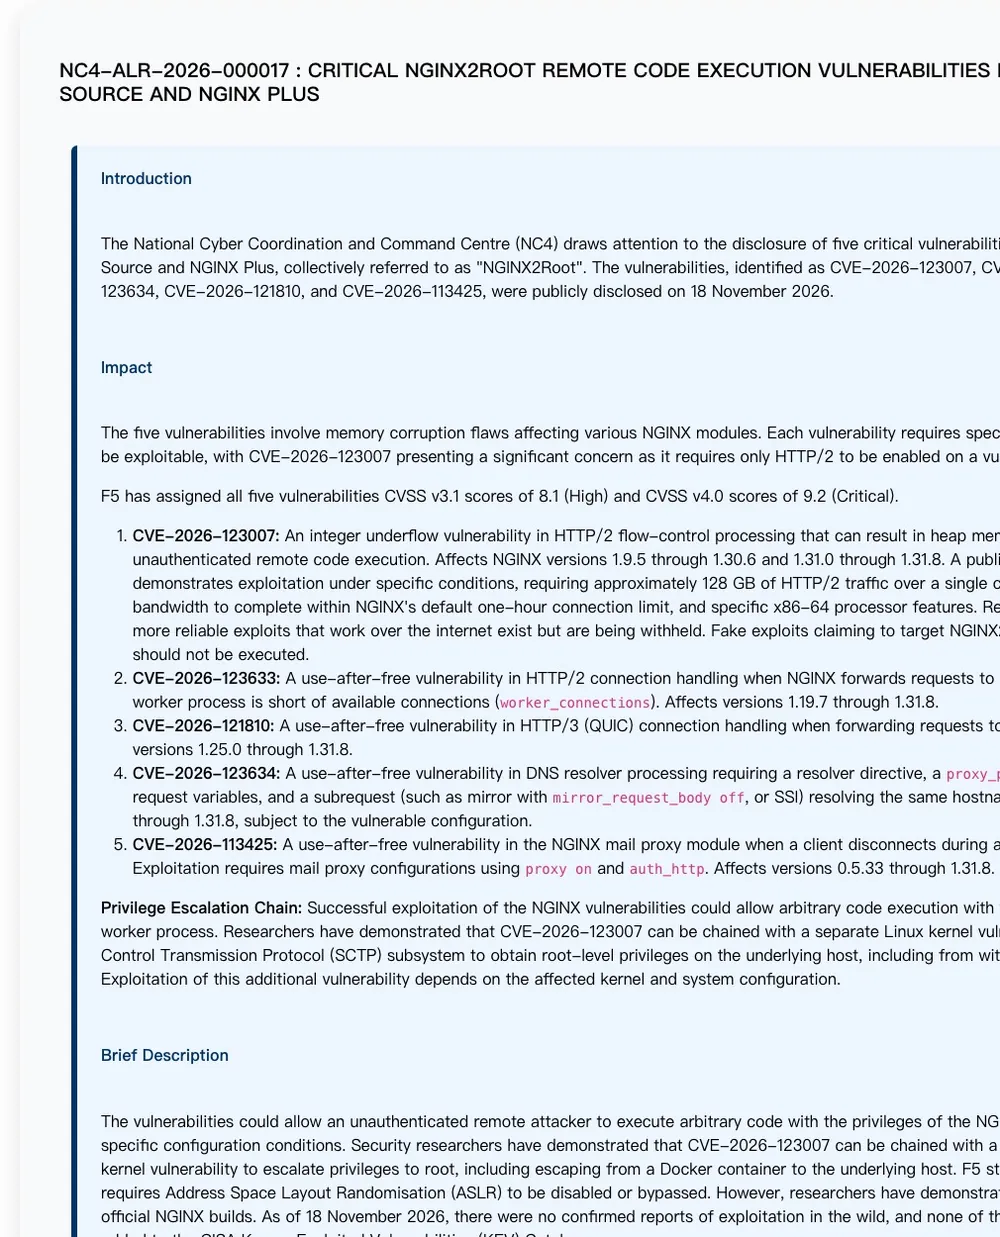
官方通告给出的缓解与排查口径(升级到 1.30.7/1.31.9、重启或热升级、禁用 HTTP/2/HTTP/3、SCTP 模块屏蔽)可直接对照:
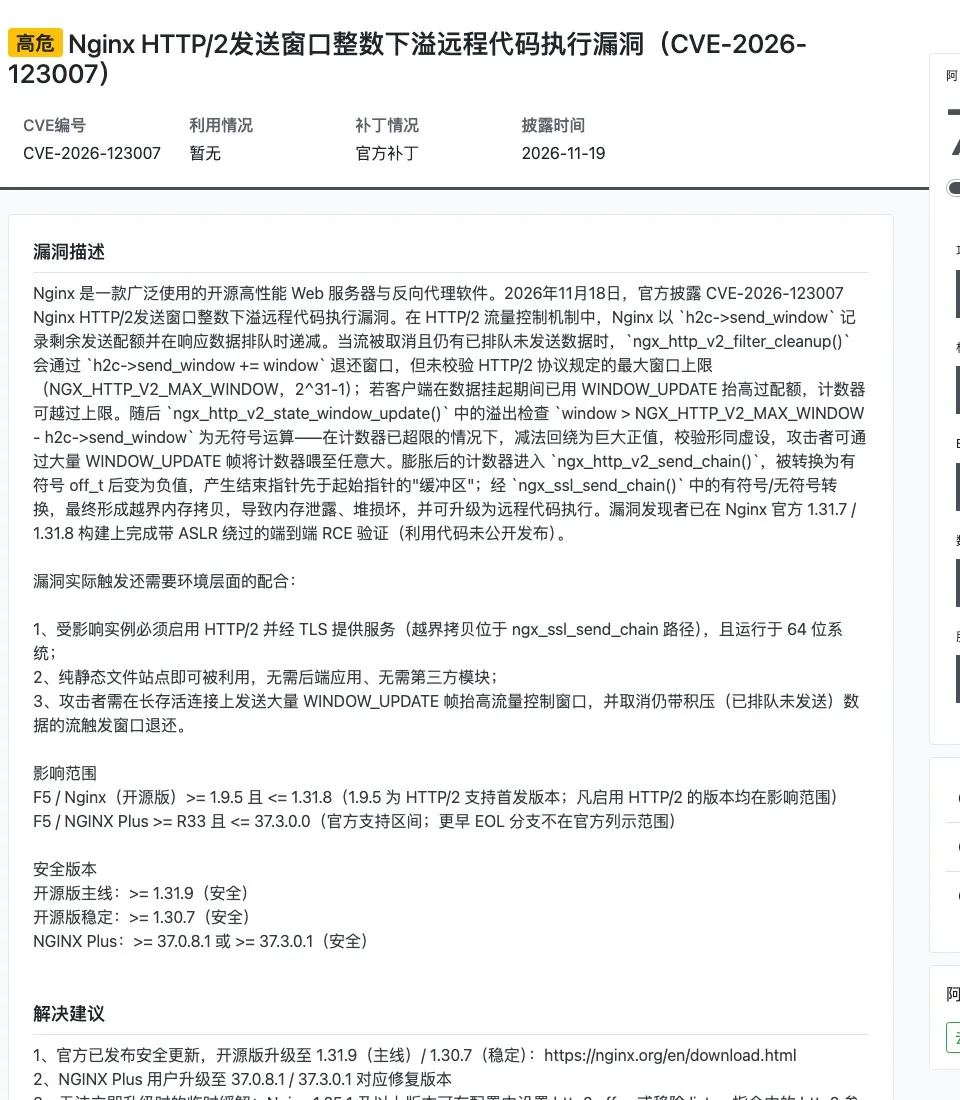
阿里云漏洞库的中文条目给出了同样的升级口径与 http2 off 的临时缓解写法,可作为国内合规整改的引用来源:
07 · 升级后的验证与回滚清单
- 版本核对:
nginx -v显示 1.30.7 / 1.31.9;容器镜像 tag 与 digest 与预期一致。 - 进程核对:master 与全部 worker 的启动时间均晚于升级时间(见第 05 节命令)。
- 配置核对:
nginx -t通过;nginx -T中http2/http3的开关状态符合预期(升级后应把临时关闭的 HTTP/2 恢复)。 - 业务回归:HTTP/2 握手成功(
curl -sI --http2返回 HTTP/2 200);gRPC、SSE、大文件下载、WebSocket 各抽样验证。 - 错误日志:升级后 24 小时内无新增
signal 11、worker process ... exited记录;必要时用coredumpctl list nginx复核。 - 回滚预案:保留旧二进制与配置包(
nginx-1.31.8目录 +/etc/nginx备份),回滚同样需要重启或 USR2,不可只 reload。 - 后续跟进:关注内核 SCTP 漏洞的修复进展——它可把 worker 权限提升为宿主机 root,属于本批事件的"第二段"。
http2 off;、http3 off;、SCTP 屏蔽等临时措施逐条评估是否撤销。临时缓解长期挂着,会变成新的性能与兼容性隐患。
08 · 常见问题 FAQ
我的站点是纯静态页面,没有后端,也会受影响吗?
只在内网使用的 NGINX 需要升级吗?
把 HTTP/2 关掉是不是就安全了?
reload 之后 nginx -v 显示新版本,为什么还说没修好?
nginx -v 读的是磁盘上的二进制文件版本,而实际提供服务的进程可能是升级前拉起的旧映像。判断标准是 master 与 worker 进程的启动时间,以及 /proc/<pid>/exe 指向的文件。发行版仓库还没有修复包,能先用上游源码顶吗?
b89c4100 对现有源码打补丁后编译,保持原有编译参数。无论哪种,都需要重启或热升级才生效。PoC 已公开,是不是意味着"马上会被打"?
升级后还需要关注什么?
09 · 来源索引
- nginx.org 安全公告(CVE-2026-123007,Severity: major,Vulnerable 1.9.5-1.31.8)
https://nginx.org/en/security_advisories.html - nginx.org 下载页(1.30.7 stable / 1.31.9 mainline)
https://nginx.org/en/download.html - F5 安全公告 K000163926(CVSS v3.1 8.1 / v4.0 9.2,CWE-191,Mitigation: None)
https://my.f5.com/manage/s/article/K000163926 - F5 安全公告 K000164058(NGINX2Root 系列汇总)
https://my.f5.com/manage/s/article/K000164058 - NC4 通告 NC4-ALR-2026-000017(升级与缓解措施、重启要求)
https://www.nc4.gov.my/alertAdvisory-detail/NC4-ALR-2026-000017 - 阿里云漏洞库 AVD-2026-123007(中文影响范围与解决建议)
https://avd.aliyun.com/detail?id=AVD-2026-123007 - 官方修复提交(nginx/nginx commit b89c4100)
https://github.com/nginx/nginx/commit/b89c4100bf6762a45e4a6463eaf4b70368277c94 - Rapid7 分析(1.31.8 未认证 RCE 利用代码已公开)
rapid7.com/blog/post/ve-cve-2026-123007
OC与JS交互时JSValue到NSObject的类型转换规则
2026-11-20 10:33:50
为什么很多人觉得JavaScript比Python难:弱类型陷阱与DOM操作解析
2026-11-19 21:41:21
JavaScript基础语法详解:变量、数据类型与运算符
2026-11-19 10:10:47
Free Claude Code 6.19.37 自动 WebSearch 会保留哪些信息?
2026-11-18 13:35:24
怎么利用JSON.stringify第三个参数格式化输出JSON
2026-11-18 12:10:40