JS跨域请求报错Access-Control-Allow-Origin缺失怎么解决
深入解析前端JavaScript请求时Access-Control-Allow-Origin缺失报错的原因、排查步骤及在后端服务、Nginx反向代理和本地开发服务器中的完整配置解决方案。
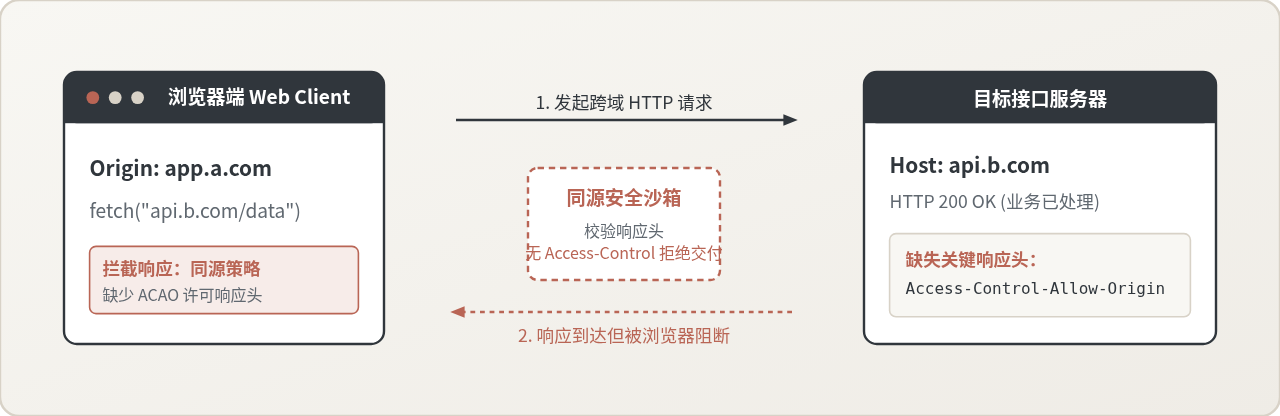
fetch 或 XMLHttpRequest 异步请求时,若控制台出现 No 'Access-Control-Allow-Origin' header is present on the requested resource 报错,其根本原因是服务端返回的 HTTP 响应头中缺少 Access-Control-Allow-Origin 字段,触发了浏览器的同源策略防护机制。解决该问题的工程路径非常明确:首选方案是在服务端响应头中显式配置该字段以许可前端域名;在多服务协同部署场景下,可通过 Nginx 反向代理层统一注入响应头或将接口统一代理至同域名下;在前端本地开发联调阶段,则可通过 Vite 或 Webpack 的 DevServer 代理直接绕过浏览器的同源限制。
一、报错根源:浏览器的同源策略与 CORS 机制
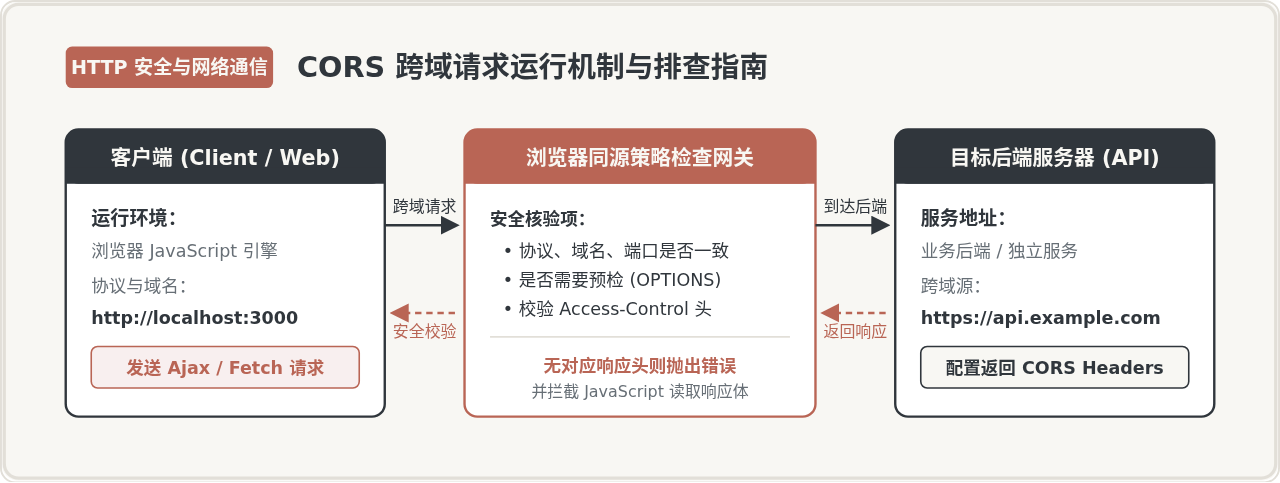
该报错是由浏览器单方面触发并输出在控制台中的。在 Web 安全模型中,协议(Protocol)、域名(Host)或端口(Port)只要有一项不同,两个页面或接口之间就会被浏览器判定为跨源(Cross-Origin)。例如,运行在 https://shop.example.com 的前端应用向 https://api.example.com/v1/orders 发起请求,两者属于不同的子域名,构成跨域访问。
当 JavaScript 发起跨域请求时,浏览器会自动在 HTTP 请求头中添加 Origin: https://shop.example.com。服务端在收到请求并处理完毕后,会将 HTTP 状态码(通常是 200 OK)与响应数据返回给浏览器。然而,浏览器安全沙箱在接收到响应的第一时间会进行拦截检查:若响应头中没有包含匹配当前源的 Access-Control-Allow-Origin 标头,浏览器将直接拒绝把该响应的内容和状态交付给 JavaScript 代码,并在控制台抛出报错,将对应的 Promise 置为 rejected。
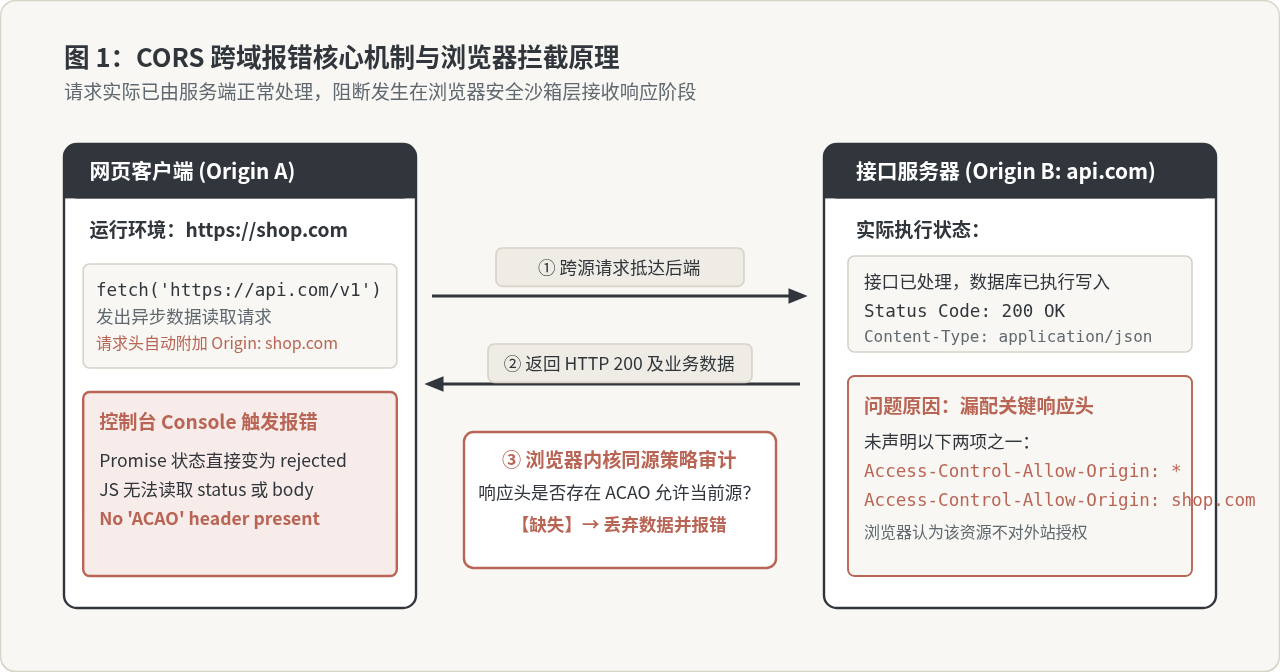
理解这个机制对于解决问题至关重要:请求并不是没有发出去,也不是服务端崩溃了,而是服务端没有在 HTTP 响应中给浏览器提供“允许前端读取”的通行证明。需要特别注意的是,如果请求修改了数据库数据(例如 POST/PUT 操作),数据可能已经在后端写入成功,仅仅是前端拿不到返回结果。
二、现场排查:三步定位报错的具体环节
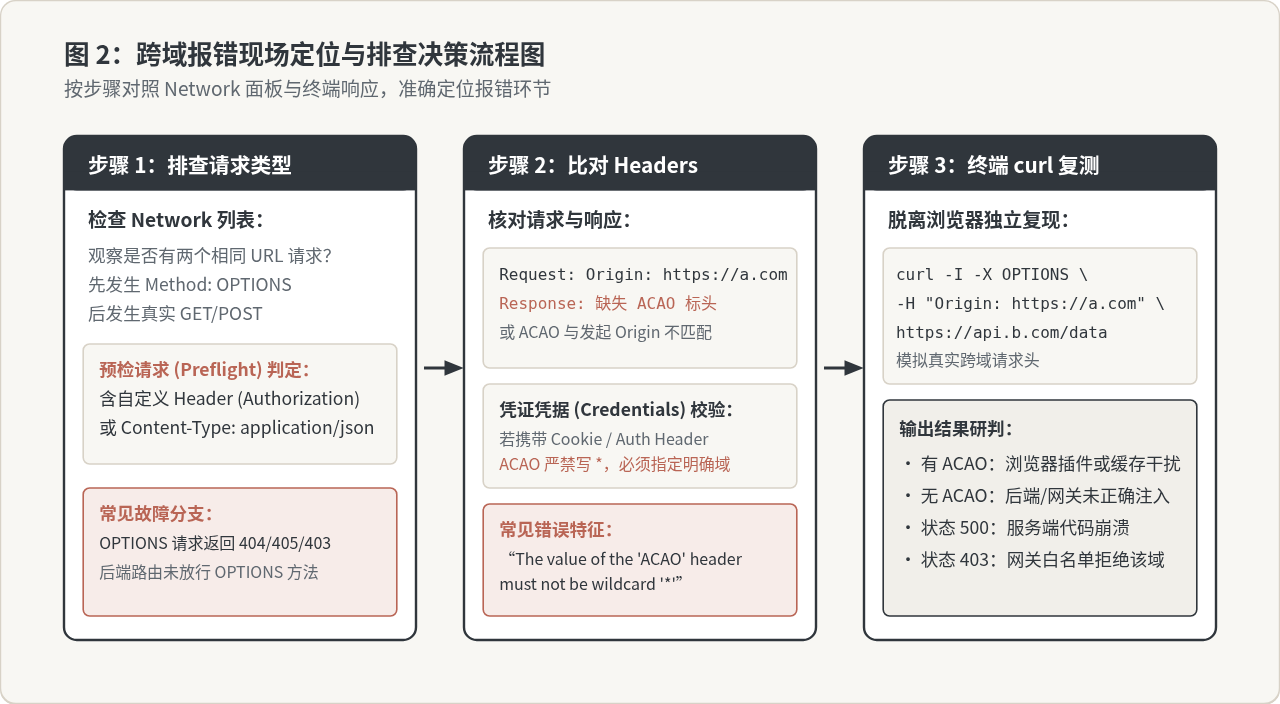
在着手修改配置之前,必须准确分辨是简单请求未返回响应头,还是由复杂请求触发的预检(Preflight)请求受阻。根据以下三个步骤进行排查:
步骤 1:打开浏览器开发者工具 Network 面板,确认请求类型
按下 F12 进入浏览器的 DevTools,切换到 Network(网络)标签页,重现报错。观察网络请求列表中是否存在两个针对相同接口 URL 的条目:
- 如果只有一个请求且方法为
GET或POST,表示为简单请求,只需检查该请求本身的响应头。 - 如果列表中出现了一个 HTTP 方法为
OPTIONS的请求,紧接着才是目标请求,说明请求携带了自定义请求头(如Authorization)、或Content-Type为application/json,触发了浏览器的预检机制。若这个OPTIONS请求直接返回了 404、405 或 500,后续的实际请求根本不会发出。
步骤 2:比对请求头中的 Origin 与响应头
点击报错的请求项,展开 Headers 详情:
- 在 Request Headers 中查看
Origin字段的值,确认当前发起的完整协议、域名与端口。 - 在 Response Headers 中查找
Access-Control-Allow-Origin。如果完全没有这一项,说明服务端未开启 CORS 支持;如果存在该项但其值与请求的 Origin 不一致,说明白名单匹配规则存在漏洞。
步骤 3:使用终端 curl 命令排除浏览器端缓存与干扰
浏览器插件或本地缓存有时会导致控制台信息失真。可以在终端中使用 curl 命令,伪造与前端一致的 Origin 头直接探测接口,观察服务器真实的响应头部。
curl -I -X OPTIONS -H "Origin: https://shop.example.com" -H "Access-Control-Request-Method: POST" -H "Access-Control-Request-Headers: Content-Type,Authorization" https://api.example.com/v1/ordersHTTP/1.1 204 No Content
Date: Wed, 18 Nov 2026 06:18:22 GMT
Connection: keep-alive
Access-Control-Allow-Origin: https://shop.example.com
Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS
Access-Control-Allow-Headers: Content-Type, Authorization
Access-Control-Max-Age: 86400
如果终端返回的响应头部中没有 Access-Control-Allow-Origin,则明确证实问题出在服务端的响应头输出逻辑中;如果终端包含该标头但浏览器依然报错,则通常是由于请求携带了凭据(Cookie)而响应头中误配置了通配符 * 所致。
三、主流修复方案与代码配置
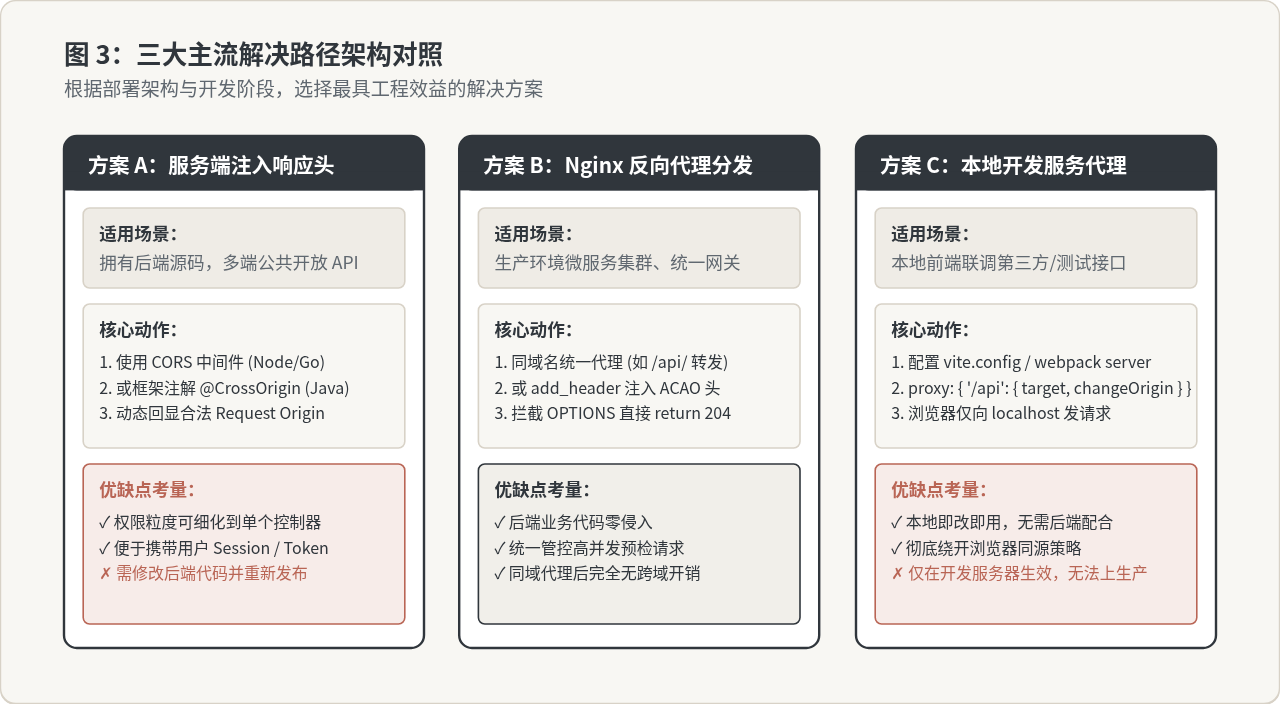
确认问题原因后,根据团队对服务器代码、网络基础设施的控制权,选择以下三种最具实效的解决方案:
方案 1:在服务端应用程序中注入 CORS 响应头(核心推荐)
如果开发者拥有接口后端服务的代码控制权,在服务端显式声明允许的源是最直接、规范的做法。
Node.js / Express 环境
推荐直接使用经过广泛验证的 cors 中间件,也可以通过自定义中间件显式追加标头:
const express = require('express');
const cors = require('cors');
const app = express();

// 方式 A:使用标准 cors 中间件支持动态白名单
const allowedOrigins = ['https://shop.example.com', 'http://localhost:5173'];
app.use(cors({
  origin: function (origin, callback) {
    // 允许无 Origin 的请求(如移动端或同源 curl),以及白名单内的源
    if (!origin || allowedOrigins.indexOf(origin) !== -1) {
      callback(null, true);
    } else {
      callback(new Error('CORS 策略拒绝该源访问'));
    }
  },
  methods: ['GET', 'POST', 'PUT', 'DELETE', 'OPTIONS'],
  allowedHeaders: ['Content-Type', 'Authorization'],
  credentials: true
}));

app.post('/v1/orders', (req, res) => {
  res.json({ code: 0, message: '订单创建成功' });
});

app.listen(3000);
Java / Spring Boot 环境
在 Spring Boot 中,可以通过配置类注册全局 CorsFilter,确保其执行优先级高于安全拦截器:
import org.springframework.context.annotation.Bean;
import org.springframework.context.annotation.Configuration;
import org.springframework.web.cors.CorsConfiguration;
import org.springframework.web.cors.UrlBasedCorsConfigurationSource;
import org.springframework.web.filter.CorsFilter;

import java.util.Arrays;

@Configuration
public class CorsConfig {
    @Bean
    public CorsFilter corsFilter() {
        CorsConfiguration config = new CorsConfiguration();
        // 显式指定允许的请求来源
        config.setAllowedOrigins(Arrays.asList("https://shop.example.com", "http://localhost:5173"));
        config.setAllowedMethods(Arrays.asList("GET", "POST", "PUT", "DELETE", "OPTIONS"));
        config.setAllowedHeaders(Arrays.asList("Content-Type", "Authorization", "X-Requested-With"));
        config.setAllowCredentials(true);
        config.setMaxAge(3600L); // 预检请求缓存 1 小时

        UrlBasedCorsConfigurationSource source = new UrlBasedCorsConfigurationSource();
        source.registerCorsConfiguration("/**", config);
        return new CorsFilter(source);
    }
}
Go (net/http 或 Gin 框架)
package main

import (
	"github.com/gin-gonic/gin"
	"net/http"
)

func CorsMiddleware() gin.HandlerFunc {
	return func(c *gin.Context) {
		origin := c.Request.Header.Get("Origin")
		if origin == "https://shop.example.com" || origin == "http://localhost:5173" {
			c.Header("Access-Control-Allow-Origin", origin)
			c.Header("Access-Control-Allow-Methods", "GET, POST, PUT, DELETE, OPTIONS")
			c.Header("Access-Control-Allow-Headers", "Content-Type, Authorization")
			c.Header("Access-Control-Allow-Credentials", "true")
		}

		// 放行 OPTIONS 预检请求
		if c.Request.Method == http.MethodOptions {
			c.AbortWithStatus(http.StatusNoContent)
			return
		}
		c.Next()
	}
}

func main() {
	r := gin.Default()
	r.Use(CorsMiddleware())
	r.POST("/v1/orders", func(c *gin.Context) {
		c.JSON(http.StatusOK, gin.H{"code": 0, "message": "success"})
	})
	r.Run(":8080")
}
方案 2:在 Nginx 反向代理层统一配置(生产推荐)
在微服务架构或生产部署中,由 Nginx 作为网关统一处理跨域是性能最好且对业务侵入最小的做法。不仅能快速处理大量 OPTIONS 请求,还免去了各微服务重复配置的繁琐。
server {
    listen 443 ssl;
    server_name api.example.com;

    location /v1/ {
        # 提取发起请求的 Origin,匹配合法来源进行动态回显
        set $cors_origin "";
        if ($http_origin ~* "^https?://(shop\.example\.com|localhost:5173)$") {
            set $cors_origin $http_origin;
        }

        # 对 OPTIONS 预检请求直接在网关层截断返回,不再穿透到后端服务
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Allow-Origin' $cors_origin always;
            add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, OPTIONS' always;
            add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization' always;
            add_header 'Access-Control-Allow-Credentials' 'true' always;
            add_header 'Access-Control-Max-Age' 86400 always;
            add_header 'Content-Type' 'text/plain; charset=utf-8';
            add_header 'Content-Length' 0;
            return 204;
        }

        # 针对实际业务请求注入响应头
        add_header 'Access-Control-Allow-Origin' $cors_origin always;
        add_header 'Access-Control-Allow-Credentials' 'true' always;

        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    }
}
在 Nginx 中使用 add_header 时,务必添加 always 指令参数。默认情况下,Nginx 只会在返回 200, 201, 204, 301 等正常状态码时添加该响应头;一旦后端返回 400、404、500 等错误状态码,若缺少 always,Nginx 会自动剥离该标头,导致前端控制台看到的依然是“CORS 缺失报错”,进而掩盖了后端真实的业务异常。
方案 3:本地开发环境利用 DevServer 反向代理(无需后端配合)
在本地前端联调阶段,如果后端接口属于外部团队或第三方平台,前端无法修改服务端响应头时,最佳方案是通过本地工程化构建工具的 Node.js 开发服务器充当透明中继代理。由于同源策略仅在浏览器环境内生效,Node.js 服务端向目标 API 发起网络请求并不受任何跨域约束。
Vite 项目配置
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    port: 5173,
    proxy: {
      // 将所有以 /api 开头的请求转发到真实的后端服务
      '/api': {
        target: 'https://api.example.com',
        changeOrigin: true, // 必须修改虚拟 Host 头为目标地址
        rewrite: (path) => path.replace(/^\/api/, '') // 剥离本地约定的前缀
      }
    }
  }
});
配置后,在前端代码中只需请求相对路径:fetch('/api/v1/orders')。浏览器认为这是向本地 http://localhost:5173 发起的同源请求,不会触发同源阻断,本地 DevServer 会自动将请求原样转发至目标服务器并将数据返回。
四、高频陷阱与必须遵守的特殊约束
在处理跨域配置时,开发者经常遇到“配置了响应头却依然报错”的连环陷阱。以下三类规则具有绝对强制性:
| 应用场景 | 关键约束要求 | 错误做法与后果 |
|---|---|---|
| 携带 Cookie / Auth 凭证 | Access-Control-Allow-Origin 必须是具体的请求源,不能为 *;同时声明 Access-Control-Allow-Credentials: true。 |
配置为 * 会被浏览器直接报错:“The value of the 'Access-Control-Allow-Origin' header must not be the wildcard '*' when the request's credentials mode is 'include'”。 |
| 自定义请求头(Token 等) | Access-Control-Allow-Headers 必须显式声明自定义字段名称,如 Authorization, X-Custom-Key。 |
预检 OPTIONS 请求因响应头未覆盖该字段而阻断,真实接口请求不会发送。 |
| 非 GET/POST 复杂动词 | Access-Control-Allow-Methods 必须包含对应的 HTTP 方法(如 PUT, DELETE)。 |
出现方法未授权错误,预检请求返回 405 Method Not Allowed。 |
五、验证方法与上线自检清单
完成配置后,请按照以下三个标准进行验证,确认跨域报错已被彻底解决:
- 网络面板响应头检查:在浏览器 Network 面板中选中接口请求,切换到 Headers,确认
Response Headers中明确包含当前站点的 Origin 声明,且无重复声明的标头。 - 控制台清爽度确认:打开 Console 面板,红色 CORS 警告彻底消失,JavaScript 的数据解析函数能够正常捕获 JSON 响应对象。
- OPTIONS 响应码检查:若请求触发了预检,确认 OPTIONS 请求的 HTTP 状态码为 200 或 204,没有发生重定向(301/302)或权限拒绝(401/403)。
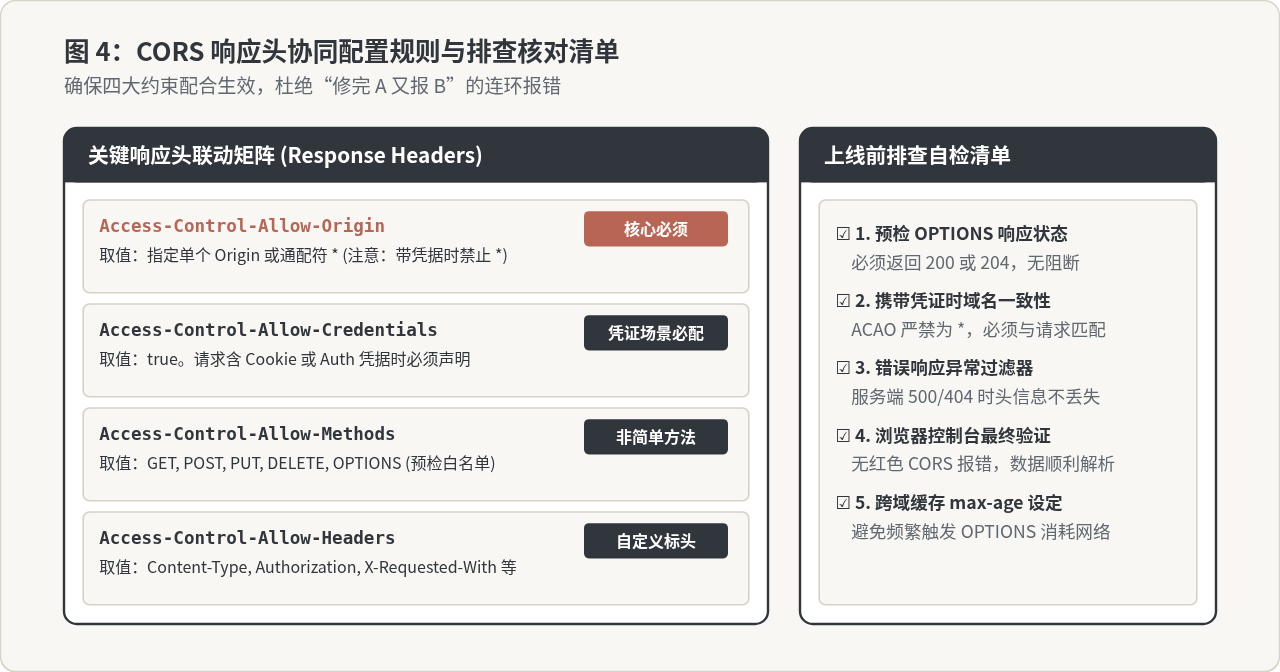
对于频繁发起的非简单请求,服务端应在 OPTIONS 响应中添加 Access-Control-Max-Age: 86400。该设置允许浏览器在指定秒数内缓存该预检许可,避免每一次 API 调用前都要额外发送一次网络 OPTIONS 握手,从而显著降低接口的网络延迟并节省服务器带宽。
JS中parseInt与Number.isInteger判断整数的区别
2026-11-19 21:04:37
JavaScript三目运算符的基本语法与执行逻辑
2026-11-18 22:22:38
JS读取JSON文件报CORS跨域错误怎么解决
2026-11-18 20:58:53
LiteLLM 1.110.0 与 1.111.0-rc.1 对流式客户端和透传权限有什么区别?
2026-11-18 13:30:44
OpenCode 2.3.1 中 timeout 为 0 为什么仍按 120 秒处理?
2026-11-18 11:15:11