

HTTPS环境下前端JS加密还有必要吗
深入探讨在全面普及HTTPS的现代Web环境下,前端JavaScript加密是否仍有必要。解析传输层安全边界、常见认知误区、四类有效工程场景及原生Web Crypto API实操规范。
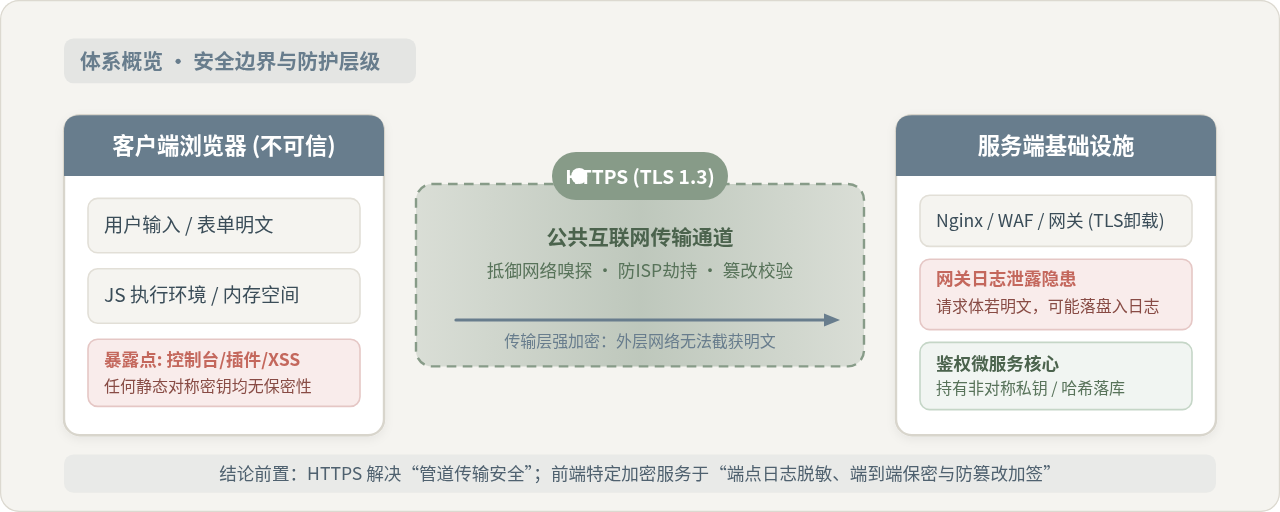
一、传输层与应用层:HTTPS 到底保护了什么?
要搞清前端加密的必要性,首先需要明确 HTTPS 的保护边界。HTTPS 工作在传输层与会话层(TLS 1.2 / TLS 1.3),它在客户端浏览器与目标服务端之间建立了一条端到端的双向加密安全信道。
当用户通过 HTTPS 发起登录请求时,包含明文密码的 HTTP 请求体在离开浏览器底层 Socket 前就已被 TLS 协议加密成高强度密文。无论是同一局域网内的 Wi-Fi 嗅探者、宽带运营商(ISP)、恶意公共网关,还是骨干网络上的光纤分光监听设备,所捕获到的都只有杂乱无章的二进制数据。与此同时,TLS 的 MAC(消息认证码)机制能够精准拦截任何针对数据包的中间人篡改尝试。
因此,如果在开发中使用 AES 等对称加密算法,把前端输入的数据加密一次后再通过 HTTPS 发送,仅仅是在一个本来就绝对安全的加密管道内部,又套了一层算法复杂度通常更低的手工密文。这对于抵御公网窃听不仅没有任何额外增益,反而徒增客户端 CPU 开销和网络载荷。
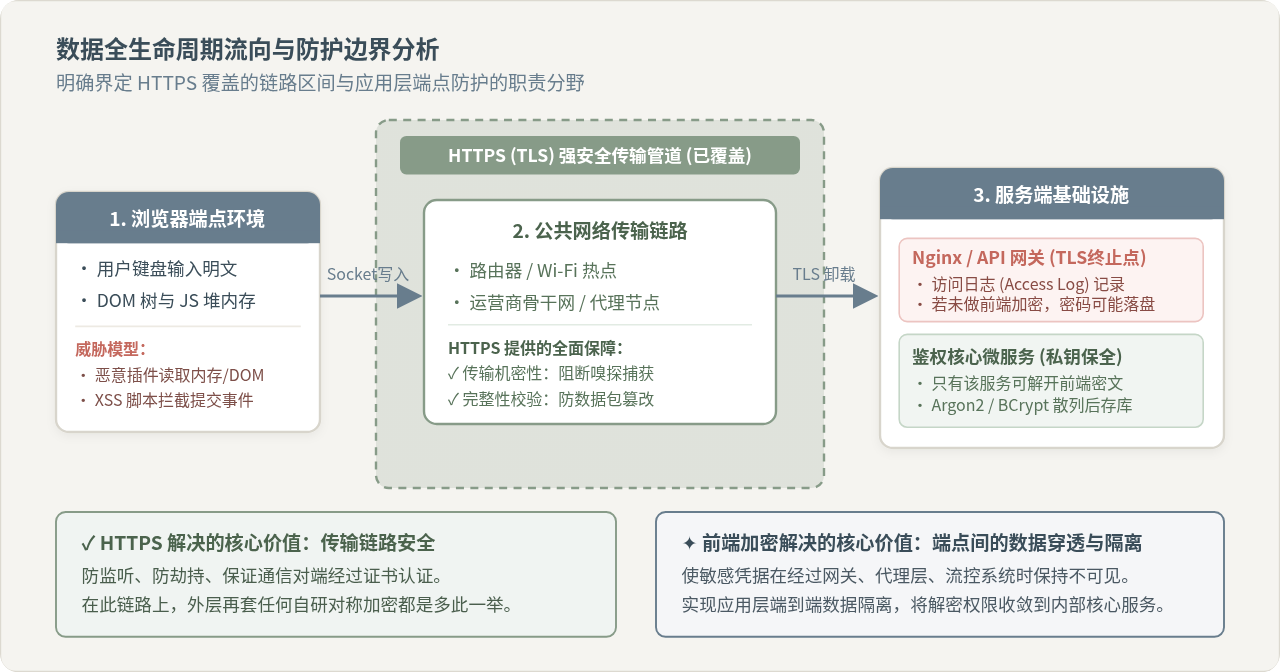
二、关键对比:仅依赖 HTTPS vs HTTPS 叠加前端加密
评估两种方案的关键差异,核心在于区分威胁发生的位置是在传输链路上,还是在两端的业务节点上。在同样启用标准 HTTPS 的网络条件下,两种做法在防御范围和系统开销上存在显著区别:
| 对比维度 | 方案 A:仅依赖规范的 HTTPS 传输加密 | 方案 B:HTTPS + 前端特定加密(如 RSA 公钥) |
|---|---|---|
| 网络窃听防御 | 完全具备。TLS 1.3 强加密,防嗅探、防重放、防劫持。 | 完全具备。外层同样由 TLS 提供无差别强保护。 |
| 边界网关与日志可见性 | 明文暴露。TLS 在反代网关卸载后,请求体为原始明文,易被 Access Log 意外落盘。 | 保持密文。网关与 WAF 即使 Dump 整个请求体,也只能记录乱码,具备天然脱敏属性。 |
| 内部网络微服务边界 | 内网若明文通信或服务间存在未授权监听,数据面临内网明文泄露风险。 | 密文可直接穿透非可信内网层,仅在持私钥的内部鉴权微服务中被解密。 |
| 端到端机密性 (E2EE) | 无法支持。服务端完整掌握所有明文数据。 | 配合客户端派生密钥可实现零知识架构,云端永不接触明文。 |
| 系统复杂度与维护成本 | 极低。依赖成熟 Web 基础设施,无需维护密钥分发与版本兼容。 | 较高。需处理公钥下发、随机数 Nonce 时效、密钥轮换及前后端协同。 |
上述差异清晰指明:纯粹为“防抓包”而引入前端加密属于无的放矢;但如果安全威胁来自系统内部的“不可信网关节点”或“日志打印合规合规审计”,前端加密则起到了数据穿透隔离的作用。
三、典型认知误区剖析:为什么很多“前端自制加密”只是皇帝的新衣?
许多团队在落地前端加密时,常因忽略了“客户端环境完全公开”的基本物理特性,导致设计出的防御逻辑在攻击者眼中如同虚设:
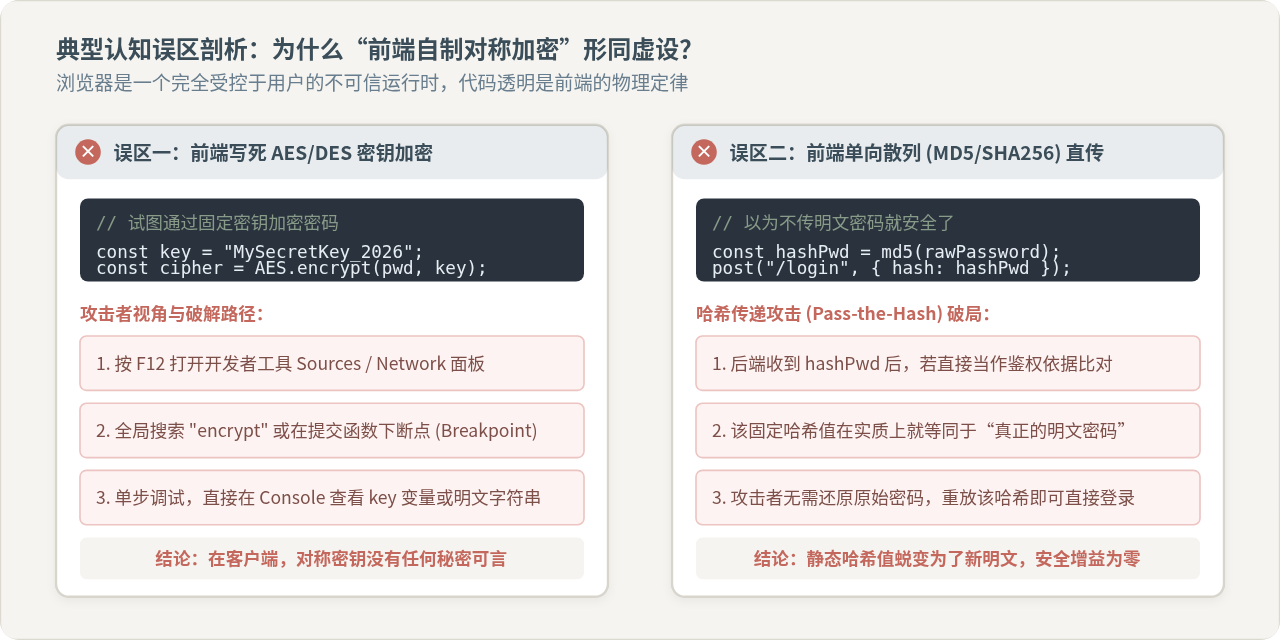
误区 1:在 JavaScript 中写死 AES/DES 对称密钥
有些开发者认为只要把用户的密码用 AES 加密成密文提交,攻击者就不知道密码是什么。然而,对称加密的安全性完全依赖于密钥的保密性。在浏览器中,无论你对 JS 代码做过多复杂的混淆(Uglify、JSFuck、Obfuscator),攻击者只需打开浏览器的开发者工具(F12),在请求发起的瞬间下断点,就能在控制台直接打印出解密后的内存变量或读取明文密钥。对称密钥一旦公开,加密便瞬间沦为字符替换游戏。
误区 2:前端直接提交 MD5 / SHA256 单向哈希值
另一种常见做法是前端对密码进行哈希运算(例如 md5(password)),然后将散列值发送给后端。如果后端的校验逻辑仅仅是比对数据库中存取的该哈希值是否相等,那么从认证协议的角度来看,这个哈希值本身就已经退化为了新的“明文密码”。攻击者一旦通过特定渠道获得该哈希字符串,无需将其逆向还原出原始密码文本,直接在登录接口中提交该哈希值便可登录成功。这便是安全领域经典的“哈希传递(Pass-the-Hash)”漏洞。
四、前端 JS 加密真正适用的四大工程场景
破除了误区之后,我们再来看前端密码学在现代 Web 架构中真正产生实战价值的四大场景:
1. 敏感凭据防内部日志与网关泄露(非对称加密)
在大型企业系统或云原生微服务中,HTTPS 流量通常在进入数据中心的第一道门槛——负载均衡器(如 F5、SLB)或反向代理(如 Nginx、Traefik、Envoy)处完成 TLS 终止(TLS Offloading)。从网关到内部鉴权服务之间,可能存在复杂的链路。
一旦运维人员误开启了网络抓包、网关调试级别日志(Dump HTTP Body),或者 ELK/日志中心收集了全量请求,明文用户密码或身份证号就会永久记录在磁盘文件中,造成严重合规隐患。通过在前端使用服务端公钥(RSA 或 SM2)进行非对称加密,密文到达网关时仍然是高强度乱码,哪怕整个请求体被网关日志完整记录也无法被还原,只有最内层的核心鉴权服务持有私钥才能解开,真正做到了“敏感数据穿透基础设施”。
2. 零知识架构与端到端加密(E2EE)
在密码管理器(如 Bitwarden)、端到端加密云笔记或去中心化应用中,核心原则是“零知识(Zero-Knowledge)”——即便是服务端运维人员甚至数据库被完整脱库,也无法解密用户的数据内容。
在这类业务中,所有加密与解密运算必须全部在用户的前端浏览器中完成。前端利用用户输入的强主密码,通过 PBKDF2 或 Argon2 在本地派生出加解密主密钥(Master Key),再利用 AES-256-GCM 对私密数据进行加密,最后将纯密文同步到服务端。服务端只充当一个可靠的密文存储中继站,永不接触任何加解密密钥。
3. 关键接口防篡改签名与防重放(Sign & Nonce)
在涉及资金交易、抽奖或高频资产变更的高价值接口中,仅靠 HTTPS 无法防范合法用户借助抓包工具恶意修改参数(例如修改转账金额、优惠券 ID),也无法阻止黑客复制合法请求包在极短时间内发起重放刷单。
此时,前端可以在发送请求前,将所有业务参数按照字母顺序排序,结合时间戳(Timestamp)、一次性随机字符串(Nonce)以及动态凭证计算出哈希签名(HMAC-SHA256)。后端收到请求后,先通过 Redis 校验 Nonce 是否已被使用,再核对时间戳窗口与签名完整性。这种在应用层实施的签名机制有效保障了交易的唯一性与不可篡改性。
4. 提升黑产爬虫与接口逆向攻击成本
虽然前端代码在理论上不可能彻底防范逆向工程,但在对抗自动化黑产脱库、批量抢票和垃圾爬虫时,通过在前端结合 WebAssembly(WASM)或动态混淆算法,对请求参数附加动态 Token 或执行环境证明计算,能够将黑产的破解成本从“简单的 cURL 脚本重放”大幅拉高到“必须启动完整无头浏览器(Headless Browser)执行全量 DOM 与 JS 渲染”的程度,有效遏制了大规模并发攻击。
五、标准实操:基于原生 Web Crypto API 的非对称加密与防重放规范
现代主流浏览器早已全量内置了标准且性能强悍的 Web Crypto API。相比于引入体积庞大且可能包含未知漏洞的第三方纯 JS 库(如 jsencrypt、crypto-js),使用原生 API 不仅无依赖,还能享受浏览器底层 C++ 实现及硬件级指令集加速。
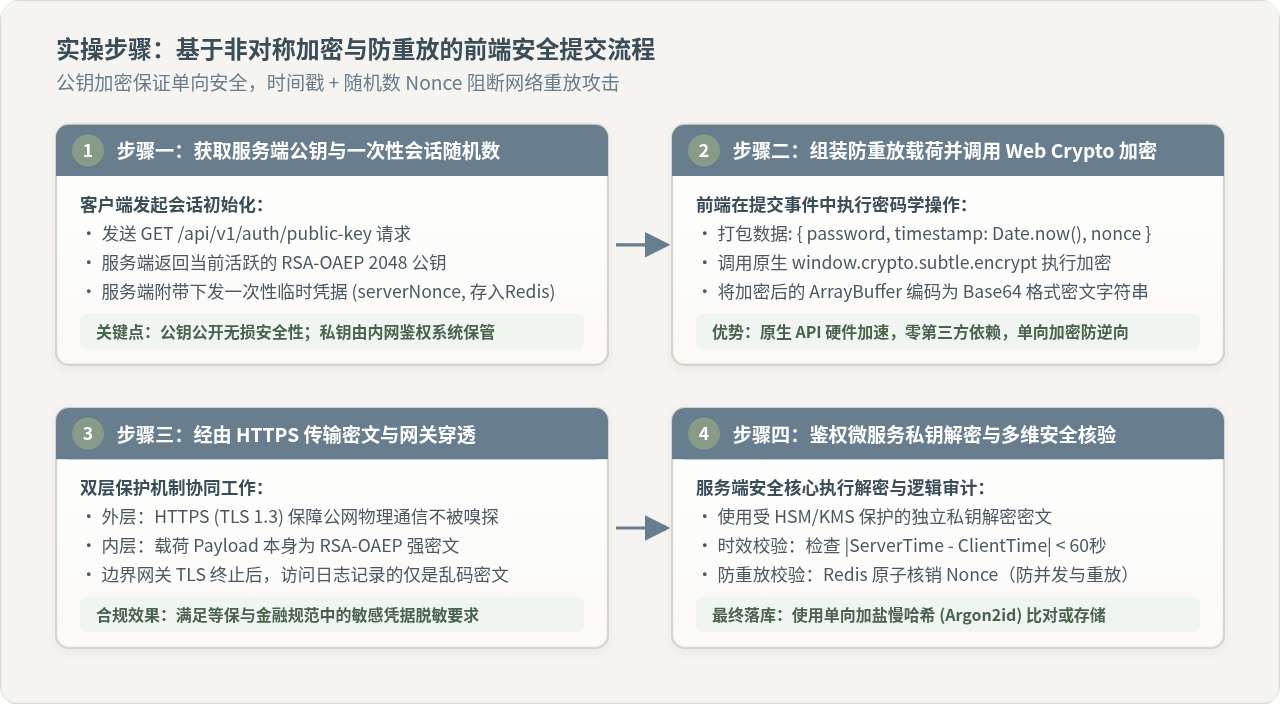
1. 前端实现:公钥导入与载荷加密(RSA-OAEP)
以下是前端规范化封装的完整实现,包含了时间戳注入、Nonce 组装与 RSA-OAEP 公钥加密:
// crypto-client.js - 基于原生 Web Crypto API 的敏感凭据加密模块
export async function encryptPayload(plainText, pemPublicKey, serverNonce) {
  // 1. 将 PEM 格式公钥转换为 ArrayBuffer
  const pemContents = pemPublicKey
    .replace(/-----BEGIN PUBLIC KEY-----/g, "")
    .replace(/-----END PUBLIC KEY-----/g, "")
    .replace(/\s+/g, "");
  const binaryDer = Uint8Array.from(atob(pemContents), c => c.charCodeAt(0));

  // 2. 导入 RSA-OAEP 公钥
  const publicKey = await window.crypto.subtle.importKey(
    "spki",
    binaryDer.buffer,
    {
      name: "RSA-OAEP",
      hash: "SHA-256"
    },
    false,
    ["encrypt"]
  );

  // 3. 打包防重放数据载荷 (包含时间戳与服务端下发的一次性 Nonce)
  const payloadObject = {
    data: plainText,
    timestamp: Date.now(),
    nonce: serverNonce
  };
  const encodedPayload = new TextEncoder().encode(JSON.stringify(payloadObject));

  // 4. 执行 RSA-OAEP 加密
  const encryptedBuffer = await window.crypto.subtle.encrypt(
    { name: "RSA-OAEP" },
    publicKey,
    encodedPayload
  );

  // 5. 返回便于传输的 Base64 编码密文字符串
  const base64Cipher = btoa(String.fromCharCode(...new Uint8Array(encryptedBuffer)));
  return base64Cipher;
}
2. 服务端对应实现:私钥解密与多维安全核验
前端密文经由 HTTPS 发送到后端后,在最内层的鉴权微服务中执行私钥解密,并验证时效性与一次性 Nonce:
// auth-service.js (Node.js 鉴权核心微服务)
const crypto = require("crypto");
const fs = require("fs");

// 仅在鉴权内部服务保留的私钥
const privateKeyPem = fs.readFileSync("/etc/secrets/auth_private_key.pem", "utf8");

function decryptAndValidatePayload(base64Cipher, expectedNonce, redisClient) {
  // 1. 使用 RSA-OAEP 解密密文
  const bufferCipher = Buffer.from(base64Cipher, "base64");
  const decryptedBuffer = crypto.privateDecrypt(
    {
      key: privateKeyPem,
      padding: crypto.constants.RSA_PKCS1_OAEP_PADDING,
      oaepHash: "sha256"
    },
    bufferCipher
  );

  const payload = JSON.parse(decryptedBuffer.toString("utf8"));

  // 2. 防重放校验一:时间窗口验证 (允许客户端与服务端存在 ±60秒 的合理时间偏差)
  const currentTime = Date.now();
  if (Math.abs(currentTime - payload.timestamp) > 60 * 1000) {
    throw new Error("请求已超时或时间戳非法,拒绝处理");
  }

  // 3. 防重放校验二:一次性 Nonce 原子核销 (基于 Redis 保证全局单次使用)
  if (payload.nonce !== expectedNonce) {
    throw new Error("会话凭证失效");
  }

  return payload.data; // 返回原始明文凭据,随后进行单向 Argon2 哈希比对
}
六、决策指南:如何评估你的业务是否需要前端加密?
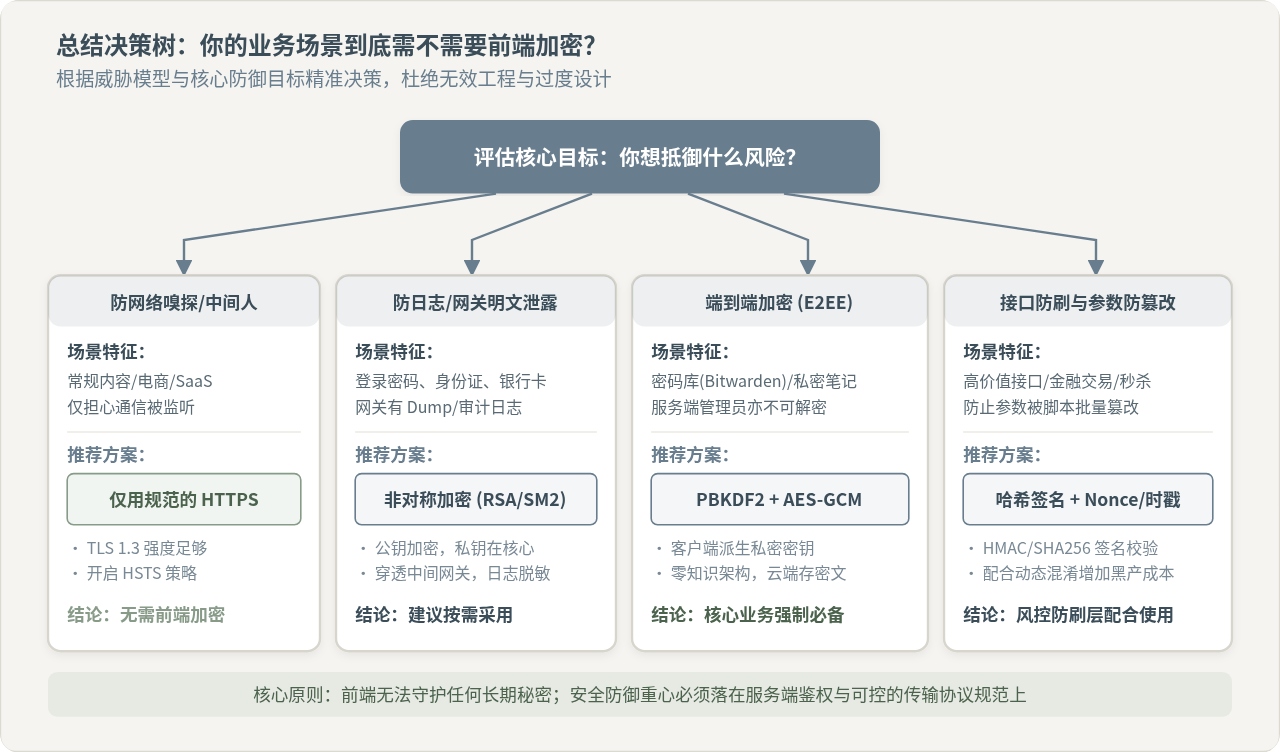
为了帮助开发者在实际架构设计中做出合理决策,避免陷入“盲目加解密”的过度工程陷阱,可根据下述决策模型进行对照评估:
-
普通内容展示与标准增删改查(CRUD)业务:
坚决不需要前端加密。规范配置 HTTPS(TLS 1.3、启用 HSTS 响应头、安全 CookieSecure; HttpOnly; SameSite=Lax)即可达到行业一流的传输安全标准。引入前端加密只会徒增调试难度与兼容性包袱。 -
中大型互联网平台的常规用户登录表单:
绝大部分成熟方案直接通过 HTTPS 明文提交即可。如果业务受到严格的合规审计(如金融级等保三级/四级),担心 WAF、网关层意外落盘泄露明文密码,可针对密码字段增加一层 RSA-OAEP / SM2 公钥非对称加密。 -
端到端高机密系统(密码库、隐私备忘录、去中心化钱包):
必须使用前端加密。服务端永远不应获得明文和解密私钥,必须基于强散列函数(PBKDF2/Argon2)派生密钥,在本地完成全量加密后再上传云端。 -
高风险资金交易与防自动化黑产风控层:
侧重点不在于密文本身,而在于签名与时效核验。通过请求参数哈希签名配合时间戳与服务端下发的动态随机数,从协议层阻断重放与并发刷单攻击。
七、总结
回到最初的问题:“HTTPS 环境下前端 JS 加密还有必要吗?”
简明扼要的答案是:如果目标是为了保护网络传输不被嗅探,答案是毫无必要;如果目标是为了实现应用层的数据穿透隔离、端到端隐私保密或接口防篡改,答案是依然必要且不可替代。
安全从不是某一个单一技术的单兵作战,而是层层协同的纵深防御体系。理清每一层安全工具的职责边界,不在不可信的客户端寄托无法兑现的秘密,把真正的防护重心夯实于服务端鉴权与规范的基础协议之上,才是现代 Web 安全架构的正确解题姿态。
JS实现记住密码的安全隐患与加密方案
2026-11-18 22:40:59
使用DocumentFragment优化JS批量添加DOM的性能
2026-11-18 22:09:36
JS中innerHTML与insertAdjacentHTML添加标签的区别及性能对比
2026-11-18 14:23:48
JS思维导图渲染卡顿怎么办?大规模节点性能优化策略
2026-11-18 10:41:20
JavaScript前端验证码库推荐与使用对比
2026-11-18 10:17:04







