怎么让JavaScript对象像结构体一样不可修改
详细讲解在JavaScript中如何构建像结构体一样具备固定字段且完全不可修改的对象,涵盖密封、浅冻结、递归深冻结与Proxy拦截等实用方案与边界陷阱。
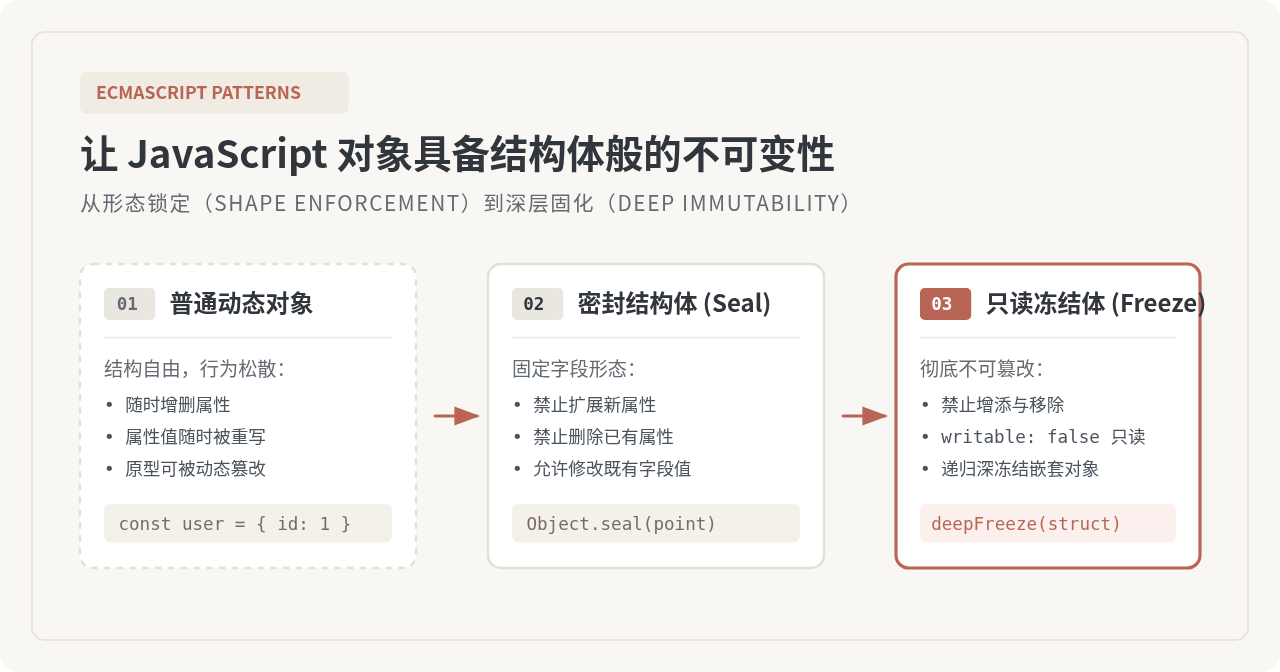
在 C、Go 或 Rust 等静态类型语言中,“结构体”(struct)通常具备两个核心特征:字段集合确定(无法在运行期随意增加或删除字段),以及字段值受严格控制(可通过不可变声明禁止篡改)。而 JavaScript 的普通对象默认处于完全开放的动态状态——不仅所有属性都允许随时重写,外部逻辑还能任意挂载新属性或删除关键字段。要让 JavaScript 对象具备像结构体一样的严密性与不可变性,最直接、可靠的解决路径是结合使用严格模式、Object.freeze() 与递归深冻结逻辑;对于要求更加苛刻的场景,还可以引入 Proxy 对未定义属性访问和非法改写行为进行即时拦截与阻断。本文将从底层属性控制机制讲起,逐步拆解不同防护层级的实现方案与注意事项。
一、认识差距:为什么默认的 JS 对象不像“结构体”
在深入具体实现前,需要明确 JavaScript 普通对象与传统结构体之间的本质差异。JavaScript 对象的自由度极高,这种灵活性在快速原型开发中非常方便,但在严肃的领域模型、核心业务配置或共享状态中,容易带来不可预测的隐患:
- 字段形态无约束(Shape Mutable):拼写错误或疏忽赋值(如
user.usrName = 'Tom')不会报错,反而会默默为对象扩展出一个意外的新属性。 - 属性值可随意改写:即使使用
const声明变量,被保护的也仅仅是变量指针本身,对象内部的数据依然可以被任意逻辑直接修改。 - 原型链容易受污染:可以通过
__proto__或外部继承关系间接改变对象的行为甚至植入恶意逻辑。
因此,模拟结构体的目标非常清晰:一是“定形”,即锁定键名集合,禁止新增和删除;二是“固化”,即锁定属性值,禁止覆写与重新配置描述符。
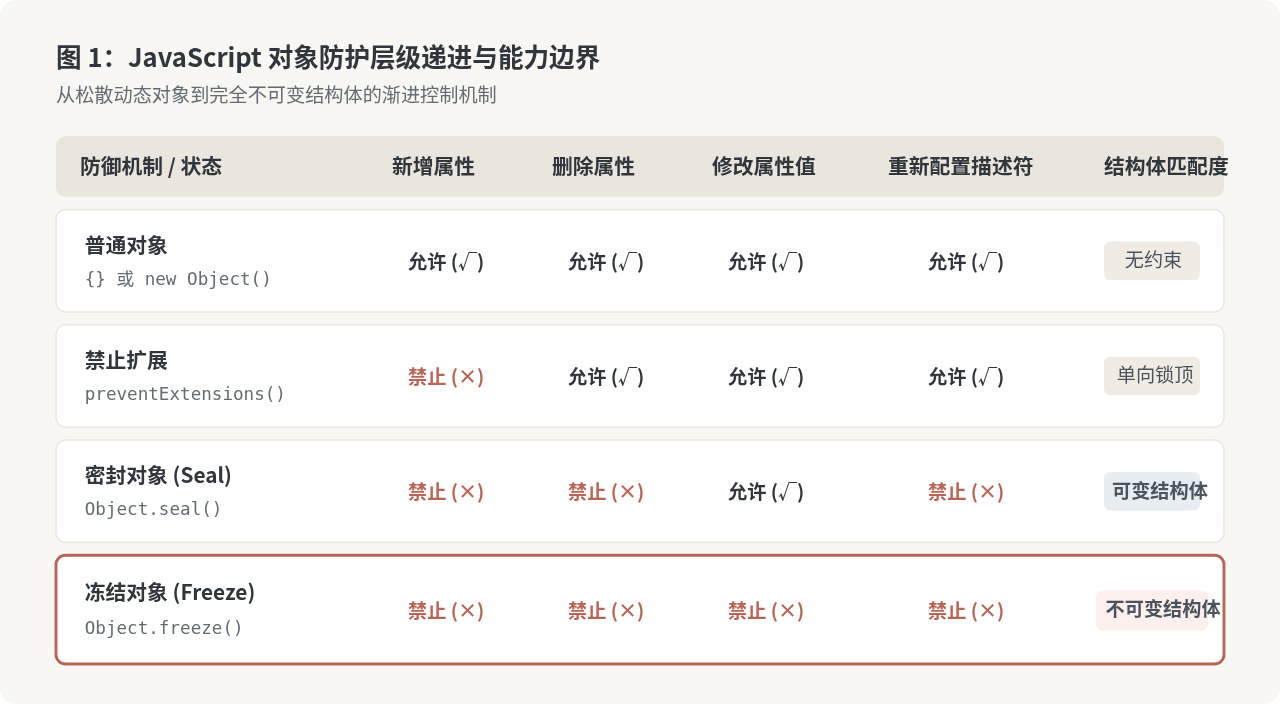
二、原生三层防护机制:扩展、密封与浅冻结
ECMAScript 在标准规范中提供了递进的三种原生底层控制 API,分别对应不同等级的对象防护能力:
1. 第一层:阻止扩展 Object.preventExtensions(obj)
调用该方法后,对象变为“不可扩展”。它的主要表现是:无法再向该对象添加任何新属性。但是,已有属性依然可以被随意修改,也可以被删除(delete)。这仅仅完成了“锁定属性上限”的第一步,尚未固定结构形态,更未锁定内容。
2. 第二层:对象密封 Object.seal(obj)
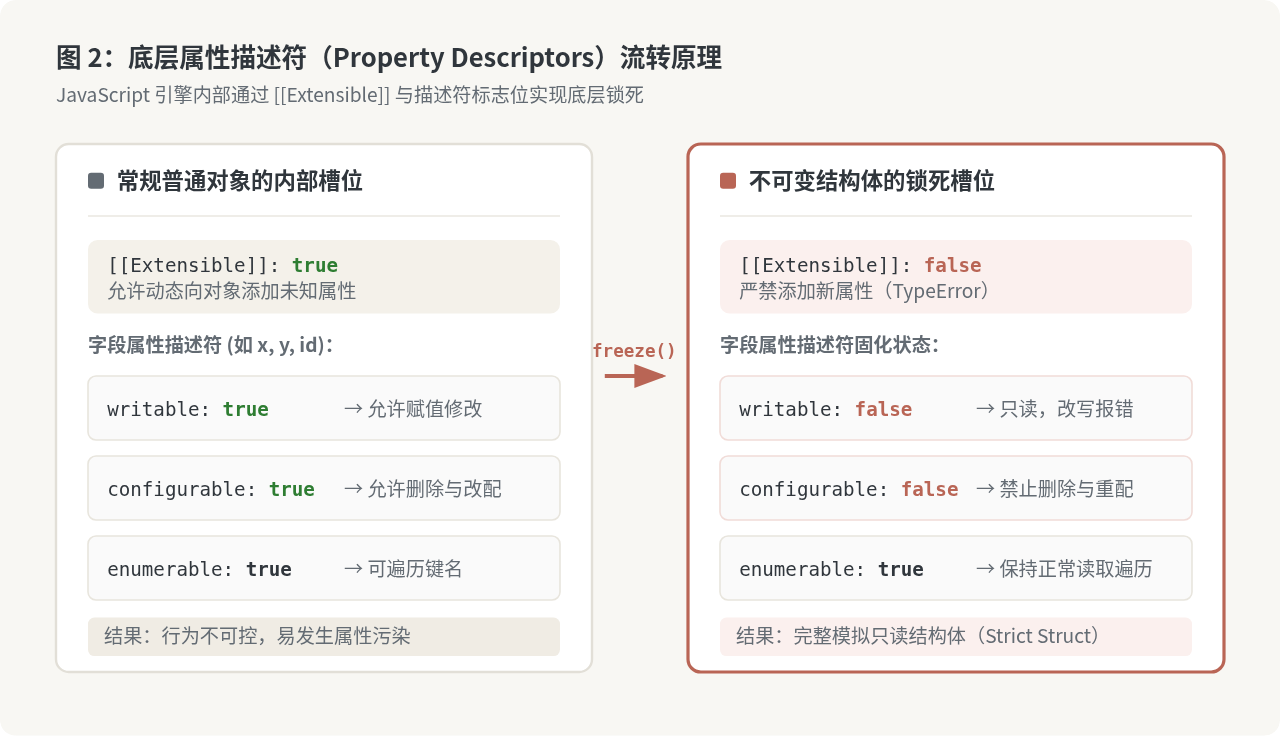
密封(Seal)是许多人忽略但非常契合“可变结构体”特性的方法。调用 Object.seal(obj) 会在阻止扩展的基础上,将所有自身属性的 configurable 描述符全部置为 false。这意味着:
- 既不能添加新属性,也不能删除已有属性;
- 对象的字段形状(Shape)被彻底固定下来,严格对应传统语言中字段不可增删的结构体;
- 但是,既有属性的值仍然可以通过赋值进行修改(因为
writable保持为true)。
3. 第三层:对象冻结 Object.freeze(obj)
冻结(Freeze)是 JavaScript 中原生的最高防护级别。它在密封对象的同时,进一步将所有自身数据属性的 writable 描述符批量置为 false。至此,该对象既无法增删字段,也无法修改既有字段值,完全实现了“不可变结构体”的形态。
在非严格模式下,对已被冻结或密封的对象执行非法赋值或
delete,JavaScript 引擎只会静默失败(无任何反应,代码继续向下执行)。而在严格模式(文件顶部添加 'use strict';,或在 ES 模块环境中)下,引擎会直接抛出明确的 TypeError 异常,这对于及早发现代码逻辑缺陷至关重要。
三、攻克浅层陷阱:实现工业级递归深冻结
Object.freeze() 虽然强大,但它执行的是浅冻结(Shallow Freeze)。如果结构体的某个属性是一个嵌套对象或数组,被冻结的仅仅是该属性的内存引用地址;通过嵌套引用,外部依然可以修改子对象的属性或对子数组执行 push 等突变操作。
为了构建真正不可破坏的结构体,必须编写一个完备的深冻结函数(deepFreeze)。工业级的深冻结需要严密处理以下三类边界情况:
- 循环引用:使用
WeakSet记录已经访问过的对象,避免在相互引用的复杂结构中陷入无限递归导致的调用栈溢出(Maximum call stack size exceeded)。 - 全量键名提取:使用
Reflect.ownKeys()替代Object.keys(),确保能够一并获取Symbol类型的键名以及不可枚举的内部属性。 - 跳过原始值与已冻结对象:对基本数据类型(如
number、string、null)直接返回,对已被冻结的对象不再做无效的重复递归。
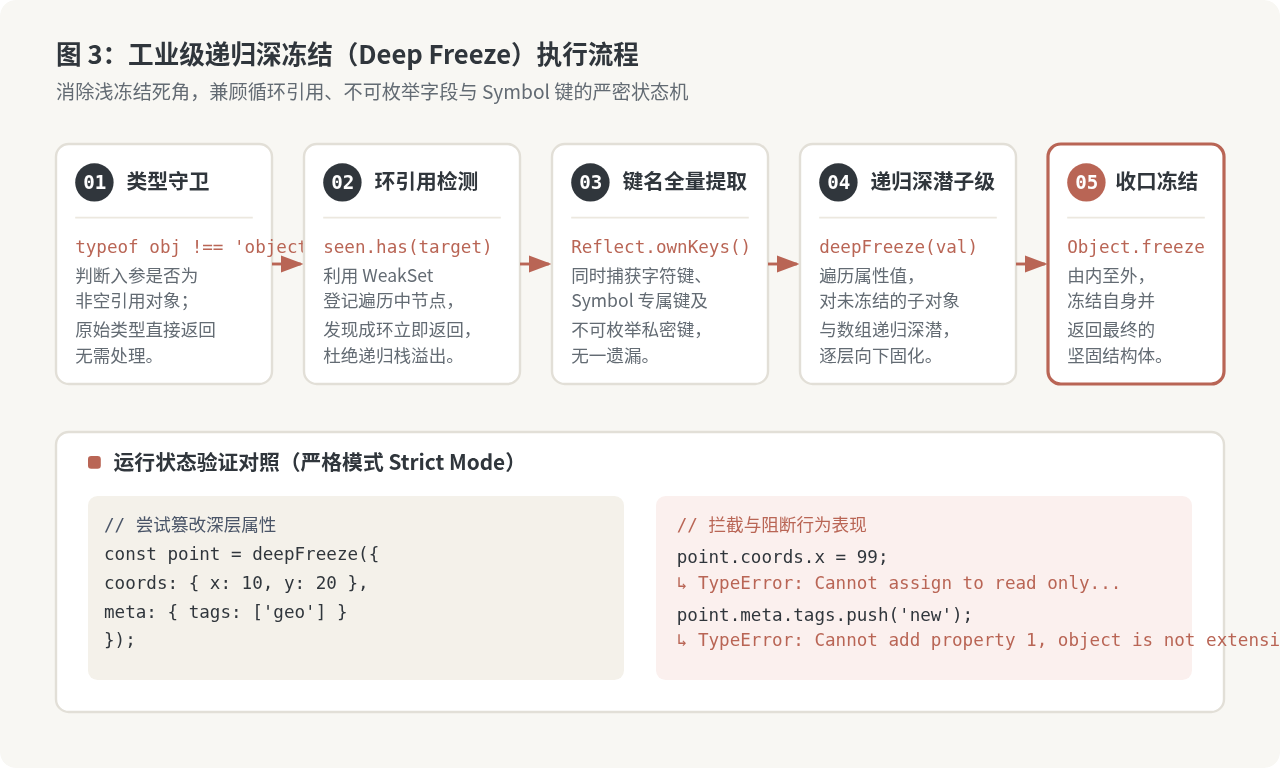
下面是生产环境可用的完整深冻结实现与验证代码:
'use strict';

/**
 * 递归深冻结对象,彻底防止内部任何层级的属性篡改
 * @template T
 * @param {T} target - 需要被冻结的目标对象
 * @param {WeakSet<object>} [seen] - 环引用检测集合
 * @returns {Readonly<T>} 冻结后的只读对象
 */
function deepFreeze(target, seen = new WeakSet()) {
  // 1. 类型守卫:基本类型与 null 直接跳过
  if (target === null || typeof target !== 'object') {
    return target;
  }

  // 2. 环引用与重复访问防护
  if (seen.has(target)) {
    return target;
  }
  seen.add(target);

  // 3. 全面获取自身全部属性(包含 Symbol 与不可枚举属性)
  const keys = Reflect.ownKeys(target);

  for (const key of keys) {
    const desc = Object.getOwnPropertyDescriptor(target, key);
    // 只针对拥有实际值的属性进行递归,避免触发 getter 的副作用
    if (desc && 'value' in desc) {
      const value = desc.value;
      if (value !== null && typeof value === 'object' && !Object.isFrozen(value)) {
        deepFreeze(value, seen);
      }
    }
  }

  // 4. 执行底层原生冻结
  return Object.freeze(target);
}
使用上述函数创建嵌套结构体并验证其安全性:
// 声明并深度冻结一个结构体
const userProfile = deepFreeze({
  id: 1001,
  username: 'alex_developer',
  settings: {
    theme: 'dark',
    notifications: ['email', 'in-app']
  }
});

// 验证外层属性防篡改
try {
  userProfile.id = 9999;
} catch (err) {
  // 输出:TypeError: Cannot assign to read only property 'id' of object '#<Object>'
  console.error('外层修改被拦截:', err.message);
}

// 验证深层属性防篡改
try {
  userProfile.settings.theme = 'light';
} catch (err) {
  // 输出:TypeError: Cannot assign to read only property 'theme' of object '#<Object>'
  console.error('深层修改被拦截:', err.message);
}

// 验证嵌套数组防篡改
try {
  userProfile.settings.notifications.push('sms');
} catch (err) {
  // 输出:TypeError: Cannot add property 2, object is not extensible
  console.error('嵌套数组扩充被拦截:', err.message);
}
四、进阶模式:结合 Class 与 Proxy 打造严苛结构体
除了对字面量对象执行深冻结,在实际项目架构中,还可以结合面向对象语法与代理模式,从实例构造的源头上约束结构体行为:
1. ES2022 私有字段 + 只读 Getter
在现代 JavaScript 中,类支持 #field 私有字段语法。通过将数据存放在私有字段中,且仅对外暴露 Getter 而不提供 Setter,并在构造器末尾调用 Object.freeze(this),可以从语言层面提供无可挑剔的密封性:
class ImmutablePoint {
  #x;
  #y;

  constructor(x, y) {
    this.#x = x;
    this.#y = y;
    // 阻止挂载任何公共新字段
    Object.freeze(this);
  }

  get x() { return this.#x; }
  get y() { return this.#y; }
}

const pt = new ImmutablePoint(10, 20);
console.log(pt.x, pt.y); // 10 20
// pt.x = 30; // 报错:Cannot set property x of #<ImmutablePoint> which has only a getter
// pt.z = 100; // 报错:Cannot add property z, object is not extensible
2. 使用 Proxy 拦截非法访问与笔误
使用 Object.freeze 时,读取一个完全不存在的属性只会静默返回 undefined,这在大型工程中容易掩盖单词拼写错误。利用 Proxy,我们可以在尝试读取不存在的字段或尝试写入时,直接抛出精准的异常:
function createStrictStruct(schema, data) {
  // 1. 字段对齐校验:必须与 schema 完全一致
  const structData = {};
  for (const key of Object.keys(schema)) {
    if (!(key in data)) {
      throw new Error(`缺少结构体必填字段: ${key}`);
    }
    structData[key] = data[key];
  }

  // 2. 冻结底层数据对象
  deepFreeze(structData);

  // 3. 使用 Proxy 进行严格读取与改写拦截
  return new Proxy(structData, {
    get(target, prop) {
      if (typeof prop === 'string' && !(prop in target)) {
        throw new ReferenceError(`结构体中不存在字段 "${prop}",请检查拼写`);
      }
      return target[prop];
    },
    set(target, prop) {
      throw new TypeError(`不可修改结构体只读字段 "${String(prop)}"`);
    },
    deleteProperty(target, prop) {
      throw new TypeError(`严禁删除结构体字段 "${String(prop)}"`);
    }
  });
}

const ConfigStruct = createStrictStruct(
  { host: 'string', port: 'number' },
  { host: '127.0.0.1', port: 8080 }
);

// ConfigStruct.port = 9000; // 抛出 TypeError: 不可修改结构体只读字段 "port"
// console.log(ConfigStruct.ports); // 抛出 ReferenceError: 结构体中不存在字段 "ports",请检查拼写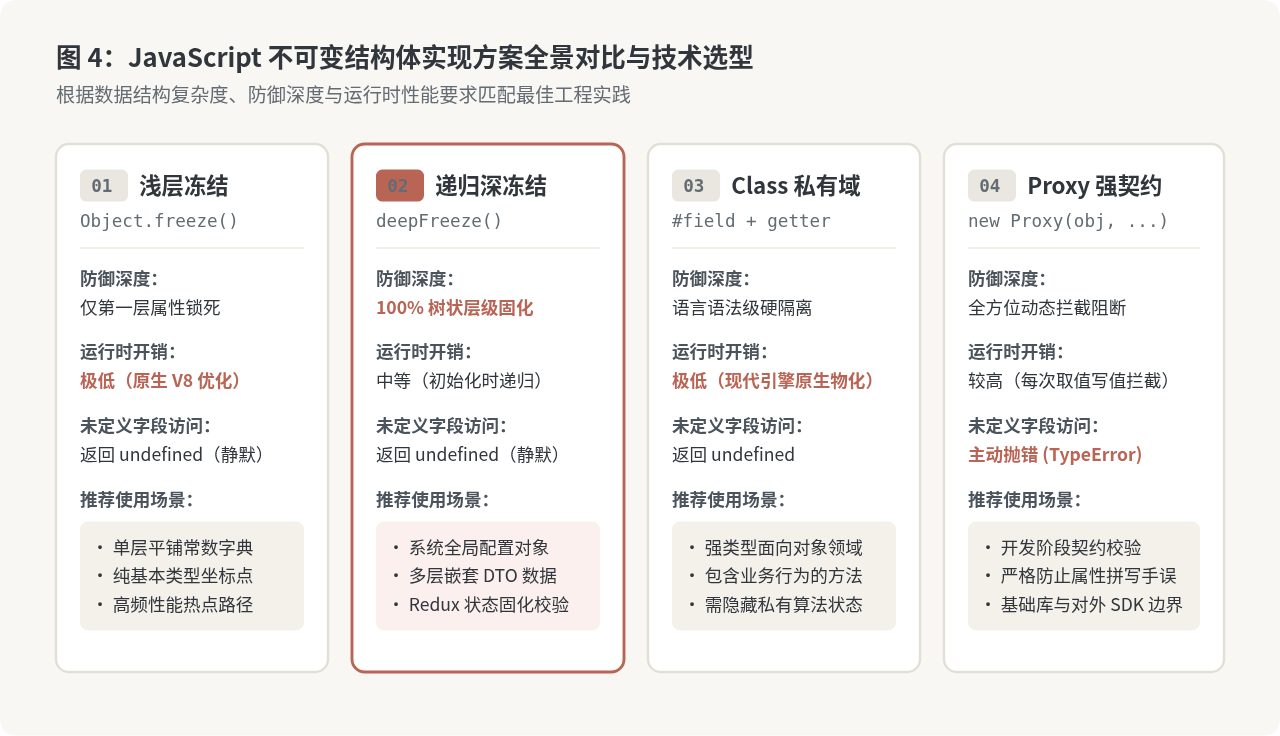
五、工程总结与选型指南
为了在实际团队开发中做出合理的架构权衡,下表汇总了四种主要实现方式的关键指标:
| 实现方案 | 防御层级 | 非法修改反馈 | 未定义字段读取 | 性能开销 | 适用场景 |
|---|---|---|---|---|---|
Object.freeze() |
单层浅冻结 | 严格模式抛出 TypeError | 返回 undefined | 极低(V8 引擎级优化) | 扁平基础字典、坐标点、枚举常量 |
deepFreeze() |
多层完全只读 | 严格模式抛出 TypeError | 返回 undefined | 中等(初始化单次遍历) | 复杂全局配置、多层 DTO、Redux 状态防范 |
Class 私有域 + Getter |
语法级封装 | 无 Setter 抛出 TypeError | 返回 undefined | 极低 | 面向对象领域模型、需封装算法逻辑的实体 |
Proxy 强契约代理 |
动态全面防护 | 显式抛出自定义 TypeError | 显式抛出 ReferenceError | 稍高(属性访问经过捕获器) | 开发/调试环境校验、公共 SDK 接口边界 |
在工程落地中,建议结合 TypeScript 编译期约束与运行时防范共同实施:在 TypeScript 中使用 as const 或 Readonly<T> 获取 IDE 的语法补全与早期告警,并在数据进入核心领域的入口处调用 deepFreeze() 锁定数据。双重防护既保证了开发效率,又确保了运行期的极致稳固。
邵山欢JavaScript笔记:核心知识点与代码案例汇总
2026-11-17 23:06:09
JS购物车总价计算出现误差?解决浮点数精度问题的方案
2026-11-17 22:14:45
JavaScript怎么实现句子中单词顺序的反转而非字符反转
2026-11-17 19:49:03
JS Date对象常见坑点解析:为什么月份从0开始及Invalid Date处理
2026-11-17 19:11:28
JS嵌套对象数组怎么递归遍历并实现数据扁平化
2026-11-17 19:11:17