怎么基于localStorage实现带过期时间的JS缓存工具
本文详细讲解如何基于浏览器原生 localStorage 封装具备过期时间控制的 JavaScript 缓存工具。通过数据信封包装、时间戳比对、惰性删除与主动扫描机制,解决原生存储无生命周期管理的痛点。
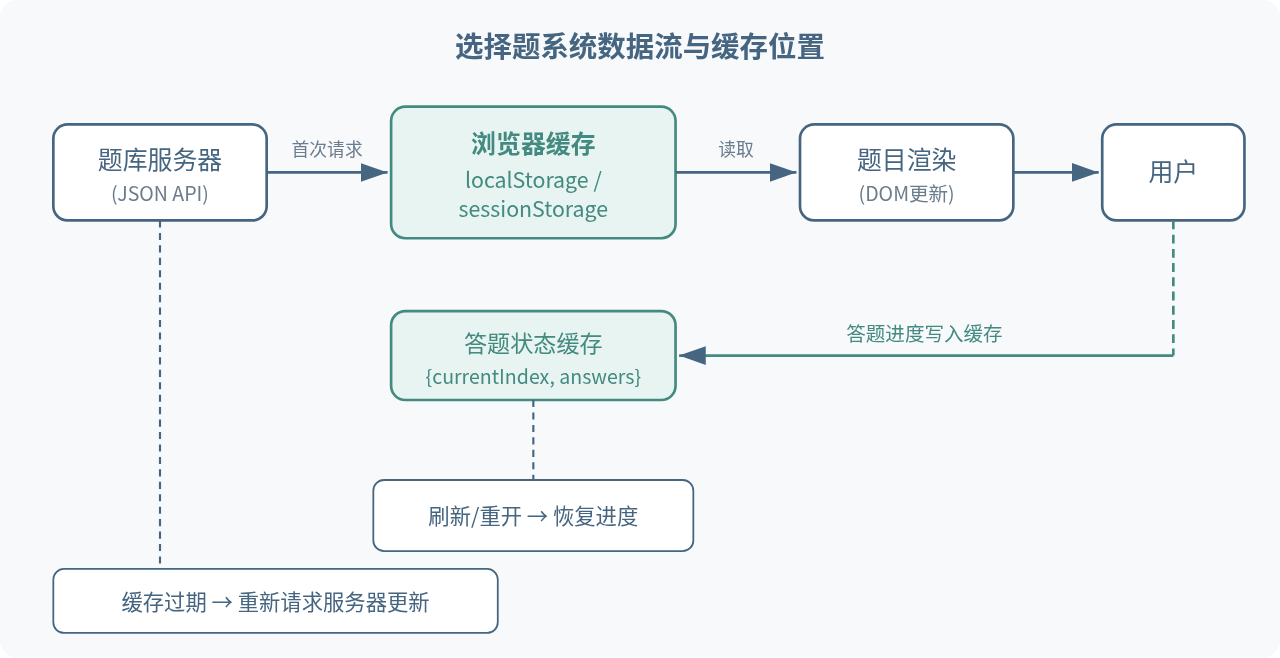
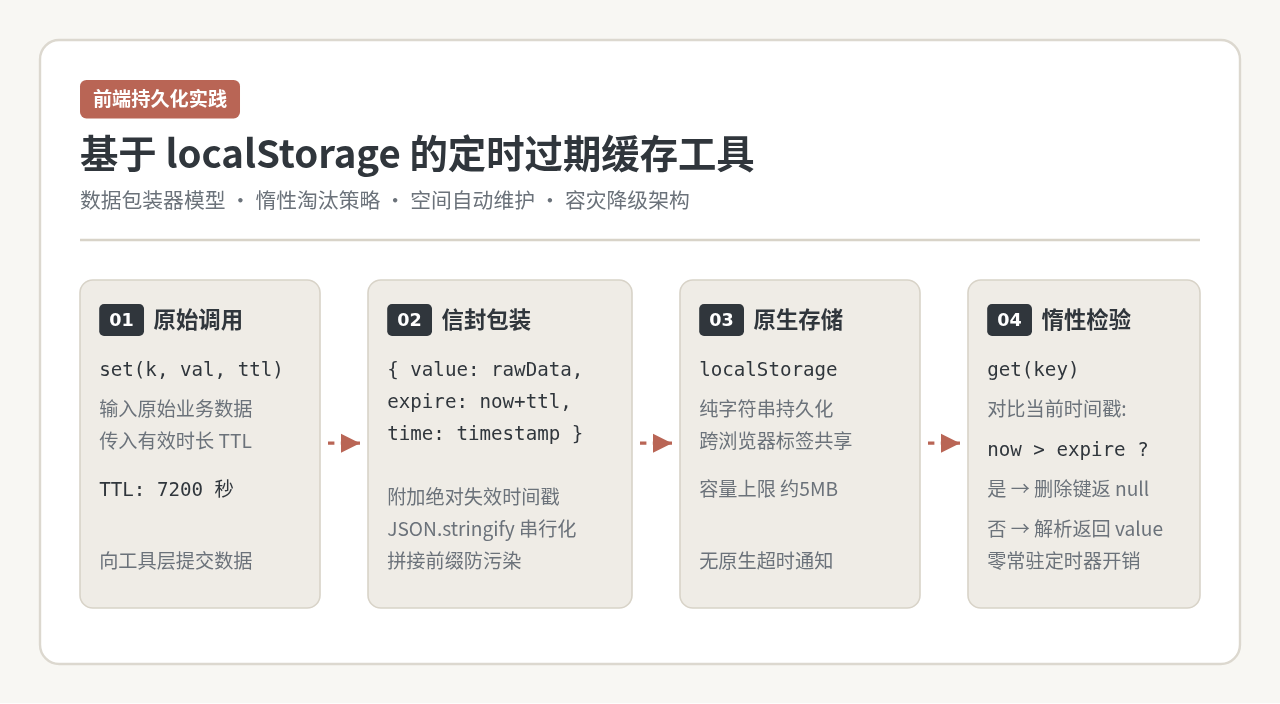
原生 localStorage 仅支持持久化的纯字符串键值存储,底层并没有内置类似 Cookie 的 Expires 或 Max-Age 过期机制。要实现带过期时间的本地缓存,核心方案是将真实的“业务数据”与“失效时间戳”封装为一个统一的数据信封(Payload)对象,存入时通过 JSON.stringify 序列化保存;读取时通过 JSON.parse 还原对象并比对时间戳:若当前时间已超过失效时间,则触发“惰性删除”并返回缺省值,未过期则返回原始数据。在此基础上,加入命名空间防污染、异常安全捕获与主动扫描机制,就能在生产环境中构建一套可靠轻量的本地缓存工具。
一、为什么原生 localStorage 缺少过期机制及设计思路
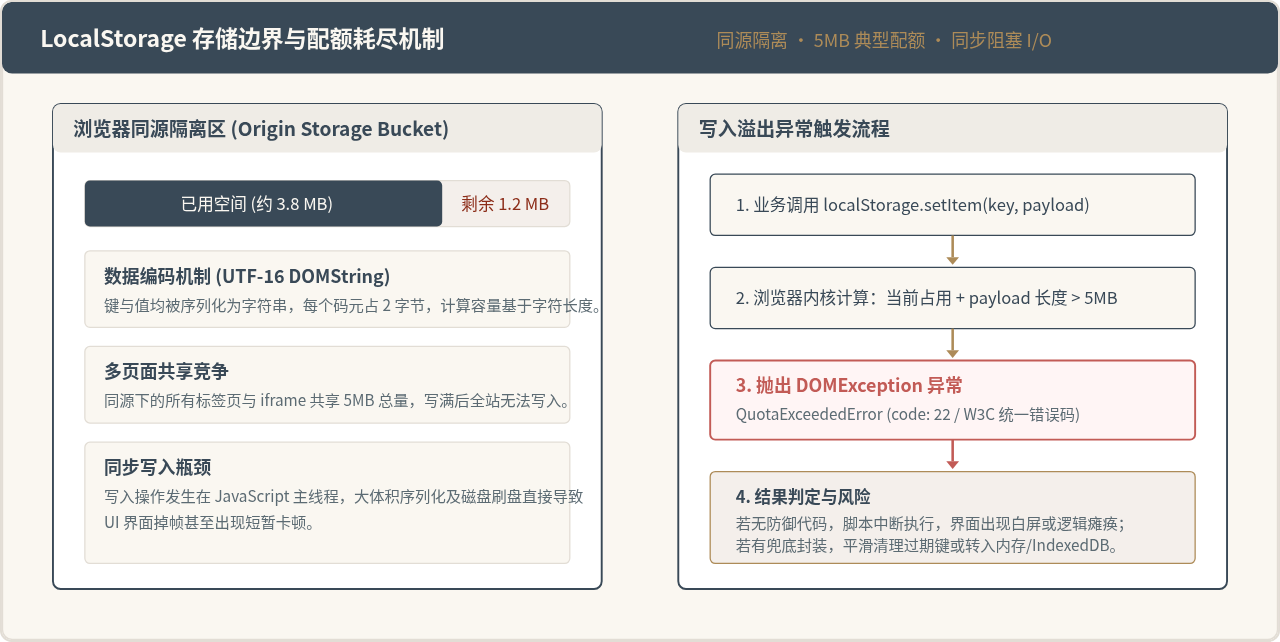
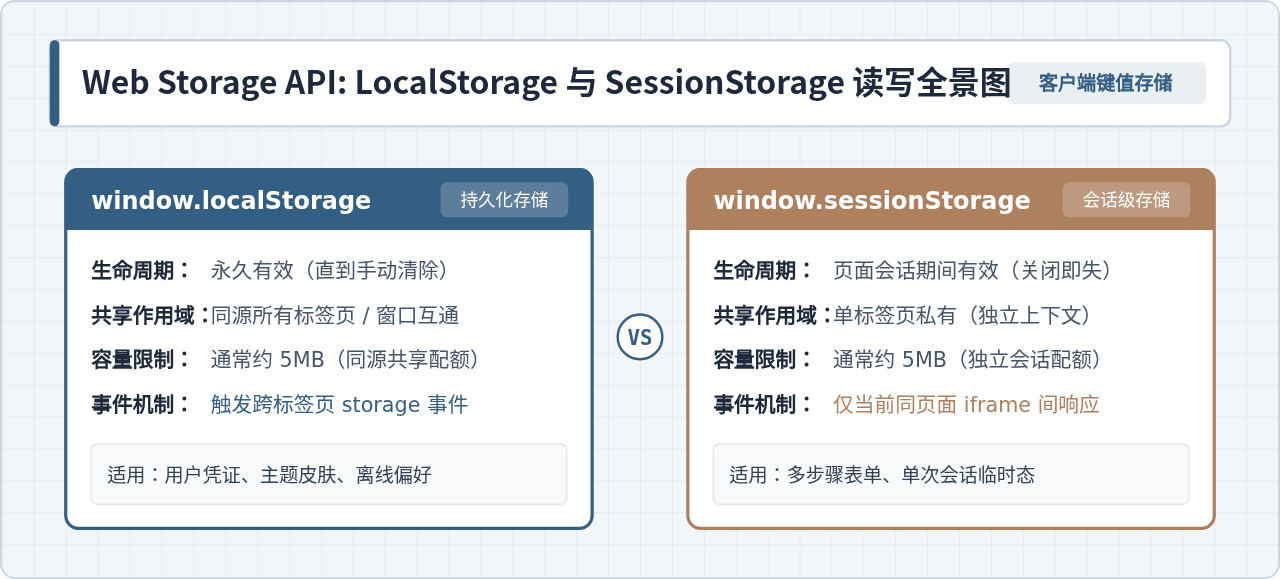
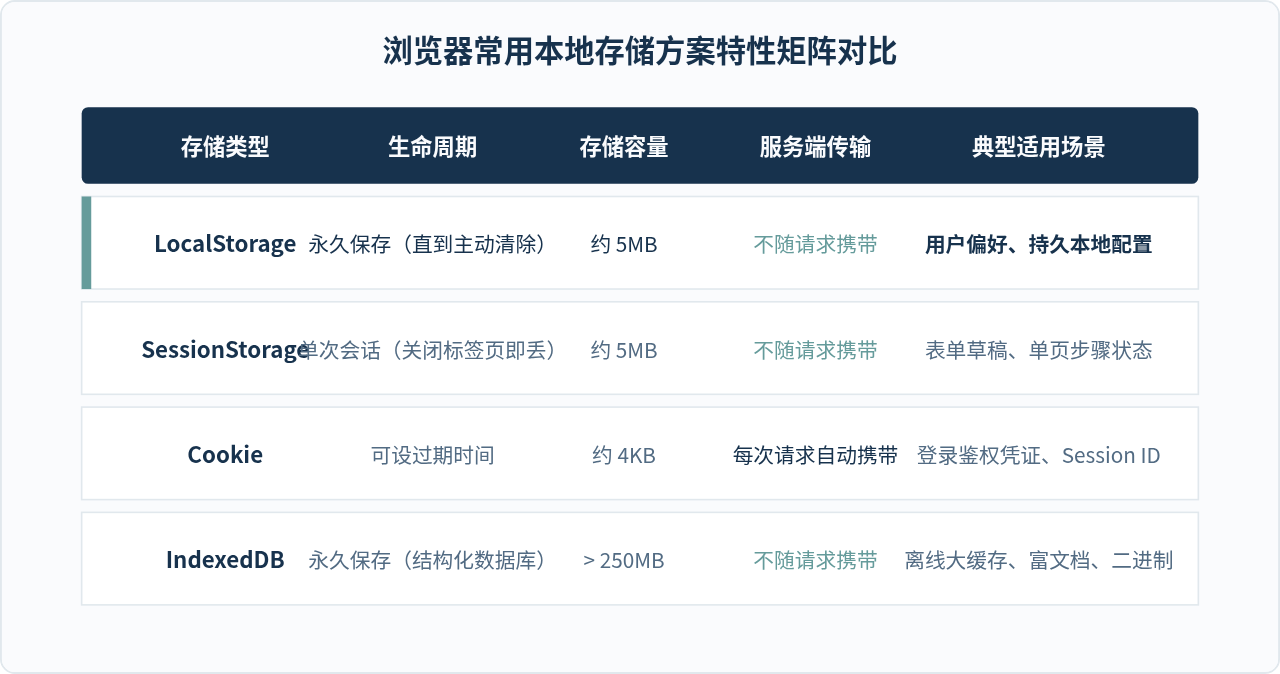
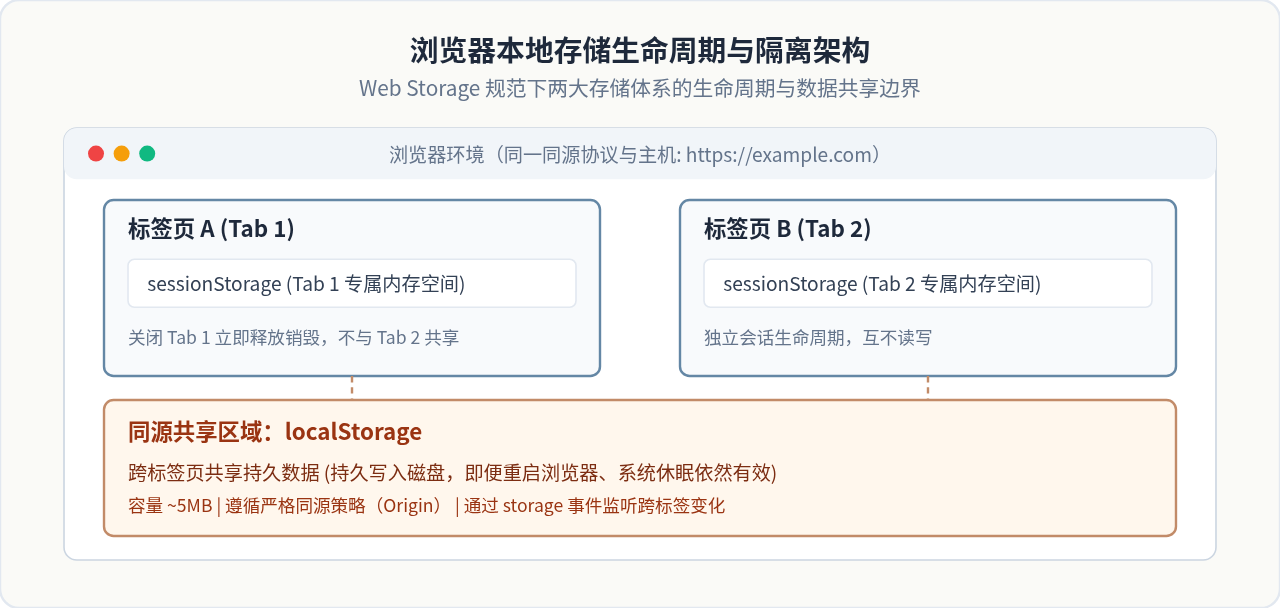
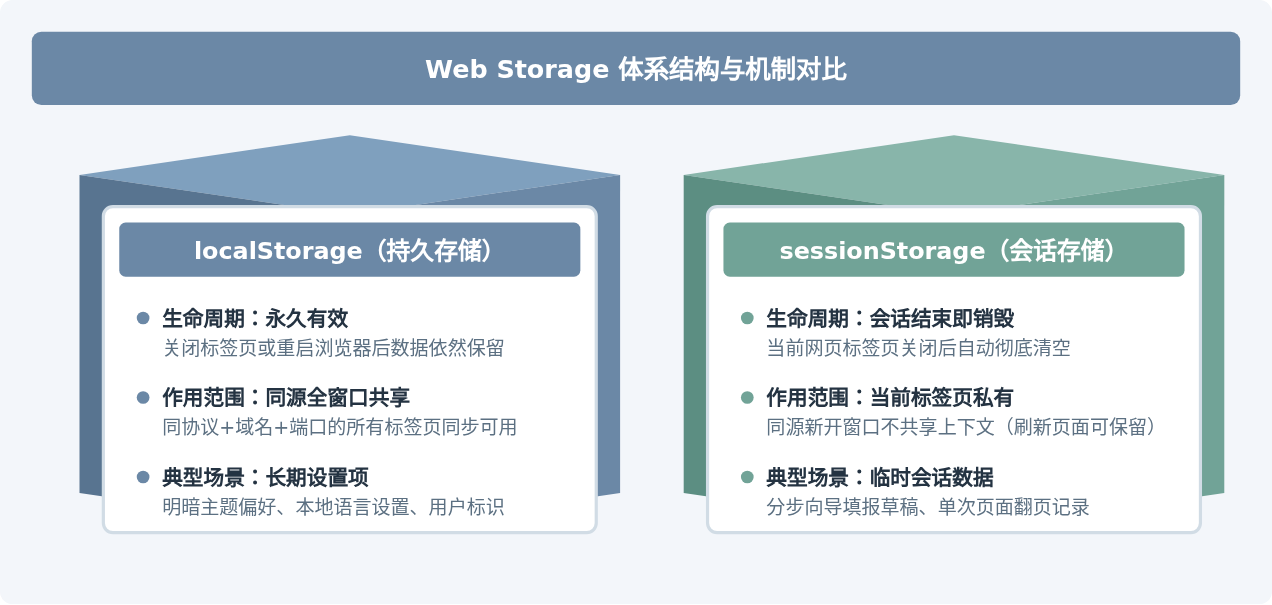
在前端开发中,localStorage 是最常用的浏览器持久化方案,它具有同源隔离、跨标签页共享以及容量相对可观(各浏览器通常分配约 5MB 配额)等特点。然而,与服务端缓存(如 Redis)或浏览器 Cookie 相比,原生 Storage 接口的设计非常纯粹:数据一旦写入,便会永久保存在用户磁盘中,直到用户主动清除浏览器数据,或者由开发者显式调用 removeItem / clear。
这种永久驻留的特性直接带来了两类典型工程痛点:一是诸如登录凭证 Token、活动配置、热点列表等具备特定时效性的业务数据,无法依赖底层自动失效;二是一旦某些临时数据写入后再也没有被业务读取,就会变成“僵尸数据”,长期挤占本就有限的 5MB 配额,最终可能导致 QuotaExceededError 写入崩溃。
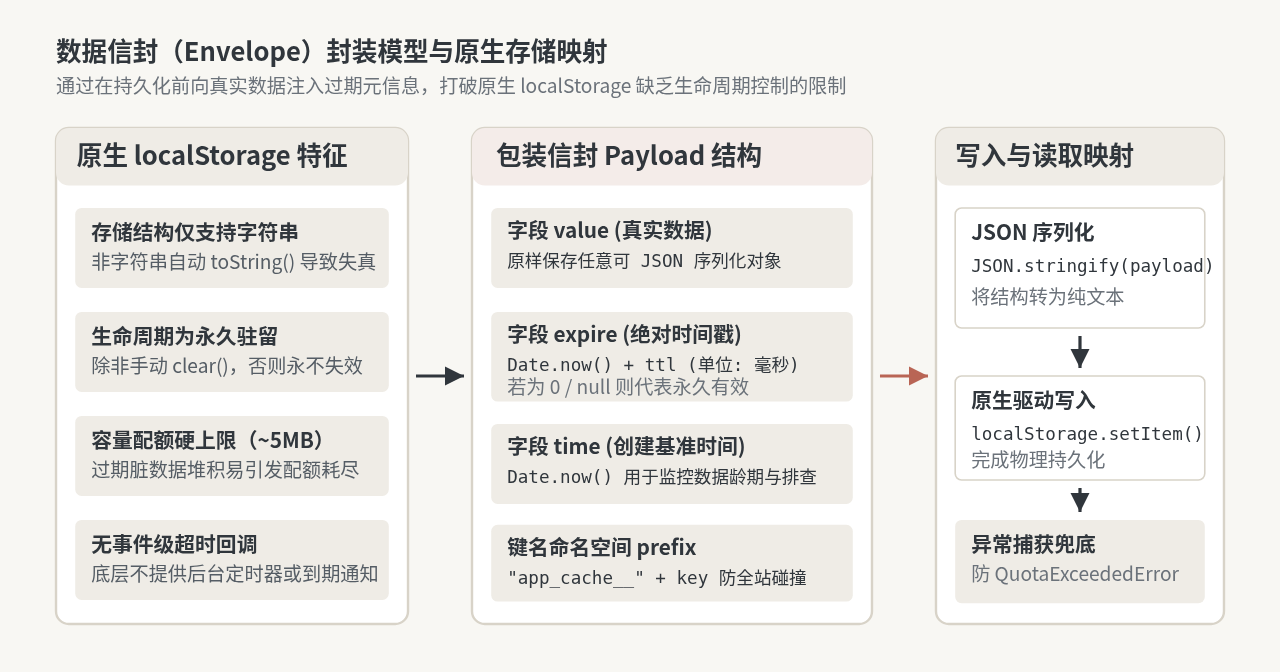
要让 localStorage 拥有类似 Redis 的 TTL(Time-To-Live)生存时间机制,并不需要去篡改浏览器底层引擎,而是采用“数据信封封装”的思维模式。我们在写入数据时,人为构筑一层结构协议:
- value:保存调用方传入的真实业务数据(可以是对象、数组、布尔值或数字等)。
- expire:计算后的绝对过期时间戳(格式为毫秒数:
Date.now() + ttl)。若传入的有效时长为 0 或空,则约定表示永不过期。 - time:记录写入时的基准时间戳,方便用于统计数据缓存了多久或进行调试排查。
二、核心写入与读取的执行步骤
设计好数据封装结构后,缓存工具的生命周期主要由“写入(set)”与“读取(get)”两条关键链路组成。我们按照清晰的操作步骤来拆解其内部实现。
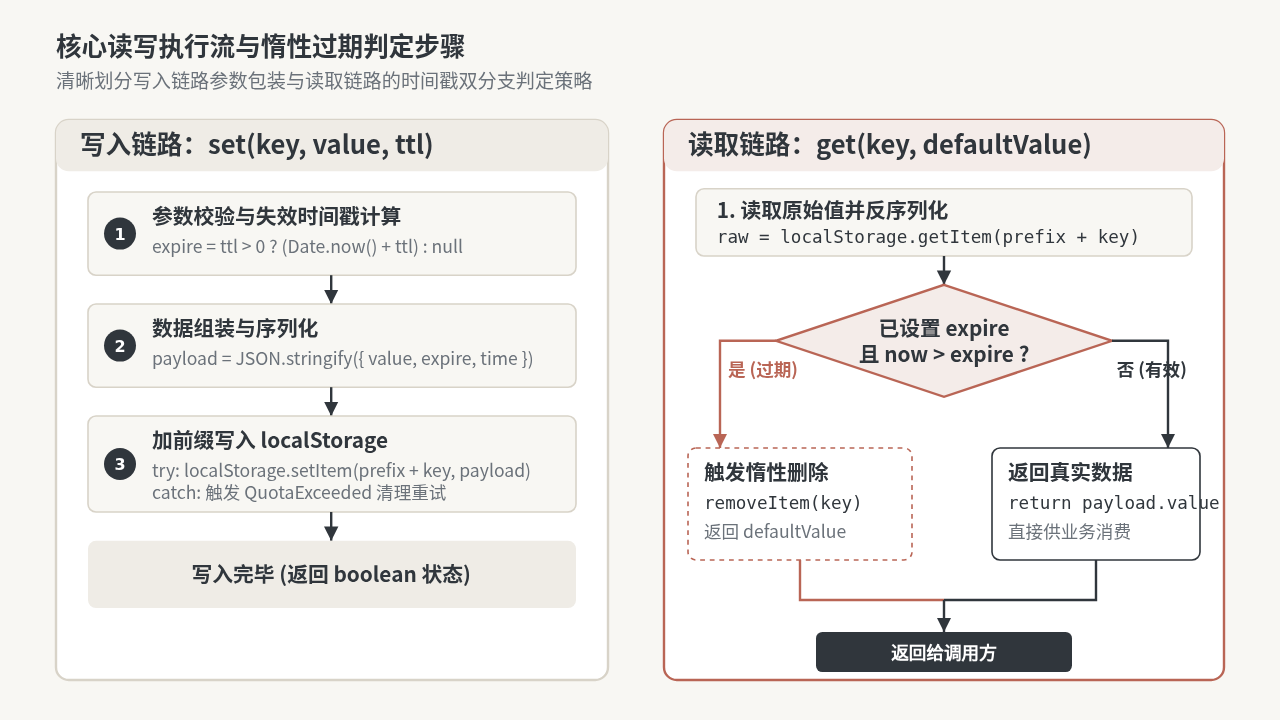
步骤 1:写入链路 set(key, value, ttl)
写入链路不仅负责计算时间戳和序列化,还必须承担安全防护工作。具体执行逻辑如下:
- 计算绝对过期时间戳:接收相对生存时间
ttl(建议以毫秒或秒为单位,本文实现以毫秒为基准)。如果ttl > 0,则过期时间戳为Date.now() + ttl;若未传或传 0,则置为null。 - 序列化数据信封:将包含
value、expire、time的对象通过JSON.stringify()转换成字符串。 - 组装安全前缀:在键名前拼接统一的项目前缀(例如
myapp_cache__),隔离其它模块或第三方 SDK 的 localStorage 键。 - 安全写入与配额异常拦截:使用
try...catch包裹localStorage.setItem()。当用户处于 Safari 无痕模式,或者本地存储空间已达到 5MB 上限时,浏览器会直接抛出QuotaExceededError。此时如果缺乏捕获,将直接打崩主业务逻辑。
步骤 2:读取链路 get(key, defaultValue)
读取链路的核心在于“惰性过期校验(Lazy Expiration)”。这意味着工具并不会在后台启动无数个高消耗的 setTimeout 定时器,而是在数据被读取的那一瞬间,被动检查是否已经过期:
- 读取原始字符串:通过
localStorage.getItem(prefix + key)获取数据。若返回null,说明缓存不存在,直接返回默认缺省值defaultValue。 - 反序列化解析:执行
JSON.parse()。如果该键被外部代码篡改导致 JSON 语法错误,通过容错逻辑清理该键并返回默认值。 - 比对时间戳判定是否过期:读取信封中的
expire字段。如果expire存在且满足Date.now() > expire,说明数据已处于失效状态。 - 惰性清理与分流返回:判定过期的同时,立即调用
localStorage.removeItem(prefix + key)将脏数据从物理存储中抹除,并返回defaultValue;若未过期,则正常返回解包出的payload.value。
三、存储清理策略:惰性删除与主动扫描的权衡
仅依靠读取时的“惰性删除”,虽然保证了读写操作的时间复杂度为 O(1),但在真实项目中隐藏着一个不可忽视的问题:冷数据积压。
假设用户在结账页面生成了一笔支付倒计时的临时缓存,有效时间设为 15 分钟。如果用户离开结账页并在此后再也没有进入过该流程,那么这个 key 就永远不会被 get() 触发。随着用户使用时间的推移,成百上千条失效却从未被读取的残存字符串将永久霸占存储空间,直到触发浏览器 5MB 满额报错。
为了解决冷数据堆积,我们需要在工具中引入“主动扫描清理(Active Cleanup)”机制作为补充策略。
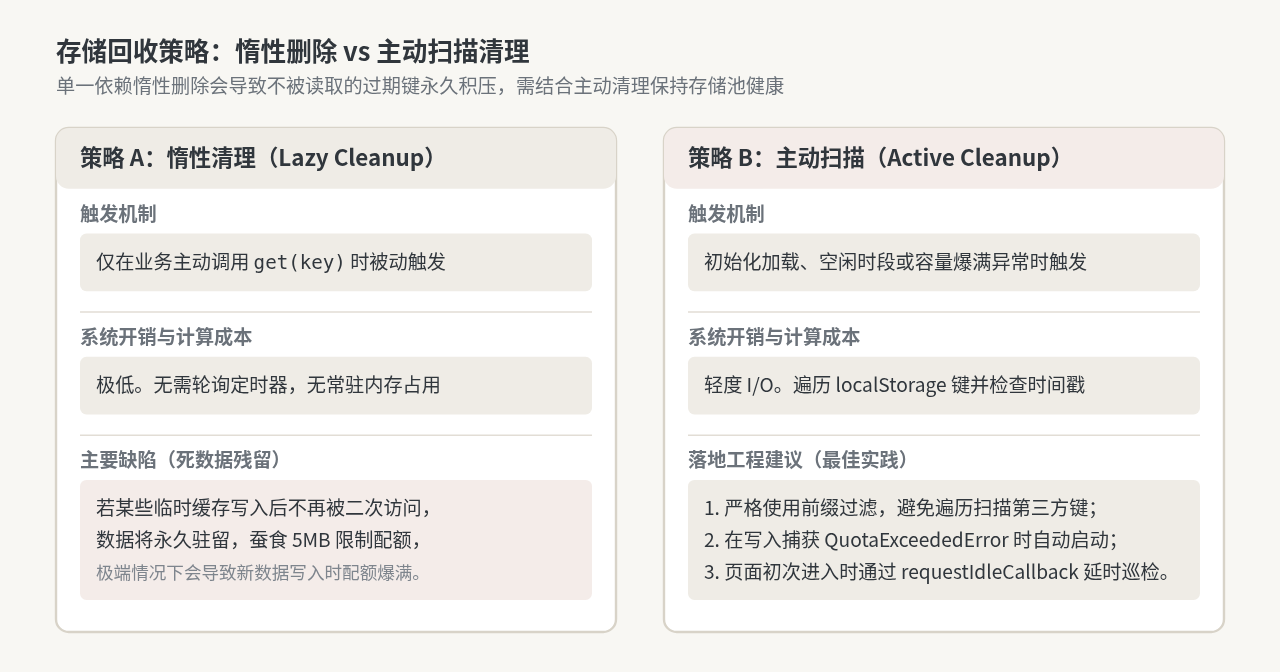
最稳妥的策略是:日常读取时完全依靠惰性删除,确保零性能损耗;在页面初始化完成后的空闲期(通过 requestIdleCallback 或 setTimeout 延时)以及捕获到配额超限异常(QuotaExceededError)时,自动执行一次轻量级的主动批量清理,遍历并剔除带前缀且已过期的死键。
四、完整可运行的 JS 缓存工具代码实现
下面是一个经过工业化打磨的通用缓存类 StorageCache。代码兼容纯浏览器环境与现代前端构建体系,具备前缀隔离、自动序列化、惰性淘汰、主动扫描与存储满额降级能力。
/**
 * 带过期时间的 localStorage 本地缓存工具
 */
class StorageCache {
  /**
   * @param {Object} options
   * @param {string} options.prefix - 缓存键前缀,防止同源多应用变量污染
   * @param {number} options.defaultTTL - 默认有效时间(单位:毫秒),0 代表永久
   */
  constructor(options = {}) {
    this.prefix = options.prefix || 'app_cache__';
    this.defaultTTL = options.defaultTTL || 0;
    this.storage = this._resolveStorage();
  }

  /**
   * 环境检测与存储可用性探针(防止无痕模式或禁用存储抛错)
   */
  _resolveStorage() {
    try {
      if (typeof window !== 'undefined' && window.localStorage) {
        const testKey = `__st_test__`;
        window.localStorage.setItem(testKey, '1');
        window.localStorage.removeItem(testKey);
        return window.localStorage;
      }
    } catch (e) {
      console.warn('[StorageCache] 本地存储不可用,降级为内存 Map 模式');
    }
    // 降级为临时内存存储
    const memoryMap = new Map();
    return {
      getItem: (k) => memoryMap.get(k) || null,
      setItem: (k, v) => memoryMap.set(k, String(v)),
      removeItem: (k) => memoryMap.delete(k),
      clear: () => memoryMap.clear(),
      key: (i) => Array.from(memoryMap.keys())[i],
      get length() { return memoryMap.size; }
    };
  }

  /**
   * 写入缓存
   * @param {string} key - 缓存键名
   * @param {*} value - 业务数据实体(支持对象、数组、基础类型)
   * @param {number} [ttl] - 有效时长(毫秒)。不传则使用默认配置
   * @returns {boolean} - 是否写入成功
   */
  set(key, value, ttl = this.defaultTTL) {
    const realKey = this.prefix + key;
    const now = Date.now();
    const expire = ttl > 0 ? now + ttl : null;

    const payload = {
      value,
      expire,
      time: now
    };

    try {
      this.storage.setItem(realKey, JSON.stringify(payload));
      return true;
    } catch (err) {
      // 捕获配额超限异常 (QuotaExceededError)
      if (this._isQuotaExceeded(err)) {
        console.warn('[StorageCache] 存储配额超限,触发主动清理失效键后重试...');
        this.cleanExpired();
        try {
          this.storage.setItem(realKey, JSON.stringify(payload));
          return true;
        } catch (retryErr) {
          console.error('[StorageCache] 空间仍不足,写入失败:', retryErr);
          return false;
        }
      }
      console.error('[StorageCache] 写入异常:', err);
      return false;
    }
  }

  /**
   * 读取缓存(包含惰性过期判断)
   * @param {string} key - 缓存键名
   * @param {*} [defaultValue=null] - 过期或不存在时的缺省返回值
   * @returns {*}
   */
  get(key, defaultValue = null) {
    const realKey = this.prefix + key;
    const raw = this.storage.getItem(realKey);
    if (!raw) return defaultValue;

    try {
      const payload = JSON.parse(raw);

      // 格式兼容校验
      if (!payload || typeof payload !== 'object' || !('value' in payload)) {
        return defaultValue;
      }

      // 过期判定
      if (payload.expire && Date.now() > payload.expire) {
        // 惰性清理失效项
        this.remove(key);
        return defaultValue;
      }

      return payload.value;
    } catch (e) {
      // JSON 反序列化异常,直接清除脏数据
      this.remove(key);
      return defaultValue;
    }
  }

  /**
   * 删除指定缓存
   * @param {string} key
   */
  remove(key) {
    this.storage.removeItem(this.prefix + key);
  }

  /**
   * 清空属于当前前缀的所有缓存
   */
  clear() {
    const keysToRemove = [];
    for (let i = 0; i < this.storage.length; i++) {
      const k = this.storage.key(i);
      if (k && k.startsWith(this.prefix)) {
        keysToRemove.push(k);
      }
    }
    keysToRemove.forEach(k => this.storage.removeItem(k));
  }

  /**
   * 主动扫描并清除已过期的缓存项
   * @returns {number} 清理的项目数量
   */
  cleanExpired() {
    let cleanedCount = 0;
    const now = Date.now();
    const targetKeys = [];

    for (let i = 0; i < this.storage.length; i++) {
      const k = this.storage.key(i);
      if (k && k.startsWith(this.prefix)) {
        targetKeys.push(k);
      }
    }

    targetKeys.forEach(fullKey => {
      try {
        const raw = this.storage.getItem(fullKey);
        if (raw) {
          const payload = JSON.parse(raw);
          if (payload.expire && now > payload.expire) {
            this.storage.removeItem(fullKey);
            cleanedCount++;
          }
        }
      } catch (e) {
        // 无法解析的异常项顺带剔除
        this.storage.removeItem(fullKey);
        cleanedCount++;
      }
    });

    return cleanedCount;
  }

  /**
   * 判断是否属于配额超限异常
   */
  _isQuotaExceeded(e) {
    return e && (
      e.code === 22 ||
      e.code === 1014 ||
      e.name === 'QuotaExceededError' ||
      e.name === 'NS_ERROR_DOM_QUOTA_REACHED'
    );
  }
}
调用与结果验证示例
通过以下示例可以直观验证工具的设值、即时读取、定时过期以及默认值回退:
// 1. 初始化工具实例,配置命名空间与默认 1 小时过期
const cache = new StorageCache({
  prefix: 'user_center__',
  defaultTTL: 60 * 60 * 1000
});

// 2. 存储一条有效时长仅为 2 秒的短期缓存
cache.set('sms_code', { code: '849201', mobile: '13800000000' }, 2000);

// 3. 立即读取:能够成功获取真实数据对象
console.log('即时读取:', cache.get('sms_code'));
// 示例输出: 即时读取: { code: '849201', mobile: '13800000000' }

// 4. 经过 2.5 秒后再次读取
setTimeout(() => {
  const res = cache.get('sms_code', 'VERIFY_EXPIRED');
  console.log('2.5秒后读取:', res);
  // 示例输出: 2.5秒后读取: VERIFY_EXPIRED
  // 此时查看浏览器 Application -> Local Storage,原有的键已被自动移除
}, 2500);
五、生产环境下的边界问题与工程化建议
将上述工具引入生产项目时,还需要理解一些底层技术约束与边缘情况:
1. 客户端系统时间篡改与时钟漂移
Date.now() 依赖的是客户端设备的本地系统时间。如果用户由于特定目的手动将操作系统时间向前调整了数天,或者客户端时钟严重失准,依赖时间戳绝对值的判定就会发生偏移。
应对建议:对于高度敏感的安全时效数据(如鉴权票据),客户端缓存仅作为提升流畅度的非信任层,真正的有效性校验依然必须以服务端响应的 HTTP 401 状态为准;另外可在每次获取接口数据时,计算服务端时间与本地时间的偏差值(offset = serverTime - Date.now()),并在计算 expire 时累加该偏移量。
2. 序列化对象的类型限制
JSON.stringify() 并非万能序列化工具。当传入的数据中含有 Date 对象时,序列化会退化为 ISO 字符串;而 Function、Symbol、undefined 字段在序列化时会被直接忽略;循环引用的对象更会导致序列化报错。如果业务场景需要支持复杂类型,可根据需要在工具层集成自定义反序列化插件或引入类型元标。
3. 服务端渲染(SSR)兼容
在 Nuxt.js、Next.js 等同构渲染框架中,服务端渲染阶段并不存在 window 和 localStorage。在上述封装代码中,我们在构造函数内加入了 typeof window !== 'undefined' 判断,当检测到非浏览器环境时自动降级到纯内存 Map 适配器,保证服务端构建和初次渲染时不发生运行时崩溃。
总结
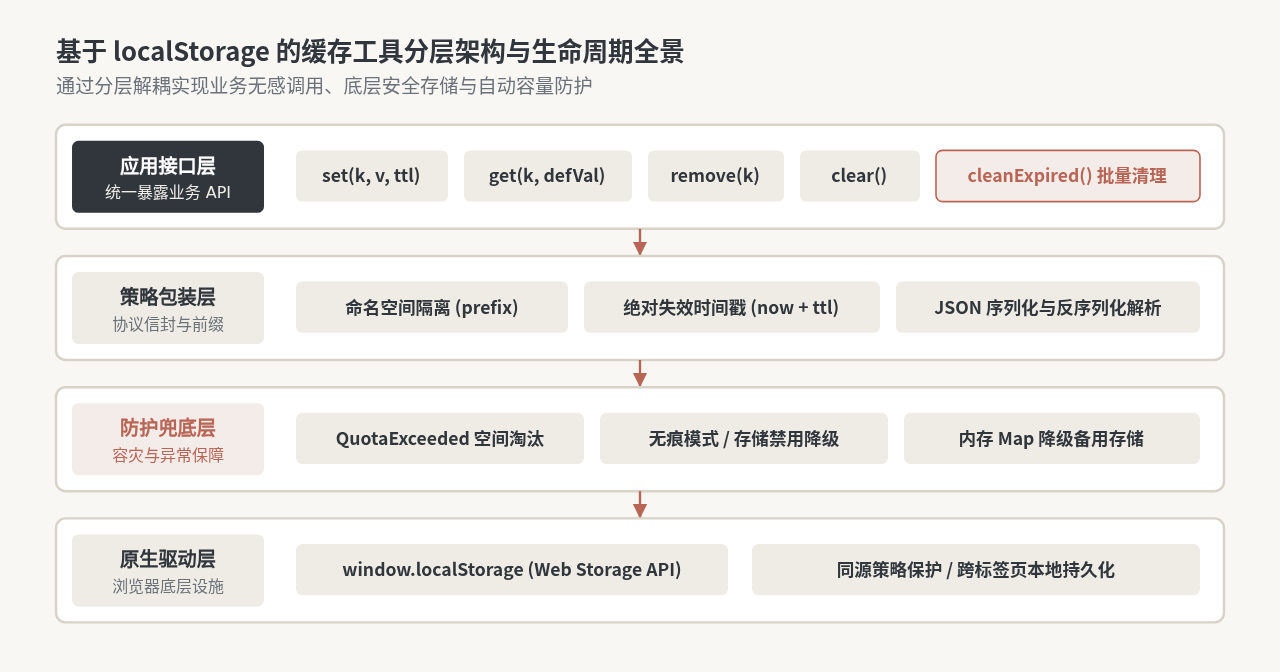
基于 localStorage 实现带过期时间的缓存工具,本质上是在简单的键值持久化驱动之上建立了一套协议层。通过数据信封模型整合时间戳,利用惰性过期删除保证读写性能,配合主动扫描清理回收存储配额,并在底层建立容灾降级机制,能够用极轻量的代码彻底解决原生 Web Storage 缺乏生命周期管理的痛点,为中大型前端工程提供稳定可靠的本地持久化支持。
JS前端字符串加密:AES、RSA与Base64的安全性对比
2026-11-17 22:16:01
JS验证正整数:正则表达式与Number.isInteger对比
2026-11-17 15:30:58
JSONP解决JS跨域的原理是什么?有哪些安全局限
2026-11-17 11:11:30
Node.js中同步无限循环对事件循环的阻塞影响及规避方法
2026-11-16 15:05:17
为什么我的JS算法题超时?常见性能瓶颈与优化方案
2026-11-16 14:27:04