JS前端字符串加密:AES、RSA与Base64的安全性对比
深入对比JavaScript前端常见的数据处理手段:Base64编码、AES对称加密与RSA非对称加密的本质区别、安全边界、性能表现及生产级混合加密工程实现。
一、核心概念澄清:编码、对称加密与非对称加密
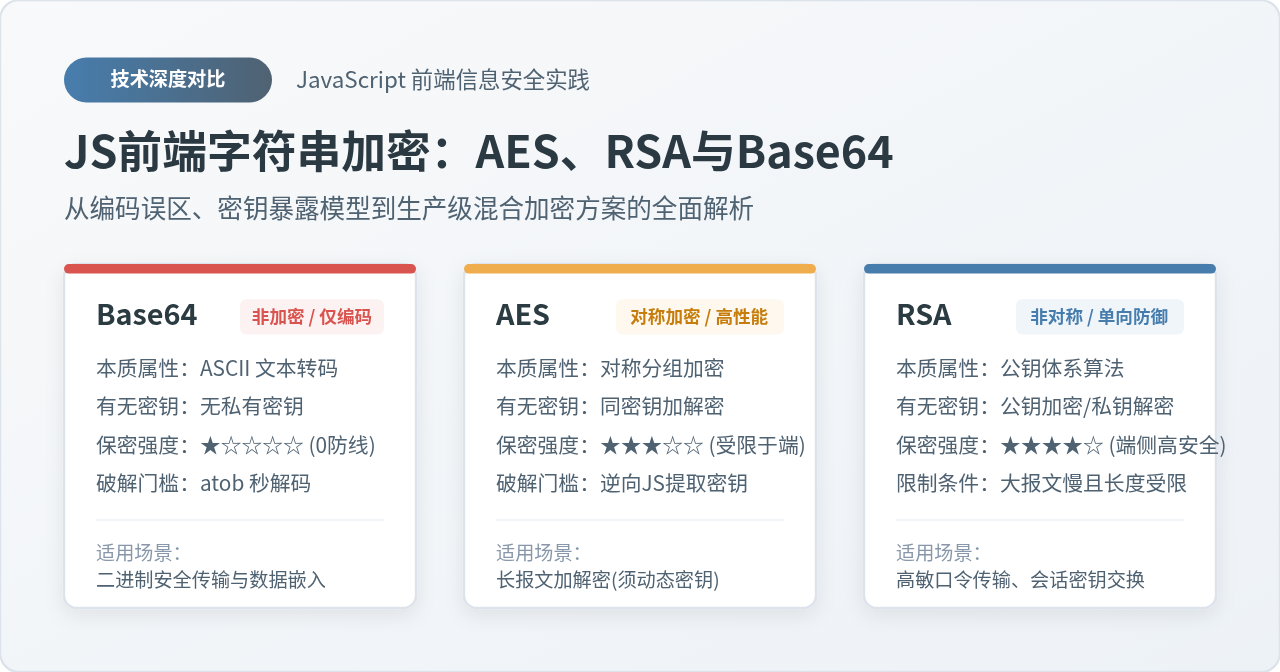
讨论安全性之前,必须彻底厘清这三项技术在密码学与计算机系统中的底层定位差异。误用技术的根源往往在于将“数据看起来像乱码”错误地等同于“数据已安全加密”。
1. Base64:双向可逆的二进制安全编码
Base64 是一种基于 64 个可打印 ASCII 字符(A-Z、a-z、0-9、+、/,末尾补齐 =)来表示二进制数据的表示方法。
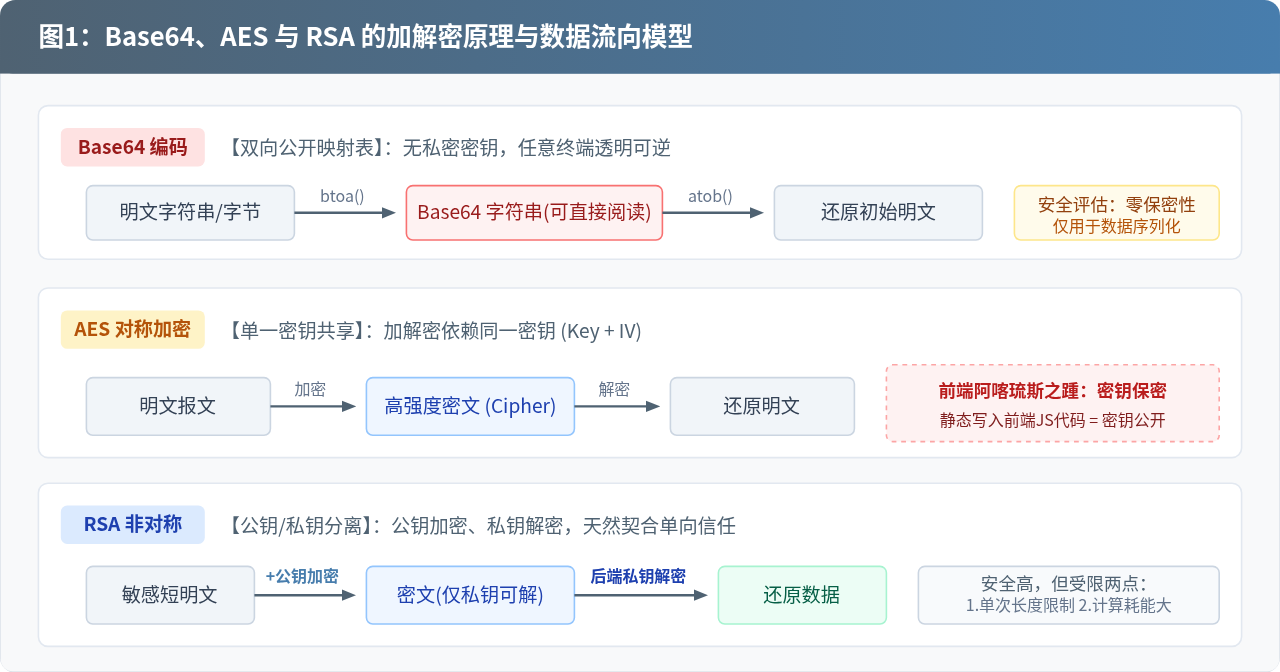
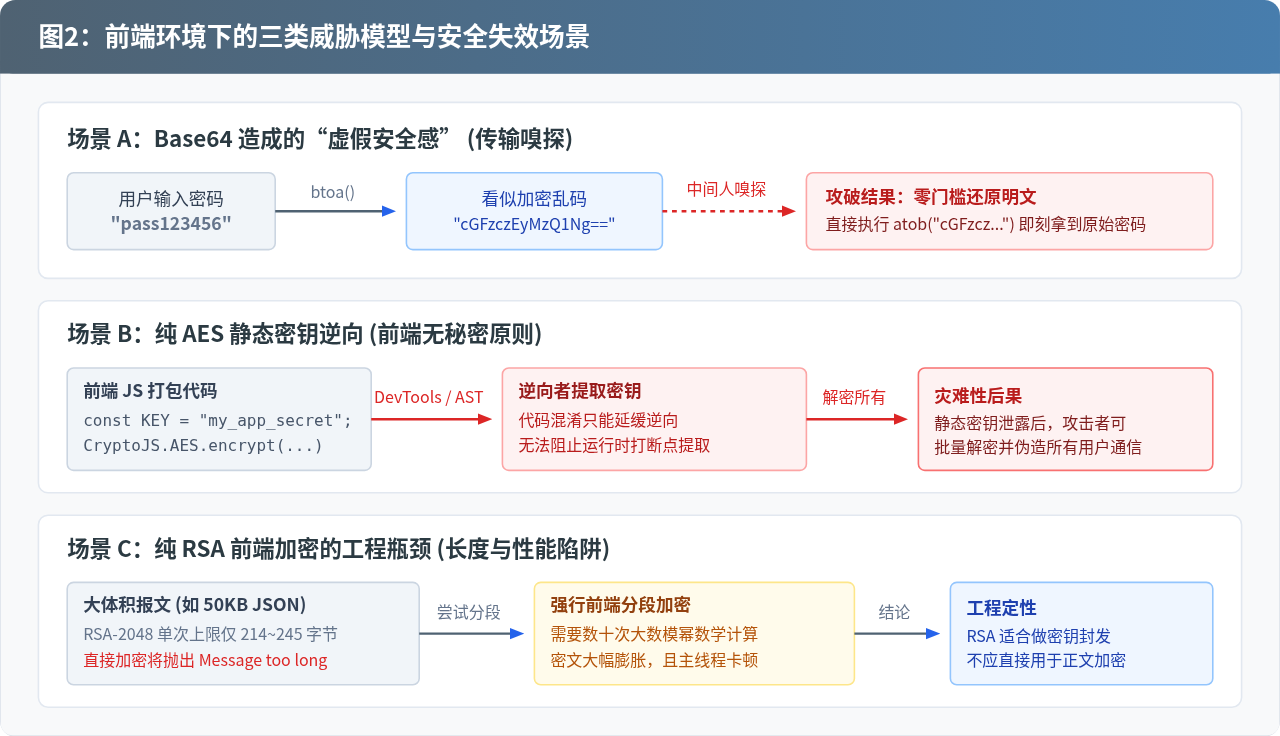
核心机制与误区:Base64 的诞生初衷是为了让二进制数据或包含特殊控制字符的数据能够在仅支持 ASCII 字符的传统协议(如早期的 HTTP Header、MIME 邮件等)中无损传输。它没有任何“密钥”概念,编码算法公开透明。任何截获数据的人,只需调用浏览器自带的 atob() 即可瞬间恢复原文。因此,Base64 连“弱加密”都算不上,它的保密性严格为零。
2. AES:高效但依赖共享密钥的对称分组加密
AES(Advanced Encryption Standard,高级加密标准)是现代密码学中最权威的分组对称密码算法,通常采用 128 位、192 位或 256 位密钥长度,并配合 CBC、CTR 或 GCM 等工作模式。
核心机制:“对称”意味着加密与解密使用完全相同的秘密密钥(Secret Key)。AES 的算法数学安全性极高,目前尚未被任何算力破解,且计算效率极快,支持 GB 级的大数据吞吐。
前端致命软肋:浏览器是一个不可信的运行环境。如果前端要在本地完成 AES 加密,就必须持有密钥。如果该密钥是写死在 JS 代码中的静态密钥,攻击者只需打开 DevTools 搜索代码或在运行时打断点,便可轻而易举提取密钥,导致整个系统的防线瞬间瓦解。
3. RSA:基于大数分解难题的非对称加密
RSA 是非对称公钥密码学的基石。它拥有一对互相关联的密钥:公钥(Public Key)和私钥(Private Key)。
核心机制:公钥可以完全公开,专门用来加密数据;而私钥严格保存在服务端私密内存中,专门用来解密。在前端场景下,浏览器只持有服务端的公钥,即使攻击者反编译前端代码拿到了公钥,由于数学上的单向陷门函数特性,他也绝对无法推导出私钥,更无法解密其他用户发往服务端的密文。
工程限制:RSA 加解密依赖高精度大整数模幂运算,计算极其耗时。更重要的是,RSA 单次加密的明文长度不能超过密钥模数减去填充长度。例如 2048 位(256 字节)的 RSA 密钥,在标准 OAEP 填充模式下,单次最多只能加密 214 字节的纯文本;超出此长度时直接抛出 Message too long 异常。
二、前端代码实现与常见踩坑示例
为了客观评估三者的工程表现,我们通过具体的前端 JavaScript 代码(推荐使用现代浏览器标准的原生 window.crypto.subtle Web Crypto API,兼顾无依赖与高性能)来看各自的执行方式与注意事项。
1. Base64 编码实现及中文乱码陷阱
浏览器原生提供了 btoa()(Binary to ASCII)和 atob()(ASCII to Binary)方法,但它们默认仅支持 Latin1 单字节字符范围(0x00 至 0xFF)。若直接处理中文字符串会直接抛出 DOMException: The string to be encoded contains characters outside of the Latin1 range。
// 解决中文与 UTF-8 字符的 Base64 安全转换方案
function base64Encode(text) {
  // 1. 利用 TextEncoder 将 UTF-8 字符串转为 Uint8Array
  const bytes = new TextEncoder().encode(text);
  // 2. 将 Uint8Array 转为单字节二进制字符串后调用 btoa
  let binary = "";
  for (let i = 0; i < bytes.byteLength; i++) {
    binary += String.fromCharCode(bytes[i]);
  }
  return window.btoa(binary);
}

function base64Decode(base64Str) {
  const binary = window.atob(base64Str);
  const bytes = new Uint8Array(binary.length);
  for (let i = 0; i < binary.length; i++) {
    bytes[i] = binary.charCodeAt(i);
  }
  return new TextDecoder().decode(bytes);
}

// 验证运行示例
const originalStr = "账户余额: 10000元";
const encoded = base64Encode(originalStr);
console.log("Base64 结果:", encoded);
// 示例输出: 6LSm5oi35L2Z6aKdOiAxMDAwMOWFgw==
console.log("解码验证:", base64Decode(encoded));
// 示例输出: 账户余额: 10000元2. AES-GCM 现代 Web Crypto 标准加密实现
在工业实践中,推荐使用具备认证加密(Authenticated Encryption)能力的 AES-GCM 模式,它不仅保证机密性,还附带防止密文被篡改的完整性认证标签(Auth Tag)。以下示例演示生成密钥并加密长文本:
// 基于 Web Crypto API 的 AES-256-GCM 完整加解密工具
async function encryptAES(plainText, rawKeyBytes) {
  // 1. 导入原始 32 字节 Key
  const key = await window.crypto.subtle.importKey(
    "raw",
    rawKeyBytes,
    { name: "AES-GCM" },
    false,
    ["encrypt", "decrypt"]
  );

  // 2. 生成 12 字节随机初始化向量 (IV),每次加密严禁复用
  const iv = window.crypto.getRandomValues(new Uint8Array(12));
  const encodedText = new TextEncoder().encode(plainText);

  // 3. 执行加密
  const cipherBuffer = await window.crypto.subtle.encrypt(
    { name: "AES-GCM", iv: iv },
    key,
    encodedText
  );

  return {
    iv: Array.from(iv),
    cipherText: Array.from(new Uint8Array(cipherBuffer))
  };
}

// 示例运行
(async () => {
  // 随机 256 位密钥 (32 字节)
  const sessionKey = window.crypto.getRandomValues(new Uint8Array(32));
  const result = await encryptAES("用户身份证号: 110101199003072391", sessionKey);
  console.log("AES-GCM 加密完成,密文长度:", result.cipherText.length);
})();
3. RSA 公钥加密实现
前端通常从服务端获取 PEM 格式或 SPKI 格式的 RSA 公钥,然后使用 RSA-OAEP 模式对短文本进行加密:
// 使用 RSA-OAEP 公钥加密短字符串 (如口令)
async function encryptRSA(plainText, spkiPublicKeyBuffer) {
  // 1. 导入服务端下发的公钥
  const publicKey = await window.crypto.subtle.importKey(
    "spki",
    spkiPublicKeyBuffer,
    {
      name: "RSA-OAEP",
      hash: "SHA-256"
    },
    false,
    ["encrypt"]
  );

  // 2. 使用公钥加密(受长度限制,内容通常为几字节至两百字节)
  const encodedData = new TextEncoder().encode(plainText);
  const cipherBuffer = await window.crypto.subtle.encrypt(
    { name: "RSA-OAEP" },
    publicKey,
    encodedData
  );

  return new Uint8Array(cipherBuffer);
}
三、安全性深度对比与前端特有威胁模型
脱离了运行环境谈安全性是毫无意义的。很多开发者在后端使用 AES 觉得坚不可摧,但在前端照搬相同设计时,往往忽视了前端运行在不受控的客户端宿主设备上这一根本前提。
1. 威胁一:静态密钥逆向(The Secret Extraction Attack)
在很多低质量的项目中,前端工程师会与后端约定一个“固定密钥”:
// 典型的严重安全反模式:
const STATIC_KEY = CryptoJS.enc.Utf8.parse("1234567890ABCDEF");
const encrypted = CryptoJS.AES.encrypt(password, STATIC_KEY, ...);
攻击推导:攻击者哪怕面对经过 Webpack 压缩、Terser 混淆甚至 JSFuck 混淆的代码,也可以直接通过 Chrome 控制台的全局搜索,或者在 CryptoJS.AES.encrypt 上挂载 hook,在调用栈触发时无条件拦截打印出 STATIC_KEY 的真实明文。一旦密钥泄露,攻击者就能批量解密数据库中截获的历史报文,并伪造任何合法请求。结论:写在前端代码中的对称密钥,等同于向全世界公开。
2. 威胁二:重放攻击(Replay Attacks)
无论是用 AES 还是 RSA,如果加密只对 password 做单次静态转换,例如将 "Admin@2026" 加密成 "Xk9#bQ..." 后发送,攻击者在没有私钥的情况下,只要通过网络嗅探截获这段密文字符串,无需解密出明文,直接拿这段密文重复发送给服务端的登录接口,服务端若没有加盐校验就会直接通过验证。结论:前端加密如果不配合时间戳(Timestamp)、随机串(Nonce)及签名验证,无法抵御重放攻击。
3. 威胁三:大报文引发的浏览器阻塞与溢出
如果为了追求非对称加密的安全性,强行用 RSA 去加密整个包含上千字段或大体积表格的 JSON 请求体,会遇到数学上限:2048 位的 RSA 无法直接处理超过 214 字节的明文。若通过第三方库强行做“分段加密”,由于 RSA 的模幂计算极为消耗 CPU,会直接造成前端主线程卡顿数十至上百毫秒,且导致密文体积大幅膨胀数倍,拖垮整体吞吐。
四、生产级推荐方案:AES + RSA 混合加密工程实践
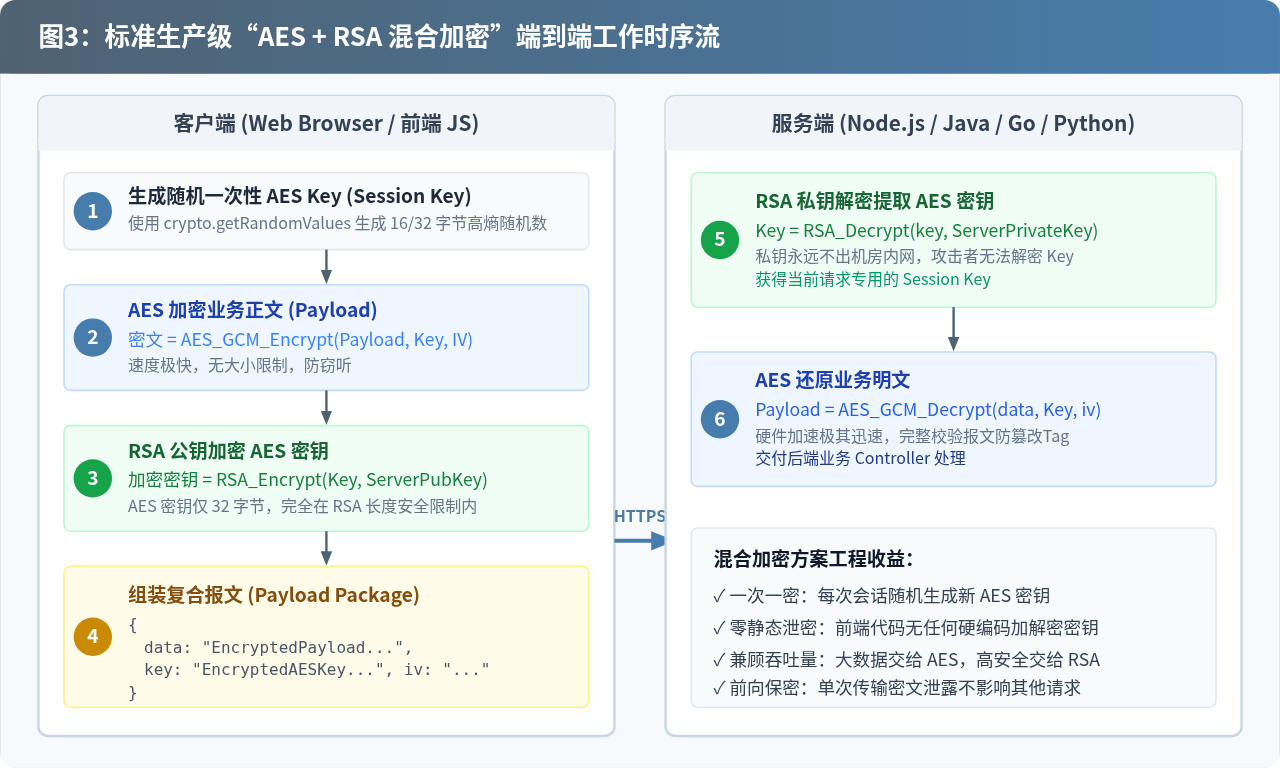
在不能信任前端密钥存储、又要支持任意长度大报文高性能加密的工业级场景中,唯一合理的标准工程范式是:混合加密系统(Hybrid Cryptosystem),这也是 TLS/HTTPS 协议底层的核心设计思想。
1. 混合加密的完整交互逻辑
- 端侧生成动态密钥:客户端在发起请求前,利用高熵随机数生成器(
crypto.getRandomValues)在本地内存中临时生成一个专属于本次请求的 AES 会话密钥(Session Key,例如 256 位)。 - 对称加密高效处理数据:使用该临时 AES 会话密钥,以 AES-GCM 模式对任意大小的业务 JSON 数据(Payload)进行高速加密,得到
encryptedData。 - 非对称加密封印会话密钥:使用服务端下发的长期 RSA 公钥,对这个仅有 32 字节的临时 AES 会话密钥进行加密,得到
encryptedKey。 - 打包发送复合报文:将
{ data: encryptedData, key: encryptedKey, iv: iv }打包,通过安全信道发送给服务端。 - 服务端解密还原:服务端使用自己独享的 RSA 私钥解密
encryptedKey拿到会话密钥,再用该会话密钥解密encryptedData恢复原始业务明文。
2. 前端端到端标准实现代码
// 生产级:前端混合加密封装模块 (HybridEncryptor)
class HybridEncryptor {
  constructor(serverRsaPublicKeySpki) {
    this.rsaPubKeyBuffer = serverRsaPublicKeySpki;
  }

  async encryptPayload(payloadObj) {
    // 1. 序列化业务数据
    const jsonStr = JSON.stringify(payloadObj);
    const dataBuffer = new TextEncoder().encode(jsonStr);

    // 2. 生成一次性 256 位 AES-GCM 会话密钥与 12 字节 IV
    const rawAesKey = window.crypto.getRandomValues(new Uint8Array(32));
    const iv = window.crypto.getRandomValues(new Uint8Array(12));

    const aesKey = await window.crypto.subtle.importKey(
      "raw",
      rawAesKey,
      { name: "AES-GCM" },
      false,
      ["encrypt"]
    );

    // 3. 用 AES 加密业务正文
    const cipherDataBuffer = await window.crypto.subtle.encrypt(
      { name: "AES-GCM", iv: iv },
      aesKey,
      dataBuffer
    );

    // 4. 导入服务端 RSA 公钥
    const rsaKey = await window.crypto.subtle.importKey(
      "spki",
      this.rsaPubKeyBuffer,
      { name: "RSA-OAEP", hash: "SHA-256" },
      false,
      ["encrypt"]
    );

    // 5. 用 RSA 公钥加密本次的 AES 临时密钥 (仅 32 字节)
    const cipherKeyBuffer = await window.crypto.subtle.encrypt(
      { name: "RSA-OAEP" },
      rsaKey,
      rawAesKey
    );

    // 6. 返回规范的复合报文 (转为十六进制或 Base64 便于传输)
    return {
      cipherData: Array.from(new Uint8Array(cipherDataBuffer)),
      cipherKey: Array.from(new Uint8Array(cipherKeyBuffer)),
      iv: Array.from(iv),
      timestamp: Date.now() // 配合后端防重放
    };
  }
}- 彻底告别静态密钥:每个 HTTP 请求生成的 AES Key 全然不同,内存用完即弃,逆向者无法提取长效解密工具。
- 前向安全性(Forward Secrecy):即便某个偶发请求的临时密钥被攻破,历史与其他并发请求依然毫发无损。
- 极致性能与任意长度:大体积正文全部由硬件级指令加速的 AES 处理,毫秒级响应,主线程无负担。
五、选型决策指南与落地注意事项
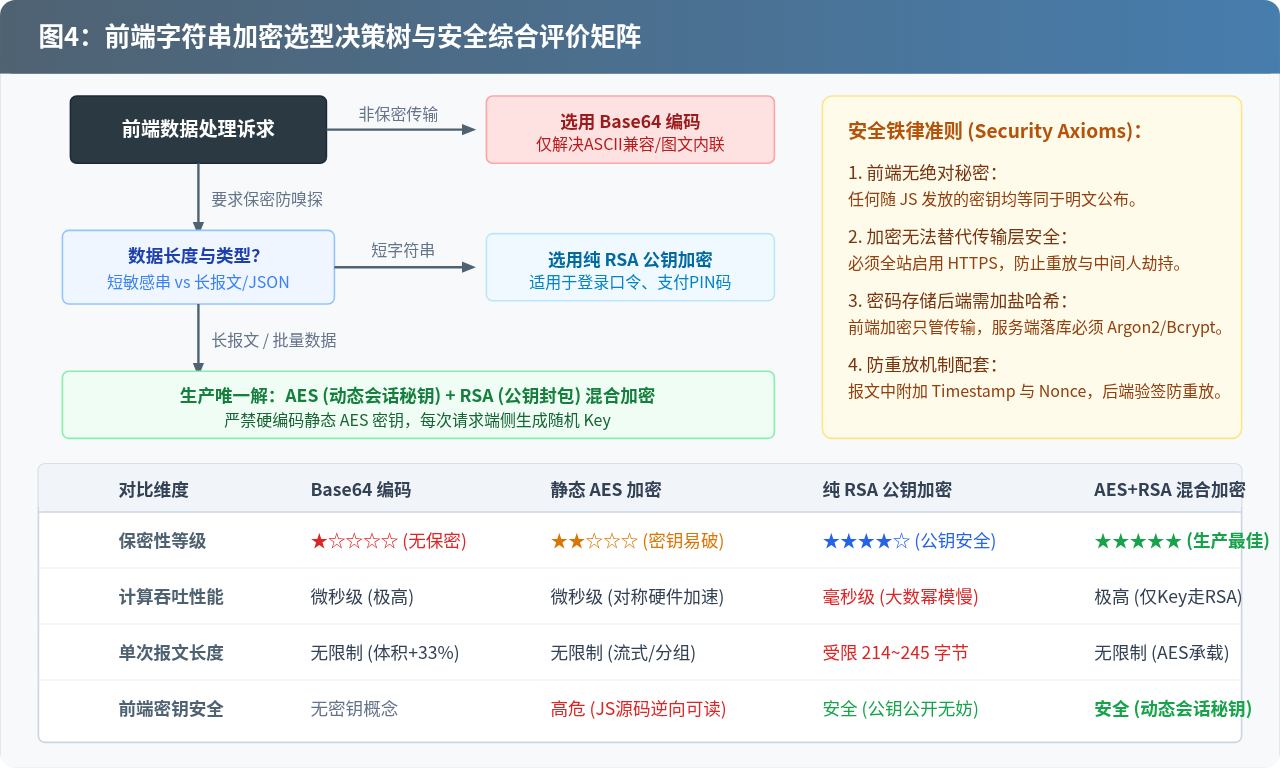
为了避免在日常技术方案评审中出现认知偏差,下表将本文对比的各项技术在不同场景下的真实能力进行系统总结:
| 算法/方案 | 加密范式 | 前端核心风险点 | 支持报文长度 | 加解密吞吐耗时 | 真实适用场景 |
|---|---|---|---|---|---|
| Base64 | 编码表示 (非加密) | 零保密性,任何抓包或前端调试器均可即时解码。 | 无限制 (体积膨胀 33%) | 微秒级 (极快) | 仅用于二进制数据(如图片 DataURL)在文本协议中的传输承载。 |
| 静态 AES | 对称分组加密 | 密钥易泄露,硬编码在前端 JS 的密钥无法抵御逆向提取。 | 无限制 (适合流式大报文) | 微秒级 (极高,具备硬件指令) | 仅适合内网同源脚本加解密或本地离线数据加密(需配合用户主密码派生)。 |
| 纯 RSA | 非对称公钥加密 | 长度受限与耗时高,超长报文报错,强行分段极度拖慢页面性能。 | 严格受限 (2048 位密钥最大约 214 字节) | 毫秒级 (计算开销大) | 轻量级敏感短凭证:如用户登录密码、支付短信验证码单向提交。 |
| AES + RSA 混合加密 | 对称+非对称复合架构 | 实现复杂度略高,需前后端统一编解码协议与非对称公私钥管理。 | 无限制 (由对称层承载) | 毫秒级以下 (仅对 32 字节 Key 执行 RSA) | 生产环境综合业务接口的标准方案,兼顾大报文传输与密钥无泄露。 |
六、安全工程必须遵守的四条底线
- 前端加密绝不能替代 HTTPS:前端加密只能防止明文在浏览器与应用服务器之间的业务数据窃听,无法防范 DNS 劫持、流量嗅探与证书伪造。现代 Web 应用的首要前提是强制全站开启 HTTPS (TLS 1.2/1.3)。
- 口令到达后端必须使用安全哈希加盐存储:前端无论用 RSA 还是混合加密将密码送达服务端后,服务端在存入数据库前,绝不能明文存储,必须经过 Argon2id、Bcrypt 或 PBKDF2 进行高强度加盐慢哈希。
- 防重放攻击必须配套 Nonce 与时间戳:在敏感操作接口(如资金转账、密码修改)中,除了加密请求体,必须附加递增序列号或随机唯一流水号(Nonce),服务端在 Redis 中设置短暂有效期进行幂等校验,防止请求被重放。
- 代码混淆只是延缓不是防御:任何 Webpack 代码混淆、变量重命名、字符串数组加密,都无法改变“代码在用户内存中执行”的本质。绝不把核心鉴权逻辑和对称密钥的保密希望寄托在代码混淆上。
JS验证正整数:正则表达式与Number.isInteger对比
2026-11-17 15:30:58
JSONP解决JS跨域的原理是什么?有哪些安全局限
2026-11-17 11:11:30
Node.js中同步无限循环对事件循环的阻塞影响及规避方法
2026-11-16 15:05:17
为什么我的JS算法题超时?常见性能瓶颈与优化方案
2026-11-16 14:27:04
JS事件委托原理详解:怎么优化大量列表项的事件绑定性能
2026-11-16 13:42:38