前后端分离下JS怎么处理验证码图片与验证结果
详细讲解前后端分离架构中,前端JS如何请求验证码图片、展示验证码、提交验证以及处理验证结果的完整流程与关键细节。
在前后端分离的项目里,验证码的处理和传统服务端渲染完全不同。后端负责生成验证码图片和校验答案,前端JS需要通过接口获取图片、展示给用户、收集输入并把答案连同一个标识一起提交给后端验证。整个流程的关键在于:前后端之间如何关联同一个验证码实例、图片以什么格式传输、验证结果怎么正确处理。下面按实际开发顺序,把每个环节讲清楚。
一、为什么前后端分离后验证码变得不一样
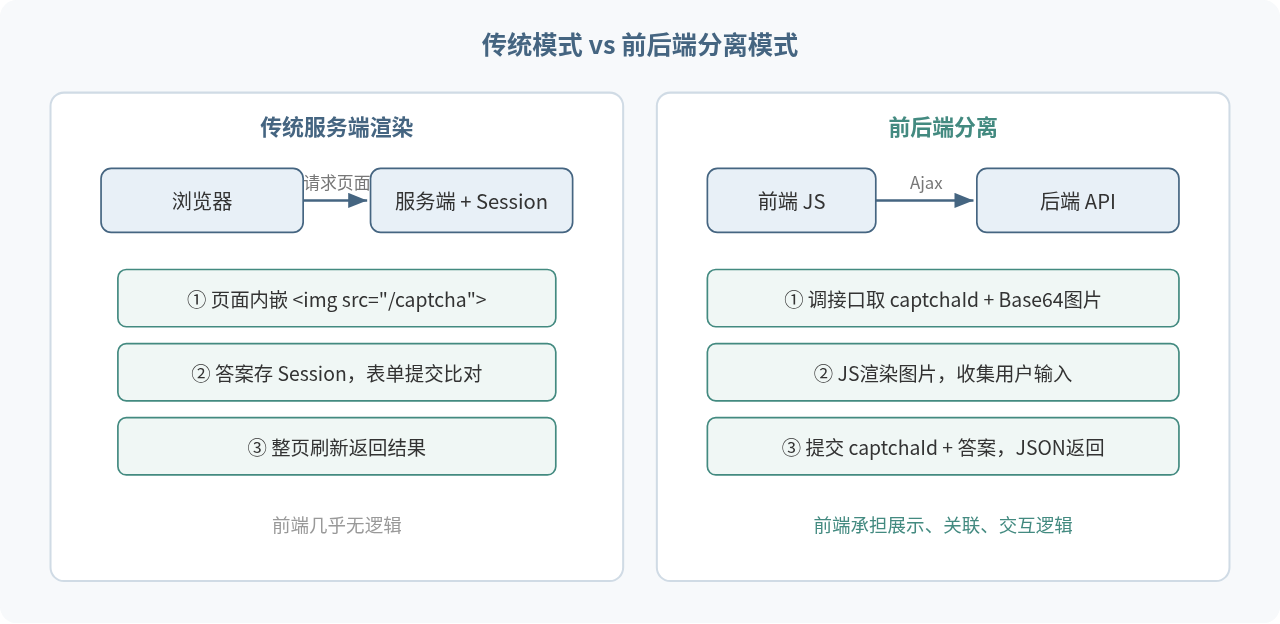
传统的服务端渲染项目中,验证码图片通常由一个URL直接输出(比如 /captcha.jpg),答案存在同一个Session里,表单提交时服务端直接从Session取出答案比对,前端几乎不需要做什么。
前后端分离之后,前端和后端可能跑在不同的域名甚至不同的服务器上,Session不再能直接共享。即使使用同域部署,前端页面是静态资源,交互全靠Ajax。这带来三个变化:
- 验证码图片不能再用简单的
<img src="/captcha.jpg">,因为跨域、认证头、关联标识等问题都需要JS介入。 - 后端需要给每个验证码分配一个唯一标识(通常叫
captchaId或captchaKey),前端提交时带上这个标识,后端才知道该和哪条答案比对。 - 验证结果通过JSON返回,前端根据结果决定下一步操作,而不是整页刷新。
二、后端接口的设计约定
在动手写前端代码之前,先明确后端应该提供的两个接口,前端所有逻辑都围绕这两个接口展开。
获取验证码接口
前端调用此接口获取一张新的验证码图片。后端生成图片后,把图片转为Base64编码,连同一个唯一的 captchaId 一起返回。返回格式通常是这样的:
// GET /api/captcha
// 响应示例:
{
  "captchaId": "a3f8c2e1-9b47-4d6a-b5e0-1234567890ab",
  "image": "data:image/png;base64,iVBORw0KGgoAAAANSUhEUg..."
}
captchaId 是后端生成的唯一标识,通常用UUID。后端在Redis或内存缓存中以这个ID为key,存储验证码答案,并设一个有效期(一般1~5分钟)。image 字段是完整的Data URL,前端可以直接赋值给 <img> 标签的 src 属性。
也有后端直接返回纯Base64字符串(不带 data:image/png;base64, 前缀)的做法,这时前端需要自己拼接前缀。两种方式都常见,和后端约定好即可。
验证接口
用户填写验证码后,前端把 captchaId 和用户输入的答案一起提交到验证接口:
// POST /api/login
// 请求体示例:
{
  "username": "testuser",
  "password": "xxxxxxxx",
  "captchaId": "a3f8c2e1-9b47-4d6a-b5e0-1234567890ab",
  "captchaCode": "a8Kp"
}
验证码通常和登录、注册等业务提交放在同一个请求里。后端用 captchaId 从缓存中取出正确答案,比对后返回结果。无论验证码对不对,这条缓存都应该被删除(一次性使用),防止同一个验证码被反复尝试。
三、前端获取并展示验证码图片
拿到接口约定后,前端的第一步是请求验证码并渲染到页面上。下面是一个不依赖任何框架的实现:
<!-- HTML 结构 -->
<div class="captcha-box">
  <input type="text" id="captchaInput" placeholder="请输入验证码" maxlength="6">
  <img id="captchaImg" alt="验证码" title="点击刷新">
</div>
// JavaScript:获取并展示验证码
let currentCaptchaId = '';
async function loadCaptcha() {
try {
const res = await fetch('/api/captcha');
const data = await res.json();
currentCaptchaId = data.captchaId;
const img = document.getElementById('captchaImg');
// 如果后端返回完整 Data URL,直接使用
// 如果只返回纯 Base64,需要拼接前缀
img.src = data.image.startsWith('data:')
? data.image
: 'data:image/png;base64,' + data.image;
} catch (err) {
console.error('获取验证码失败', err);
}
}
// 页面加载时获取
loadCaptcha();
// 点击图片刷新
document.getElementById('captchaImg').addEventListener('click', loadCaptcha);几个要注意的地方:
currentCaptchaId必须保存在一个变量中,提交表单时要和用户输入一起发送。每次刷新验证码,这个值都会被更新。- 如果项目做了跨域配置(CORS),确认验证码接口也在允许列表中。
- 点击刷新时不需要手动清除旧图片,
img.src赋新值后浏览器会自动替换显示。
在Vue或React中逻辑完全一样,只是把 captchaId 和图片地址绑定到响应式数据上。比如Vue中:
// Vue 3 Composition API 写法
import { ref, onMounted } from 'vue';

const captchaId = ref('');
const captchaImg = ref('');

async function loadCaptcha() {
  const res = await fetch('/api/captcha');
  const data = await res.json();
  captchaId.value = data.captchaId;
  captchaImg.value = data.image.startsWith('data:')
    ? data.image
    : 'data:image/png;base64,' + data.image;
}

onMounted(loadCaptcha);
四、提交验证码并处理验证结果
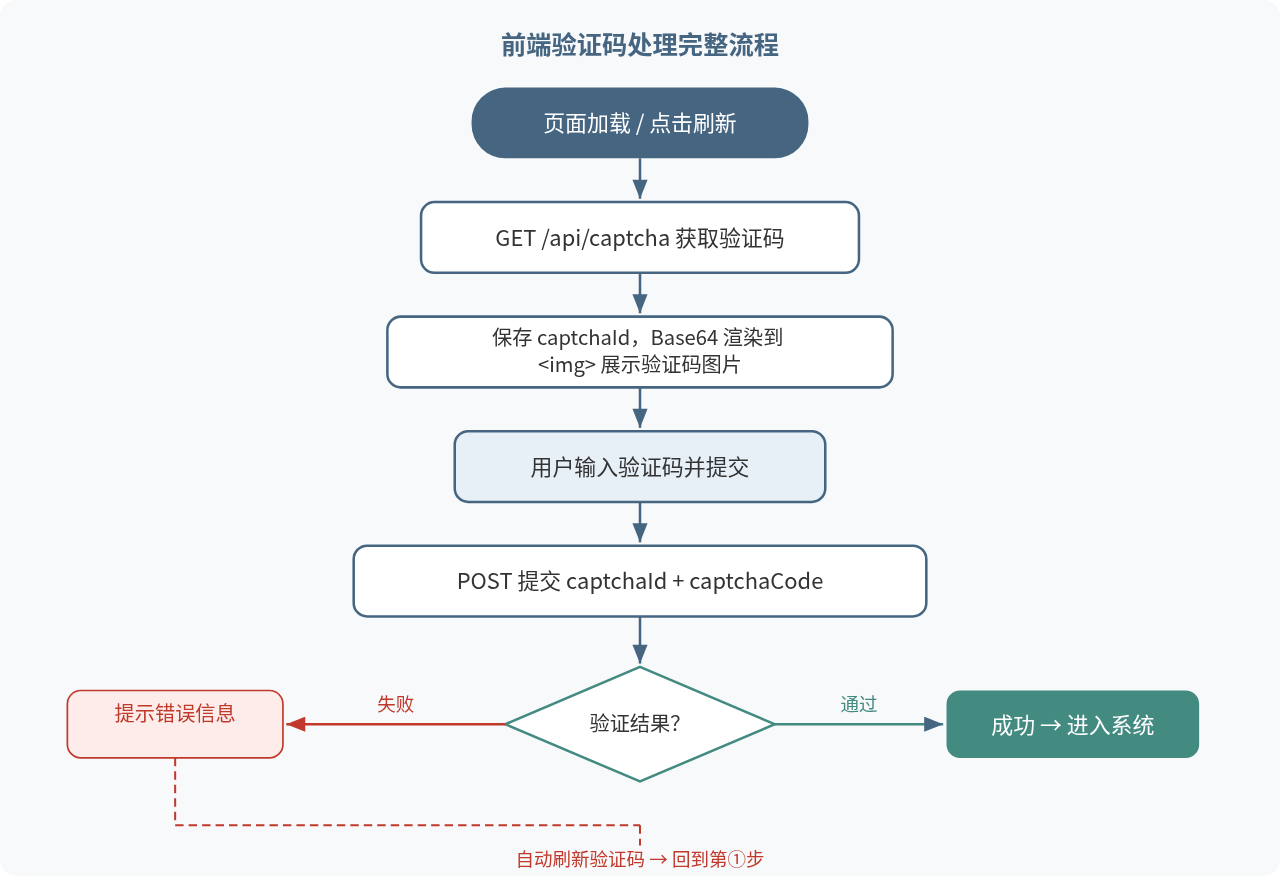
用户输入验证码后点击提交(比如登录按钮),前端需要把 captchaId 和输入值一起发给后端。这是整个流程中最容易出错的环节。
async function handleLogin() {
  const captchaCode = document.getElementById('captchaInput').value.trim();

  if (!captchaCode) {
    alert('请输入验证码');
    return;
  }

  try {
    const res = await fetch('/api/login', {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify({
        username: document.getElementById('username').value,
        password: document.getElementById('password').value,
        captchaId: currentCaptchaId,
        captchaCode: captchaCode
      })
    });

    const result = await res.json();

    if (result.code === 0) {
      // 登录成功,跳转或其他操作
      window.location.href = '/dashboard';
    } else if (result.code === 1001) {
      // 验证码错误或过期
      alert(result.message || '验证码错误,请重新输入');
      loadCaptcha(); // 自动刷新验证码
      document.getElementById('captchaInput').value = '';
    } else {
      // 其他业务错误(密码错误等)
      alert(result.message || '登录失败');
      loadCaptcha(); // 刷新验证码
      document.getElementById('captchaInput').value = '';
    }
  } catch (err) {
    console.error('请求失败', err);
    alert('网络异常,请稍后重试');
  }
}
有几个关键点需要特别注意:
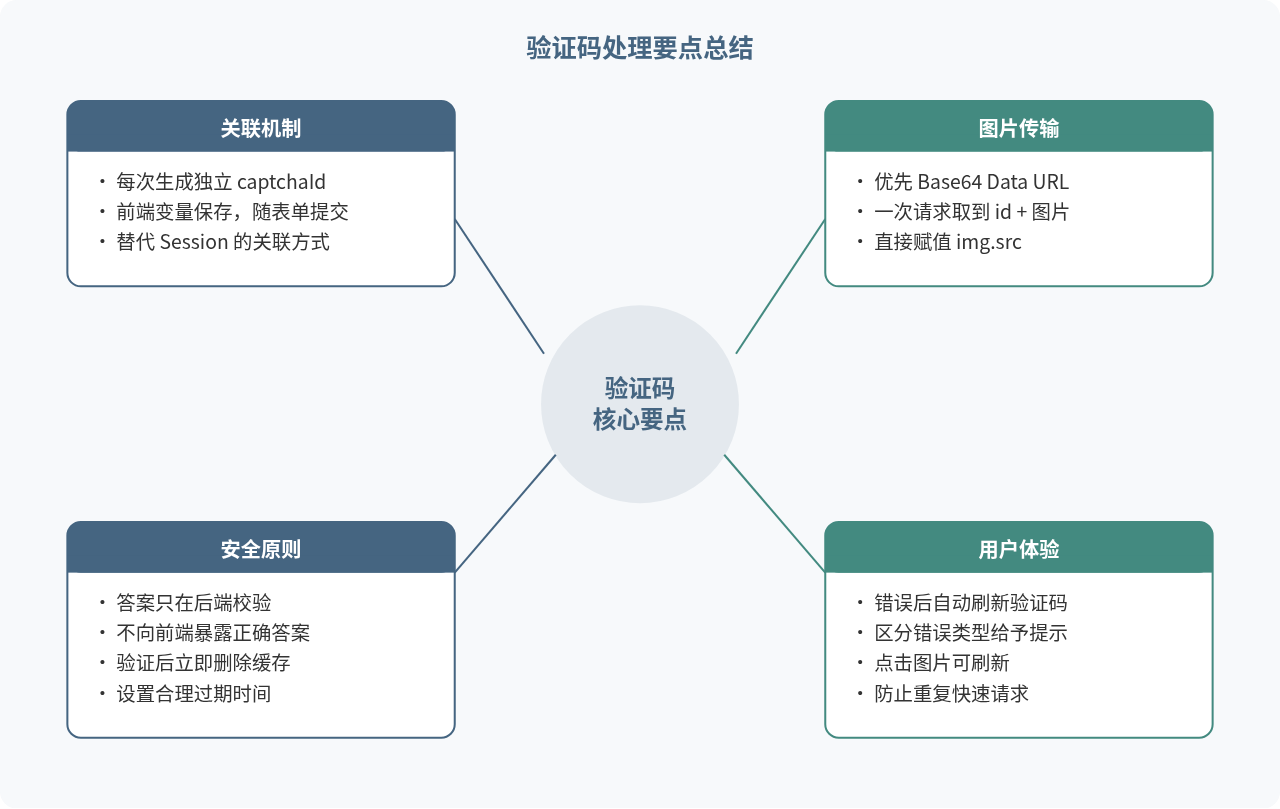
验证码错误后必须自动刷新。 后端在验证后无论对错都会删除缓存中的答案,旧的 captchaId 已经作废了。如果不重新获取,用户再次提交时后端会找不到对应的答案,永远返回错误。
不要在前端做验证码比对。 有人想把正确答案也返回给前端、在前端直接比较来减少请求。这样做等于把答案暴露了,验证码完全失去意义。验证逻辑必须在后端完成。
区分错误类型。 后端返回的错误至少要区分"验证码错误/过期"和"业务逻辑错误(如密码不对)"。前端根据不同错误码给用户不同提示,体验差异很大。
五、验证码关联机制:captchaId 的传递细节
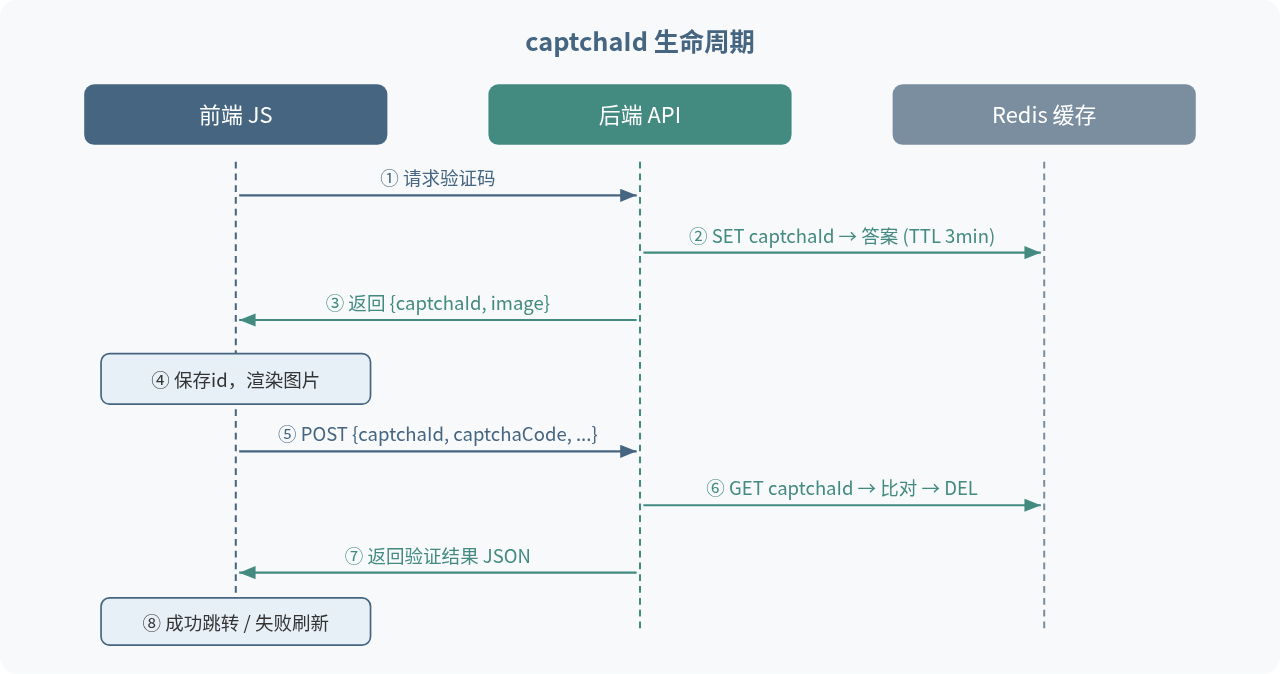
整个流程能跑通的核心是 captchaId。它把"哪张图片"和"哪个答案"绑在一起,替代了传统Session的作用。下面梳理它在前后端之间的完整生命周期:
- 生成阶段 — 后端生成验证码时,同时生成一个UUID作为
captchaId,把答案以{captchaId: answer}的形式存入Redis(或其他缓存),设置过期时间。 - 下发阶段 — 后端把
captchaId和Base64图片一起返回给前端。注意这里不能返回答案。 - 存储阶段 — 前端JS把
captchaId保存在变量中(不是localStorage,因为页面刷新后验证码也会换新)。 - 提交阶段 — 前端把
captchaId放在请求体中和业务数据一起提交。 - 校验阶段 — 后端从缓存中根据
captchaId取出答案,比对后立即删除该缓存条目。
六、图片格式的选择:Base64 还是图片URL
后端返回验证码图片主要有两种方式,各有适用场景:
Base64 Data URL(推荐)。 后端把图片编码成Base64字符串,放在JSON响应的一个字段里。前端直接赋值给 img.src。好处是一个请求同时拿到 captchaId 和图片,天然关联,不存在时序问题。对大多数验证码图片(几KB到十几KB)来说,Base64带来的体积膨胀可以忽略。
独立图片URL。 后端返回一个图片地址,比如 /api/captcha/image/{captchaId},前端用 <img src="..."> 加载。这种方式需要两步:先调一个接口拿到 captchaId 和图片URL,再由浏览器发起第二个请求加载图片。如果图片URL需要携带认证头(Token),<img> 标签没法直接做到,就得用 fetch 获取Blob再转URL:
async function loadCaptchaAsBlob(imageUrl) {
  const res = await fetch(imageUrl, {
    headers: { 'Authorization': 'Bearer ' + token }
  });
  const blob = await res.blob();
  const objectUrl = URL.createObjectURL(blob);
  document.getElementById('captchaImg').src = objectUrl;
}
这种方式代码更复杂,且需要注意在刷新验证码时用 URL.revokeObjectURL() 释放旧的Blob URL,避免内存泄漏。除非有特殊原因(比如验证码图片很大、需要CDN缓存),建议优先选择Base64方式。
七、常见问题与处理方式
验证码过期了用户才提交
后端缓存的答案有有效期。如果用户打开页面后很久才提交,captchaId 对应的答案可能已经过期被清除。后端查不到答案,应该返回一个明确的"验证码已过期"错误码(比如 1002)。前端收到这个错误后,提示用户验证码已过期,自动刷新验证码即可。
用户连续快速点击刷新
用户快速连续点击验证码图片会触发多次请求。可以加一个简单的节流:
let loading = false;
async function loadCaptcha() {
  if (loading) return;
  loading = true;
  try {
    const res = await fetch('/api/captcha');
    const data = await res.json();
    currentCaptchaId = data.captchaId;
    document.getElementById('captchaImg').src = data.image;
  } catch (err) {
    console.error('获取验证码失败', err);
  } finally {
    loading = false;
  }
}
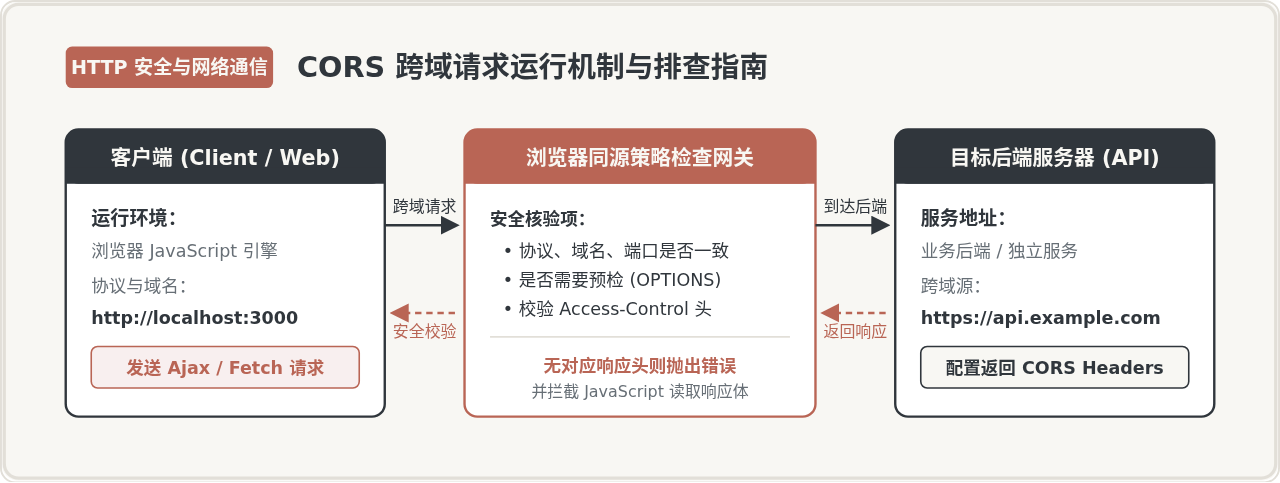
跨域问题
前后端分离几乎一定涉及跨域。验证码接口也需要后端配置CORS响应头:
Access-Control-Allow-Origin: https://your-frontend-domain.com
Access-Control-Allow-Headers: Content-Type, Authorization
Access-Control-Allow-Methods: GET, POST
如果用了代理(比如Nginx反向代理或Webpack devServer proxy),前端请求走 /api 前缀、由代理转发到后端,就不存在跨域问题,这是开发阶段常用的方案。
验证码大小写是否敏感
这由后端控制。常见做法是后端在比对时把用户输入和正确答案都转为小写(或大写),这样用户不管输入大小写都能通过。如果后端没做这个处理,前端也可以在提交前把输入转成小写:
captchaCode: captchaCode.toLowerCase()但更好的做法是让后端处理,因为大小写策略应该和答案生成保持一致,由同一侧控制更不容易出错。
八、完整可运行示例
下面把前端部分整合成一个完整的登录表单,方便直接参考或在项目中改造使用:
<div id="loginForm">
  <div>
    <label>用户名</label>
    <input type="text" id="username">
  </div>
  <div>
    <label>密码</label>
    <input type="password" id="password">
  </div>
  <div class="captcha-row">
    <input type="text" id="captchaInput" placeholder="验证码" maxlength="6">
    <img id="captchaImg" alt="验证码" title="点击刷新" style="cursor:pointer;height:40px">
  </div>
  <button onclick="handleLogin()">登录</button>
</div>

<script>
let currentCaptchaId = '';
let loading = false;

async function loadCaptcha() {
  if (loading) return;
  loading = true;
  try {
    const res = await fetch('/api/captcha');
    const data = await res.json();
    currentCaptchaId = data.captchaId;
    const img = document.getElementById('captchaImg');
    img.src = data.image.startsWith('data:')
      ? data.image
      : 'data:image/png;base64,' + data.image;
  } catch (err) {
    console.error('获取验证码失败', err);
  } finally {
    loading = false;
  }
}

async function handleLogin() {
  const captchaCode = document.getElementById('captchaInput').value.trim();
  if (!captchaCode) { alert('请输入验证码'); return; }

  const res = await fetch('/api/login', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({
      username: document.getElementById('username').value,
      password: document.getElementById('password').value,
      captchaId: currentCaptchaId,
      captchaCode: captchaCode
    })
  });
  const result = await res.json();

  if (result.code === 0) {
    window.location.href = '/dashboard';
  } else {
    alert(result.message || '操作失败');
    loadCaptcha();
    document.getElementById('captchaInput').value = '';
  }
}

document.getElementById('captchaImg').addEventListener('click', loadCaptcha);
loadCaptcha();
</script>
后端部分以Node.js(Express + svg-captcha)为例:
const express = require('express');
const svgCaptcha = require('svg-captcha');
const { v4: uuidv4 } = require('uuid');
const app = express();
app.use(express.json());

// 简易内存缓存,生产环境请使用 Redis
const captchaStore = new Map();

app.get('/api/captcha', (req, res) => {
  const captcha = svgCaptcha.create({ size: 4, noise: 2 });
  const captchaId = uuidv4();
  captchaStore.set(captchaId, {
    answer: captcha.text.toLowerCase(),
    expire: Date.now() + 3 * 60 * 1000  // 3分钟过期
  });
  // 将 SVG 转为 Base64 Data URL
  const base64 = Buffer.from(captcha.data).toString('base64');
  res.json({
    captchaId,
    image: 'data:image/svg+xml;base64,' + base64
  });
});

app.post('/api/login', (req, res) => {
  const { captchaId, captchaCode, username, password } = req.body;
  const stored = captchaStore.get(captchaId);
  captchaStore.delete(captchaId); // 无论对错,立即删除

  if (!stored || Date.now() > stored.expire) {
    return res.json({ code: 1002, message: '验证码已过期,请刷新' });
  }
  if (stored.answer !== captchaCode.toLowerCase()) {
    return res.json({ code: 1001, message: '验证码错误' });
  }
  // 验证码通过,继续验证用户名密码...
  res.json({ code: 0, message: '登录成功' });
});

app.listen(3000);
这个示例演示了完整的前后端配合。生产环境中需要把内存缓存换成Redis,加上请求频率限制防止暴力破解,验证码图片也建议增加干扰线和扭曲来提高安全性。
理解了 captchaId 的关联作用、Base64图片的传输方式,以及验证结果的正确处理流程,在任何前后端分离的项目中处理验证码都不会有困惑。核心就是三步:获取时保存标识、展示时渲染图片、提交时带上标识和输入。后端做好一次性校验和过期清理,前端做好错误处理和自动刷新,整个验证码功能就是稳固的。
JavaScript零基础入门:环境搭建与学习路线规划
2026-11-16 18:13:53
JS嵌套对象打印不全怎么办?用console.dir查看完整结构
2026-11-16 15:04:52
Python通过Node.js子进程调用ES6+ JavaScript代码
2026-11-16 13:42:32
Node.js + Socket.io 搭建局域网聊天室教程
2026-11-14 19:23:19
怎么使用nvm-windows管理Node.js版本以避免安装冲突
2026-11-13 20:06:36