

Node.js和浏览器JavaScript有什么区别:文件系统与网络能力扩展
深入对比Node.js与浏览器JavaScript在文件系统与网络能力上的本质差异。详细拆解沙箱机制、libuv系统调用、fs模块磁盘读写、端口监听与无CORS网络请求,并提供可执行的代码实操与架构图解。
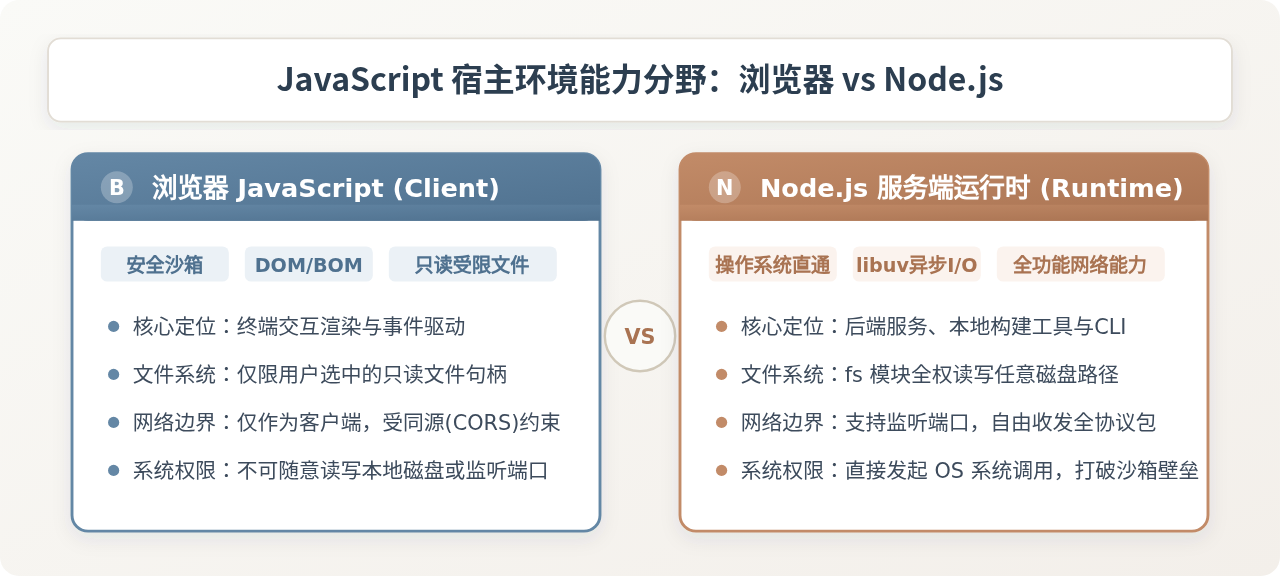
浏览器中的 JavaScript 与 Node.js 中的 JavaScript 拥有几乎完全一致的 ECMAScript 核心语法(如原型继承、闭包、Promise 与 async/await 等),但两者的本质差异在于宿主运行时(Runtime)的设计目标与系统安全权限边界。浏览器面向上千万未知的外部网页,核心原则是“最小权限与沙箱隔离”,因此严格禁止脚本随意读写本地磁盘,并将网络请求限制在同源策略与受限的客户端形态下;而 Node.js 是专为服务端与系统级开发打造的运行时,通过 V8 引擎与底层 C/C++ 库(特别是 libuv)直连操作系统内核,赋予了 JavaScript 直接持久化读写任意本地文件的能力(node:fs 模块),以及脱离同源策略限制、自由监听端口和操控原始套接字的全功能网络能力(node:http、node:net 模块)。
一、架构基石:为什么两者能力存在天壤之别
要透彻理解文件系统与网络能力的差异,必须先认清两者底层的软件体系结构。JavaScript 语言规范本身(ECMAScript)只规定了语法词法、作用域规则与内置数据对象(如 Array、Map、JSON),并不包含任何读取磁盘文件或建立 TCP 链接的内置语法。这些具体与外界硬件打交道的能力,全部由“宿主环境”提供。
1. 宿主对象与全局抽象的分野
在浏览器中,代码运行的顶层全局对象是 window(或者 self)。浏览器为 JavaScript 注入了专属于网页客户端的 Web APIs,例如用于操控视觉呈现的 document(DOM)、控制页面跳转的 history(BOM),以及用于请求远端接口的 fetch。
在 Node.js 中,没有 DOM 树,也没有 window,顶层全局对象是 global(现代规范中两者均支持 globalThis)。Node.js 注入的是专属于操作系统的原生抽象,例如表达操作系统进程的 process、操控二进制字节流的 Buffer,以及能够定位当前文件磁盘绝对路径的 __dirname 和 __filename。
2. 浏览器的安全沙箱机制
想象一下:如果你随手点开一个普通网页,网页里的 JavaScript 脚本就能随意扫描你的 C:\Users\Documents 或者读取 Linux 下的 /etc/passwd,甚至私自把私钥文件上传到远程服务器,整个互联网的安全防线将彻底崩溃。因此,浏览器必须设立坚不可摧的“安全沙箱”(Sandbox)。沙箱内的代码在没有用户交互确认的情况下,没有任何手段触及宿主操作系统的私有磁盘区域与底层网络栈。
3. Node.js 的系统级直通:V8 与 libuv
Node.js 的定位是运行在受信任服务器或本地开发者终端上的应用。它不再需要沙箱的桎梏,而是反其道而行之:以当前系统用户的进程权限直接运行。Node.js 内部由 Google V8 引擎负责解析执行 JavaScript,而在需要进行文件读写或网络 I/O 时,通过 C++ 绑定调用跨平台异步 I/O 库 libuv。libuv 封装了 Linux 的 epoll、macOS 的 kqueue、Windows 的 IOCP 以及底层系统调用(Syscalls),使 JavaScript 能够以高并发、非阻塞的方式直接调度操作系统内核资源。
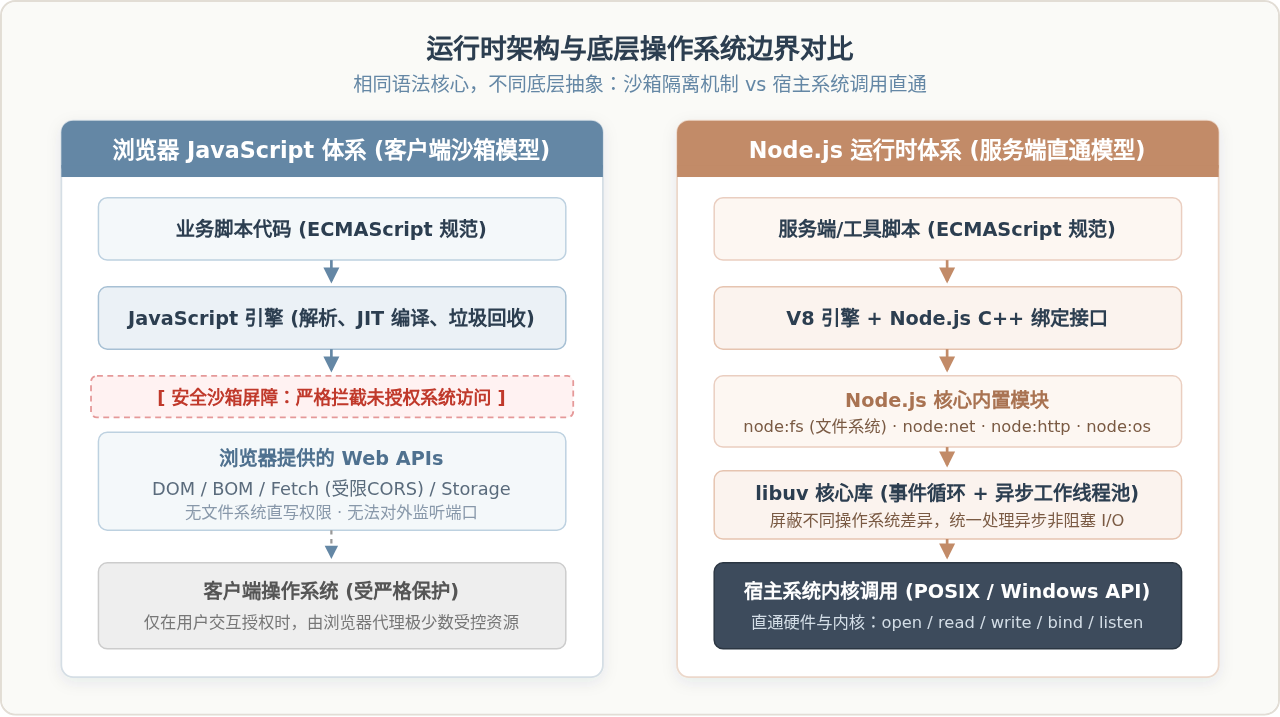
二、文件系统能力差异:从“受限交互”到“原生持久化”
在文件操作上,两者最大的分水岭在于:是否能够由代码主动指定任意本地绝对路径并完成静默的持久化读写。
1. 浏览器端的文件处理:被动、内存化与强交互
浏览器环境并非完全无法处理文件,但其行为受到极强的条件限制:
- 必须依赖用户显式交互:前端代码不能通过
readFile("C:\data.txt")静默调取文件,必须在页面上放置<input type="file">或使用拖拽区域,等待用户主动在操作系统弹窗中点选确认。 - 路径隔离与只读句柄:出于隐私保护,浏览器暴露给 JavaScript 的
File对象隐藏了文件在宿主磁盘上的真实物理路径,仅暴露名称、文件大小与 MIME 类型。 - 受限的持久化:借助
FileReader或File.text(),脚本只能将内容异步读取到浏览器分配给该标签页的虚拟内存中;如果想保存修改,只能触发“下载”动作让用户选择存储位置,无法直接静默覆盖磁盘原文件。
以下为典型的浏览器端文件读取代码示例:
// 浏览器环境:必须通过 input 事件触发,且仅能在内存中读取
const fileInput = document.querySelector('#filePicker');

fileInput.addEventListener('change', async (event) => {
  const file = event.target.files[0];
  if (!file) return;

  // 此时只能拿到只读的文件元数据,拿不到完整磁盘物理路径
  console.log(`文件名: ${file.name}, 大小: ${file.size} 字节`);

  // 读取进入内存字符串
  const content = await file.text();
  console.log('内存中的文件内容前100字符:', content.slice(0, 100));
});
2. Node.js 的文件全权操控:内置 node:fs 模块
Node.js 内置了强大的 node:fs 和 node:fs/promises 模块。在满足操作系统权限的前提下,Node.js 可以任意穿透目录层级,实现精确到字节的读写与管理:
- 精准路径直达:配合
node:path模块,可精确操作物理绝对路径(如/var/log/app.log或D:\data\config.json)。 - 全套生命周期管理:不仅支持创建、读取、覆盖写入(
writeFile)和追加写入(appendFile),还支持移动(rename)、删除(unlink)、修改文件权限(chmod)以及监听文件变动(watch)。 - 高吞吐流式处理(Stream):浏览器直接读取超大文件容易造成页面崩溃(OutOfMemory),而 Node.js 的
createReadStream和createWriteStream能够通过管道(Pipe)机制分块处理上百 GB 的日志与多媒体文件,内存占用恒定极小。
以下为 Node.js 现代异步风格的文件读写完整示例:
// Node.js 环境 (Node 16+):使用原生 fs/promises 直接读写本地磁盘
import { readFile, writeFile, mkdir } from 'node:fs/promises';
import { join, dirname } from 'node:path';
import { fileURLToPath } from 'node:url';

const __filename = fileURLToPath(import.meta.url);
const __dirname = dirname(__filename);

async function runFileOperations() {
  const targetDir = join(__dirname, 'output');
  const targetFile = join(targetDir, 'system_report.json');

  // 1. 递归创建本地目录
  await mkdir(targetDir, { recursive: true });

  // 2. 直接持久化写入磁盘文件
  const payload = {
    generatedAt: new Date().toISOString(),
    status: 'Ready',
    nodeVersion: process.version,
    platform: process.platform
  };
  await writeFile(targetFile, JSON.stringify(payload, null, 2), 'utf-8');
  console.log('文件已成功落盘写入:', targetFile);

  // 3. 直接从磁盘重新读取并解析
  const rawData = await readFile(targetFile, 'utf-8');
  const parsed = JSON.parse(rawData);
  console.log('从本地物理文件读出的运行状态:', parsed.status);
}

runFileOperations().catch(console.error);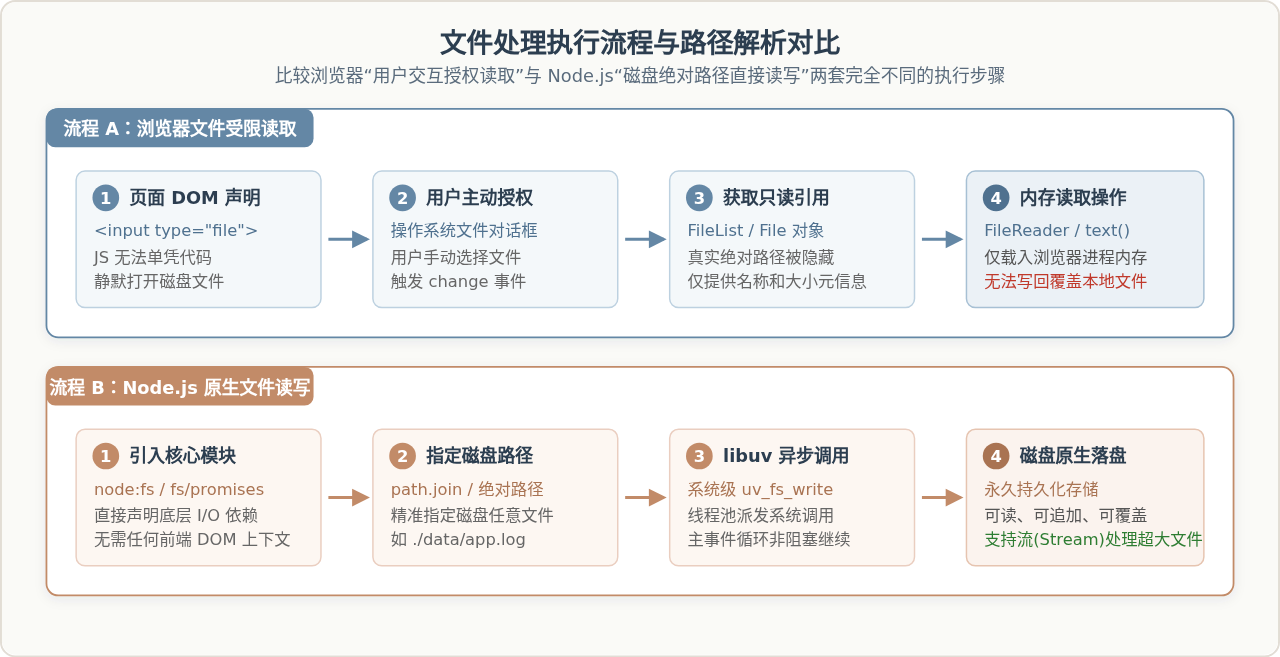
三、网络能力扩展:从“沙箱客户端”到“全功能服务端”
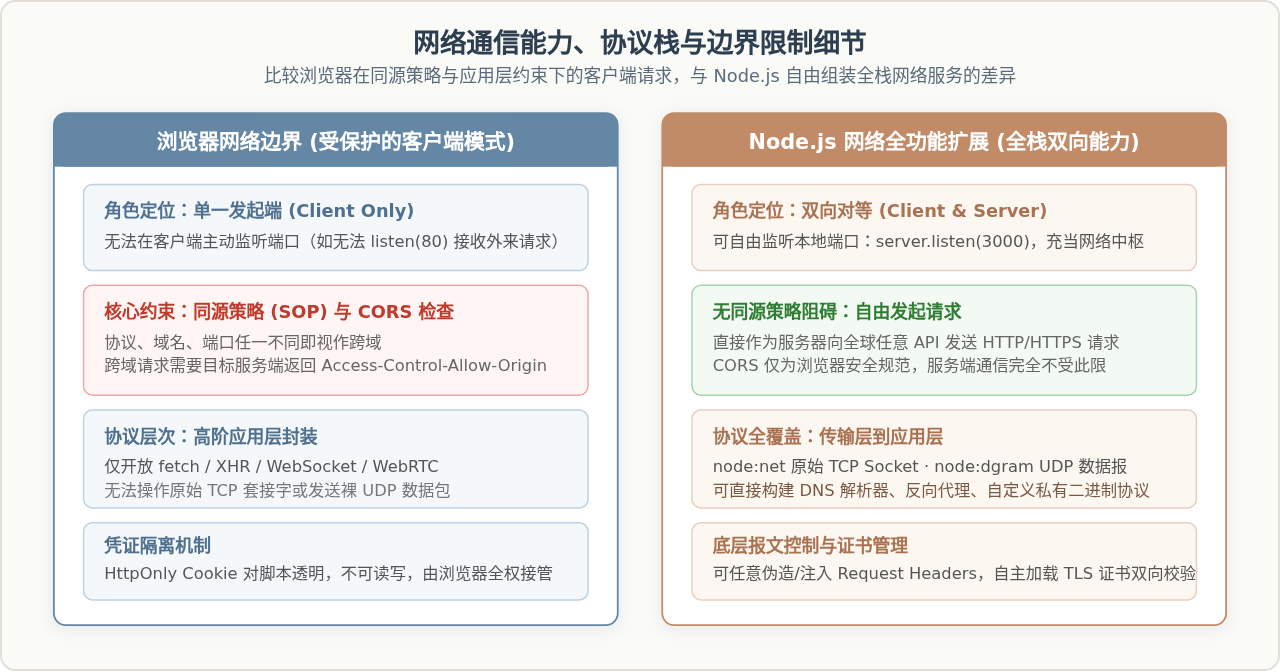
网络能力是 Node.js 相对浏览器 JavaScript 的另一项根本性扩展。两者在网络层面的角色定位完全不同:浏览器被牢牢限制在“发起端”,而 Node.js 既是全功能发起端,又是能够对外开放端口的高性能“接收服务端”。
1. 浏览器的网络锁链:同源策略与 CORS
浏览器客户端网络的核心痛点在于同源策略(Same-Origin Policy, SOP)与 跨域资源共享(CORS)拦截机制:
- 同源检测:当页面运行在
https://app.example.com时,如果前端脚本使用fetch()向https://api.another.org/data发起请求,浏览器会在网络层对响应进行审查。如果目标服务没有在响应头中返回明确包含当前源的Access-Control-Allow-Origin,浏览器会直接掐断数据传递,并在控制台抛出报错。 - 仅能充当客户端:浏览器脚本无法执行
server.listen(8080)这类系统调用。它永远不可能在用户的电脑上启动一个 HTTP 或 TCP 监听服务来对外提供服务。 - 协议与底层报文限制:浏览器只暴露高度包装的应用层 API(HTTP/HTTPS/WebSocket)。开发者无法通过 JS 直接控制 TCP 握手标志位、无法构造原始 SYN 包,也无法直接收发原始 UDP 数据报。
2. Node.js 的网络解绑:自由建站与全协议直连
脱离了沙箱的 Node.js 在网络世界中享有与 C、Go、Java 完全对等的自由度:
- 没有跨域拦截(无 CORS 概念):CORS 是浏览器厂商为了保护终端用户在跨域登录状态下的 Cookie 凭据而实施的客户端行为。Node.js 作为服务端进程,直接以底层套接字发起 HTTP 请求,因此根本不受浏览器同源策略的任何约束,可以自由请求任意开放的第三方 API。
- 全功能服务端角色:通过
node:http、node:https或现代框架(如 Express、Fastify、Koa),Node.js 能够直接绑定并监听操作系统的可用网络端口,接收成千上万并发的外部 HTTP 请求并给予响应。 - 底层传输层协议全覆盖:
node:net模块:提供原始 TCP 套接字支持,允许编写底层 TCP 服务器或客户端(常用于数据库驱动开发、Redis 协议通信、自定义私有 RPC 框架)。node:dgram模块:提供 UDP 数据报支持,可用于构建 DNS 查询解析器、实时语音数据包转发等低延迟无连接场景。
四、实操验证:对比测试跨域请求与本地文件写入
为了让读者亲眼验证上述底层差异,我们设计一个极具代表性的对照实验:编写一个简单的 Node.js 本地微服务,故意不开启任何 CORS 响应头,然后分别用浏览器前端和 Node.js 脚本访问它,并观察两者在网络获取与本地持久化上的不同结果。
1. 编写微服务代码:server.js
在工作目录下创建 server.js,代码使用原生 node:http 启动一个运行在 3000 端口的服务:
// server.js (执行环境: Node.js)
import http from 'node:http';

const server = http.createServer((req, res) => {
  if (req.url === '/api/stats') {
    // 故意不添加 Access-Control-Allow-Origin 响应头
    res.writeHead(200, { 'Content-Type': 'application/json; charset=utf-8' });
    res.end(JSON.stringify({
      serverTime: new Date().toISOString(),
      activeConnections: 42,
      message: '这是来自后端的私有指标数据'
    }));
    return;
  }

  res.writeHead(404);
  res.end('Not Found');
});

server.listen(3000, () => {
  console.log('[Server] 正在本地监听端口: http://127.0.0.1:3000');
});
在终端启动服务:
node server.js2. 测试 A:在不同源的浏览器页面中请求该接口
随意打开一个外部网页(例如 https://example.com),按 F12 打开开发者工具控制台(Console),粘贴执行以下代码:
// 在 https://example.com 的控制台中执行
fetch('http://127.0.0.1:3000/api/stats')
  .then(res => res.json())
  .then(data => console.log('收到数据:', data))
  .catch(err => console.error('请求被拦截:', err));
原因剖析:其实服务端的请求已经完成,但浏览器在接收到底层报文后,发现当前源 https://example.com 与目标 http://127.0.0.1:3000 协议与端口均不一致,且响应头中没有放行凭证,沙箱安全机制果断将数据在内存层面拦截抹除。
3. 测试 B:使用 Node.js 独立脚本抓取并持久化写入本地
新建 collector.js。该脚本直接向同一个地址抓取数据,并将收到的结果原封不动写到磁盘的 snapshot.json 中:
// collector.js (执行环境: Node.js)
import { writeFile } from 'node:fs/promises';

async function fetchAndSave() {
  console.log('[Collector] 正在发起网络请求...');

  // Node.js 原生 fetch (Node 18+) 发送请求,没有任何同源策略审查
  const response = await fetch('http://127.0.0.1:3000/api/stats');
  if (!response.ok) throw new Error(`HTTP 错误码: ${response.status}`);

  const data = await response.json();
  console.log('[Collector] 成功拿到数据:', data);

  // 直接将网络获取的内容落盘写入磁盘
  const outputPath = './snapshot.json';
  await writeFile(outputPath, JSON.stringify(data, null, 2), 'utf-8');
  console.log(`[Collector] 数据已持久化保存到本地文件: ${outputPath}`);
}

fetchAndSave().catch(console.error);
在终端执行此脚本:
node collector.js
查看生成的 snapshot.json 文件,可以看到内容完整保存在本地磁盘上。这一对照生动证明了:Node.js 不仅摆脱了浏览器的 CORS 限制,而且具备直连本地磁盘的完整闭环能力。
- 路径遍历安全风险(Path Traversal):由于 Node.js 拥有真实文件操作权限,当在服务端代码中拼接用户传入的文件名(例如
path.join(__dirname, req.query.file))时,恶意用户可能传入../../etc/passwd造成任意文件泄露。务必使用path.resolve规范化路径并严格校验前缀白名单。 - 特权端口权限问题:在 Linux/macOS 系统中,监听 1024 以下的端口(如 80、443)通常需要管理员(root)权限。生产环境中应避免以 root 用户直接运行 Node 进程,标准做法是以普通用户启动高位端口(如 3000、8080),前方由 Nginx 或 Caddy 反向代理接入。
- CORS 是浏览器的自我约束:初学者常误以为在 Node.js 服务端不配置 CORS 就能“防止数据被黑客爬取”。实际上,CORS 仅能防御普通用户的浏览器不被跨站利用,任何通过 Python、Curl 或 Node.js 发起的请求都可以毫不费力地绕过它。
五、核心差异全景总结与技术选型
理解了浏览器 JavaScript 与 Node.js 的能力分野,就能清晰地指导架构设计与技术选型。它们并不是非此即彼的竞争关系,而是同一语言在不同工作场景下的分工协同。
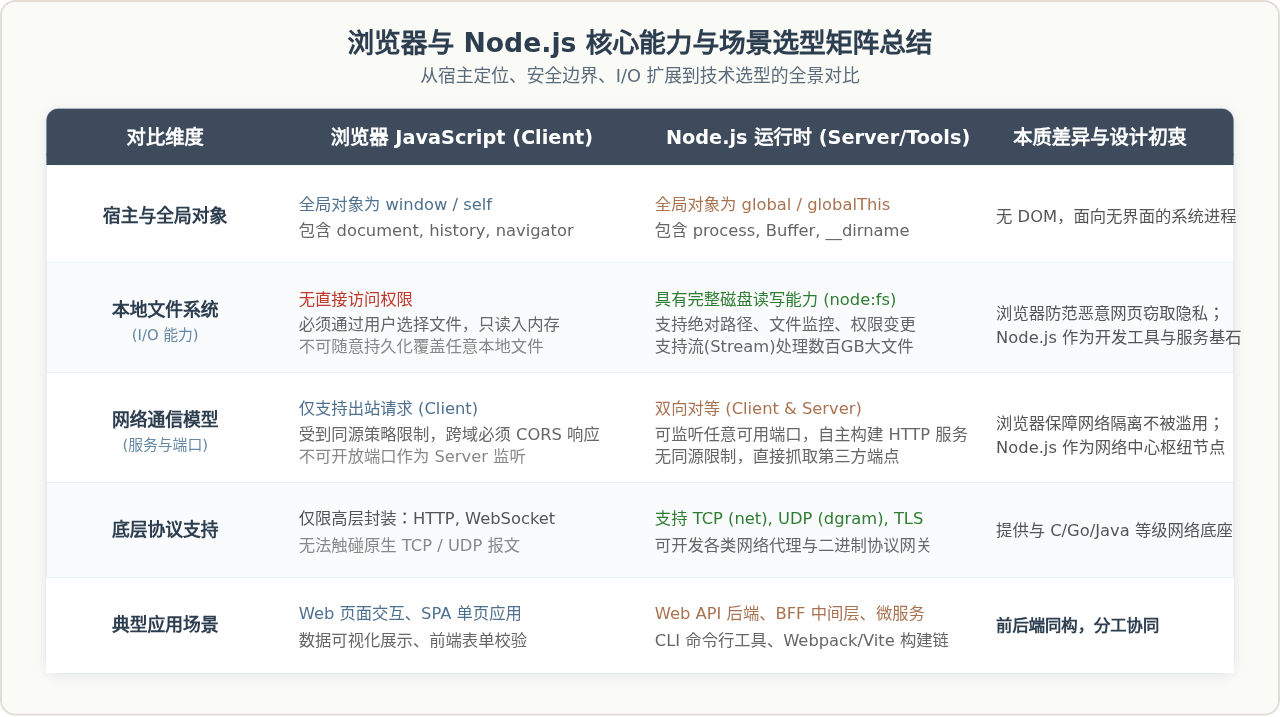
| 技术指标 | 浏览器 JavaScript | Node.js 运行时 |
|---|---|---|
| 语言规范基础 | ECMAScript 规范 | ECMAScript 规范(集成 V8 引擎) |
| 宿主安全模型 | 严格沙箱(Sandbox),无特权访问 | 进程级系统权限(根据启动用户权限决定) |
| 文件系统访问 | 仅支持受控交互、只读 Blob/File 句柄 | node:fs 完整读写、流式处理、监控与权限管理 |
| 网络通信角色 | 纯客户端(Client),受制于同源策略 (CORS) | 双向对等,可监听端口作为 HTTP/TCP/UDP 服务端 |
| 底层硬件与系统调用 | 完全隔离,仅经由浏览器代理极少数受控硬件 | 通过 libuv 直接发起 OS Syscalls(磁盘、网络、子进程) |
| 典型开发场景 | 网页视觉渲染、单页应用交互、客户端表单验证 | 后端微服务、BFF API 中间层、打包构建工具链、CLI 工具 |
总结回顾:学习 JavaScript 的旅程往往始于浏览器中的 DOM 操作和简单的异步请求。当你迈入 Node.js 的领域时,你所运用的虽然依然是熟悉的语法,但你手中的“权杖”已经发生了质的飞跃——你不再仅仅是在网页方寸之间操控界面的前端编写者,而是直接掌控操作系统文件持久化、驱动多协议网络栈的系统级工程师。明确两者的能力边界与安全设计哲学,是构建健壮、高效且安全的现代前端与全栈应用的必备基石。
Linux(Ubuntu/CentOS)服务器安装Node.js的详细步骤
2026-11-12 14:57:28
Node.js官网打不开?国内高速下载镜像站汇总
2026-11-12 08:34:18
Node.js官网下载页面显示不全怎么解决
2026-11-11 15:39:49
macOS下用Homebrew安装Node.js及M芯片兼容性说明
2026-11-11 14:28:22
Windows系统安装Node.js及配置环境变量详细步骤
2026-11-11 14:28:18







