深入讲解前端防御跨站脚本攻击(XSS)的完整实践方案:从切断DOM恶意JS注入路径、标准化DOMPurify净化,到生产级内容安全策略(CSP)指令配置、Nonce随机数验证与平滑上线流程。
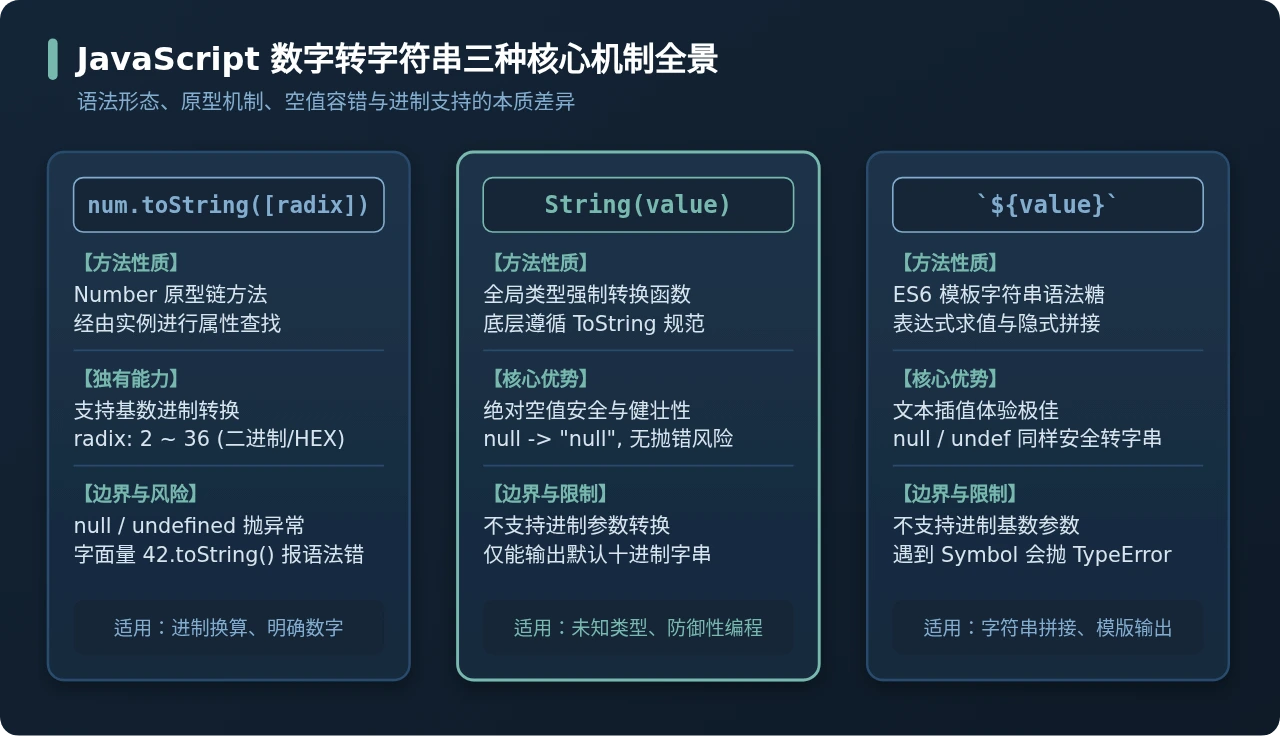
深入对比JavaScript中将数字转换为字符串的三种主要方式:Number.prototype.toString()、String()和模板字面量${val},解析底层ECMAScript规范、词法解析陷阱、基数进制支持及空值安全边界。
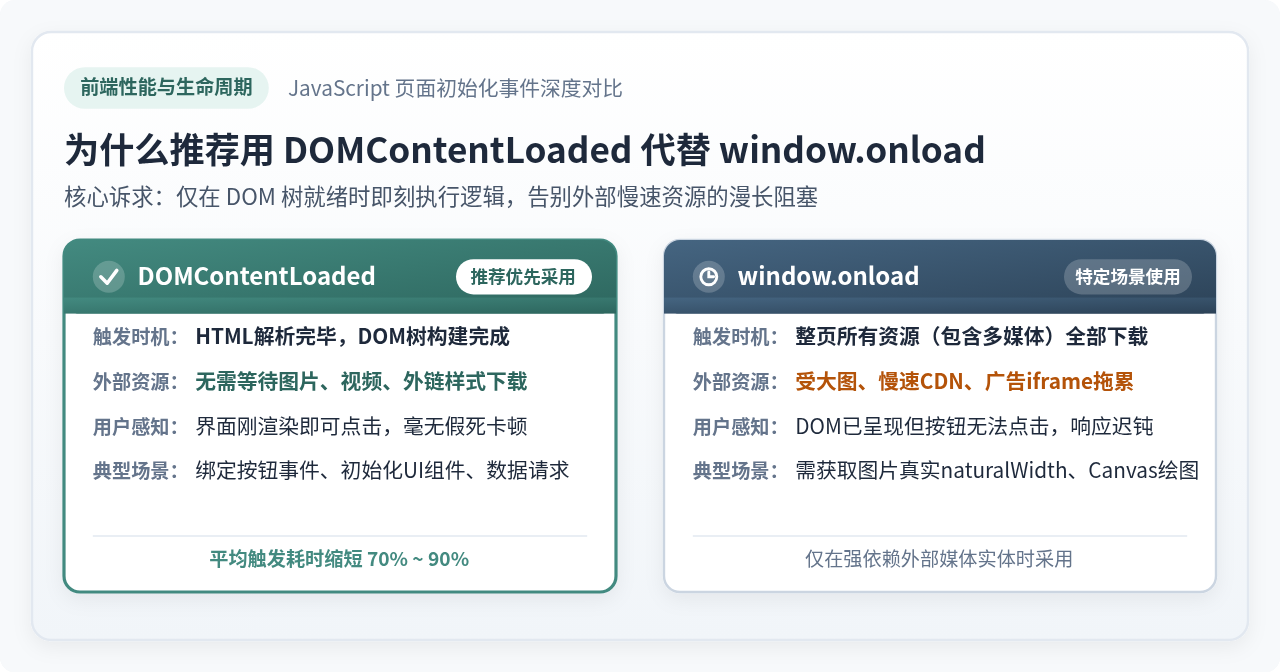
深入解析为什么在网页JavaScript脚本初始化中推荐优先使用DOMContentLoaded代替window.onload。从浏览器加载流水线、执行时机差异、用户体验可交互时间(TTI)、代码实现规范到异常状态防御进行全方位实用讲解。
深入讲解如何借助 VS Code 内置的 TypeScript 语言服务与快捷修复(Quick Fix)能力,在 JS 转 TS 过程中根据调用上下文自动推断类型并一键提取规范 Interface,告别手工繁琐编写。
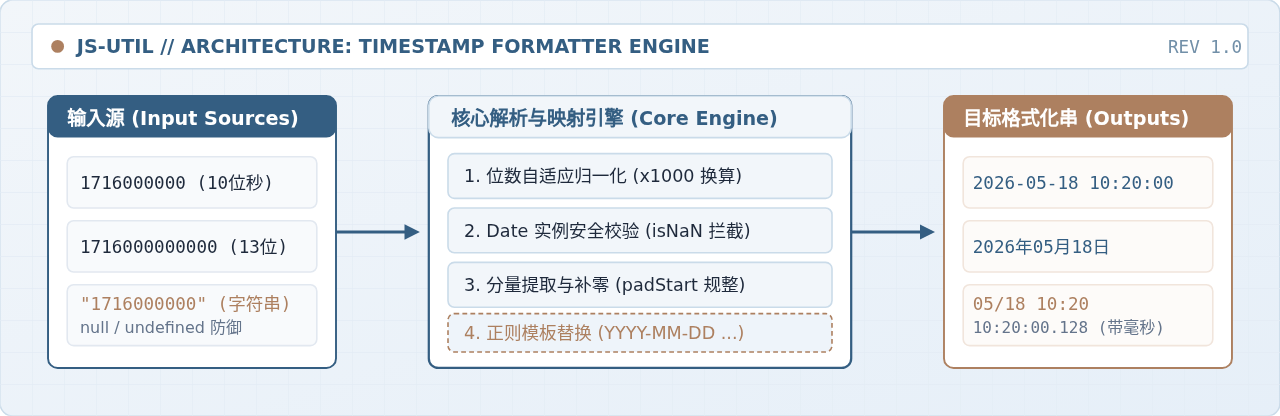
本文深入讲解如何在JavaScript中封装一个通用的时间戳格式化函数,涵盖10位与13位时间戳自适应识别、非法边界防御、常用Token字典映射与高性能正则替换,提供完整可运行代码及全流程架构解析。
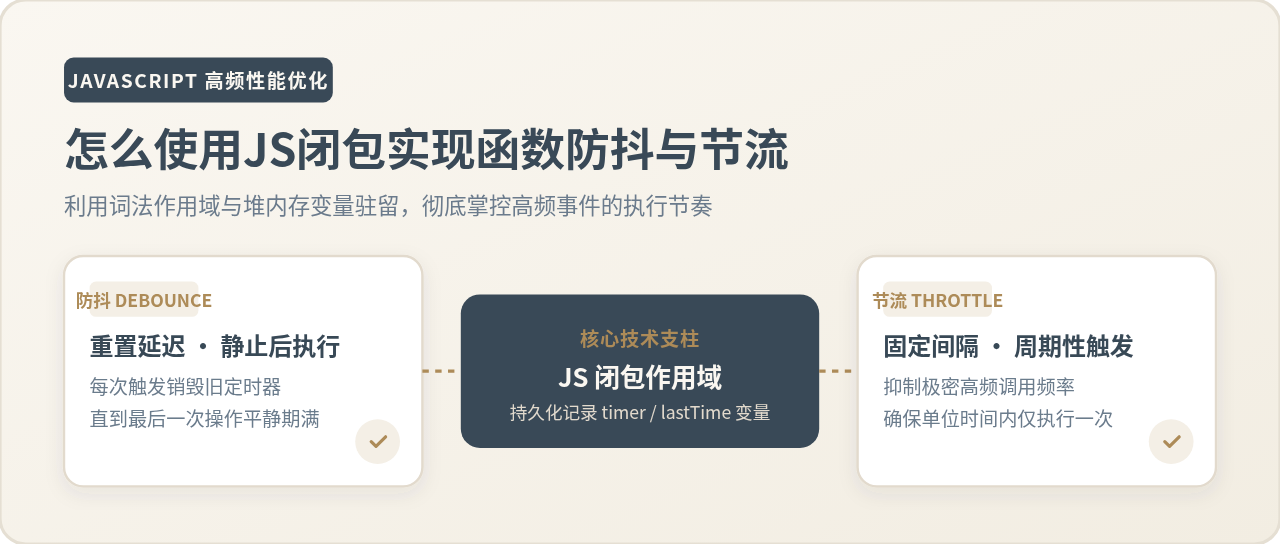
深入讲解如何使用JavaScript闭包的私有变量驻留特性实现函数防抖(Debounce)与节流(Throttle),结合时序图解、完整手写代码与业务选型指南,彻底解决高频事件性能瓶颈。
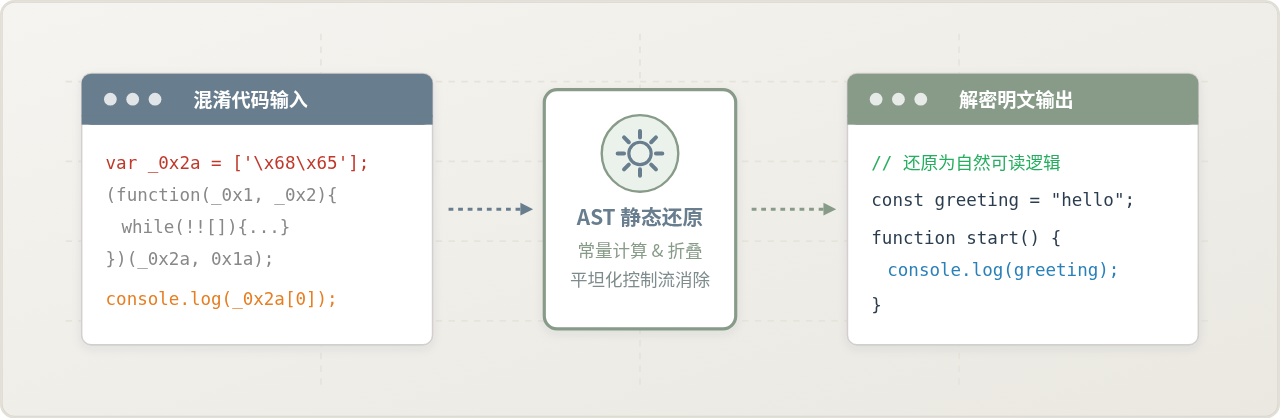
推荐几款支持Obfuscator.io解密的稳定在线JS反混淆工具,深入解析其解密还原原理、操作步骤及选型对比,帮助开发者快速读懂被混淆的JavaScript代码。
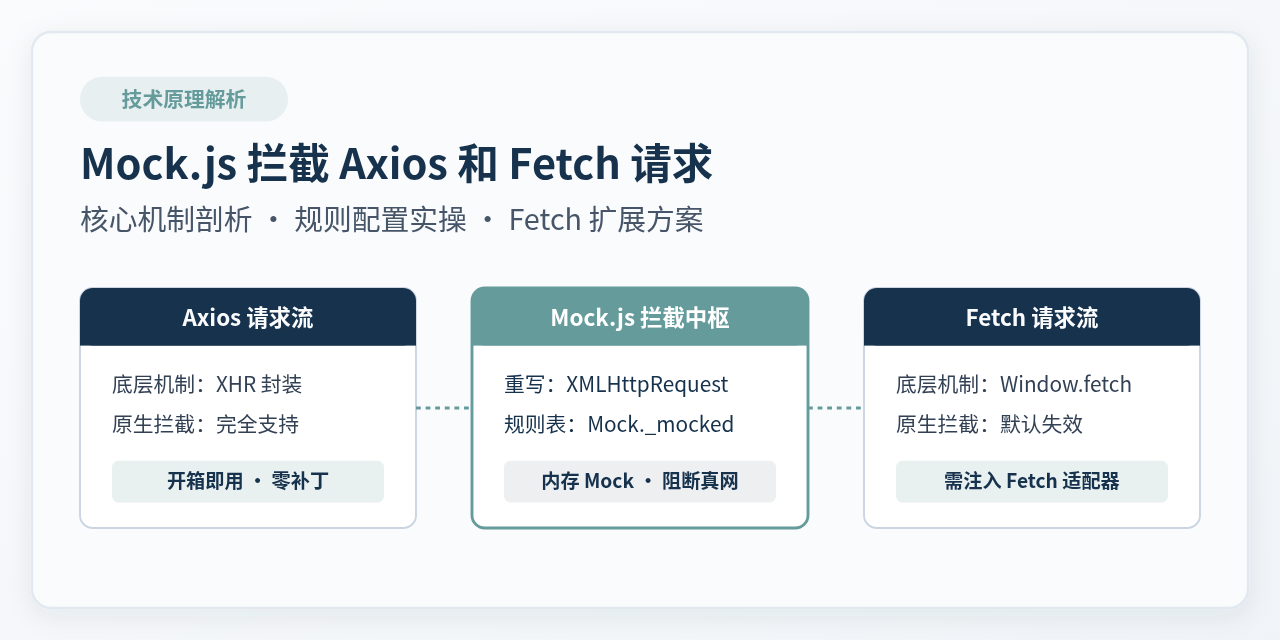
深入解析 Mock.js 拦截 Axios 和 Fetch 请求的底层原理,详解为什么 Axios 能原生拦截而 Fetch 默认失效,并提供 Axios 规范化配置五步流程、Fetch 专用适配层代码实现以及生产环境工程化避坑指南。
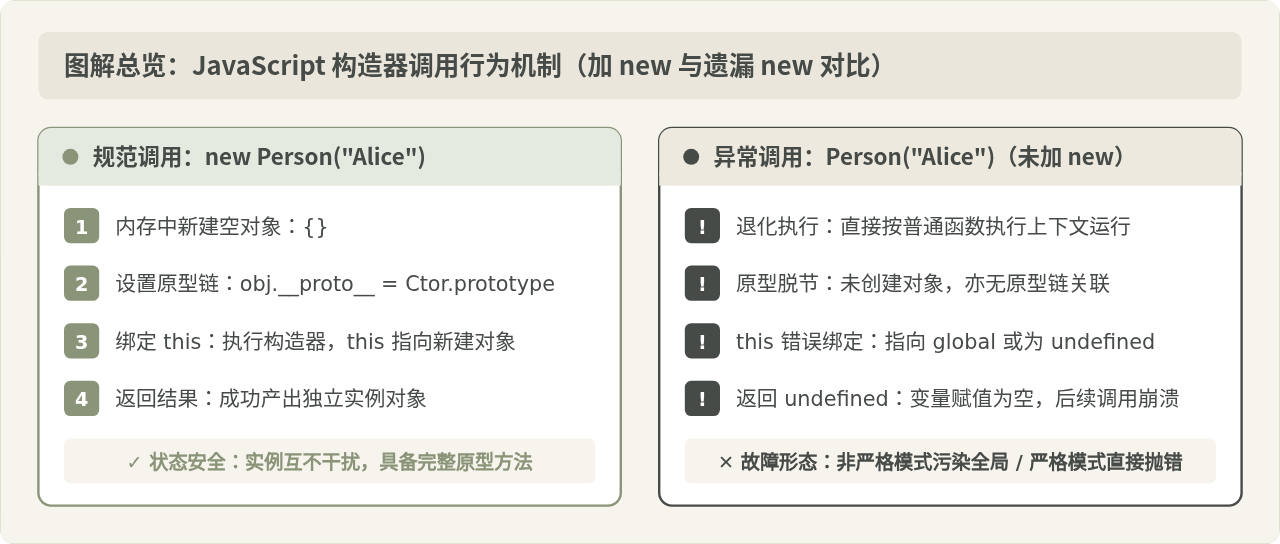
深入解析JavaScript中构造函数遗漏new关键字时的底层运行机制、this指向错误表现(全局污染与TypeError)、返回值陷阱,以及ES5/ES6中的四种专业修复与防护方案。
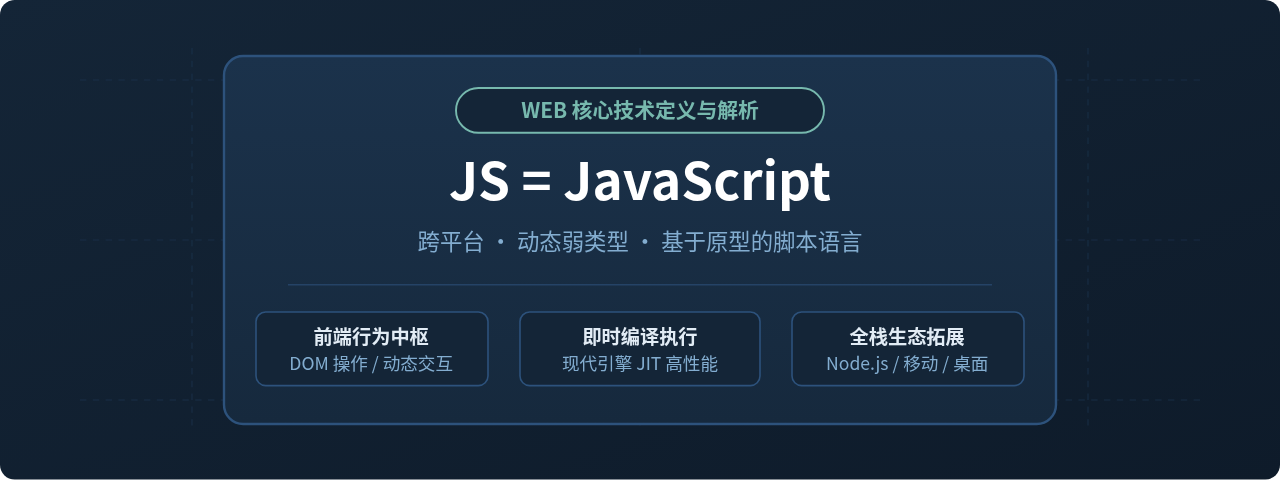
全面解析JS的含义与JavaScript全称,系统介绍JavaScript的基本定义、核心技术特征、与HTML/CSS的分工协作、浏览器执行流程及与Java、ECMAScript的关键区别,内含完整矢量图解与实用示例。
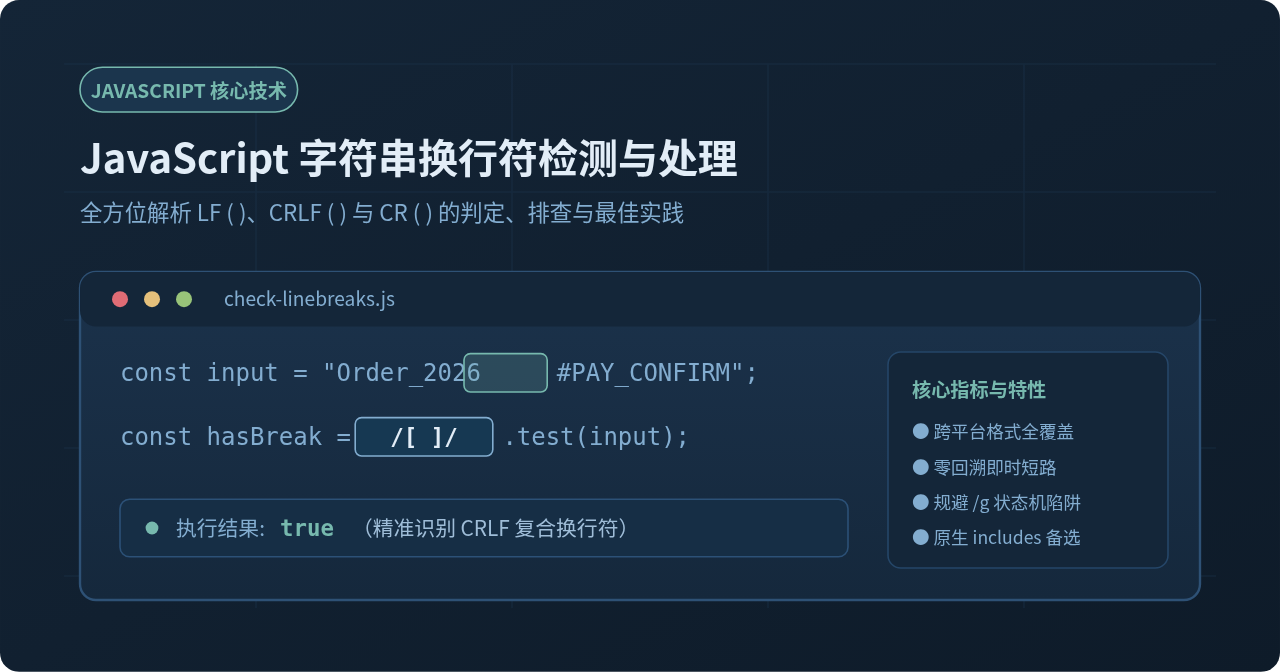
详细讲解在 JavaScript 中判断字符串是否包含换行符的多种高效实用方法,解析 LF 与 CRLF 的跨平台差异,提供生产级正则 test()、includes() 与 search() 代码示例与避坑指南。
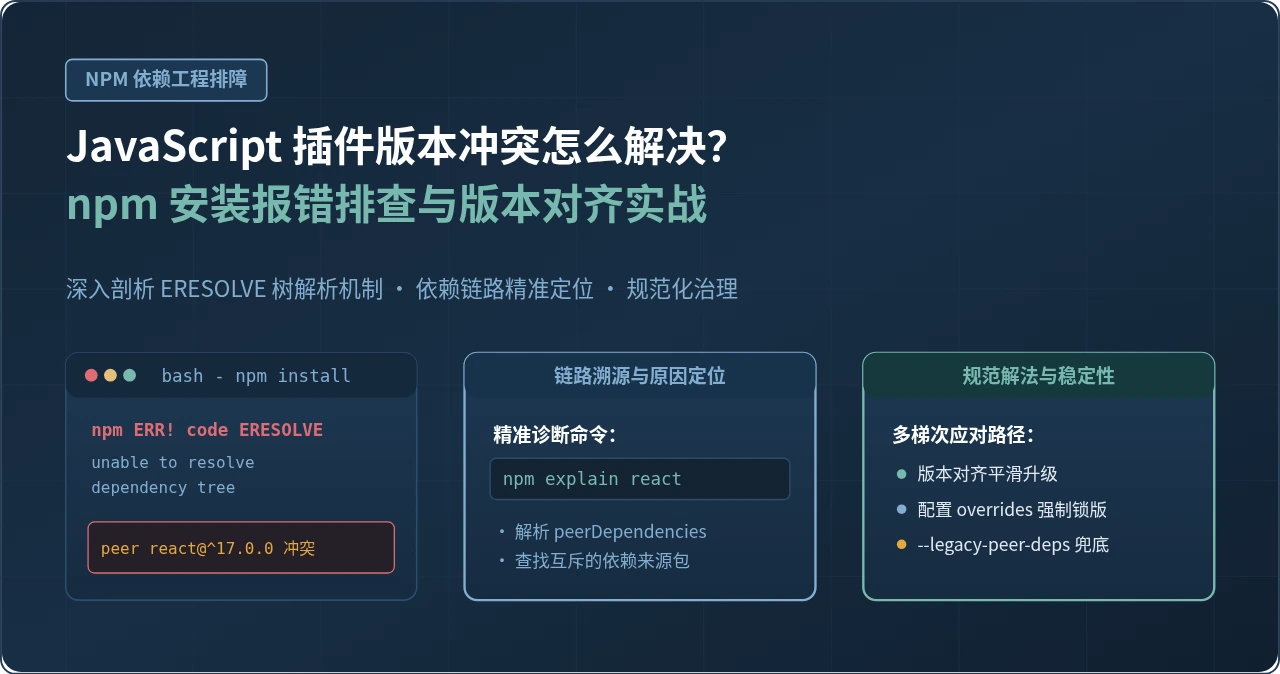
详细解析前端工程中JavaScript插件版本冲突与npm安装报错的根本成因、排查流程与梯次解决方案。通过npm explain定位依赖调用链,结合版本对齐、overrides声明及运行验证,彻底解决ERESOLVE故障。