使用Microsoft365 Defender保障企业云端数据安全合规图文步骤
在Microsoft365中,将Defender事件处置、Purview敏感度标签和SharePoint访问权限串联成闭环,可有效保障云端数据安全合规。先筛选高风险告警并追踪异常账号,再创建并发布标签策略,最后收紧共享权限并复核一致性。
想要在 Microsoft 365 中同时把云端数据安全和合规管起来,最稳妥的做法不是只盯着一个告警页面,而是把 Defender 的事件处置、Purview 的敏感度标签和 SharePoint 的访问权限串联成一条完整的闭环。先通过 Defender 把异常账号和高风险事件揪出来,再用标签和权限把邮件、文档、站点的保护边界补齐,这样后续新增文件或共享链接时才不容易失控。
先在 Defender 事件页把高风险告警筛出来
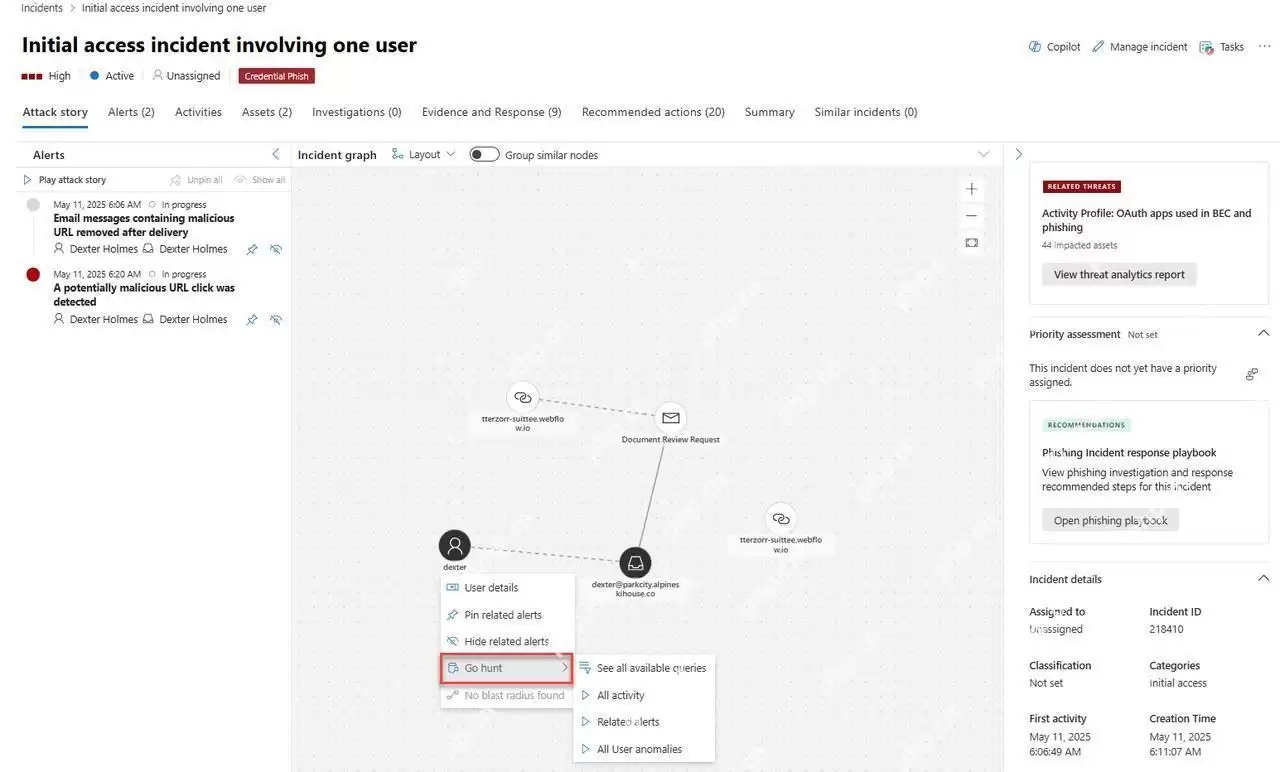
进入 Microsoft Defender 后,别急着逐条处理低优先级的告警记录——先把目光投向 Incidents 列表。优先挑出那些多阶段攻击、凭据钓鱼、异常下载等与云端账号直接相关的事件,然后从右侧详情区判断受影响资产、告警来源和当前状态。这样一来,真正影响租户数据安全的事件就能被压到前面处理,而不是被大量噪音淹没。
沿着事件关系图追到具体账号和可疑动作
打开事件详情后,别只盯着告警标题,重点看攻击路径、受影响用户和可疑链接或应用活动。顺着关系图把账号、邮件、URL 和设备之间的关联串起来;如果发现是单个账号引发的云端访问异常,就继续下钻到该用户的活动记录,判断是否需要立刻隔离会话、撤销风险令牌或追加调查。这一步往往能发现隐藏的横向移动或数据外泄苗头。
在 Purview 里先把敏感度标签建出来
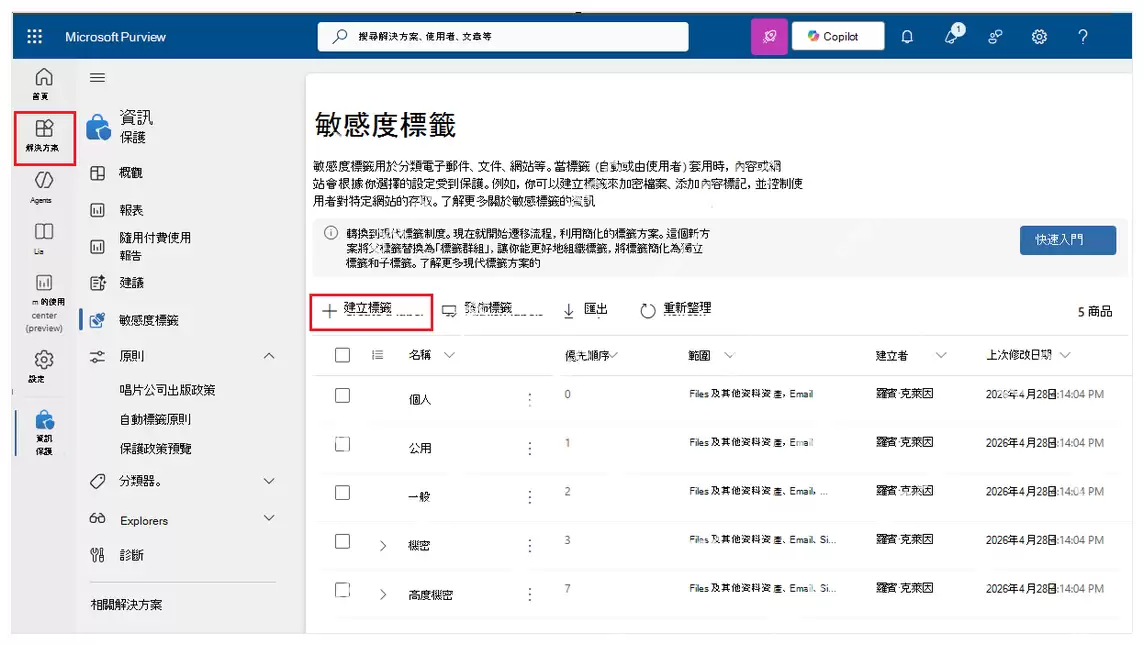
安全事件查清楚以后,下一步不是等着用户自己小心操作,而是先把文档和邮件的保护规则准备好。进入 Purview 的敏感度标签页后,按企业常见场景建标签,比如内部、机密、财务或法务专用。这样无论是 Outlook 邮件、SharePoint 文档还是 Teams 附件,都能直接套用同一套分类逻辑,做到保护策略的前置化。
把标签发布成策略让邮件和文档真正生效
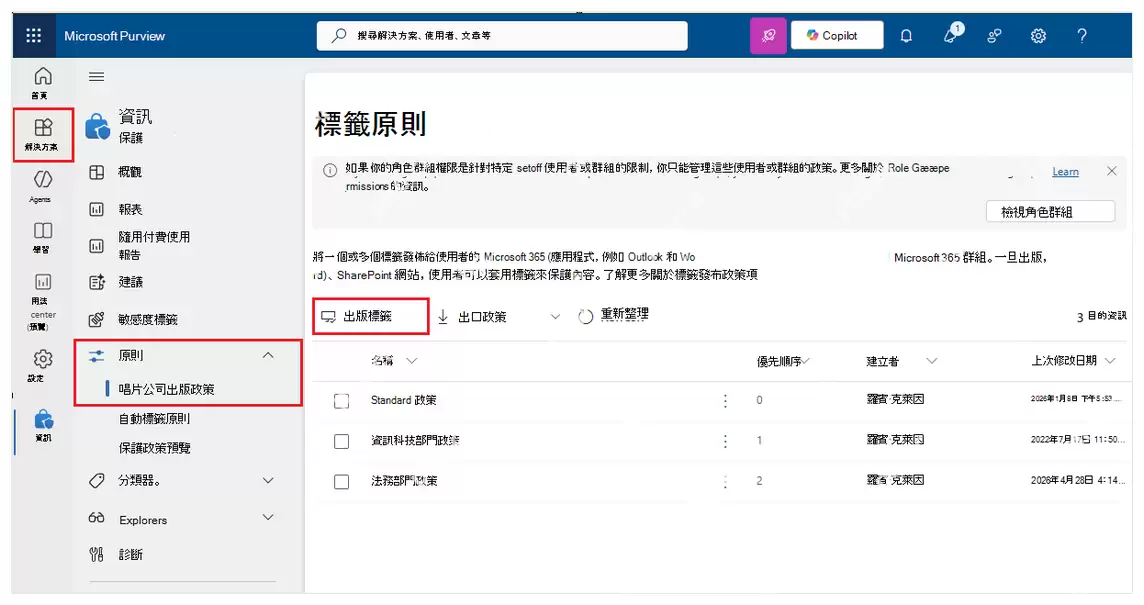
光建标签还不够,真正决定合规能否落地的是标签策略。进入标签原则或发布策略页面后,把适用范围明确到 Microsoft 365 应用、Outlook、SharePoint 和 OneDrive,再设定哪些用户组可以看到、必须使用或默认使用这些标签。这样一来,员工在发送邮件、共享文档或保存文件时,系统会自动给出合规边界,而不是完全靠人工记忆。
回到 SharePoint 文档库收紧共享和访问权限
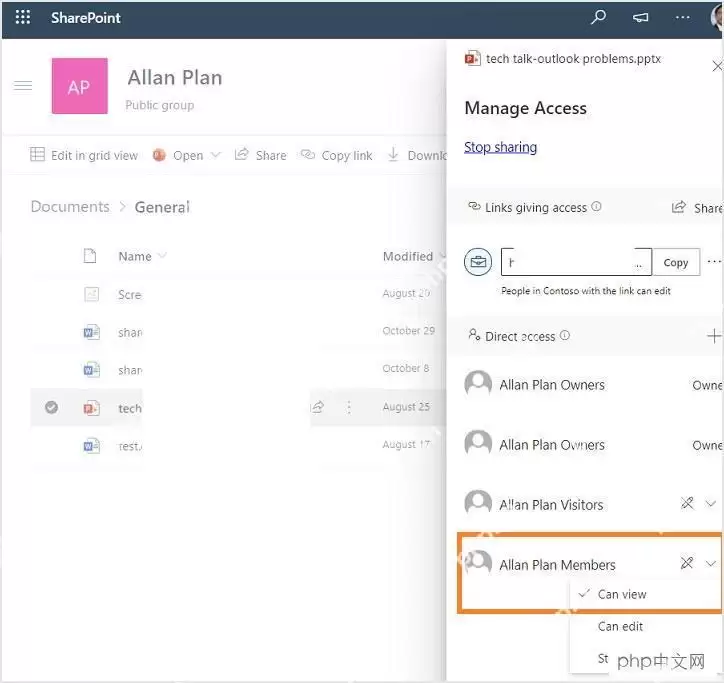
标签负责分类,权限负责最后一道门。到 SharePoint 文档库里,针对高敏感文件打开 Manage access,把匿名链接、历史共享和不该继续保留的成员权限逐项检查。尤其是跨部门共享、外部来宾访问和“任何知道链接的人都可查看”这类设置,最好在这里及时收口,否则前面做的分类标签很容易在共享链路上失效。
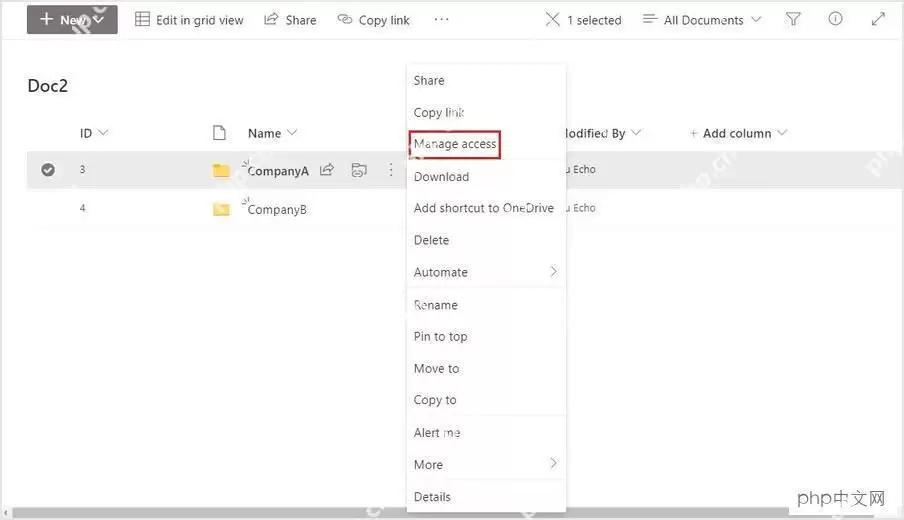
用访问面板复核最终权限是否和标签一致
完成策略发布和权限收紧后,别急着结束,最后再用访问面板做一次复核。重点看直接访问成员、链接权限以及“仅查看/可编辑”这些具体授权项,确认高敏感文件的实际访问范围和前面发布的标签策略一致。只要这一步能对上,后面就算再出现异常共享或账号风险,也能在 Defender 和 Purview 两边更快定位问题。