

年加密安全指南:7种方法防黑客与诈骗
2025年上半年加密货币被盗金额超240亿美元,超过2024年全年。日常钓鱼、恶意授权等简单陷阱是主要威胁。强化双重验证、谨慎签名、冷热钱包分离、设备清洁、转账核查、防范社会工程及制定恢复预案,七项措施可显著降低风险。
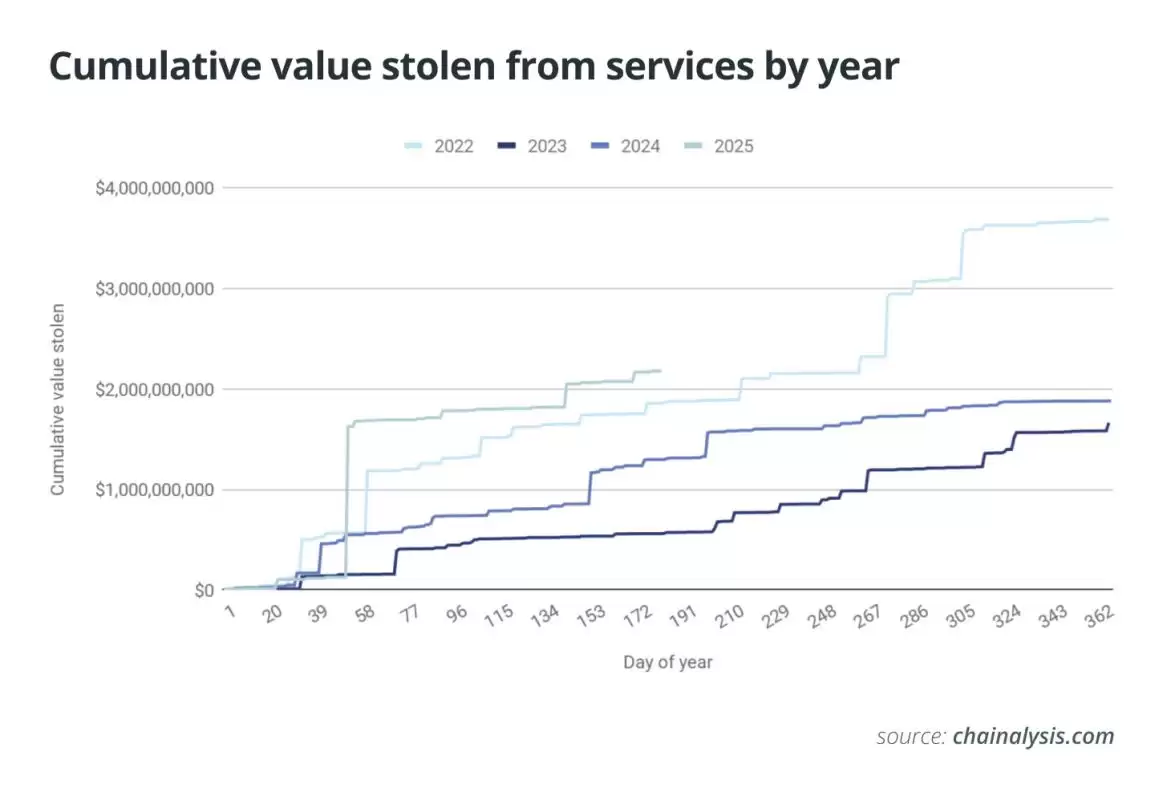
2025年上半年的数据确实有点吓人——加密货币领域的被盗金额已经超过了240亿美元,涉及的案件有300多起,这个数字甚至超过了2024年全年的总额。虽然其中很大一部分要归咎于朝鲜黑客团体实施的Bybit盗窃案,但真正值得普通用户警惕的,反而是那些看似不起眼的日常陷阱:钓鱼链接、恶意授权、SIM卡交换、还有冒充客服的反诈账号。
好消息是,你不需要成为网络安全专家就能大幅提升自己的安全系数。核心其实就七件事,每件的设置时间不过几分钟,但效果非常明显。
关键要点
- 2025年上半年被盗金额超过240亿美元,已超过2024年全年总额。
- 日常陷阱如网络钓鱼、有害授权和假“支持”造成的损害,远超那些复杂的漏洞利用。
- 强化双重身份验证、谨慎签名、冷热钱&包分离、保持设备清洁,能显著降低风险。
- 提前准备好回暖计划——包括撤销工具、官方联系人和举报渠道——能把一次错误变成一次小挫折,而不是一场灾难。
普通用户真正需要防范的,不是那些听起来很高端的黑客攻击,而是那些每天都在发生的简单陷阱。幸好,防范它们的手段同样简单。
1. 放弃信息验证:全面升级到抗钓鱼的双重身份验证
如果你还在用信息验证码来保护账户,那可真得留个心眼了。SIM卡交换攻击至今仍是犯罪分子盗取钱&包的常见手段,检方查扣的相关资产金额动辄数百万。
更安全的选择是使用抗钓鱼的双重身份验证(2FA),比如硬件安全密钥或平台支持的通行密钥。优先保护好你最关键的登录入口:邮箱、交易所、密码管理器。美国网络安全机构CISA也反复强调,这样做可以有效阻断钓鱼攻击和“推送疲劳”反诈,那些专门绕过弱MFA的手法基本就失效了。
密码本身,建议用长且独特的短语——长度比复杂度更重要。备用验证码一定要离线保存好。同时,在交易所里设置提币白名单,保证只有你控制的地址才能接收资金转出。2025年上半年,针对加密用户的钓鱼攻击增长了40%,虚假交易所网站是主要的攻击渠道。这已经不是“要不要做”的问题,而是“什么时候做”的问题了。
2. 签名安全:一招不慎,满盘皆输
大多数人资金被盗,不是因为遇到了什么高端漏洞,而是因为一次错误的签名操作。
钱&包盗取者会想方设法诱使你授予无限权限,或者批准一笔看上去没什么问题的交易。比如“setApprovalForAll”、“Permit/Permit2”、或者无限额度的“approve”——只要签了名,黑客就可以反复转走你的资金,不再需要你再次授权。
最有效的防御,就是放慢操作节奏:仔细阅读每个签名请求的内容,尤其是上面提到的那几种情况。如果是尝试新的去中心化应用(DApp),可以考虑拿一个临时钱&包去做铸造或者高风险操作,主力资金则放在独立的保险库里。定期用Revoke.cash这类工具清理掉不再需要的授权——操作简单,手续费也很低。
近年来的追踪数据显示,盗取者导致的盗窃案件数量急剧上升,尤其是在移动端。养成良好的签名习惯,等于直接切断了风险链条的关键一环。
3. 热钱&包与冷钱&包:把日常支出和长期储蓄分开
管理钱&包的方式,其实和管银&行账户一样简单。
- 热钱&包就像支票账户——适合日常消费和应用互动。
- 硬件钱&包或多重签名钱&包则是保险库——专为长期安全存储而设。
将私钥离线存储,几乎能消除所有恶意软件和危险网站带来的风险。做长期储蓄时,务必把助记词写在纸张或钢板上——千万不要存在手机、电脑或云端。在转入大额资金前,先用小额资金测试一下恢复流程,确保一切正常。
如果具备一定的管理能力,可以考虑添加BIP-39密码。但务必记住:一旦丢失密码,就等于永久失去访问权限。
对于大额资产或需要多人管理的资金池,多重签名钱&包是个好选择——它可以要求两到三激进分子立设备共同签名才可以批准交易,安全性大幅提升。2024年,私钥泄露在所有加密资产盗窃案中占比高达43.8%,这个数字本身就很说明问题。
4. 设备和浏览器安全:守好第一道防线
设备的安全配置,和钱&包本身同样重要。
系统和应用的更新,往往是为了修复那些已被攻击者盯上的漏洞。建议为操作系统、浏览器和钱&包应用开启自动更新,时不时重启一下。浏览器插件能少装就少装——多起重大盗窃事件的发生,都与插件被劫持或恶意插件直接相关。
可以考虑用一台专用浏览器,或者为加密操作单独配置一个浏览器配置,这样能有效防止日常浏览泄露cookies、会话和登录信息。硬件钱&包用户的话,建议默认关闭盲签功能——这个功能会隐藏交易详情,一旦被欺骗,后果可能相当严重。
最后,尽量在干净的桌面设备上处理敏感操作,避免使用那些装了大量应用的手机。设备配置越干净、越新,攻击面就越小。
5. 转账前再三核实:地址、网络、合约,一个都不能少
最容易损失加密资产的方法,就是转错了地址。转账前务必核对收款地址和网络。
第一次转账,强烈建议先小额测试一下——多花点手续费换来的安心是很值得的。如果涉及代币或NFT,一定要通过项目官方页面、CoinGecko这类权威聚合器、以及Etherscan等区块浏览器来核实合约地址。
与任何合约互动前,优先查验代码或所有权认证标识。不要手动输入钱&包地址——始终复制粘贴,然后核对首尾几个字符,防止剪贴板被篡改。尽量避免直接从交易历史中复制地址,因为尘埃攻击或伪造记录可能诱使你重复使用已经被攻陷的地址。
对“空投领取”类的网站要格外警惕,尤其是那些要求异常授权或跨链操作的。一有疑虑,就暂停操作,通过项目官方渠道核实链接。如果已经授权了可疑合约,必须立刻撤销授权,之后再继续其他操作。
6. 社会工程防御:恋爱、任务、冒充,样样都得防
最大的加密骗局,往往靠的是人性,而不是技术。
恋爱骗局和“杀猪盘”通过伪造关系,再用虚假交易平台的利润来引诱受害者不断加大投入,最后还要你支付莫名其妙的“解锁费”。招聘类骗局通常从WhatsApp或Telegram上的友好消息开始,先以微任务和小额奖励吸引你,最后逐步演变成一个存款骗局。冒充“客服人员”的骗子,可能会要求你共享屏幕,或者诱骗你交出手中的助记词。
辨别方法其实一点也不复杂:真正的客服绝不会索要你的私钥,不会引导你访问仿冒网站,更不会要求你通过比特币ATM或者礼品卡付款。一旦发现这些信号,果断断绝联系。
2024年,“杀猪盘”骗局的充值次数同比增长了约210%,不过每次充值的平均金额有所下降。这至少说明,越来越多的人开始及时止损了。
7. 恢复准备:让错误变得可控
再谨慎的人,也难免有犯错的时候。灾难和挫折之间,真正的区别就在于是否有准备。
离线保存一张“应急卡”,把关键资源列清楚:已认证的交易所客服链接、可信的授权撤销工具、以及官方举报渠道(比如FTC和FBI的IC3)。一旦出现问题,立刻整理好交易哈希、钱&包地址、金额、时间戳和截图——这些信息在调查人员手里,常常能帮助关联多个案件。
虽然资金不一定能马上追回,但有了预案,至少可以把损失控制在一个可承受的范围内。
最坏情况发生时:该怎么办
如果不小心点到了恶意链接,或者转错了资金,不要慌,立刻行动。先把剩余资产转入一个你完全掌控的新钱&包,然后使用Etherscan Token Approval Checker或Revoke.cash这类可信工具撤销旧权限。
接着,修改密码,切换到抗钓鱼2FA,退出其他所有的登录会话,同时检查一下邮箱设置,确认没有异常的转发或过滤规则。
再升级一步处理:联系交易所,请他们标记目标地址;同时向IC3或本地监管机构提交报告。记得附上交易哈希、钱&包地址、时间戳和截图——这些都是调查人员用来关联案件的关键信息。虽然追回资金可能需要一些时间,但至少已经走在正确的路上了。
核心结论很清楚:七大安全习惯——强MFA、谨慎签名、冷热钱&包分离、设备安全、转账前核查、警惕社会工程、以及准备恢复预案——足以防范日常遇到的绝大多数加密风险。
从小处开始:先升级你的2FA,优化签名习惯,再慢慢完善其他环节。现在花几分钟做好准备,很可能就是2025年避免一场灾难性损失的关键。