混淆JS代码怎么在线反混淆并格式化阅读
面对难以阅读的混淆JavaScript代码,本文详细介绍如何利用在线工具与浏览器开发者工具,分层次完成代码格式化排版、字符串常量解密、控制流反平坦化还原以及语义辅助阅读。
一、混淆JS代码的常见形态与还原可行性
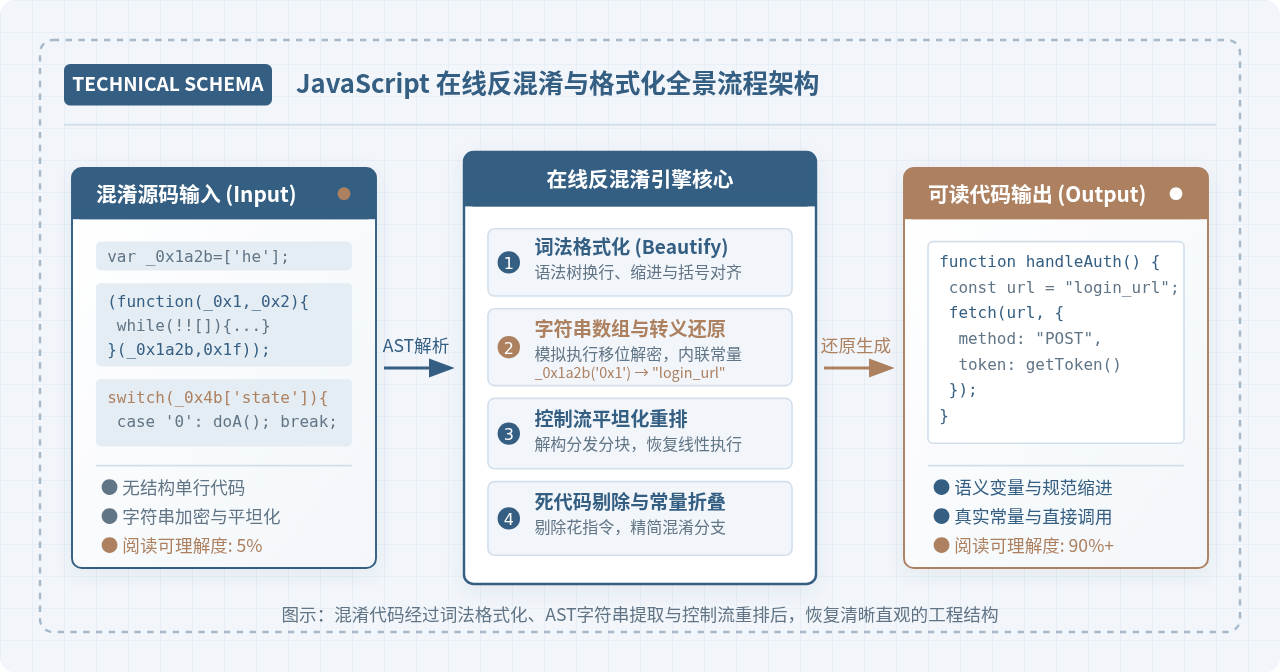
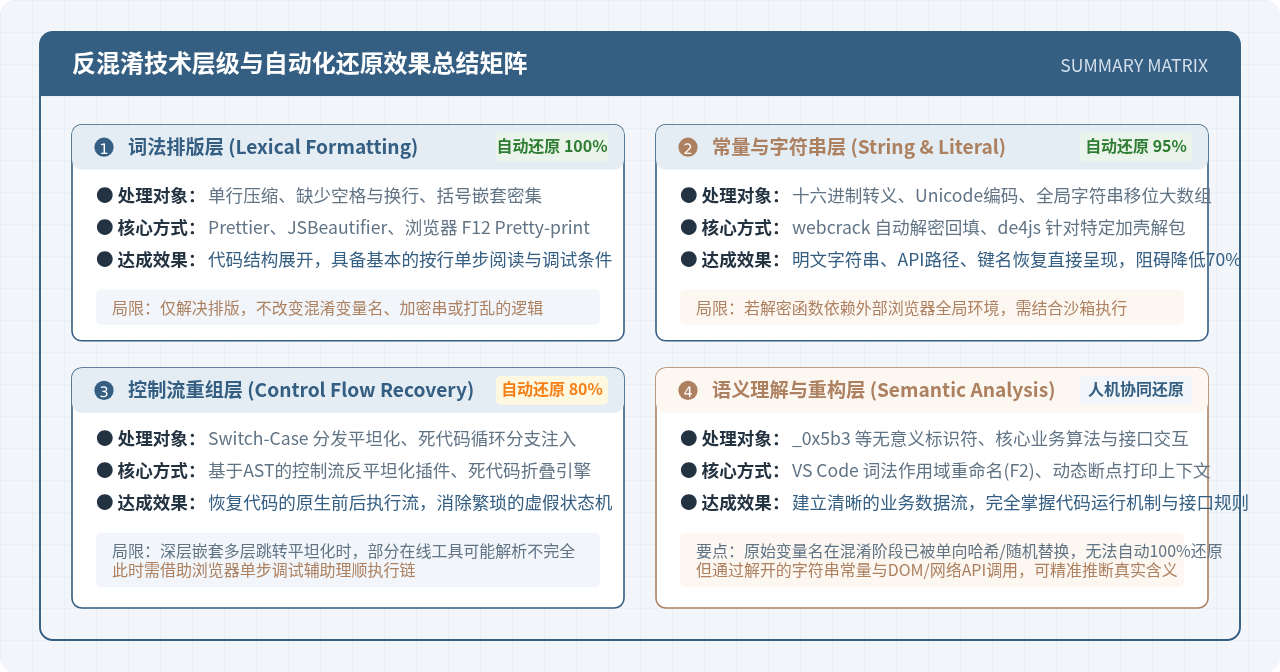
在阅读未知或第三方前端脚本时,经常会遇到密密麻麻、无法直接理解的代码。要高效反混淆,首先需要识别代码采用了哪种混淆手法。常见的JavaScript混淆可划分为以下四个层级:
- 代码压缩与空白剔除(Minification):通过删除回车换行、注释和冗余空格,并将局部变量替换为
a、b、c等单字母。这是最基础的生产打包形态,代码逻辑保持原始顺序。 - 字符串编码与转义(Hex / Unicode Escape):将明文字符串转义为十六进制(如
http)或Unicode编码(如api),阻碍文本全局搜索。 - 字符串提取与移位大数组(String Array & Rotate):典型工具如
javascript-obfuscator。它将全代码的字符串抽离到全局大数组中,配合一个自执行函数(IIFE)打乱数组元素顺序,并通过一个解密包装函数(如_0x1a2b('0x0'))按偏移索引取值。 - 控制流平坦化(Control Flow Flattening):将原本从上到下的顺序语句或
if-else分支,包装进一个巨大的while(true)循环与switch-case状态机,根据一个状态数组依次跳转分发。
针对反混淆的可行性,读者需要建立清晰的心理预期:原始局部变量名一旦在混淆阶段被重命名为随机哈希,是无法通过算法100%完全无损猜测还原的。然而,所有的字符串常量(URL、接口名、密钥键值)、对象属性、API调用关系以及真实控制流逻辑,都可以通过AST语法树分析工具100%还原。这已经完全足够理解代码运行机制。
二、在线反混淆与格式化的标准四步操作流程
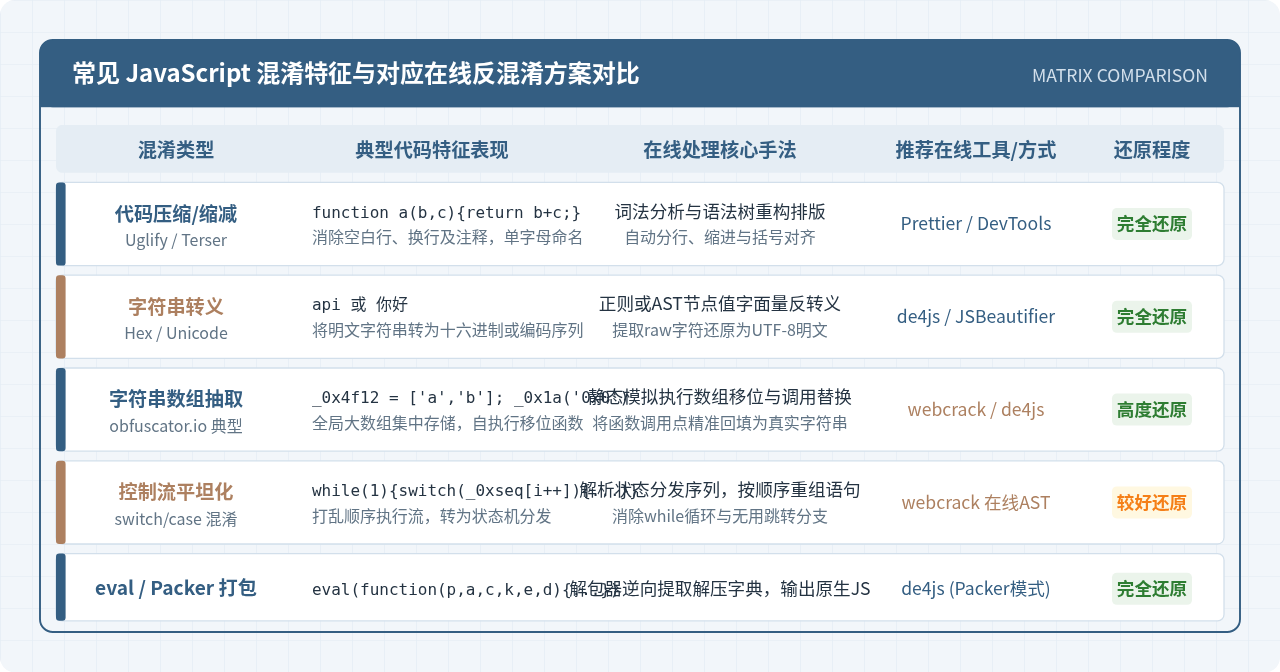
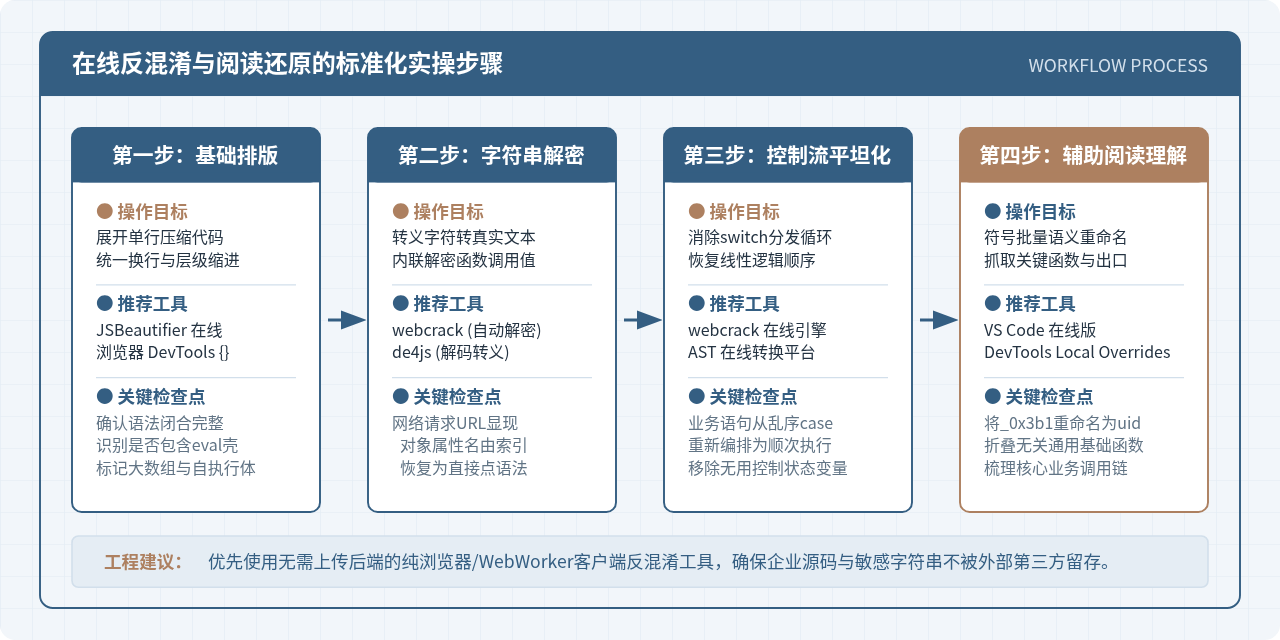
面对一段混淆代码,切忌在没有进行预处理的情况下直接逐行阅读。推荐遵循以下标准化的四步操作流程:
混淆代码通常被压缩为只有一行或数万字符的长行。首要任务是通过在线美化工具恢复行结构。
操作方法:打开在线格式化工具(如 JSBeautifier 或 Prettier 在线版),将代码粘贴进编辑框,选择缩进为 2 格或 4 格空格,点击格式化。代码将自动补齐回车、语句分行与代码块大括号缩进。
检查要点:观察代码头部是否存在 eval(function(p,a,c,k,e,d)...) 形式的Packer壳。如果存在,不能仅做排版,需先交由解包工具剥离外层。
排版完成后,代码中充斥着类似 _0x3f12('0x1a') 的解密调用与十六进制字符。这是阻碍阅读的核心难点。
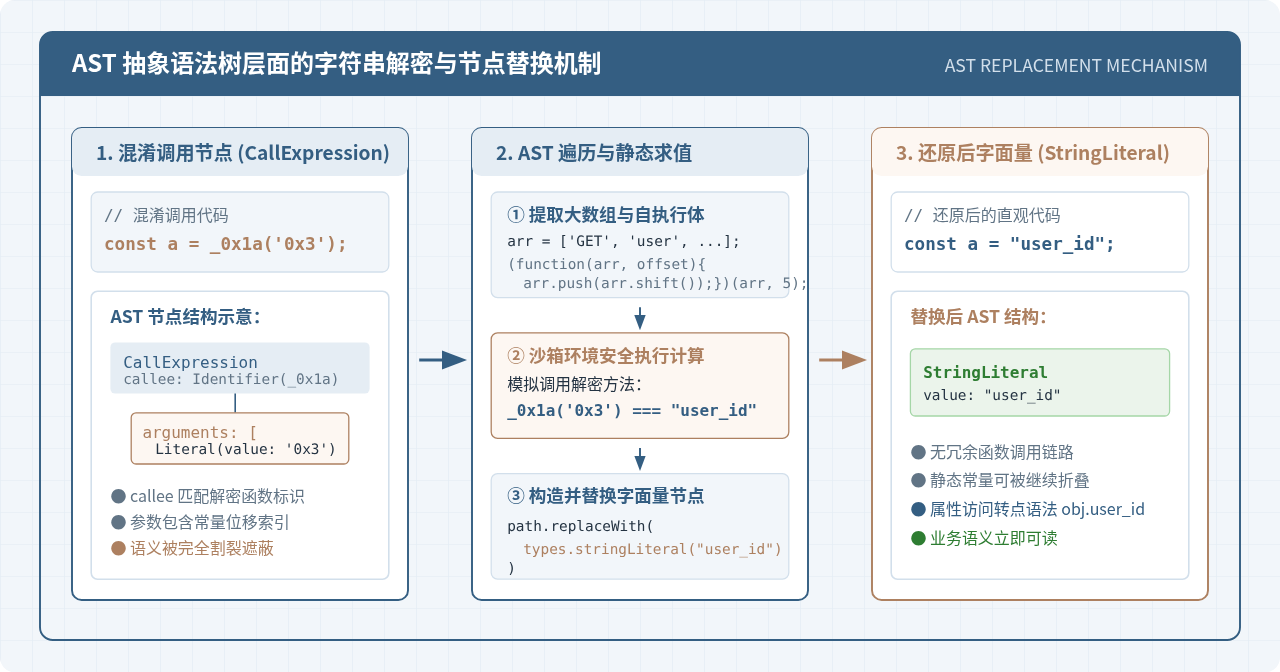
操作方法:使用基于AST的在线反混淆工具(如 webcrack 在线版)。这类工具会在安全的沙箱环境中模拟执行头部的数组移位自执行函数,定位所有解密函数的引用点,并将 _0x3f12('0x1a') 替换为具体的计算字面量,例如 "Authorization"。
检查要点:解密完成后,代码中散落的对象属性访问 obj[_0x1a('0x2')] 将被转写为标准的点语法 obj.token,关键网络请求路径一览无余。
若代码中包含大量的 while(!![]) { switch(step_array[i++]) { ... } },说明应用了控制流平坦化。
操作方法:在 webcrack 或专业反混淆平台中勾选“Unflatten Control Flow”选项。工具会追踪状态分发数组的静态序列(例如 "3|1|0|2"),将各个 case 块内的代码按真实执行先后顺序重新串联,并自动剔除 while 和 switch 框架。
检查要点:原来被拆得支离破碎的业务赋值语句与函数调用,重新汇聚成连贯的连续代码段。
经过前三步,代码的语法和常量已完全明朗,剩余的问题是变量名类似于 _0x4b1a。
操作方法:将解密后的代码导入支持词法作用域重命名的在线编辑器(如 VS Code for Web:vscode.dev)。选中某个频繁操作的核心对象变量(例如频繁调用 .push()、.send()),按下 F2 键进行重命名,将其改为具名含义(如 requestClient、userInfo)。
三、主流在线工具的选择与实战技巧
工欲善其事,必先利其器。根据代码的混淆深度,合理组合以下三款免安装的在线工具,可以大幅提高分析效率:
1. webcrack 在线版(AST全自动化解混淆首选)
webcrack 是目前针对 obfuscator.io 及各类前端打包器最有效的开源逆向引擎。它完全运行在浏览器端(基于 Web Worker 与 Babel AST),无需将代码上传到远程后端服务器。
- 适用场景:包含大字符串数组、解密函数、控制流平坦化、死代码注入的高强度混淆。
- 使用要点:访问其在线演练页面,粘贴混淆脚本,点击“Deobfuscate”。工具会自动识别混淆模式,执行常量折叠、解密函数调用内联,并还原
switch-case控制流。
2. de4js 在线反混淆器
de4js 是一款老牌且轻量的前端反混淆工具,专注于识别各类经典打包器与编码工具。
- 适用场景:Eval 封包(如 Dean Edwards Packer)、JavaScript Obfuscator、JSFuck、AAEncode 与 JJEncode。
- 使用要点:在左侧勾选对应混淆类型,或保留为“Auto detect”。对于转义字符串,勾选右侧的“Unreadable”过滤选项,可快速将转义序列还原为可读字符。
3. 现代浏览器开发者工具(Sources 面板与本地覆盖)
如果混淆代码正在网页中实际运行,浏览器的开发者工具(F12)是现成的利器:
- 格式化按钮
{}:在 Sources 面板打开任何单行 JS 文件,点击代码查看器左下角的大括号{}(Pretty-print),即可立即将其格式化并支持下断点调试。 - 本地覆盖(Local Overrides):在 Sources 面板右键选择“Save for overrides”,可以直接在格式化后的代码中插入
console.log()或修改关键参数,浏览器刷新时将优先加载你修改后的可读版本。
四、实例对照:一段混淆代码的在线还原过程
为了让读者直观理解反混淆前后的差异,我们来看一段典型的混淆实例与还原后的清晰对照。
混淆输入示例(原始混淆代码)var _0xa41e = ['login', 'POST', '/api/v1/auth'];
(function(_0x2d8f05, _0x4b81bb) {
var _0x4d7426 = function(_0x23f7c4) {
while (--_0x23f7c4) {
_0x2d8f05['push'](_0x2d8f05['shift']());
}
};
_0x4d7426(++_0x4b81bb);
}(_0xa41e, 0x1));
var _0x1f20 = function(_0x2d8f05, _0x4b81bb) {
_0x2d8f05 = _0x2d8f05 - 0x0;
var _0x4d7426 = _0xa41e[_0x2d8f05];
return _0x4d7426;
};
function submitAuth(_0x12a3) {
var _0x3b = {};
_0x3b['url'] = _0x1f20('0x0');
_0x3b['method'] = _0x1f20('0x2');
_0x3b['action'] = _0x1f20('0x1');
return fetch(_0x3b['url'], { method: _0x3b['method'], body: JSON.stringify(_0x12a3) });
}
在这段混淆代码中,字符串被抽取进 _0xa41e 数组,并通过移位函数打乱了真实索引,属性访问被转换成方括号下标访问。直接阅读十分费劲。
将上述代码粘贴至在线 AST 解密工具处理后,工具完成了以下三项自动化操作:
- 模拟执行移位 IIFE,计算出
_0xa41e数组的实际排列顺序; - 将
_0x1f20('0x0')计算为"/api/v1/auth",将_0x1f20('0x2')计算为"POST",将_0x1f20('0x1')计算为"login",并在 AST 树上原地替换为字符串字面量; - 将
_0x3b['url']等方括号索引转换为直接点语法_0x3b.url,并剔除已经失去作用的全局大数组与解密函数。
function submitAuth(userData) {
    var requestConfig = {
        url: "/api/v1/auth",
        method: "POST",
        action: "login"
    };
    return fetch(requestConfig.url, {
        method: requestConfig.method,
        body: JSON.stringify(userData)
    });
}
对比可见,还原后的代码逻辑一目了然,读者能立即确认这是一个向 /api/v1/auth 提交 JSON 认证数据的核心登录函数。
五、复杂混淆的调试阅读进阶策略
在面对更复杂的混淆(例如加入反调试陷阱、动态隐式环境检测)时,单纯依赖静态在线工具可能无法一键完全还原。此时需要结合动态调试技巧:
1. 绕过反调试(Anti-debugging)无限循环
很多混淆脚本会嵌入形如 setInterval(() => { debugger; }, 100) 或通过构造函数 Function("debugger")() 触发调试器暂停,阻止分析者打开控制台。
- 对策一(条件断点法):在 DevTools 暂停在该行时,右键行号,选择“Never pause here”(在此处永不暂停)。
- 对策二(禁用断点):在 Chrome DevTools Sources 面板右上角点击斜线禁用的断点图标(快捷键
Ctrl + F8/Cmd + F8),临时全局静音所有断点。 - 对策三(覆盖构造函数):在控制台提前注入脚本,拦截定时器或重写构造函数:
Function.prototype.constructor = function(){ return function(){}; }。
2. 利用控制台动态求值(Console Evaluation)
如果某些自定义解密函数过于复杂,静态工具无法解析其返回值,可以在浏览器中设下断点。当代码运行到混淆解密函数定义之后,直接在控制台(Console)中输入解密函数与参数,例如:
// 在 Console 中直接打印解密计算结果
_0x4f12('0x18')  // 输出: "encryptKey"
_0x4f12('0x2c')  // 输出: "https://secure-gate.internal"
通过控制台直接拿到明文字符串后,再利用全局查找替换功能,即可迅速点亮代码语义。
六、安全合规与注意事项
1. 严禁将含有商业机密或凭据的代码上传到不可信在线平台:混淆代码中常常包含尚未撤销的 API Secret、企业内网域名或算法逻辑。部分不知名的第三方在线网站可能在服务器后台日志中记录用户提交的代码内容。推荐优先选用纯客户端浏览器内运行的工具(如基于 WebWorker/WASM 的 webcrack),或在断网环境下排查。
2. 隔离运行未知恶意脚本:分析来源不明的混淆代码时,切勿在包含日常工作登录态的浏览器主窗口中直接运行。恶意脚本可能通过混淆隐藏 document.cookie 读取或钓鱼请求。建议在无痕隔离窗口、禁用了本地存储与跨域请求的沙箱环境中进行动态跟踪。
3. 合法合规原则:代码反混淆与逆向分析技术应严格用于安全审计、漏洞自查、前端排障与技术学习交流,遵守相关法律法规与软件使用授权协议。
定制 Quill.js 主题样式:修改默认 CSS 与添加自定义类名
2026-11-04 11:21:35
JS在线编辑器代码报错怎么调试?控制台使用技巧
2026-11-03 21:24:56
从 marked.js 旧版本升级到最新版:API 变更与迁移指南
2026-11-03 17:38:17
JS富文本编辑器Quill与代码编辑器CodeMirror的区别及应用场景
2026-11-03 16:52:09
JavaScript代码编辑器智能提示失效怎么解决?
2026-11-03 16:39:11
相关标签: