推荐几款免安装的在线JS格式化工具
推荐几款成熟免安装的在线JavaScript格式化工具,深入解析纯前端计算与服务端转发的隐私安全差异,提供详细操作步骤与选型决策指南。
一、纯前端本地运算 vs 服务端中转:为什么架构差异关乎数据安全
在选择在线格式化工具时,绝大部分用户首先关注排版速度,却容易忽略底层的执行架构。在线工具在架构实现上主要分为两类:基于浏览器客户端内存的纯前端解析,以及依赖服务端接口转发的远程解析。在相同输入条件下,这两种模式带来的安全性与稳定性影响有着根本差异。
纯前端客户端解析模式将 JavaScript 格式化内核(如通过 WebAssembly 编译的 AST 解析器或打包成 Web Worker 的格式化脚本)全部加载到浏览器本地。当你在文本框粘贴代码并点击格式化时,浏览器利用本地 CPU 与内存完成词法分析、语法树构建与格式重组。整个计算过程完全在当前沙箱内闭环,网络面板不会产生任何数据上传请求。即使电脑处于断网或飞行模式,工具依然能够毫秒级完成格式化。这种模式确保了代码中包含的业务逻辑、接口路径、测试凭据等绝对不会离开用户设备。
服务端接口转发模式则只是在浏览器提供一个输入界面。当用户触发格式化时,网页通过 HTTP POST 将整段代码作为载荷发送给后端 API,服务端由运行在云端的 Node.js 或 Python 脚本解析完成后,再将排版好的字符串作为响应回传。这种模式存在不可控的合规隐患:你的代码会被记录在第三方服务器的反向代理日志、应用错误捕获平台(如 Sentry)甚至持久化数据表中。一旦处理的是企业未公开的生产环境业务代码,极易造成商业源码与敏感鉴权信息外泄;且在大流量或弱网环境下,远程网络延迟还会导致请求超时。
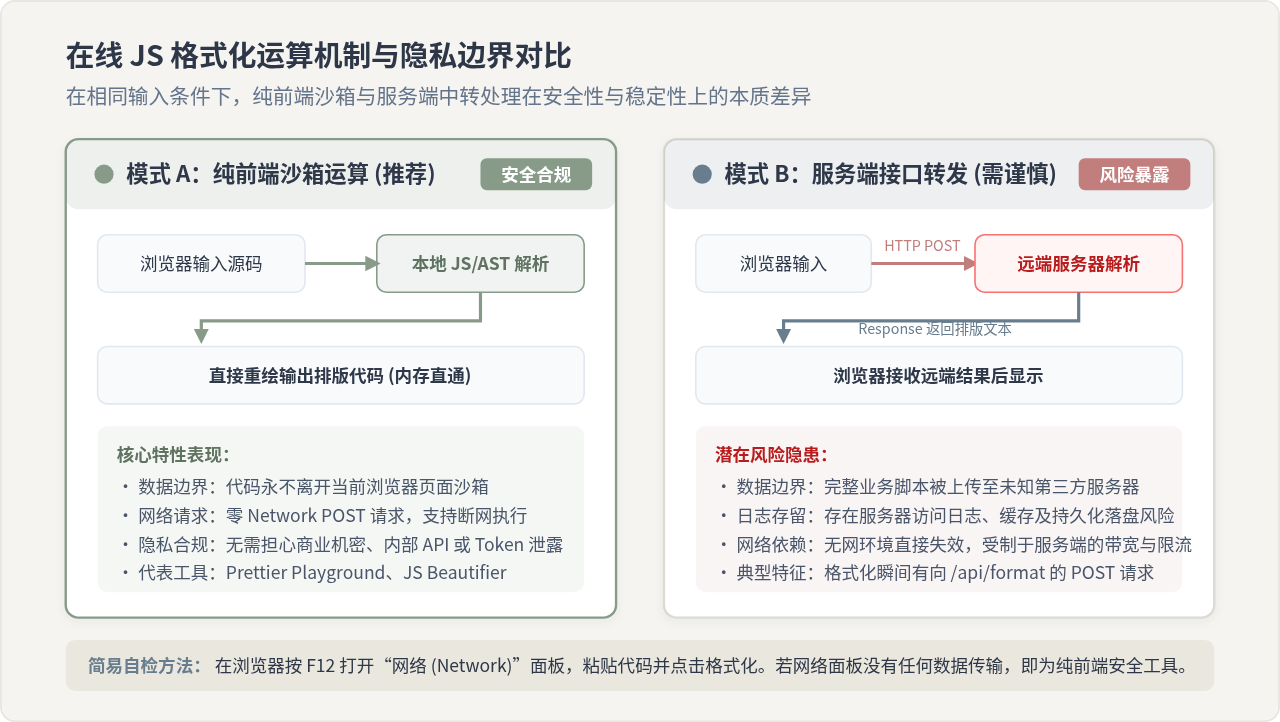
/api/format 或未知外部域名的 POST 请求,则表明代码已被上传至远端。
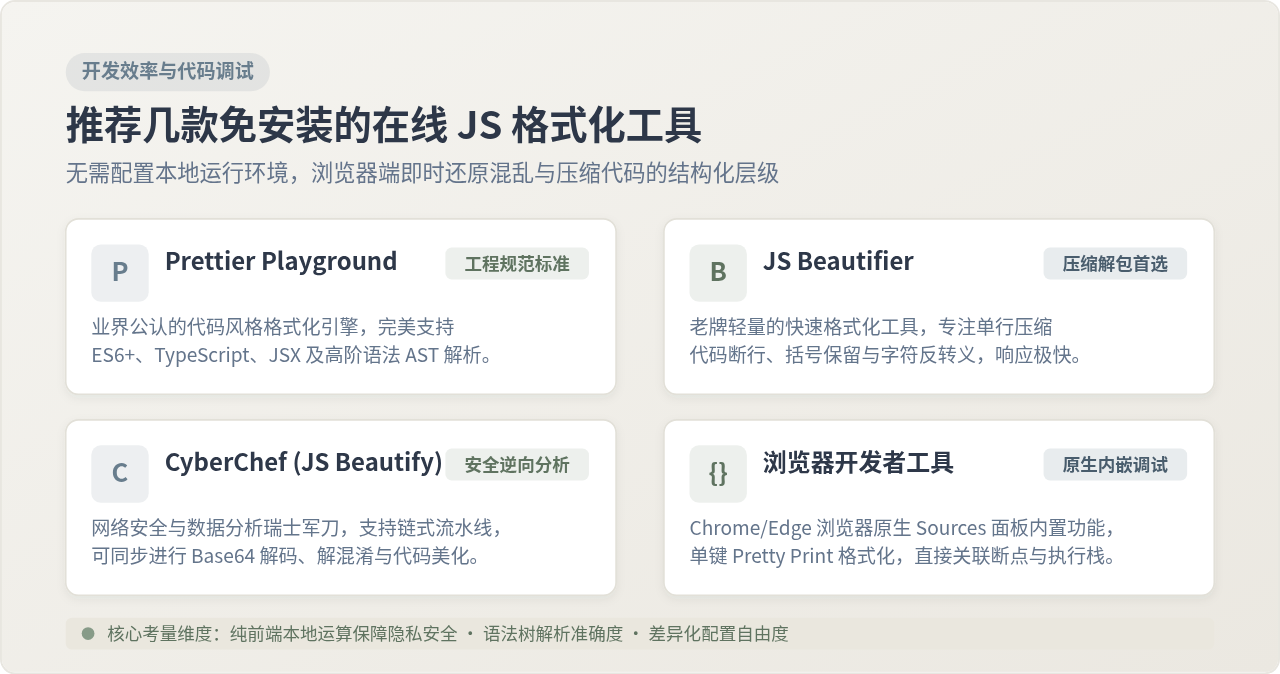
二、四款优质免安装在线 JS 格式化工具推荐
1. Prettier Playground —— 行业公认的工程级代码规范标杆
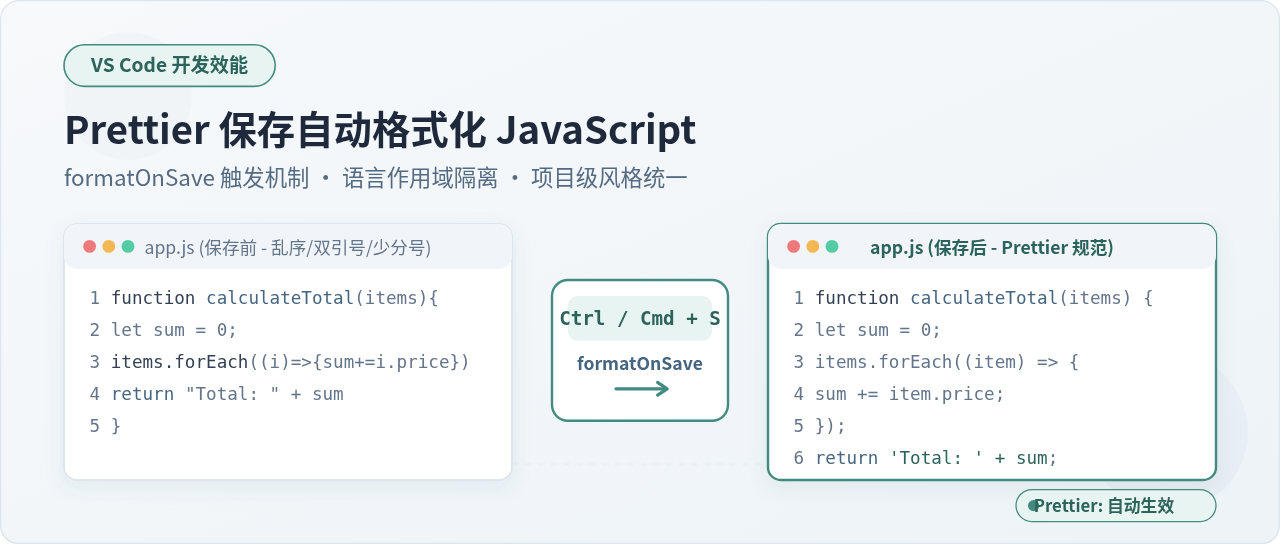
Prettier 是目前现代前端工程领域使用最广泛的代码格式化引擎。其官方提供的 Prettier Playground 是一个完全基于浏览器纯客户端运行的在线沙箱。它不仅支持常规的 ECMAScript 最新规范,还无缝支持 TypeScript、JSX、Flow 以及 JSON 等多种格式。
核心优势与特性:
- 标准 AST 语法树解析:与简单的正则替换不同,Prettier 通过构建完整的抽象语法树重新打印代码,确保排版后的语法逻辑 100% 等价。
- 丰富且规范的参数配置:支持在左侧侧边栏精确调整单行最大宽度(Print Width)、缩进空格数(Tab Width)、尾随逗号(Trailing Comma)、单双引号(Single Quote)以及分号结尾(Semicolons)策略。
- 全离线本地执行:页面加载后所有解析工作在浏览器内部执行,零网络外泄,适合处理严格遵守团队 ESLint/Prettier 规范的源码片段。
2. JS Beautifier —— 紧凑代码解包与高容错快速排版
JS Beautifier 是开源社区历史悠久的经典格式化工具。它的定位非常契合反爬分析、线上抓包排查等轻量级场景。对于从网络抓包中提取出的去除所有空格换行的 .min.js 压缩单行脚本,JS Beautifier 能够以极高的容错率展开代码层级。
核心优势与特性:
- 针对压缩脚本优化:提供“保持原有空行(Preserve empty lines)”、“检测代码中的压缩打包特征”以及“自动反转义可打印字符(Unescape printable chars)”等实用开关。
- 括号排版风格自选:支持紧凑风格(Collapse braces)、展开风格(Expand braces)及行尾放置风格,满足不同读者的视觉阅读习惯。
- 纯前端快速响应:核心代码开源且完全运行于页面前端,支持直接下载单个离线 HTML 文件在无网环境下双击运行。
3. CyberChef (JavaScript Beautify 模块) —— 面向安全逆向与流水线处理
CyberChef 由英国政府通信总部 (GCHQ) 开源,被誉为网络安全与数据分析领域的“瑞士军刀”。它的“JavaScript Beautify”模块专为需要进行深度清洗、多层解码的复杂分析场景设计。
核心优势与特性:
- 多步骤流水线组合:可将 Base64 解码、Hex 解密、URL 解码、Gzip 解压与 JavaScript Beautify 无缝串联,一段混淆脚本只需一个配方(Recipe)即可一步还原。
- 军工级安全隔离:所有配方操作全部由本地浏览器运行的 Web Worker 或 WebAssembly 执行,不向外部服务器回传任何分析数据。
- 内置高亮与十六进制比对:完成排版后可以直接配合 Syntax Highlighter 模块高亮输出,或切换为 Hex 视图分析隐藏的特殊不可见 Unicode 字符。
4. Chrome / Edge 开发者工具 Sources 面板 —— 原生内置的终极零安装方案
很多开发者在需要格式化线上代码时,常常习惯复制出来再打开第三方网页,却忽略了电脑中已安装的 Chrome 或 Edge 浏览器本身就内置了顶级的格式化引擎。在浏览器的“开发者工具 (DevTools)”中,内置了代码美化功能。
核心优势与特性:
- 零网页跳转,即点即看:在网页上按 F12 打开 DevTools,切换到“来源 (Sources)”标签页,找到加载的任意
.js文件。 - 一键美化:在底部的代码状态栏点击花括号图标
{}(Pretty print),原本数万字符压缩在一行的脚本瞬间格式化,并重新建立行号索引。 - 无缝关联断点调试:格式化后不仅可以直接阅读,还能在排版后的行号上直接打断点(Breakpoints)单步调试,变量作用域与调用栈完全映射,排查线上 Bug 效率极高。
三、各工具核心特性与适用维度对比
| 工具名称 | 运算模式 | TypeScript/JSX 支持 | 参数微调自由度 | 典型适用场景 |
|---|---|---|---|---|
| Prettier Playground | 纯前端沙箱 | 完全支持 (官方解析器) | 高 (涵盖工程配置项) | 现代源码排版、对齐团队标准、AST 校验 |
| JS Beautifier | 纯前端沙箱 | 基础支持 (ES6+) | 极高 (缩进/括号/字符反转义) | 线上压缩代码解包、轻量单行快速展开 |
| CyberChef | 纯前端 Worker | 基础支持 | 中等 (模块化参数) | 逆向安全分析、多重编码解码链式清洗 |
| Chrome DevTools | 浏览器内置 | 完全支持 (当前运行代码) | 低 (预设固定缩进) | 生产故障现场排查、线上脚本即时打断点调试 |
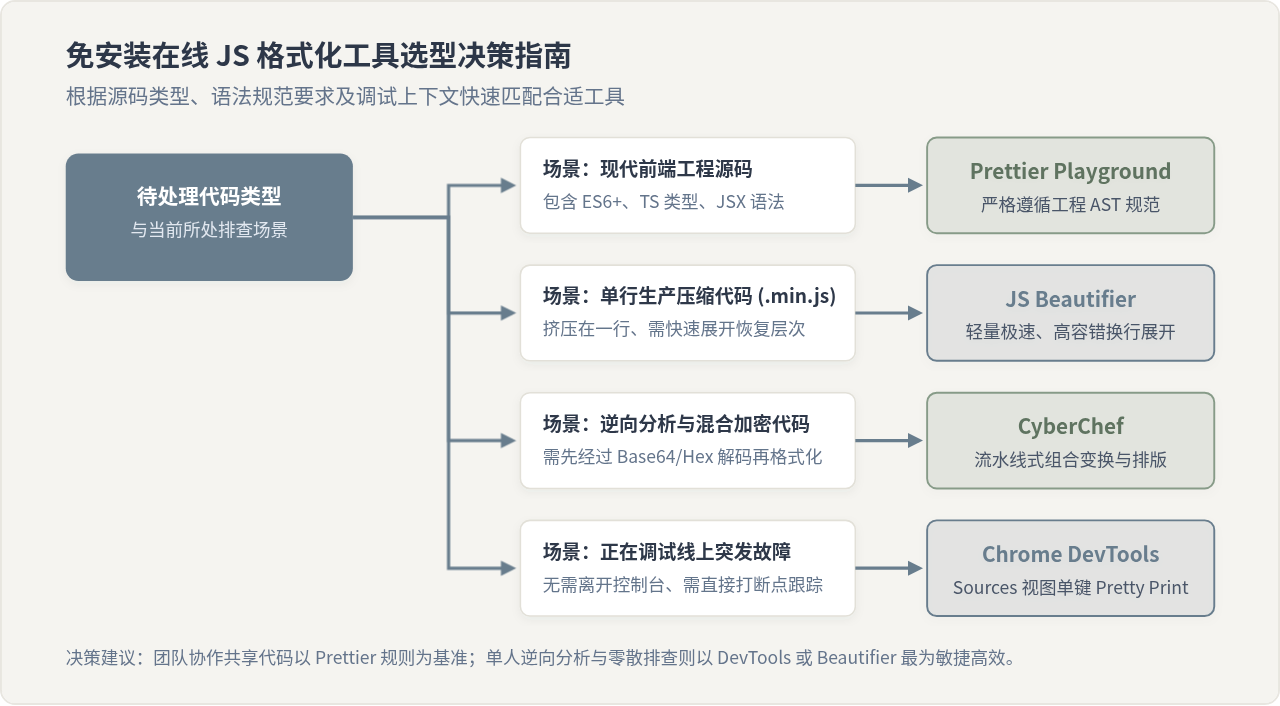
四、在线 JS 格式化的标准操作流程
为了在提升代码可读性的同时,杜绝信息泄露或因格式化破坏代码原本的执行逻辑,建议遵循以下四个标准操作环节:
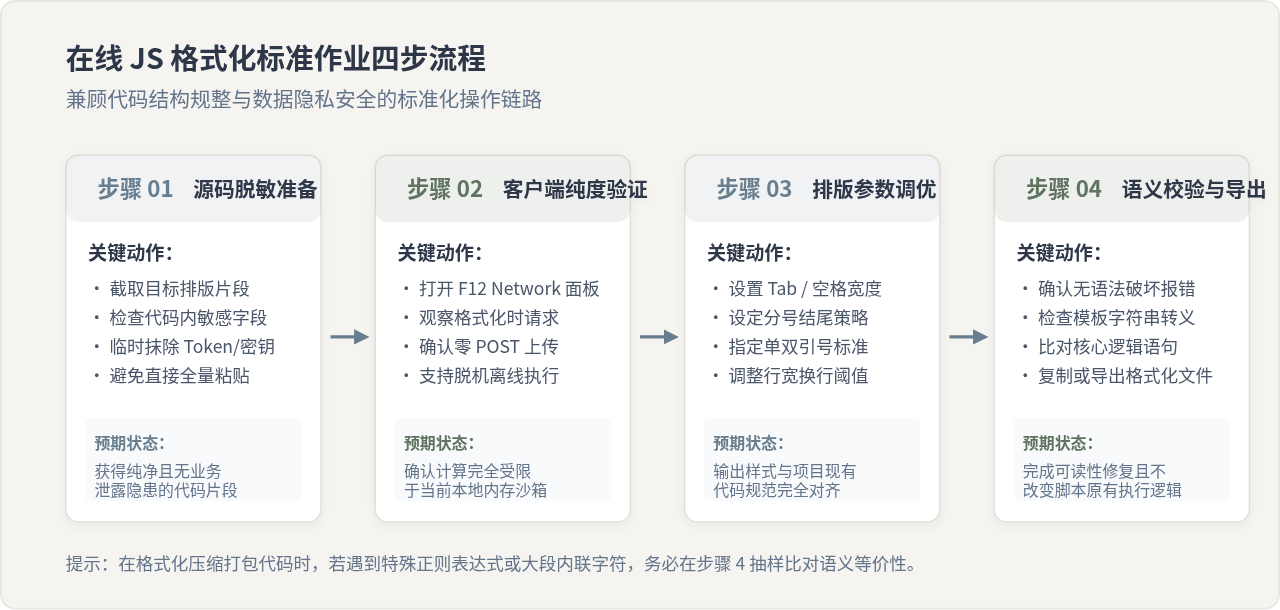
步骤一:准备源码与敏感信息脱敏
切忌将包含数据库连接串、生产环境 API Token、私有加密公私钥或个人敏感凭证的完整脚本直接整段复制。对于仅需排查局部函数逻辑的场景,应当只截取待分析的函数块或关键闭包代码。对于混杂在全局对象中的配置参数,可用占位符(如 YOUR_API_TOKEN_HERE)替换后再行排版。
步骤二:验证工具的客户端纯净执行环境
初次访问某个陌生的在线格式化网页时,务必先打开浏览器的 Network 面板。在文本框输入简单的一行赋值语句(例如 var a=1;function test(){return a;}),点击格式化按钮,确认网络面板没有任何异步 POST 请求产生。一旦验证该页面属于纯前端运算,即可放心粘贴非涉密业务代码进行处理。
步骤三:根据团队规范调整排版参数
如果在格式化后需要将代码回填到实际软件工程项目中,必须严格对齐项目的代码风格约束,重点检查以下四项配置:
- 缩进方式:选择 2 个空格、4 个空格还是制表符(Tab)。现代前端开源项目多推荐 2 个空格,后端或传统项目常采用 4 个空格。
- 分号结尾(Semicolons):确认项目是否遵循 JavaScript Standard Style(无分号)或严格带分号规范。
- 引号规则(Quotes):确定统一使用单引号(Single Quote)还是双引号(Double Quote)。
- 单行宽度上限(Print Width):一般设置为 80 或 100 字符,避免因行宽设置过小导致普通对象字面量被过度拆分成多行。
步骤四:语法一致性校验与语义检查
格式化工具的主要作用是增加换行与缩进。在获取输出结果后,需重点留意是否破坏了特殊的 JavaScript 语法结构:
- 模板字符串与多行文本:检查 ES6 模板字符串(反引号
`...`)内部的换行与空格是否被意外截断。 - 自动分号插入(ASI)陷阱:特别注意
return、break或continue语句与后续表达式之间是否被插入了非法换行。例如return { status: true };会被 JavaScript 引擎解析为return;,导致函数返回值变为undefined。
// 原始压缩单行代码示例:
var processData=function(opts){var t=opts||{};if(!t.id)return null;var e=t.name||"default";console.log("Processing item:",e);return{status:"ok",id:t.id,name:e};};

// 经规范在线格式化后的标准输出:
var processData = function (opts) {
  var t = opts || {};
  if (!t.id) return null;
  var e = t.name || "default";
  console.log("Processing item:", e);
  return {
    status: "ok",
    id: t.id,
    name: e
  };
};
五、在线格式化的三大认知误区与避坑准则
在实际使用在线格式化工具的过程中,开发者常常会遇到混淆还原不理想、Git 提交历史混乱等次生问题。理解工具的能力边界,能够避免许多无谓的返工。
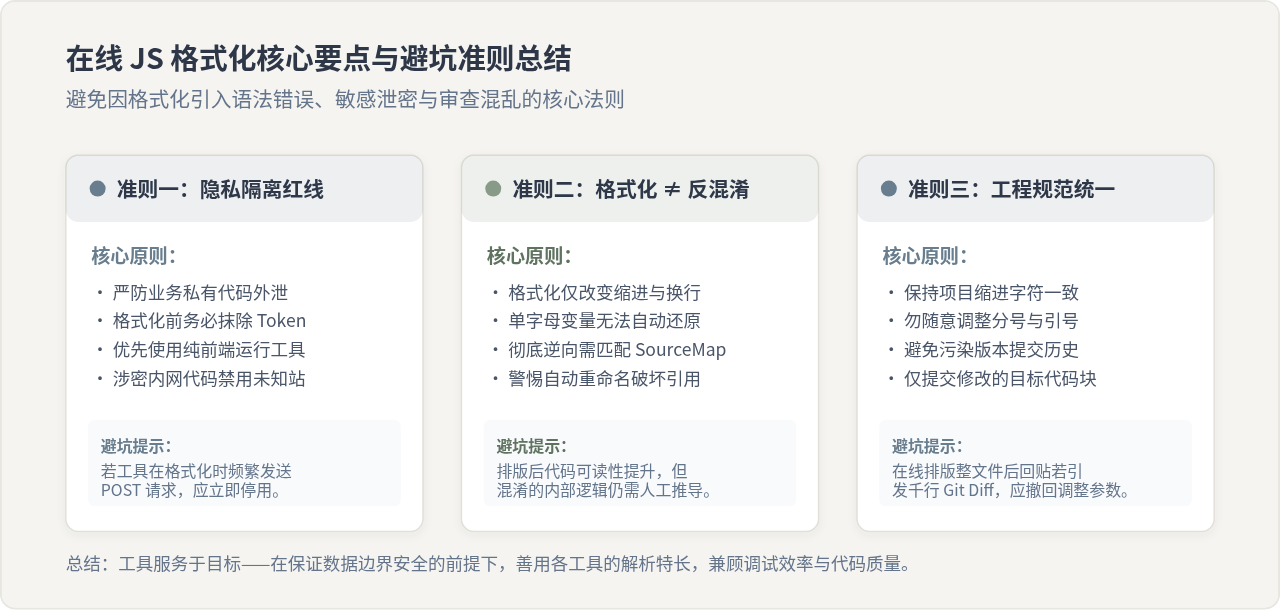
误区一:误将“格式化(Beautify)”等同于“反混淆(Deobfuscate)”
格式化工具的核心能力仅限于词法缩进与空行规整。如果原始代码经过了 Terser 或 UglifyJS 的压缩混淆,所有的局部变量名与参数名已经被替换为 a、b、c 等单字母符号,原有的注释与源码结构也已被剥离。在线格式化工具无法凭空猜出这些变量原本的业务语义。若要彻底还原代码,必须寻找部署时产出的 SourceMap(.map 映射文件),或借助 AST 解混淆工具(如 Babel 插件重命名)结合语义逐步重构,不能单纯依赖格式化工具解决混淆问题。
误区二:整文件全选格式化回贴导致 Git Diff 爆炸
当你在排查他人维护的历史遗留项目时,如果遇到局部排版混乱的代码,切忌将整个数千行的文件直接全部复制到在线格式化工具中排版后直接回贴覆盖。如果在线工具的缩进规则(如 Tab 转 2 空格)与该文件历史提交不一致,会导致文件的每一行都被 Git 标记为已修改。这会完全破坏 git blame 追溯历史提交者的能力,并在代码审查(Code Review)时给同事带来巨大的审查负担。正确做法是:仅在在线工具中排版你需要分析修改的核心代码块,排版完成后局部贴回。
误区三:轻信未经审查的“多功能综合格式化网站”
网络上存在大量通过抓取开源库搭建的个人站长工具站。部分站点为了流量统计或收集数据,会在页面中注入恶意第三方监控脚本,甚至在后台异步搜集用户粘贴的文本。对于需要处理具备商业价值或知识产权的代码,必须坚决杜绝在未知小站点粘贴。优先使用 Prettier Playground、JS Beautifier 等公认的官方开源域名,或者直接在本地浏览器按 F12 使用 DevTools 完成格式化。
结语
免安装的在线 JS 格式化工具极大地降低了临时排查与阅读代码的门槛。在实际开发场景中,若追求现代工程标准与严谨的 AST 语法规范,首选 Prettier Playground;若需要解包抓包获取的紧凑单行脚本,JS Beautifier 最为轻快直接;若伴随数据解码与安全分析任务,CyberChef 具备无可替代的流水线扩展力;而在排查线上生产运行故障时,Chrome / Edge 开发者工具则是零跳转、最快速的原生利器。牢记纯前端沙箱的安全自检原则,在提升阅读效率的同时,始终守住代码的隐私与数据边界。
JS空字符串、null和undefined转数字的结果是什么
2026-11-05 14:49:16
CodePen、JSFiddle与StackBlitz:主流JS在线编辑器对比
2026-11-05 13:38:29
JS怎么将时间戳转换为“刚刚”、“几分钟前”等相对时间
2026-11-05 12:55:14
JavaScript将儒略日逆向还原为公历日期时间的实现方法
2026-11-04 23:51:05
能在我的世界手机版直接修改JS代码吗
2026-11-04 19:02:53
相关标签: