JS获取客户端IP为空或失败的常见原因
深入解析前端JavaScript获取客户端IP地址时返回为空、未定义或请求失败的根本原因。涵盖浏览器沙箱安全限制、WebRTC mDNS隐私匿名化机制、跨域与混合内容阻断、反向代理Header配置缺失及IPv6兼容问题,并提供标准排查与高可用实现方案。
一、浏览器沙箱机制:为什么不存在原生的 IP 读取 API
很多刚接触前端开发的工程师常常会疑问:既然 Node.js 可以通过 os.networkInterfaces() 轻松获取本机网卡配置,为什么浏览器里的 window 或 navigator 却没有提供类似 navigator.ip 的属性?
这是由浏览器的安全沙箱模型(Security Sandbox)决定的。如果网页脚本能够静默读取访问者的局域网 IP(例如 192.168.1.X)和公网出口 IP,恶意网站就能轻而易举地对用户的内网拓扑进行指纹追踪、扫描本地局域网服务,甚至绕过防火墙进行内网穿透攻击。因此,W3C 与各大浏览器厂商在底层网络通信栈与 JS 执行环境之间设立了绝对隔离带。
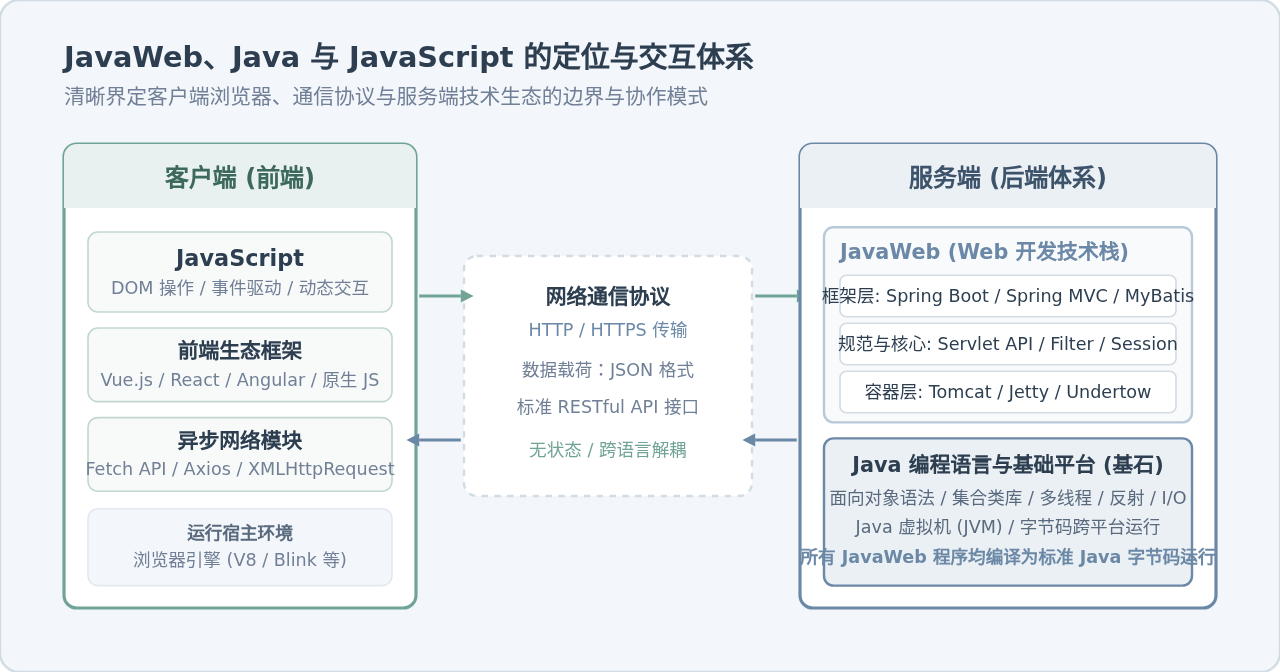
在这一约束下,前端想要知道自己的 IP,只有两种间接思路:
- 请求第三方公开的 IP 查询接口(如 ipify、httpbin、国内公共查询接口等),由第三方服务器读取 TCP 连接的对端地址并在响应体中返回;
- 请求自建业务后端服务(如
/api/client-ip),由自家服务器读取客户端连接信息后封装为 JSON 回传。
这也意味着,一旦中间的网络请求、浏览器安全策略或解析规则出现任何差错,前端拿到的值就会立即变成空字符串、null,或者直接抛出网络异常。
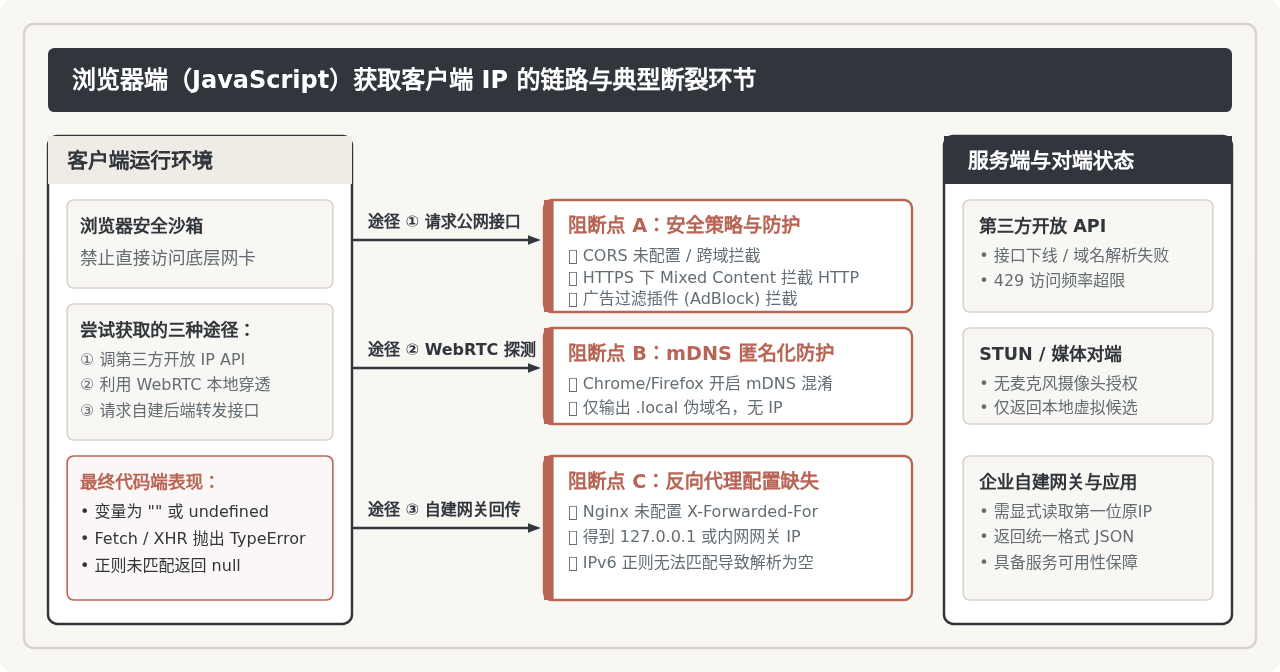
二、依赖第三方公开接口时的四大失败陷阱
直接在前端通过 fetch() 调用免费公共 IP API 是最简便的方案,但它在生产环境中极不稳定,是产生“IP 获取为空或报错”的高发区。
1. 跨域资源共享(CORS)限制拦截
浏览器执行严格的同源策略。当你在 https://yourdomain.com 页面中使用 JavaScript 请求第三方查询接口时,目标服务必须在 HTTP 响应头中显式包含允许跨域的声明:
Access-Control-Allow-Origin: *如果所使用的公共接口没有配置该响应头,或者该接口只支持纯服务端调用,浏览器会在底层直接拦截响应体,并在控制台抛出熟悉的错误:TypeError: Failed to fetch (CORS header missing)。此时前端的 catch 块被触发,变量自然无法被赋值而保持为空。
2. 混合内容阻断(Mixed Content)
现代商业网站普遍使用 HTTPS 协议部署。如果代码中请求的 IP 查询地址使用的是未加密的 HTTP 协议(例如 http://api.example.com/ip),浏览器会判定为混合活动内容(Mixed Active Content),出于防中间人篡改的考虑,在网络层发起前直接将其静默阻断:
Mixed Content: The page at 'https://...' was loaded over HTTPS, but requested an insecure resource 'http://...'. This request has been blocked; the content must be served over HTTPS.此时该请求在开发者工具的 Network 面板中状态通常显示为 (blocked:mixed-content),前端永远收不到任何数据包。
3. 广告拦截与隐私防追踪插件(ERR_BLOCKED_BY_CLIENT)
随着用户隐私意识提高,uBlock Origin、AdGuard 以及像 Brave 等注重隐私的浏览器被广泛使用。这些扩展内嵌了诸如 EasyPrivacy 等反追踪规则列表。像 api.ipify.org、ipinfo.io 等高频出现的 IP 探针域名,往往被列为用户画像追踪探针。一旦插件检测到网页脚本向这些域名发起异步请求,会在扩展层直接中断网络链接,报 net::ERR_BLOCKED_BY_CLIENT。很多开发者本地测试正常,一到用户真实电脑上就获取为空,根源就在于此。
4. 服务端限流(Rate Limit 429)与数据格式不匹配
绝大多数免费公共 API 都设有单 IP 的调用频次限制(QPS)或月度免费调用配额。当同一个局域网内的多台电脑同时访问你的网站,或者用户频繁刷新页面时,第三方服务会返回 HTTP 429 Too Many Requests 状态码,响应体可能变为报错提示:
{"error": "Rate limit exceeded", "status": 429}如果前端代码缺乏防御性校验,仍然尝试按照正常响应字段读取(例如 data.ip),由于 data 中根本没有该字段,就会返回 undefined;若代码将其转为字符串处理,界面上就会展示为空白。
三、WebRTC 穿透方案为何在现代浏览器中“突然失效”
在很多前几年的技术博客或问答社区中,广泛流传着一段“纯前端不依赖任何后端接口获取真实 IP”的神奇代码。这段代码利用了 WebRTC 的 RTCPeerConnection 接口:
// 早期常见的 WebRTC 提取本地 IP 逻辑(在现代浏览器中已失效)
function getIPWithWebRTC() {
  const pc = new RTCPeerConnection({ iceServers: [] });
  pc.createDataChannel("");
  pc.createOffer().then(offer => pc.setLocalDescription(offer));
  pc.onicecandidate = event => {
    if (!event || !event.candidate) return;
    const candidate = event.candidate.candidate;
    // 传统使用正则匹配形如 192.168.x.x 的 IPv4 地址
    const match = candidate.match(/([0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3}\.[0-9]{1,3})/);
    if (match) console.log("获取到内网IP:", match[1]);
  };
}
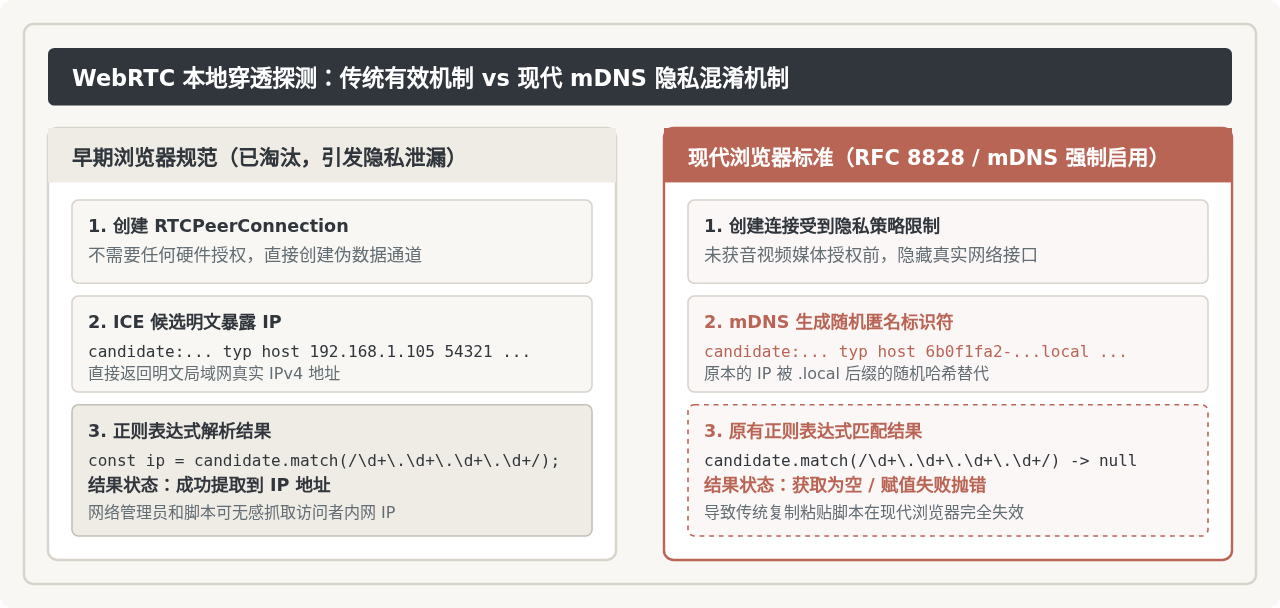
如果你在当前的 Chrome、Edge 或 Firefox 中运行上述代码,会发现控制台毫无输出,或者提取到的内容始终为 null。这是因为浏览器安全标准发生了重大升级。
早期 WebRTC 会在 ICE Candidate 阶段直接泄漏主机的局域网明文私网 IP,甚至在有 STUN 时泄漏公网 IP,这被大量指纹追踪公司用作跨站追踪探针。为了堵住这一隐私漏洞,各大浏览器厂商引入了 mDNS(Multicast DNS)匿名化机制。
在现代浏览器中,网页在未经用户显式授予音视频媒体权限(Camera/Microphone)之前,WebRTC 生成的 host 类型候选地址不再包含任何 IPv4 或 IPv6 地址,而是被替换为一个以 .local 结尾的随机唯一标识符:
candidate:842163049 1 udp 1686052607 6b0f1fa2-8b3d-4c3e-95d7-15d7ab605825.local 54321 typ host ...原先使用 /\d+\.\d+\.\d+\.\d+/ 规则去匹配这段字符串,当然无法命中任何数字 IP,返回结果自然是 null。这正是许多搬运旧教程的开发者发现“代码完全没有报错,但取出来的 IP 始终为空”的技术根源。
四、自建后端协作中返回空或 127.0.0.1 的代理穿透故障
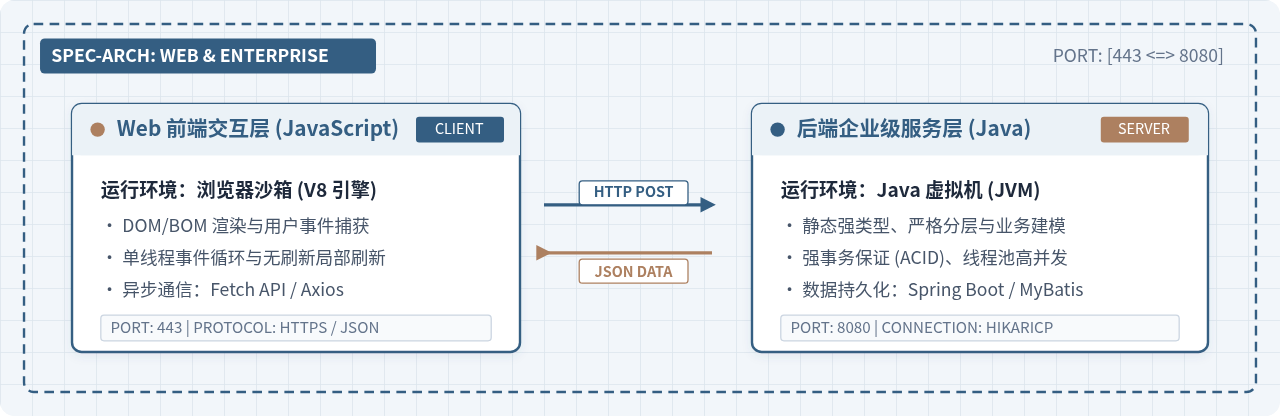
既然依赖第三方接口和 WebRTC 都有缺陷,工业界最稳健的标准做法是由前端请求自建服务的接口(如 GET /api/get-client-ip),后端直接读取 TCP 连接套接字即可。然而,很多项目在上线后却发现,后端接口返回给前端的 IP 不是空,就是 127.0.0.1 或内网网关 IP。这是由于反向代理链(Nginx / CDN / SLB)未正确配置报头所导致的。
1. 代理层未透传真实连接 IP
当客户端与服务端之间存在 Nginx、负载均衡或云 CDN 时,应用服务器(如 Node.js、Java、Go)直接面对的 TCP 连接实际上来自反向代理节点,而非真实用户。如果 Nginx 没有显式将真实 IP 塞入 HTTP 报头,后端通过 req.socket.remoteAddress 读到的就是 Nginx 所在机器的本地环回 IP(127.0.0.1)或局域网 IP(10.x.x.x)。
正确的 Nginx 反向代理配置必须包含:
# Nginx 生产环境必须配置的客户端 IP 透传配置
location /api/ {
    proxy_pass http://127.0.0.1:3000;
    proxy_set_header Host $host;

    # 将直接发起连接的客户端 IP 写入真实 IP 报头
    proxy_set_header X-Real-IP $remote_addr;

    # 将客户端 IP 依次追加到代理链列表中
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

    proxy_set_header X-Forwarded-Proto $scheme;
}
2. 多层代理下的 X-Forwarded-For 取错层级
在经过 CDN、WAF 和 Nginx 多层中转后,X-Forwarded-For 报头的值会变成一个以逗号加空格分隔的 IP 序列:
X-Forwarded-For: 203.0.113.195, 198.51.100.10, 10.0.4.15其标准规范是:最左侧的 IP 为发起请求的原始客户端 IP,后续依次为每一级代理服务器的出口 IP。如果在后端代码中没有取索引为 0 的首项,或者某些中间节点没有追加而是直接覆盖了该头,就会导致提取出内网 IP 或空值。
3. 双栈 IPv6 格式解析导致的“空值伪像”
目前国内各大运营商和移动端网络已普遍支持 IPv6。当用户在 IPv6 环境下发起请求时,后端提取到的 IP 会形如 240e:390:xxxx:xxxx:xxxx:xxxx:xxxx:xxxx,或者在本地映射环境下表现为 ::ffff:192.168.1.5。如果前端或后端代码使用了严格针对 IPv4 的校验逻辑,例如:
// 错误做法:仅匹配 IPv4,遭遇 IPv6 时直接返回 null 或空
const ipv4Regex = /^(\d{1,3}\.){3}\d{1,3}$/;
if (!ipv4Regex.test(clientIp)) {
  clientIp = ""; // 导致 IPv6 访问者在前端展示完全为空!
}
这种针对网络协议类型的假定缺失,也是造成大量“偶发性 IP 为空”的隐蔽根源。
五、排查与定位故障的四步诊断法
当你在项目中遇到 JavaScript 获取 IP 为空或报错时,请按照以下四个标准步骤进行排查与修复:
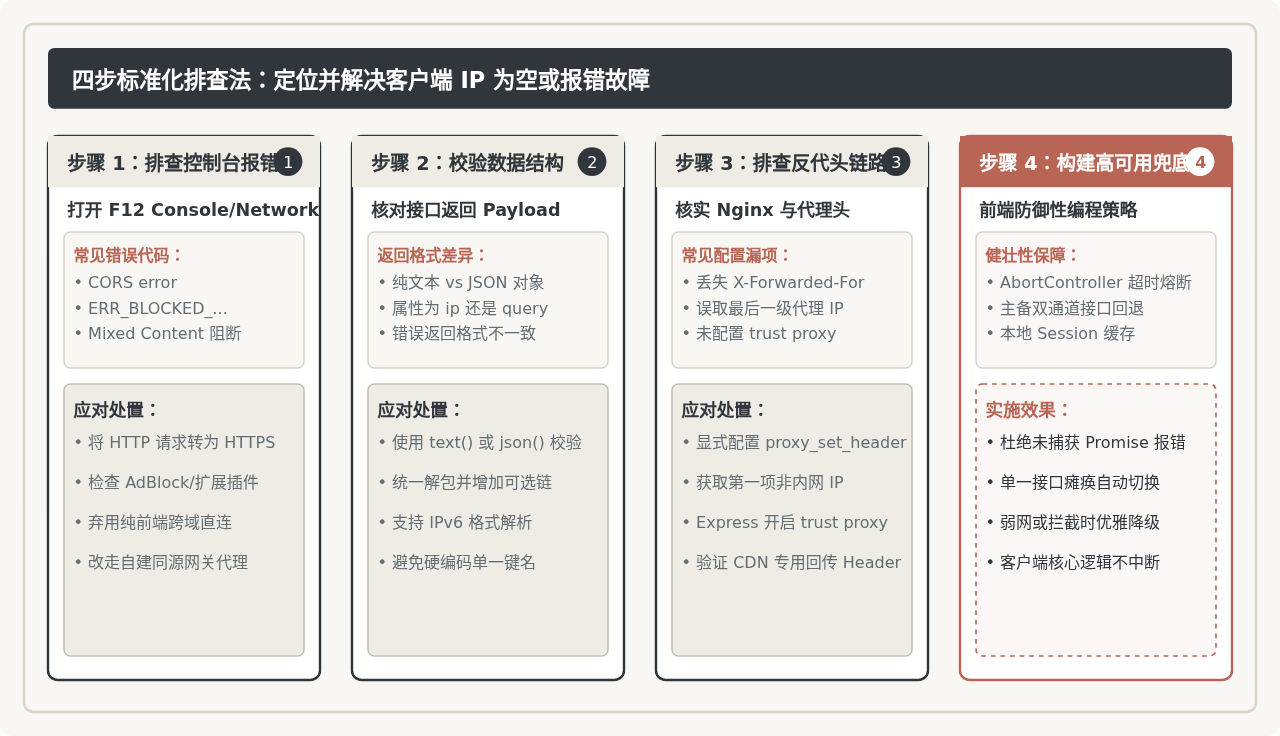
-
第一步:检查浏览器开发者工具 Network 与 Console 面板
观察发起 IP 请求的实际网络状态码。若是
CORS error,核实接口提供方的跨域头声明;若是(blocked:mixed-content),将页面请求协议统一升级为 HTTPS;若是ERR_BLOCKED_BY_CLIENT,临时关闭去广告插件验证是否命中过滤列表,并考虑将请求域名换成本业务同源子路径。 -
第二步:核对响应格式与数据提取路径
使用 Postman 或 curl 直接测试目标接口,确认返回内容究竟是纯文本字符串(如直接输出
114.114.114.114),还是包含嵌套结构的 JSON 对象。检查前端是否误用了response.json()解析纯文本导致语法抛错,或解包时属性名拼写有误(如误把query写成ip)。 -
第三步:验证服务端网关的 Header 链条完整性
检查 Nginx 是否配置了
proxy_set_header X-Forwarded-For。如果后端基于 Express、Fastify 或 Koa 搭建,必须确认是否启用了信任代理设置。例如在 Express 中添加:// 启用 trust proxy,确保 req.ip 能够正确解析 X-Forwarded-For 首项 app.set('trust proxy', true); -
第四步:编写具备超时控制与容灾回退的前端代码
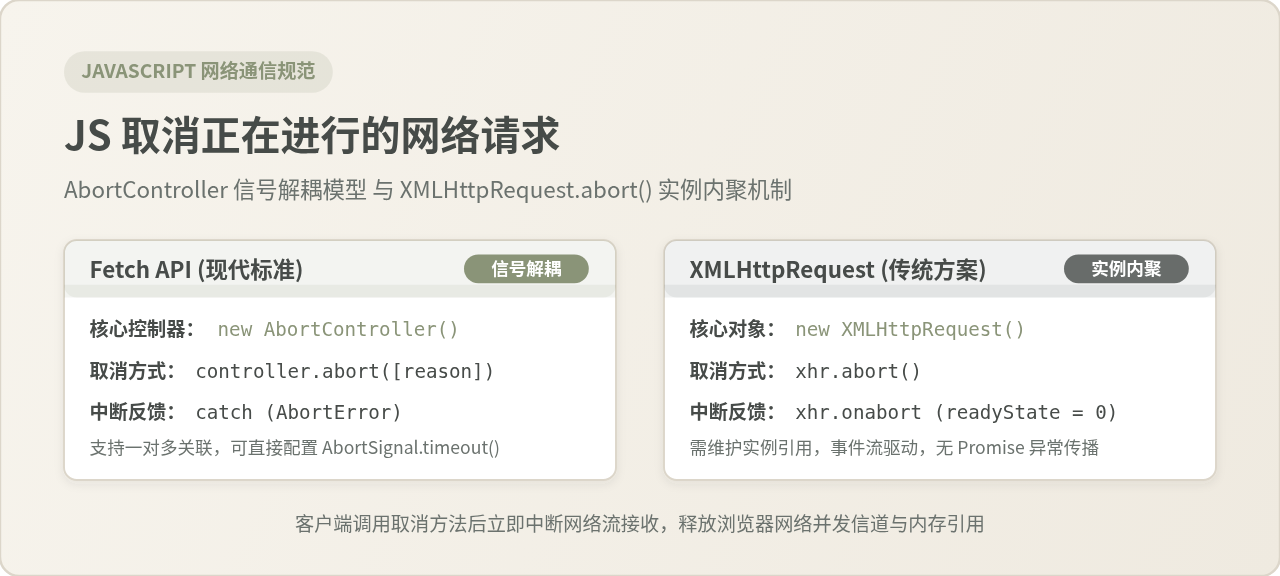
网络接口不可控是工程常态。在前端调用逻辑中,必须引入
AbortController实现超时中断,同时做好try...catch兜底,避免一个非核心的 IP 查询导致整站核心 JS 逻辑阻塞挂起。
六、生产环境高可用实现方案(含容错代码)
综合以上所有问题,在实际商业级 Web 项目中,最可靠的做法是采用“同源 BFF 网关优先 + 多源超时回退 + 格式归一化校验”的高可用封装。
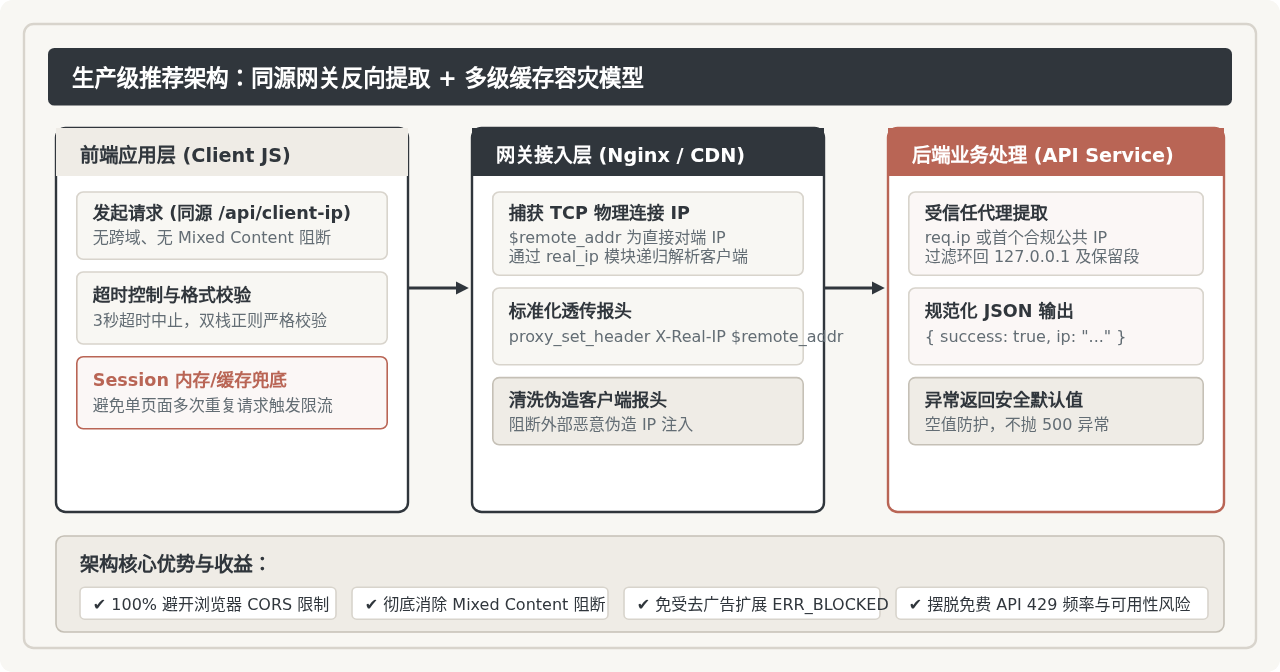
以下是具备工业级容错能力的客户端 JavaScript 获取与回退实现示例:
/**
 * 健壮获取客户端公网 IP 的生产级封装函数
 * 特性:同源优先、超时熔断、三方备用、双栈IP正则校验、安全默认值
 */
async function fetchClientIP(timeoutMs = 3000) {
  // IPv4 与 IPv6 综合校验正则
  const IP_REGEX = /^(?:(?:\d{1,3}\.){3}\d{1,3}|(?:[a-fA-F0-9]{1,4}:){7}[a-fA-F0-9]{1,4}|(?:[a-fA-F0-9]{1,4}:){1,7}:|(?:[a-fA-F0-9]{1,4}:){1,6}:[a-fA-F0-9]{1,4})$/;

  // 候选接口队列:首选自有同源接口,备选高可用公共接口
  const ENDPOINTS = [
    { url: '/api/client-ip', extract: res => res.ip },
    { url: 'https://api.ipify.org?format=json', extract: res => res.ip },
    { url: 'https://httpbin.org/ip', extract: res => res.origin.split(',')[0].trim() }
  ];

  for (const endpoint of ENDPOINTS) {
    const controller = new AbortController();
    const timer = setTimeout(() => controller.abort(), timeoutMs);

    try {
      const response = await fetch(endpoint.url, {
        signal: controller.signal,
        headers: { 'Accept': 'application/json' }
      });
      clearTimeout(timer);

      if (!response.ok) continue;

      const data = await response.json();
      const rawIp = endpoint.extract(data);

      // 严格格式校验,防止异常字符串传入后续逻辑
      if (rawIp && IP_REGEX.test(rawIp)) {
        return rawIp;
      }
    } catch (err) {
      clearTimeout(timer);
      // 单个端点失败(如插件拦截或超时),平滑重试下一候选端点
      console.warn(`IP 端点 ${endpoint.url} 获取失败,尝试备用接口...`);
    }
  }

  // 全链路异常时的优雅降级返回值,杜绝未处理异常
  return "UNKNOWN";
}

// 调用示例
fetchClientIP().then(ip => {
  console.log("最终解析得到的客户端IP:", ip);
});| 获取方式 | 失败核心原因 | 规避与修复对策 | 生产推荐度 |
|---|---|---|---|
| 自建同源网关接口 | 反向代理丢弃 Header / IPv6 正则误杀 | Nginx 配置 X-Forwarded-For,解析首项,兼顾双栈 |
⭐⭐⭐⭐⭐(首选) |
| 第三方公网 API | CORS 阻断 / 混合内容 / 插件拦截 / 429 限额 | 协议统一为 HTTPS,加入超时熔断并配置多源备用 | ⭐⭐⭐(备选兜底) |
| WebRTC 本地穿透 | RFC 8828 mDNS 混淆,强制隐藏明文 IP | 已不可行,不应继续在生产代码中依赖此黑魔法 | ⭐(禁止使用) |
理解浏览器运行环境与网络传输协议的客观约束,是编写健壮 Web 应用的前提。在处理客户端 IP 这类敏感且依赖网络层交互的数据时,放弃不稳定的前端 hack 技巧,转向清晰的同源服务端代理与多重容灾机制,才能彻底杜绝“获取为空或报错”的问题。
JS处理含Emoji或中文的字符串转数组乱码问题
2026-11-05 16:12:28
JS怎么使用展开运算符合并对象
2026-11-05 14:42:18
ES6+环境下判断JS对象为空的简洁写法
2026-11-05 12:12:23
怎么通过replacer函数自定义JS中JSON的格式化输出
2026-11-05 11:19:44
JS正则表达式基础:字面量与RegExp构造函数的区别及常用元字符
2026-11-05 11:16:58