UmiJS 插件机制原理与自定义插件开发实战
深入剖析 UmiJS 微内核插件体系底层架构与生命周期执行流,结合 Service 容器模型、PluginAPI 机制与虚拟代码生成原理,通过完整的自定义安全水印插件实战,详解配置校验、代码注入、本地调试到发布的全流程。
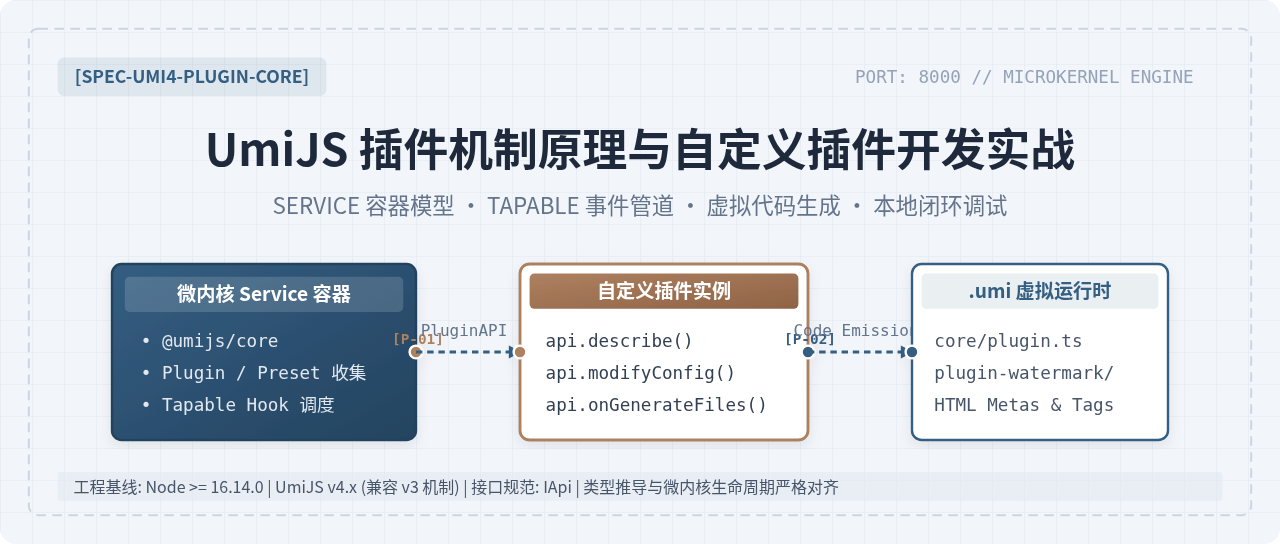
Service 容器的生命周期阶段,并熟练运用 PluginAPI 提供的配置变异、虚拟代码生成(writeTmpFile)与运行时插件挂载(addRuntimePlugin)能力。本文将拆解其底层调度原理,并以一个实战级的“全生命周期安全水印与探针插件”为例,打通从源码编码、本地软链调试到工程打包发布的完整闭环。
一、UmiJS 微内核架构与插件底层原理解析
在主流的 Umi 4(包括广泛沿用的 Umi 3)体系中,框架的物理内核被精简至 @umijs/core。内核自身不包含具体的业务逻辑或打包器绑定,而是定义了一套严格的服务发现、依赖拓扑计算和事件广播总线。开发者编写的每一个插件,本质上都是一个接收 api: IApi 参数的执行函数。
UmiJS 插件体系由三个核心实体协同运作:
- Service 容器实例:全局单例环境,负责扫描并加载
.umirc.ts或config/config.ts,解析系统环境变量,收集全部内置与外部插件,建立依赖有向无环图(DAG),并管理整个工程的启动与关闭。 - Tapable 事件调度中枢:Umi 内部参考并深度继承了 Webpack 的 Tapable 机制。生命周期中的关键节点均被抽象为 Hook(例如
AsyncSeriesWaterfallHook或AsyncParallelHook),插件通过向总线挂载回调来变异数据或执行异步副作用。 - PluginAPI 门面代理(Facade):每个插件在执行时获得一个独立的 API 代理实例。通过门面模式,Umi 既暴露了
modifyConfig、onGenerateFiles等受控能力,又有效限制了不同插件之间的直接耦合与越权篡改。
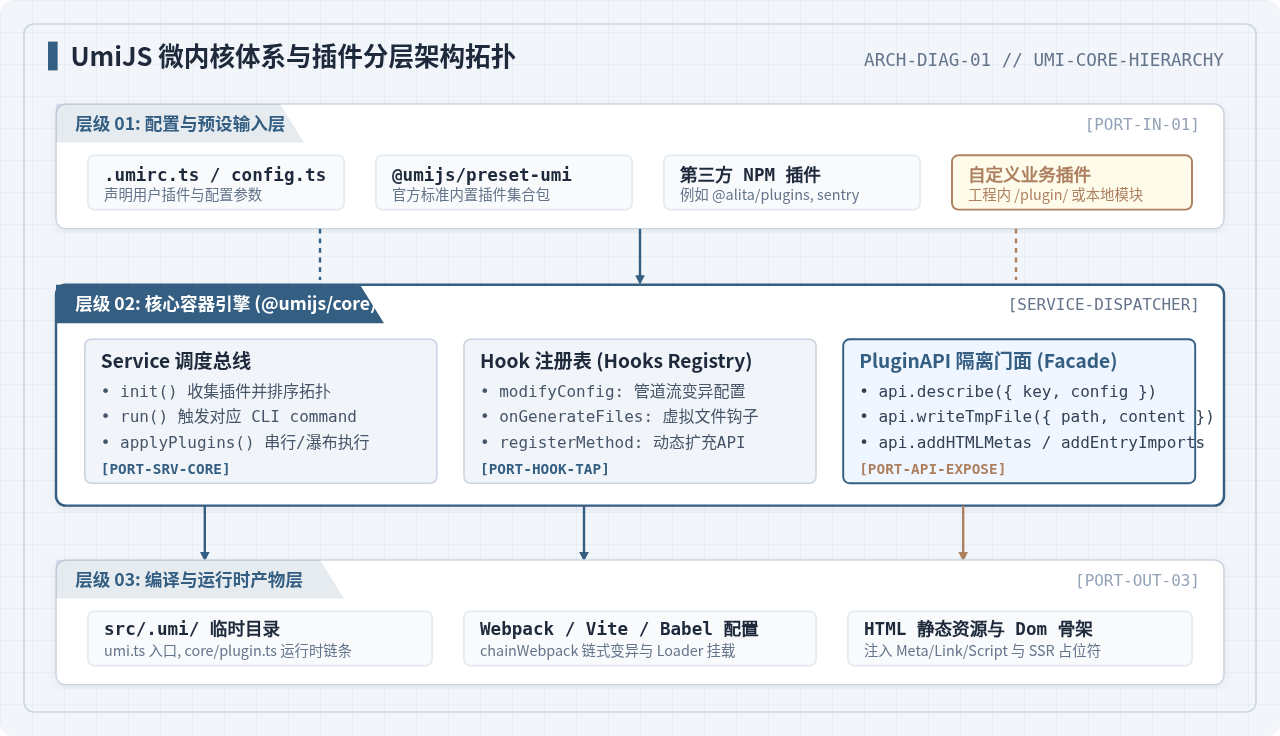
在插件层级划分中,Preset(插件集)与 Plugin(插件) 在底层具有对等的处理地位。Preset 的本质是一组按固定顺序聚合的 Plugin 列表(例如 @umijs/preset-umi 包含了 react、tailwindcss、mfsu 等几十个原子插件)。Umi 在启动时会递归展开所有 Presets,展开后去重并建立统一的插件注册序列表。
二、插件生命周期与 Hook 触发时序
理解 Umi 插件执行的关键是明确各个 Hook 触发的时机与顺序。生命周期中的行为严格遵循单向时间线,在错误的阶段调用 API 会导致配置失效或进程报错。
整个编译构建运行过程可划分为以下五个核心阶段:
- 初始化阶段(Init):实例化
Service,解析命令行入参(如umi dev或umi build),加载环境变量与用户配置文件,初始化空 Hook 注册表。 - 注册阶段(Register):按序遍历插件列表并同步执行插件函数。此时每个插件必须在第一时间调用
api.describe()声明自身的唯一key、配置项校验 Schema(基于 Joi/Zod)以及是否启用的开关逻辑(enableBy)。此阶段同时注册自定义方法与 CLI 子命令。 - 配置收集与变异阶段(Collect & Modify):核心 Hook
api.modifyDefaultConfig与api.modifyConfig以瀑布流方式执行。每个插件依次接收上一个插件处理后的配置对象memo,浅拷贝修改后返回。在此阶段结束后,系统配置被完全冻结。 - 代码与虚拟运行时生成阶段(Codegen):Umi 触发
api.onGenerateFiles钩子。插件调用api.writeTmpFile在src/.umi目录下生成 TypeScript/JavaScript 物理或虚拟文件,同时调用api.addRuntimePlugin告知运行时微内核引入新挂载的逻辑。 - 编译打包与服务启动阶段(Bundle & Serve):触发
api.chainWebpack或针对 Vite 的变异钩子,处理 HTML 注入(api.modifyHTML、api.addHTMLMetas),最终启动 Webpack DevServer 或产出生产编译包。
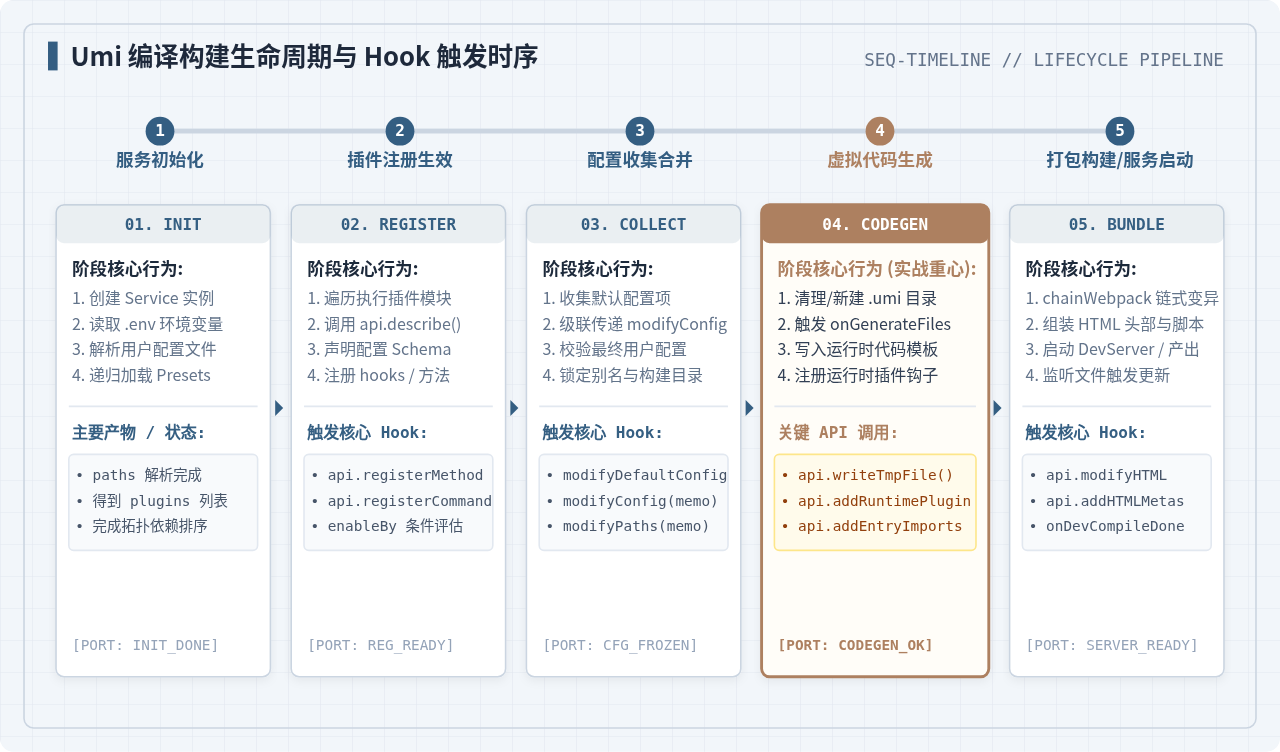
api.onGenerateFiles 中尝试调用 api.modifyConfig。此时配置阶段已然终结,所有的配置变更必须在 modifyConfig 钩子内完成;而在 modifyConfig 中也不能假设虚拟文件已经落盘,因为代码生成发生在配置合并之后。
三、自定义插件开发环境与工程规范
构建一个标准、健壮的 Umi 插件,推荐采用 TypeScript 开发并遵循规范的目录结构。一个典型的独立插件仓库应具备以下目录形态:
umi-plugin-watermark-guard/
├── package.json          # 声明包名、入口与 peerDependencies
├── tsconfig.json          # TypeScript 编译配置
├── .fatherrc.ts          # 官方推荐的高效打包工具配置(转译 cjs/esm)
└── src/
    ├── index.ts          # 插件 Node.js 编译时核心逻辑入口
    ├── types.ts          # 插件配置与上下文接口定义
    └── runtime/          # 待注入到前端浏览器的运行时模板文件
        └── watermark.tsx # 实际在客户端执行的水印渲染与防篡改 DOM 逻辑
在 package.json 中,核心声明必须正确指定编译产物路径与依赖范围。特别注意,@umijs/core 应当作为开发依赖(devDependencies)或外部对齐依赖(peerDependencies),以避免本地调试时产生多个 Service 容器单例冲突:
{
  "name": "umi-plugin-watermark-guard",
  "version": "1.0.0",
  "description": "Enterprise Watermark & Security Guard Plugin for UmiJS",
  "main": "dist/index.js",
  "types": "dist/index.d.ts",
  "files": [
    "dist"
  ],
  "scripts": {
    "build": "father build",
    "dev": "father dev"
  },
  "devDependencies": {
    "@umijs/core": "^4.0.0",
    "father": "^4.0.0",
    "typescript": "^5.0.0"
  }
}
四、实战演练:编写企业级“全局水印与安全探针”插件
接下来我们实现一个具有实际生产价值的插件:umi-plugin-watermark-guard。该插件需要满足以下具体需求:
- 在
.umirc.ts中支持通过watermark: { text: '内部机密', antiTamper: true }进行声明式配置; - 在 HTML 头部自动注入安全标识与 CSP 相关的 Meta 标签;
- 在
src/.umi虚拟目录下生成专属的水印渲染客户端代码; - 通过运行时插件机制,在 React 根容器渲染前完成水印绘制与
MutationObserver防删除监听。
1. 编写类型定义与 Schema 契约 (src/types.ts)
export interface WatermarkPluginOptions {
  /** 水印显示文本,支持动态占位符 */
  text: string;
  /** 水印字体大小,默认 16px */
  fontSize?: number;
  /** 旋转弧度,默认 -20 度 */
  rotate?: number;
  /** 是否开启防篡改监听(防止用户在 DevTools 中手动删除 DOM) */
  antiTamper?: boolean;
}

declare module 'umi' {
  export interface IConfig {
    watermark?: WatermarkPluginOptions;
  }
}
2. 编写插件编译时核心 (src/index.ts)
编译时入口函数通过 IApi 与 Umi 核心对话,完成参数校验、Meta 标签注入、临时代码编译与运行时插件挂载:
import type { IApi } from '@umijs/core';
import type { WatermarkPluginOptions } from './types';

export default (api: IApi) => {
  // 1. 声明插件唯一 key、配置校验 Schema 与激活条件
  api.describe({
    key: 'watermark',
    config: {
      schema: (joi) => {
        return joi.object({
          text: joi.string().required().description('水印文案'),
          fontSize: joi.number().default(16).description('字体大小'),
          rotate: joi.number().default(-20).description('旋转角度'),
          antiTamper: joi.boolean().default(true).description('是否开启防篡改'),
        });
      },
    },
    enableBy: api.EnableBy.config, // 仅当用户在配置中声明了 watermark 时才启用
  });

  // 2. 注入全局 HTML Meta 标签(防嗅探与工程指纹)
  api.addHTMLMetas(() => [
    {
      name: 'security-guard-applied',
      content: 'umi-plugin-watermark-guard@1.0.0',
    },
  ]);

  // 3. 动态生成虚拟运行时文件并写入 src/.umi/plugin-watermark
  api.onGenerateFiles(() => {
    const options: WatermarkPluginOptions = api.userConfig.watermark || {
      text: 'CONFIDENTIAL',
    };

    // 写入运行时水印渲染器脚本
    api.writeTmpFile({
      path: 'plugin-watermark/watermark.ts',
      content: `
// 该文件由 umi-plugin-watermark-guard 自动编译生成,请勿手动修改
export const watermarkConfig = ${JSON.stringify(options)};

export function renderWatermark(): () => void {
  const { text, fontSize = 16, rotate = -20, antiTamper = true } = watermarkConfig;
  const canvas = document.createElement('canvas');
  canvas.width = 300;
  canvas.height = 200;
  const ctx = canvas.getContext('2d');

  if (ctx) {
    ctx.font = \`\${fontSize}px sans-serif\`;
    ctx.fillStyle = 'rgba(180, 180, 180, 0.18)';
    ctx.rotate((rotate * Math.PI) / 180);
    ctx.fillText(text, 20, 100);
  }

  const bgUrl = canvas.toDataURL('image/png');
  const container = document.createElement('div');
  const CONTAINER_ID = '__umi_security_watermark__';
  container.id = CONTAINER_ID;
  container.setAttribute(
    'style',
    \`position:fixed;top:0;left:0;width:100vw;height:100vh;z-index:999999;pointer-events:none;background-repeat:repeat;background-image:url(\${bgUrl});\`,
  );

  document.body.appendChild(container);

  if (antiTamper && window.MutationObserver) {
    const observer = new MutationObserver(() => {
      const el = document.getElementById(CONTAINER_ID);
      if (!el) {
        document.body.appendChild(container);
      }
    });
    observer.observe(document.body, { childList: true, subtree: true });
    return () => observer.disconnect();
  }

  return () => container.remove();
}
      `,
    });

    // 写入微内核运行时插件注册文件 (runtime.tsx)
    api.writeTmpFile({
      path: 'plugin-watermark/runtime.tsx',
      content: `
import React, { useEffect } from 'react';
import { renderWatermark } from './watermark';

// 利用 Umi 运行时 rootContainer 钩子包裹全局根组件
export function rootContainer(container: React.ReactNode) {
  const WatermarkWrapper = () => {
    useEffect(() => {
      const cleanup = renderWatermark();
      return () => cleanup?.();
    }, []);
    return <>{container}</>;
  };
  return <WatermarkWrapper />;
}
      `,
    });
  });

  // 4. 将生成的运行时插件挂载至客户端微内核执行队列
  api.addRuntimePlugin(() => [
    api.winPath(
      require('path').join(api.paths.absTmpPath, 'plugin-watermark/runtime.tsx'),
    ),
  ]);
};
五、本地联调、验证与自动化测试四步工作流
开发自定义插件时,切忌直接发包到远程再进行繁琐的排查。借助 Umi 提供的本地插件注入能力,可以在数秒内完成改动反馈。整个标准研发测试闭环如下所示:
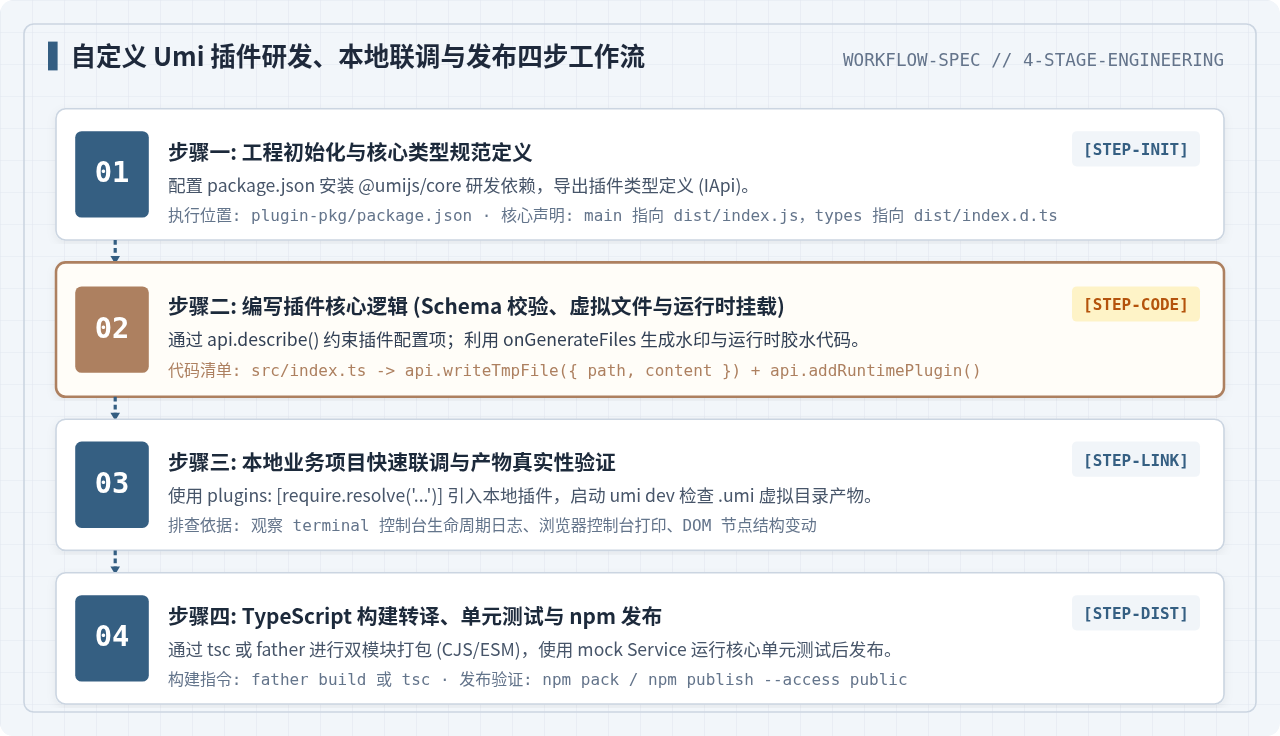
步骤 1:本地业务项目挂载调试
在测试项目的 .umirc.ts 中,通过绝对路径或相对路径直接挂载插件脚本,无需提前打包发布:
// 业务测试工程中的 .umirc.ts
import { defineConfig } from 'umi';

export default defineConfig({
  // 直接通过路径解析载入本地正在开发的插件
  plugins: [
    require.resolve('../umi-plugin-watermark-guard/src/index.ts')
  ],
  // 传入测试配置项
  watermark: {
    text: '企业绝密 · 张三 (ID: 9527)',
    fontSize: 18,
    rotate: -25,
    antiTamper: true,
  },
});
步骤 2:检查运行时生成物(物理探查)
在业务项目中运行 npx umi dev,若控制台无语法报错,前往业务目录检查 src/.umi/plugin-watermark/:
- 确认
watermark.ts内部的配置 JSON 是否正确填充; - 检查
runtime.tsx是否被追加到src/.umi/core/plugin.ts的运行时列表中; - 打开浏览器审查元素(F12),确认
<head>区域是否成功添加了名为security-guard-applied的<meta>标签; - 检查
<body>底部是否出现了全屏浮动容器#__umi_security_watermark__,并在 Elements 面板尝试右键删除它,验证MutationObserver是否在毫秒级内自动恢复节点。
步骤 3:编写单元测试保护插件逻辑
Umi 官方提供了 @umijs/core 中的 Service 类,允许开发者脱离真实的浏览器或 Webpack 环境快速运行测试:
import { Service } from '@umijs/core';
import { join } from 'path';

test('watermark plugin should generate files correctly', async () => {
  const service = new Service({
    cwd: join(__dirname, 'fixtures/normal'),
    plugins: [require.resolve('../src/index.ts')],
  });
  // 执行初始化并触发 generateFiles 生命周期
  await service.run({ name: 'setup' });
  expect(service.config.watermark.text).toBe('TEST_WATERMARK');
});
六、Umi 插件开发核心 API 矩阵与最佳实践
Umi 提供了数十个精细控制的 API 方法。在实际工程落地中,应根据业务目的明确调用边界,避免滥用底层黑魔法导致与其他插件发生命名碰撞或加载死锁。
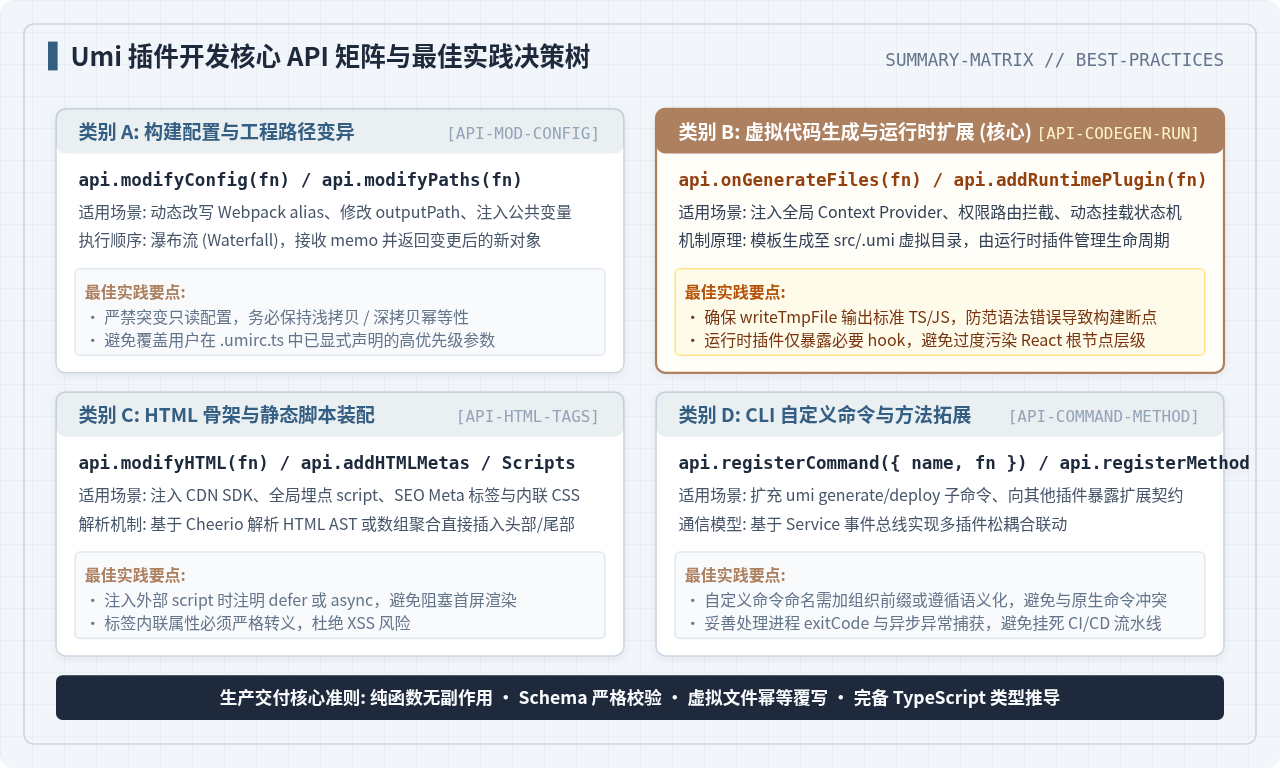
| API 名称 | 执行时机 | 核心作用 | 关键注意事项 |
|---|---|---|---|
api.describe(opts) |
插件同步初始化阶段 | 声明插件唯一 key、config schema 及启用策略 | 必须同步调用,不可包裹在异步 Promise 或回调内 |
api.modifyConfig(fn) |
配置合并阶段 | 修改用户的最终工程配置(如 alias、publicPath) | 接收 memo,必须以纯函数形式返回修改后的对象 |
api.onGenerateFiles(fn) |
虚拟文件构建阶段 | 向 src/.umi 写入运行时模版或类型文件 |
需具备幂等性,生成内容随配置更新即时重新触发 |
api.addRuntimePlugin(fn) |
虚拟文件构建阶段 | 向客户端挂载 rootContainer、render 等运行时钩子 |
返回的文件路径必须在客户端可解析(建议使用 api.winPath) |
api.addHTMLMetas(fn) |
HTML 编译装配阶段 | 向 index.html 头部注入 <meta> 标签 |
用于注入安全策略、SEO 属性,避免注入过大文本 |
api.registerCommand(opts) |
CLI 初始化阶段 | 为工程扩展全新子命令(如 umi lint-security) |
妥善处理命令行参数(args)及进程退出状态码 |
七、高频排错指南与工程边界
在自定义插件的研发过程中,经常会遇到几类具有代表性的问题,其排查方法与解决原则如下:
- Windows 路径斜杠引发的构建失败:在跨平台环境中,Windows 下的反斜杠
\会导致写入运行时文件的import路径转义失效。必须统一使用api.winPath(path)包裹所有涉及生成文件的路径字符串。 - 插件执行顺序与覆盖冲突:如果你的插件依赖其他官方插件提供的方法(例如
api.writeTmpFile本身由内置预设注册),请确保在测试环境中完整继承了基础预设,或使用api.registerMethod做好前置兼容防护。 - TypeScript 智能提示缺失:完成插件开发后,业务用户若在
.umirc.ts中无法获得属性提示,需在插件构建时导出带有declare module 'umi'的类型声明(.d.ts),并在package.json中正确标明types字段。 - 热更新卡死或重复监听:在
api.onGenerateFiles中避免引入无序的异步文件扫描逻辑。如果需要监听额外目录(如模板文件夹),使用api.addTmpGenerateWatcherPaths注册给 Umi 内部 watcher 统一管理,防止文件句柄泄露。
总结:UmiJS 插件机制的核心精髓在于“编译时调度与运行时挂载的解耦”。通过 Service 的生命周期流水线,开发者不仅可以轻松改造构建工具链,更能向业务代码中优雅、无侵入地注入工程化规范与运行时基础设施。遵循“Schema 校验防呆、纯函数配置变异、虚拟代码幂等生成”的原则,便能设计出兼具稳定性与可维护性的企业级插件。
Mock.js 与 MSW、YApi 对比:前端接口模拟工具怎么选
2026-11-04 22:55:05
Turf.js 安装与引入:NPM 打包及 CDN 快速上手指南
2026-11-03 23:23:32
JS代码混淆后无法调试?Source Map配置与浏览器断点技巧
2026-11-03 14:12:17
前端JS发送HTTP请求遇到跨域(CORS)报错怎么解决
2026-11-02 10:30:07
Three.js怎么安装:npm引入与CDN加载方法
2026-11-02 09:23:52