Mock.js 与 MSW、YApi 对比:前端接口模拟工具怎么选
深度对比 Mock.js、MSW 与 YApi 三大前端接口模拟工具的技术实现原理、网络调试保真度、测试复用能力与团队协作边界,提供明确的选型决策树与工程化最佳实践。
前端接口模拟的核心价值在于解除对后端服务交付节奏的强依赖,确保交互逻辑开发、边界分支验证与自动化测试能够前置进行。面对 Mock.js、MSW(Mock Service Worker)与 YApi,选型的关键不是单一工具的知名度,而是权衡技术切入层级(运行时对象重写、浏览器网络层代理或集中式 HTTP 服务)、网络调试保真度以及自动化测试复用能力。简要结论:快速个人原型或只需生成结构化伪随机数据选用 Mock.js;追求近乎真实的 HTTP 体验、原生支持 Fetch/REST 并需无缝复用于单元测试首选 MSW;涉及跨多角色接口治理、评审与权限管控选用 YApi。
一、三者技术实现原理与核心机制分析
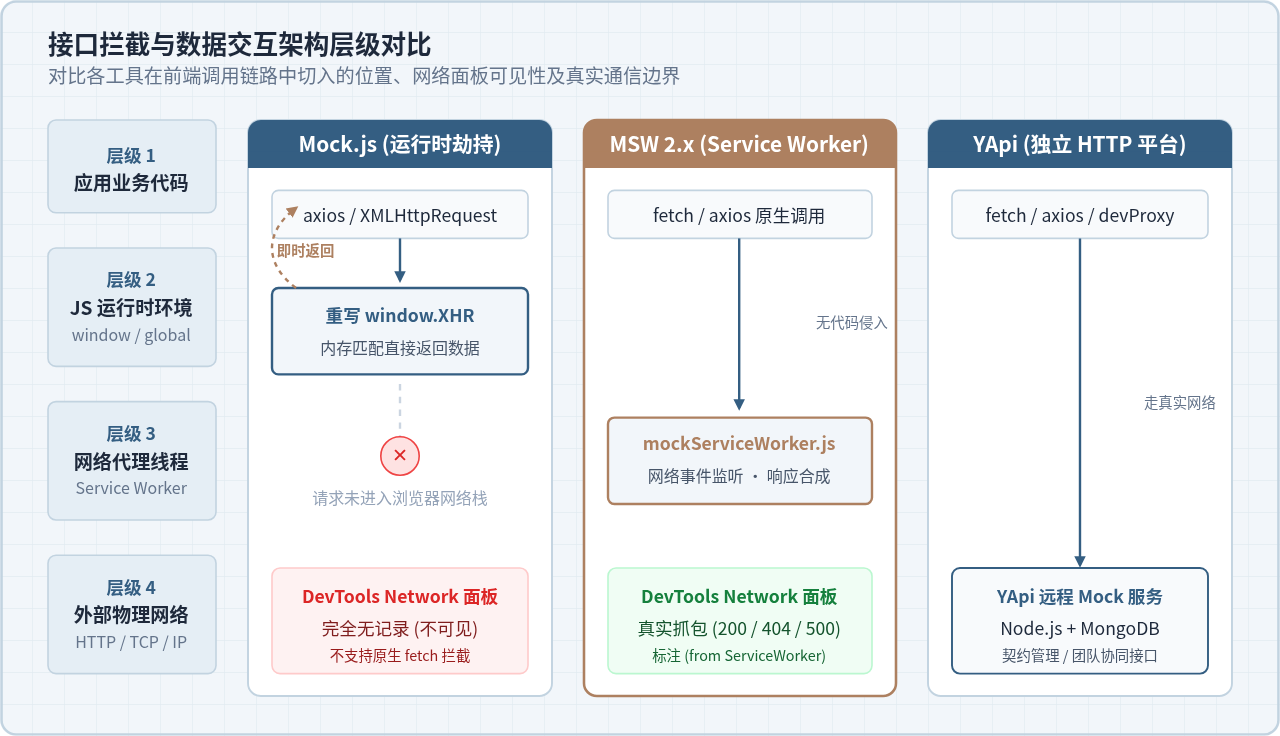
接口模拟工具的差异首先取决于它在整个网络调用链中所在的位置。切入点越靠近业务代码层,对运行时环境的干扰越大;切入点越靠近系统网络层,调试过程越接近生产环境真实状态。
1. Mock.js:基于 JavaScript 运行时的对象劫持
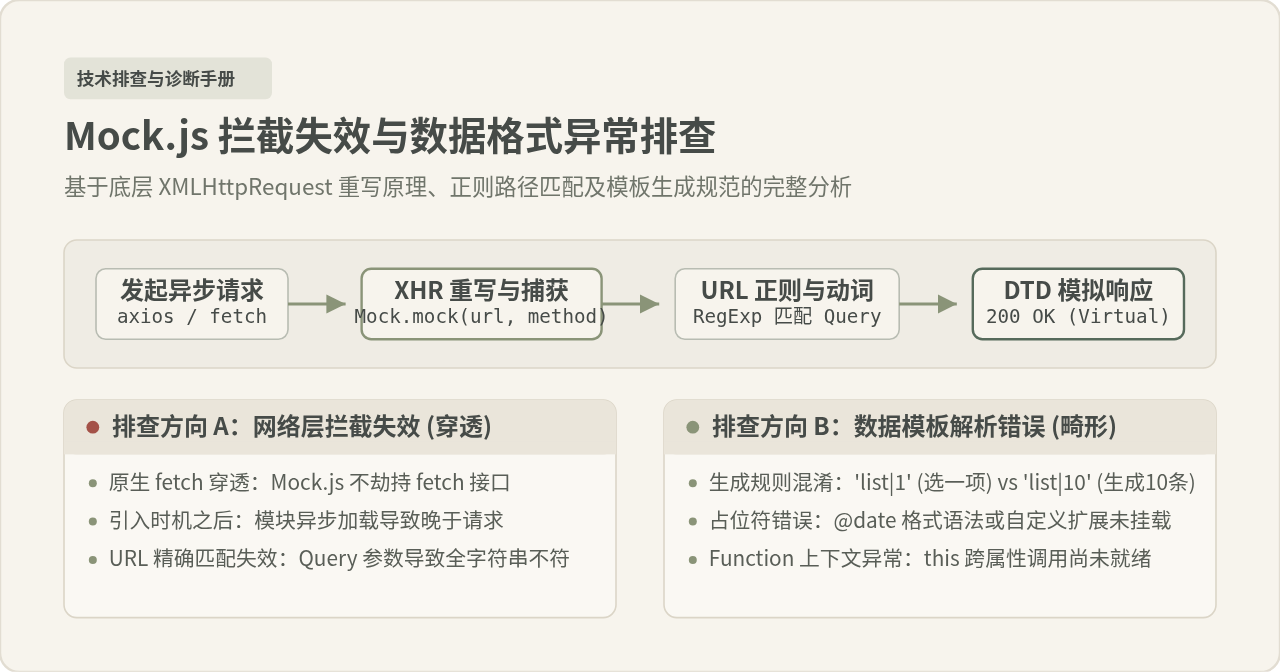
Mock.js 诞生于早期的前端开发体系中。它的核心实现原理是直接重写浏览器全局环境下的 window.XMLHttpRequest 对象。当业务代码或第三方库(如 Axios)实例化 XHR 对象并触发 send() 时,Mock.js 在 JavaScript 引擎的主线程内存中完成拦截,并匹配预先配置的 URL 规则。如果匹配命中,它不会创建任何系统套接字或底层网络连接,而是通过定时器模拟微小的异步延迟,把预先通过模板语法生成的随机 JSON 数据直接注入到回调函数中。
这种机制带来了双刃剑效应:一方面它完全不依赖任何外部服务器或特殊网络协议,npm 安装后在前端入口文件执行即可生效;另一方面,由于请求根本没有到达浏览器的底层网络协议栈,在 Chrome DevTools 的 Network(网络)面板中看不到任何请求记录。此外,Mock.js 无法原生拦截标准 window.fetch() 请求,且容易在打包构建时被意外打入生产环境代码中,造成运行时污染。
2. MSW:基于现代浏览器标准的 Service Worker 拦截
MSW(Mock Service Worker)代表了现代前端模拟技术的主流方向。它利用了 W3C 标准的 Service Worker API。在开发环境下,MSW 在项目的静态资源目录托管一个轻量级的 mockServiceWorker.js 脚本,并在应用启动时注册该 Worker 线程。
当应用代码发起原生 fetch 或 XMLHttpRequest 时,请求会正常进入浏览器的底层网络栈。Service Worker 作为位于网页与外网之间的独立代理线程,捕获到对应的 fetch 事件,交由开发者编写的 MSW Handlers 进行匹配。匹配成功后,MSW 利用标准 Web API 构造合法的 Response 对象返回。因此,在浏览器的 DevTools Network 面板中,开发者能够清晰地查看到完整的 HTTP 请求、请求头、Query 参数、响应头以及状态码(附带 ServiceWorker 来源标记)。同时,在 Node.js 环境(例如运行 Vitest 或 Jest 单元测试)下,MSW 切换为拦截底层 http/https 模块,使同一套 Mock 逻辑在浏览器和自动化测试脚本中得到 100% 的复用。
3. YApi:独立的集中式 HTTP 契约与 Mock 服务
与前两者纯客户端方案截然不同,YApi 是一套部署在局域网内部的独立可视化接口管理平台(基于 Node.js 与 MongoDB 构建)。在 YApi 中,接口模拟只是其生命周期管理的一个环节。前后端团队在系统内定义数据字典、请求入参、响应 Schema,并支持根据内置的 Mock 规则生成动态数据。
前端在开发时,并不在本地项目中引入任何 Mock 代码包,而是将前端构建工具(如 Vite 的 server.proxy 或 webpack-dev-server 的 proxy)的反向代理目标指向内网 YApi 服务器的 Mock 地址。对于前端代码而言,所发出的请求是标准、真实的网络 I/O,网络面板完全可见,代码库中没有任何 Mock 逻辑残留。其代价在于需要团队投入服务器资源部署、维护平台及数据库,且高度依赖内网连通性,在离线开发场景下受到制约。
二、全维度技术规格与特性对比
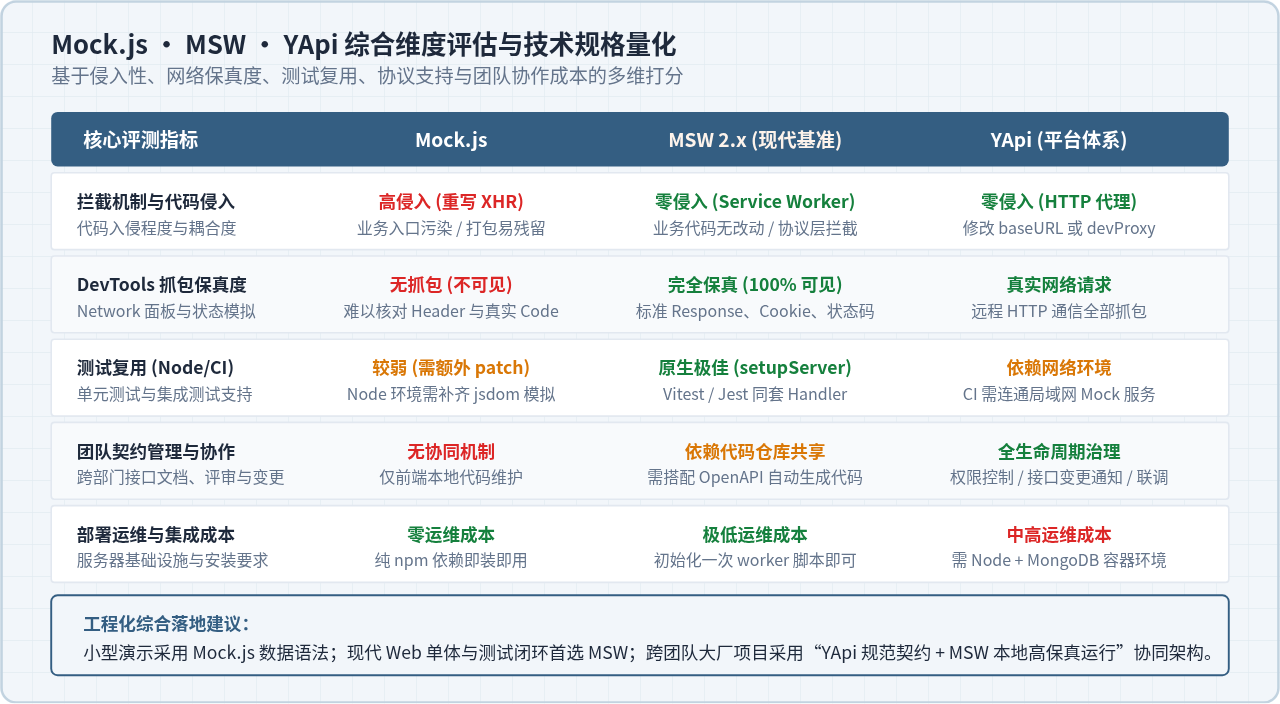
为了更加直观地评估各工具在工程实践中的表现,我们从运行时侵入性、协议支持、调试体验、测试复用以及维护开销五个维度展开对比。
| 评测维度 | Mock.js | MSW (2.x) | YApi |
|---|---|---|---|
| 拦截机制 | 重写 window.XMLHttpRequest |
浏览器 Service Worker / Node 请求拦截 | 独立 HTTP Mock 服务器 (内网服务) |
| DevTools 可见性 | 完全无记录(被运行时内存短路) | 完全可见(包含真实 Headers、Status 与 Body) | 完全可见(真实发起的 HTTP 网络包) |
| 原生 fetch 支持 | 不支持(需第三方补丁包) | 原生完全支持(Web Standard Request/Response) | 完全支持(取决于前端请求代码) |
| 单测/Node 环境复用 | 较困难(需搭配 jsdom 且行为差异大) | 完美复用(setupServer 开箱即用) |
受限(需要 CI 环境能够访问局域网服务器) |
| 代码侵入性 | 高(需在工程入口直接引入并执行) | 极低(开发环境动态注册,可完全 Tree-shaking) | 零侵入(仅需配置 dev proxy 代理目标) |
| 数据生成能力 | 极强(丰富的 @cname, @natural 模板) |
需结合 Faker.js 等现代数据生成库 | 支持内置 Mockjs 语法与 JSON Schema 规则 |
| 团队协同与契约 | 无(纯前端本地行为) | 弱(需基于 OpenAPI 规范生成 handlers) | 极强(权限隔离、变更通知、在线文档、评审) |
| 运维部署开销 | 零(仅本地 npm 依赖) | 极低(静态资源托管单个 worker 文件) | 中高(需部署维护 Node + MongoDB 服务集群) |
三、前端工程化选型决策路径
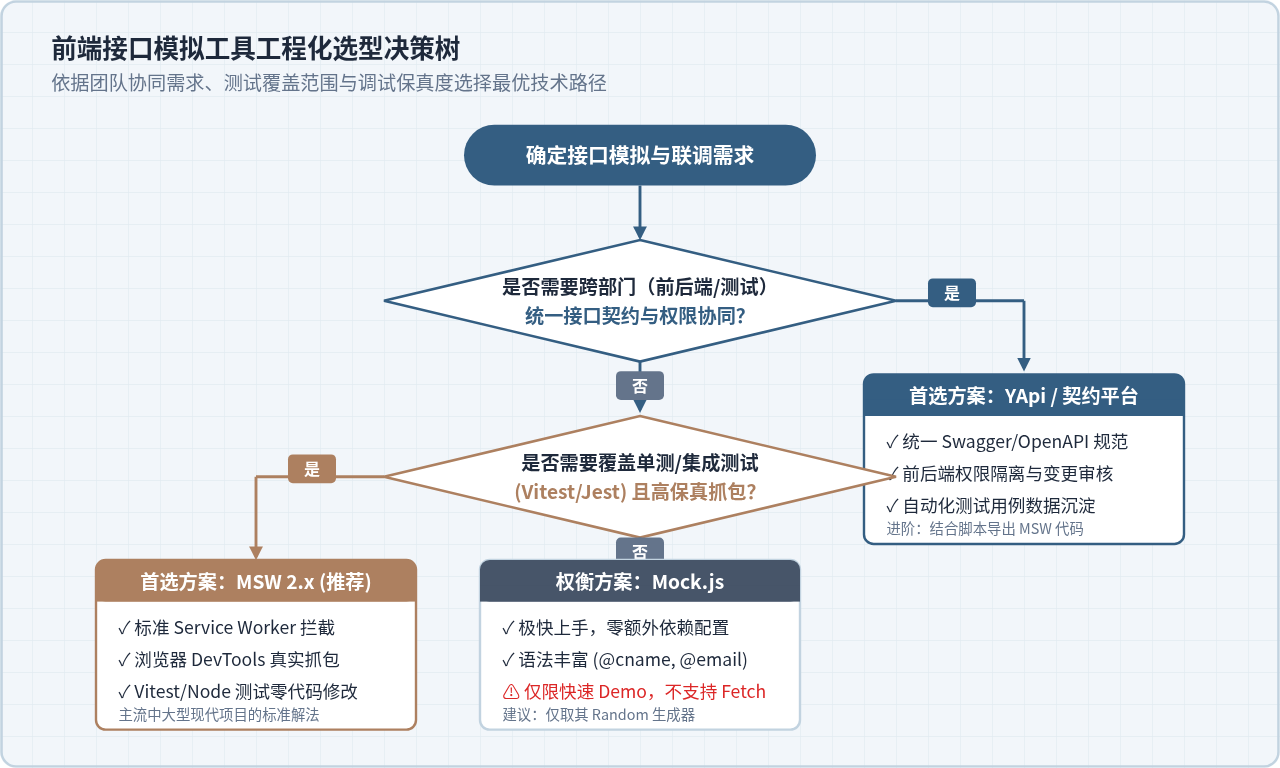
在实际研发流程中,没有任何工具可以在所有场景下绝对胜出。团队应根据研发协作规模、项目生命周期及测试规范进行决策。
场景 1:个人独立项目、快速原型验证或静态功能展示
如果项目的核心目标是快速搭建出可交互的界面,或者制作不需要后端环境的纯静态演示 Demo,Mock.js 依然有其存在价值。它的主要优势是上手零门槛,自带的大量中文名称、日期、文本生成占位符(如 Mock.Random.cname())能够免除额外安装数据生成库的繁琐,短时间内拼装出视觉效果丰满的数据列表。
场景 2:现代单页应用开发、重度依赖自动化测试与高保真调试
对于使用 Vite、Next.js 等现代工具链构建的中大型商业应用,强烈推荐 MSW 2.x。在现代前端工程中,HTTP 状态码(如 401 登录态重定向、403 无权限警告、500 服务降级)、Response Headers 以及网络延迟的模拟至关重要。MSW 不仅能为前端开发者提供与真实后端无异的 DevTools 调试体感,更重要的是它能无缝接入 Vitest、Playwright 或 Cypress 等测试工具,让编写前端单元测试时不再需要针对 Axios 或 Fetch 单独编写大量的 mock 打桩代码。
场景 3:多团队协作、严格接口评审与企业级研发管线
当涉及多名前端、后端以及测试工程师跨职能协作时,接口契约的准确性与变更通知是最大的痛点。此时应当引入 YApi(或采用类似的 OpenAPI/Apifox 平台体系)。由后端或前后端共同在平台上定义 Schema,作为单一数据源(Single Source of Truth)。
四、核心代码落地与配置示例
1. MSW 2.x 标准接入范式
在项目中安装 MSW 后,第一步在终端执行初始化命令,将浏览器端代理脚本输出到公开静态资源目录:
# 在项目根目录执行,将 mockServiceWorker.js 生成至静态资源目录(例如 public)
npx msw init public/ --save
随后,定义描述 API 行为的请求拦截处理器(Handlers)。MSW 2.x 使用标准 http 命名空间与 Web 标准的 HttpResponse:
// src/mocks/handlers.ts
import { http, HttpResponse, delay } from 'msw';

export const handlers = [
  // 模拟用户列表接口,支持动态 Query 参数与网络延迟
  http.get('/api/users', async ({ request }) => {
    const url = new URL(request.url);
    const role = url.searchParams.get('role');

    // 注入真实网络延迟,验证界面的 Loading 骨架屏状态
    await delay(300);

    return HttpResponse.json([
      { id: 101, name: '张工', role: role || 'developer', status: 'active' },
      { id: 102, name: '李工', role: role || 'tester', status: 'idle' }
    ], { status: 200 });
  }),

  // 模拟异常状态:未授权鉴权拦截
  http.post('/api/admin/deploy', async () => {
    return HttpResponse.json({ code: 'AUTH_EXPIRED', message: 'Token已过期' }, { status: 401 });
  })
];
在开发环境初始化 Worker,并确保生产环境下代码不会被执行:
// src/mocks/browser.ts
import { setupWorker } from 'msw/browser';
import { handlers } from './handlers';

export const worker = setupWorker(...handlers);

// src/main.ts(应用入口)
async function enableMocking() {
  if (process.env.NODE_ENV !== 'development') {
    return;
  }
  const { worker } = await import('./mocks/browser');
  // onUnhandledRequest: 'bypass' 避免未配置的普通资源报错
  return worker.start({ onUnhandledRequest: 'bypass' });
}

enableMocking().then(() => {
  // 挂载前端根组件
  // createApp(App).mount('#app');
});
2. YApi 反向代理配置(以 Vite 为例)
使用 YApi 时,前端代码无需在入口中注入任何客户端拦截脚本。只需在 vite.config.ts 中将特定的接口前缀代理至内网 YApi 提供的 Mock 根路径:
// vite.config.ts
import { defineConfig } from 'vite';

export default defineConfig({
  server: {
    proxy: {
      // 将 /api 前缀的所有请求转发至内网 YApi Mock 地址
      '/api': {
        target: 'http://yapi.internal.corp/mock/128',
        changeOrigin: true,
        rewrite: (path) => path.replace(/^\/api/, '')
      }
    }
  }
});
五、工程化落地四阶演进链路
从零引入一套完备的接口模拟体系,应当经历规范确立、环境隔离、边界模拟与测试切流四个连续阶段。
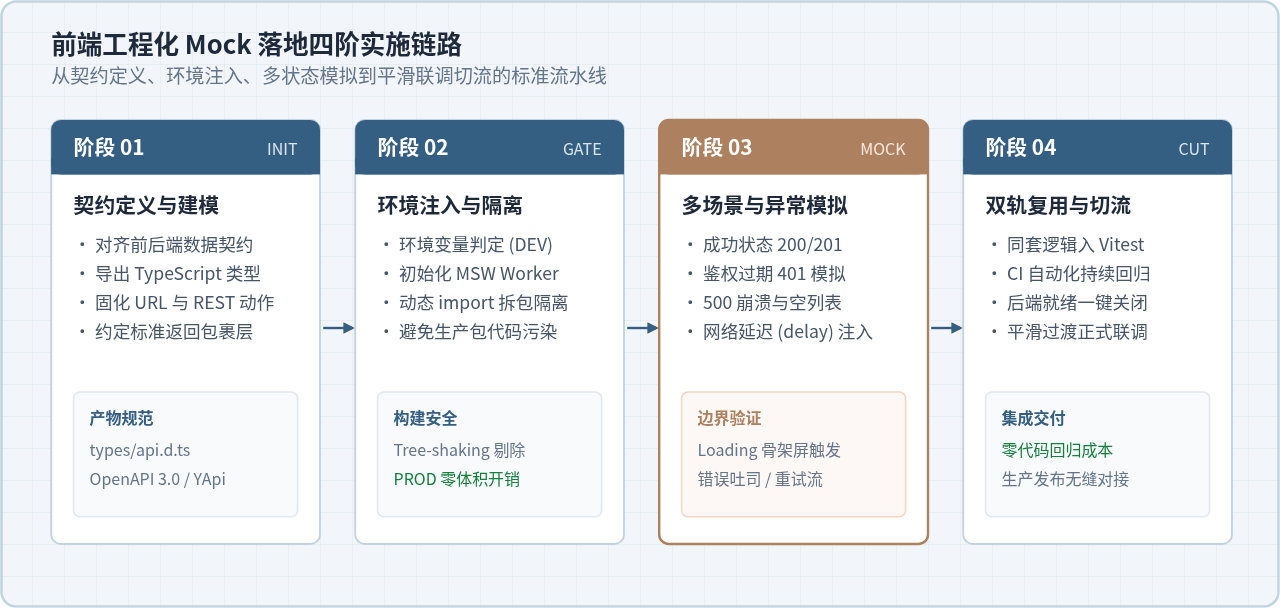
- 阶段一:契约确立与数据结构建模。优先固化 API URL 路由、HTTP 动作、Query/Body 字段结构及错误码规范,输出标准 TypeScript 类型。
- 阶段二:环境隔离与拦截器挂载。严禁在业务组件中直接引入 Mock 数据;利用动态
import()按需载入模拟层,确保生产环境构建物零体积开销。 - 阶段三:全场景状态与异常边界模拟。除了满足基本流程的 200 成功数据外,必须系统性构造 401 鉴权失效、500 服务崩溃、空数据状态及大体积列表,并借助
delay()验证界面交互的健壮性。 - 阶段四:单元测试复用与平滑联调切流。将模拟规则注入 CI 测试流程,后端接口联调完成时,只需关闭环境变量即可无缝对接正式服务。
六、生产环境隔离与避坑指南
- 严防代码泄露至生产环境:在老旧的 Mock.js 项目中,开发者常常直接在
main.js顶部使用同步import './mock',导致生产包体积虚增数百 KB,甚至将机密演示数据直接打包上线。务必使用环境变量与异步动态import()配合打包工具进行 Tree-shaking 彻底剔除。 - 静态 Service Worker 文件版本管理:使用 MSW 时,
mockServiceWorker.js需放置在public目录中并纳入版本控制。当升级 MSW 依赖版本时,必须同步重新运行npx msw init更新该静态文件,否则会因 API 协议不匹配出现握手失败。 - Cookie 与凭据模式差异:本地 Mock 请求与跨域服务器联调时,涉及
credentials: 'include'时表现不同。MSW 作为本地 Worker 能够精准模拟同源 Cookie 读写;而 YApi 若未配置同一域名的反向代理,直接跨域访问可能遇到跨域预检(OPTIONS)及跨站 Cookie 限制。
Turf.js 安装与引入:NPM 打包及 CDN 快速上手指南
2026-11-03 23:23:32
JS代码混淆后无法调试?Source Map配置与浏览器断点技巧
2026-11-03 14:12:17
前端JS发送HTTP请求遇到跨域(CORS)报错怎么解决
2026-11-02 10:30:07
Three.js怎么安装:npm引入与CDN加载方法
2026-11-02 09:23:52
Webpack Loader 配置与资源模块处理详解
2026-10-31 13:08:37