

为什么说JavaScript是动态弱类型语言
深入解析为什么说JavaScript是动态弱类型语言,从类型检查时机与类型转换规则两个维度,全面拆解动态类型与弱类型的底层机制及工程应对实践。
一、区分两个独立维度:类型时机与转换强度
很多初学者容易将“动态”与“弱类型”混为一谈,甚至误以为“动态就是弱类型”。实际上,它们属于不同的评判维度:
- 动态类型 vs 静态类型(检查时机):核心区别在于编译器/解释器何时执行类型检查。静态类型语言(如 Java、Rust、C++)在代码编译期就必须确定每个变量的类型;动态类型语言(如 JavaScript、Python、Ruby)在编译期不检查类型,而是在程序运行到具体语句时才判定和绑定类型。
- 弱类型 vs 强类型(转换宽容度):核心区别在于语言是否强制执行严格的类型边界。强类型语言(如 Python、Rust、Java)禁止对不兼容的类型进行隐式强制转换;弱类型语言(如 JavaScript、C、PHP)则会自动尝试将操作数转换为同一类型继续计算,尽可能不中断执行。
通过正交的二维象限,我们可以清晰地界定主流编程语言在类型系统中的真实分布:
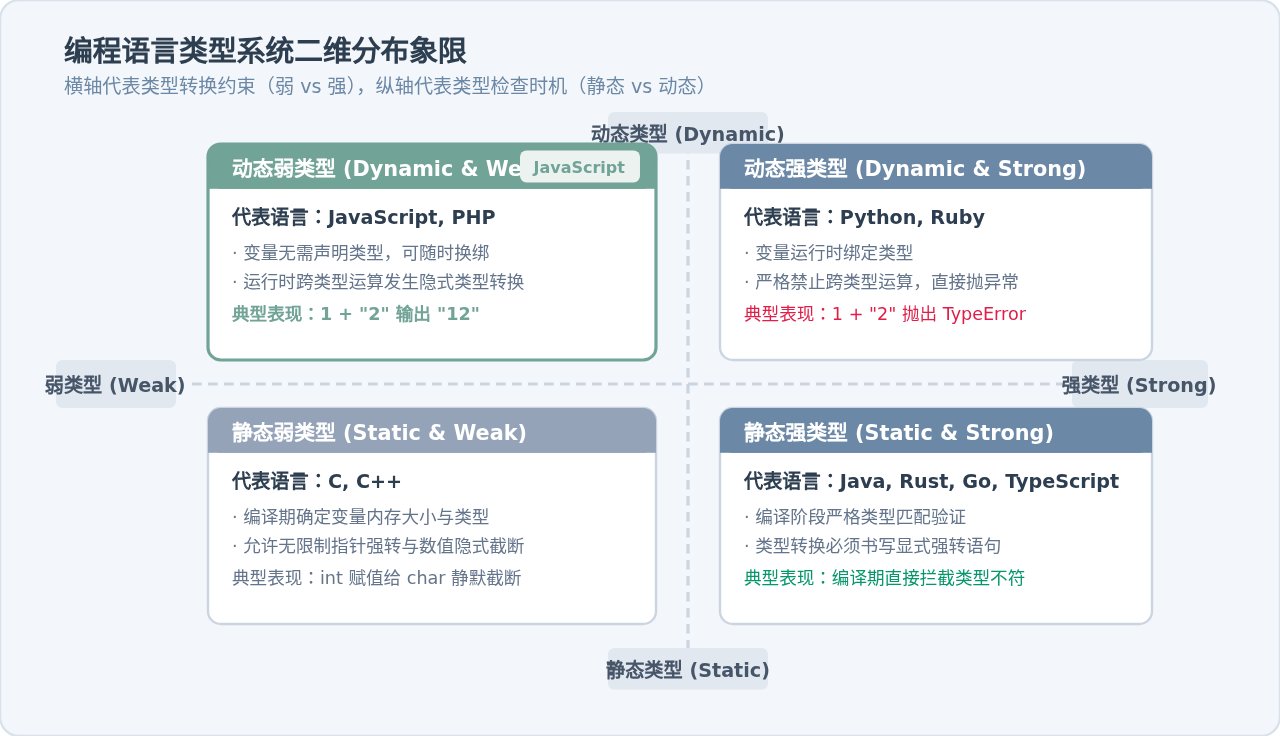
明确了这两个正交轴线后,我们分别深入剖析 JavaScript 的“动态”与“弱类型”究竟是如何在运行时运作的。
二、为什么说 JavaScript 是“动态类型”?
在 JavaScript 中,“动态类型”最直观的特征是:变量名本身并不拥有任何类型,拥有类型的是保存在内存中的具体值。代码不需要在编写阶段声明变量是 int、string 还是 boolean,且同一个变量在生命周期内可以被赋予任何类型的值。
1. 运行时类型推导与赋值自由
请看以下代码:
let data = 42;          // 此时 data 关联一个 Number 类型的值
data = "JavaScript";   // 合法:重新关联一个 String 类型的值
data = { id: 101 };    // 合法:重新关联一个 Object 类型的值
在 C 或 Java 等静态语言中,如果声明 int data = 42;,编译器会为 data 固定分配整型内存空间,后续若写入 data = "hello" 将在编译阶段直接报错。但在 JavaScript 中,变量名只是环境记录项(Environment Record)中的一个标识符指针,它仅仅是指向堆或栈中某个具体实体的引用。
2. 底层运行时的指针解耦
在 V8 引擎内部,类型信息以“类型标签(Type Tag)”或“隐藏类(Shape/Hidden Class)”的形式挂载在内存中的具体值上。每次对变量进行赋值,底层只是改变了指针的指向,而不需要为变量重新编译或分配专属类型结构:
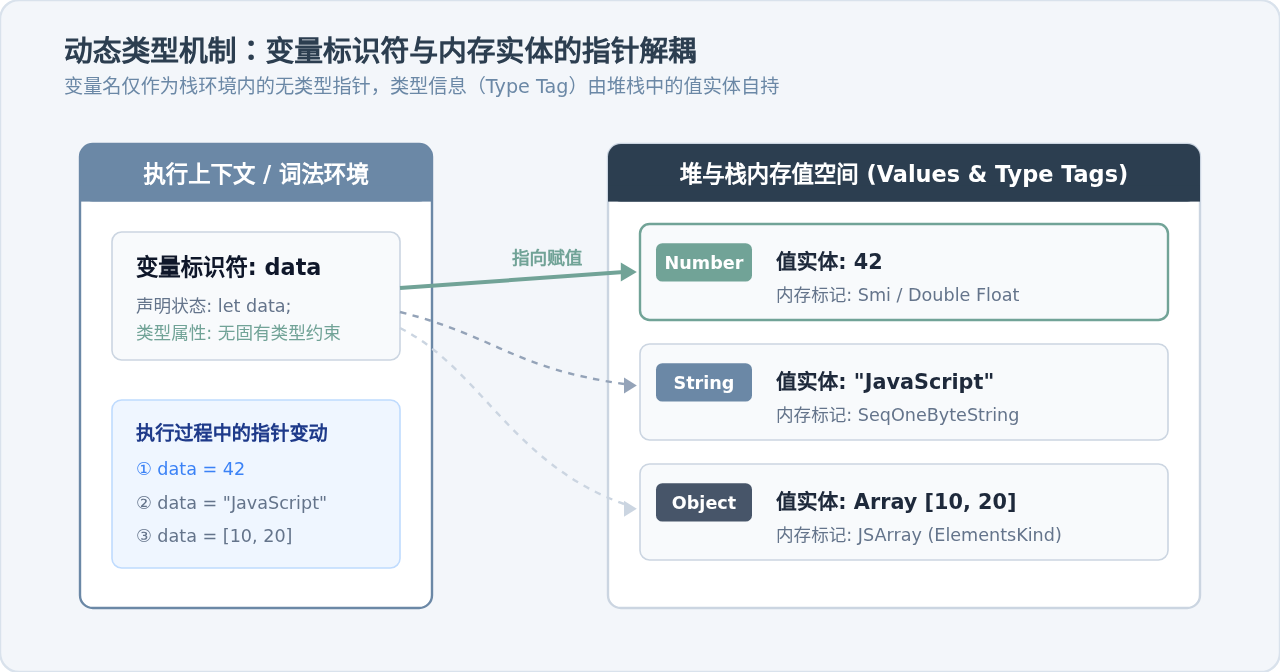
这种机制赋予了 JavaScript 极高的开发灵活性,开发者无需编写繁琐的类型模板或接口实现;但代价是无法在编码阶段借助编译器捕获拼写或属性缺失错误,一切类型合法性必须在运行到对应语句时由解释器动态结算。
三、为什么说 JavaScript 是“弱类型”?
如果说“动态”决定了变量何时绑定类型,那么“弱类型”决定的就是不同类型数据相遇时如何交互。弱类型的核心特征是:语言具备静默隐式类型转换(Implicit Coercion)机制。当某个操作符期望操作数是 A 类型,但实际传入 B 类型时,引擎不会立刻抛出类型错误,而是自动尝试将 B 转换为 A 再执行操作。
1. 典型的隐式类型转换现象
对比 Python(动态强类型)与 JavaScript(动态弱类型)处理跨类型运算的表现:
// JavaScript (弱类型)
1 + "2"        // 输出 "12":数字被自动转换为字符串,执行字符串拼接
"6" - 2        // 输出 4:字符串被强制转换为数值,执行数学相减
true + 1       // 输出 2:布尔值 true 被转为 1
[] + {}        // 输出 "[object Object]":两个引用类型被转换后拼接

# Python (强类型)
>>> 1 + "2"
TypeError: unsupported operand type(s) for +: 'int' and 'str'
从上述对比可见,Python 坚持“类型必须明确对齐”,绝不自作主张帮你拼接;而 JavaScript 为了保证脚本在浏览器中“尽量不崩潰”,内置了一整套详尽的隐式转换降级协议。
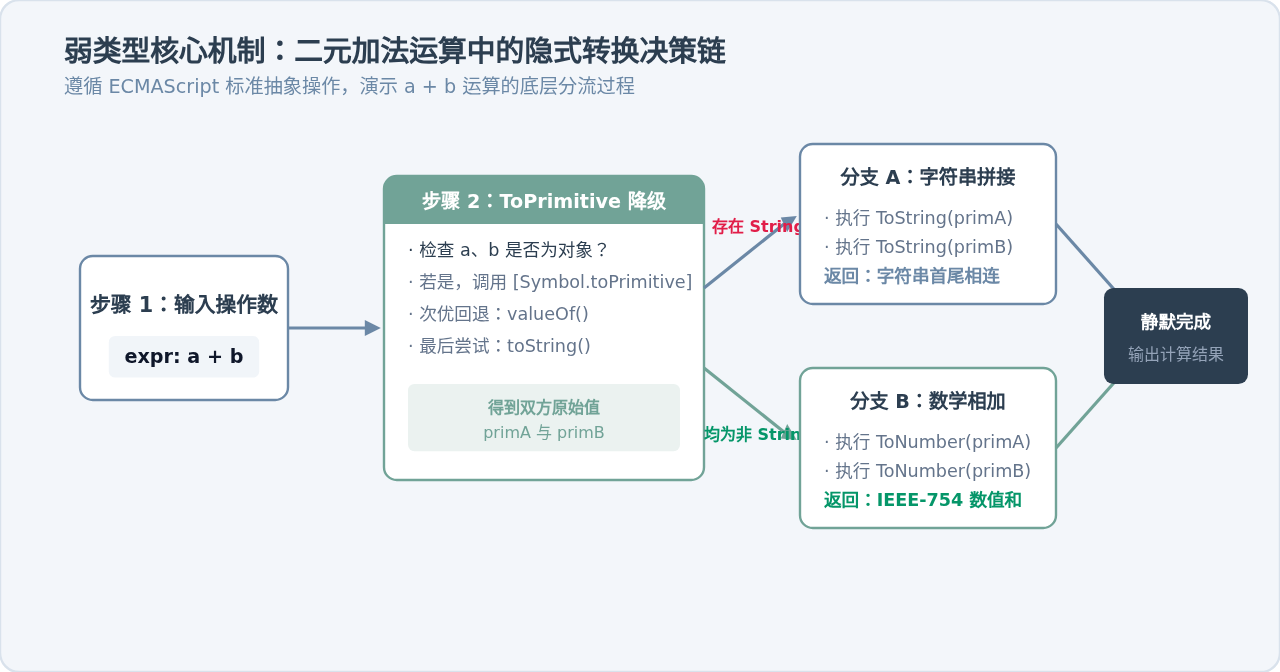
2. ECMAScript 底层抽象操作:ToPrimitive 流程
当对象参与运算时,JavaScript 规范定义了抽象操作 ToPrimitive。它决定了引用类型如何退化为原始值(Number 或 String):
四、动态弱类型对开发的影响与常见陷阱
动态弱类型带来了极低的上手门槛和极高的书写自由度,但在中大型工程中,也留下了容易引发潜在 Bug 的陷阱:
1. 宽松相等(==)导致的真值陷阱
宽松相等允许两端操作数进行多步隐式转换,产生违背直觉的判定结果:
0 == "";             // true (空字符串转为数字0)
0 == "0";            // true ("0" 转为数字0)
"" == "0";           // false (两个都是字符串,内容不相等)
false == [];         // true ([]转为""再转为0,false转为0)
null == undefined;   // true (规范特例定义)
2. 传参未对齐导致的运行时崩溃
由于缺乏编译期类型校验,函数接收的参数类型可能完全脱离预期:
function calculateTotal(price, count) {
  return price * count;
}
// 若调用者错误地传入了字符串或未定义值:
calculateTotal(100, undefined); // 输出 NaN,不会报错,但计算污染了后续逻辑
calculateTotal("100", 2);       // 输出 200,隐式转为数值
calculateTotal("100", "2a");    // 输出 NaN
3. V8 引擎去优化(Deoptimization)与性能开销
现代 JavaScript 引擎采用 JIT(即时编译)技术优化热点代码。如果某个函数每次接收的参数都是相同的结构(如稳定的 Number),JIT 会生成高效的机器码;一旦动态特性导致参数类型频繁变动(如从整型变为对象或字符串),引擎必须触发去优化(Bailout / Deopt),回退到解释执行模式,从而造成性能波动。
五、工程实践中的防御与规范体系
为了兼顾开发效率与工程稳定性,现代前端与 Node.js 社区总结了一套成熟的分层防御方案:
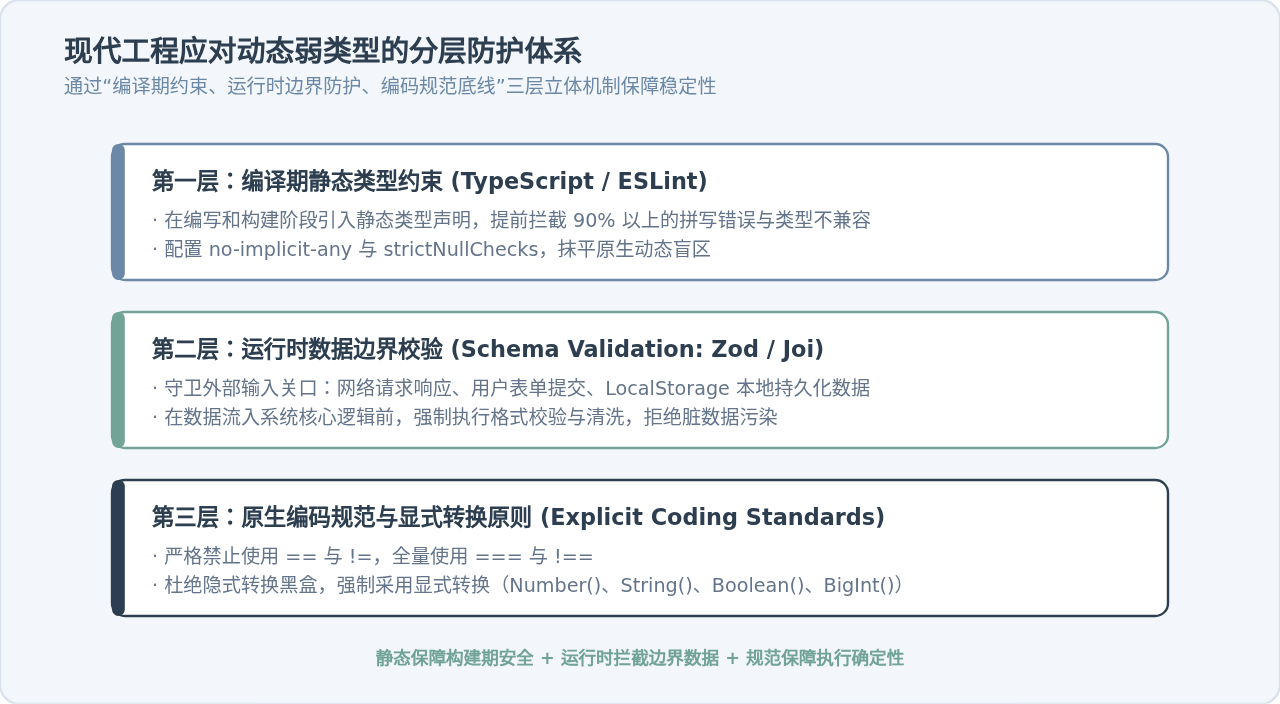
关键防御实践清单:
- 全量采用严格相等判断:在任何场景下均使用
===和!==,规避隐式转换的模糊边界。 - 推行显式类型转换:需要将字符串转数字时,明确调用
Number(val)或parseInt(val, 10),而不是依赖+val或val - 0。 - 拥抱 TypeScript 生态:在项目规模扩大时,引入 TypeScript 为动态弱类型的 JavaScript 加上静态类型护栏,在保留开发敏捷度的同时兼顾强类型语言的工程健壮性。
六、总结
回顾核心问题,“为什么说 JavaScript 是动态弱类型语言”的答案可概括为两点:
- 动态性:类型绑定在运行时的具体“值”上,而非代码中的“变量名”上,变量可随时指向任意类型,类型检查在运行时按需发生。
- 弱类型:面对不同类型的交互运算时,语言规范提供了容错的隐式类型转换机制,自动降级运算而避免直接中断程序。
这种设计契合了 JavaScript 诞生初期作为浏览器嵌入式轻量脚本的定位——易学、快速产出、尽量不让页面崩溃。而在现代工程开发中,理解其底层机制并建立分层防护策略,则是写出高质量、高可靠代码的必备素养。
JS 怎么使用 pako.js 解压 gzip 数据流
2026-11-05 15:54:33
零基础先学JavaScript还是Python?对比学习难度与上手曲线
2026-11-05 14:47:40
JS代码反混淆:主流在线工具与本地软件推荐
2026-11-04 19:28:41
浏览器控制台查看格式化JSON有哪些实用技巧
2026-11-04 16:56:53
JS控制台打印基础:console.log语法与多参数用法
2026-11-04 09:23:11







