

JSP页面中怎么正确嵌入和使用JavaScript代码
本文详细讲解在JSP页面中正确嵌入与使用JavaScript代码的方法,理清服务端与客户端生命周期的本质区别,介绍静态嵌入、服务端向前端安全传参、防范XSS风险以及组织前后端解耦的最佳实践。
在基于 Java Web 的传统与过渡架构中,JSP(JavaServer Pages)常被用于生成动态 HTML 视图,而 JavaScript 则负责在浏览器端驱动用户交互和动态行为。正确在 JSP 页面中嵌入和使用 JavaScript 代码的核心原则,在于清晰界定“服务端模板渲染阶段”与“客户端脚本执行阶段”的物理边界。本文将从代码引入方式、服务端向前端传参的规范做法、转义防注入机制,以及前后端逻辑解耦这四个维度展开,提供清晰稳妥的实践路径。
一、分清执行时机:服务端渲染与浏览器执行
初学者在 JSP 中写 JavaScript 时常遇到语法混淆或运行异常,其本质原因是混淆了 Java 代码与 JavaScript 代码的生命周期。JSP 文件在服务器端首先被翻译并编译为 Servlet 类,当用户发起请求时,服务器执行该 Servlet 并将 Java 代码(如脚本片段、JSTL 标签、EL 表达式)计算为静态的文本流发送给浏览器;只有当浏览器完整接收到该 HTML 文本流后,内置的 JavaScript 引擎才会解析并执行 <script> 标签内的逻辑。
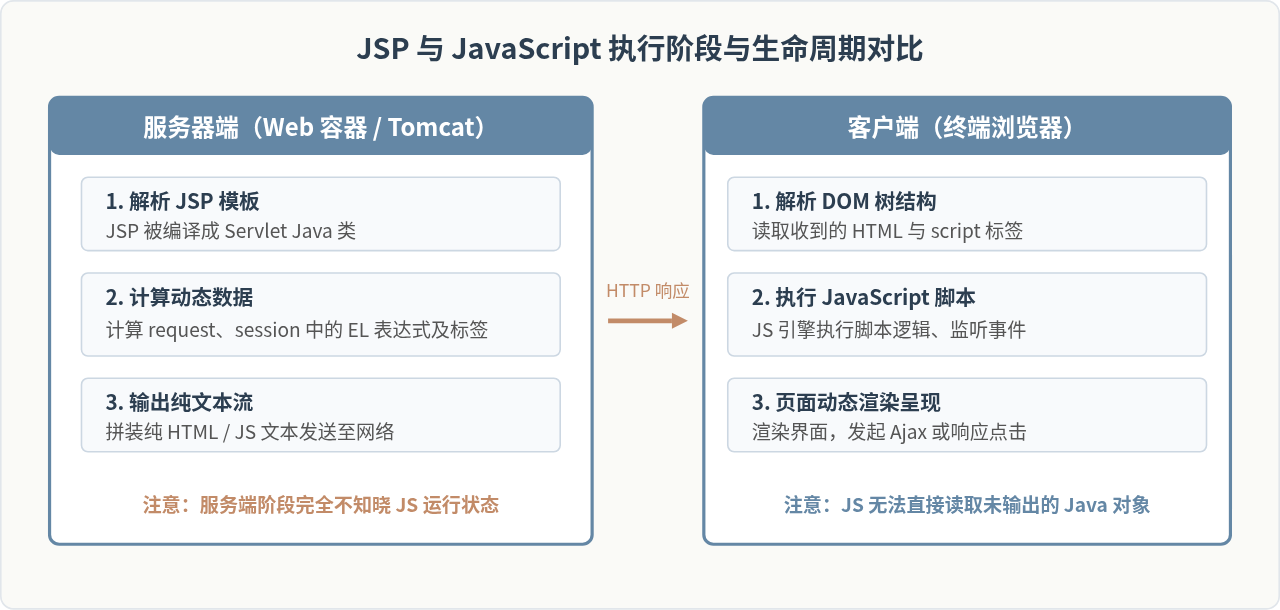
这意味着:JavaScript 无法直接操作 Java 内存对象,Java 也无法在服务端执行 JavaScript 变量逻辑。两者交流的唯一纽带,是服务端在生成文本时注入到 HTML 中的字符数据,或者后续由客户端发起的 HTTP/Ajax 请求。
二、基础嵌入方式:外部脚本与内联脚本
在 JSP 中引入 JavaScript,主要有外部引入和内联两种方式,实践中以外部独立文件引入为主,内联脚本为辅。
1. 引入外部 .js 文件(推荐)
将业务逻辑写在独立的 .js 文件中,便于浏览器进行 HTTP 缓存、压缩合并和静态语法校验。在 JSP 中引用外部脚本时,切忌使用容易因部署路径变动而失效的相对路径,建议结合上下文路径(Context Path)构建绝对引用:
<!-- 规范的外部引入方式 -->
<script src="${pageContext.request.contextPath}/static/js/user-profile.js"></script>
使用 ${pageContext.request.contextPath} 能够确保不论应用是部署在根目录还是二级虚拟目录,路径都能被正确解析,避免产生 404 静态资源找不到的问题。
2. 编写内联 <script> 脚本
当页面包含非常轻量、仅限该页且必须在页面加载时完成的简单初始化配置时,可使用内联脚本。放置位置一般位于 </body> 结束标签之前,以避免阻塞首屏 DOM 树的构建:
<!DOCTYPE html>
<html>
<head>
    <title>用户详情</title>
</head>
<body>
    <h1>用户信息看板</h1>
    <button id="refreshBtn">刷新数据</button>

    <!-- 页面主体结构加载完毕后再执行内联脚本 -->
    <script>
        document.getElementById('refreshBtn').addEventListener('click', function() {
            console.log('点击了刷新按钮');
        });
    </script>
</body>
</html>
三、服务端数据传递到 JavaScript 的规范做法
在实际开发中,最普遍的需求是将后端 Servlet 中准备好的数据(如用户登录态、ID、业务配置)传递给前端 JavaScript 代码使用。以下四种方式按照推荐程度依次递减。
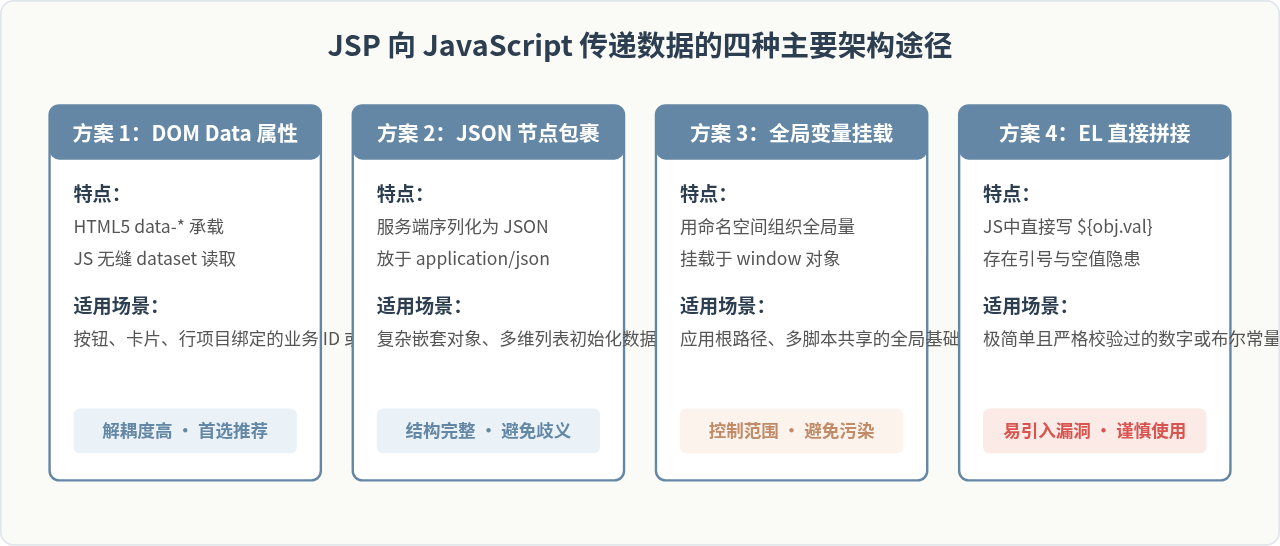
方式一:利用 HTML5 data-* 属性(最佳实践)
这种方法彻底实现视图与逻辑的解耦。JSP 仅负责把属性渲染在 DOM 元素上,外部 JS 文件通过标准的 dataset 接口提取,不需要在 JS 文件中编写任何 JSP 特殊标签。
<!-- JSP 中将数据赋予 DOM 节点 -->
<div id="userCard"
     data-user-id="${user.id}"
     data-role="${user.role}"
     data-is-active="${user.active}">
    <span>用户: ${user.name}</span>
</div>

<!-- 纯外部 JS 文件中安全提取 -->
<script>
    var userCard = document.getElementById('userCard');
    var userId = userCard.dataset.userId;
    var role = userCard.dataset.role;
    var isActive = userCard.dataset.isActive === 'true';
    console.log("加载用户ID: " + userId + ",角色: " + role);
</script>
方式二:使用非执行脚本标签传输 JSON 数据
当后端需要传递复杂的列表、树结构或多维对象时,将对象序列化为 JSON 字符串,并包裹在 <script type="application/json"> 容器内。由于该类型不会被浏览器作为可执行代码运行,既避免了 XSS 触发风险,又方便前端调用 JSON.parse() 解析:
<!-- JSP 视图层输出纯数据定义 -->
<script id="serverDataPayload" type="application/json">
    ${serverGeneratedJson}
</script>

<script>
    var rawText = document.getElementById('serverDataPayload').textContent;
    try {
        var appConfig = JSON.parse(rawText);
        console.log("初始化配置项:", appConfig);
    } catch (e) {
        console.error("JSON 数据解析失败", e);
    }
</script>
方式三:建立统一的全局配置命名空间
若多个外部脚本依赖公用上下文(例如后端 API 基础路径、当前登录人凭证),可以在页头只用一个小型内联脚本建立单例命名空间:
<script>
    window.AppConfig = {
        contextPath: "${pageContext.request.contextPath}",
        currentUserId: "${sessionScope.userId}",
        token: "${sessionScope.csrfToken}"
    };
</script>
<!-- 后续加载的独立 JS 文件均可直接读取 window.AppConfig -->
<script src="${pageContext.request.contextPath}/static/js/api-client.js"></script>
四、标准实施步骤:从 JSP 页面构建到 JS 交互验证
为了让读者在实际工程中快速落地,下面按具体操作流程归纳四个标准实施步骤:
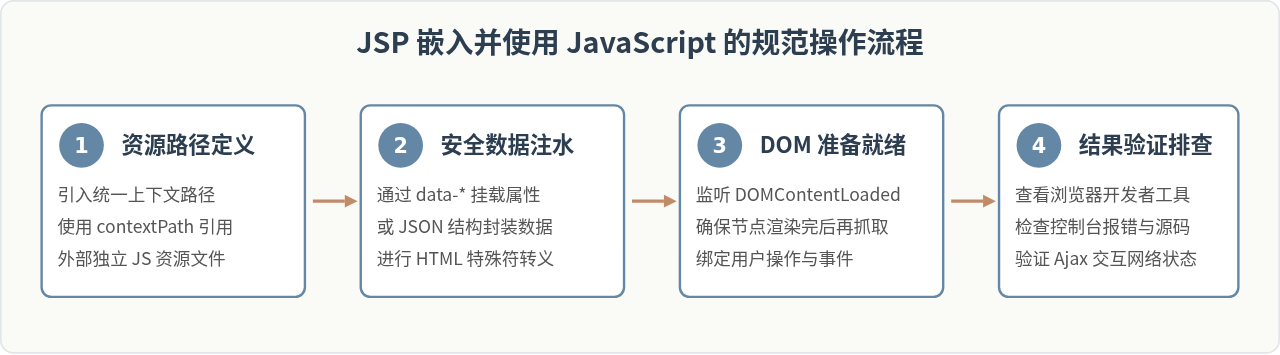
第一步:配置脚本引用路径。检查 JSP 文件头部或尾部,统一采用 <script src="${pageContext.request.contextPath}/static/..."></script> 的形式引用静态文件。
第二步:进行安全数据注水。如有服务器端状态需提供给前端,使用 data-* 属性注入到对应 HTML 标签,或者在 <head> 中初始化 window.AppConfig 结构。
第三步:等待 DOM 加载完毕。在外部脚本中统一使用事件监听包裹核心代码,防止因 DOM 节点尚未就绪而返回 null:
document.addEventListener('DOMContentLoaded', function() {
    // 确保页面 DOM 元素加载完成后执行逻辑
    var btn = document.getElementById('submitBtn');
    if (btn) {
        btn.addEventListener('click', handleSubmit);
    }
});第四步:通过浏览器开发者工具检查。右键页面选择“查看网页源代码”,核对 JSP 输出后的最终结果是否为预期的标准 HTML/JS 文本;按下 F12 查看 Console 面板是否有 SyntaxError 或变量未定义错误。
五、常见陷阱与注意事项
1. 引号截断与字符串注入(XSS 隐患)
如果直接在 JavaScript 中拼写 EL 表达式:var username = "${user.name}";,一旦用户姓名中包含双引号、单引号或反斜杠(如 Tom" || alert(1) || "),就会发生两类故障:要么直接引起前端 JS 语法报错解析崩溃,要么直接演化为存储型/反射型 XSS(跨站脚本攻击)漏洞。
防范规则:禁止将未经严格字符转义的服务端字符串直接裸拼在 <script> 的单双引号内部。若必须输出,请使用 <c:out value="${user.name}" escapeXml="true"/> 放入 DOM 属性中,再通过 JS 读取。
2. 忽略 null 值的处理导致页面崩塌
当后端 Java 对象属性为 null 时,EL 表达式默认会输出空字符串。例如:
// 如果 article.count 为 null,输出为:var totalCount = ; -> 语法错误!
var totalCount = ${article.count};

// 正确防守写法:
var totalCount = Number("${article.count}") || 0;
3. 不要在 JavaScript 中使用 Java 控制结构拼装逻辑
切忌在同一个函数中混合书写 <% if (...) { %> 或 <c:if> 标签来拼凑 JS 的 if-else 分支。这种混合写法会使代码极其晦涩难以调试,并完全破坏 IDE 的语法高亮和静态检查。应当将条件计算统一留在服务端处理好,或者向前端输出一个明确的状态布尔值,由纯 JS 条件语句做分支判断。
六、实践总结与决策导图
在 JSP 页面中规范嵌入和使用 JavaScript 代码,本质是让服务端做好模板输出,让客户端专注交互控制。下表总结了各类嵌入方式的优缺点与适用场景:
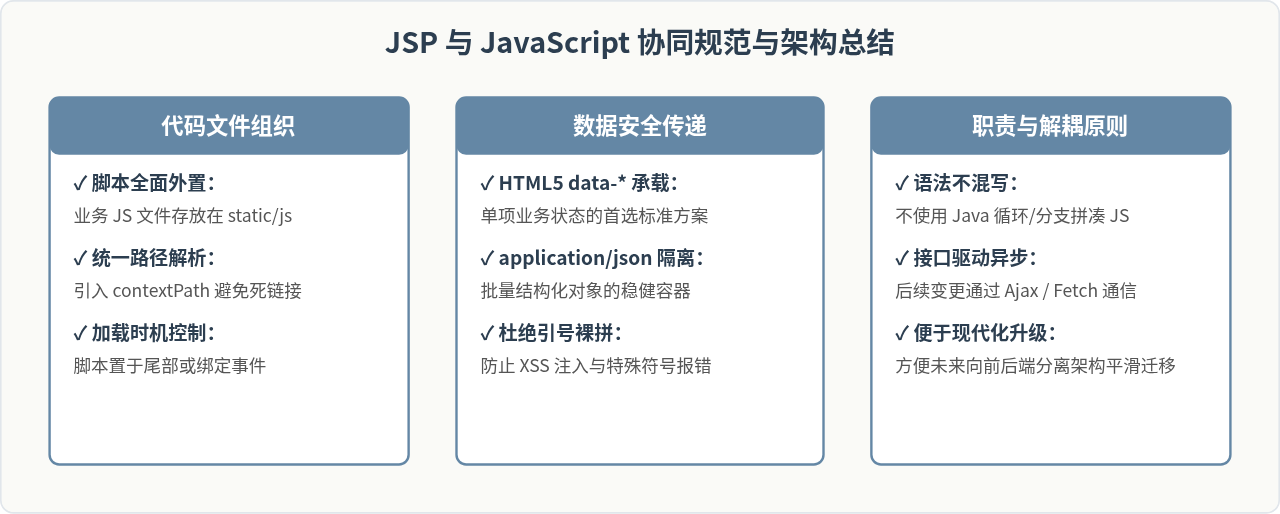
遵循上述规范,不仅能够消除变量未定义、引号截断、中文乱码等常见错误,还能显著增强系统的安全性与代码可读性,为后续工程向现代化前后端分离演进打下坚实的基础。
JavaScript异步发送HTTP请求时怎么优雅地处理错误
2026-11-05 17:10:44
5款主流JS在线运行工具对比:CodePen、JSFiddle与StackBlitz怎么选
2026-11-05 17:04:04
JavaScript入门书籍避坑:这些书不适合初学者
2026-11-05 16:31:15
JS使用Math.round实现保留两位小数的原理与代码
2026-11-05 15:35:55
JavaScript 原生 Date 对象怎么实现日期加减
2026-11-05 14:30:00







