

JavaScript解构赋值报错:Cannot destructure property of undefined
深入解析JavaScript解构赋值报错Cannot destructure property of undefined的底层机制,详细剖析参数解构、嵌套对象、异步请求等高发场景,并提供四种工程化防御与修复方案。
这个报错的本质非常明确:在执行对象解构赋值时,右侧提供的数据源求值结果为 undefined(或未传实参),JavaScript 运行时无法将其转换为对象并提取内部属性,因而直接抛出 TypeError: Cannot destructure property 'xxx' of undefined 并中断程序。解决该问题的核心在于确保右侧目标始终具备合法的对象结构,最直接的手段是为解构表达式设置兜底默认值 = {}、结合可选链或者在入口建立安全守卫判断。
一、报错背后的执行机制与根本原因
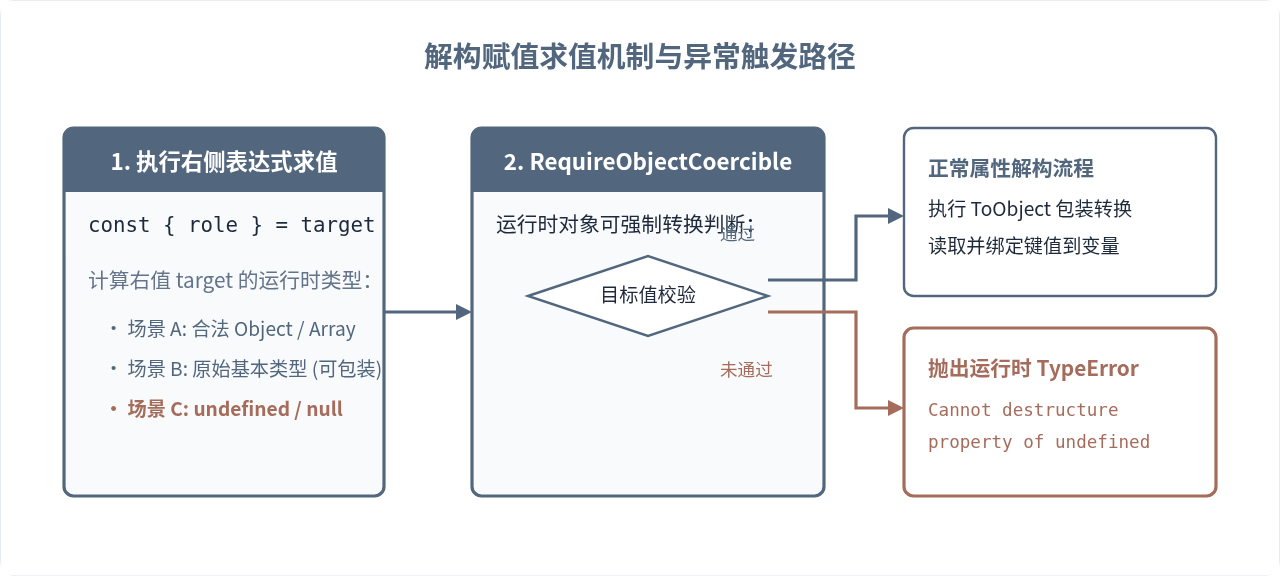
在 ECMAScript 规范中,对象解构并非直接“在空指针上读取属性”,而是包含严格的内部类型求值流程。当编写诸如 const { name } = source; 的语句时,引擎内部会先对右侧的 source 执行抽象操作 RequireObjectCoercible(source) 与 ToObject(source)。
如果 source 是一个数字、字符串或普通对象,JavaScript 能够将其包装为对应对象并尝试查找指定键名;但如果 source 为 undefined 或 null,规范规定不能将其强制转换为对象,引擎在此刻便会立即中断求值流程并抛出 TypeError。正因如此,即使为左侧属性定义了属性默认值(如 const { name = '访客' } = source;),只要外层的 source 本身为 undefined,错误依然会发生,因为解构根本没有执行到读取内部属性的这一步。
二、四类高发报错场景实例分析
在日常业务开发中,该报错通常集中在以下四种情况中出现。明确具体的触发场景,有助于快速定位隐患代码。
1. 函数形参直接解构,调用时未传实参
当定义一个接收配置项对象的函数并直接在参数列表中解构时,如果调用方没有传入任何参数,形参接收到的便是 undefined,此时解构立刻崩溃:
// 声明阶段定义了对象解构
function initEditor({ container, readOnly = false }) {
  console.log(container, readOnly);
}

// 错误调用:调用时未传递任何实参,形参默认为 undefined
initEditor();
// Uncaught TypeError: Cannot destructure property 'container' of undefined or null.
2. 多层嵌套对象的中间属性缺失
解构多层嵌套数据时,只要中间任意一层节点为 undefined,内层解构就会直接命中该错误:
const response = {
  data: {
    // 假设未返回 profile 对象
  }
};

// 中间层 profile 为 undefined,继续解构 nickname 直接引发报错
const { data: { profile: { nickname } } } = response;
// Uncaught TypeError: Cannot destructure property 'nickname' of undefined.
3. 异步请求尚未就绪或请求失败
在前端网络通信中,组件初次渲染或网络接口返回异常(如 500、空数据)时,数据变量尚未被填充:
async function loadUserProfile() {
  const res = await fetch('/api/user/info');
  const payload = await res.json(); // 假设后端在鉴权失败时未返回 data 字段

  // payload.data 是 undefined,解构立刻抛出错误
  const { data: { token } } = payload;
}
4. 调用的函数在部分分支中缺少显式返回值
如果解构赋值的右侧是一个函数调用的返回值,而该函数在某些边界条件分支中没有 return 语句(隐式返回 undefined),调用方在解构时便会直接报错:
function parseConfig(rawString) {
  if (!rawString) return; // 隐式返回 undefined
  return JSON.parse(rawString);
}

// 当传入空字符串时,parseConfig 返回 undefined
const { theme, layout } = parseConfig('');
// Uncaught TypeError: Cannot destructure property 'theme' of undefined.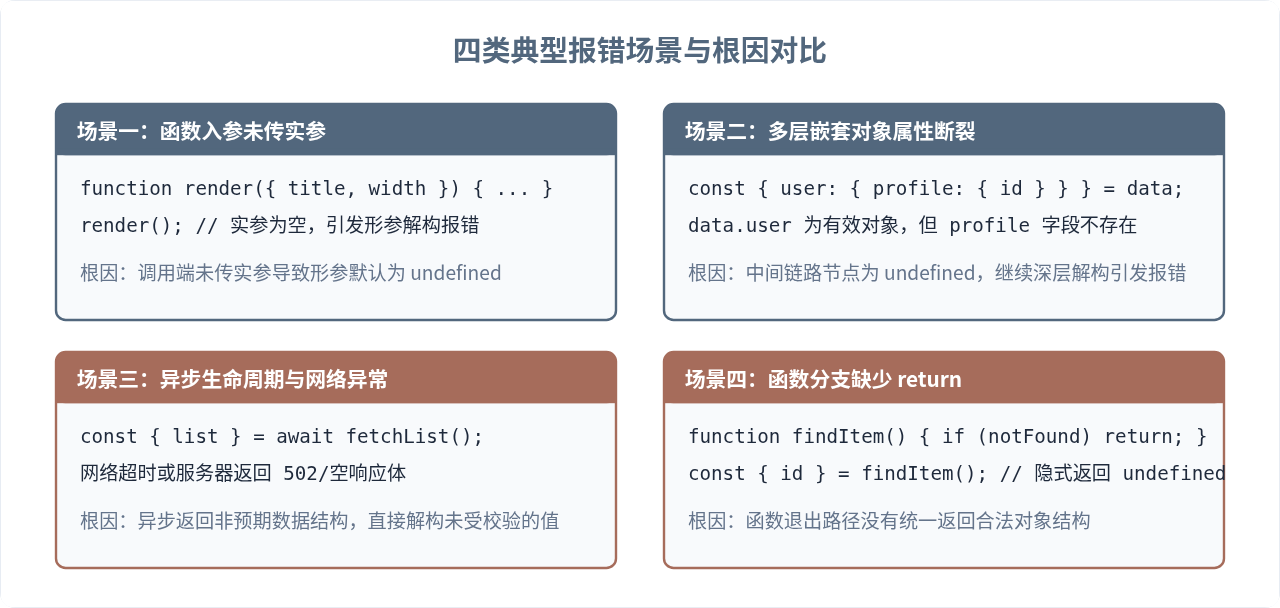
三、排查与修复标准操作流程
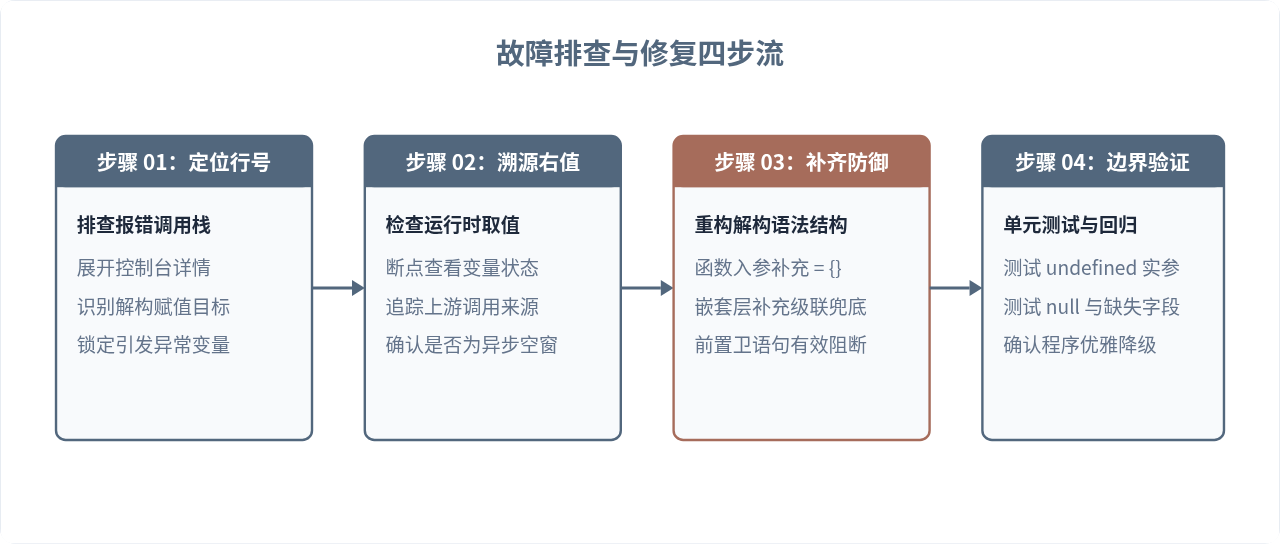
当控制台弹出该错误时,可以遵循四个具体步骤完成溯源与修复:
- 查看调用栈锁定行号:点击控制台报错信息展开完整的调用栈,跳过第三方框架包装层,直接跳转至发生报错的业务源码行,观察是在哪一个解构表达式处抛出的。
- 打印并检查右值来源:在报错行的上方添加
console.log('Target Value:', source)或在浏览器 Sources 面板打上断点,查看右侧变量在运行时的真实取值与调用时序。 - 根据场景实施防御:若为函数入参,补充形参默认值;若为异步或嵌套属性,使用多层解构兜底或可选链辅助。
- 验证边界与空值传参:手动传入
null、undefined或空对象,检查页面或接口是否能够正常走入降级逻辑而不抛出未捕获异常。
四、四种工程化防御与修复方案
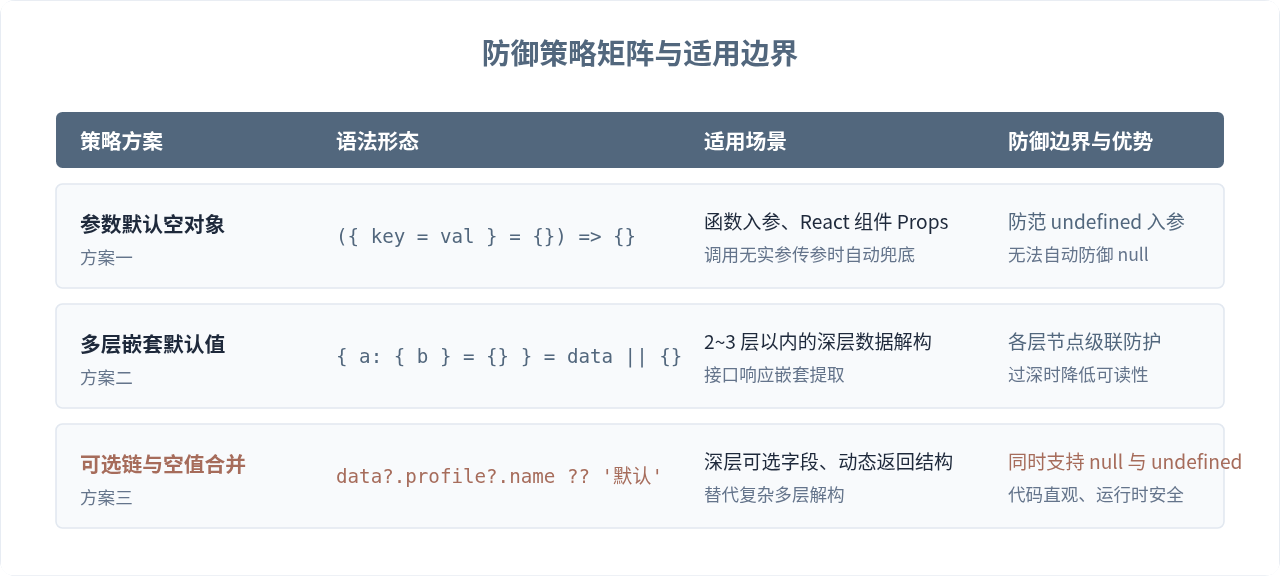
为了从根本上消除解构隐患,通常根据调用场景选用以下防御策略:
方案 1:为整个解构目标赋予空对象默认值(针对函数形参)
在函数声明时,不仅可以为具体属性指定默认值,更关键的是要为整个解构对象指定默认值 = {}。这样无论外部传参为空还是显式传入 undefined,都不会发生崩溃:
// 关键在于外层的 = {}
function setupComponent({ title = '默认标题', visible = true } = {}) {
  console.log(title, visible);
}

// 正常调用:安全运行,输出 "默认标题 true"
setupComponent();

// 显式传入 undefined:触发参数默认值,同样安全运行
setupComponent(undefined);JavaScript 中默认参数仅在传入 undefined 时生效。如果调用端显式传入了 null(例如 setupComponent(null)),默认参数不会被触发,RequireObjectCoercible(null) 依然会抛出异常。若需要兼容 null,可在函数体内做逻辑处理或使用方案 4。
方案 2:分层默认值(针对多层嵌套解构)
针对多层对象,如果直接一层到底进行解构,必须为中间每一级都定义默认对象兜底:
const apiData = getApiResponse();

// 将中间层 profile 赋予兜底默认值 = {},同时外层也做防空保护
const { profile: { nickname = '匿名用户', avatar = '' } = {} } = apiData || {};

console.log(nickname); // 若 profile 不存在,安全回退到 '匿名用户'
方案 3:可选链(Optional Chaining)与属性读取解耦
在面对可能出现深层缺失的数据结构时,盲目使用过于复杂的深层解构语法往往降低代码可读性。此时推荐使用 ES2020 引入的可选链操作符 ?. 配合空值合并操作符 ??,将解构与空值判断分离:
// 方式 A:复杂的多层解构(容易在层级过多时语法混乱)
// const { a: { b: { c } = {} } = {} } = source || {};

// 方式 B:推荐的可选链平铺读取
const username = user?.profile?.details?.name ?? '默认名称';
方案 4:前置守卫(Guard Clause)提前拦截异常流
在复杂的业务函数或 React 组件入口,如果后续计算严重依赖某些核心对象,在函数首行进行前置校验是更健壮的设计方式:
function processOrder(orderData) {
  // 前置守卫:遇到空值立即返回或抛出具有业务含义的清晰错误
  if (!orderData || typeof orderData !== 'object') {
    console.warn('processOrder: 传入无效订单数据');
    return null;
  }

  // 此时无需在各处编写繁琐的防御,安全解构
  const { orderId, items, paymentInfo } = orderData;
  return { orderId, count: items.length };
}
五、工程化防范与代码规范建议
为了在团队协作与大型项目中杜绝此类隐患,建议结合以下工程手段:
- 开启 TypeScript 严格空检查:在
tsconfig.json中启用"strictNullChecks": true。当函数参数或接口可能包含undefined时,编译器会在编码期静态报错,禁止直接在可空对象上进行解构。 - 引入运行时 Schema 校验:对于不可控的网络响应,使用 Zod、Yup 等工具进行数据解析校验,在数据进入业务逻辑前将其转换为受信任的安全对象模型。
- 配置 ESLint 规则:利用 ESLint 规则检测未设置默认值的解构模式,确保公共函数或公共组件的形参严格具备保底机制。
JS动态构建复杂嵌套JSON对象的方法
2026-11-05 15:41:52
JS负数取余为什么是负数?详解余数与模运算区别
2026-11-05 13:34:41
JS 解压出现乱码或报错怎么解决?
2026-11-05 12:32:38
JS 中 startsWith、indexOf 与正则判断字符串前缀的对比
2026-11-04 22:19:43
JS解析Excel后怎么将数据转换为JSON格式
2026-11-04 20:58:28
相关标签:







