JavaScript与JSP的职责分工:数据逻辑处理与页面交互的实现边界
深入解析Java Web体系中JSP与JavaScript的本质区别与职责分工。从服务端JVM生命周期与浏览器客户端执行时序出发,详述数据逻辑处理与页面交互的实现边界、数据通信规范及常见认知误区排查。
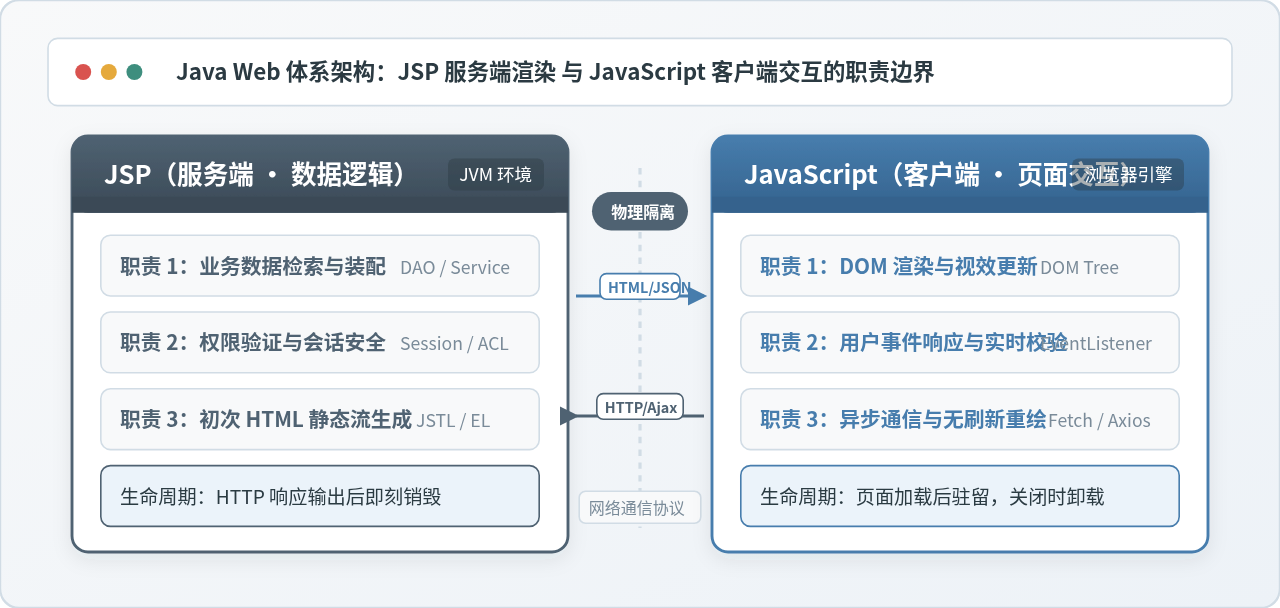
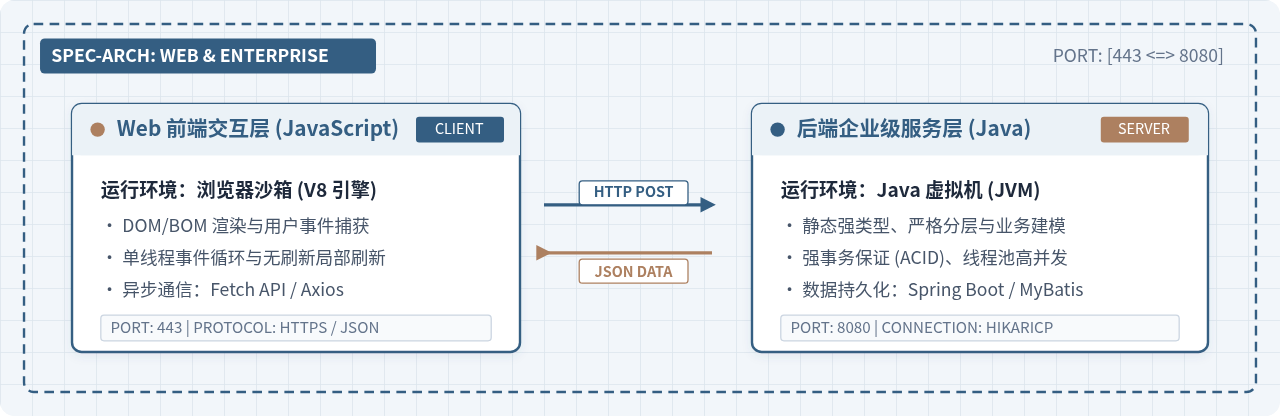
.jsp 为后缀的文件中。这种语法与代码文件的混合,常令初学者产生二者可以无缝交换数据的错觉。明确两者的核心分界在于执行物理环境与生命周期的时序差异:JSP 是在服务器 JVM 内部执行的模板引擎,负责数据库查询、权限把控与初始 HTML/JS 字符流的生成;而 JavaScript 则在用户终端的浏览器引擎中执行,负责 DOM 事件监听、视图动态重绘与异步网络通信。厘清二者的实现边界,是杜绝逻辑混乱与严重安全隐患的关键。
一、执行环境与生命周期:服务端渲染与客户端运行的时序差
要彻底区分 JSP 与 JavaScript,首先需要从物理宿主与运行时间线上审视两者的生存周期。很多人误以为浏览器在打开一个 JSP 页面时,Java 代码和 JavaScript 代码在同时运行,这在底层机制上是完全错误的。
JSP 的本质是运行在服务端的 Java Servlet:当客户端浏览器向 Web 服务器(如 Apache Tomcat)发起对 index.jsp 的 HTTP GET 请求时,服务器容器首先检查该 JSP 是否已被编译。如果未编译,容器会将其转译为标准的 Java 源代码(实现 HttpJspPage 接口的 Servlet 类),随后编译为字节码并加载到 JVM 内存中。当调用其 _jspService() 方法时,Java 代码开始从数据库查询数据,执行条件判断与循环分支,并将最终拼装好的 HTML、CSS、JavaScript 文本以纯字符流的形式写入 HTTP 响应体。
JavaScript 的宿主是浏览器渲染与脚本引擎:当服务端的 HTTP 响应报文穿越物理网络抵达客户端后,浏览器的渲染引擎开始逐行解析接收到的 HTML 字符流并构建 DOM 树。当解析到 <script> 标签或外链脚本时,浏览器的 V8 或 JavaScriptCore 引擎才被唤醒,开始分配调用栈、注册事件循环并执行 JavaScript 逻辑。
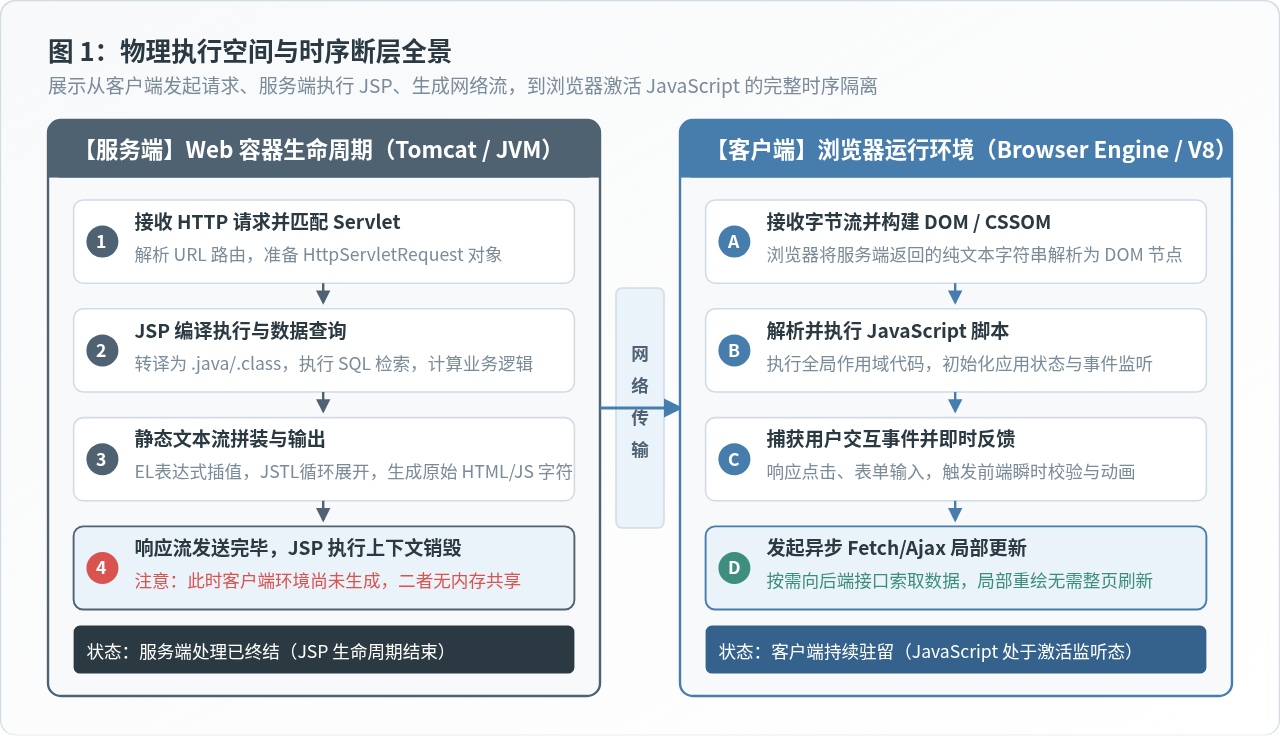
如上图所示,两者之间存在不可逆转的时序断层:在 JavaScript 开始执行的第一行代码之前,JSP 的生命周期早已在服务器端彻底终结并释放了内存。这就决定了:
- JSP 只能看到服务器内部的资源(如 ServletContext、HttpSession、数据库连接池、Spring Bean 等),对客户端的屏幕分辨率、鼠标点击、DOM 状态毫不知情。
- JavaScript 只能操纵客户端浏览器内部提供的对象(如
window、document、localStorage等),对服务器内存中的 Java 变量和业务上下文没有任何直接引用权限。
二、核心职责边界:数据逻辑处理与页面交互的实现矩阵
明确了时序断层后,我们在系统设计中就能划定清晰的职责边界。违背职责边界的典型表现是:试图在前端用 JS 处理涉及核心商业规则或敏感权限的逻辑,或试图在后端用 JSP 感知并控制具体的按钮动效与弹窗交互。
1. JSP(服务端)的核心职责边界
- 持久化业务逻辑与事务控制:所有直接涉及数据库的增删改查、分布式事务、订单扣款、库存计算等操作,必须全部封闭在 Java 后端逻辑中。JSP 仅作为这些业务数据的展示模板。
- 身份鉴权与数据安全过滤:根据当前登录用户的角色,在生成 HTML 前就决定是否渲染某个受保护的页面模块。不具备权限的数据根本不应该包含在送往浏览器的响应流中。
- 首屏静态结构与 SEO 友好度保障:将搜索引擎抓取所需的基础元信息、文章主体和导航栏在服务端直接填充完毕,生成完整的语义化 HTML,避免客户端渲染白屏。
2. JavaScript(客户端)的核心职责边界
- 用户交互感知与事件调度:捕获用户的鼠标点击、滚动、拖拽、键盘输入等即时事件,并在毫秒级内给出交互反馈(如高亮、展开下拉框、模态框弹出)。
- 即时前端格式校验:在表单尚未提交给后端之前,校验手机号位数、邮箱格式、密码复杂度及密码两次输入一致性,减少无效网络往返,提升用户体验。
- 动态 DOM 操作与局部渲染:利用 DOM API 或前端框架,按需增删修改页面节点,无需整页刷新重载。
- 异步网络请求(AJAX / Fetch):在页面保持当前浏览上下文的状态下,静默向后端 API 索取增量数据,并就地更新对应区块。
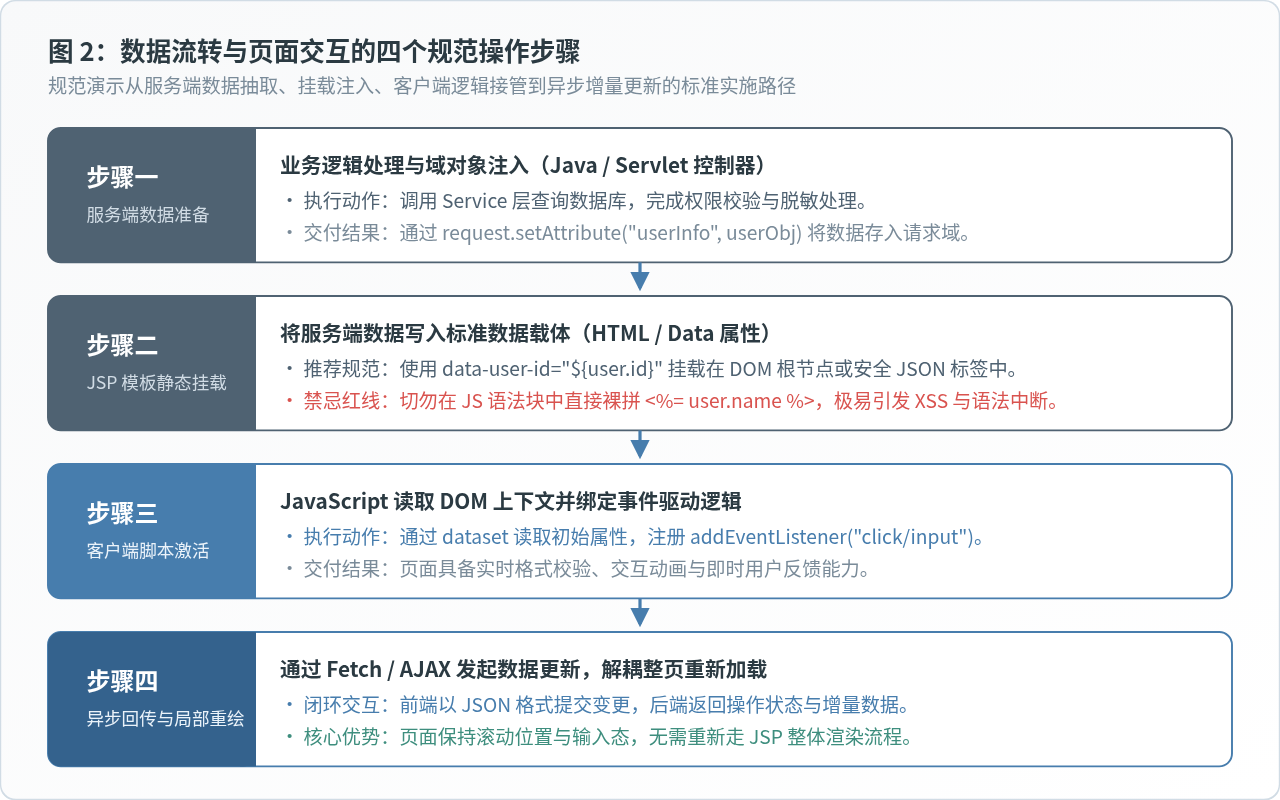
遵循上图所示的四个步骤,可以保证数据从业务层流向展示层时结构清晰、职责不发生串扰。特别是在步骤二与步骤三中,JSP 充当“数据注入器”,而 JavaScript 充当“交互驱动器”。
三、典型交互场景与数据传递规范
在实际编码过程中,JSP 与 JavaScript 必然需要产生数据联动。如何在这道物理鸿沟之间安全、规范地传递数据?以下结合三个最常见的生产场景给出具体的实现代码与注意事项。
场景一:JSP 向 JavaScript 传递初始渲染数据
当页面初次加载时,前端脚本往往需要知道当前用户的基本信息(如用户 ID、角色标识),以便初始化界面状态。初学者常写出以下极度危险的“暴力拼接”代码:
<!-- 危险反模式:极易引发语法错误与 XSS 跨站脚本攻击 -->
<script>
    // 如果 username 包含双引号或换行符,将直接破坏 JS 语法导致脚本崩溃
    // 如果 username 包含恶意构造的 </script><script>alert(1)</script>,将引发 XSS
    var currentUserName = "<%= request.getAttribute("username") %>";
    var userRole = <%= request.getAttribute("roleId") %>;
</script>规范做法:采用 HTML5 规范推荐的 data-* 自定义属性,或在页面中放置一个不可执行的 JSON 载体标签,并配合标准 JSTL 实体转义标签:
<!-- 正规方案 A:利用 DOM 节点的 data-* 属性安全承载单个或少量状态 -->
<div id="userProfile"
     data-user-id="${fn:escapeXml(user.id)}"
     data-role="${fn:escapeXml(user.role)}"
     style="display:none;"></div>

<!-- 正规方案 B:复杂数据对象以 application/json 形式内嵌在文档流中 -->
<script id="serverState" type="application/json">
    ${safeJsonString}
</script>

<script>
// 客户端 JavaScript 解析规范
document.addEventListener("DOMContentLoaded", function() {
    // 读取方案 A 的数据
    var profileEl = document.getElementById("userProfile");
    var userId = profileEl.dataset.userId;
    var userRole = profileEl.dataset.role;

    // 读取方案 B 的复杂数据
    var rawJson = document.getElementById("serverState").textContent;
    var serverData = JSON.parse(rawJson);
    console.log("初始化成功,当前操作用户:", userId, serverData);
});
</script>data-* 属性上,JavaScript 脚本可以被完全提取到独立的 .js 外部静态文件中,从而使前端脚本可以被浏览器持久缓存,大幅降低页面加载延迟并提高代码可维护性。
场景二:JavaScript 向后端提交操作数据并完成局部刷新
当用户在页面上点击“保存”、“点赞”或“提交修改”时,交互动作发生在客户端。若采用传统的 JSP 整页刷新表单提交,会导致页面跳闪且丢失当前滚动位置。现代规范的做法是利用 fetch API 异步与后端的 Servlet 或 RESTful 接口进行通信:
// 客户端 JavaScript 负责:采集用户输入 -> 构造 JSON 载荷 -> 异步提交
async function updateUserRemark(userId, newRemark) {
    const submitBtn = document.getElementById("btnSave");
    submitBtn.disabled = true; // 交互反馈:禁用按钮防止重复提交
    submitBtn.textContent = "正在保存...";

    try {
        const response = await fetch("/api/user/updateRemark", {
            method: "POST",
            headers: {
                "Content-Type": "application/json",
                "X-Requested-With": "XMLHttpRequest"
            },
            body: JSON.stringify({
                id: userId,
                remark: newRemark
            })
        });

        const result = await response.json();
        if (result.success) {
            // 局部更新视图,无需重新请求整个 JSP 页面
            document.getElementById("remarkDisplay").textContent = newRemark;
            showNotification("修改已保存!");
        } else {
            alert("保存失败:" + result.message);
        }
    } catch (err) {
        console.error("网络请求异常:", err);
        alert("服务器通信超时,请稍后重试");
    } finally {
        submitBtn.disabled = false;
        submitBtn.textContent = "保存更改";
    }
}
后端接收该请求的 Servlet 或 Spring 控制器执行真正的事务更新,并仅仅返回一个紧凑的 JSON 格式状态码(如 {"success": true}),无需重新渲染整个 JSP 模板。这种架构彻底将界面交互逻辑与数据持久化逻辑从物理协议层解耦开来。
场景三:表单验证的“双防线”协同
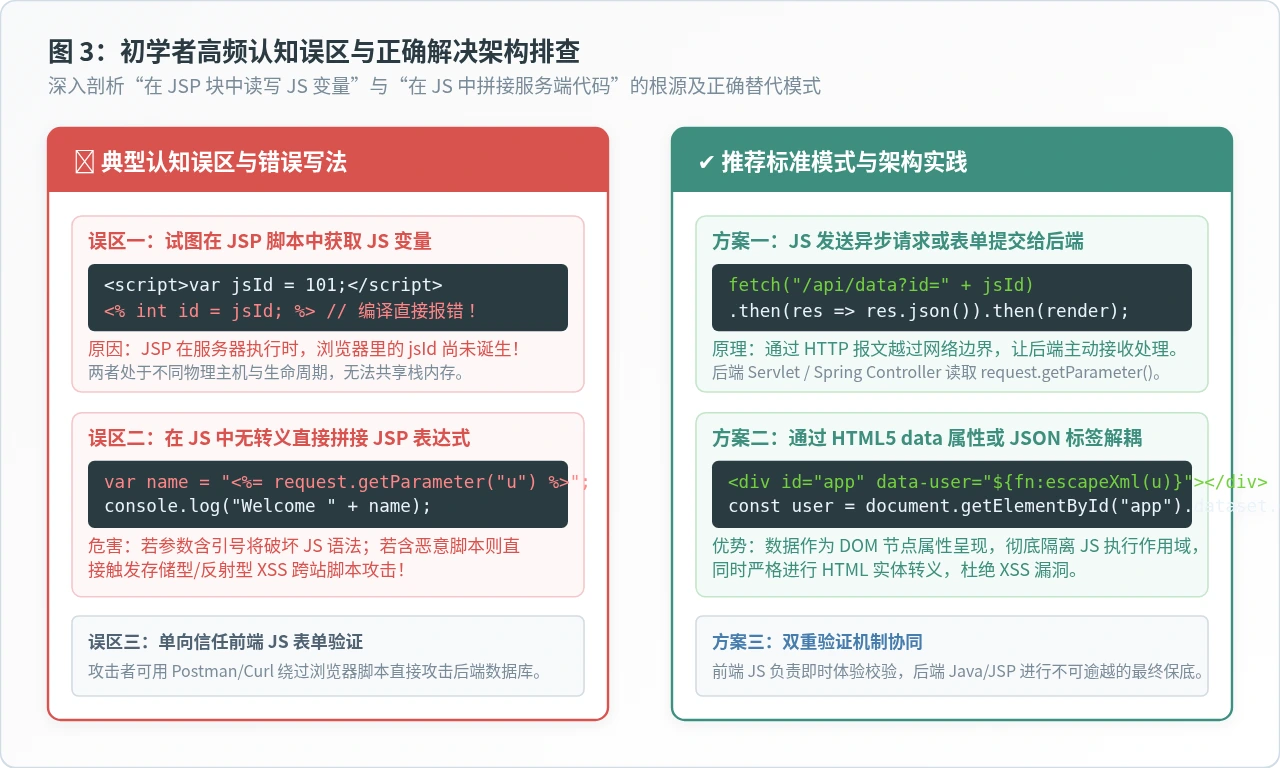
在数据录入场景中,初学者常犯两个极端错误:要么只靠后端验证导致用户填错一个字段就整页重刷且清空输入;要么只靠前端 JavaScript 验证,认为前端校验通过就万事大吉。
四、高频认知误区深度剖析与排查清单
为了让开发者在遇到问题时能够快速定位根源,下面对最容易引起混淆的几个典型误区进行逐一剖析,并提供标准排查方法。
误区 1:试图在 JSP 脚本段 <% ... %> 中直接读取 JavaScript 变量
这是在刚学习 Java Web 开发时最容易遇到的报错。许多开发者尝试编写类似下面的代码:
<script>
    var selectedCategory = document.getElementById("cateSelect").value;
</script>

<%
    // 严重错误:Java 编译器报找不到符号错误!
    // String cat = selectedCategory;
    // List products = ProductService.getByCategory(cat);
%>原因剖析:请再次回顾时序图。当 JSP 正在服务器上执行 ProductService.getByCategory() 这段 Java 代码时,浏览器根本还没收到这个页面的任何字符,甚至用户可能都还没做出选择。服务器上怎么可能读到一个未来才会出现在用户客户端内存中的变量呢?
排查与修复:只要你的业务需要“根据用户的客户端选择,去数据库查询新数据”,就必须通过网络请求来完成。要么让页面通过常规表单或超链接提交 ?selectedCategory=xxx 重新向服务端发起请求;要么使用 JavaScript 发起 AJAX 请求获取局部数据。
误区 2:在独立的外部 .js 文件中书写 JSP 表达式 <%= %> 或 ${}
有些开发者将 JavaScript 代码提取到了 assets/js/main.js 中,然后在里面写了 var apiUrl = "${pageContext.request.contextPath}/api";,却发现运行时浏览器直接报错或输出了字面量 ${...}。
原因剖析:Web 容器(如 Tomcat)默认只对以 .jsp、.jspx 结尾的文件执行模板解析与 EL 表达式替换。以 .js、.css 结尾的静态文件是由容器的 DefaultServlet 作为静态资源直接以字节流形式发送给浏览器的,根本不会经过 JSP 编译器。
排查与修复:保持外部 .js 文件的纯粹性。对于像上下文路径(ContextPath)或 API 根地址这类全局配置,应在 JSP 主页面的头部统一声明全局配置对象(例如 window.APP_CONFIG = { contextPath: "${pageContext.request.contextPath}" };),外部 JS 文件直接读取该配置对象即可。
误区 3:在 JSP 中大量书写 Scriptlet 代码片段引发的“意大利面条式”灾难
早期 Java Web 开发中,JSP 页面常充斥着大量的 <% if (...) { %>、数据库直连代码以及夹杂其间的 HTML 和 JS 代码。这种做法导致:
- 前端设计师无法使用所见即所得工具维护页面结构;
- Java 逻辑缺乏类型检查与单元测试,极易产生空指针异常(NPE);
- 代码混杂严重,前后端职责分工荡然无存。
规范建议:严格遵循 MVC 设计模式。Controller 负责接受请求并准备数据,JSP 页面中禁用 <% ... %> 脚本片段,完全使用 JSTL 核心标签库(如 <c:forEach>、<c:if>)与 EL 表达式(如 ${user.name})进行数据绑定,页面动态效果完全交由独立的模块化 JavaScript 文件管理。
五、职责边界与协作架构总结
为了在工程协作中建立清晰的共识,下表总结了 JSP 服务端逻辑与 JavaScript 客户端逻辑的核心对比维度:
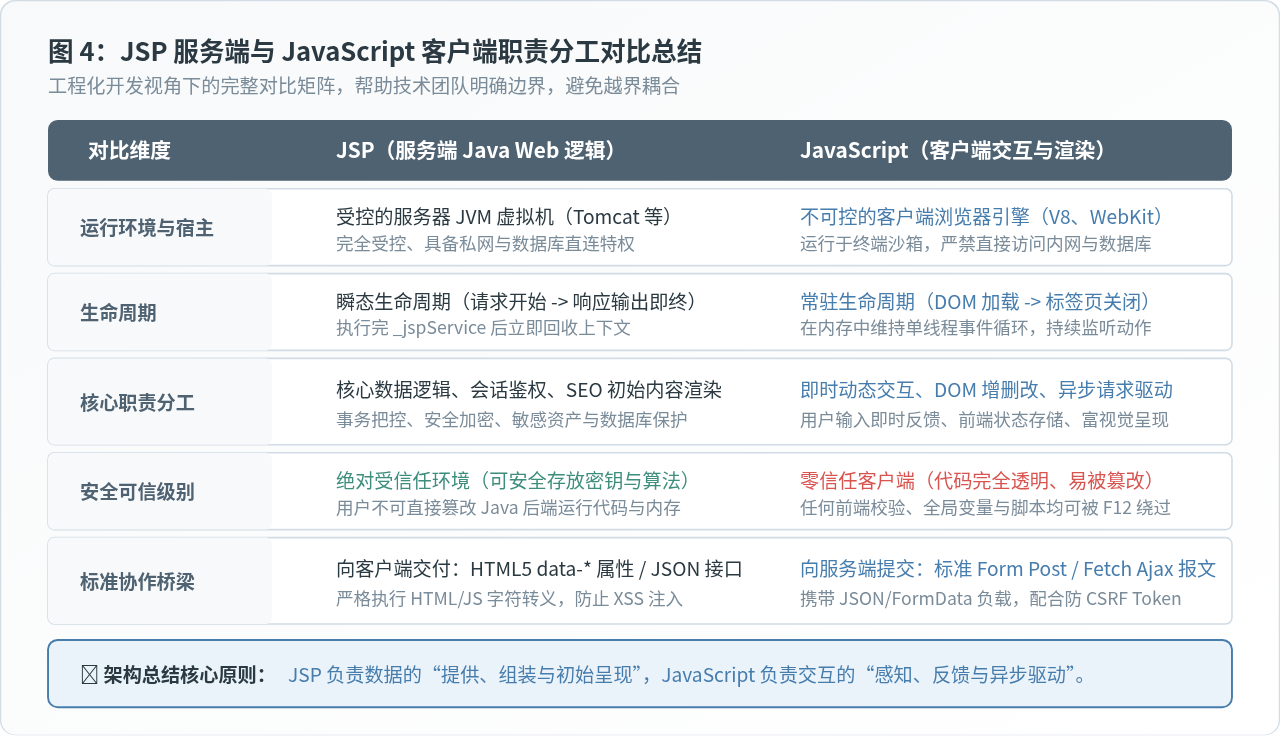
| 比较维度 | JSP(服务端 Java Web) | JavaScript(客户端浏览器脚本) |
|---|---|---|
| 物理运行环境 | 受信任的服务器端 Java 虚拟机(JVM / Servlet 容器) | 终端用户的客户端浏览器内核(如 Google V8 引擎) |
| 生命周期长度 | 毫秒级瞬态(HTTP 请求到达时执行,输出流送毕即销毁) | 会话常驻(页面解析完毕常驻内存,直到标签页关闭或重定向) |
| 核心能力 | 访问数据库、调用 Spring 业务 Bean、读取 Session、生成文本流 | 监听 DOM 事件、操作元素树、修改样式、发起异步无刷新通信 |
| 安全性特征 | 绝对受控环境,源码与核心算法对用户完全保密不可见 | 完全公开透明,代码与变量均可在浏览器端被任意断点与篡改 |
| 数据传递机制 | 通过 HTML 属性、安全 JSON 串在页面渲染时向前端单向注入 | 通过表单提交或 AJAX / Fetch 请求向服务端 API 双向发送报文 |
综上所述,JSP 与 JavaScript 并不是竞争关系,而是在现代 Web 分层架构中各司其职的协同伙伴。JSP 守住服务端的数据与安全防线,负责“准备什么展示给用户”;JavaScript 守住客户端的操作体验与交互反馈,负责“用户如何与界面顺畅互动”。牢牢把握物理空间与时序断层的实现边界,是编写出健壮、可维护、高安全 Java Web 系统的根本保证。
JS转整数出现NaN怎么办?常见异常处理方案
2026-11-05 16:27:31
推荐几款免安装的在线JS压缩工具
2026-11-05 14:54:53
JS怎么使用JSON.stringify实现JSON格式化与缩进
2026-11-04 10:47:30
CodePen、JSFiddle 与 StackBlitz:主流 JS 在线编辑器对比
2026-11-03 21:07:49
JS字符串转数字后怎么正确判断是否为有效数值
2026-11-03 20:04:15