JavaScript本地存储实例详解:LocalStorage与SessionStorage操作
深入详解JavaScript中LocalStorage与SessionStorage的核心操作机制、常用API用法、对象序列化存储、跨标签页通信及生产环境异常处理策略。
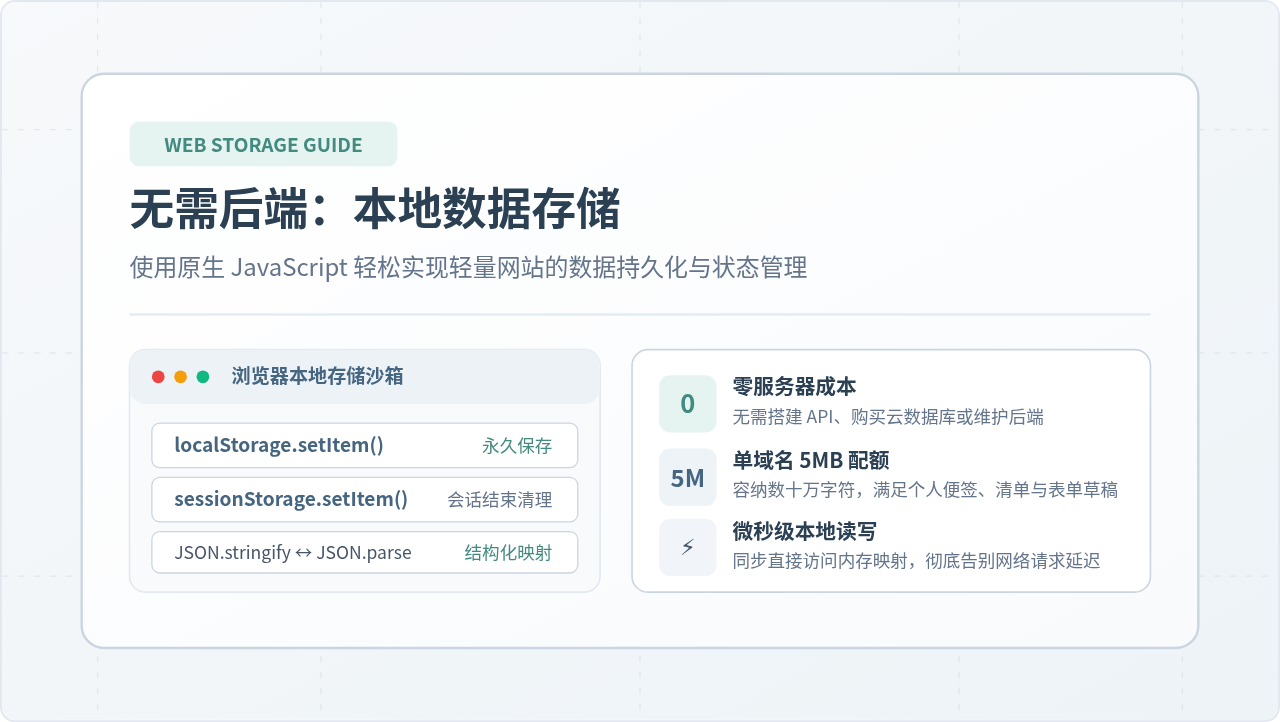
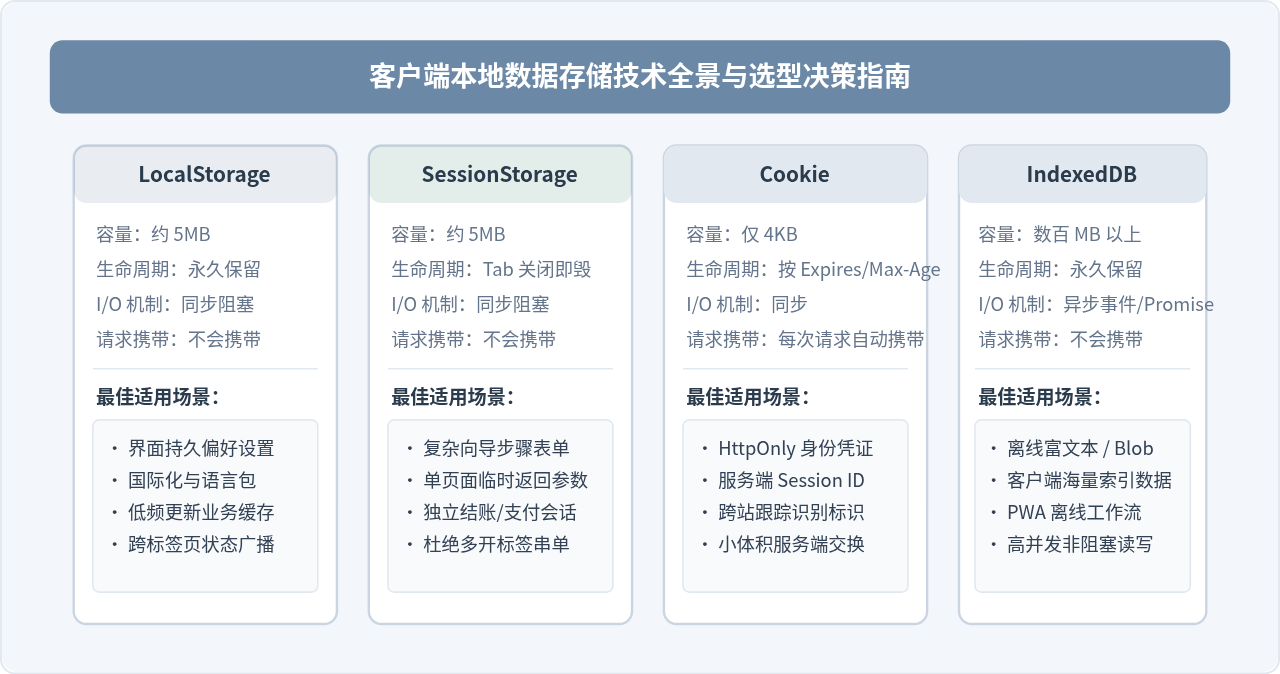
Web Storage API 是浏览器原生提供的键值对数据持久化机制,主要包含 localStorage 与 sessionStorage 两个接口。它们解决了传统 Cookie 存储容量狭小(通常仅 4KB)且每次 HTTP 请求都会自动携带至服务端的性能损耗问题,允许前端开发者以高达 5MB 的配额在客户端高效保留结构化数据。本文将系统拆解这两者的作用域特性、生命周期差异、标准操作 API,以及在实际工程中的健壮性封装与常见边界问题规避。
一、核心机制:LocalStorage 与 SessionStorage 的本质区别
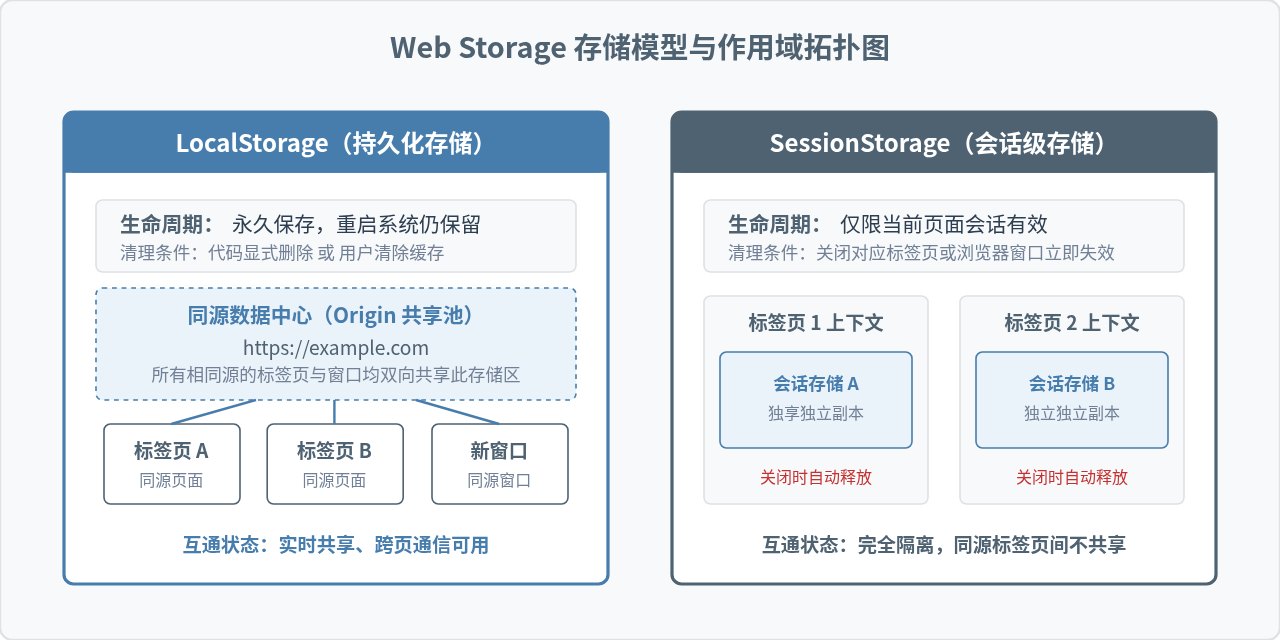
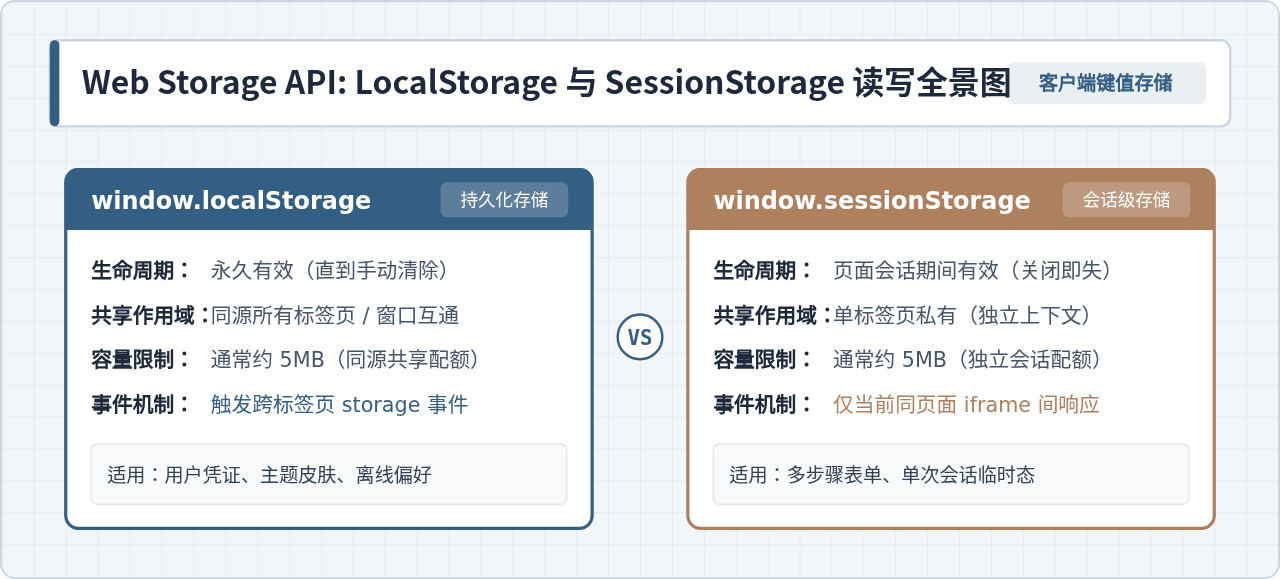
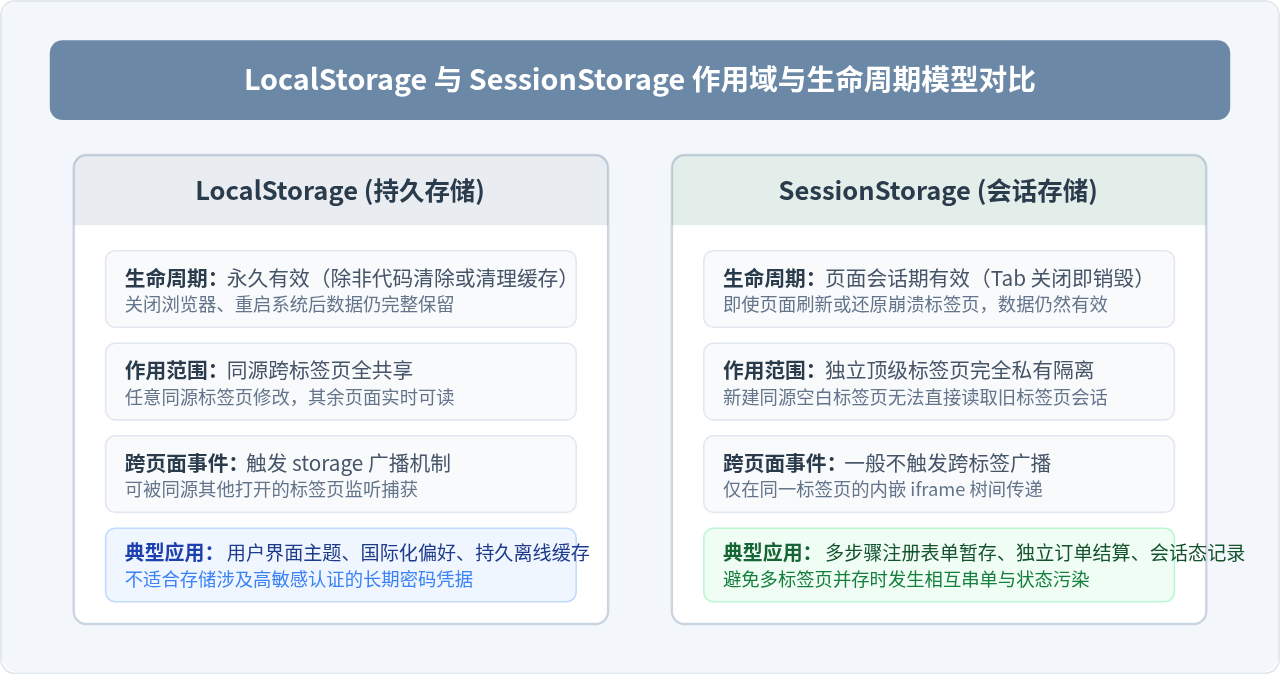
虽然 localStorage 和 sessionStorage 共享完全一致的属性与方法接口,但底层对数据生命周期和作用域隔离的规则存在本质不同:
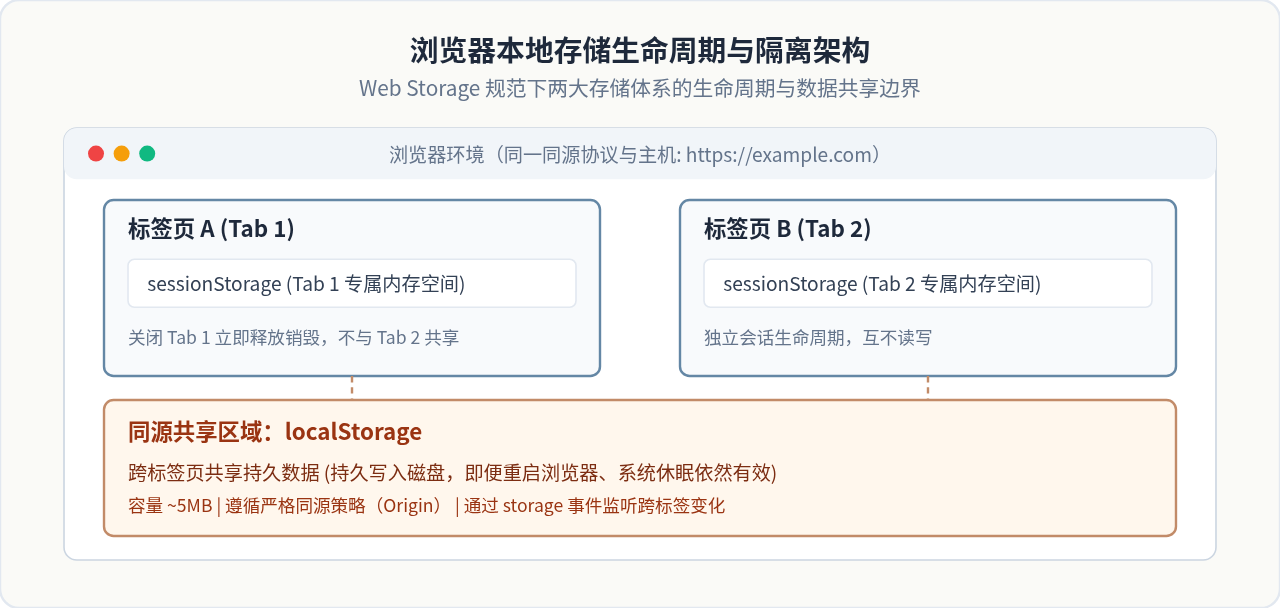
- LocalStorage(永久性存储):写入的数据在没有被显式代码删除或用户主动清理浏览器缓存的情况下,会一直保存在本地磁盘。同源(协议、域名、端口三者严格一致)的所有标签页、弹窗或 iframe 均可自由读写同一份存储区域。
- SessionStorage(会话级存储):数据仅在当前浏览器顶级标签页(Tab)的会话生命周期内有效。一旦关闭当前标签页,对应存储立即销毁。即便两个页面同源,只要它们运行在不同的标签页或窗口中,其
sessionStorage也是互相隔离的(通过window.open打开的特定同源子页面会单向克隆初始上下文,但之后互不影响)。
二、基础 API:存、取、删、清的标准操作流程
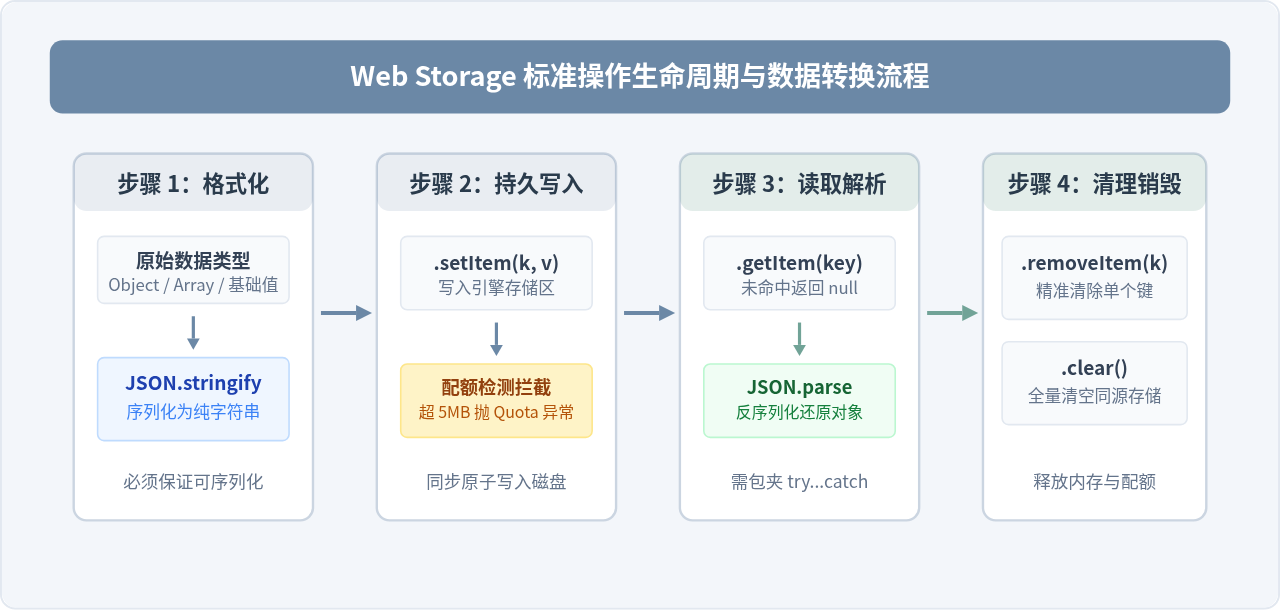
Storage 接口提供了五个标准方法与一个属性。不论是对 window.localStorage 还是 window.sessionStorage,调用方式与方法签名完全对等。
1. 写入与覆盖:setItem(key, value)
用于在存储区存入指定的键值对。需要注意的是,存储的键名和键值都必须是纯字符串。如果传入数字、布尔值或普通对象,JavaScript 会自动调用其 toString() 方法进行隐式转换:
// 写入纯字符串
localStorage.setItem('site_name', 'TechDoc');

// 隐式类型转换警告:布尔值与数值将变为字符串
localStorage.setItem('is_logged_in', true); // 读取时得到的是字符串 "true"
localStorage.setItem('retry_count', 3);     // 读取时得到的是字符串 "3"

// 错误示范:对象直接存入会被转为 "[object Object]"
const user = { id: 101, name: 'Alice' };
localStorage.setItem('current_user', user);
console.log(localStorage.getItem('current_user')); // 输出 "[object Object]",原数据丢失
2. 读取数据:getItem(key)
根据键名获取对应的值。如果指定的键不存在,该方法会严格返回 null,而不会抛出错误或返回 undefined:
const siteName = localStorage.getItem('site_name');
console.log(siteName); // 输出 "TechDoc"

const notFound = localStorage.getItem('non_existing_key');
console.log(notFound === null); // 输出 true
3. 删除与清空:removeItem(key) 与 clear()
removeItem 用于针对性删除单个键值对,若指定的键不存在则不执行任何操作;clear 则会无差别清空当前同源存储实例下的所有数据:
// 单个删除
localStorage.removeItem('retry_count');

// 清空当前源的所有 LocalStorage 数据
localStorage.clear();
console.log(localStorage.length); // 输出 0
4. 遍历与索引访问:key(index) 与 length
length 属性返回当前存储区包含的键值对总数。配合 key(index) 方法(传入从 0 开始的数字索引),可以遍历所有保存的键:
for (let i = 0; i < localStorage.length; i++) {
  const currentKey = localStorage.key(i);
  const currentValue = localStorage.getItem(currentKey);
  console.log(`第 ${i} 项: ${currentKey} = ${currentValue}`);
}
三、进阶实战:结构化数据存取与安全封装
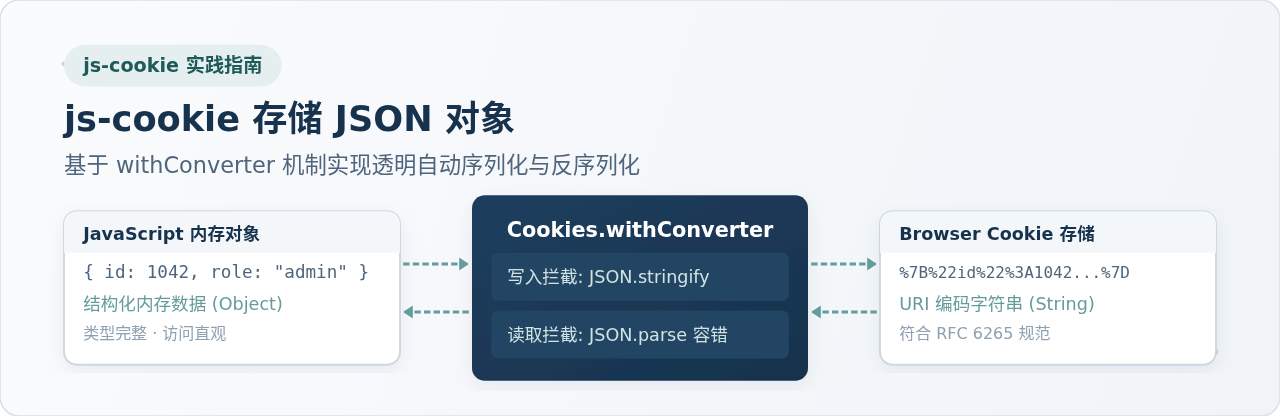
由于 Web Storage 只能保存字符串,在处理对象、数组或需要支持过期失效时间的业务需求时,必须配合 JSON.stringify 与 JSON.parse 进行序列化与反序列化。
注意:直接执行 JSON.parse(localStorage.getItem(key)) 存在安全隐患。如果存储的内容被恶意篡改、或被存入了非 JSON 格式的脏数据,反序列化将抛出未捕获的 SyntaxError 导致当前脚本中断。
以下为一个具备类型自动解析、写入异常兜底以及带过期时间校验的健壮封装实现:
/**
 * 带有过期时间机制与异常捕获的 LocalStorage 封装工具
 */
const storageHelper = {
  /**
   * 写入键值,支持指定有效时长(毫秒)
   * @param {string} key 存储键名
   * @param {any} value 任意可序列化数据
   * @param {number} [expiresIn] 过期时间毫秒数,不传或为 0 则永久有效
   * @returns {boolean} 是否成功写入
   */
  set(key, value, expiresIn = 0) {
    const payload = {
      data: value,
      expireAt: expiresIn > 0 ? Date.now() + expiresIn : null
    };

    try {
      const serialized = JSON.stringify(payload);
      localStorage.setItem(key, serialized);
      return true;
    } catch (err) {
      // 常见异常:QuotaExceededError (存储空间超出 5MB 限制)
      if (err.name === 'QuotaExceededError' || err.code === 22) {
        console.error(`[Storage] 配额超出,无法写入 key: ${key}`);
      } else {
        console.error(`[Storage] 写入失败:`, err);
      }
      return false;
    }
  },

  /**
   * 读取键值,如果已过期则自动删除并返回默认值
   * @param {string} key 存储键名
   * @param {any} defaultValue 默认回退值
   * @returns {any}
   */
  get(key, defaultValue = null) {
    const raw = localStorage.getItem(key);
    if (raw === null) {
      return defaultValue;
    }

    try {
      const parsed = JSON.parse(raw);

      // 判断是否设置了过期时间并已超时
      if (parsed.expireAt && Date.now() > parsed.expireAt) {
        localStorage.removeItem(key); // 惰性删除过期键
        return defaultValue;
      }

      return parsed.data !== undefined ? parsed.data : defaultValue;
    } catch (parseError) {
      // 兼容非 JSON 序列化的遗留数据
      console.warn(`[Storage] JSON 解析失败,返回原始字符串内容`, parseError);
      return raw;
    }
  },

  /**
   * 移除键
   */
  remove(key) {
    try {
      localStorage.removeItem(key);
    } catch (err) {
      console.error(`[Storage] 删除失败:`, err);
    }
  }
};

// 实际使用示例:
// 缓存用户配置,有效期设定为 2 小时 (7200000 毫秒)
storageHelper.set('user_preference', { theme: 'dark', fontSize: 16 }, 2 * 60 * 60 * 1000);

// 读取用户配置
const pref = storageHelper.get('user_preference', { theme: 'light', fontSize: 14 });
console.log('当前主题设置:', pref.theme);
四、跨标签页通信:利用 storage 事件实现状态同步
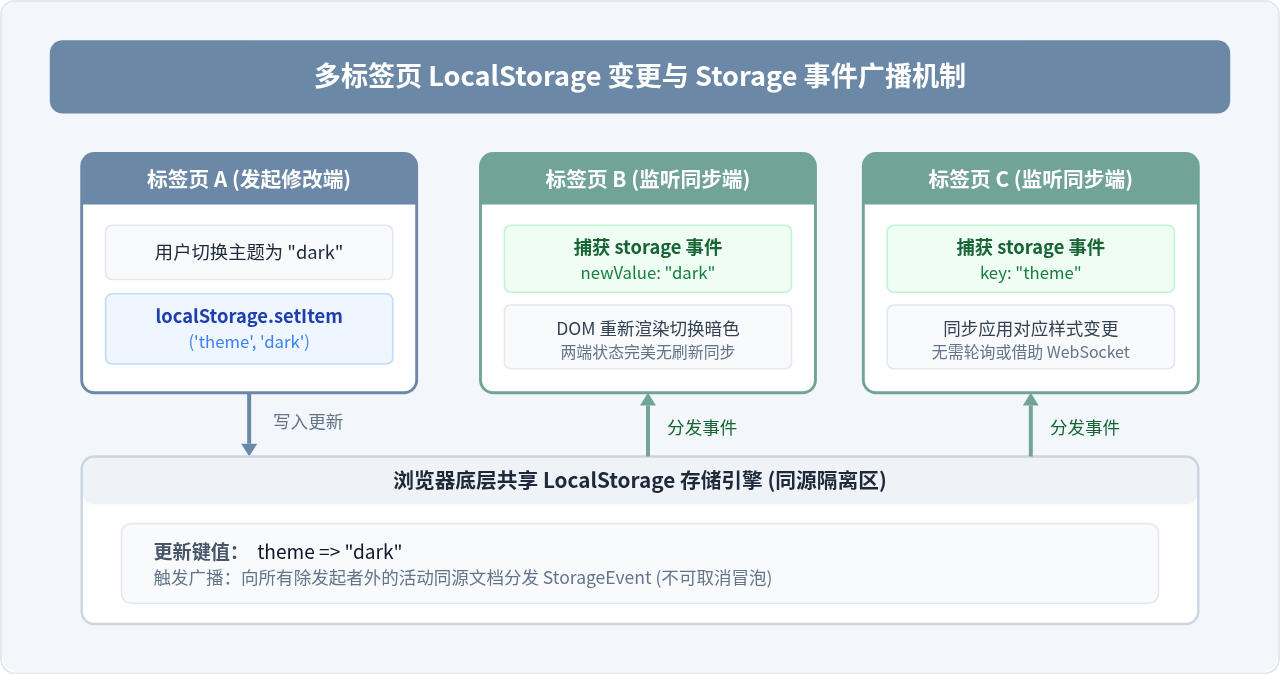
当多个同源标签页(Tab)同时打开时,如果 Tab A 更改了 localStorage,浏览器会向其他打开的同源标签页广播一个 storage 事件。这是原生实现轻量级跨窗口通信最简捷的方案。
需要牢记两个核心判定机制:
- 发起修改的页面本身不触发:若 Tab A 执行了
setItem,Tab A 中的window.addEventListener('storage', ...)是不会接收到该通知的,只有同源的 Tab B、Tab C 会被唤起。 - SessionStorage 不参与跨标签通信:
sessionStorage属于标签页私有域,其修改操作不会广播给外部独立标签页。
// 在需要同步状态的所有页面(如用户端各功能页)中注册监听:
window.addEventListener('storage', (event) => {
  // event 对象携带的关键上下文:
  // event.key: 被修改的键名
  // event.oldValue: 修改前的值(字符串)
  // event.newValue: 修改后的新值(字符串)
  // event.url: 触发修改的源页面地址
  // event.storageArea: 被操作的 Storage 引用对象

  if (event.key === 'auth_token') {
    if (!event.newValue) {
      // 其他标签页执行了退出登录(removeItem 或 clear)
      alert('检测到账号已在另一标签页退出,正在同步登出...');
      window.location.reload();
    } else {
      console.log('检测到登录凭据更新,静默刷新上下文');
    }
  }

  if (event.key === 'app_theme') {
    document.body.setAttribute('data-theme', event.newValue);
  }
});
五、生产实践与安全规避要点
在企业级 Web 开发中,滥用或忽视 Web Storage 的底层限制常引发严重 Bug 与安全漏洞:
1. 同步 I/O 与主线程卡顿
localStorage 和 sessionStorage 的读写操作是完全同步且阻塞主渲染线程的。当单次写入过大的 JSON 文本(例如数兆字节数据)时,浏览器在完成磁盘刷盘操作前会导致页面出现明显的丢帧或交互卡顿。对于复杂大容量数据(如几十兆离线资源),应优先选用异步非阻塞的 IndexedDB。
2. 严防 XSS 攻击与敏感凭证泄露
任何嵌入在页面上的 JavaScript 脚本(包括第三方分析统计代码、CDN 挂马库或被注入的内联脚本)均对 localStorage 具有完全读写权限。因此:
- 绝对禁止在本地存储中保存明文密码、未脱敏身份证号或高权限支付信息。
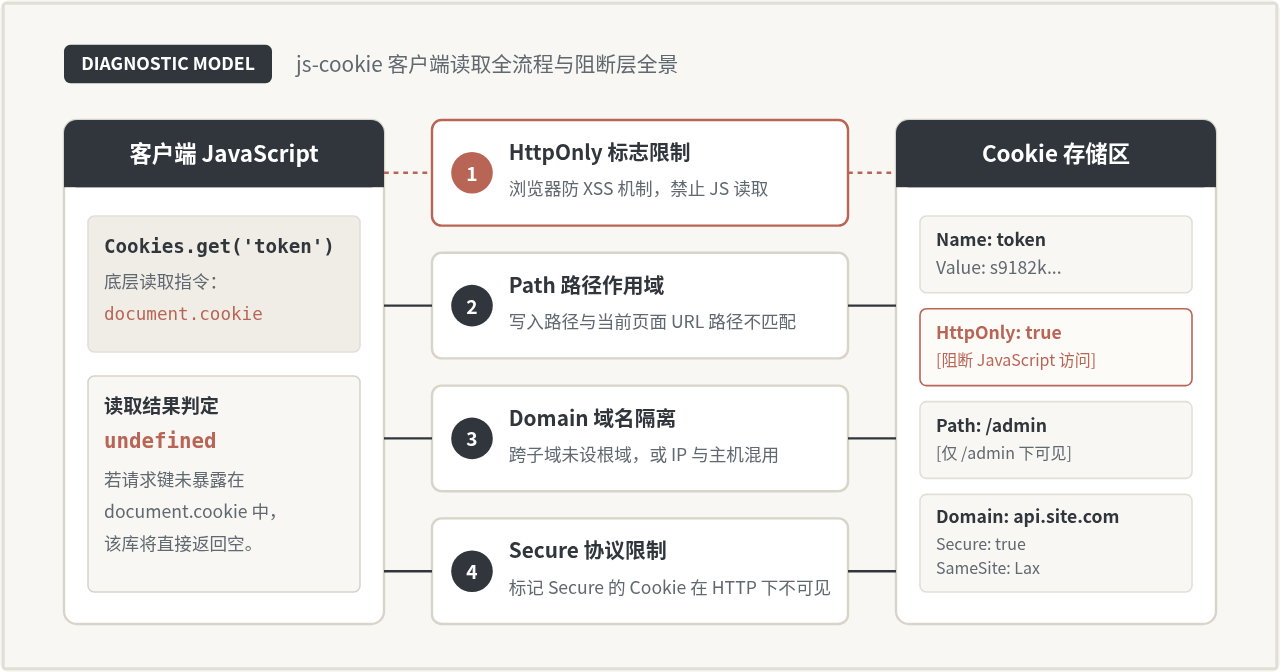
- 对于身份认证 Token(如 JWT),最推荐的做法是交由服务端的
HttpOnly Cookie保管以彻底阻断 JS 读取;若必须放在客户端,需确保全站具备严密的 XSS 防御策略与 CSP 白名单机制。
3. 隐身模式与隐私限制
某些移动端浏览器或 Safari 开启“无痕浏览/隐身模式”时,会将本地存储配额压缩至 0 或禁止写入,调用 setItem 时会直接抛出安全异常。在编写业务库时,务必将初始化探测和降级内存模拟逻辑包含在内。
六、总结与落地建议
掌握 localStorage 与 sessionStorage 是构建现代化前端应用的基础技能。在技术选型与实现落地上,可以遵循以下原则:
- 如果数据需要在用户下一次打开浏览器时依旧可用(例如偏好主题、已阅读提示、表单草稿箱),毫不犹豫选择
localStorage。 - 如果数据仅限于当次特定工作流,且要求多个浏览器标签页相互隔离防止串扰(例如不同标签页分别处理不同订单结账),应使用
sessionStorage。 - 在工程实践中,始终使用工具函数封装一层
try...catch,防止隐身模式或存储空间占满(QuotaExceededError)导致业务 JavaScript 崩溃。 - 保持存储键值精简,切勿将前端存储作为无限垃圾箱,定期清理过期的业务数据,才能确保 Web 应用持续平稳高效运行。
anime.js 快速入门:怎么引入库并编写第一个 DOM 动画
2026-11-05 14:22:43
在线JS解密后变量名仍乱码?结合浏览器DevTools调试还原
2026-11-04 20:26:01
怎么在浏览器中运行JavaScript代码并查看输出结果
2026-11-04 09:07:33
JS 获取屏幕分辨率:window.screen.width 与 height 用法
2026-11-04 08:52:48
为什么推荐用DOMContentLoaded代替window.onload初始化JS
2026-11-04 08:42:33