原生JS结合Canvas实现图片验证码生成教程
本教程详细讲解如何使用原生JavaScript结合HTML5 Canvas实现动态图片验证码,涵盖字符集过滤、中心坐标旋转变换、贝塞尔干扰线与噪点注入、面向对象封装及前端安全边界分析。
<canvas> 绘图上下文与纯 JavaScript,开发者可以在不依赖任何服务端渲染服务与第三方库的场景下,自主生成带有随机字符、随机偏转、穿透曲线与高密噪点的图形验证码。本文将按照技术实现顺序,逐一剖析字符离散定位、中心坐标矩阵旋转、多重干扰注入及类组件化封装的完整技术细节,并明确界定前端验证码的防御边界。
一、Canvas 绘图机制与基础 DOM 搭建
HTML5 <canvas> 元素本质是一个基于矢量的像素位图画布。与常规 DOM 节点不同,Canvas 拥有两套独立的尺寸属性:其一是定义画布物理绘制分辨率的 width 与 height HTML 属性;其二是决定页面显示几何大小的 CSS 样式属性。在实现验证码时,切忌使用 CSS 来缩放 Canvas 元素,否则会导致像素拉伸变形、文字模糊失真。
验证码交互通常由三个核心元素组成:承载绘图的画布、提示用户重绘的交互区,以及供用户填写的表单输入控件。典型的 HTML 结构搭建如下:
<div class="captcha-box">
  <!-- 物理分辨率设为 120x40,确保文字锐利 -->
  <canvas id="captchaCanvas" width="120" height="40" title="点击换一张"></canvas>
  <span class="refresh-tip" id="refreshBtn">换一张</span>
</div>
<div class="form-row">
  <input type="text" id="captchaInput" maxlength="4" placeholder="请输入4位验证码" autocomplete="off" />
  <button type="button" id="submitBtn">验证提交</button>
</div>
在 JavaScript 脚本中,首先需要通过 canvas.getContext('2d') 获取 2D 渲染上下文对象。该上下文对象提供了设置填充色、绘制路径、变换坐标系及渲染文字的基础 API。
二、验证码渲染管线与流程拆解
一张兼顾可读性与防机刷混淆能力的验证码,其生成并非简单的文字绘制,而是一个包含五个严格执行阶段的原子管线流程。任何绘制顺序的颠倒都会导致图像质量崩塌——例如若先绘制噪点后填充背景色,噪点将被完全遮盖;若字符旋转后未恢复坐标系,后续字符排版将彻底错乱。
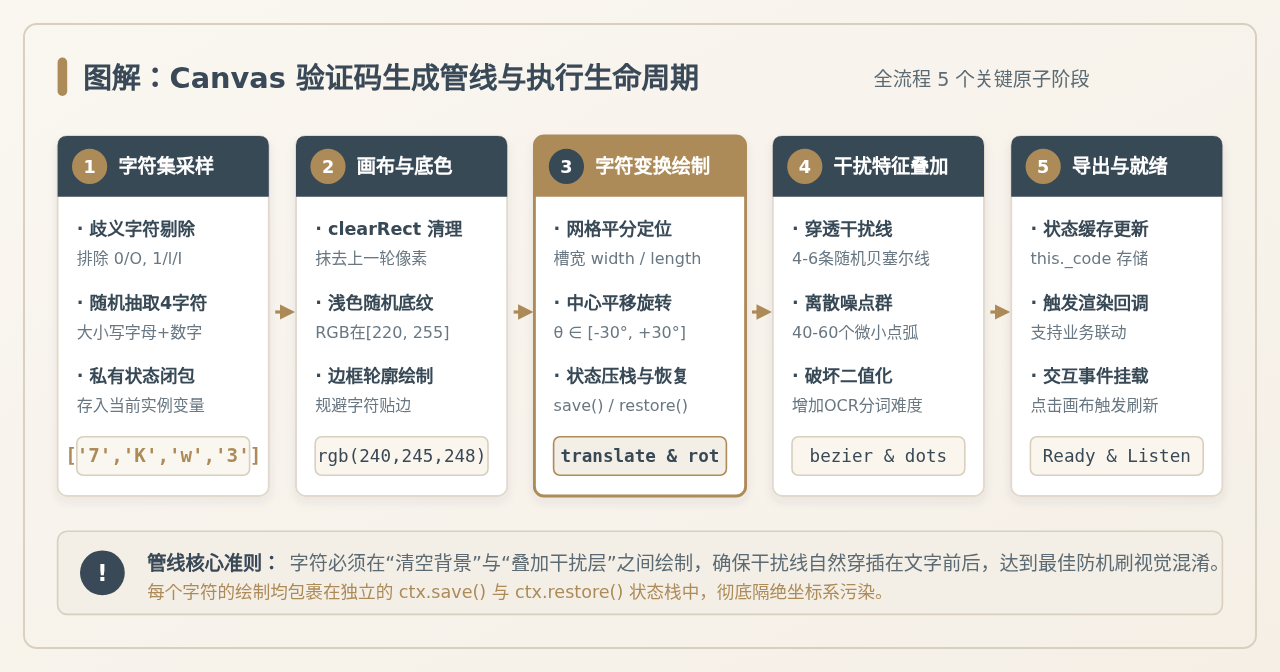
管线中五个阶段的执行目标与技术细节如下:
-
1. 字符集过滤与采样:
定义可用字符字典时,必须主动剔除字体渲染中极易产生肉眼视觉歧义的字符。典型如数字
0与大写字母O、小写字母o;数字1与小写字母l、大写字母I。过滤后形成纯净字符池,通过伪随机数均匀抽取指定位数(通常为 4 位)。 -
2. 画布重置与底色填充:
调用
ctx.clearRect(0, 0, width, height)彻底擦除上一次绘制的像素。随后在 RGB 范围[220, 255]内生成随机高明度、低饱和度的柔和色彩填充背景,既避免底色纯白过于单调,又保证与前景文字形成鲜明对比度。 - 3. 槽位划分与几何变换绘制: 依据验证码字符总长度将画布水平等分为若干个矩形单元槽(Slot)。针对每个字符独立执行“状态压栈 ➔ 原点平移 ➔ 角度自转 ➔ 文本对齐绘制 ➔ 状态出栈”,实现各自独立的偏转形态。
- 4. 干扰特征叠加: 在前景层随机绘制 4~6 条穿透画布的直线或贝塞尔曲线,并随机散布 40~60 个半透明微小圆点。干扰特征穿插在字符笔画之间,有效破坏自动化 OCR 脚本的二值化轮廓分析。
- 5. 状态同步与交互绑定: 将生成的原始字符串进行大写归一化后存入模块私有变量中,更新外部状态,同时挂载用户点击重绘事件。
三、核心算法:字符网格布局与中心旋转几何变换
验证码实现中最核心的数学难点在于字符的随机旋转。许多初学者直接调用 ctx.rotate(angle),却发现字符飞到了画布之外或者互相挤压重叠,这是因为 Canvas 默认的旋转中心是画布原点 (0, 0)(即画布左上角)。
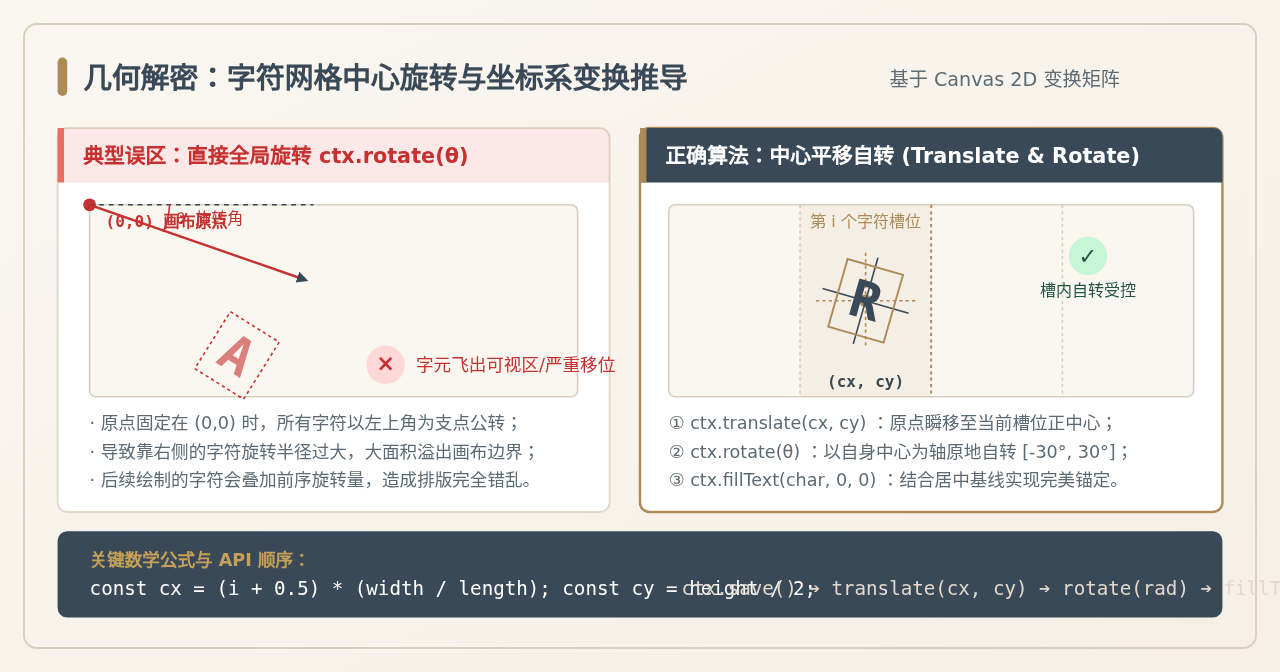
1. 旋转陷阱:原点公转与视区溢出
如上图左侧所示,当坐标原点停留在 (0, 0) 时,任何旋转操作都会使整个平面以左上角为锚点旋转。字符离左上角越远(如第 3、4 个字符),其旋转运动的几何力臂越大,微小的角度偏转就会导致字符沿弧线发生巨大的位移,瞬间脱离可视区域。同时,Canvas 的坐标变换具有累加效应,后续字符若不复位,将继承前一个字符的旋转角度。
2. 五步变换管线算法
要实现字符在各自独立网格单元内的原地自转,必须采用经典的“平移到中心 ➔ 自转 ➔ 绘制 ➔ 恢复”算法。具体实现公式如下:
-
设画布总宽度为
W,高度为H,验证码长度为N。第i个字符(从 0 开始)所分得的网格槽宽度为:slotWidth = W / N。 -
该字符的几何旋转中心点坐标为:
cx = (i + 0.5) * slotWidth,cy = H / 2。 -
随机旋转角度
θ控制在[-30°, +30°]之间,对应的弧度计算为:rad = (Math.random() * 60 - 30) * Math.PI / 180。
对应的原生 JS 执行代码如下:
// 遍历绘制每个字符
for (let i = 0; i < codeLength; i++) {
  const char = codeStr[i];
  const slotWidth = canvasWidth / codeLength;
  const cx = (i + 0.5) * slotWidth;
  const cy = canvasHeight / 2;
  const rad = (Math.random() * 60 - 30) * Math.PI / 180; // [-30deg, +30deg]

  ctx.save(); // 1. 保存当前未变换的坐标系状态
  ctx.translate(cx, cy); // 2. 将坐标原点平移到当前字符网格的几何中心
  ctx.rotate(rad); // 3. 以几何中心为支点进行独立旋转

  // 4. 设置字体与基线对齐
  ctx.font = `bold ${Math.floor(canvasHeight * 0.65)}px sans-serif`;
  ctx.fillStyle = getRandomDarkColor();
  ctx.textAlign = 'center';   // 水平对齐:居中
  ctx.textBaseline = 'middle'; // 垂直对齐:居中

  // 在局部原点 (0, 0) 处绘制文本
  ctx.fillText(char, 0, 0);

  ctx.restore(); // 5. 弹出状态栈,坐标系瞬时复位,绝不影响下一个字符
}ctx.textAlign = 'center' 和 ctx.textBaseline = 'middle' 使用,并将 fillText 的坐标指定为 (0, 0)。这样字形字面中心恰好与变换原点重合,字符旋转时才会原地偏转,永不偏出网格边界。
四、特征混淆:贝塞尔干扰线与离散噪点算法
纯文字的图像极易被基于连通域分割的初级脚本解析。为了提高机器自动读取的信噪比门槛,必须在画布中注入非线性的干扰特征。干扰特征包含两大要素:穿透干扰线和散布噪点。
1. 贝塞尔曲线与随机直线绘制
常规直线只能防范简单的水平扫描,而通过 quadraticCurveTo 绘制的二次贝塞尔曲线能够产生平滑的弧形弯曲,在空间上纵横切割多个字符笔画,极大增加了基于投影直方图分割字符的难度:
// 绘制随机干扰线
function drawInterferenceLines(ctx, width, height, count = 4) {
  for (let i = 0; i < count; i++) {
    ctx.strokeStyle = getRandomColor(120, 200, 0.6); // 柔和半透明色彩
    ctx.lineWidth = Math.random() * 1.5 + 1;
    ctx.beginPath();

    // 起点
    const startX = Math.random() * width;
    const startY = Math.random() * height;
    ctx.moveTo(startX, startY);

    if (Math.random() > 0.5) {
      // 绘制二次贝塞尔曲线:选取随机控制点与终点
      const cpX = Math.random() * width;
      const cpY = Math.random() * height;
      const endX = Math.random() * width;
      const endY = Math.random() * height;
      ctx.quadraticCurveTo(cpX, cpY, endX, endY);
    } else {
      // 绘制直线
      const endX = Math.random() * width;
      const endY = Math.random() * height;
      ctx.lineTo(endX, endY);
    }
    ctx.stroke();
  }
}
2. 高密离散噪点生成
噪点采用极小的半透明实心圆弧随机撒落在画布各处。噪点的色彩明暗度应交替呈现,部分接近底色,部分接近文字色彩,以此阻断边缘检测算子(如 Sobel 或 Canny)对连续笔画的提取:
// 绘制随机离散噪点
function drawNoiseDots(ctx, width, height, count = 50) {
  for (let i = 0; i < count; i++) {
    ctx.fillStyle = getRandomColor(100, 220, 0.5);
    ctx.beginPath();
    const x = Math.random() * width;
    const y = Math.random() * height;
    const r = Math.random() * 1.2 + 0.5; // 半径 0.5px ~ 1.7px
    ctx.arc(x, y, r, 0, Math.PI * 2);
    ctx.fill();
  }
}
五、面向对象封装:CanvasCaptcha 完整实现与交互闭环
为了提高代码复用性并规范组件生命周期,应当将验证码逻辑封装为独立的 JavaScript 类。该类内部需要严密管理字符缓存、防抖重绘以及格式归一化比对。
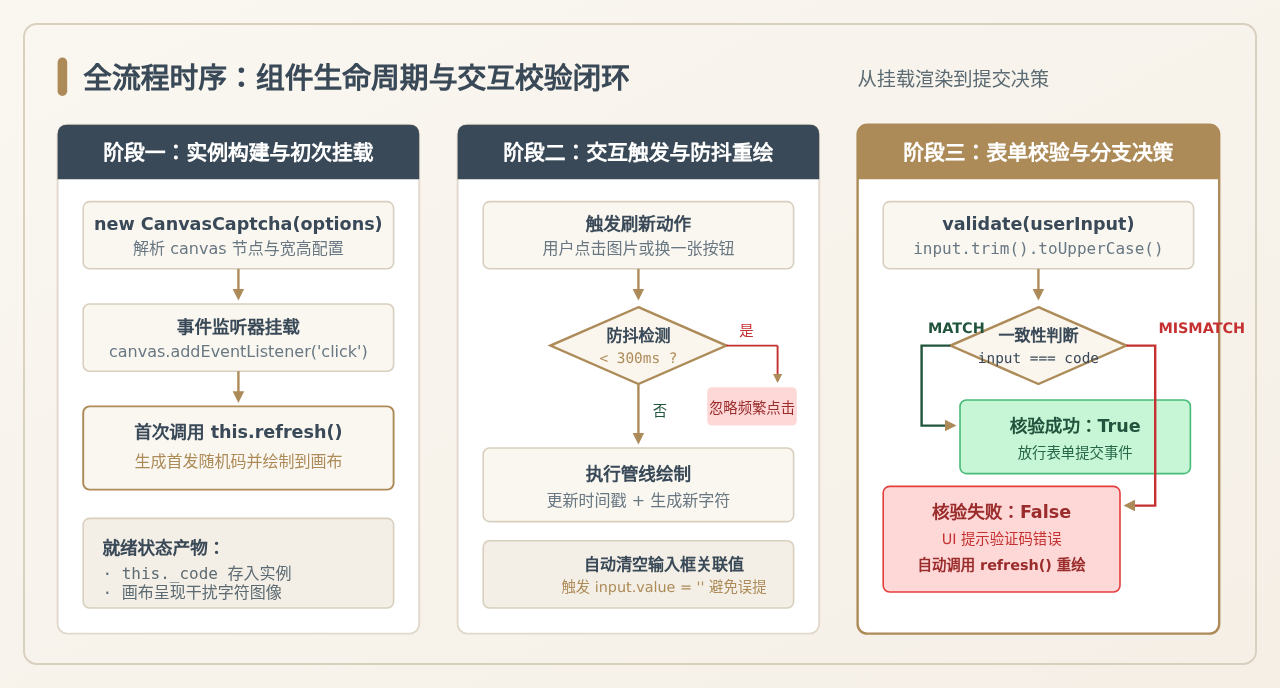
以下为具备完整功能的、开箱即用的 CanvasCaptcha 生产级单文件封装代码:
class CanvasCaptcha {
  /**
   * @param {Object} options 配置参数
   * @param {HTMLCanvasElement|string} options.el Canvas DOM元素或选择器
   * @param {number} [options.length=4] 验证码长度
   * @param {number} [options.lineCount=4] 干扰线数量
   * @param {number} [options.dotCount=50] 噪点数量
   * @param {Function} [options.onRefresh] 刷新后的回调函数
   */
  constructor(options = {}) {
    this.canvas = typeof options.el === 'string' ? document.querySelector(options.el) : options.el;
    if (!this.canvas || this.canvas.tagName !== 'CANVAS') {
      throw new Error('CanvasCaptcha: 必须传入有效的 canvas 元素');
    }
    this.ctx = this.canvas.getContext('2d');
    this.length = options.length || 4;
    this.lineCount = options.lineCount || 4;
    this.dotCount = options.dotCount || 50;
    this.onRefresh = options.onRefresh || null;

    // 剔除 0, O, o, 1, l, I 等易混淆字符
    this.pool = '23456789ABCDEFGHJKLMNPQRSTUVWXYZabcdefghijkmnpqrstuvwxyz';
    this.code = '';
    this.lastRefreshTime = 0;

    this._bindEvents();
    this.refresh();
  }

  // 生成指定区间的随机整数
  _randomInt(min, max) {
    return Math.floor(Math.random() * (max - min) + min);
  }

  // 生成指定亮度范围的随机 RGB 色彩
  _randomColor(min, max, alpha = 1) {
    const r = this._randomInt(min, max);
    const g = this._randomInt(min, max);
    const b = this._randomInt(min, max);
    return `rgba(${r}, ${g}, ${b}, ${alpha})`;
  }

  // 绑定点击交互与防抖
  _bindEvents() {
    this.canvas.style.cursor = 'pointer';
    this.canvas.addEventListener('click', () => {
      this.refresh();
    });
  }

  /**
   * 刷新并重绘画布
   */
  refresh() {
    const now = Date.now();
    // 300ms 刷新节流防抖
    if (now - this.lastRefreshTime < 300) {
      return;
    }
    this.lastRefreshTime = now;

    const width = this.canvas.width;
    const height = this.canvas.height;
    const ctx = this.ctx;

    // 1. 清空画布
    ctx.clearRect(0, 0, width, height);

    // 2. 绘制浅色背景
    ctx.fillStyle = this._randomColor(230, 255);
    ctx.fillRect(0, 0, width, height);

    // 3. 随机抽取字符
    let generatedCode = '';
    for (let i = 0; i < this.length; i++) {
      const char = this.pool[this._randomInt(0, this.pool.length)];
      generatedCode += char;
    }
    this.code = generatedCode;

    // 4. 逐字变换绘制
    const slotWidth = width / this.length;
    for (let i = 0; i < this.length; i++) {
      const char = this.code[i];
      const cx = (i + 0.5) * slotWidth;
      const cy = height / 2;
      const rad = (Math.random() * 50 - 25) * Math.PI / 180; // 偏转 -25° ~ +25°

      ctx.save();
      ctx.translate(cx, cy);
      ctx.rotate(rad);
      ctx.font = `bold ${Math.floor(height * 0.65)}px sans-serif`;
      ctx.fillStyle = this._randomColor(30, 120); // 深色文字保证辨识度
      ctx.textAlign = 'center';
      ctx.textBaseline = 'middle';
      ctx.fillText(char, 0, 0);
      ctx.restore();
    }

    // 5. 绘制干扰线
    for (let i = 0; i < this.lineCount; i++) {
      ctx.strokeStyle = this._randomColor(100, 190, 0.6);
      ctx.lineWidth = Math.random() * 1.5 + 1;
      ctx.beginPath();
      ctx.moveTo(Math.random() * width, Math.random() * height);
      if (Math.random() > 0.5) {
        ctx.quadraticCurveTo(
          Math.random() * width, Math.random() * height,
          Math.random() * width, Math.random() * height
        );
      } else {
        ctx.lineTo(Math.random() * width, Math.random() * height);
      }
      ctx.stroke();
    }

    // 6. 绘制离散噪点
    for (let i = 0; i < this.dotCount; i++) {
      ctx.fillStyle = this._randomColor(80, 200, 0.5);
      ctx.beginPath();
      ctx.arc(Math.random() * width, Math.random() * height, Math.random() * 1.2 + 0.4, 0, Math.PI * 2);
      ctx.fill();
    }

    // 7. 触发回调
    if (typeof this.onRefresh === 'function') {
      this.onRefresh(this.code);
    }
  }

  /**
   * 校验用户输入
   * @param {string} input 用户输入的验证码
   * @param {boolean} [caseSensitive=false] 是否大小写敏感,默认忽略
   * @returns {boolean}
   */
  validate(input, caseSensitive = false) {
    if (!input || typeof input !== 'string') return false;
    const trimmed = input.trim();
    if (!caseSensitive) {
      return trimmed.toUpperCase() === this.code.toUpperCase();
    }
    return trimmed === this.code;
  }
}
实际调用示例
在页面载入完成后,实例化该类并挂载表单提交校验逻辑:
// 页面初始化
const captcha = new CanvasCaptcha({
  el: '#captchaCanvas',
  length: 4,
  lineCount: 4,
  dotCount: 40,
  onRefresh: (newCode) => {
    // 刷新时清空输入框
    const inputEl = document.getElementById('captchaInput');
    if (inputEl) inputEl.value = '';
  }
});

// 外部“换一张”按钮联动
document.getElementById('refreshBtn').addEventListener('click', () => {
  captcha.refresh();
});

// 表单提交拦截
document.getElementById('submitBtn').addEventListener('click', () => {
  const val = document.getElementById('captchaInput').value;
  const isMatch = captcha.validate(val);

  if (!isMatch) {
    alert('验证码输入有误,请重新输入');
    captcha.refresh(); // 校验失败自动刷新,防止暴力重试
    return;
  }
  alert('验证码正确,允许提交!');
});
六、技术边界与安全防线深度分析
在系统架构设计中,技术选型必须基于清晰的安全边界。将验证码完全交给纯前端 Canvas 渲染,虽然极大地提升了系统的交互流畅度并削减了服务器计算成本,但必须清醒认知其防护上限。
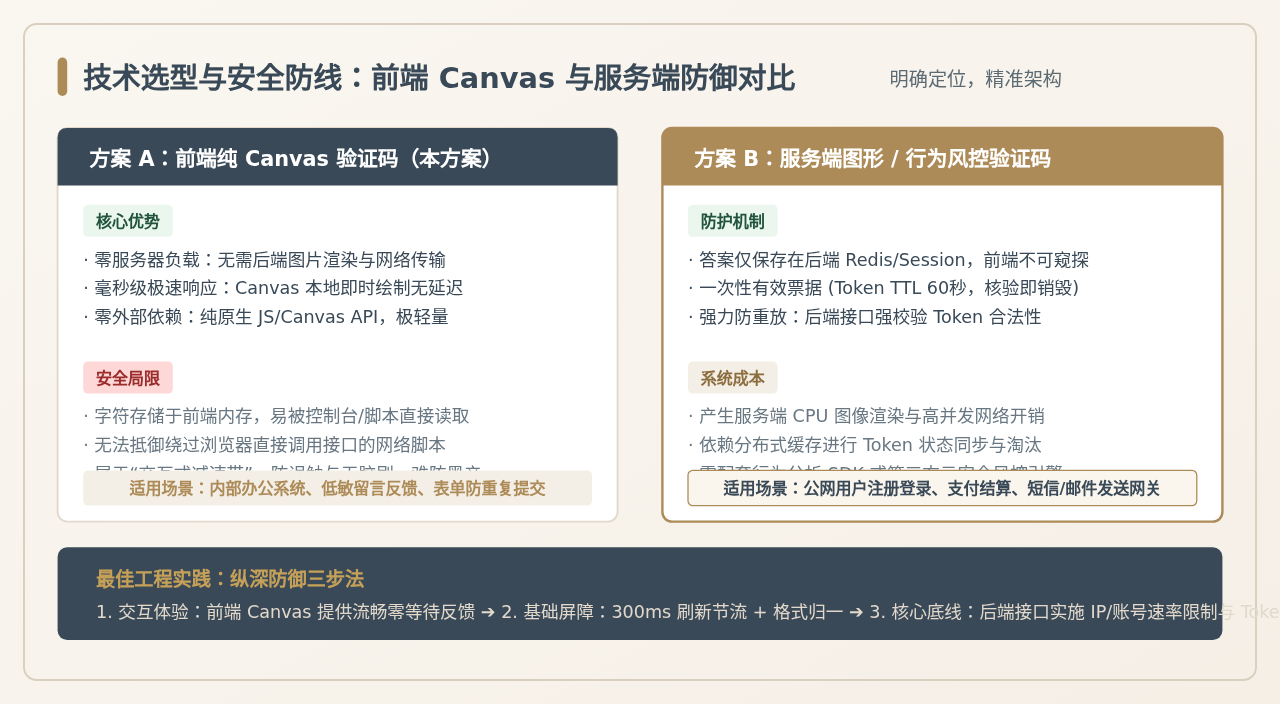
| 对比维度 | 前端纯 Canvas 方案(本文) | 服务端生成方案(Session/Token) |
|---|---|---|
| 生成环境 | 客户端浏览器沙箱(JS 执行) | 后端应用服务(Node.js / Java / Go / Python 等) |
| 校验机密性 | 代码明文存储于浏览器内存,可通过断点/脚本直接窥探 | 答案仅留存于服务端 Redis / Session 中,前端仅获不可逆 Token |
| 网络防绕过 | 无法阻挡攻击者跳过网页直接向接口发起 HTTP 嗅探 | 接口强校验 Session/Token 票据状态,验证通过立即单次作废 |
| 算力与带宽成本 | 零服务器 CPU 开销,零网络 I/O 延迟 | 需消耗服务器绘图算力,存在图片网络传输开销 |
| 核心防御定位 | 表单防手抖误触、简单按键精灵拦截、纯展示类系统 | 高防公网注册、暴力撞库防护、短信网关防盗刷 |
工程落地防护建议
在真实的 Web 研发实践中,若业务因架构轻量化或离线局域网环境选用了前端 Canvas 验证码,应当遵循以下三条工程加固原则:
-
严格的刷新节流(Throttle):
如前文代码所示,设置不低于
300ms的防抖保护,禁止恶意或误触操作引发高频并发重绘导致的浏览器主线程卡顿。 -
大小写归一化体验:
移动端或普通用户极易忽略大小写切换。除非有极其特殊的严苛需求,在
validate()校验时一律通过.toUpperCase()处理,提高人机交互舒适度。 - 后端多维度纵深防御: 切勿完全迷信前端验证逻辑。涉及核心资产变更(如转账、注册、修改密码)的接口,必须在服务端配合基于客户端 IP 的频控限流(Rate Limiting)及签名 Token 验证,构建多层纵深安全网。
原生JS与jQuery获取input值的写法对比
2026-11-22 21:11:20
为什么JS修改字体颜色不生效?排查CSS优先级冲突
2026-11-22 20:43:55
JavaScript中console.log、alert与document.write的区别及选择
2026-11-22 20:27:46
怎么使用localStorage实现JS购物车数据持久化存储
2026-11-22 14:20:27
怎么将网页中的Canvas图表转为图片嵌入js生成的Word文档
2026-11-22 13:52:51