

JS防止表单重复提交:点击后立即禁用按钮
深入讲解如何使用 JavaScript 在用户点击提交后立即禁用按钮以防止表单重复提交。涵盖原生表单提交与现代 Ajax/Fetch 异步提交的完整实现步骤、常见认知陷阱辨析、表单校验联动、异常恢复策略及 bfcache 兼容处理。
button.disabled = true)。这一动作不仅切断了用户因网络迟滞、焦虑连续快速点击产生的多次并发请求,还能向用户提供明确的“正在处理”状态反馈。本文将详细讲解这一机制在原生表单与 Ajax 异步交互中的具体实现步骤、核心代码范式、常见认知误区以及应对网络异常与浏览器后退的防护策略。
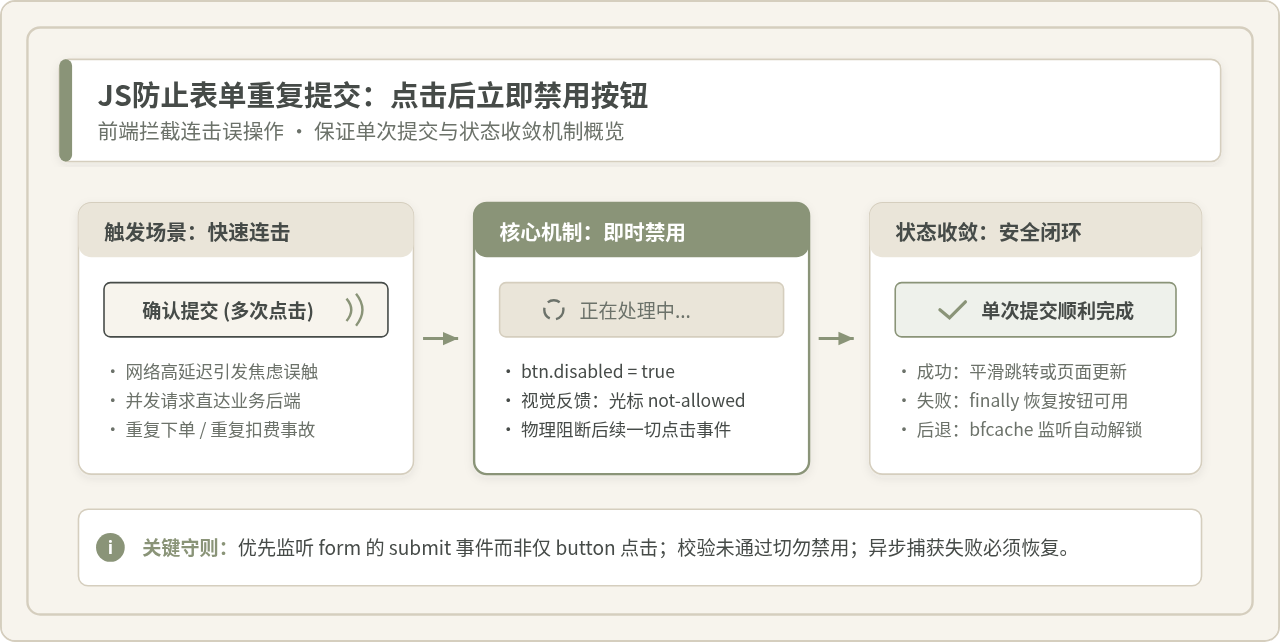
一、为什么必须在“点击后立即”禁用按钮?
表单重复提交是业务系统中极为常见的事故源头。在用户下单、账户扣款、数据新增或身份认证等关键业务节点,如果用户在几百毫秒内连续点击了两次或三次提交按钮,往往会引发以下直接后果:
- 业务数据脏写与异常:由于后端处理存在毫秒级的数据库事务时间差,并发到达的多条请求可能同时通过检查,导致生成重复订单、重复扣除积分或向数据库写入冲突记录。
- 服务器瞬时负载翻倍:密集重复的重计算或复杂写入请求会无谓地挤占数据库连接池与后端处理线程。
- 用户界面出现挫败感:未获得即时明确反馈的用户,面对没有变化的页面容易陷入反复点击的焦虑恶性循环。
在前端防御体系中,在提交事件触发的第一时间将按钮置灰(disabled),能够在浏览器渲染主线程中即刻物理截断后续的鼠标点击与交互事件派发。它是保障交互确定性、过滤 99% 日常无意误触的第一道护城河。
二、标准实现流程与关键步骤
很多初学者以为“禁用按钮”仅仅是一句简单的赋值语句,但在工程实践中,一个鲁棒的禁用策略必须串联事件监听、表单校验、异步通信与异常恢复的完整生命周期。以下是标准的操作顺序:
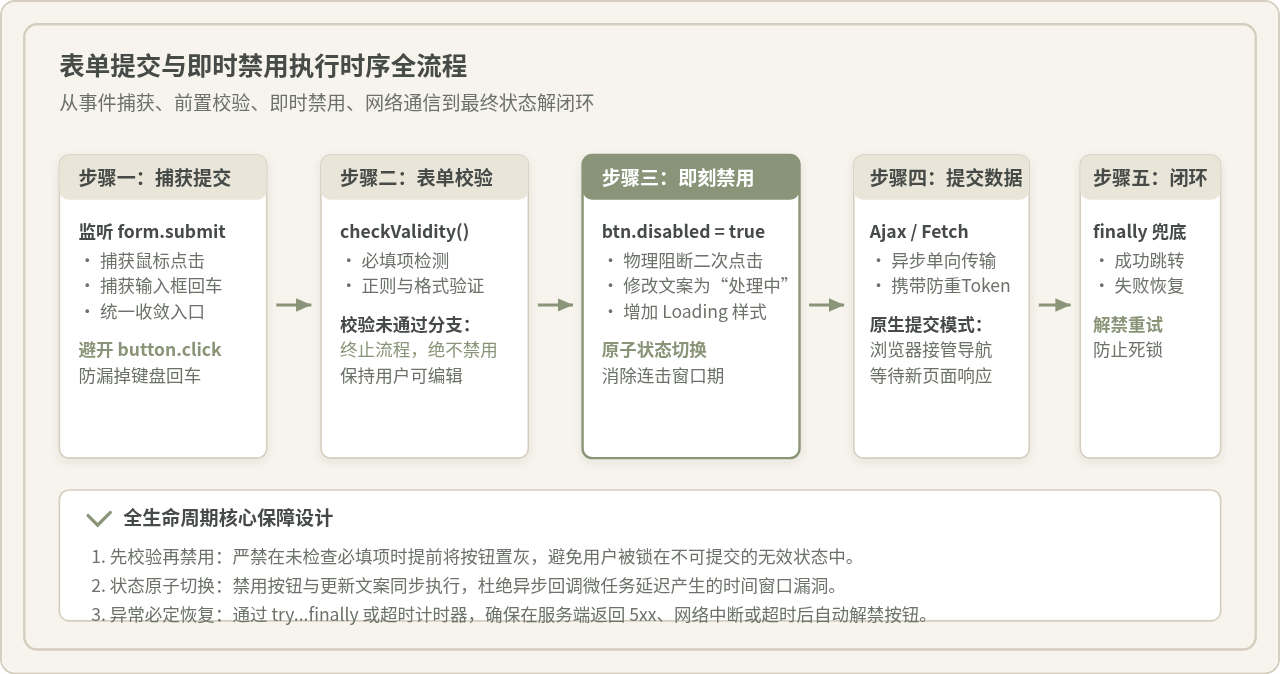
步骤 1:正确定位监听目标
绝大多数表单防重失败的首要原因,是开发者直接把监听器绑定在了 <button> 的 click 事件上。正确的做法是始终监听 <form> 元素的 submit 事件。
因为在标准的 HTML 表单中,用户不仅可以通过鼠标点击提交按钮,还可以在输入框处于焦点时直接敲击键盘 Enter 回车键。如果只监听按钮的 click 事件,通过键盘回车发起的表单提交将完全绕过前端防护;而监听表单的 submit 事件则能无遗漏地收敛所有提交途径。
步骤 2:先完成前置校验,再执行禁用
在将按钮置灰之前,必须先检查表单各项数据是否合法(例如必填项、邮箱手机正则、数字范围等)。如果表单校验未通过就匆忙将按钮设置为 disabled = true,用户将面临“输入有误但按钮变灰无法再次点击提交”的假死死锁状态。
对于原生 HTML5 表单,可以使用 form.checkValidity() 方法预先判定;对于使用前端框架或自定义验证库的场景,应确保所有同步与异步校验规则校验完毕后再执行禁用。
步骤 3:立即禁用按钮并更新交互文案
当确认表单数据合法并正式进入提交逻辑后,立即同步执行状态切换:
- 设置
submitBtn.disabled = true;物理阻断事件响应; - 备份并修改按钮文本,例如由“确认提交”更改为“正在提交...”或附带加载转圈图标;
- 通过 CSS 将光标形态设置为
not-allowed,让置灰状态一目了然。
步骤 4:发起提交请求与结果处置
在现代 Web 应用中,表单通常通过 fetch() 或 axios 以异步方式发送到后端。提交逻辑应包裹在 try...finally 代码块中,确保无论后端响应成功还是发生网络错误,控制流均能进入收尾环节。
步骤 5:在 finally 中实施状态兜底与解禁
网络请求可能因超时、网络波动、400 参数错误或 500 服务器内部故障而中断。若发生异常,必须在 finally 块中将按钮重新恢复为可用状态(submitBtn.disabled = false;)并还原按钮文案,允许用户在检查错误后重新发起重试。
三、现代 Ajax / Fetch 异步表单完整范例
以下是适用于现代 Web 开发的完整、可运行代码示例。代码完整体现了事件统一拦截、校验联动、即刻禁用与网络异常恢复:
<form id="paymentForm" novalidate>
  <div class="form-group">
    <label for="amount">转账金额 (元):</label>
    <input type="number" id="amount" name="amount" required min="1" placeholder="请输入大于0的整数">
    <span class="error-msg" id="amountError"></span>
  </div>

  <button type="submit" id="submitBtn">立即支付</button>
</form>

<script>
  const form = document.getElementById('paymentForm');
  const submitBtn = document.getElementById('submitBtn');
  const amountError = document.getElementById('amountError');

  // 记录原始按钮文本与防重互斥锁
  const ORIGINAL_BTN_TEXT = submitBtn.innerText;
  let isSubmitting = false;

  form.addEventListener('submit', async function (event) {
    // 阻止浏览器默认页面刷新跳转
    event.preventDefault();

    // 1. 如果已有请求在执行中,坚决拦截
    if (isSubmitting) return;

    // 2. 表单前置合法性校验
    amountError.innerText = '';
    if (!form.checkValidity()) {
      amountError.innerText = '请正确填写有效金额(必须大于或等于1)';
      return; // 校验失败直接退出,切勿禁用按钮
    }

    // 3. 校验通过,立即置灰按钮并上锁
    isSubmitting = true;
    submitBtn.disabled = true;
    submitBtn.innerText = '正在支付中...';
    submitBtn.style.cursor = 'not-allowed';

    try {
      const formData = new FormData(form);
      const payload = Object.fromEntries(formData.entries());

      // 4. 发起异步提交请求 (带超时控制)
      const response = await fetch('/api/pay', {
        method: 'POST',
        headers: { 'Content-Type': 'application/json' },
        body: JSON.stringify(payload)
      });

      if (!response.ok) {
        throw new Error('服务返回错误码:' + response.status);
      }

      const result = await response.json();
      alert('支付成功!订单号:' + result.orderId);
      form.reset(); // 重置表单输入

    } catch (error) {
      // 5. 异常处理:提示错误
      console.error('提交失败:', error);
      alert('提交遇到问题:' + (error.message || '网络连接超时,请重试'));

    } finally {
      // 6. 无论成功失败,在 finally 中解除锁闭与按钮禁用,保证可重试
      isSubmitting = false;
      submitBtn.disabled = false;
      submitBtn.innerText = ORIGINAL_BTN_TEXT;
      submitBtn.style.cursor = 'pointer';
    }
  });
</script>
四、容易混淆的说法与常见陷阱辨析
在防止表单重复提交的具体实现中,社区中存在几类流传甚广但暗藏缺陷的说法。我们需要客观剖析这些做法的合理性与边界:
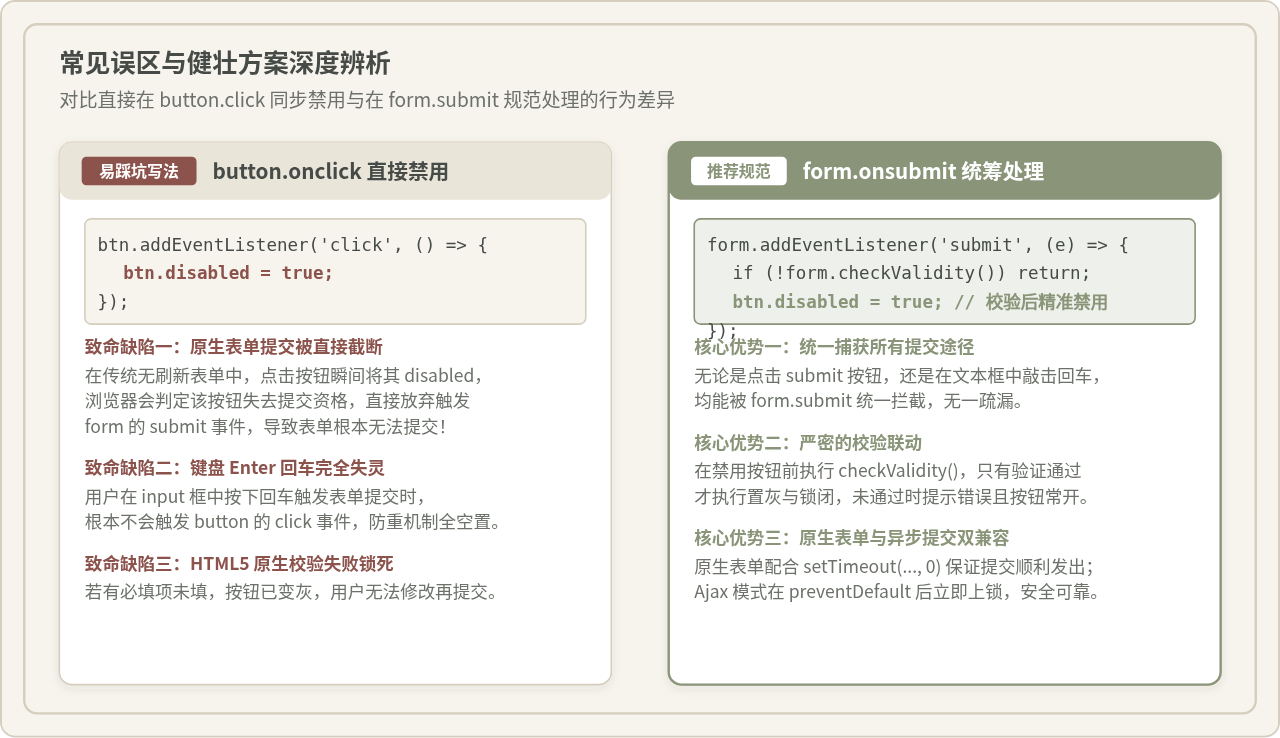
看似合理的依据:在纯鼠标点击触发、且完全使用 Ajax 异步接管逻辑的小型示例中,点击按钮确实能立即看到按钮置灰,并且 Ajax 请求也能正常发出去。
致命缺陷与需修正之处:
- 传统原生表单完全失效:如果表单没有调用
e.preventDefault(),而是依赖浏览器原生能力向action地址提交跳转,在按钮的click事件处理函数中同步将按钮设置为disabled,会导致浏览器判定当前点击控件不再处于激活状态,从而直接放弃触发表单的submit动作!不仅如此,该按钮自身的name和value也不会被打包进表单数据中,导致表单彻底无法提交。 - 回车提交被完全放过:用户在输入框按回车键提交时,并不会触发按钮的
click事件,防重机制形同虚设。 - 修正方案:统一监听
form.addEventListener('submit', ...)。如果是传统无刷新页面跳转,下文将展示如何利用宏任务setTimeout妥善解耦。
看似合理的依据:普通用户在正常操作时,只要按钮变灰,确实无法在当前页面进行第二次有效点击。
客观事实与需修正之处:
前端的“点击立即禁用”本质上是人机交互层面的体验优化与误操作拦截。它无法防御以下场景:
- 恶意攻击者跳过浏览器 UI,通过自动化脚本、Postman 或 cURL 高频并发直接调用接口;
- 弱网环境下,浏览器或移动端代理网关因 TCP 超时自动发起的链路重试;
- 跨页面多标签页并发提交同一笔业务。
因此,前端“禁用按钮”是防重复提交的必要条件,但绝非充分条件。工程上必须坚持“前后端协同”:前端负责即时阻断连击,后端通过分布式幂等 Token(Idempotency Key)或数据库唯一联合索引作为最终底线,两者各司其职。
五、异步请求生命周期的按钮状态机管理
为了让交互状态更加严密,可以将按钮及其表单抽象为一个严谨的三态状态机。每个状态之间的迁移路径必须闭合:
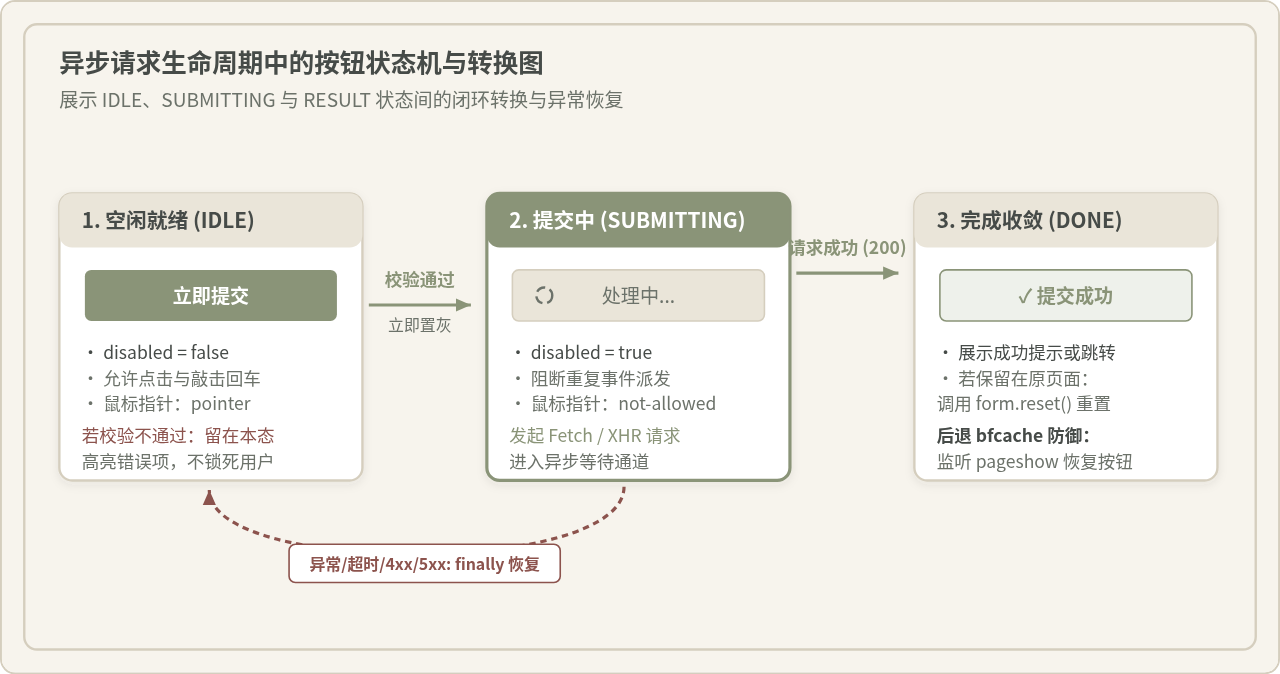
1. 空闲就绪态 (IDLE)
按钮默认保持可用(disabled = false),文案为“立即提交”或“保存”。用户可以点击按钮或在表单输入框敲击回车。若此时触发了提交但表单前置校验失败,必须停留在空闲就绪态,将焦点引导至错误输入项,严禁切换为禁用。
2. 提交中锁定态 (SUBMITTING)
前置校验通过后,瞬间进入锁定态:按钮被设置为 disabled = true,文案同步替换为“正在提交...”,并设置互斥标志量 isSubmitting = true。在此状态下,任何新到达的点击或回车事件均被直接丢弃。
3. 结果收敛态 (DONE) 与异常解禁路径
根据异步通信结果分为两条路径:
- 响应成功:若页面重定向跳转,按钮保持禁用等待页面卸载即可;若留在当前页面,则清空表单并恢复按钮至就绪态,展示成功通知。
- 响应异常(超时 / 4xx / 5xx / 断网):控制流触发
catch捕获,并在finally中无条件恢复为 IDLE 就绪态,还原按钮文案与可用性,让用户能够纠错重试。
浏览器前进后退缓存(bfcache)陷阱与规避
现代浏览器(如 Chrome、Safari、Firefox)普遍开启了 bfcache(往返缓存)。当用户在表单提交成功并跳转到新页面后,如果点击浏览器的“后退”按钮返回,浏览器会直接从内存快照中瞬间还原前一页面——此时提交按钮往往依然处于之前被置灰的 disabled = true 假死状态,用户无法进行任何后续提交。
针对此陷阱,必须通过监听全局 pageshow 事件予以修复:
// 解决浏览器后退导致按钮持续处于 disabled 状态的问题
window.addEventListener('pageshow', function (event) {
  // event.persisted 为 true 表示页面是从浏览器的 bfcache 缓存中恢复出来的
  if (event.persisted) {
    const submitBtn = document.getElementById('submitBtn');
    if (submitBtn) {
      submitBtn.disabled = false;
      submitBtn.innerText = '立即提交';
      submitBtn.style.cursor = 'pointer';
    }
  }
});
六、传统原生页面刷新型表单的适配方案
对于采用传统服务端渲染(如 Django、Spring MVC、PHP 等)的传统表单,表单提交后需要等待后端渲染出整个新 HTML 页面并进行整体刷新跳转。在此类场景中,不能调用 e.preventDefault(),但也必须防范用户在页面跳转前的 1~2 秒空白期内频繁连击。
由于直接同步禁用按钮会导致浏览器放弃触发表单提交,正确的解决方案是:在 form 的 submit 事件处理函数中,通过 setTimeout(..., 0) 将禁用按钮的操作推入浏览器的宏任务队列。这使得表单提交数据包在当前调用栈中顺利被浏览器打包发出,紧接着下一事件循环微任务清空后立即将按钮置灰:
<form action="/user/save" method="POST" id="nativeForm">
  <input type="text" name="username" required placeholder="请输入用户名">
  <button type="submit" id="nativeSubmitBtn">保存提交</button>
</form>

<script>
  const nativeForm = document.getElementById('nativeForm');
  const nativeSubmitBtn = document.getElementById('nativeSubmitBtn');

  nativeForm.addEventListener('submit', function (event) {
    // 1. 如果浏览器原生校验未通过,直接退出
    if (!nativeForm.checkValidity()) {
      return;
    }

    // 2. 关键技巧:利用 setTimeout 将禁用动作推入宏任务
    // 确保当前事件循环中原生提交动作已顺利进入浏览器网络派遣管线
    setTimeout(function () {
      nativeSubmitBtn.disabled = true;
      nativeSubmitBtn.innerText = '正在提交跳转中...';
      nativeSubmitBtn.style.cursor = 'not-allowed';
    }, 0);

    // 此处不调用 event.preventDefault(),允许原生表单正常提交跳转
  });
</script>
七、全链路防护矩阵与最佳实践清单
在企业级开发中,单靠某一项技巧往往难以覆盖所有复杂的网络与用户行为边界。以下是围绕防重复提交构建的四层立体防御矩阵:
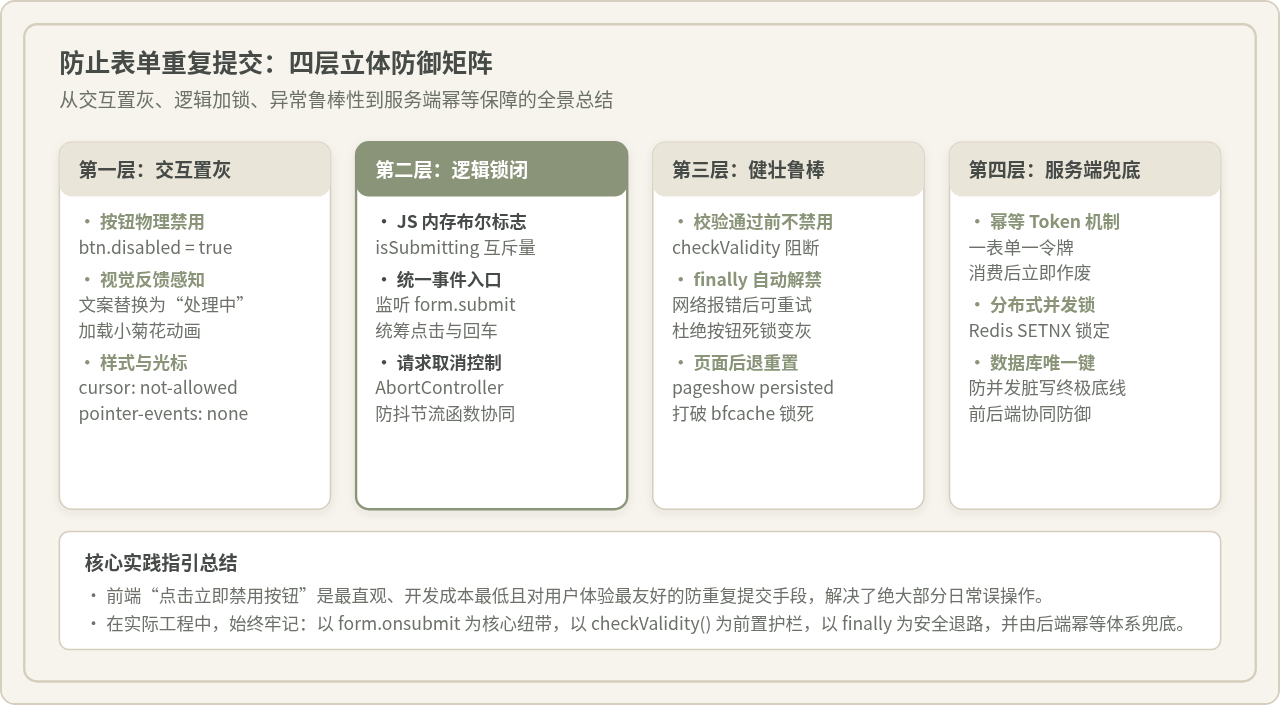
| 防护维度 | 常见错误写法 | 标准工程规范 | 直接技术收益 |
|---|---|---|---|
| 事件源绑定 | 只监听 button.onclick |
始终监听 form.onsubmit |
同时收敛鼠标点击与输入框回车提交,无漏洞 |
| 校验联动 | 未校验前直接禁用按钮 | 先执行 checkValidity(),合法才禁用 |
防止用户输入有误时被锁死在不可提交状态 |
| 原生表单适配 | 在原生表单中同步 disabled = true |
采用 setTimeout(..., 0) 延迟进入宏任务 |
既能阻止后续连击,又确保原生数据包顺利发出 |
| 异常状态恢复 | 仅在 then 成功回调中处理 |
使用 try...finally 无条件还原按钮 |
遭遇 500 报错或网络中断后,用户能够自愈重试 |
| 浏览器后退兼容 | 忽视 bfcache 机制 | 监听 window.pageshow (event.persisted) |
彻底消除用户点击浏览器后退时按钮常置灰假死 |
| 业务安全底线 | 仅依赖前端按钮禁用 | 前端禁用 + 后端幂等 Token / 数据库唯一键 | 阻断抓包攻击与高并发重放,确保核心资产零重复 |
总结:JavaScript“点击后立即禁用按钮”是提升表单交互质量与消除高频误操作最立竿见影的技术手段。在实际应用中,开发者应始终牢记:以 form.onsubmit 为统筹中枢,以合法性校验为前置护栏,以 finally 为安全退路,并以后端幂等机制作为坚固底线,方能构建出坚如磐石的现代 Web 表单系统。
JS中return false能完全阻止事件冒泡吗
2026-11-22 14:05:25
怎么使用 preventScroll 防止JS设置焦点时页面滚动
2026-11-22 13:17:39
JS实现平滑滚动到指定元素:scrollTo与scrollIntoView用法对比
2026-11-22 12:52:50
浏览器不支持showDirectoryPicker时JS怎么选择文件夹
2026-11-22 12:01:57
怎么使用JavaScript在Canvas上绘制彩虹图案
2026-11-22 11:34:41







