

JS正则验证数字时的常见陷阱:空字符串与特殊字符误匹配
深入剖析JavaScript中使用正则表达式验证数字时的常见陷阱,包括空字符串穿透、量词滥用、边界锚点缺失、特殊字符误匹配以及g修饰符状态机等问题,并提供工业级稳健解决方案。
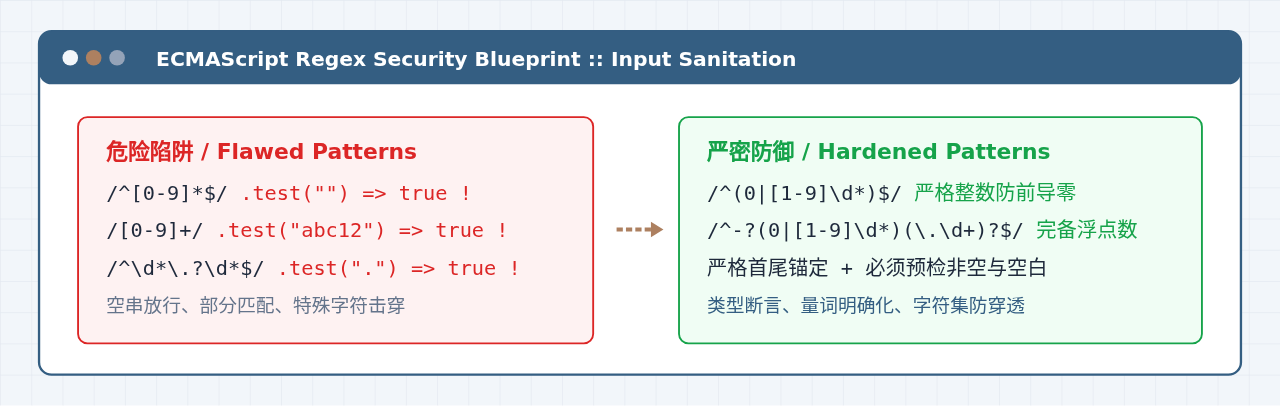
在前端表单验证与后端Node.js数据解析中,使用正则表达式验证用户输入是否为“有效数字”是最常见的操作之一。然而,看似简单的需求却经常因正则编写不当而出现隐蔽漏洞:表单未填写任何内容却顺利通过校验、纯字母夹带数字被当作合规数值处理、或者输入单个小数点和控制字符引发业务系统异常计算。导致这一系列异常的根本原因,在于开发者低估了空量词匹配机制、边界锚点缺失以及JavaScript字符集与类型转换特性的叠加效应。本文将逐项拆解这些致命陷阱,剖析其运作机理,并给出经得起工程检验的防御性校验方案。
一、陷阱剖析:空字符串为何会被正则悄然放行?
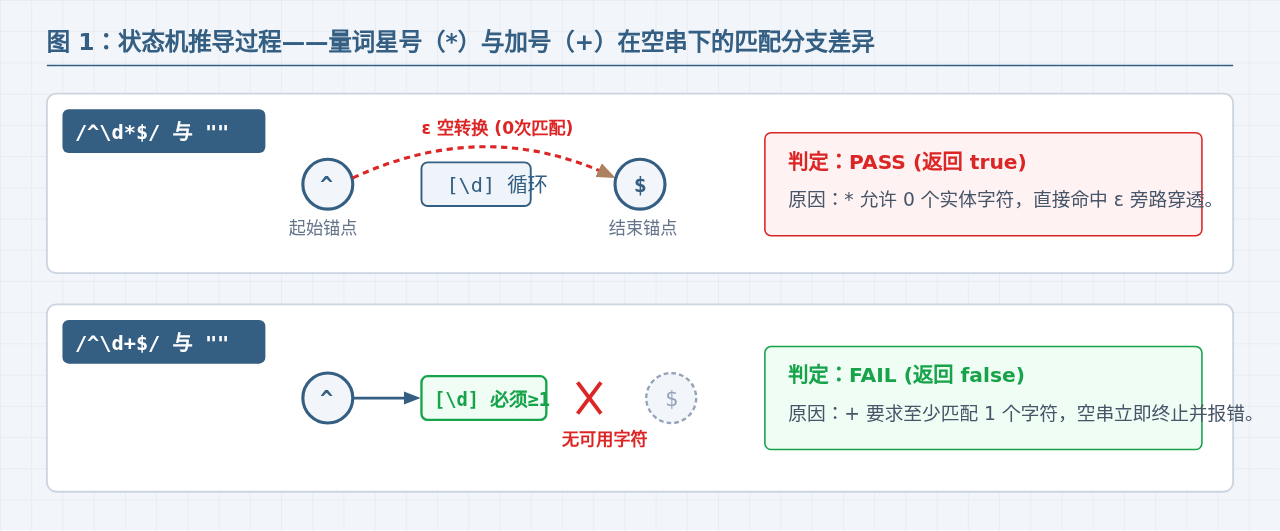
表单数字校验中最经典的线上事故,莫过于必填字段输入为空时,校验函数却返回了 true。很多开发者第一反应是写出类似 /^\d*$/ 或 /^[0-9]*$/ 的表达式,这正是空字符串穿透的温床。
1. 星号量词(*)与零宽空字符的匹配机制
在正则表达式中,元字符 * 代表“匹配前一个子表达式零次或多次”。当引擎解析表达式 /^\d*$/ 并传入空字符串 "" 时,引擎在字符串起始位置 ^ 与结束位置 $ 之间寻找数字。由于 * 允许出现 0 次,引擎在没有读取任何字符的情况下,认定“已经匹配了 0 个数字”,直接成功匹配并返回 true。
const wrongRegex = /^\d*$/;
console.log(wrongRegex.test("")); // 输出: true (意外通过!)
console.log(wrongRegex.test("123")); // 输出: true
如果将字段用于“必填且为纯数字”的校验,使用 * 会导致未填写的空表单直接越过前端检查,最终向接口提交空字符串或在后续 parseInt("") 时得到 NaN,甚至在数字计算中隐式转换为 0,篡改业务原本的数据语义。
2. 浮点数正则中的“双零宽”溃败
更恶劣的情况出现在浮点数校验中。有的开发者为了兼容“整数”与“小数”,写出了如下表达式:
const naiveFloatRegex = /^\d*\.?\d*$/;
console.log(naiveFloatRegex.test(""));   // 输出: true (空字符串通过!)
console.log(naiveFloatRegex.test("."));  // 输出: true (单个小数点通过!)
console.log(naiveFloatRegex.test(".5")); // 输出: true (前置小数点)
console.log(naiveFloatRegex.test("5.")); // 输出: true (悬空小数点)
在这个表达式中,小数点前面的 \d* 允许 0 个数字,小数点本身带有 ?(允许 0 次或 1 次),小数点后面的 \d* 也允许 0 个数字。当输入为 "" 时,三部分全部命中“0次”,匹配成功;当输入仅为一个小数点 "." 时,前后两部分各匹配 0 次,中间匹配小数点,依然返回 true。一旦该值进入数据库或算费逻辑,必将引发致命故障。
二、陷阱剖析:锚点缺失与多行修饰符的局部匹配陷阱
许多刚接触正则的开发者容易忽视正则表达式的“查找”本性。默认情况下,正则引擎会在目标文本中检索是否存在任意子串符合规则,而非要求整个字符串完全吻合。
1. 缺少头部 ^ 与尾部 $ 锚点
观察以下常见错误模式:
const badPattern = /\d+/;
console.log(badPattern.test("abc123def")); // 输出: true
console.log(badPattern.test("100px"));     // 输出: true
console.log(badPattern.test(" 42 "));      // 输出: true
在没有 ^(字符串开头)与 $(字符串结尾)强制约定时,/\d+/ 只要在输入中找到连续的数字片段就会返回 true。用户输入带单位的数字 100px、包含空格的 42 甚至是注入脚本 <script>1</script> 都会全部被判定为合规数字。
2. 多行模式 /m 导致的换行击穿
部分开发者在从代码库复制正则时,附带了 m(multiline)修饰符,认为它“增强了兼容性”。实际上,m 修饰符彻底改变了 ^ 与 $ 的语义:
- 标准模式下:
^仅匹配整个字符串的最前端,$仅匹配整个字符串的最末端。 - 多行模式
/m下:^匹配任何一行的开头,$匹配任何一行的末尾。
const multilinePattern = /^\d+$/m;
const maliciousPayload = "hack
12345
attack";
console.log(multilinePattern.test(maliciousPayload)); // 输出: true !在多行输入或恶意文本中,只要有一整行由纯数字构成,/^\d+$/m 就会判定为合法。在表单文本域(textarea)或解析文件行时,如果不加区分地使用 /m,攻击者即可利用包含换行符的恶意载荷绕过校验。
三、陷阱剖析:特殊字符、转义失误与状态机残留
除了空字符串与边界遗漏,正则表达式在处理特定字符集与运行机制时,还存在三个极易被忽视的高频误区。
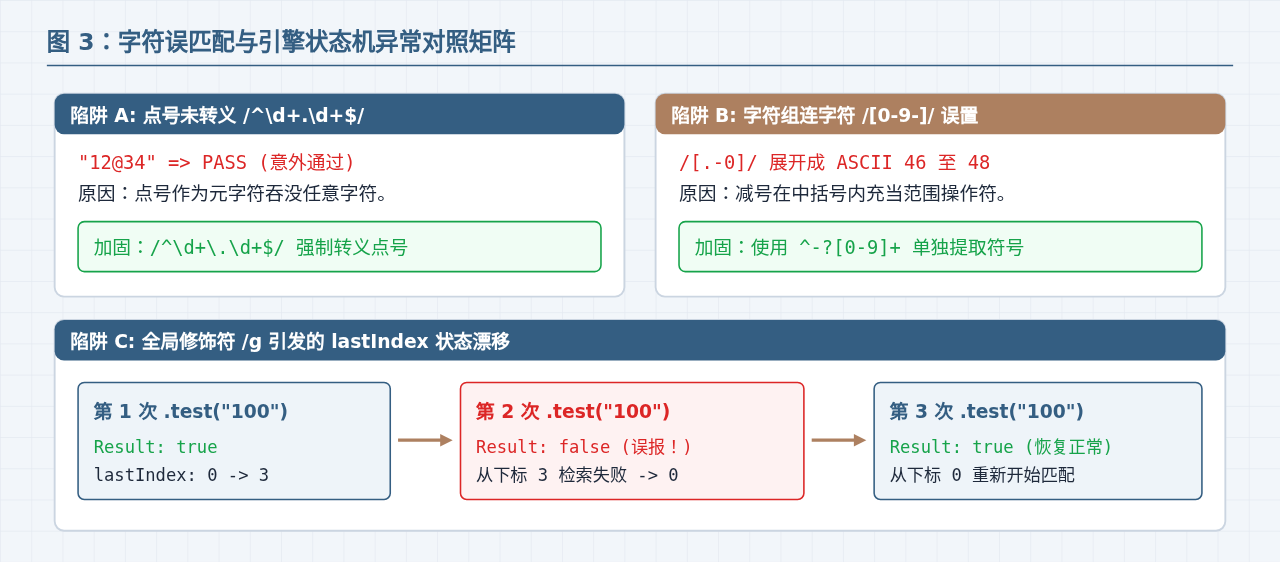
1. 未转义小数点 . 导致的任意字符匹配
很多开发者在书写包含小数点的正则时,由于疏忽漏掉了反斜杠转义:
// 错误示范:未对小数点转义
const unescapedDot = /^\d+.\d+$/;
console.log(unescapedDot.test("12.34")); // 输出: true
console.log(unescapedDot.test("12a34")); // 输出: true (严重漏洞!)
console.log(unescapedDot.test("12-34")); // 输出: true
console.log(unescapedDot.test("12#34")); // 输出: true
在正则语法中,点号 . 是通配符,表示“匹配除换行符以外的任意单个字符”。未转义的 . 将允许任意英文字母、符号乃至控制字符充当“小数点”,彻底击穿数值校验。
2. 字符组内连字符 - 的范围陷阱
为支持负数或特定分隔符,部分开发者会在中括号字符组内加入减号,例如 /[0-9-]/ 与 /[0-9]/。如果在编写时粗心写成了 /[0-9-a-z]/ 或 /[.-0]/,由于减号在中括号内扮演“范围指示符”,其两端的 ASCII 码序列会被展开。例如 ASCII 表中,. 是 46,0 是 48,[.-0] 实际上包含了 .、/ 和 0 三个字符。因此,用于匹配负号的 - 必须显式放在表达式开头、使用反斜杠 \- 转义,或使用独立分组 ^-? 声明。
3. 正则表达式实例包含全局修饰符 /g 带来的状态残留
这是 JavaScript 语言中独有的经典机制陷阱。当正则表达式携带全局修饰符 g 时,其 RegExp 实例会维护一个名为 lastIndex 的内部属性。每次调用 .test() 成功后,lastIndex 会记录本次匹配结束的位置;下一次调用 .test() 时,将从该位置继续向后检索,而非从头开始。
// 带有 /g 修饰符的复用正则
const dangerousGlobalRegex = /^\d+$/g;

console.log(dangerousGlobalRegex.test("12345")); // 输出: true (lastIndex 变为 5)
console.log(dangerousGlobalRegex.test("12345")); // 输出: false (从下标 5 开始找,匹配失败!lastIndex 重置为 0)
console.log(dangerousGlobalRegex.test("12345")); // 输出: true (又成功了!)
在 Vue、React 的表单校验方法中,如果将一个带有 /g 的正则表达式实例定义在组件外层或模块全局作用域中,用户连续输入两次完全相同的正确数字,校验器会交替报出“成功”和“失败”。用于校验纯文本格式的正则表达式,严禁使用 /g 修饰符。
四、常见业务场景的工业级正则方案
为了彻底杜绝空字符串穿透、非法前导零、单个小数点以及特殊字符绕过,针对不同的数字业务场景,必须使用语义明确、边界闭合的完备正则模式。
| 业务场景 | 推荐防御性正则表达式 | 边界防御要点说明 |
|---|---|---|
| 正整数(非0) | ^[1-9]\d*$ |
首位必须为 1-9,彻底杜绝 "" 与前导 0(如 007)。 |
| 自然数(含0) | ^(0|[1-9]\d*)$ |
仅允许独立的单个 0 或以 1-9 开头的多位整数。 |
| 允许符号的整数 | ^[+-]?(0|[1-9]\d*)$ |
正负号作为可选前缀,严防 + 或 - 独立通过。 |
| 通用浮点数 | ^-?(0|[1-9]\d*)(\.\d+)?$ |
小数部分必须紧跟至少一位数字,禁止出现 . 或 12.。 |
| 货币金额(限2位小数) | ^(0|[1-9]\d*)(\.\d{1,2})?$ |
严格限定小数点后最多出现 1 到 2 位数字,杜绝超长精度。 |
^-?(0|[1-9]\d*)(\.\d+)?$ 中:
^-?:可选的负号,必须位于最开始。(0|[1-9]\d*):整数部分,如果是 0 则不能有后续数字;如果大于 0 则首位不能是 0。(\.\d+)?:小数部分作为整体可选。一旦出现小数点\.,后面必须携带至少 1 位数字\d+。彻底防范了""、"."和"12."。
五、工程级数字校验函数实现与验证
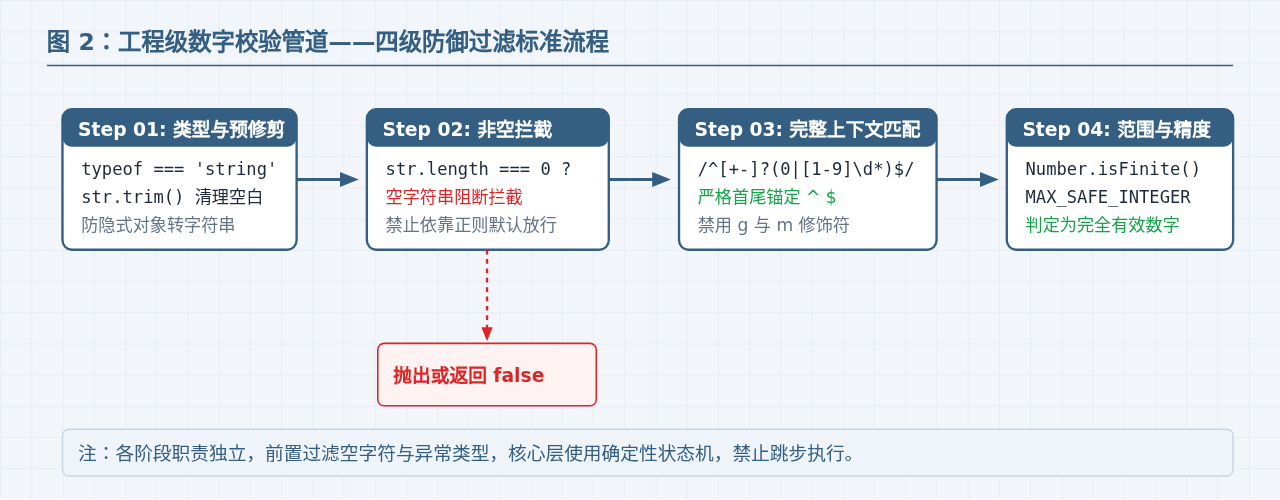
在实际生产项目中,仅仅调用 pattern.test(val) 仍然存在隐式类型转换的风险。例如当传入 null 或 undefined 时,RegExp.prototype.test() 会将其自动强制转换为字符串 "null" 或 "undefined"。如果未来匹配模式放宽,容易引发严重误判。因此,推荐封装防御性校验函数:
/**
 * 工业级安全数字校验器
 * @param {unknown} value - 待验证的目标值
 * @param {Object} options - 校验配置
 * @param {boolean} [options.allowNegative=true] - 是否允许负数
 * @param {boolean} [options.allowDecimal=true] - 是否允许小数
 * @param {number} [options.decimalPlaces=null] - 限制小数位数(null 表示不限制)
 * @returns {boolean} 是否为合法合规数字
 */
function isValidNumber(value, options = {}) {
    const {
        allowNegative = true,
        allowDecimal = true,
        decimalPlaces = null
    } = options;

    // 1. 类型预检:过滤 null、undefined、布尔值及非字面量输入
    if (value === null || value === undefined || typeof value === "boolean") {
        return false;
    }

    // 2. 转换为标准字符串并去除首尾空白字符
    const str = String(value).trim();

    // 3. 严格空值拦截:杜绝空字符串与纯空格穿透
    if (str.length === 0) {
        return false;
    }

    // 4. 构建确定性正则结构(严禁携带 /g 修饰符)
    const signPart = allowNegative ? "[+-]?" : "\+?";
    const integerPart = "(0|[1-9]\d*)";

    let decimalPart = "";
    if (allowDecimal) {
        if (typeof decimalPlaces === "number" && decimalPlaces > 0) {
            decimalPart = `(\.\d{1,${decimalPlaces}})?`;
        } else {
            decimalPart = "(\.\d+)?";
        }
    }

    const regex = new RegExp(`^${signPart}${integerPart}${decimalPart}$`);

    // 5. 执行正则测试
    if (!regex.test(str)) {
        return false;
    }

    // 6. 数值有效性兜底:防止溢出极限安全范围 (如 超大数或 NaN)
    const num = Number(str);
    return !Number.isNaN(num) && Number.isFinite(num);
}
测试用例验证结果
// 针对常见陷阱输入的严格测试验证
console.log(isValidNumber(""));             // false (空字符串拦截)
console.log(isValidNumber("   "));          // false (纯空格拦截)
console.log(isValidNumber("."));            // false (单个小数点拦截)
console.log(isValidNumber("12."));          // false (末尾悬空小数点拦截)
console.log(isValidNumber(".34"));          // false (前置小数点严格拦截)
console.log(isValidNumber("0123"));         // false (非法前导零拦截)
console.log(isValidNumber("12px"));         // false (无界单位符号拦截)
console.log(isValidNumber("12-34"));        // false (内部连字符拦截)
console.log(isValidNumber("12.34.56"));     // false (多小数点拦截)

// 针对合规输入的验证
console.log(isValidNumber("0"));            // true
console.log(isValidNumber("100"));          // true
console.log(isValidNumber("-42"));          // true
console.log(isValidNumber("3.1415926"));    // true
console.log(isValidNumber("99.9", { decimalPlaces: 2 })); // true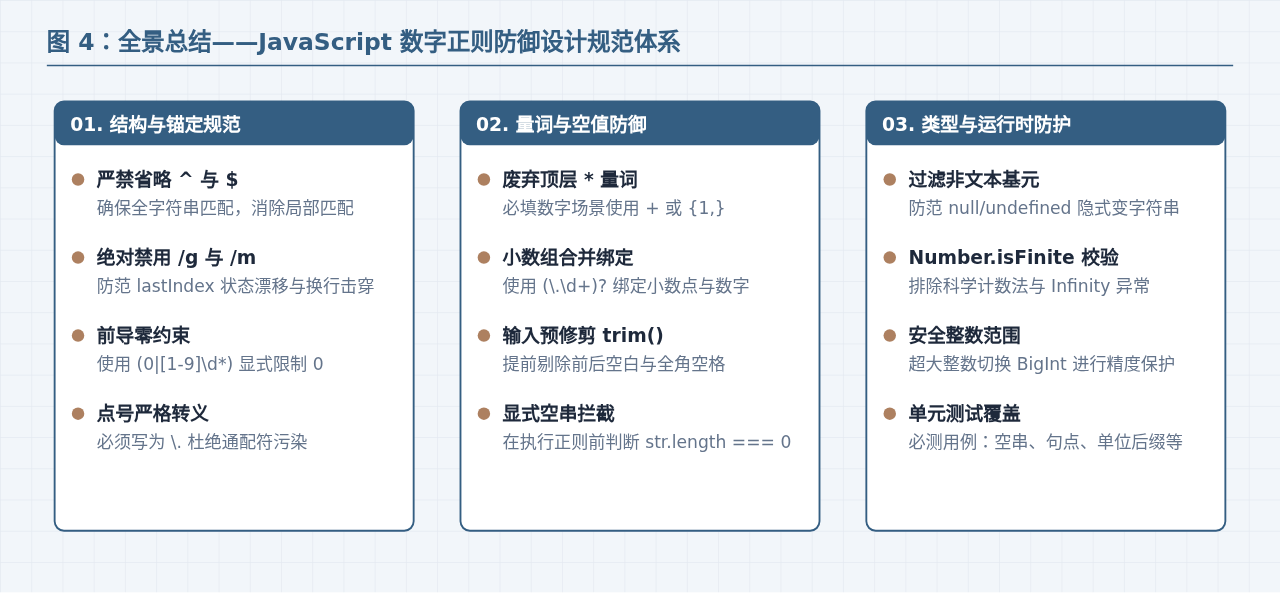
六、排查与总结建议
当现有项目出现“用户未填数字却成功提交”或“特定字符能绕过验证”时,可按照以下三步快速排查修复:
- 检查量词:全文检索正则源码,将负责匹配主要数字段的
*改为+,或引入非捕获分组绑定小数点与后续数值。 - 检查首尾锚点与修饰符:确认正则是否包含
^和$,并坚决移除无意义的/g和/m修饰符。 - 封装多层防护:避免直接将
regex.test()暴露在各业务组件中,统一采用类似isValidNumber的工具函数,并在前端与服务端 API 入口保持校验规则的严格对齐。
哪些代码写法会触发JavaScript this的默认绑定?
2026-11-22 10:32:03
JavaScript快速排序基础实现:递归逻辑与代码详解
2026-11-22 10:22:01
使用Object.values快速获取JS对象的所有属性值
2026-11-21 23:55:56
JS解析JSON报错SyntaxError的常见原因与调试方法
2026-11-21 23:40:44
OpenLayers与Leaflet离线地图支持对比:JS前端选型建议
2026-11-21 18:11:42







