

JS接口安全域名配置后不生效?排查DNS、HTTPS及路径常见错误
针对微信、企业微信及各类开放平台JS接口安全域名保存后依然报错不生效的问题,系统性梳理DNS解析延迟、HTTPS证书链不全、端口违规、校验文件路径错误以及动态签名URL不一致等关键故障点的排查与修复方法。
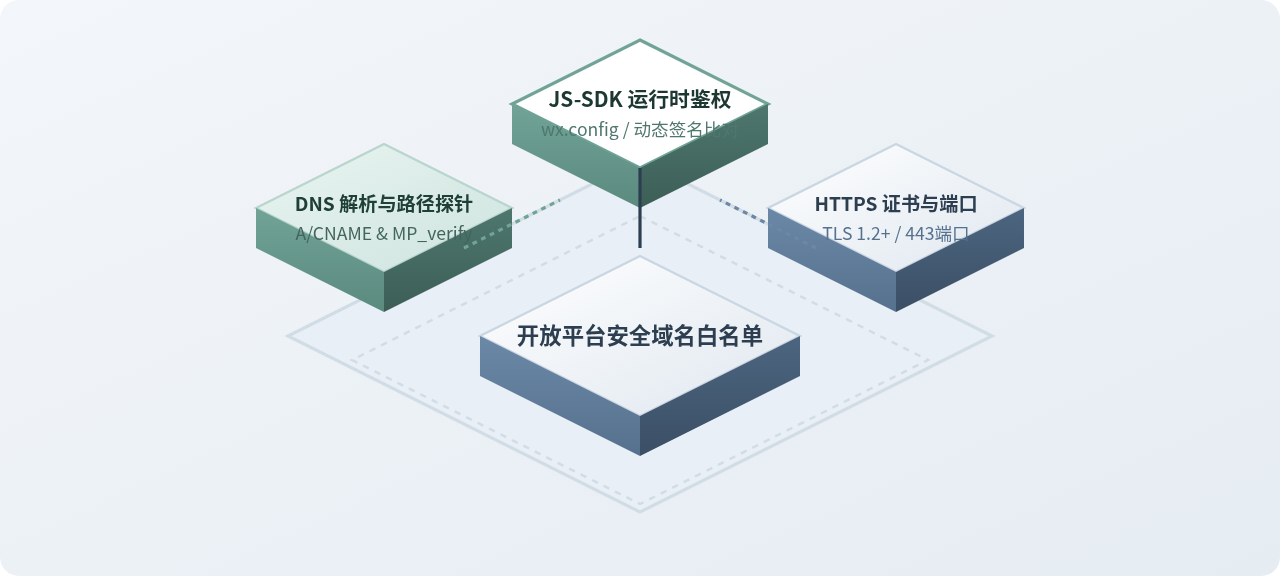
在接入微信公众号、企业微信、钉钉或各类开放平台的 Web JS-SDK 时,将业务域名填入后台的“JS接口安全域名”列表后,页面在调用接口时却依然弹出 config:fail,invalid signature、invalid url domain 或权限被拒,是前端与运维联调时极高频发生的故障。这类问题并非单一原因引起,而是横跨了后台录入规范、域名文件探针验证、公网 DNS 递归解析生效周期、传输层 HTTPS 证书链完整性以及前端动态签名 URL 匹配等多个环节。
排查该问题的核心逻辑是:先断定配置是否真正通过平台校验,再验证网络与加密层能否被平台探针和客户端正常握手,最后比对运行时动态 URL 是否与签名算法计算的字符串完全一致。本文按照故障诱因从外到内展开,逐项排查 DNS 解析、HTTPS 协议与端口、路径格式等关键失误,并给出切实可行的验证命令和解决方案。
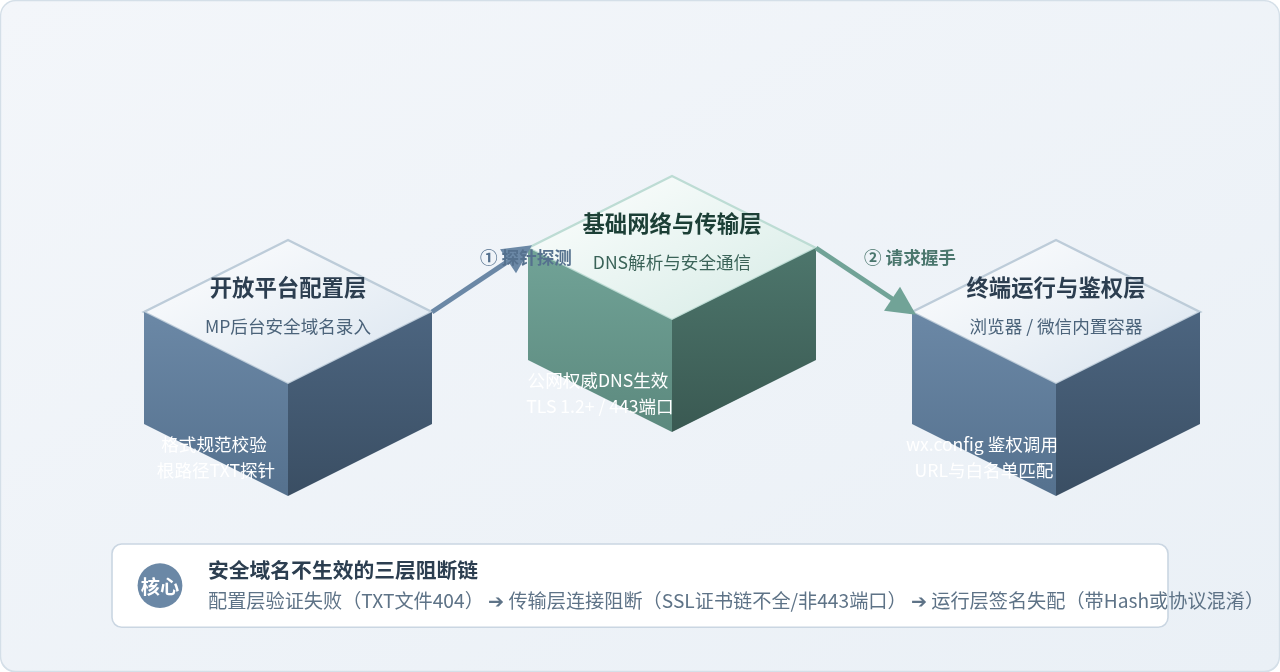
一、JS接口安全域名的校验机制与阻断链路
许多开发者误以为只要在管理后台点击了“保存”,安全域名就会立即全网生效。实际上,开放平台对 JS 接口安全域名的校验分为平台静态探测与终端动态鉴权两个截然不同的阶段:
-
平台静态探测阶段:保存安全域名时,平台服务器会主动向目标域名发起 HTTP/HTTPS 请求,读取根目录下的专属校验文本(如
/MP_verify_xxxxxx.txt)。只有当该请求返回 HTTP 200 且文本内容完全匹配时,后台才允许保存成功。 -
终端运行时鉴权阶段:当用户在移动端或浏览器内打开网页并执行
wx.config时,容器会提取当前页面的完整 URL,与后台已保存的安全域名白名单比对,并使用后端通过jsapi_ticket计算出的 SHA1 签名进行校验。
因此,从后台保存到前端调用成功,必须历经配置层、传输层和运行层。任何一层出现配置错漏或网络隔离,都会导致安全域名“形同虚设”。
二、路径与域名格式常见配置失误
在后台录入域名时,输入格式不规范是最容易被忽视的人为错误。不同于浏览器地址栏可以自由容纳协议与参数,开放平台对“安全域名”的文本格式有着极其严格的语法约束。
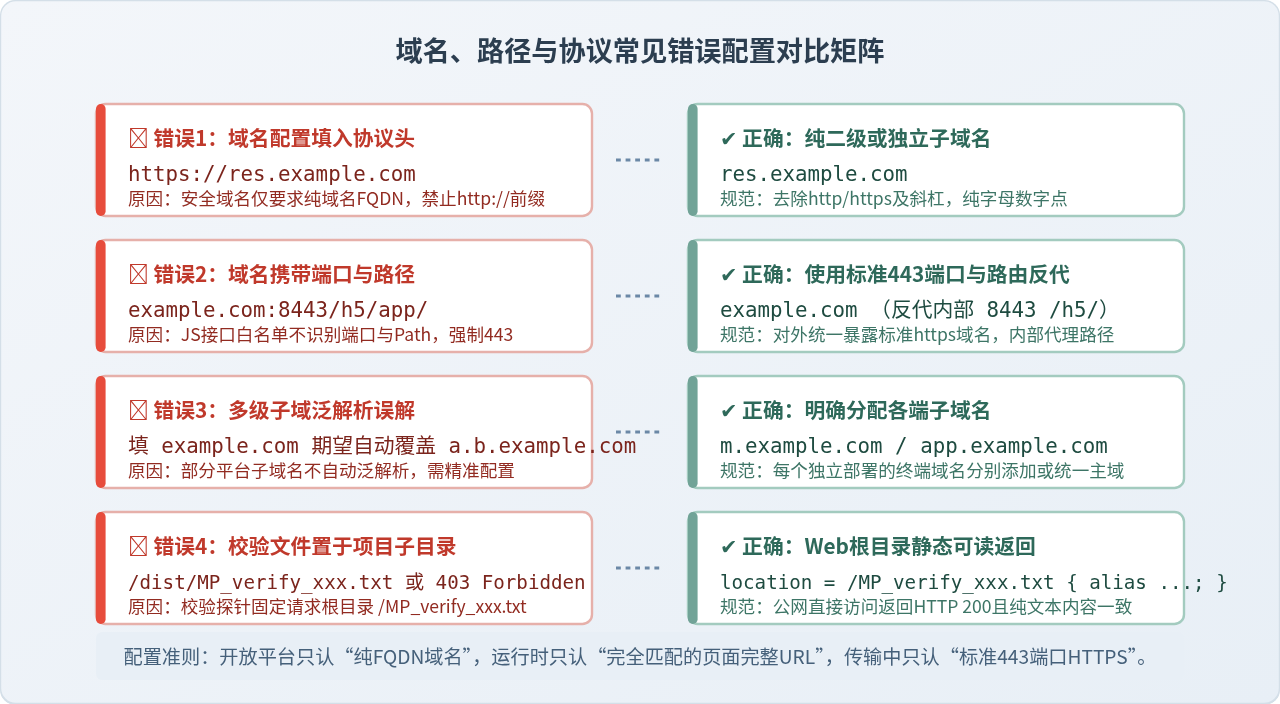
1. 域名输入包含协议头(http:// 或 https://)
这是新手最常犯的错误之一。在输入框中直接粘贴了 https://h5.example.com。大多数开放平台要求填入的是完全合格域名(FQDN),例如 h5.example.com。如果输入框带上了 https://,系统会将整串字符串当做域名,在进行主机名字符串比对或 DNS 解析时直接报错。
2. 域名末尾包含子路径、斜杠或非标准端口
例如将 example.com/activity/ 或 example.com:8443 填入安全域名配置项。开放平台的安全域名机制只保护主机名(Host),不包含 URL 路径(Path)。路径路由是由业务层或 Web 服务器负责分配的。输入携带路径会导致白名单匹配算法直接失败;而携带自定义端口则会触发大多数 SDK 对非标准 80/443 端口的合规性拒绝。
3. 多级子域名的继承误判
部分开发者认为配置了顶级域名 example.com,其下的三级甚至四级子域名(如 app.api.example.com)就会自动获得授权。实际上,微信公众号等主流开放平台仅对二级子域名提供有限向下兼容,或者要求每一个独立提供服务的子域名单独配置。若当前访问页面在 sub.demo.example.com,而安全域名仅填写了 example.com,客户端校验极易判定为 invalid url domain。
4. 校验文件(MP_verify_xxx.txt)放置路径偏离根目录
当平台要求下载校验文件并放置到服务器时,探针发起的请求严格固定为 http(s)://yourdomain.com/MP_verify_xxx.txt。如果由于前端单页应用(SPA)打包、反向代理配置或静态资源发布目录层级问题,将文件放进了 /dist/ 或某个业务子路径下,平台探针获取到 404 或前端 HTML 页面,配置自然无法通过。
为防止前端框架的
try_files 将校验文本重写为 index.html,建议在 Nginx 中显式声明精准匹配规则:
# 示例:针对微信校验文件的独立 location 配置
server {
    listen 80;
    listen 443 ssl;
    server_name h5.example.com;

    # 精准匹配校验文件,直接返回对应静态文件
    location = /MP_verify_aB12cD34eF56.txt {
        root /var/www/verification/;
        default_type text/plain;
    }

    location / {
        try_files $uri $uri/ /index.html;
    }
}
三、DNS 解析延迟与网络路由盲区
当后台配置格式完全合规,校验文件也能正常访问,但保存配置时仍提示“无法访问校验文件”或保存后前端依旧报错,问题通常出现在 DNS 解析层面。
1. 全网权威 DNS 传播延迟与 TTL 缓存
新申请或刚修改解析记录的域名,其生效时间受权威 DNS 的 TTL(生存时间)影响。本地开发机可能通过修改本地 hosts 或者使用了刷新频率高的公共 DNS(如 119.29.29.29 或 8.8.8.8)能够迅速解析,但开放平台所处的解析集群遍布各大机房,其内部 DNS 缓存若未过期,依然会请求旧 IP 或返回 NXDOMAIN(域名不存在)。
排查时,不要只在本机 ping 域名,必须使用 dig 追踪权威 DNS 节点的实际解析情况:
# 示例命令:追踪域名的递归解析链路与权威节点记录
dig +trace h5.example.com

# 示例命令:指定不同主流公共 DNS 节点测试解析结果
dig @119.29.29.29 h5.example.com +short
dig @223.5.5.5 h5.example.com +short
dig @8.8.8.8 h5.example.com +short
若多个公共 DNS 返回的 IP 并不一致,说明解析尚未全网收敛,此时需要耐心等待 TTL 周期(通常为 10 分钟到数小时不等)结束后再行配置。
2. 局域网假生效:本地 Hosts 绕过了公网
开发团队在测试环境联调时,常在办公网络或开发机本地 /etc/hosts 中强制将安全域名绑定为内网 IP(如 192.168.1.100)。本地浏览器打开页面一切正常,但开放平台的外部服务器根本无法访问内部私有 IP,导致校验探测完全失败。配置安全域名必须保证该域名在公网具备可路由的公有 IP 地址。
3. CDN 与 WAF 的防护拦截
若域名接入了云厂商的 CDN 加速、云 WAF 或防盗链防火墙,可能会对外部自动化探测请求进行 User-Agent 校验、IP 频率限制或地理位置屏蔽。微信等平台的校验爬虫通常使用专属的 User-Agent 甚至无 UA 发起请求,若命中 WAF 防护策略直接返回 403 Forbidden,会导致平台误判校验文件丢失。
四、HTTPS 证书链、TLS 协议与端口陷阱
现代移动端容器与开放平台对于通信安全性有极其苛刻的审查标准,传输层的任何微小纰漏都会导致 JS 鉴权被底层静默阻断。
1. 必须使用标准 443 端口
绝大多数开放平台(如微信公众平台)的 JS-SDK 安全策略明确规定,生产环境下域名必须运行在标准 HTTPS 端口(443)。如果业务系统使用类似 https://h5.example.com:8443 这种非标端口,即使安全域名列表保存了 h5.example.com,客户端容器在核验通信信道时也会判定来源非法。
2. 中级证书缺失(Intermediate CA Certificate Missing)
这是导致“PC 端浏览器测试正常,移动端内置浏览器或微信内打开报 invalid signature”的最主要元凶。主流桌面浏览器(如 Chrome、Firefox)具备证书缓存与 AIA 动态抓取中级证书的能力;但 Android 及 iOS 的 WebView 底层网络栈并不会自动修补中级证书。如果服务器仅配置了服务器证书(cert.pem)而缺少中级证书(没有合并为 fullchain.pem),移动设备会直接抛出 SSL Handshake Exception,导致底层脚本加载与鉴权请求失败。
# 示例命令:使用 OpenSSL 检查目标服务器证书链是否完整
openssl s_client -connect h5.example.com:443 -servername h5.example.com

# 检查输出中是否包含 Verify return code: 0 (ok)
# 以及 Certificate chain 是否完整包含两级或三级证书:
# 0 s:/CN=h5.example.com
#   i:/C=US/O=Let's Encrypt/CN=R3
# 1 s:/C=US/O=Let's Encrypt/CN=R3
# i:/C=US/O=Internet Security Research Group/CN=ISRG Root X1ssl_certificate /path/to/fullchain.pem;,切勿仅使用单层服务器证书 cert.pem。
3. 协议版本与加密套件(Cipher Suites)过旧
微信及 iOS ATS 策略明确禁用了 SSLv2、SSLv3、TLS 1.0 与 TLS 1.1。服务器必须启用 TLS 1.2 或 TLS 1.3,并配置前向保密(PFS)的高强度密码套件。过时弱加密算法会导致握手失败。
五、系统化四步排查与定位流程
面对安全域名配置后不生效的棘手状况,建议按照从外向内、由底层到应用层的逻辑循序推进排查。
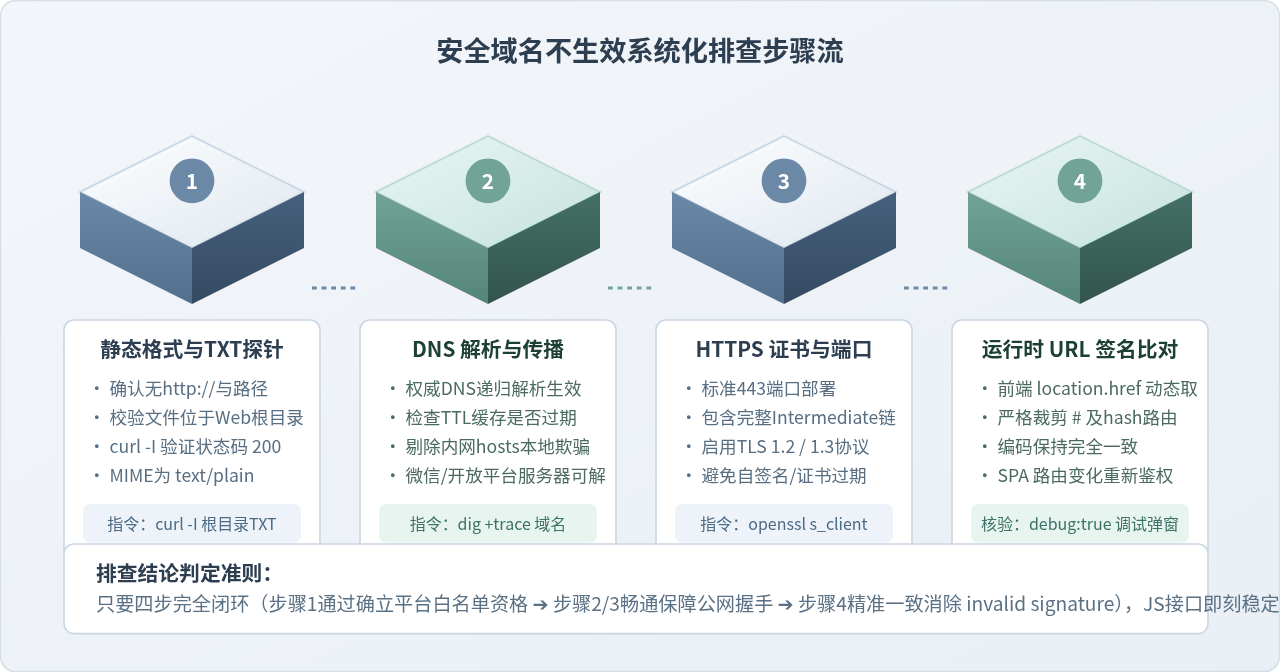
| 排查阶段 | 排查核心 | 常用排查手段 | 正常预期结果 |
|---|---|---|---|
| 步骤 1:格式与探测 | 纯域名 FQDN、根路径 TXT 文件可读性 | curl -i http(s)://domain.com/MP_verify_xxx.txt |
HTTP 200,Content-Type 为 text/plain,内容无乱码 |
| 步骤 2:DNS 解析 | 全网权威 DNS 解析与公网 IP 路由 | dig +trace domain.com 或多地拨测 |
所有公共 DNS 节点均解析到正确的公网 IP |
| 步骤 3:HTTPS 链路 | 443 端口合规、证书链完整、TLS 1.2+ | openssl s_client -connect domain.com:443 |
返回码为 0 (ok),证书链中包含完整的中继证书 |
| 步骤 4:运行时签名 | 动态 URL 截取一致性,剔除 Hash 参数 | 开启 wx.config({debug: true}) 弹窗 |
弹窗提示 errMsg: "config:ok" |
排查步骤详解与示例代码
在步骤 4 的前端运行时调试中,最常见的失误是前端用于计算签名的 URL 与当前浏览器地址栏实际 URL 不一致。特别是现代 Vue / React 单页应用使用 Hash 模式路由时,微信规范要求必须传入 # 前面的完整 URL,且包含完整的 ?query=value 参数。
// 示例:前端获取并传递给后端进行 SHA1 签名的标准写法
// 1. 获取当前页面的完整 URL,切除 hash 锚点部分
const currentSignUrl = window.location.href.split('#')[0];

// 2. 将 currentSignUrl 完整发送给后端签名接口(建议 encodeURIComponent)
fetch(`/api/wechat/signature?url=${encodeURIComponent(currentSignUrl)}`)
  .then(res => res.json())
  .then(configData => {
    wx.config({
      debug: true, // 联调阶段务必开启 debug 弹窗
      appId: configData.appId,
      timestamp: configData.timestamp,
      nonceStr: configData.nonceStr,
      signature: configData.signature,
      jsApiList: ['updateAppMessageShareData', 'chooseImage']
    });

    wx.ready(() => {
      console.log('JS-SDK 鉴权成功且安全域名完全生效');
    });

    wx.error((err) => {
      console.error('JS-SDK 鉴权失败:', err);
    });
  });
六、生产环境部署核验与长效防护
排查并修复具体问题后,为了防止后续因为域名证书续签、前端路由升级或架构调整再次引发故障,应当建立清晰的防护分层模型。
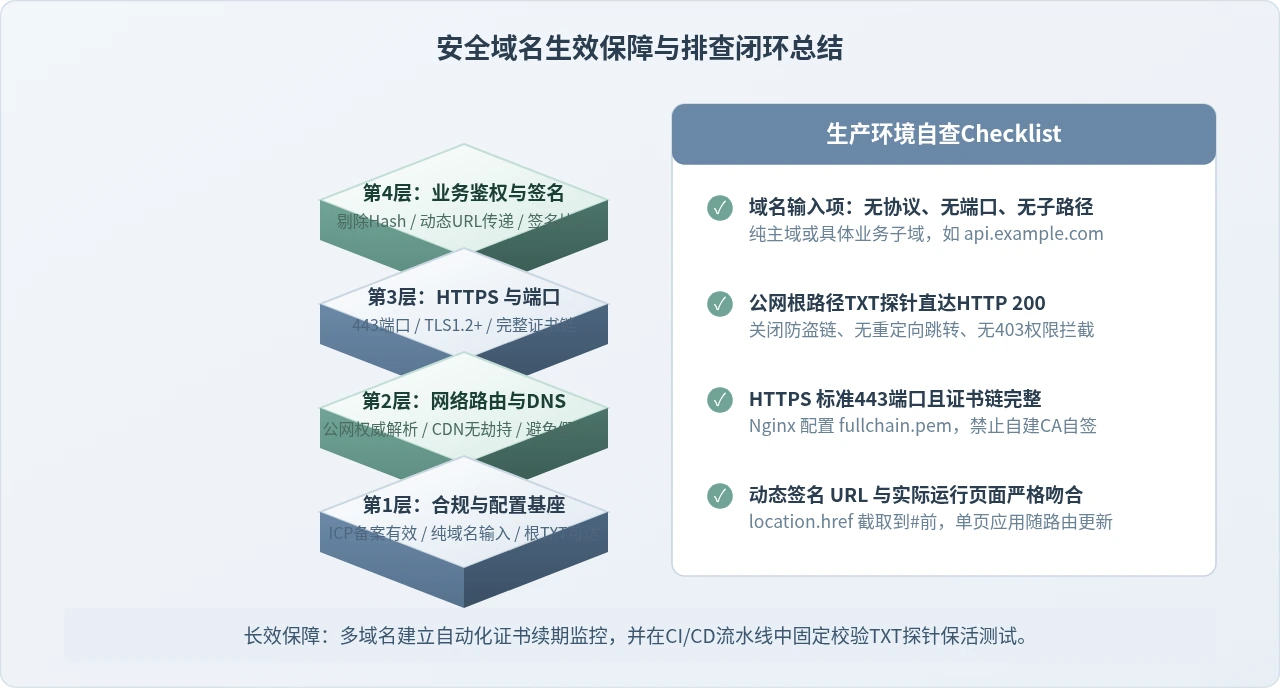
在日常维护中,建议落实以下三项长效机制:
-
构建与发布流水线保活:在前端 CI/CD 自动化构建脚本中,将
MP_verify_xxx.txt校验文件作为静态基座资源固定归档至生产 Web 根目录,避免每次前端打包构建覆盖丢失。 -
SSL 证书链自动化监测:采用自动化续签工具(如 Certbot 或 acme.sh)时,强制配置组合全链证书
fullchain.pem,并在证书到期前 14 天建立告警通知。 -
单页应用路由变更监听:使用 Vue Router 或 React Router 在进行页面 pushState 跳转时,如果调用 SDK 的页面发生了 pathname 改变,需要重新获取签名并执行
wx.config,确保每次鉴权使用的 URL 始终与当前视图完全对齐。
核心排查要点总结
回顾“JS 接口安全域名配置后不生效”的排查过程,核心在于不漏过每一个协议层面的细节:
- 看输入:去掉
http://、去掉https://、去掉尾部路径和端口,只保留干净的主机名。 - 测探针:用
curl -I直连公网根路径,确保返回 200 OK 且未被 301/302 重定向。 - 查网络:用
dig +trace确认权威 DNS 解析已全网收敛,剔除本地 hosts 假象。 - 验证书:用
openssl s_client检验 443 端口与 fullchain 证书,防范移动端 SSL 握手断裂。 - 对签名:前端务必截取
window.location.href.split('#')[0]传给后端,开启debug: true验证。
JS离线地图加载优化:瓦片缓存策略与性能提升技巧
2026-11-22 10:39:33
怎么避免JavaScript嵌套三目运算符导致的可读性下降
2026-11-22 10:00:42
JS异步加载多图时怎么避免缩略图闪烁与布局抖动
2026-11-21 23:47:01
前端JS密码正则校验与后端验证的区别及注意事项
2026-11-20 21:53:07
JavaScript开发微信小游戏有哪些限制与适配技巧
2026-11-20 21:08:29







