

前端JS怎么安全处理微信登录回调数据
深入讲解前端JavaScript安全处理微信OAuth2.0登录回调数据的标准实践,涵盖参数提取、state防伪校验、URL脱敏清洗、并发防重控制及凭证隔离方案。
微信登录回调的核心流程,是前端接收微信重定向携带的临时授权码(code)与状态值(state),在完成本地状态防伪校验和地址栏脱敏清洗后,将授权码安全传递给业务后端换取用户身份凭证。前端JS绝不能持有 AppSecret 去直连微信开放平台,而是应当严格构筑参数提取、CSRF 防御、地址栏脱敏和并发防重四道防线,确保授权链路的安全与稳健。
一、明确架构权责:前端与后端的严格边界
在微信开放平台(无论是网站应用扫码登录,还是微信公众号 H5 授权登录)的 OAuth 2.0 规范中,登录流程涉及三方协作:用户浏览器(前端 JS)、微信认证平台与业务服务端。
很多初学者容易犯下的高危错误,就是试图在前端直接调用微信的 sns/oauth2/access_token 接口拿 code 换取 openid 和 access_token。由于调用该接口必须提供应用的 AppSecret,一旦将密钥写入前端代码或通过网络明文传输,任何访问者都可以通过开发者工具逆向获取该密钥,进而随意仿冒官方应用、调用管理接口,造成灾难性安全事故。
因此,前端在回调阶段的职责仅限于安全验证与临时凭证中转:
- 前端负责:捕获 URL 中的临时参数,比对本地存储的防伪 state,清除地址栏敏感参数,并通过受信的业务接口将 code 提交给自己的服务器。
- 后端负责:保密存储 AppSecret,接收前端传来的 code,通过服务器专线向微信服务器完成换票,并建立系统自有的用户会话(Session 或 JWT)。
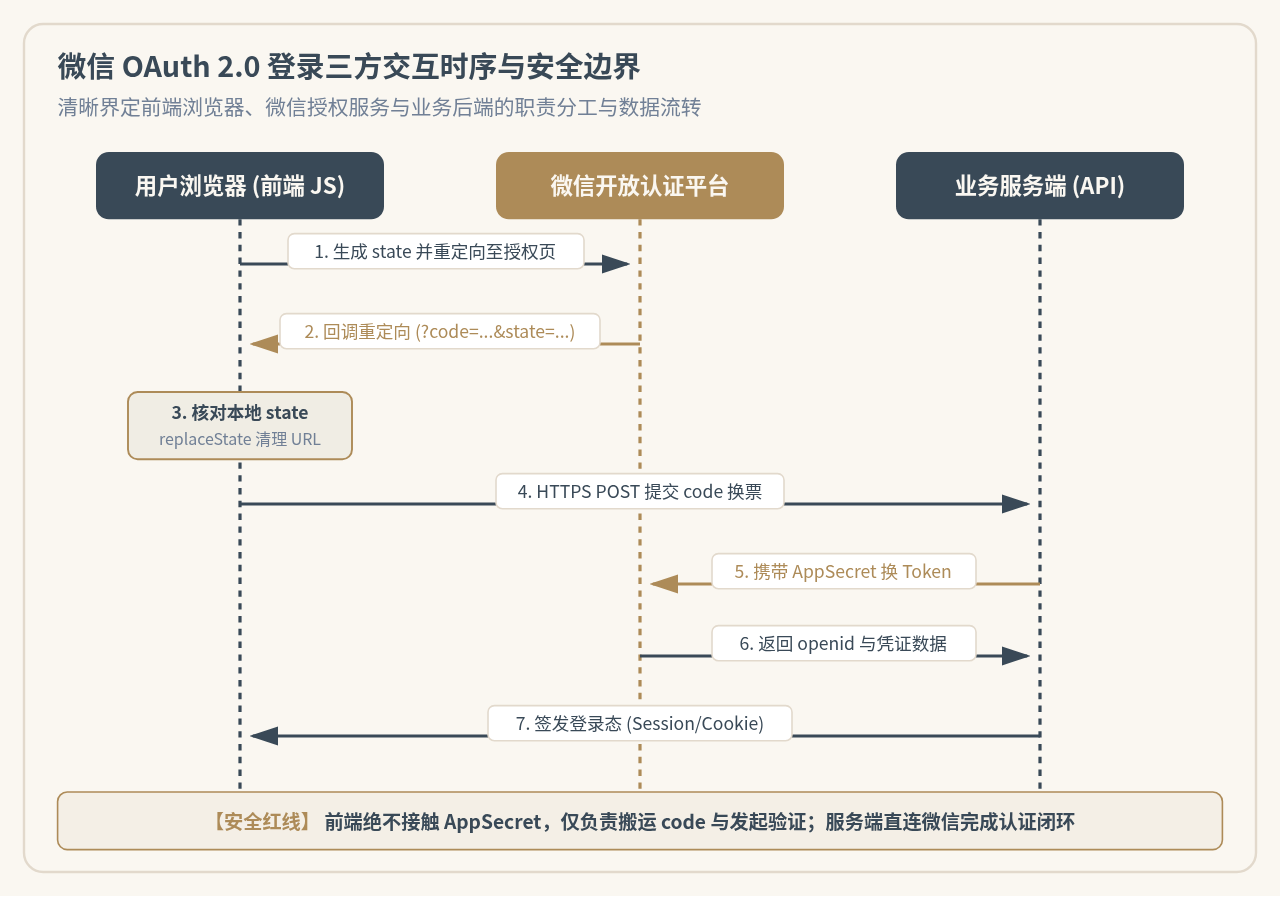
二、授权发起阶段的伏笔:生成并留存高熵 state
要安全处理回调数据,必须在用户跳转到微信授权页之前就做好防御准备,核心就是生成一次性高熵随机字符 state。
如果忽略 state 参数或者填写静态固定值,系统将面临典型的 OAuth CSRF 登录劫持攻击:攻击者可诱导受害者访问恶意页面,使用攻击者自己的授权码在受害者浏览器中自动完成绑定,导致受害者后续将敏感业务数据同步到攻击者的第三方账号下。
1. 生成密码学安全的随机字符串
不要使用简单的 Math.random(),应使用浏览器内置的 Web Crypto API 生成随机值,保证不可预测性:
/**
 * 生成符合密码学安全的高熵随机 state 字符串
 */
function generateSecureState(length = 32) {
  const array = new Uint8Array(length);
  window.crypto.getRandomValues(array);
  return Array.from(array, byte => byte.toString(16).padStart(2, '0')).join('');
}

/**
 * 发起微信授权登录重定向
 */
function initiateWeChatLogin() {
  const state = generateSecureState(24);

  // 推荐保存在 sessionStorage 中,作用域严格限定在当前标签页,防跨标签页串号
  sessionStorage.setItem('wx_oauth_state', state);
  sessionStorage.setItem('wx_oauth_timestamp', Date.now().toString());

  const appId = 'wx1234567890abcdef'; // 业务 AppID,可公开
  const redirectUri = encodeURIComponent('https://your-domain.com/oauth/callback');

  // 拼接微信 OAuth 授权 URL
  const wechatAuthUrl = `https://open.weixin.qq.com/connect/qrconnect?appid=${appId}&redirect_uri=${redirectUri}&response_type=code&scope=snsapi_login&state=${state}#wechat_redirect`;

  // 重定向至微信授权页
  window.location.href = wechatAuthUrl;
}sessionStorage 而非 localStorage?因为登录授权行为通常是在特定窗口或标签页内发起的,sessionStorage 具备天然的标签页隔离性,关闭标签页即自动销毁,能有效避免多窗口多用户操作时的状态冲突与长期滞留泄露风险。
三、回调页面核心处理:参数提取、防伪校验与地址栏清洗
用户在微信端确认授权后,微信服务器会将浏览器重定向回配置好的业务页面,并在 URL 查询串中带上 ?code=CODE&state=STATE。前端 JS 在该页面加载完成后,需要立刻按顺序执行核心处理逻辑。
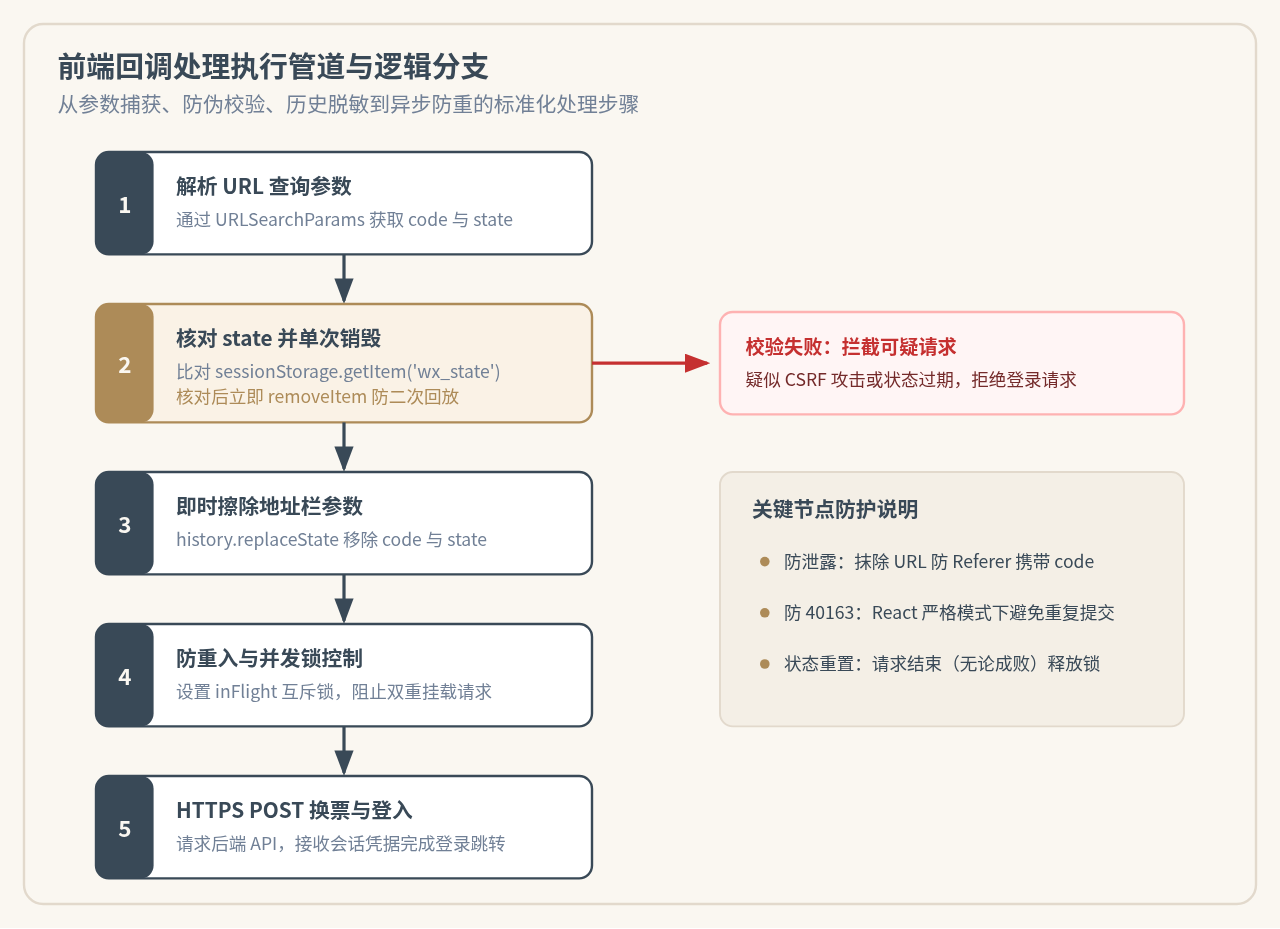
步骤 1:精确提取 URL 查询参数
现代浏览器统一支持 URLSearchParams API,能够安全高效地解析查询字符串,无需编写易出错的正则替换。
步骤 2:比对 state 防伪值并立即销毁
读取 URL 中的 state 并与此前保存在 sessionStorage 中的状态比对:
- 如果 state 为空,或者两者值不一致,说明该请求可能来源于外部伪造或伪造的回放重定向,必须立即中断流程,并向用户提示授权环境异常。
- 如果 state 匹配无误,说明重定向属于合法延续。此时必须立刻执行
sessionStorage.removeItem将其销毁,落实“一次性使用即焚”,杜绝二次利用。
步骤 3:即时擦除地址栏参数(脱敏防护)
微信提供的临时授权码 code 属于敏感凭证。如果页面长时间保留该查询参数,会导致多种风险:
- Referer 泄露:页面加载外部图片、静态脚本或跳转站外链接时,浏览器默认会在 Referer 头部中包含完整 URL,进而将授权码发送至第三方站点。
- 历史记录与屏幕泄露:用户复制分享页面地址、浏览历史记录时,他人可轻易窥见未经消耗的 code。
前端在获取到 code 参数后,应在当前页面毫秒级调用 window.history.replaceState(),在不触发页面重新加载的前提下,干净地抹去查询字符串。
/**
 * 安全处理微信回调数据主函数
 */
async function handleWeChatCallback() {
  const urlParams = new URLSearchParams(window.location.search);
  const code = urlParams.get('code');
  const returnedState = urlParams.get('state');

  // 用户点击取消授权时的处理
  if (!code) {
    const errorMsg = urlParams.get('auth_denied') || '用户取消授权或授权失败';
    console.warn('[OAuth] 授权中断:', errorMsg);
    cleanUrlQuery();
    renderLoginError('登录已取消,请重新尝试。');
    return;
  }

  // 1. 提取本地预埋的 state
  const savedState = sessionStorage.getItem('wx_oauth_state');
  const savedTimestamp = sessionStorage.getItem('wx_oauth_timestamp');

  // 立即销毁本地状态,落实一次性原则
  sessionStorage.removeItem('wx_oauth_state');
  sessionStorage.removeItem('wx_oauth_timestamp');

  // 2. 防伪校验:严格比对 state
  if (!savedState || !returnedState || savedState !== returnedState) {
    cleanUrlQuery();
    console.error('[OAuth] CSRF 防伪校验失败: state 不匹配');
    renderLoginError('安全校验失败,请勿通过未经信任的外部链接登录。');
    return;
  }

  // 3. 时效性辅助校验 (例如限制在发起后 10 分钟内完成)
  if (savedTimestamp && (Date.now() - parseInt(savedTimestamp, 10) > 10 * 60 * 1000)) {
    cleanUrlQuery();
    renderLoginError('登录授权已超时,请重新发起。');
    return;
  }

  // 4. 即时擦除地址栏敏感参数
  cleanUrlQuery();

  // 5. 将临时 code 提交给后端换票
  await exchangeCodeForSession(code);
}

/**
 * 无刷新清洗地址栏,移除查询参数与微信 hash
 */
function cleanUrlQuery() {
  try {
    const cleanUrl = window.location.origin + window.location.pathname;
    window.history.replaceState({}, document.title, cleanUrl);
  } catch (e) {
    console.warn('[OAuth] 清洗地址栏失败:', e);
  }
}
四、规避一次性失效:前端防重与并发锁
微信的授权码 code 具有极其严格的生命周期特征:只允许被使用一次,且最长有效期为 5 分钟。一旦被业务后端调用微信接口消耗,或因超时失效,微信接口会明确返回错误码 40163: code been used。
在前端现代框架(如 React 18 严格模式 StrictMode)开发环境下,组件挂载阶段会被故意执行两次;或者在网络稍慢时,用户误触多次触发,极易导致前端向后端发起两条并发请求。第一条成功消耗 code,第二条则必然报错,导致用户界面呈现“登录异常”。
实现异步互斥锁与消费标记
通过闭包或组件状态设置 isExchanging 互斥锁,并在发起请求前将 code 标记为已消费:
// 模块级或全局互斥锁变量
let isSubmittingCode = false;

async function exchangeCodeForSession(code) {
  // 防并发与双重挂载拦截
  if (isSubmittingCode) {
    console.warn('[OAuth] 换票正在进行中,自动忽略重复触发');
    return;
  }

  isSubmittingCode = true;
  showLoadingSpinner('正在安全验证,建立登录会话...');

  try {
    const response = await fetch('/api/auth/wechat-callback', {
      method: 'POST',
      headers: {
        'Content-Type': 'application/json',
        'X-Requested-With': 'XMLHttpRequest'
      },
      body: JSON.stringify({ code })
    });

    const result = await response.json();

    if (!response.ok || !result.success) {
      throw new Error(result.message || '换取登录态失败');
    }

    // 成功后跳转至应用主页或回调前的目标页面
    const returnUrl = sessionStorage.getItem('login_target_route') || '/dashboard';
    sessionStorage.removeItem('login_target_route');
    window.location.replace(returnUrl);

  } catch (error) {
    console.error('[OAuth] 换票请求失败:', error);
    renderLoginError(error.message || '网络连接异常,登录失败');
  } finally {
    // 无论是成功还是失败,均重置互斥锁状态
    isSubmittingCode = false;
    hideLoadingSpinner();
  }
}
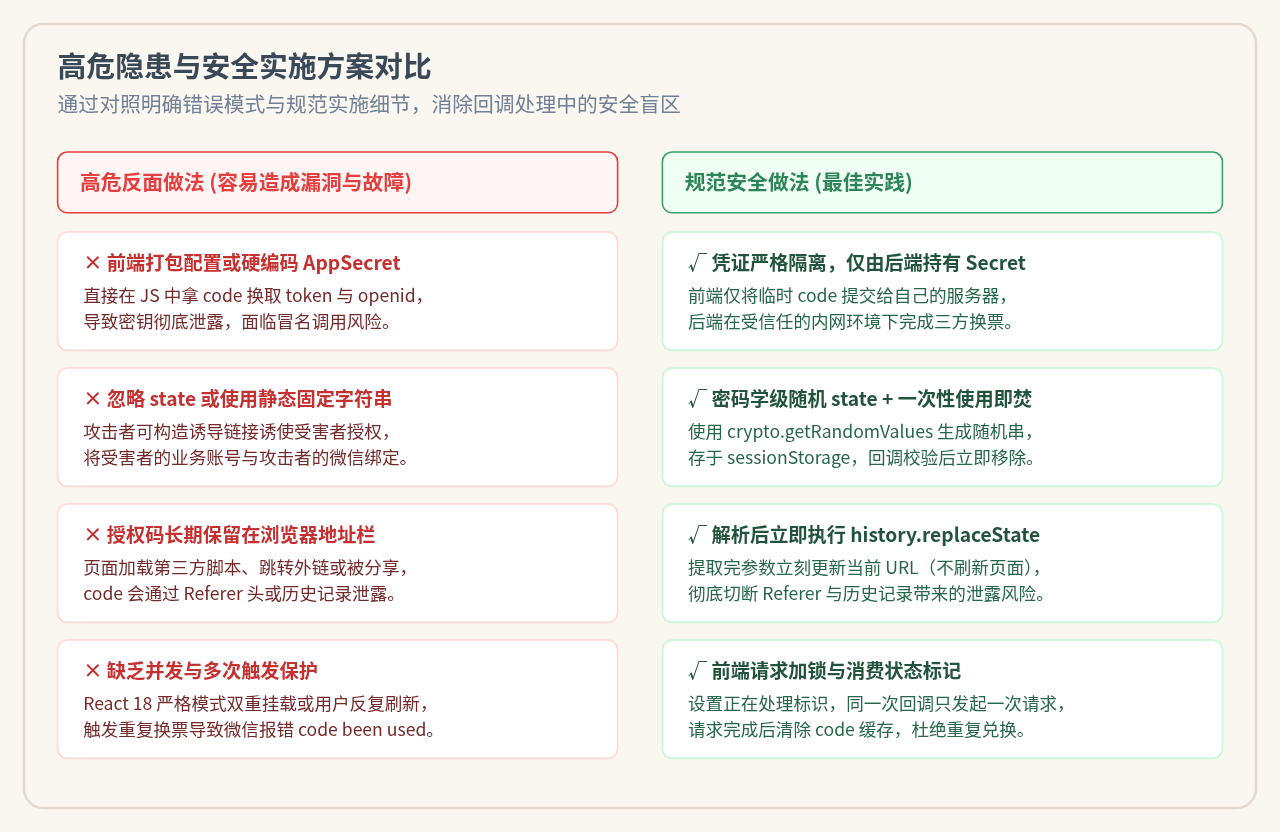
五、安全隐患与防护规范全面对比
为了让不同阶段的开发者建立清晰的安全警觉,下表系统总结了在处理微信登录回调时常见的失误做法及其对应的标准防护规范。
六、后端凭证签发与前端安全落地
当业务后端安全完成换票并建立用户身份后,前端该如何保存登录凭证?
最佳实践首选:HttpOnly + Secure + SameSite=Lax Cookie。后端在响应登录成功时,直接在 Set-Cookie 响应头中签发会话标识。此时前端 JS 无法通过 document.cookie 直接读取该 Cookie,即使页面不慎存在 XSS 漏洞,攻击者也无法直接盗取会话凭证。
若业务系统必须采用基于 Authorization Header 的 JWT 架构,前端应优先将 Access Token 保存在内存变量中(如 Pinia、Redux 或闭包存储),配合后端签发的 Refresh Token(同样存入 HttpOnly Cookie)进行无感静默刷新,切勿直接将长期有效的敏感 Token 赤裸地长期保存在 localStorage 中。
七、实施总结与全景核对清单
安全处理微信回调数据并不依赖复杂的算法,而是依赖每一个技术环节的严密闭环。在项目部署上线前,可通过以下全景清单进行逐项排查:
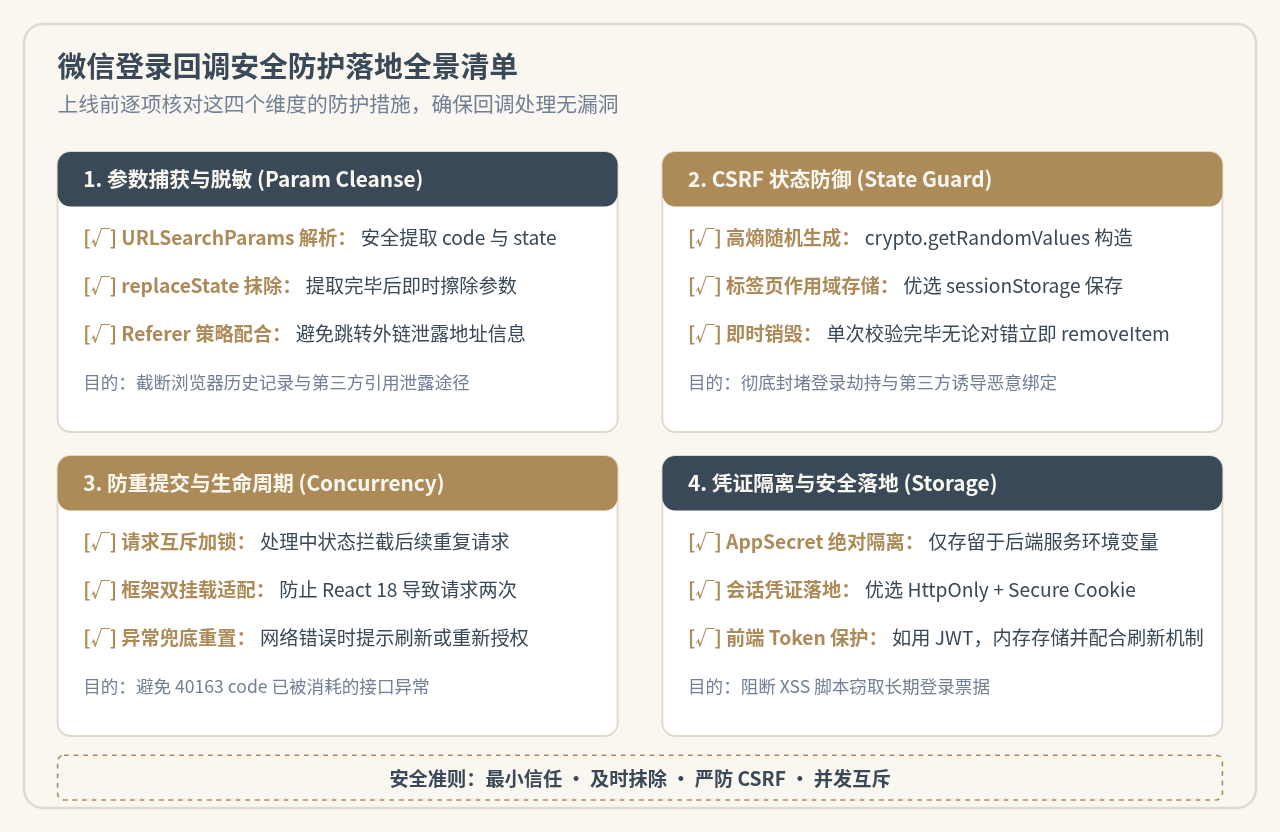
| 检查环节 | 防护要求与标准 | 达成目标 |
|---|---|---|
| 参数提取 | 采用 URLSearchParams 安全提取参数,妥善处理用户主动取消或 code 缺省的异常分支。 |
健壮容错 |
| 状态防伪 | 使用 crypto.getRandomValues 生成高熵 state,存入 sessionStorage,校验后立即销毁。 |
杜绝 CSRF |
| 地址脱敏 | 参数读取后第一时间执行 history.replaceState 擦除 code 和 state。 |
防凭证泄露 |
| 防重控制 | 前端配置请求互斥锁,有效拦截框架重复挂载或用户连续点击造成的二次请求。 | 防止 40163 报错 |
| 凭证隔离 | 应用 Secret 绝不上云端前端包,仅通过 HTTPS POST 向后端交付 code 完成凭证换取。 | 零核心泄漏 |
JS使用location.reload()刷新当前页面的基本用法
2026-11-21 22:13:20
JS复杂对象数组怎么深度对比是否相等
2026-11-21 21:19:40
JS大体积XML文件流式解析避免内存溢出
2026-11-21 18:27:40
JSONP与CORS对比:为什么现代Web开发不再推荐JSONP
2026-11-21 12:40:42
JavaScript动态生成缩略图列表的DOM操作方法
2026-11-20 22:57:25







