

JS接口安全域名可以填几个?子域名规则与多业务线配置方案
深度解析微信JS接口安全域名配置规则:最多可填几个域名、一级顶级域名与二级子域名的继承逻辑、校验文件部署流程,以及大型企业多业务线、跨域架构下的落地解决方案。
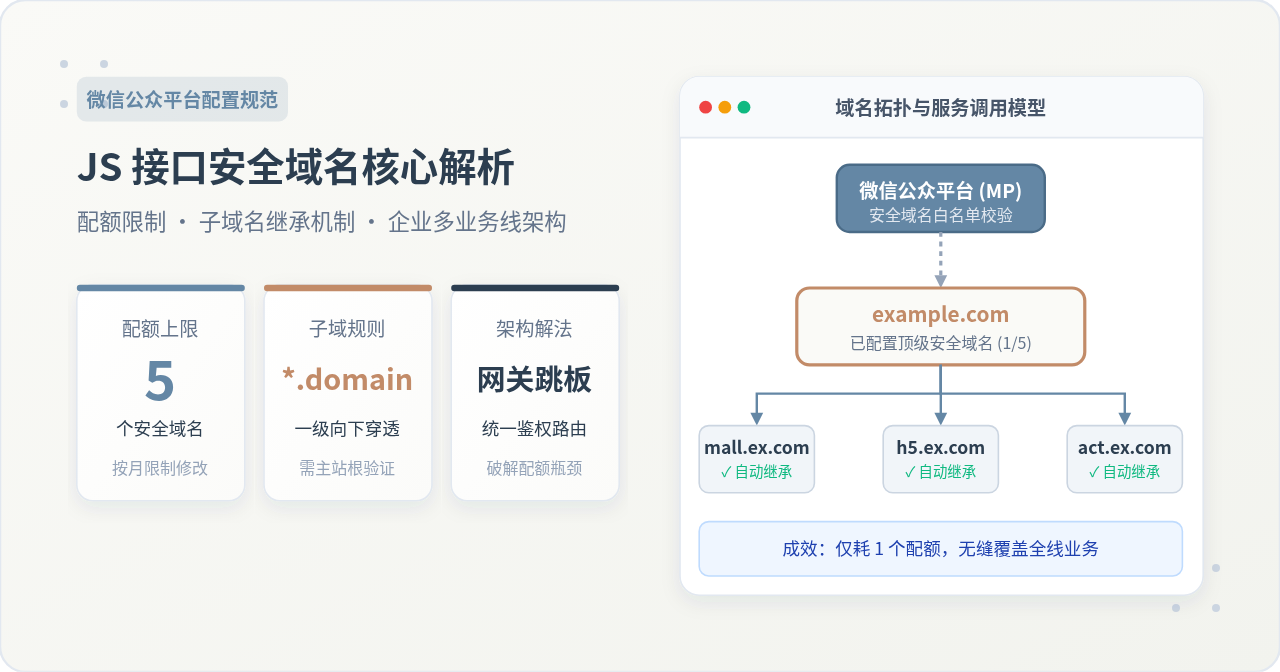
一、JS接口安全域名的数量限制与核心规则
在进行微信网页开发(如调用微信分享卡片、获取地理位置、微信扫一扫、调起微信支付等 JS-SDK 功能)前,微信要求在公众号后台将业务网页所在的域名登记至“JS接口安全域名”列表中。这一机制是平台防范恶意跨站调用、保护用户隐私的核心防御手段。
围绕安全域名的基础规范,开发者需要严格掌握以下四项硬性边界:
- 配额上限为 5 个:无论是已认证的服务号还是订阅号,单个公众号最多只能同时保留 5 个 JS 接口安全域名。
- 每月修改次数限制:微信对域名的修改与添加设有月度频次限制(目前每个自然月内最多允许修改或添加 3 次到 5 次,具体以微信后台操作界面的提示为准),因此不可随意将生产域名删改作为日常调试手段。
- 格式规范严格:填写的域名严禁携带
http://或https://协议头,严禁携带自定义端口号(如:8080),严禁携带任何 URL 路径或斜杠后缀(如/app/)。例如合法的格式仅为api.example.com或example.com。 - 端口与协议强制要求:页面在线上运行时,网页端口必须为标准的 80(HTTP)或 443(HTTPS)。若网页运行在非标端口上,即使域名已在白名单内,初始化 JS-SDK 时依然会报错拦截。
二、子域名继承规则:一级域名 vs 独立二级域名
许多刚接触微信开发的团队最常产生的疑问是:“如果公司的业务有几十个二级域名,比如 mall.example.com、h5.example.com、app.example.com,5个配额是否远远不够用?”
答案取决于域名的配置层级。微信公众平台的域名匹配算法遵循一级域名向下覆盖原则:
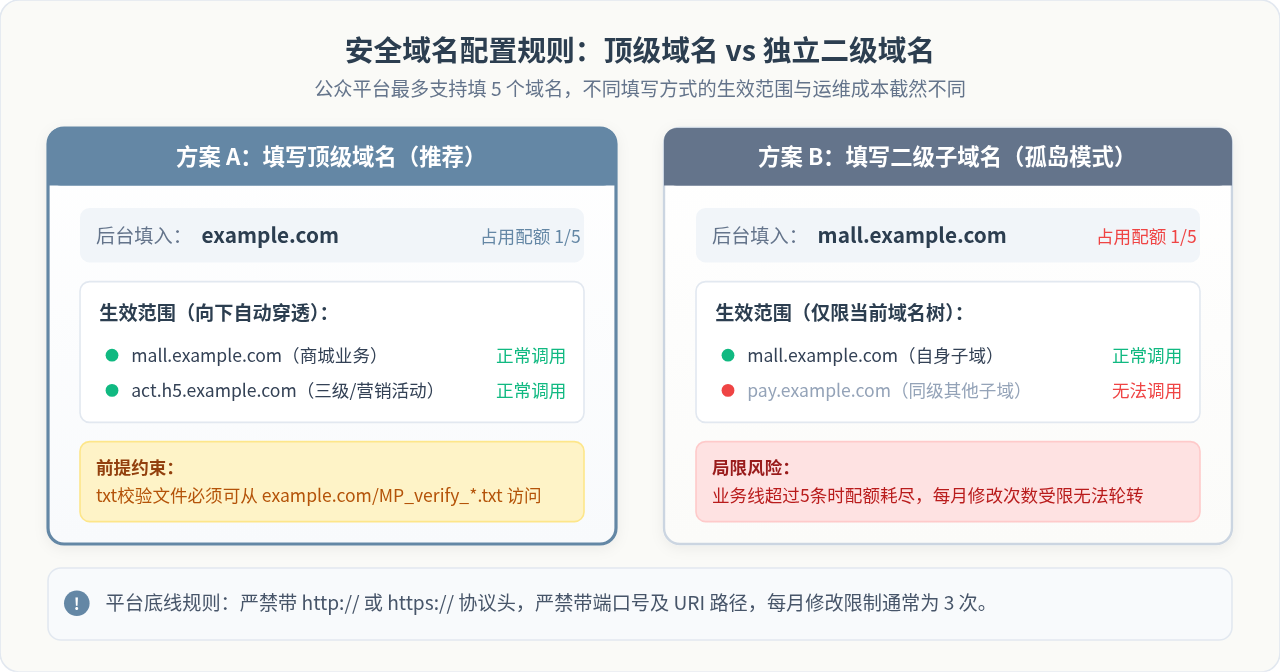
1. 填写一级顶级域名(推荐方案)
若在后台直接填写顶级域名 example.com,微信会将其视为主干节点。此时,所有属于该主域名的二级子域名(*.example.com)以及更深层级的三级、四级子域名(如 test.act.example.com),在执行 wx.config 校验时均会被视为合法域名,仅占用 1 个安全域名配额。
代价与前提:在保存配置时,微信服务器会向 http://example.com/MP_verify_xxxx.txt 发送 GET 请求校验该文件的存在性及内容。这意味着,必须有能力在顶级域名的 Web 根目录下放置并提供静态文件访问。
2. 填写独立二级子域名(孤岛模式)
若在后台填入的是二级域名 mall.example.com,则该配置仅对 mall.example.com 及其下属子域(如 v2.mall.example.com)生效。对于同级的 pay.example.com 或 act.example.com,微信不会自动向下继承,每个独立二级域名都必须单独占用 1 个配额。当公司业务线超过 5 条时,该方式将直接导致配额耗尽。
三、标准配置与域名校验四步操作流程
无论填写顶级域名还是二级域名,都必须完成微信后台与生产服务器的联调验证。整个配置过程可分为清晰的四个步骤:
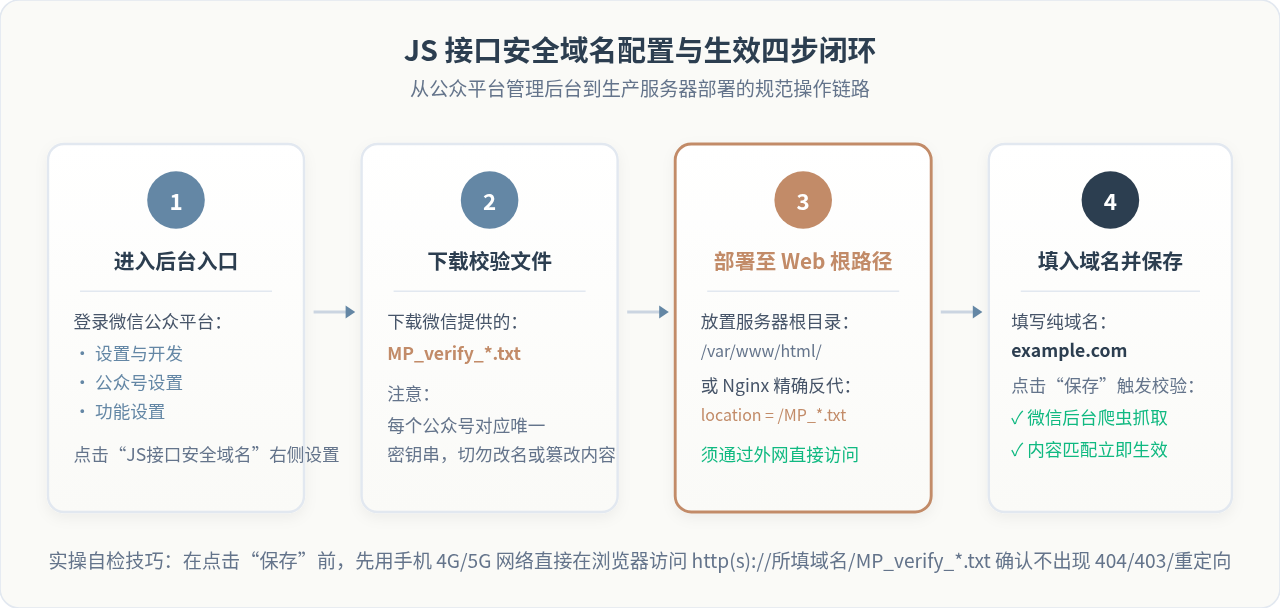
- 定位后台入口:使用管理员账号登录微信公众平台,依次展开左侧导航的【设置与开发】→【公众号设置】→ 切换到【功能设置】选项卡,找到【JS接口安全域名】并点击“设置”。
-
下载唯一 txt 校验文件:在弹出的配置弹窗中,点击下载链接,获取系统随机生成的校验文件(例如
MP_verify_9XyZ1234abcdEF.txt)。该文件内容为一组随机防伪字符串,切勿修改文件名或其内部字符。 -
部署文件至 Web 服务器根目录:将下载的 txt 文件上传至目标域名的 Web 服务根路径下。例如,目标域名为
example.com,则部署后在公网通过http://example.com/MP_verify_9XyZ1234abcdEF.txt必须能直接返回文本内容。 -
输入纯域名并提交保存:在输入框中填入域名(如
example.com),点击“保存”。微信服务器会发起爬虫请求进行校验,校验通过后该域名即刻生效。
http://所填域名/MP_verify_*.txt。确保没有触发 301/302 重定向、没有被防火墙拦截,并且返回的 Content-Type 为 text/plain。如果手机无法直接看到这串字符,微信后台必定保存失败。
四、多业务线场景下的核心矛盾与痛点
在大型企业或多团队协作环境中,微信安全域名往往成为阻碍业务快速迭代的“瓶颈”。典型矛盾集中在以下三个方面:
- 主站根目录发版权限受限:虽然配置
example.com能一劳永逸解决所有二级子域问题,但在很多企业中,example.com是公司官网,属于集团品牌或专门的运维团队管辖。业务研发团队只有某个子域(如crm.example.com)的代码权限,跨部门沟通推动主站放置一个 txt 文件流程极其漫长甚至被直接拒绝。 - 业务跨越多个独立主域名:集团旗下拥有多个不同品牌或收购项目,拥有不同的根域名(如
brand-a.com、brand-b.cn、group-mall.com)。此时即使全部配置一级域名,只要品牌数超过 5 个,5 个配额也会迅速枯竭。 - 多环境(开发/测试/预发/生产)资源争抢:测试环境往往使用
dev.example.com、uat.example.com,若测试环境与线上共用同一个服务号,测试域名会占用宝贵的线上配额,且每月修改次数限制会导致切换时陷入瘫痪。
五、多业务线架构配置与落地方案
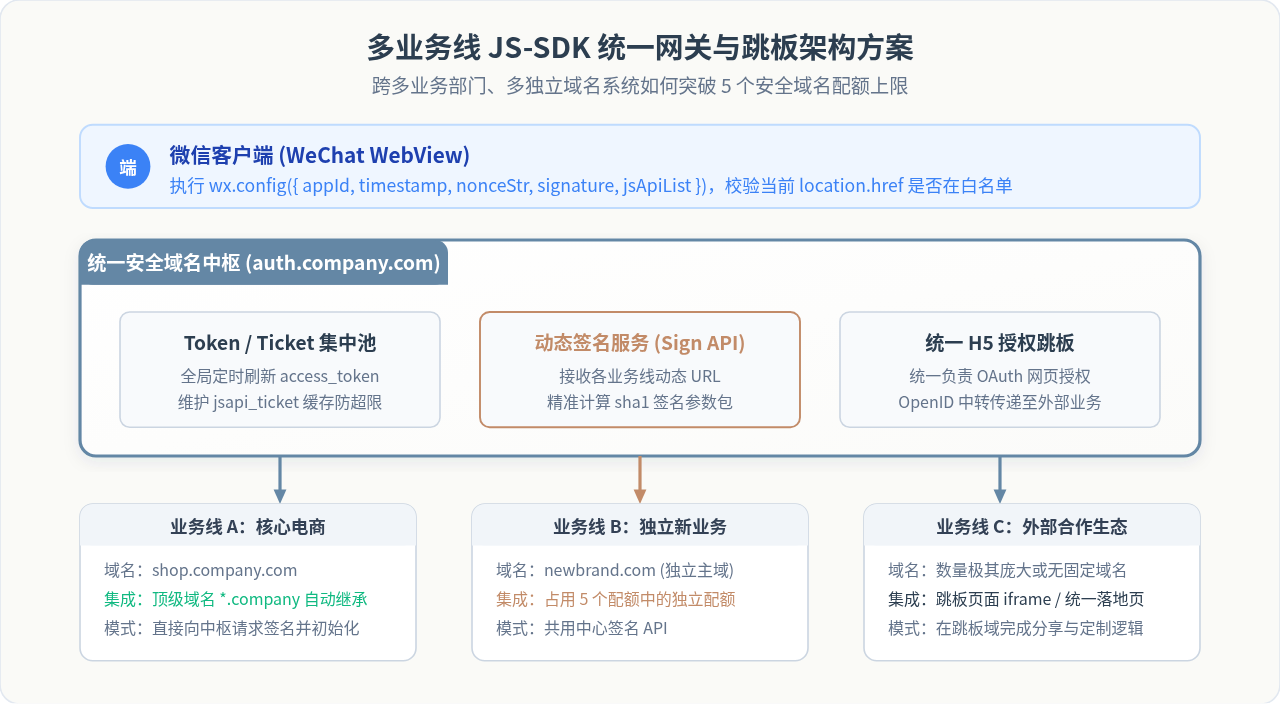
针对上述痛点,业内有三种成熟且符合合规要求的技术落地架构,团队可结合自身基础设施现状进行选型。
方案一:Nginx 精确反代路由法(推荐:无需改动主站代码)
如果运维团队允许在顶级域名的接入层网关(如主站 Nginx 或 Kong)添加单条规则,完全不需要将 txt 文件物理拷贝到主站代码仓库中。只需配置一条针对该 txt 文件名的精确匹配(location =)规则,将其直接反代至业务服务器、静态存储桶(OSS/S3)或返回字符串:
# 在 example.com 接入层 Nginx 配置中追加
server {
    listen 80;
    listen 443 ssl;
    server_name example.com;

    # 精确匹配微信安全域名校验文件,不影响主站任何正常业务路由
    location = /MP_verify_9XyZ1234abcdEF.txt {
        default_type text/plain;
        # 方式 1:直接硬编码返回校验字符
        return 200 '9XyZ1234abcdEF';

        # 方式 2:或者反代到专门维护微信资产的公共存储桶或后台
        # proxy_pass http://internal-auth-service.local/MP_verify_9XyZ1234abcdEF.txt;
    }

    # 主站原有业务逻辑保持不变
    location / {
        proxy_pass http://portal_backend;
    }
}
这种做法仅占用 Nginx 一条无害规则,既不用拉起主站重新打包发版,又能以顶级域名模式覆盖所有二级子域,是跨部门协作阻力最小的解法。
方案二:统一鉴权跳板页 / 网关中转架构
当业务涉及大量独立域名(超过 5 个)且无法收敛至同一顶级域名下时,单靠微信后台配置无法支持。此时应引入统一 JS-SDK 鉴权中转页:
- 在微信后台将唯一的跳板域名(如
auth.company.com)设置为 JS 接口安全域名。 - 所有外部业务或独立域名页面需要调用微信能力(例如微信自定义分享)时,用户打开业务页后,业务页通过
iframe引入auth.company.com/bridge.html,或在进入业务前先经过auth.company.com进行鉴权登记。 - 中转跳板负责向服务端请求
jsapi_ticket签名,完成wx.config的初始化,并通过postMessage与外部业务页面建立安全通信信道,代理执行相关 API。
方案三:动态 URL 签名集中服务
许多团队容易把“JS 接口安全域名”和“计算签名的后端接口”混为一谈。实际上,提供签名计算接口的服务器可以与前端页面处于完全不同的域名。前端页面所在的域名必须在 5 个白名单中,而计算签名的后端服务只需能够稳定获取 jsapi_ticket 即可。
// 前端在已配置安全域名的页面中初始化签名示例
async function initWeChatSDK() {
  // 必须使用当前浏览器地址栏的完整 URL(排除 #hash 部分)
  const currentUrl = window.location.href.split('#')[0];

  // 向统一网关请求签名包,跨域不受安全域名限制
  const response = await fetch(`https://api.common-auth.com/wx/sign?url=${encodeURIComponent(currentUrl)}`);
  const signData = await response.json();

  wx.config({
    debug: false,
    appId: signData.appId,
    timestamp: signData.timestamp,
    nonceStr: signData.nonceStr,
    signature: signData.signature,
    jsApiList: ['updateAppMessageShareData', 'updateTimelineShareData', 'getLocation']
  });

  wx.ready(() => {
    console.log('微信 JS-SDK 校验成功,当前页面已具备调用权限');
  });

  wx.error((res) => {
    console.error('JS-SDK 初始化失败:', res.errMsg);
  });
}
六、高频报错排查与决策选型指南
在实际落地与多业务线演进过程中,开发者最容易遇到两类报错:微信后台保存时的校验失败,以及前端调用时的 invalid url domain。
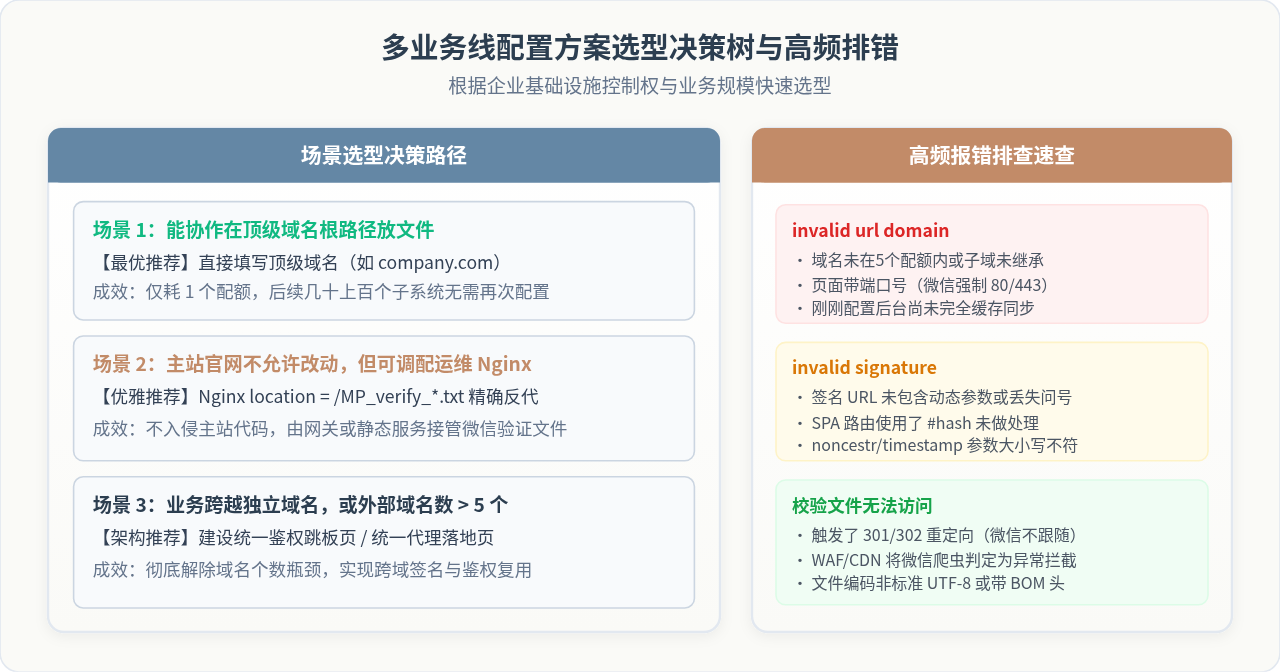
| 报错信息 | 常见触发根因 | 规范排查与修复方案 |
|---|---|---|
| invalid url domain |
1. 当前页面域名未配置在 5 个配额中; 2. 配置了二级域名,而当前页面属于同级其他二级域; 3. 访问页面时携带了非 80/443 的端口号。 |
检查当前浏览器 location.hostname 是否在一级域名继承树内;确保移除非标端口;刚在后台保存后微信端可能有数分钟缓存,请清除微信缓存后重试。
|
| invalid signature |
1. 参与签名的 URL 与当前实际 URL 不一致; 2. 单页面应用(SPA)前端路由切换导致 URL 变化; 3. 签名参数 noncestr 或 timestamp 大小写拼写错误。
|
严禁硬编码 URL,必须由前端动态取 location.href.split('#')[0] 传给后端;确保签名算法中的字段名全小写(noncestr、jsapi_ticket、timestamp、url)。
|
| 后台保存提示文件校验失败 |
1. 校验 URL 存在 301/302 重定向; 2. 服务器防火墙或 CDN WAF 拦截了微信探测爬虫; 3. 文件编码格式含有 UTF-8 BOM 头或换行符篡改。 |
配置 Nginx 确保对于 /MP_verify_*.txt 直接返回 200,关闭 HTTPS 强制跳转重定向;确认使用纯文本(Plain Text)格式且无额外空格。
|
七、总结
微信公众平台5 个 JS 接口安全域名的额度限制,本质上是安全管控与开发便利性之间的平衡。在多业务线演化过程中,最有效率的解法是优先利用“一级顶级域名向下继承”特性,结合接入层 Nginx 精确反代路由微信验证文件,以 1 个配额支撑全局数百个子业务;而在存在多独立主域名或三方生态聚合的复杂场景下,则应通过统一授权跳板服务与集中签名网关实施治理,避免因配额用尽或频繁修改而制约业务发布。
JS图片压缩后上传失真严重怎么办?
2026-11-20 15:41:37
为什么现代开发不推荐使用JavaScript内联引用?
2026-11-20 14:55:20
使用JS动态修改样式时怎么避免页面重排重绘
2026-11-20 12:05:02
轻量级优先:适合小型项目的JavaScript微型库推荐
2026-11-19 17:26:24
JavaScript嵌套循环中多层条件判断的逻辑优化技巧
2026-11-19 14:24:32







