JS怎么将网络图片URL转换为Base64并解决跨域问题
深入讲解在JavaScript中将网络图片URL转换为Base64字符串的两种核心方法(Canvas与Fetch+Blob),剖析Canvas跨域污染(Tainted Canvas)的成因与浏览器缓存陷阱,并提供服务端CORS配置、前端防缓存及反向代理转发等完整解决方案。
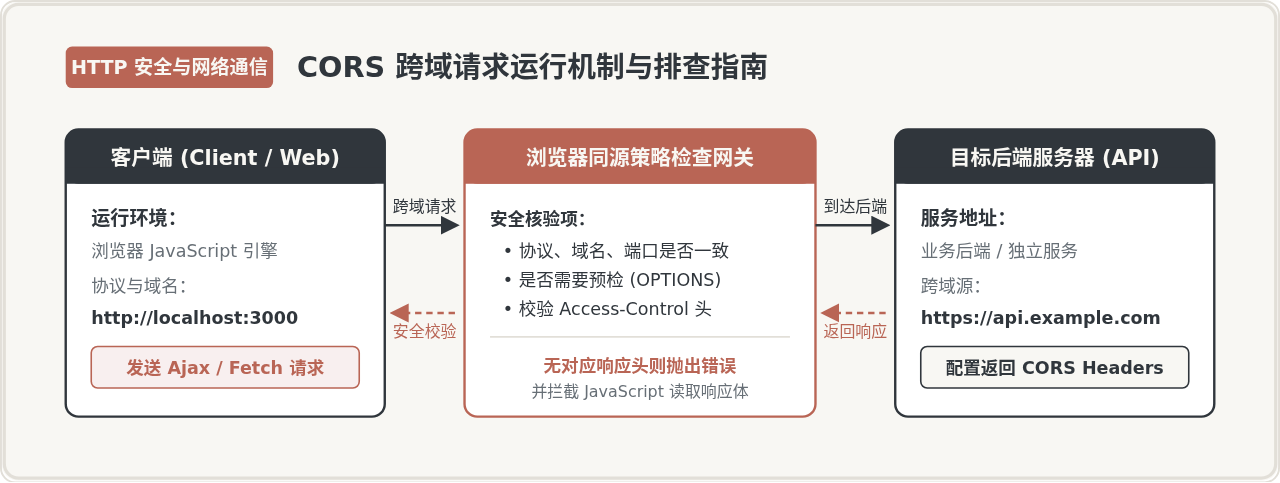
Image 加载并由 Canvas 绘制导出,二是通过 fetch 获取二进制 Blob 并用 FileReader 读取为 DataURL。这一过程中最常遭遇的拦路虎是浏览器的同源策略(CORS)——当图片源服务器未下发允许标头时,Canvas 会被打上“画布污染(Tainted)”标记而抛出安全异常,Fetch 则会直接被网络层截断。
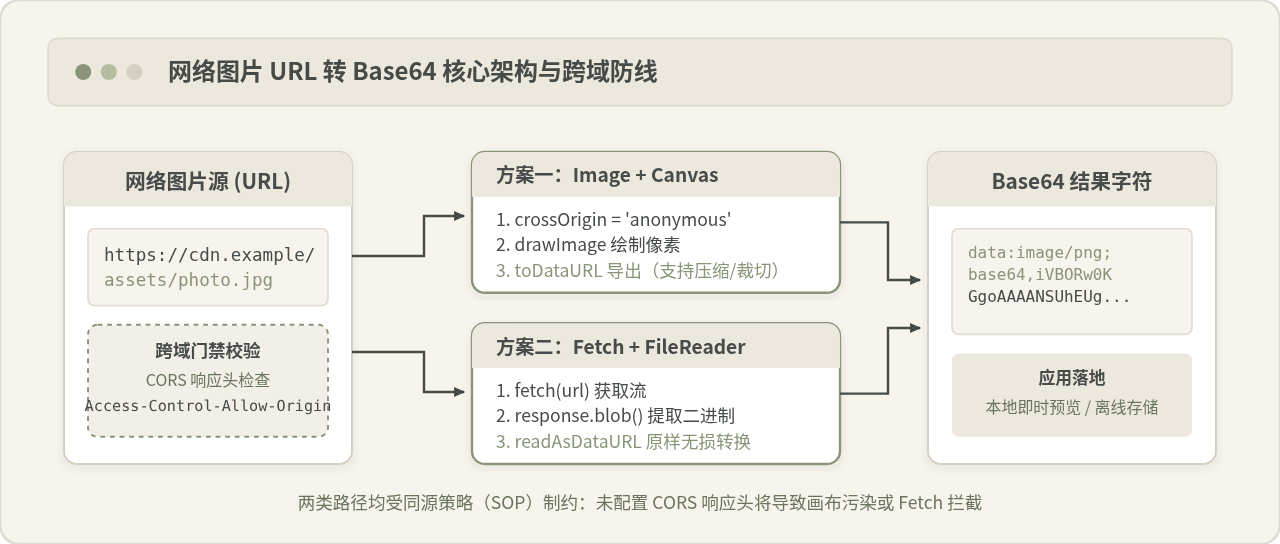
一、原理解析:为什么图片转 Base64 会频繁遭遇跨域阻拦
许多开发者在初次接触这一需求时都会产生一个普遍的困惑:为什么一张在页面 <img> 标签里能正常显示的图片,一放到 JavaScript 里转 Base64 就报错?
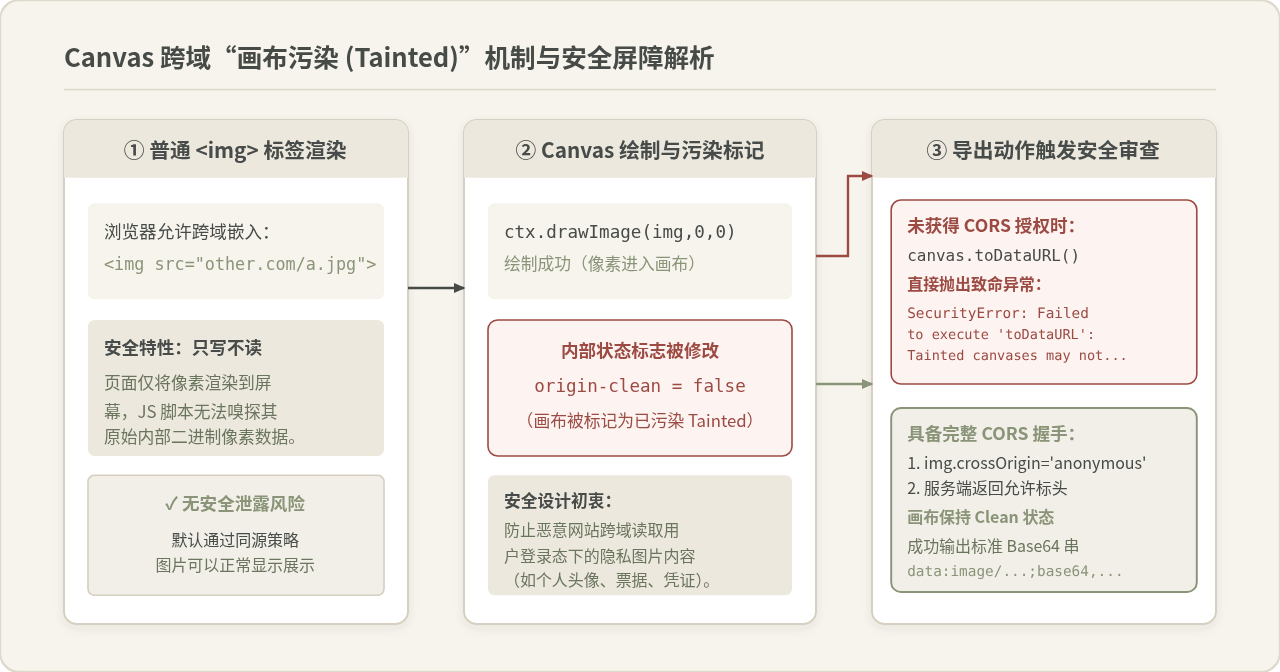
要透彻理解这个问题,必须先分清浏览器的“视觉渲染”与“脚本读取”两者在权限上的根本差异:
- 视觉渲染(只写权限):传统的
<img src="https://other-domain.com/pic.jpg">属于跨源资源嵌入。浏览器允许将外部像素直接绘制到屏幕上供用户肉眼观看,但 JavaScript 脚本在默认状态下无法提取这些像素的具体数值,因此不会窃取用户的个人隐私数据。 - 脚本读取(读权限):不管是调用
canvas.toDataURL()、ctx.getImageData(),还是使用fetch()读取流,本质上都是脚本试图将远程图片的每一个字节或每一个像素提取到内存中。若无严格限制,恶意网站只需引入用户的社交头像或电子账单图片,即可神不知鬼不觉地把数据读取并发往攻击者服务器。
为此,W3C 与浏览器厂商设立了画布污染(Tainted Canvas)保护机制:一旦 Canvas 绘制了没有得到明确跨域授权的跨源图片,该画布内部的 origin-clean 状态位会被立即标记为 false。此时画布依然可以被渲染在页面上,但任何试图从画布读取像素或导出 Base64 的方法都会触发致命异常:
DOMException: Failed to execute 'toDataURL' on 'HTMLCanvasElement': Tainted canvases may not be exported.这个说法只在“图片服务器本身已经开启了 CORS 支持”的前提下才成立。img.crossOrigin = 'anonymous' 的真实含义是:“通知浏览器以 CORS 模式发起图片请求,并附带 Origin 请求头”。它只是客户端发出的授权申请;如果远端服务器响应中没有包含 Access-Control-Allow-Origin,浏览器会直接判定跨域握手失败,此时图片甚至连 onload 都进不去,而是直接触发 onerror 报错,比不加属性失败得更彻底。
二、方法一:通过 Image 与 Canvas 转换(支持缩放与二次压缩)
如果业务不仅需要转为 Base64,还伴随有按比例缩小分辨率、裁切局部区域或转换图片格式(如将 PNG 导出为 JPEG 以减小体积)的需求,基于 HTMLCanvasElement 的方案最为灵活。
1. 完整实现代码
/**
 * 通过 Canvas 将网络图片转为 Base64
 * @param {string} url 网络图片地址
 * @param {string} outputType 导出类型,默认 'image/png',可选 'image/jpeg'、'image/webp'
 * @param {number} quality 压缩质量 (0 到 1 之间,仅对 jpeg/webp 有效)
 * @returns {Promise<string>} Base64 DataURL
 */
function imageToDataURLViaCanvas(url, outputType = 'image/png', quality = 0.92) {
  return new Promise((resolve, reject) => {
    const img = new Image();

    // 【关键步骤】必须在给 src 赋值之前设置跨域属性
    img.crossOrigin = 'anonymous';

    img.onload = () => {
      try {
        const canvas = document.createElement('canvas');
        // 使用 naturalWidth/naturalHeight 保证导出清晰度与原图一致
        canvas.width = img.naturalWidth || img.width;
        canvas.height = img.naturalHeight || img.height;

        const ctx = canvas.getContext('2d');
        if (!ctx) {
          reject(new Error('无法获取 Canvas 2D 上下文'));
          return;
        }

        // 绘制完整图像到画布
        ctx.drawImage(img, 0, 0);

        // 导出 Base64
        const dataURL = canvas.toDataURL(outputType, quality);
        resolve(dataURL);
      } catch (err) {
        // 如果画布被污染,此处将捕获 SecurityError
        reject(err);
      }
    };

    img.onerror = (err) => {
      reject(new Error(`图片加载失败或受到 CORS 跨域限制: ${url}`));
    };

    // 赋值 src 开始加载资源
    img.src = url;
  });
}
2. 执行关键点与限制
- 属性赋值时机:
img.crossOrigin = 'anonymous'必须在img.src = url之前设置。如果先设置了src,在某些旧版内核浏览器或快速缓存中,图片可能已使用无跨域凭据模式发起网络加载,后续补加属性将无法生效。 - 动画降级风险:Canvas 是静态位图画布,如果传入的是 GIF 动图或 WebP 动态图,
ctx.drawImage只能抓取并绘制该动画的首帧静态图,导出的 Base64 将彻底失去动态效果。 - 像素重编码损耗:
toDataURL()会对画布像素进行二次有损或无损编码。即便使用 PNG,因浏览器内部压缩算法的差异,导出的 Base64 文件体积很可能会大于原图下载体积。
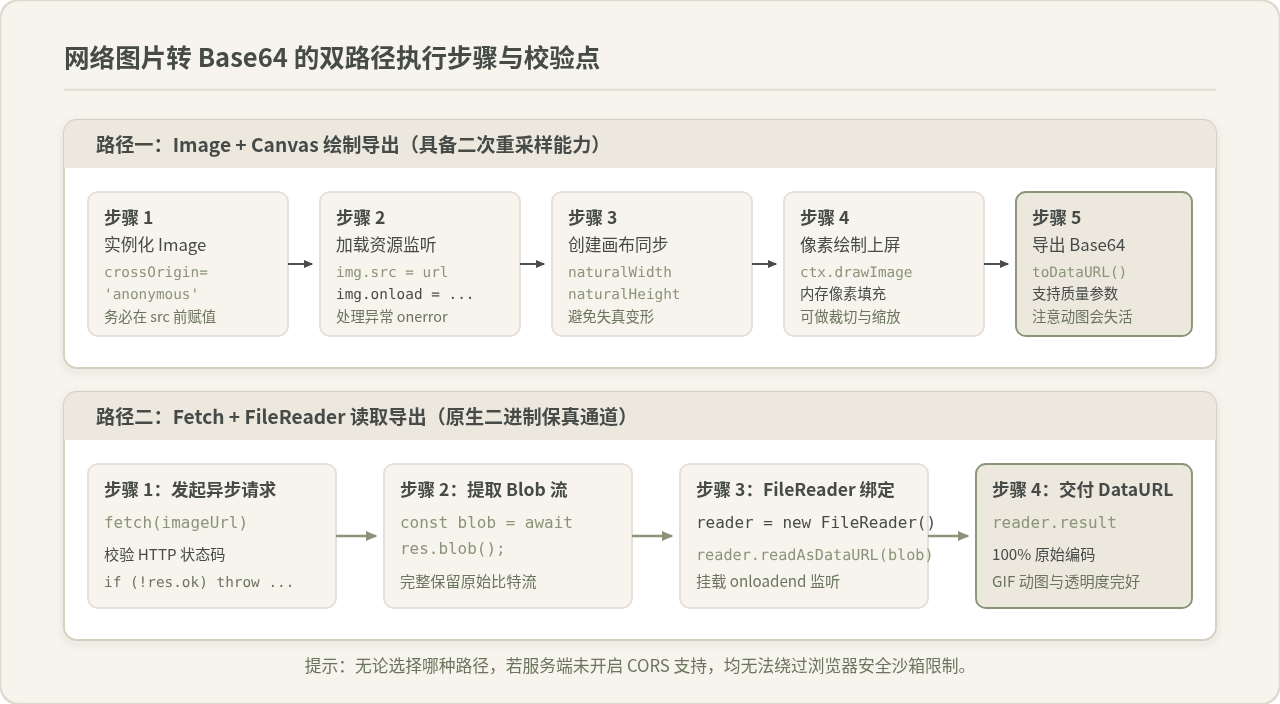
三、方法二:通过 Fetch 与 FileReader 转换(推荐的无损保真方案)
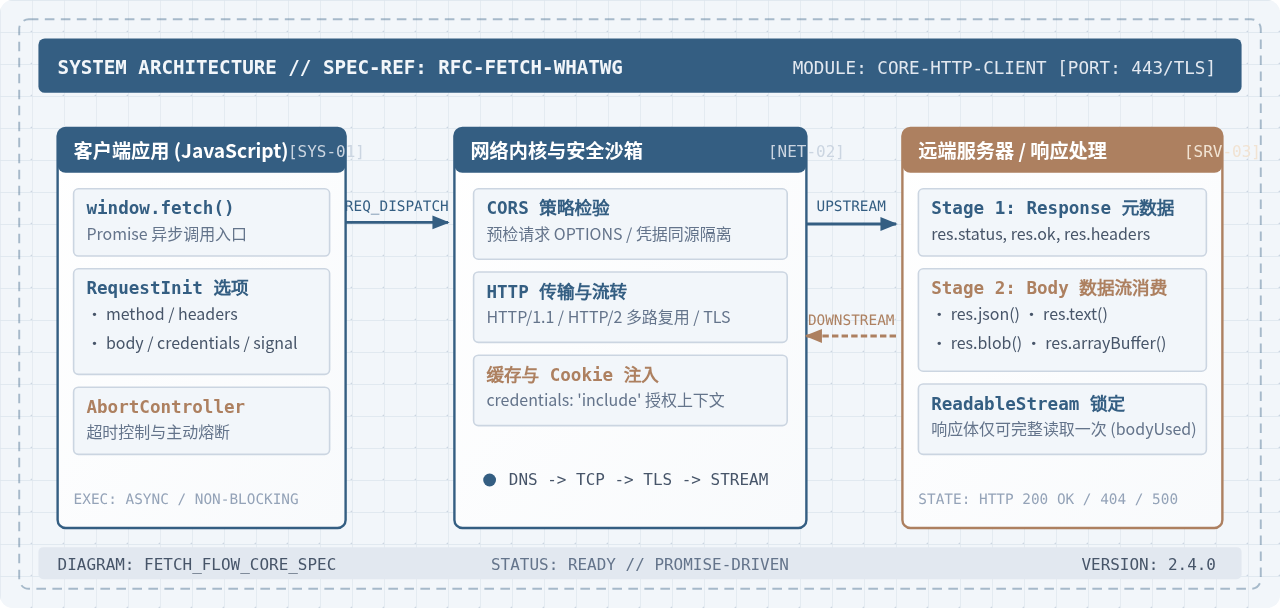
如果不需要在客户端缩放图片,仅需要原汁原味地将网络图片转换成 Base64 格式(例如为了存入 LocalStorage、离线缓存或提交给特定后端接口),推荐使用 fetch() 结合 FileReader。
1. 完整实现代码
/**
 * 通过 Fetch 获取二进制 Blob 并转为 Base64
 * @param {string} url 网络图片地址
 * @returns {Promise<string>} Base64 DataURL
 */
async function imageToDataURLViaFetch(url) {
  // 1. 发起网络请求,遵循同源策略或服务器 CORS 配置
  const response = await fetch(url, {
    method: 'GET',
    mode: 'cors'
  });

  if (!response.ok) {
    throw new Error(`网络请求失败,HTTP 状态码: ${response.status} ${response.statusText}`);
  }

  // 2. 提取原始二进制数据包 (Blob)
  const blob = await response.blob();

  // 3. 利用 FileReader 转换为 DataURL (Base64)
  return new Promise((resolve, reject) => {
    const reader = new FileReader();

    reader.onloadend = () => {
      if (typeof reader.result === 'string') {
        resolve(reader.result);
      } else {
        reject(new Error('FileReader 读取结果格式异常'));
      }
    };

    reader.onerror = () => {
      reject(new Error('读取 Blob 二进制流失败'));
    };

    reader.readAsDataURL(blob);
  });
}
2. 为什么该方案更加稳定
- 100% 原始字节保真:此方案完全跳过了 Canvas 渲染管线,直接把服务器发过来的字节流转译为 Base64,不经过任何解压、重新采样或量化压缩,体积和原图严格保持
4/3的理论换算比例。 - 无缝兼容动图与矢量图:无论是 GIF、APNG、动态 WebP 还是 SVG 图形,都可以完整保留其全部动效帧与透明度通道。
- 内存开销更加可控:不需要在 DOM 或内存中实例化图形渲染上下文,对移动端设备更加友好。
四、跨域与缓存陷阱:最隐蔽的排查与解决之道
在实际生产环境中,开发者往往会遇到一种极其诡异的现象:“图片单独用浏览器打开能看,服务器也加了 CORS 头,但只要页面中某个展示图先加载了一次,后面转 Base64 就会概率性报错”。这正是前端著名的浏览器跨域缓存陷阱(Disk Cache Hazard)。
1. 缓存陷阱复现链路
- 页面上存在一个普通的头像
<img src="https://cdn.site.com/avatar.jpg">。此时浏览器认为这是一个无 CORS 要求的只读图片,向 CDN 发出未携带Origin请求头的普通请求。 - CDN 返回了 200 响应,并且该响应头中没有
Access-Control-Allow-Origin。浏览器将其保存在内存或本地磁盘缓存(Disk Cache)中。 - 后续脚本执行
img.crossOrigin = 'anonymous'或fetch(url),希望以 CORS 模式获取该图。 - 然而,浏览器发现本地缓存中恰好有一份该 URL 的有效缓存,于是直接命中缓存并返回。
- 拿到该缓存响应后,浏览器跨域安全检查器发现响应头里根本没有
Access-Control-Allow-Origin,直接判定为跨域违规,进而报错或污染画布!
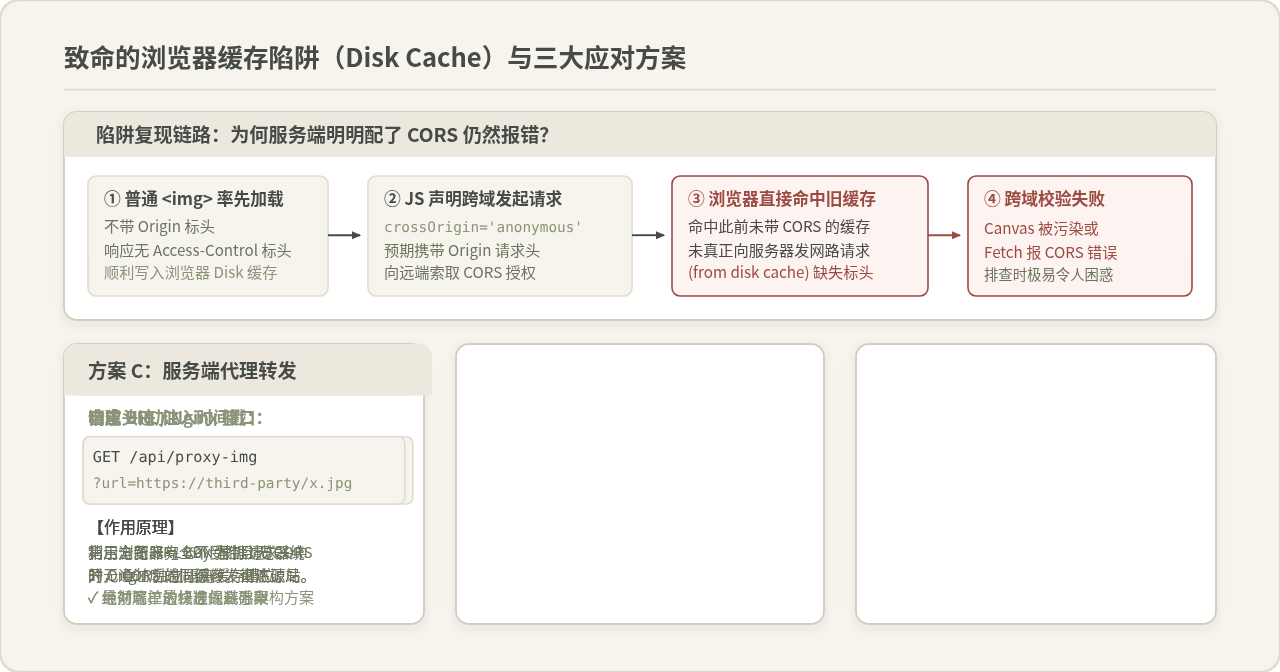
2. 三大解决方案对比与实施
方案 A:服务端/CDN 配置正确的 Vary 头(最根本的标准解法)
如果您拥有图片服务器、对象存储(如阿里云 OSS、腾讯云 COS、AWS S3)或 CDN 的控制权,请在返回头中不仅配置 CORS 允许来源,还必须配置 Vary: Origin:
Access-Control-Allow-Origin: *
Access-Control-Allow-Methods: GET, OPTIONS
Access-Control-Max-Age: 86400
Vary: Origin
Vary: Origin 的关键作用在于告知浏览器与 CDN 边缘节点:缓存时必须把请求头中的 Origin 一同作为缓存键(Cache Key)的一部分。这样普通的图片加载和带 CORS 的脚本请求会被隔离开在不同的缓存槽位中,互不干扰。
方案 B:前端追加时间戳防缓存参数(单边快速规避手段)
如果无法修改服务端配置,可以在请求图片 URL 时为查询参数追加唯一标识(Cache-Buster),打破浏览器的 URL 缓存匹配:
function getCORSBustedUrl(url) {
  const separator = url.includes('?') ? '&' : '?';
  return `${url}${separator}_t=${Date.now()}`;
}

// 使用示例:强制发起全新的网络请求,避免命中无 CORS 的旧缓存
const base64 = await imageToDataURLViaCanvas(getCORSBustedUrl(originalUrl));
方案 C:自建轻量服务端代理(第三方图床的终极保底法)
如果图片属于完全不可控的外部第三方图床(例如某些外部博客图床、电商外链),且对方服务器严格禁止跨域请求,前端任何纯客户端技巧都无法突破同源策略。此时唯一的出路是通过自己的后端服务转发:
// 前端请求自身同源的服务端转发接口
const proxyUrl = `/api/image-proxy?target=${encodeURIComponent(externalUrl)}`;
const base64 = await imageToDataURLViaFetch(proxyUrl);
Node.js、Nginx 或 Go 服务端在获取第三方图片时不受浏览器同源策略约束,直接下载图片二进制流并在本域接口中附带允许跨域的响应头返回给前端即可。
五、方案选型与决策总结
为了让不同场景下的选型更加直观,以下是两种核心转码实现及兜底策略的横向对比:
| 对比维度 | Image + Canvas 方案 | Fetch + FileReader 方案 | 自建后端代理方案 |
|---|---|---|---|
| 核心适用场景 | 需要图片压缩、局部裁切、尺寸等比缩放 | 无损转换、原图保存、动图保留 | 第三方图床无 CORS 权限、强制抓取 |
| GIF / 动图支持 | 不支持(仅能导出第一帧静态图像) | 完整支持所有动态帧与透明度 | 取决于前端后续使用的转码方式 |
| 画质与体积 | 经二次压缩算法重编码,画质与体积可能波动 | 100% 原始字节流保真转换 | 保持原样或由代理端自定义处理 |
| CORS 要求 | 需服务器支持 CORS 且配 crossOrigin | 需服务器支持 CORS 标准响应头 | 前端完全同源,免除浏览器 CORS 困扰 |
| 缓存抗干扰性 | 易受 Disk Cache 干扰,建议加时间戳防混淆 | 同样易受缓存干扰,建议配合时间戳 | 完全自主可控,可通过后端控制 Cache-Control |
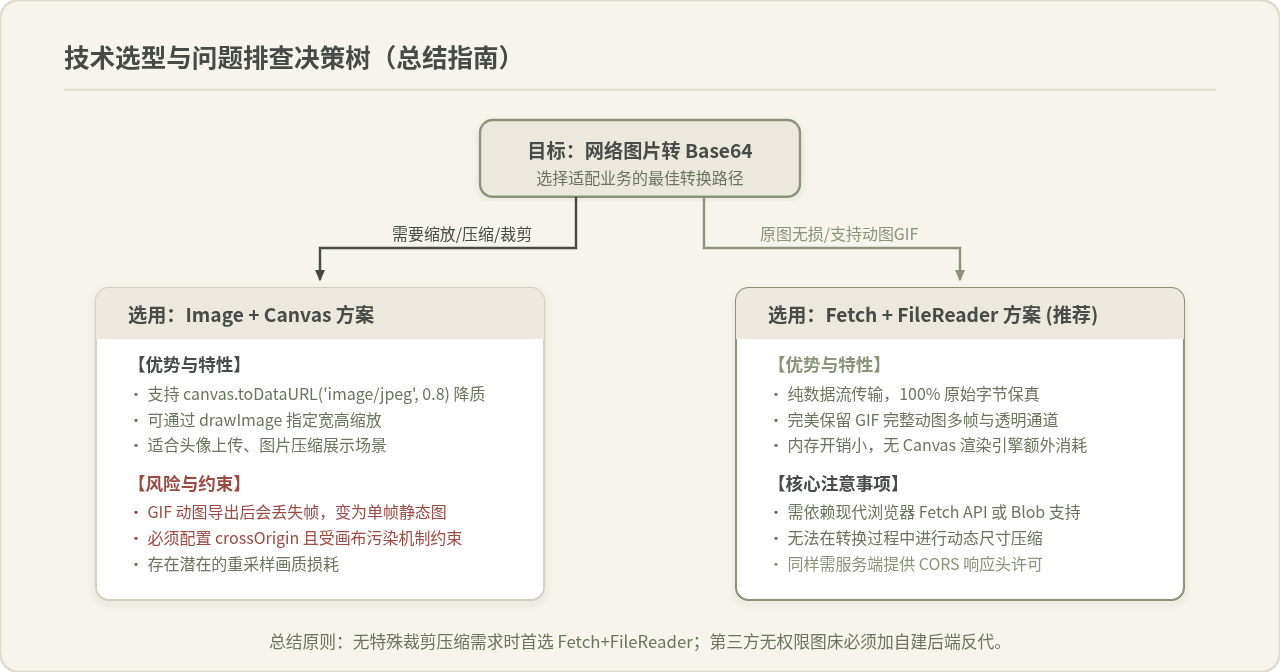
在日常业务开发中,应将“Fetch + FileReader”作为默认首选,既能保证最高性能与 100% 图像保真度,又能避免动图损坏;若明确存在前端图片压缩、水印添加或尺寸统一要求,再选用“Image + Canvas”。在排查跨域问题时,切记牢记“crossOrigin 需要服务端 CORS 配合”与“浏览器 Disk Cache 隐式冲突”两个核心诱因,必要时采用 URL 时间戳或服务端代理彻底根治跨域阻碍。
Java集成Rhino引擎执行JS的基础教程与示例
2026-11-19 21:09:42
适合JavaScript新手的轻量级代码编辑器推荐
2026-11-19 15:43:59
JS原生计算时间差:获取毫秒差并转换为天时分秒
2026-11-19 14:39:31
iOS WKWebView中JS调用原生方法的实现方案
2026-11-18 11:39:39
llama.cpp b12484、b12485、b12487、b12488 的预发布范围怎么看?
2026-11-18 08:53:29