JavaScript私有变量无法被JSON.stringify序列化的原因与解决
深入解析JavaScript中ES2022原生私有字段(#field)、闭包变量与WeakMap无法被JSON.stringify序列化的底层规范原因,并提供基于toJSON()、安全脱敏白名单与静态工厂还原的完整工程化解决方案。
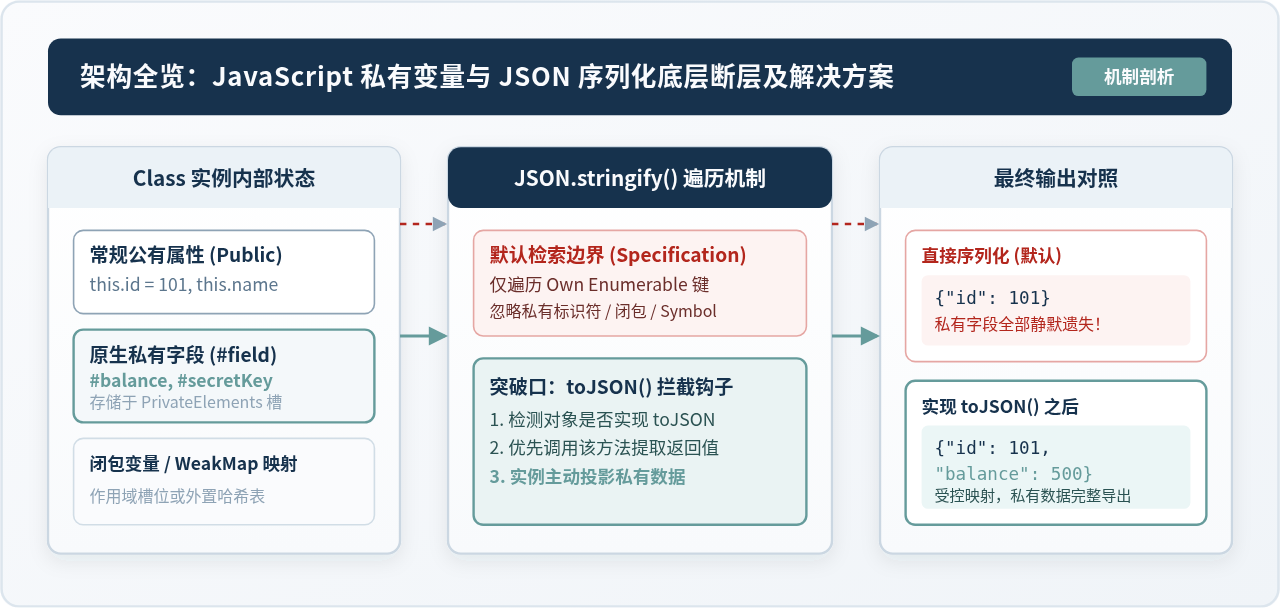
# 开头)、闭包作用域变量还是 WeakMap 封装的数据,调用 JSON.stringify() 时私有变量都会被直接忽略,最终输出往往是空对象 {} 或仅包含公有属性。造成这一现象的根本原因在于:JSON.stringify() 依照 ECMAScript 规范只会检索对象自身的可枚举属性(Own Enumerable Properties),而私有字段与闭包在底层根本不属于常规对象属性。最标准、直接的解决方式,是在类中显式实现 toJSON() 方法,主动投射需要序列化的私有数据,并在需要时配合静态工厂方法实现受控的反序列化还原。
一、现象再现:私有变量在序列化中的“静默消失”
我们首先来看一个最典型也是最容易产生困惑的代码场景。在现代 JavaScript 中,官方推荐使用以 # 前缀修饰的私有字段来保障面向对象的封装性。如下所示:
class UserProfile {
  // 原生私有字段(ES2022)
  #password;
  #balance;

  constructor(id, username, password, balance) {
    this.id = id;
    this.username = username;
    this.#password = password;
    this.#balance = balance;
  }

  getBalance() {
    return this.#balance;
  }
}

const user = new UserProfile(101, 'alex', 'secret_pass_123', 8500);

// 尝试直接进行 JSON 序列化
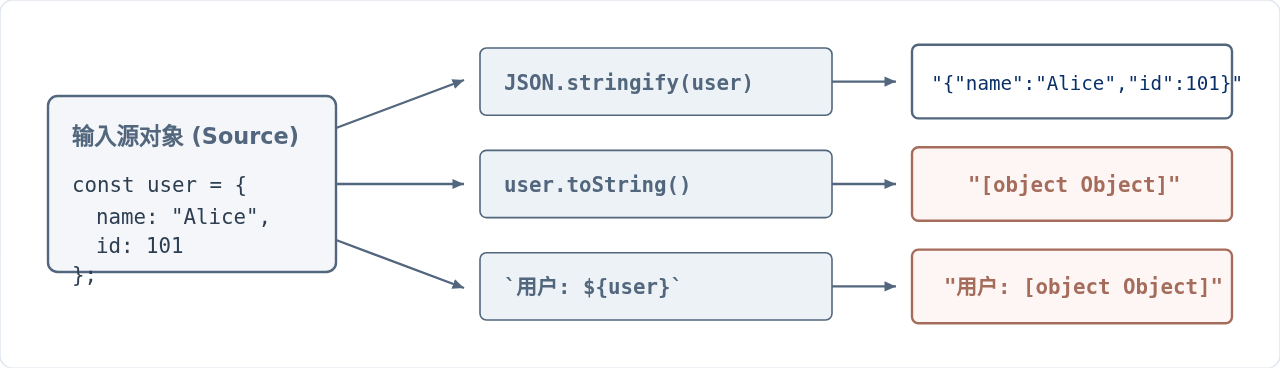
const serialized = JSON.stringify(user);
console.log(serialized);
// 示例输出:
// {"id":101,"username":"alex"}
执行上述代码后可以发现:输出结果中只有 id 与 username,原本在实例内部正常保存的 #balance 与 #password 就像完全不存在一样被静默略过了。代码既没有抛出异常,也没有给这些私有字段保留占位符。
如果一个类仅使用私有字段保存其所有业务数据,序列化得到的结果甚至会直接是一个空对象 {}。如果开发者打算将这个实例通过网络发送给后端或持久化至本地存储,这便会引发数据丢失缺陷。
二、原因剖析:为什么 JSON.stringify“看不见”私有变量?
要解决这个问题,必须先理解 JavaScript 引擎在执行 JSON.stringify() 时的核心执行逻辑,以及私有变量在底层规范中的本质定义。
1. JSON.stringify 的属性枚举规范
根据 ECMAScript 官方规范(ECMA-262 中的 SerializeJSONObject 抽象操作),当引擎遍历待序列化的对象时,它执行的是对对象自身(Own)且可枚举(Enumerable)属性的收集算法:
- 原型链上的继承属性被忽略;
- 通过
Object.defineProperty()设置了enumerable: false的不可枚举属性被忽略; - 以
Symbol作为键名(Symbol-keyed)的属性被忽略; - 所有函数(Methods)、
undefined值的键在对象中会被自动移除。
2. 原生私有字段(#field)不是常规对象属性
ES2022 引入的 #field 语法被称为私有标识符(Private Identifier)。它在规范中的实现机制是:
在 JavaScript 内部,私有字段并不是存储在常规对象的“属性描述符表”(Property Descriptor Table)中,而是挂载在规范内部专门分配的 [[PrivateElements]] 槽中。正因如此:
- 使用
Object.keys(instance)无法获取私有字段; - 使用
Object.getOwnPropertyNames(instance)无法获取私有字段; - 甚至使用反射 API
Reflect.ownKeys(instance)也完全无法列出任何私有标识; - 在类外部尝试通过
user.#balance访问时,直接在词法解析阶段报出语法错误(SyntaxError: Private field '#balance' must be declared in an enclosing class)。
因此,JSON.stringify() 根本没有、也不被允许具有穿透引擎内部 [[PrivateElements]] 槽位的能力。
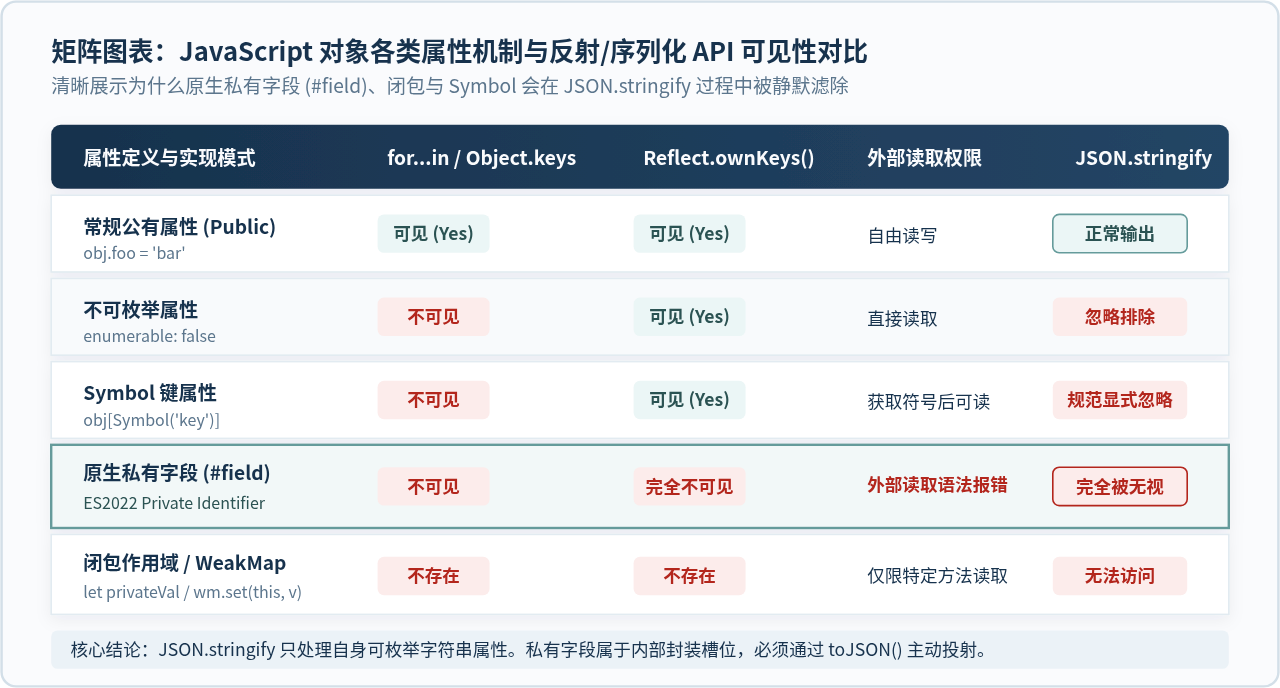
3. 闭包与 WeakMap 实现模式同样不可见
在 ES2022 之前,社区广泛使用两种方案模拟私有变量:
- 函数闭包变量:数据保存在构造函数的词法作用域环境记录(Lexical Environment Record)中,通过实例方法闭包引用。这些变量压根没有挂载在实例对象上,
JSON.stringify()扫描实例对象自然一无所获。 - WeakMap 映射:数据保存在一个模块级作用域的
WeakMap实例中,以实例引用作为 key。数据独立存储在外部映射表里,对象本身只是作为弱引用标识,序列化器同样无法察觉该映射关系的存在。
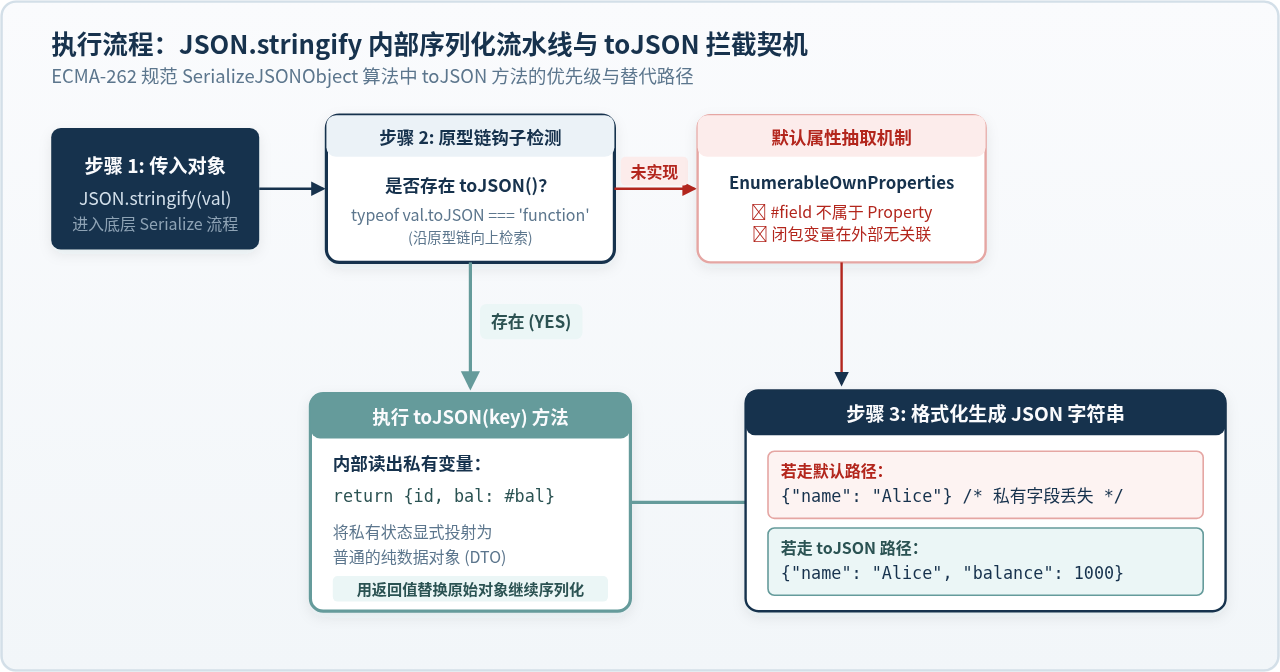
三、核心解决方案:利用 toJSON() 契约实现受控序列化
既然 JSON.stringify() 无法主动刺探私有状态,那么解决思路就是由内向外主动暴露——让类自己在被序列化时,主动把需要的私有数据交出来。
ECMAScript 为 JSON.stringify() 预留了极具扩展性的官方拦截钩子:如果待序列化的对象(或其原型链上)拥有一个名为 toJSON 的方法,JSON.stringify() 会首先调用该方法,并以其返回的对象作为实际序列化目标。
1. 基础实装:在类中添加 toJSON()
在类定义内部,我们可以完全合法地读取 # 私有字段。因此,只需返回一个包含所需字段的普通纯对象(Plain Old JavaScript Object)即可:
class BankAccount {
  // 私有字段
  #accountNumber;
  #balance;
  #internalRoutingKey; // 敏感的内部路由密钥

  constructor(accountNumber, initialBalance, routingKey) {
    this.#accountNumber = accountNumber;
    this.#balance = initialBalance;
    this.#internalRoutingKey = routingKey;
  }

  // 存款操作
  deposit(amount) {
    if (amount <= 0) throw new Error('存款金额必须大于0');
    this.#balance += amount;
  }

  /**
   * 官方序列化契约方法
   * 必须返回一个常规的可枚举对象,或基础类型
   */
  toJSON() {
    // 显式挑选允许导出的字段,排除敏感的 #internalRoutingKey
    return {
      accountNumber: this.#accountNumber,
      balance: this.#balance
    };
  }
}

const account = new BankAccount('ACC-987654', 12000, 'KEY-XYZ-SECRET');

// 执行序列化
const jsonString = JSON.stringify(account, null, 2);
console.log(jsonString);
// 示例输出:
// {
//   "accountNumber": "ACC-987654",
//   "balance": 12000
// }
私有变量的设计初衷通常包含数据隐藏与安全防护(例如内部状态标志、加盐哈希、签名私钥等)。在实现 toJSON() 时,务必采用显式白名单(明确写出每个输出属性),切忌无差别导出,避免将不应公开的内部安全状态泄露到外部网络或日志中。
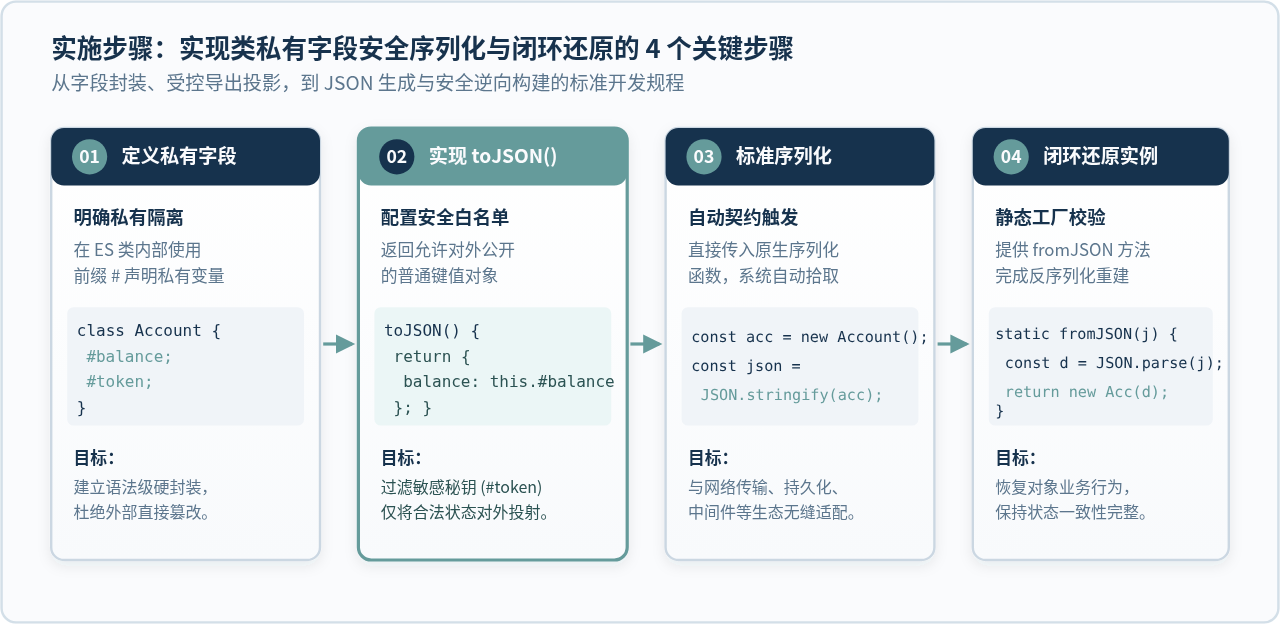
四、反序列化闭环:将 JSON 数据还原为包含私有变量的类实例
仅将数据序列化输出通常只完成了一半工作。当我们在客户端收到服务端的 JSON,或者从数据库中读取出 JSON 字符串时,调用 JSON.parse() 只会得到一个没有任何业务方法与私有封装的普通 Object。
为了保证整个业务链路的严谨性,我们需要为类配备静态工厂方法(如 fromJSON),将常规数据安全地灌装回新实例的私有字段中。
class SecureSession {
  #token;
  #userId;
  #createdAt;

  constructor(token, userId, createdAt = Date.now()) {
    this.#token = token;
    this.#userId = userId;
    this.#createdAt = createdAt;
  }

  // 业务方法:检查会话是否在有效期(30分钟)内
  isExpired() {
    return Date.now() - this.#createdAt > 30 * 60 * 1000;
  }

  toJSON() {
    return {
      token: this.#token,
      userId: this.#userId,
      createdAt: this.#createdAt
    };
  }

  /**
   * 静态工厂:从 JSON 字符串或普通对象恢复实例并重新填充私有字段
   */
  static fromJSON(jsonInput) {
    const data = typeof jsonInput === 'string'
      ? JSON.parse(jsonInput)
      : jsonInput;

    // 必要的数据完整性与类型校验
    if (!data.token || !data.userId) {
      throw new TypeError('无效的会话数据:缺少必要字段');
    }

    // 重新调用构造器,注入私有状态
    return new SecureSession(data.token, data.userId, data.createdAt);
  }
}

// 完整验证双向闭环
const originalSession = new SecureSession('auth_tok_8899a', 42);
const serialized = JSON.stringify(originalSession);

// 恢复实例
const restoredSession = SecureSession.fromJSON(serialized);

console.log(restoredSession instanceof SecureSession); // 示例输出: true
console.log(restoredSession.isExpired());                   // 示例输出: false
五、补充方案:无法修改原类定义时的替代途径
在实际项目维护中,如果目标类来源于不可修改的第三方依赖库,我们无法直接向其原型注入 toJSON() 方法。此时可以考虑以下两种替代方案:
1. 公开 Getter 投影
如果类定义中提供了公开的 Getter 访问器,可以在外部封装一层轻量级适配器函数,或者将 Getter 提取为平铺对象:
// 外部适配函数:提取 getter 并输出普通对象
function extractThirdPartyInstance(instance) {
  return {
    id: instance.id,
    balance: instance.balance // 假设第三方类提供了 get balance()
  };
}
2. 使用 JSON.stringify 的 replacer 替换器
JSON.stringify 支持传入第二个参数 replacer(可以是数组或处理函数)。需要明确的是,replacer 不能直接越界访问未公开的 #field(否则报 SyntaxError),但它可以用来识别目标实例并将其转发给特定的序列化代理器:
function customReplacer(key, value) {
  if (value instanceof ThirdPartyClass) {
    return {
      type: 'ThirdPartyClass',
      val: value.getExposedData()
    };
  }
  return value;
}
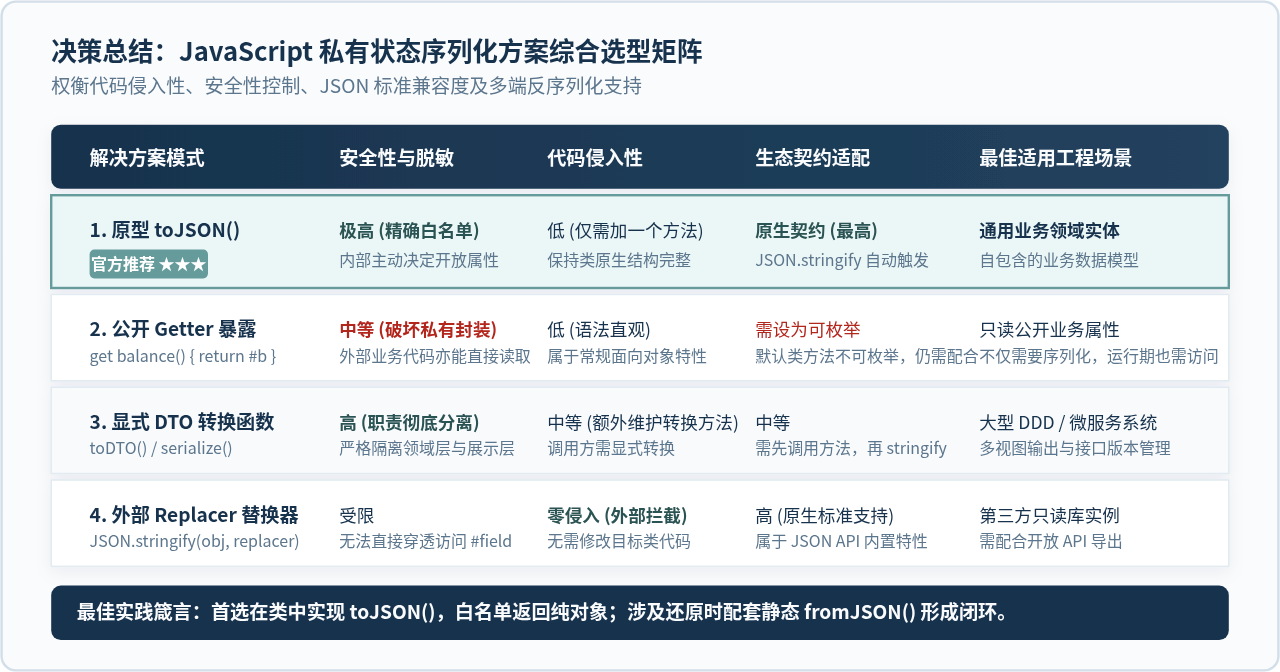
六、排查清单与常见问题排查
在处理 JavaScript 私有状态与序列化问题时,按照以下清单逐项确认,可以快速定位和解决绝大多数序列化失效问题:
| 检查环节 | 典型错误症状 | 根因排查与修复措施 |
|---|---|---|
| 方法拼写与大小写 | 方法写为 toJson() 或 to_json() |
JavaScript 内置契约严格区分大小写,方法名必须精准为 toJSON(大写的 JSON)。 |
| 循环引用问题 | TypeError: Converting circular structure to JSON |
若私有变量指向父级实例或自身,toJSON() 返回的对象中不能包含循环链路,需做剪枝或打平处理。 |
| Getter 的枚举性 | 类中声明了 get balance() 但仍未被序列化 |
ES6 类中的方法和访问器默认是不可枚举的(enumerable: false)。即使定义了 getter,JSON.stringify 默认依然不抓取,必须配合 toJSON() 或自定义投影。 |
| 继承关系中的私有字段 | 子类序列化丢失父类私有字段 | 私有字段对子类完全封闭。子类若重写 toJSON(),应调用 super.toJSON() 并将其与子类属性通过 Object.assign 进行合并。 |
JavaScript 私有变量无法被序列化不是运行时的 Bug,而是语言规范对封装边界的有意保护。在面向对象工程实践中,保持内部状态不可篡改、通过 toJSON() 显式声明序列化白名单,并通过 fromJSON() 静态工厂完成反序列化,是兼顾安全性、工程健壮性与标准规范的最佳方案。
Object.keys、getOwnPropertyNames与Reflect.ownKeys统计对象长度对比
2026-11-20 17:15:00
JS怎么对对象数组中的字符串属性进行排序?
2026-11-20 16:13:06
JS怎么遍历对象的所有键名:Object.keys与for...in的差异
2026-11-20 13:23:05
JavaScript高阶函数实例:map、filter与reduce的回调函数写法
2026-11-20 13:18:00
JS字符串转数组:split方法按分隔符拆分详解
2026-11-20 13:13:03