

JavaScript密码强度正则:从基础到复杂规则的灵活配置
深入讲解JavaScript密码强度正则表达式的构建逻辑与配置方案,涵盖字符集限制、正向前瞻零宽断言原理解析、阶梯式多维规则组合及动态可扩展的密码强度评分器实现。
一、基础门槛:字符集与长度的限定边界
初学者在限制密码格式时,往往习惯使用单纯的字符集区间与量词组合。例如,要求密码由字母和数字组成,长度在 8 到 20 位之间,通常会写出如下表达式:
// 基础字符范围与长度过滤
const basicRegex = /^[a-zA-Z0-9]{8,20}$/;

console.log(basicRegex.test("Password123")); // true (符合预期)
console.log(basicRegex.test("12345678"));    // true (纯数字被放行)
console.log(basicRegex.test("abcdefgh"));    // true (纯字母被放行)
console.log(basicRegex.test("short")); // false (长度不足)上述正则表达式的作用仅仅是白名单过滤与长度截断:它确保输入串中的每一个字符都必须是英文字母或数字,且总字符数在 8 到 20 之间。
它的根本缺陷在于无法表达逻辑“与(AND)”。当字符集 [a-zA-Z0-9] 连续匹配时,只要单个字符命中集合中的任意一种分类即可继续匹配。这意味着纯数字串(如 12345678)或纯字母串都会被判定为合法。要实现“必须同时包含数字和字母”,单纯依靠字符集是无法做到的,必须引入正则表达式的条件断言机制。
二、核心机制:使用正向前瞻断言实现多条件约束
解决“必须包含某类字符”的关键语法是正向肯定前瞻断言(Positive Lookahead),其语法结构为 (?=pattern)。
在正则表达式引擎中,前瞻断言属于零宽断言(Zero-Width Assertion)。所谓零宽,指的是断言在匹配成功后,不会消耗(Consume)目标字符串中的任何字符,引擎的内部匹配游标依然停留在断言触发时的起始索引位置。
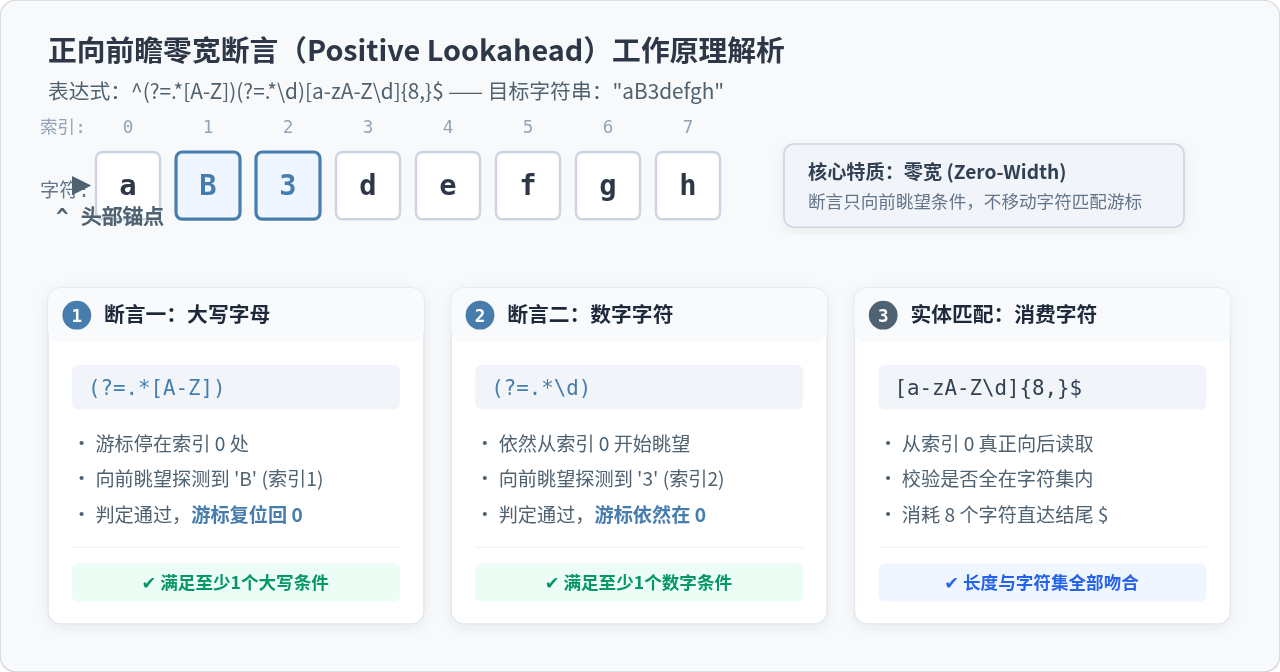
以前瞻表达式 (?=.*[A-Z]) 为例,我们将其逐步解构:
^锚定字符串的开头,将匹配游标固定在索引0。(?=...)启动前瞻探测。.*允许跳过任意数量的任意字符(换行符除外),表示大写字母可以出现在字符串的任何位置。[A-Z]寻找至少一个大写英文字母。一旦找到,断言宣告成功。- 游标复位:断言成功后,匹配游标立即撤回起点
0,后续的正则规则继续从索引0处开始验证下一个条件。
基于这个特性,我们可以紧接着在索引 0 连续叠加多个前瞻断言,形成逻辑“与”校验,最后用字符范围和量词执行实际的字符消费与长度闭合:
// 必须包含大写字母、小写字母、数字,且全由合法字符组成,长度 8-20 位
const strongRegex = /^(?=.*[a-z])(?=.*[A-Z])(?=.*\d)[a-zA-Z\d]{8,20}$/;

console.log(strongRegex.test("Admin123"));    // true (符合全部三项约束)
console.log(strongRegex.test("admin123"));    // false (缺少大写字母)
console.log(strongRegex.test("AdminAdmin")); // false (缺少数字)^ 之后。若漏掉 .*(如只写 (?=[A-Z])),则含义会变成“首个字符必须是大写字母”,从而失去全串任意位置检索的能力。
三、阶梯构建:从简单到复杂规则的操作步骤
构建符合业务安全标准的复合正则,应当遵循“从粗粒度到精细化”的渐进步骤,确保每个约束的加入都有明确的防御目的。
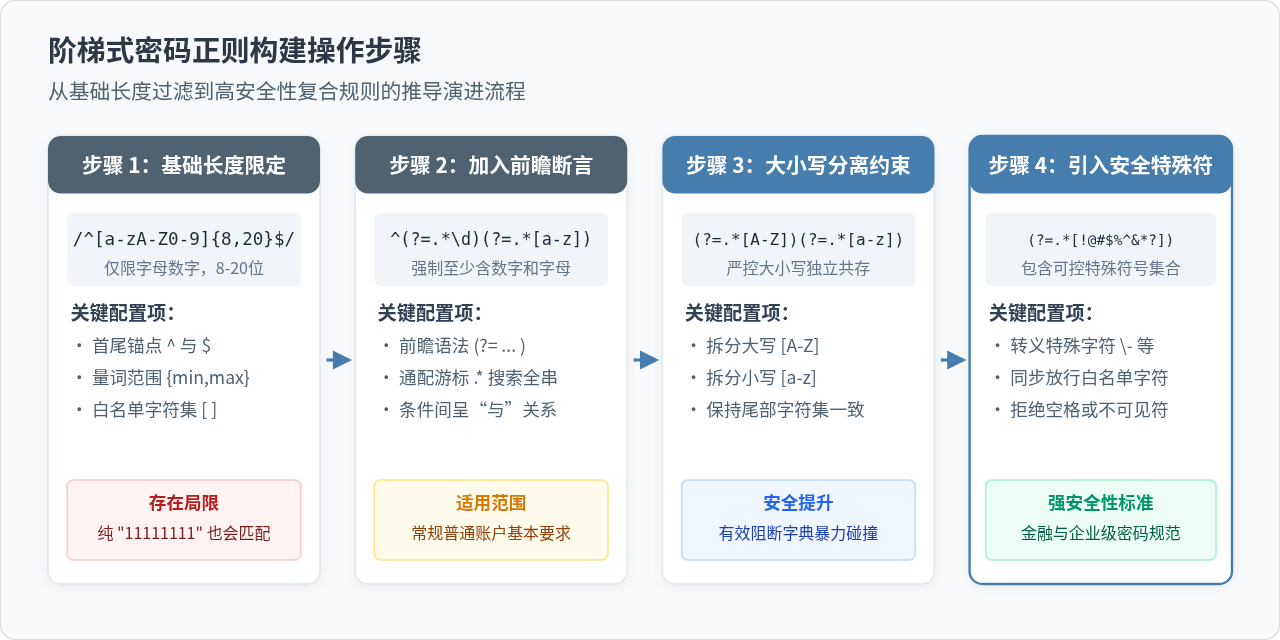
以下是实际配置中四种不同安全梯度的具体正则实现:
第 1 级:基础可用级(长度要求 + 字符范围限制)
仅对长度和允许输入的字符做兜底,适合论坛注册等对安全性要求较低的非核心系统:
// 规则:长度 8-16 位,仅允许大小写字母和数字
const level1Regex = /^[a-zA-Z0-9]{8,16}$/;
第 2 级:标准通用级(数字 + 字母混合)
强制密码不能是纯数字或纯字母,有效抵御最基础的生日、电话等撞库扫描:
// 规则:长度 8-20 位,必须包含至少一个数字和至少一个英文字母
const level2Regex = /^(?=.*\d)(?=.*[a-zA-Z])[a-zA-Z0-9]{8,20}$/;
第 3 级:企业强固级(大小写字母 + 数字 + 特殊字符)
要求必须同时满足四类字符中的三类或四类。以下示例为必须包含小写字母、大写字母、数字及指定符号:
// 规则:8-30 位,必须包含大小写字母、数字及 [!@#$%^&*?_~] 中的特殊符号
const level3Regex = /^(?=.*[a-z])(?=.*[A-Z])(?=.*\d)(?=.*[!@#$%^&*?_~])[a-zA-Z\d!@#$%^&*?_~]{8,30}$/;
第 4 级:严苛防御级(排除连续重复与空格)
在企业核心账户中,用户常习惯使用 Admin123! 类似具有规律的弱口令。除常规字符种类外,可加入对字符连续重复的负向前瞻过滤:
// 规则:8-32位,含大小写字母、数字、特殊字符,且禁止任何字符连续出现3次以上 (如 aaa 或 111)
const level4Regex = /^(?!.*(.){2})(?=.*[a-z])(?=.*[A-Z])(?=.*\d)(?=.*[!@#$%^&*?_~])[a-zA-Z\d!@#$%^&*?_~]{8,32}$/;

console.log(level4Regex.test("Abc123!@#")); // true
console.log(level4Regex.test("Aaa123!@#")); // false (命中了连续3个 a 的负向排除)
四、实践陷阱:单条复合正则的局限与应对策略
将所有条件写进一条长正则表达式虽然看起来紧凑,但在真实前端交互中却存在明显的短板。
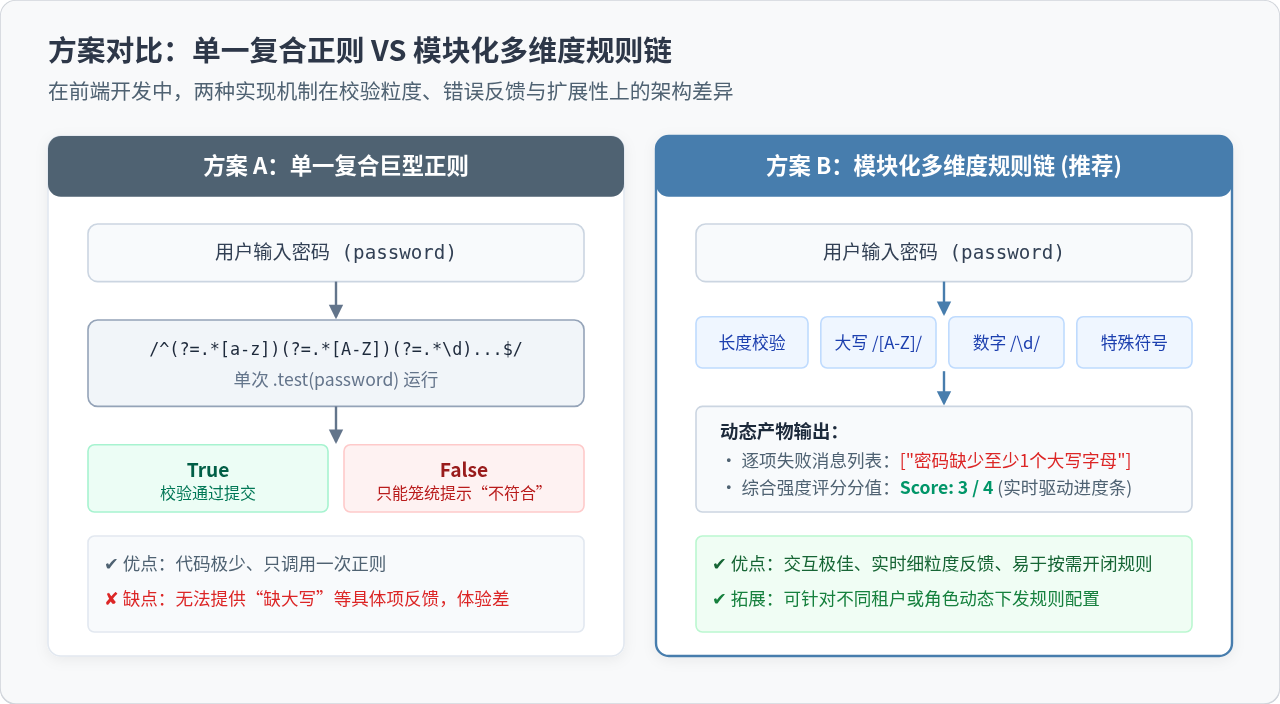
单条复合正则的核心问题在于:布尔值的二值性丢失了错误原因。当 regex.test(password) 返回 false 时,程序无法获知究竟是用户“长度少于 8 位”、“没有输入大写字母”还是“输入了不支持的特殊字符”。
向用户直接呈现“密码格式不正确”会造成强烈的操作阻碍。更合理的做法是将单条巨型正则拆解为多维度微型规则链,或者使用配置化函数动态生成结果。
[...] 内部,中划线 - 代表字符范围(如 0-9)。如果特殊字符集包含减号,务必将其放在首位 [-!@#]、末位 [!@#-],或者加上反斜杠转义 [\-],否则可能意外导致字符范围覆盖错误。
五、灵活配置:构建动态密码验证与强度评分引擎
在面对多租户系统或不同注册流程时,各业务线对密码的要求可能存在差异(如后台管理员要求 4 类全齐,前台普通买家仅要求 2 类)。我们可以编写一个完全模块化、接收配置对象的校验与评分模块。
/**
 * 模块化密码规则配置与强度校验器
 */
class PasswordValidator {
  constructor(options = {}) {
    // 默认配置项
    this.config = {
      minLength: 8,
      maxLength: 32,
      requireLowercase: true,
      requireUppercase: true,
      requireDigit: true,
      requireSpecial: false,
      specialChars: "!@#$%^&*()_+\-=\[\]{};':\"\\|,.<>\/?",
      maxConsecutiveSameChar: 0, // 0 表示不限制,如设为 3 则禁止 aaa
      ...options
    };
  }

  /**
   * 校验密码并返回详细评估报告
   * @param {string} password - 待检测的密码
   * @returns {Object} 包含 isValid, score, errors, matchedCriteria
   */
  validate(password) {
    const str = String(password || "");
    const errors = [];
    const matched = [];
    let score = 0;

    // 1. 长度校验
    if (str.length < this.config.minLength) {
      errors.push(`密码长度不能少于 ${this.config.minLength} 个字符`);
    } else if (str.length > this.config.maxLength) {
      errors.push(`密码长度不能超过 ${this.config.maxLength} 个字符`);
    } else {
      matched.push("length");
      score += 1;
    }

    // 2. 小写字母校验
    const hasLower = /[a-z]/.test(str);
    if (this.config.requireLowercase && !hasLower) {
      errors.push("密码必须包含至少一个小写字母 (a-z)");
    } else if (hasLower) {
      matched.push("lowercase");
      score += 1;
    }

    // 3. 大写字母校验
    const hasUpper = /[A-Z]/.test(str);
    if (this.config.requireUppercase && !hasUpper) {
      errors.push("密码必须包含至少一个大写字母 (A-Z)");
    } else if (hasUpper) {
      matched.push("uppercase");
      score += 1;
    }

    // 4. 数字校验
    const hasDigit = /\d/.test(str);
    if (this.config.requireDigit && !hasDigit) {
      errors.push("密码必须包含至少一个数字 (0-9)");
    } else if (hasDigit) {
      matched.push("digit");
      score += 1;
    }

    // 5. 特殊字符校验
    const specialEscaped = this.config.specialChars.replace(/[-\/\\^$*+?.()|[\]{}]/g, '\\$&');
    const specialRegex = new RegExp(`[${specialEscaped}]`);
    const hasSpecial = specialRegex.test(str);
    if (this.config.requireSpecial && !hasSpecial) {
      errors.push("密码必须包含至少一个特殊字符");
    } else if (hasSpecial) {
      matched.push("special");
      score += 1;
    }

    // 6. 连续相同字符拦截
    if (this.config.maxConsecutiveSameChar > 1) {
      const repeatRegex = new RegExp(`(.)\\1{${this.config.maxConsecutiveSameChar - 1},}`);
      if (repeatRegex.test(str)) {
        errors.push(`不可包含超过 ${this.config.maxConsecutiveSameChar} 个连续相同的字符`);
      }
    }

    return {
      isValid: errors.length === 0,
      score: Math.min(score, 5), // 满分 5 分,方便与前端 5 段进度条绑定
      errors,
      matchedCriteria: matched
    };
  }
}
运行测试与多场景验证
实例化上述验证器,传入不同配置对象,可以直接服务于不同强度的业务表单:
// 示例 1:为管理后台配置高安全策略
const adminSecurity = new PasswordValidator({
  minLength: 10,
  requireLowercase: true,
  requireUppercase: true,
  requireDigit: true,
  requireSpecial: true,
  maxConsecutiveSameChar: 3
});

const check1 = adminSecurity.validate("Admin123");
console.log(check1);
/* 输出示例:
{
  isValid: false,
  score: 4,
  errors: [
    '密码长度不能少于 10 个字符',
    '密码必须包含至少一个特殊字符'
  ],
  matchedCriteria: ['lowercase', 'uppercase', 'digit']
}
*/

const check2 = adminSecurity.validate("Admin123#2026");
console.log(check2.isValid); // true (完全合规)
console.log(check2.score);   // 5 (最高强度)
六、选型指南与工程落地总结
在技术选型与实际工程落地时,应根据系统的业务属性、用户群体与安全合规级别选择匹配的密码策略。不要盲目追求最高安全等级而忽略用户注册和登录的流失率。
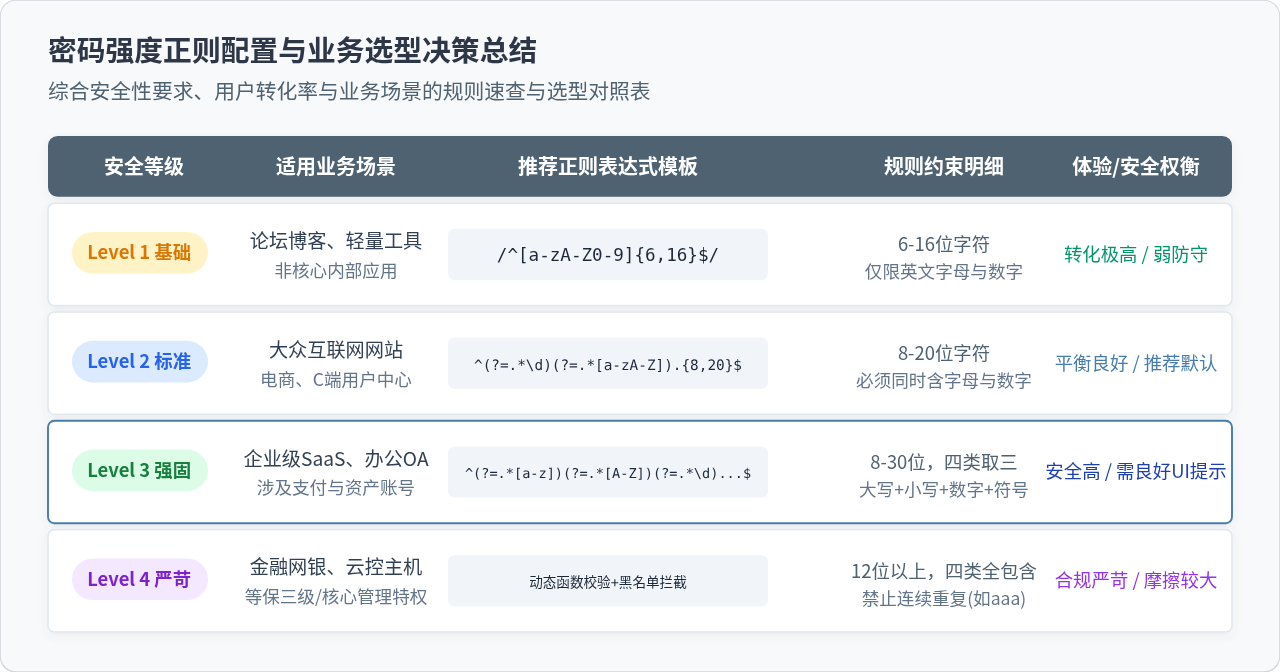
在实际落地时,建议遵循以下工程准则:
- 前端校验侧重即时反馈,后端校验承担最终安全底线:前端正则与评分模块的主要价值是提供友好的交互体验(如根据 score 实时刷新绿色/黄色进度条、打勾指示项),而后端接口在接收请求时必须执行完全相同的逻辑验证,切勿轻信前端传入的
isValid。 - 避免限制特殊字符上限与空格(除非有协议冲突):现代安全规范(如 NIST SP 800-63B)建议放宽密码长度上限(支持 64 位甚至更大,方便使用密码管理器),并允许常见标点和空格。
- 动静结合的最佳实践:若仅需在提交瞬间做一次性门禁,选用第三小节的阶梯正则最为精简;若需要实现随输入实时点亮“必须含有大写”、“必须含有数字”的交互控件,则务必采用第五小节的模块化分解方案。
JS中Math.random与crypto.getRandomValues生成随机字母的区别
2026-11-20 13:36:46
JavaScript localStorage基本用法:增删改查代码示例
2026-11-20 10:53:58
前端JS使用CryptoJS实现AES加密的完整步骤
2026-11-18 21:43:18
JS强制刷新页面清除缓存的常用方法
2026-11-18 15:09:53
JavaScript中replaceAll与replace去除空格的性能差异
2026-11-17 23:12:34







