JSONP实现JS跨域的原理、局限性与现代替代方案
深入解析JSONP实现跨域请求的核心运作原理、完整代码封装、固有局限性及严重安全隐患,并系统对比现代CORS与反向代理等成熟替代方案。
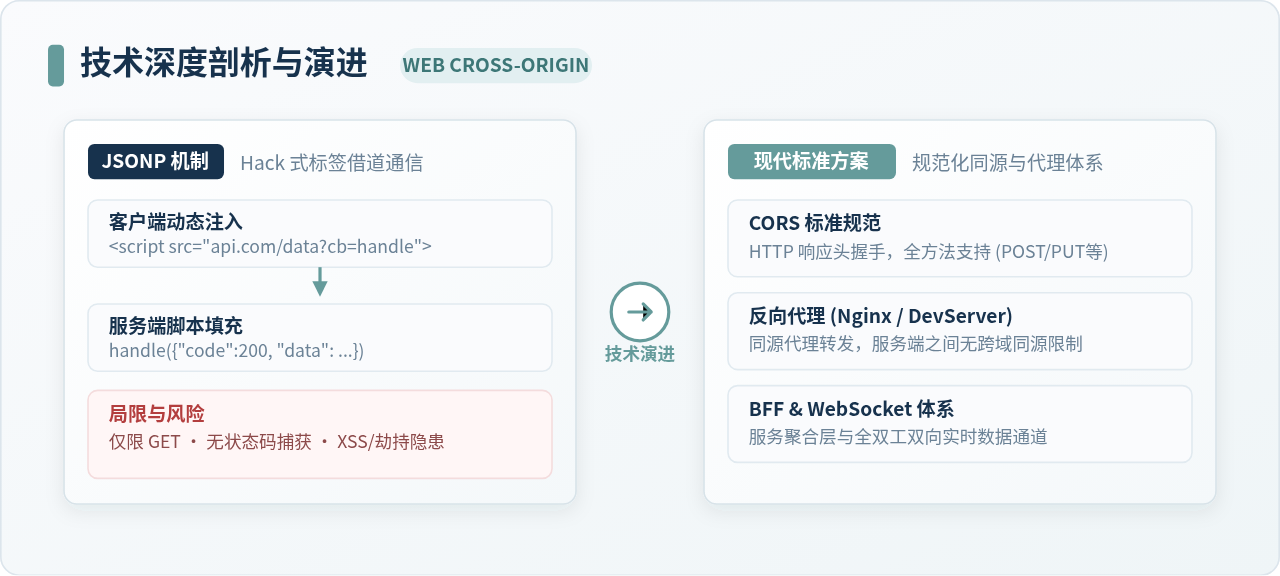
一、同源策略的封锁与 JSONP 的破局思路
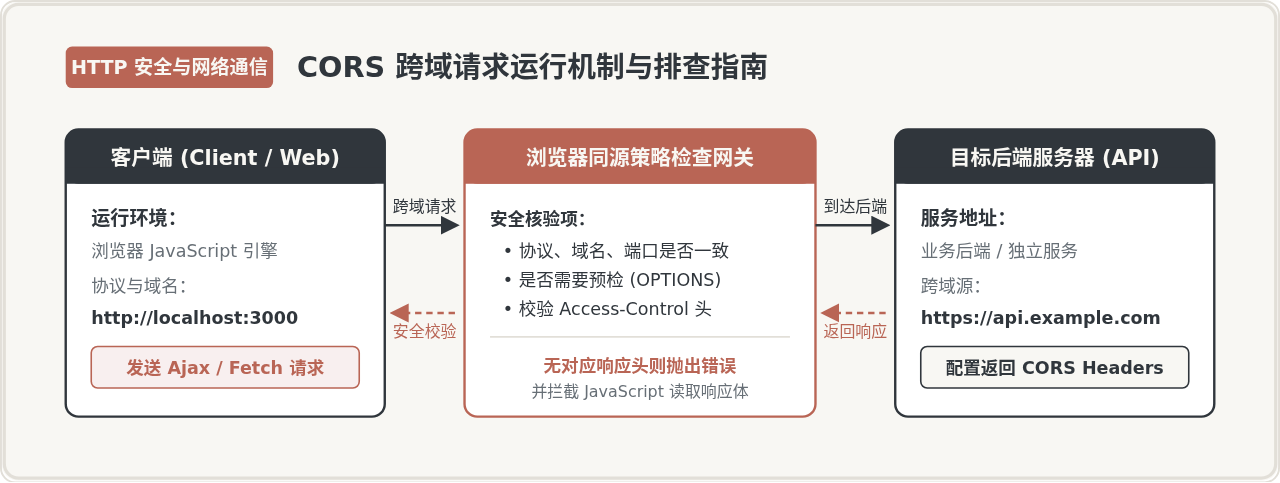
浏览器的同源策略要求页面中的 JavaScript 代码发起网络请求时,目标资源的协议(Protocol)、域名(Domain)与端口(Port)必须与当前页面完全一致。如果任意一项不同,使用 XMLHttpRequest 或 fetch 发起的请求在到达浏览器后,其响应数据就会被拦截,并在控制台抛出熟悉的跨域安全报错。
然而,网页在构建初期就需要引入外部 CDN 上的样式文件、第三方脚本和图片资源。因此,W3C 与浏览器厂商对 <script>、<img>、<link> 等特定 HTML 标签开放了加载跨源资源的“通行证”。其中,<script src="..."> 能够直接向其他源的服务器发起 HTTP GET 请求,并将返回的文本立即解析为 JavaScript 脚本在当前页面上下文中执行。
这就是 JSONP(JSON with Padding,带填充的 JSON)的灵感源泉:既然我无法直接用 Ajax 读取你返回的 JSON 字符串,那么你把这个 JSON 包装成一段调用我本地函数的 JavaScript 脚本代码返回,浏览器就会自动帮我执行并提取出里面的数据。
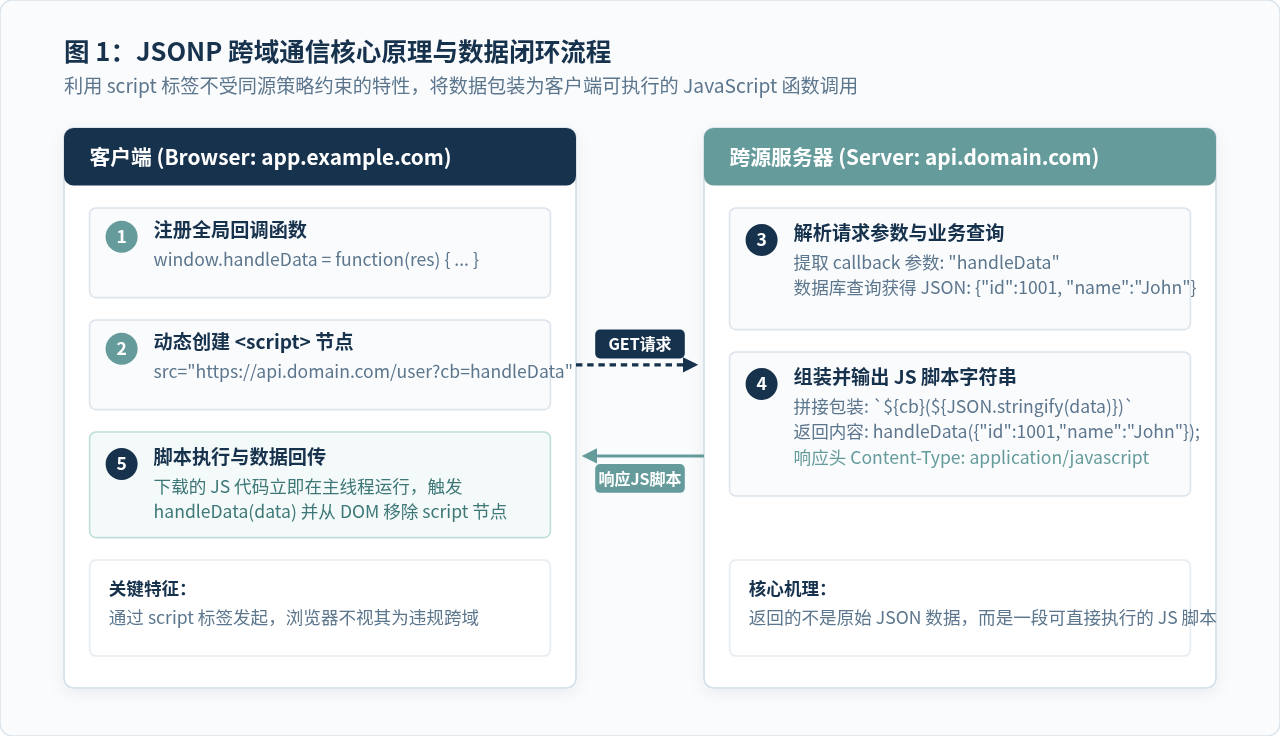
二、JSONP 的核心运作原理与数据闭环
JSONP 的本质不是一种新的网络通信协议,而是一套客户端与服务端之间约定的动态脚本注入与函数回调模式。它的完整通信闭环分为以下几个清晰环节:
- 客户端声明回调函数:客户端首先在全局作用域(即
window对象)上定义一个专门接收数据的回调函数,例如function handleResponse(data) { console.log(data); }。 - 动态挂载 script 标签:客户端通过 DOM 操作创建
<script>标签,将目标接口 URL 赋值给其src属性,并在 URL 查询参数中约定好回调函数名,例如https://api.domain.com/user?id=10&callback=handleResponse,随后将该节点插入<head>或<body>。 - 服务端提取参数并填充封装:远程服务器接收到这个 GET 请求,从 Query 参数中解析出
callback的值为handleResponse。服务器完成业务查询后,并不直接返回{"id": 10, "name": "Alice"},而是将数据作为入参,拼接成一段函数调用的 JS 代码:handleResponse({"id": 10, "name": "Alice"});,并设置响应头Content-Type: application/javascript。 - 客户端自动解析并触发逻辑:浏览器下载该脚本后,立即在主线程执行这段代码。由于当前页面全局作用域中早已定义了
handleResponse函数,此时该函数被立即触发,形参中便直接拿到了跨域服务器传递的 JSON 对象。 - 资源回收:数据获取后,客户端从 DOM 树中移除动态创建的
<script>节点,并销毁全局函数以释放内存。
三、工业级客户端封装与服务端实现
在实际工程中,不能简单粗暴地写死全局函数名,否则当多个跨域请求并发发起时,后一个回调会直接覆盖前一个回调导致数据混乱。此外,必须处理超时断网以及 DOM 节点残留的问题。
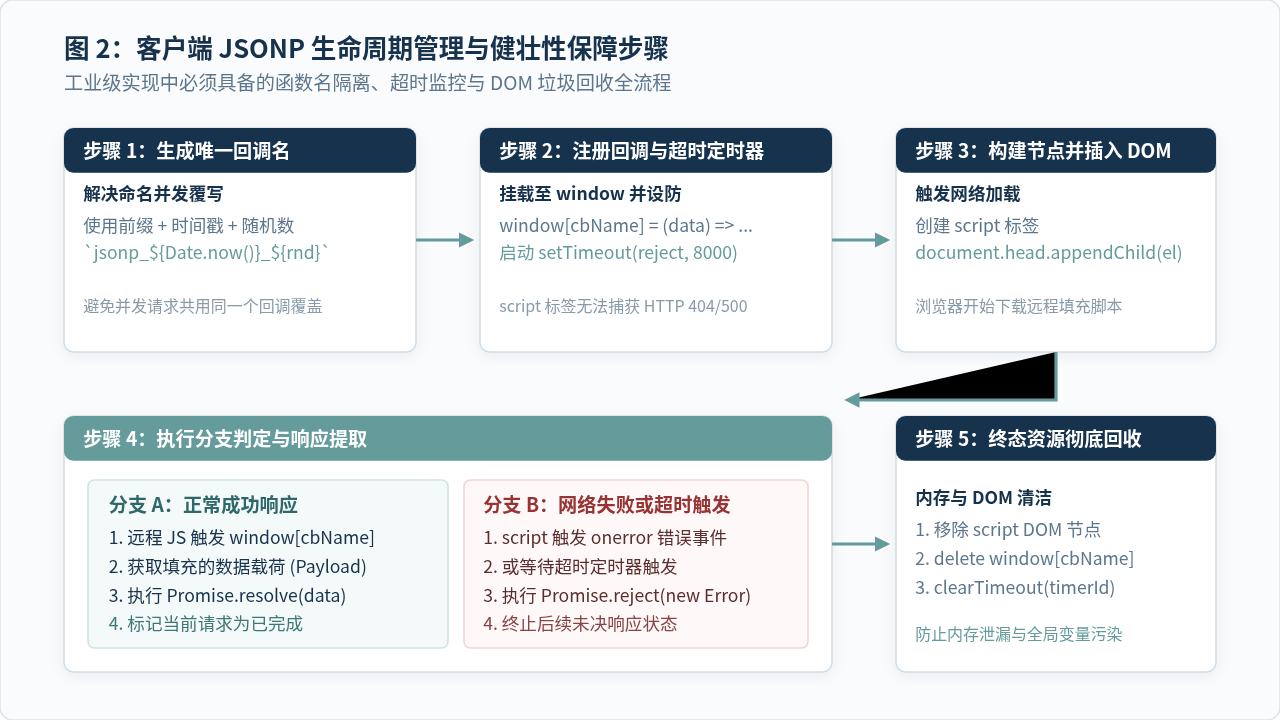
1. 原生 JavaScript 工业级 Promise 封装
下面是一个具备随机函数名隔离、超时失败兜底、节点自动清理与内存释放的完整前端通用实现:
/**
 * 封装通用 JSONP 请求函数
 * @param {string} url 接口基础地址
 * @param {object} params 请求查询参数
 * @param {string} callbackKey 服务端约定的回调参数名(默认 'callback')
 * @param {number} timeout 超时时间(毫秒,默认 8000)
 * @returns {Promise<any>}
 */
function jsonp(url, params = {}, callbackKey = 'callback', timeout = 8000) {
  return new Promise((resolve, reject) => {
    // 1. 生成全局唯一的随机回调函数名,杜绝并发覆盖
    const uniqueId = `jsonp_${Date.now()}_${Math.random().toString(36).slice(2, 8)}`;
    let timer = null;
    let script = null;

    // 2. 清理资源辅助函数:从 DOM 移除标签,删除全局函数引用,注销定时器
    const cleanup = () => {
      if (script && script.parentNode) {
        script.parentNode.removeChild(script);
      }
      delete window[uniqueId];
      if (timer) {
        clearTimeout(timer);
        timer = null;
      }
    };

    // 3. 在全局 window 作用域上挂载该唯一回调函数
    window[uniqueId] = (data) => {
      cleanup();
      resolve(data);
    };

    // 4. 超时处理逻辑(由于 script 标签无法细致捕获服务端 4xx/5xx 状态,超时机制必不可少)
    timer = setTimeout(() => {
      cleanup();
      reject(new Error(`JSONP request to ${url} timed out after ${timeout}ms`));
    }, timeout);

    // 5. 拼接 Query 参数并追加 callback 参数
    const queryParts = [];
    for (const [key, val] of Object.entries(params)) {
      queryParts.push(`${encodeURIComponent(key)}=${encodeURIComponent(val)}`);
    }
    queryParts.push(`${encodeURIComponent(callbackKey)}=${encodeURIComponent(uniqueId)}`);
    const queryString = queryParts.join('&');
    const fullUrl = url.includes('?') ? `${url}&${queryString}` : `${url}?${queryString}`;

    // 6. 创建 <script> 标签并绑定网络加载失败事件
    script = document.createElement('script');
    script.src = fullUrl;
    script.type = 'text/javascript';

    script.onerror = () => {
      cleanup();
      reject(new Error(`Failed to load JSONP script from ${url}`));
    };

    // 7. 挂载到 head 标签,正式触发浏览器向跨源服务发起 GET 请求
    document.head.appendChild(script);
  });
}

// 业务调用示例:
jsonp('https://api.example.com/user/profile', { userId: '42' })
  .then(userData => {
    console.log('获取跨域用户数据成功:', userData);
  })
  .catch(err => {
    console.error('JSONP 请求失败:', err);
  });
2. 服务端对应的响应逻辑实现
服务端需要接收 Query 中的回调函数名,对参数进行格式校验(防注入),然后将数据包装为函数调用返回。以下为 Node.js (Express) 的示例:
const express = require('express');
const app = express();

app.get('/user/profile', (req, res) => {
  const callbackName = req.query.callback;
  const mockData = {
    code: 200,
    message: 'success',
    data: {
      id: 42,
      nickname: '前端开发者',
      role: 'Engineer'
    }
  };

  // 1. 如果没有传 callback,降级直接返回标准 JSON
  if (!callbackName) {
    return res.json(mockData);
  }

  // 2. 安全关键步骤:严格校验回调函数名是否仅包含合法标识符字符,防止恶意代码注入
  const validCallbackRegex = /^[a-zA-Z_$][a-zA-Z0-9_$]*$/;
  if (!validCallbackRegex.test(callbackName)) {
    return res.status(400).send('Invalid callback parameter');
  }

  // 3. 设置响应内容类型为 JavaScript 脚本
  res.setHeader('Content-Type', 'application/javascript; charset=utf-8');

  // 4. 将 JSON 数据序列化后填充到函数调用中
  const responseBody = `${callbackName}(${JSON.stringify(mockData)});`;
  res.send(responseBody);
});

app.listen(3000, () => {
  console.log('Server is running on port 3000');
});
四、JSONP 的固有局限性与高危安全隐患
虽然 JSONP 在古老的浏览器年代(如 IE6/7/8)为跨域数据交互立下了汗马功劳,但它从根本上只是一种“利用浏览器标签解析特权的技巧”,因此伴随着不可调和的协议限制与严峻的安全风险。
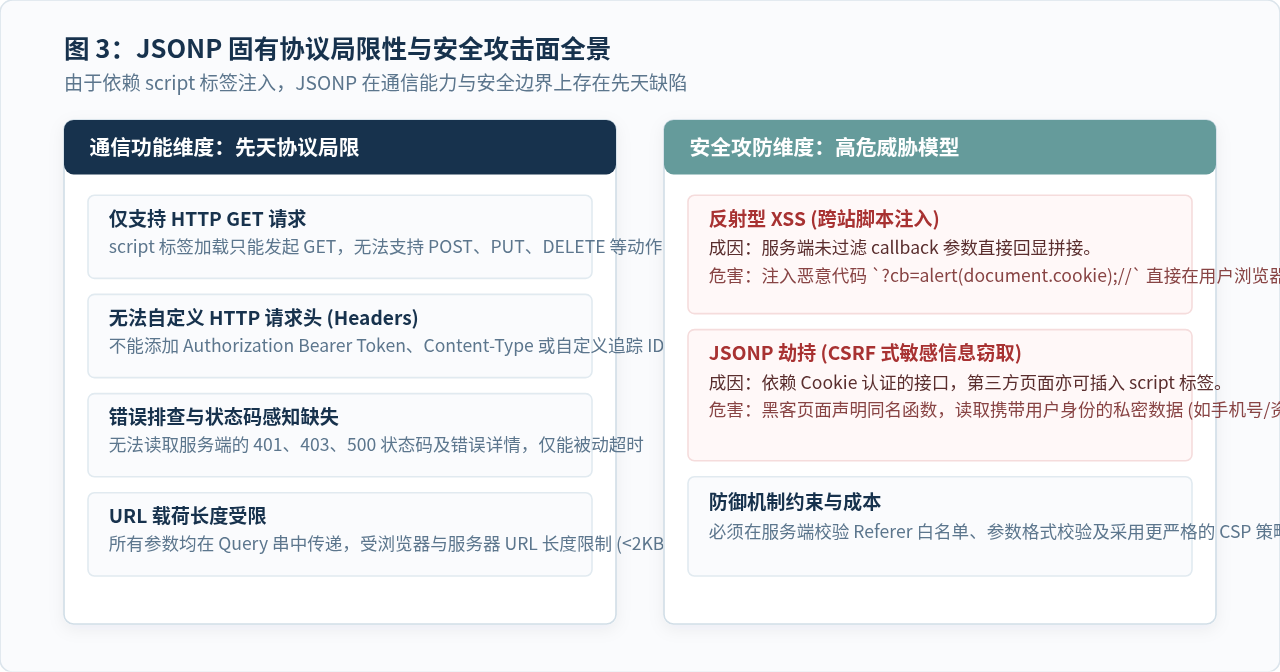
1. 无法逾越的功能与协议局限
- 仅支持 HTTP GET 方法:这是 JSONP 最致命的缺点。
<script src="...">标签在浏览器中只能发起 GET 请求,这意味着它完全无法用于提交大量表单的 POST 请求、更新资源的 PUT 请求或删除资源的 DELETE 请求,无法践行现代 RESTful API 设计规范。 - 无法自定义 HTTP 请求头(Headers):使用
fetch或XHR时,我们可以自由设置Authorization: Bearer <token>、Content-Type: application/json等鉴权与元数据头,而<script>标签完全不支持自定义 Request Headers,所有鉴权信息只能裸奔写在 URL Query 中。 - 错误状态码捕获极其微弱:如果服务器返回了
401 Unauthorized、403 Forbidden或500 Internal Server Error,<script>标签要么触发无任何详细状态信息的onerror,要么完全不执行回调,前端只能等待超时,根本无法感知具体的 HTTP 响应状态码及响应报文错误体。 - 传输数据量严重受限:由于所有入参只能通过 URL 传递,受限于浏览器对 URL 长度的硬性限制(通常在 2KB 至 8KB 不等),无法传输复杂的大数据载荷。
2. 致命的安全隐患与攻击风险
- 反射型 XSS(跨站脚本攻击):如果服务端在接收
callback参数时,未对参数内容做严格的字符白名单过滤,直接将其拼接到响应中:
浏览器会立刻执行// 攻击者构造请求: https://api.example.com/user?callback=alert(document.cookie);// // 若服务端未校验直接拼接,返回内容变为: alert(document.cookie);//({"id":42...})alert(document.cookie),攻击者可以借此盗取用户的登录凭据或进行任意恶意 DOM 操作。 - JSONP 劫持(CSRF 级敏感数据泄露):如果一个 JSONP 接口包含了用户的私密信息(如手机号、收货地址、账户余额),且接口通过 Cookie 自动校验用户登录态。黑客只要诱导已登录该网站的受害者访问一个恶意网页,在恶意网页中插入一个
<script src="https://bank.com/api/userInfo?callback=evilSteal">。此时浏览器会自动带上用户在bank.com的 Cookie 发送请求,服务器正确验证后返回带有私密信息的脚本,恶意网页中的evilSteal函数立刻就能截获并上传受害者的所有私密数据。
五、现代前端跨域的主流替代方案
随着 Web 技术的标准化与工程化演进,现代浏览器全面支持了官方跨域规范与代理机制,开发者已经不需要也不应该再使用 JSONP 这种充满隐患的方案。
1. 现代化官方标准:CORS(跨源资源共享)
CORS(Cross-Origin Resource Sharing) 是 W3C 推出的官方跨域标准。它由浏览器与服务器协同完成,赋予了前端使用标准 fetch 或 axios 进行跨域通信的完整能力。
CORS 的运作机制是在 HTTP 响应头中加入安全协商标识:
Access-Control-Allow-Origin: https://app.example.com(或针对公开接口的*),指定允许访问资源的合法来源域。Access-Control-Allow-Methods: GET, POST, PUT, DELETE, OPTIONS,声明允许客户端使用的 HTTP 动作。Access-Control-Allow-Headers: Content-Type, Authorization,声明允许客户端自定义发送的请求头。Access-Control-Allow-Credentials: true,允许跨域请求携带 Cookie 等身份凭证。
OPTIONS 请求进行握手探测,待服务器确认同意后,才会发送真正的业务请求,安全控制极其精密严谨。
2. 工程化标准部署:反向代理(Reverse Proxy)
同源策略存在的核心环境是浏览器运行时。服务器与服务器之间进行 TCP/HTTP 通信时,不存在任何同源策略的限制。因此,“反向代理”成为了前后端分离架构中最常用、体验最平滑的方案。
其工作方式为:前端直接向自己同源的服务器(或前端网关)发起请求,网关在服务端将请求代理转发给实际的后端接口服务器,获取数据后再原路返回给前端。在浏览器看来,所有请求始终处于同源状态,彻底消除了跨域概念。
# 生产环境 Nginx 反向代理配置示例
server {
    listen 80;
    server_name myapp.com;

    # 托管前端静态资源
    location / {
        root /var/www/dist;
        try_files $uri $uri/ /index.html;
    }

    # 将 /api 开头的请求透明代理到真实的后端服务,前端无需关心跨域
    location /api/ {
        proxy_pass http://internal-api-service.cluster.local:8080/;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
在本地开发环境中,现代构建工具(如 Vite、Webpack Dev Server)均内置了开发代理配置:
// vite.config.js 开发代理配置
export default defineConfig({
  server: {
    proxy: {
      '/api': {
        target: 'https://backend.api.com',
        changeOrigin: true,
        rewrite: (path) => path.replace(/^\/api/, '')
      }
    }
  }
});
3. 其他垂直场景方案
- WebSocket:WebSocket 协议在握手建立后,客户端与服务端之间保持全双工长连接通道。其握手协议头中虽有
Origin字段供服务端校验,但浏览器不会阻止跨域建立连接,非常适用于实时聊天、行情推送、大屏看板等高频双向通信场景。 - BFF 中间层(Backend For Frontend):在大型复杂应用中,使用 Node.js(NestJS / Next.js)构建专门的服务聚合层,统一向下游几十个微服务发起内部调用并拼装聚合,前端客户端仅与同源的 BFF 节点通信,从根本上兼顾了跨域治理、接口性能优化与类型安全。
六、技术方案对比与选型决策
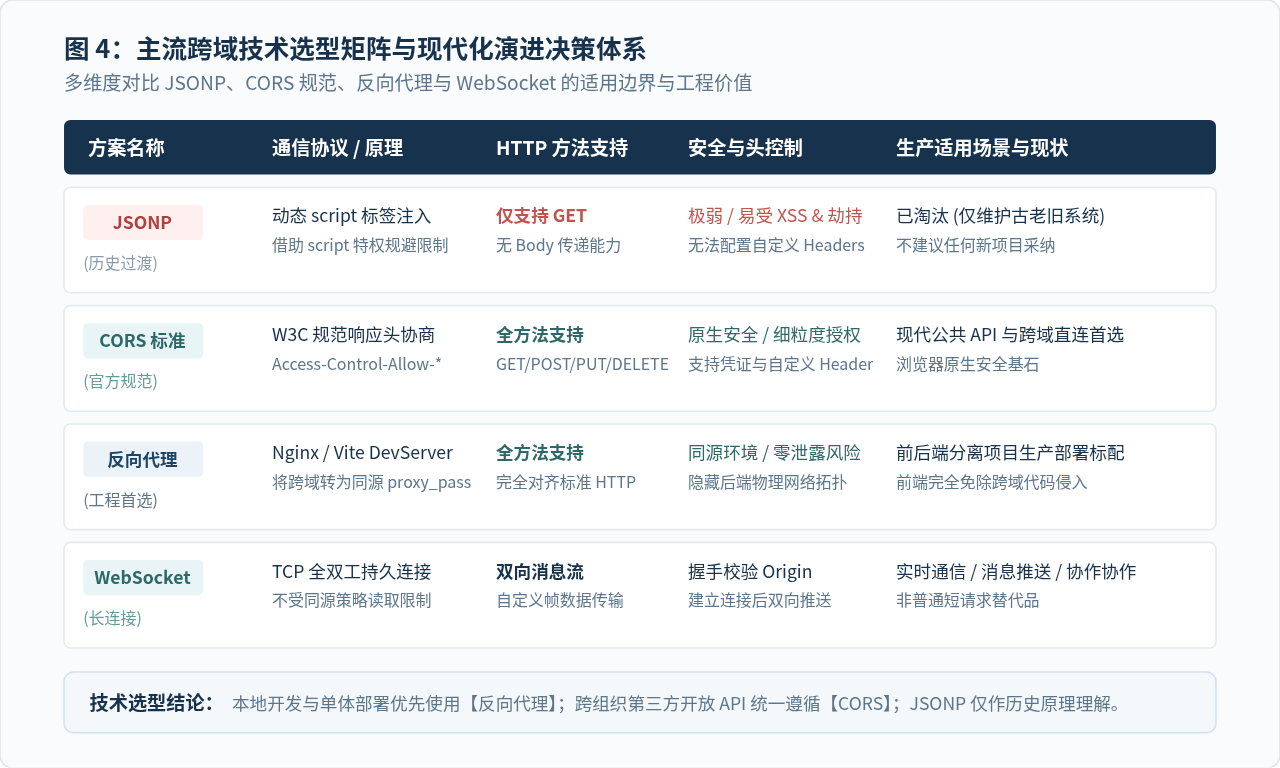
为了给跨域方案的评估与架构决策提供清晰依据,下表总结了各方案的核心差异:
| 对比维度 | JSONP | CORS (跨源资源共享) | 反向代理 (Nginx / Vite) |
|---|---|---|---|
| 标准化程度 | 民间 Hack 技巧,无 W3C 规范 | W3C 官方标准,浏览器原生支持 | 网络与系统工程化成熟基础设施 |
| HTTP 方法 | 仅限 GET | GET/POST/PUT/DELETE/PATCH 等全支持 | 完全支持所有标准 HTTP 动作 |
| 自定义 Header | 不支持 | 支持(通过预检响应头声明) | 完全支持并可在代理层修改注入 |
| 安全性 | 极低,易受 XSS 与数据窃取劫持 | 高,由浏览器同源沙箱与头部严格校验 | 极高,内网隐藏真实后端,同源无风险 |
| 侵入性与维护成本 | 需前后端深度协作改写包装逻辑 | 前端无感知,后端配置响应头 | 前后端代码零侵入,配置网关即可 |
| 当前状态与建议 | 历史遗留,新项目严格禁止 | 跨组织公网 API 首选 | 前后端分离项目部署标准推荐 |
七、总结
JSONP 的出现是早期前端工程师在严苛的浏览器同源策略限制下,巧妙利用 <script> 标签不受跨域限制特性所探索出的一种“数据填充式”迂回战术。它精简轻巧地解决了当时静态只读数据的跨域获取难题。
但从现代系统设计的角度审视,其仅支持 GET 请求、无法捕获精准错误状态、缺乏请求头定制能力,以及天然暴露于反射型 XSS 和 CSRF 劫持之下的安全短板,注定了它只能作为历史过渡时期的产物。在当今的 Web 开发实践中,CORS(跨源资源共享)与基于 Nginx / BFF 的反向代理已经构建起兼顾灵活性、标准性与高度安全的现代跨域基石,充分理解这些方案的机理与边界,能够帮助我们在系统架构中做出更加严谨可靠的技术决策。
JavaScript闭包为何会延长变量生命周期?原理与实战解析
2026-11-20 14:31:25
JS使用for循环处理稀疏数组与类数组对象的方法
2026-11-20 12:22:36
JS回调函数中的this指向丢失怎么办?bind/call/apply解决方案
2026-11-20 11:50:53
JS保留两位小数的几种方法对比
2026-11-20 11:46:09
解决JavaScript计算器浮点数精度误差的方法
2026-11-20 10:22:22