

JavaScript常用输出语句有哪些:console.log、alert与document.write用法
深入讲解JavaScript中三大常用输出语句console.log、alert与document.write的用法、输出位置、执行机制与常见避坑指南,帮助开发者准确选择适合场景的输出方式。
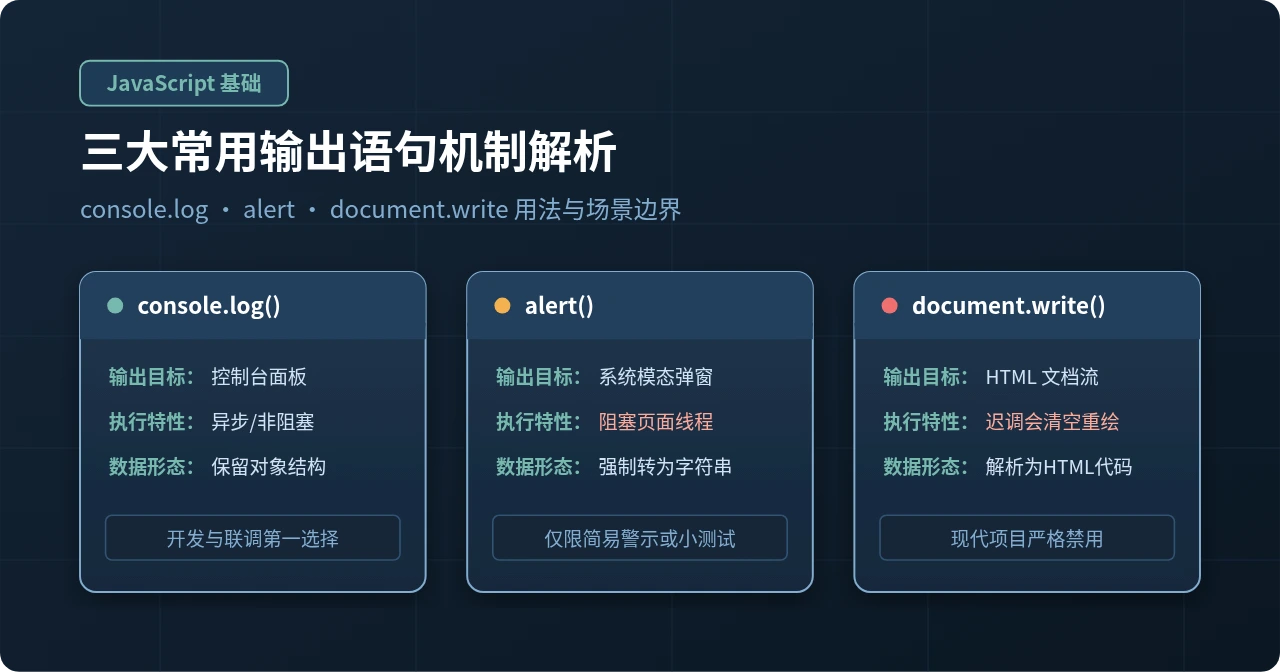
在编写 JavaScript 程序时,无论是验证变量数值、追踪函数运行流程,还是向访问者展示反馈结果,将程序内部的状态“输出”到外部都是最基础、最频繁的操作。与很多提供内置 print 关键字的编程语言不同,JavaScript 本身作为一门嵌入在宿主环境(如浏览器)中的脚本语言,其信息输出主要依赖宿主对象提供的 API。在前端开发中,最经典、使用频率最高的三种输出方式分别是 console.log()、alert() 以及 document.write()。
这三种语句虽然都能展示数据,但它们所面向的输出载体、执行机制以及对页面主线程的影响截然不同。本文将针对这三种核心输出语句展开细致解析,逐一讲解它们的具体语法、实际代码示例、浏览器行为表现以及开发过程中的关键注意事项,让读者在不同业务场景下能够清晰、准确地选择合适的输出方式。
一、三大输出语句的核心机制与架构映射
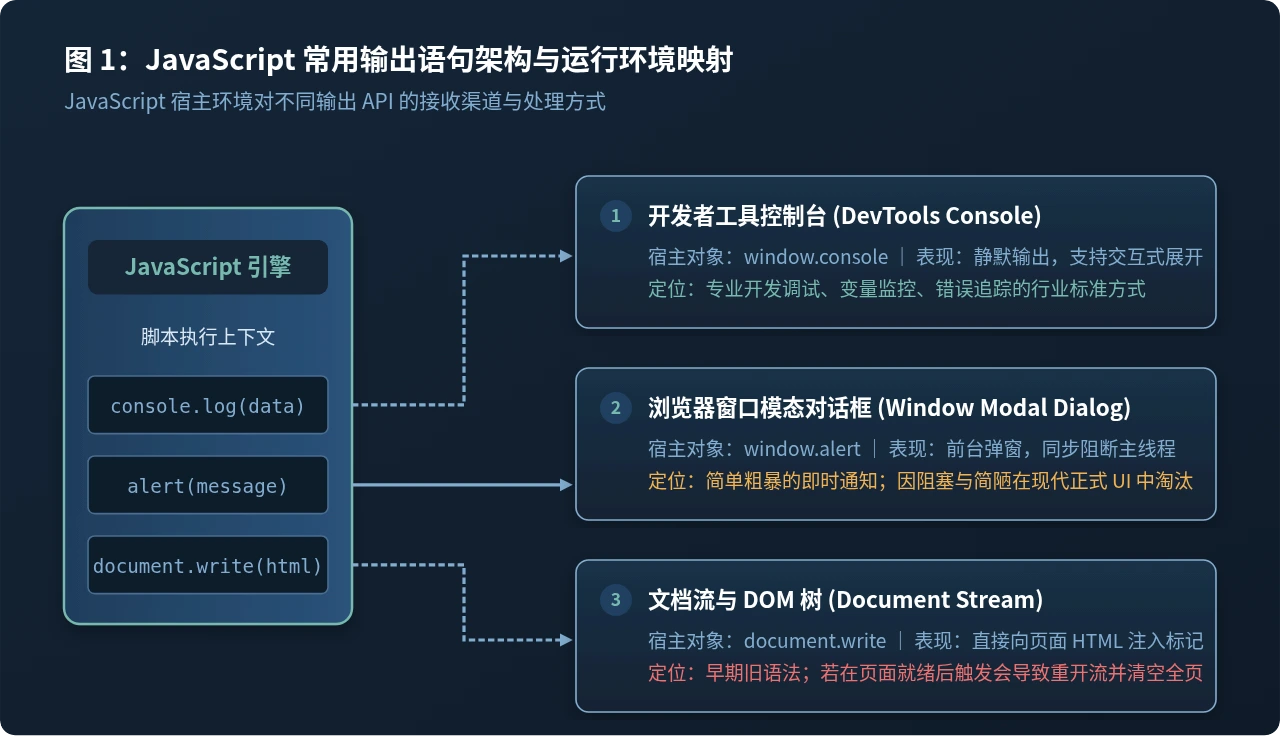
要透彻理解输出语句,首先需要看清它们分别把数据“送到了哪里”。JavaScript 引擎在浏览器主线程中解析脚本时,可以通过调用不同的接口与宿主的不同子系统交互:
console.log()(控制台输出):与浏览器的开发者工具(DevTools)直接对接,将信息静默记录到控制台日志流中,不打扰页面前台视觉与正常渲染流程。alert()(模态弹窗):与浏览器窗口管理系统(Window)交互,强制在屏幕中央呼出一个系统级模态对话框,并在此期间同步挂起 JavaScript 执行线程。document.write()(文档流写入):直接对页面的 HTML 文档解析流(Document Stream)执行内容写入,直接干预 DOM 结构的构建过程。
二、控制台输出:console.log 的核心用法与调试实践
console.log() 是现代 Web 研发中地位最高、使用最普遍的调试语句。它挂载于全局的 window.console 对象上,其核心职责是将开发者需要观察的信息输出到浏览器的开发者工具面板中。对于普通页面访问者而言,这些信息默认是不可见的,因此它是开发联调过程中的首选利器。
1. 基础输出与多参数传递
console.log() 可以接收任意数量的参数,参数之间使用英文逗号分隔。控制台在打印时会自动在各个参数之间添加空格,并保留不同数据类型的原始特征:
// 1. 打印基础数据类型
let userName = "张三";
let age = 26;
let isVip = true;

console.log("用户基本信息:", userName, age, isVip);
// 控制台输出示例:用户基本信息: 张三 26 true

// 2. 打印复杂数据结构(对象与数组)
let goodsList = [
  { id: 101, title: "机械键盘", price: 399 },
  { id: 102, title: "双模鼠标", price: 199 }
];

console.log("商品列表数据:", goodsList);
2. 格式化占位符与自定义样式输出
除了直接罗列参数外,console.log() 还支持类似 C 语言 printf 的字符串替换占位符,例如 %s(字符串)、%d 或 %i(整数)、%f(浮点数)以及 %c(为输出内容应用 CSS 样式):
// 使用占位符格式化
let score = 98.5;
console.log("考生姓名:%s,最终得分:%.1f", "李四", score);

// 使用 %c 为控制台日志添加自定义样式(常用于公共库标识或版本输出)
console.log(
  "%c 系统运行正常 %c Version 2.4.0 ",
  "background: #142537; color: #77B9AE; padding: 4px; border-radius: 3px 0 0 3px;",
  "background: #83ADD0; color: #ffffff; padding: 4px; border-radius: 0 3px 3px 0;"
);
3. 开发者工具(F12)实战操作步骤
许多初学者在代码中书写了 console.log() 后,常常困惑“为什么页面上什么都没有发生”。这是因为控制台日志被独立收敛在浏览器的开发者工具中,必须按步骤手动呼出并查看:
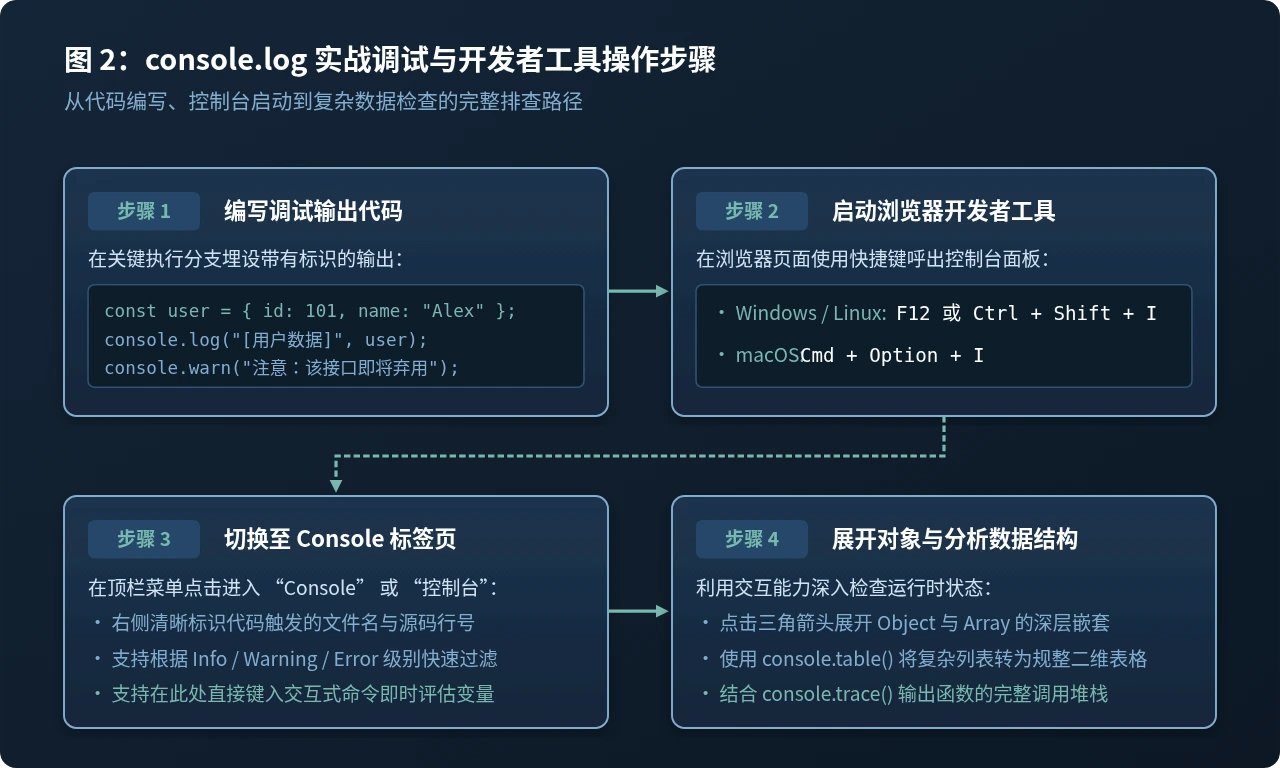
- 呼出开发者工具:在浏览器任意页面中,按下键盘快捷键
F12(Windows/Linux)或Command + Option + I(macOS);也可以在页面空白处单击鼠标右键,在弹出菜单中点击“检查”(Inspect)。 - 切换至 Console 面板:在弹出的工具窗口顶部选项卡中,找到并点击“Console”(控制台)。
- 查看日志与调用来源:在控制台主体区域即可看到所有输出内容。注意每行日志的最右侧,浏览器都清晰标注了该行日志是由哪个源码文件、第几行代码触发的(例如
main.js:18),点击该链接可直接跳转到对应源码位置设置断点。 - 展开多层对象与高级方法:对于复杂嵌套对象,点击行首的小三角图标可逐层向下展开属性。此外,还可以搭配
console.table(goodsList)以整齐的二维表格展示数组,或使用console.dir()专门检查 DOM 节点对象的全部原生属性。
三、模态弹窗:alert 的使用方式与适用边界
alert() 是挂载在全局 window 对象上的传统方法。当在代码中执行 alert("提示文本") 时,浏览器会弹出一个原生的系统警告框,框内包含指定的文本内容以及一个“确定”按钮。
1. 基本语法与类型隐式转换
alert() 接收一个参数并显示在对话框中。需要特别注意的是,alert() 只能展示纯文本字符串。如果向其传入对象或数组等复杂类型,它会自动调用其 toString() 方法将之转换为字符串:
// 基础调用
alert("操作已完成,请检查输入项!");

// 传入复杂对象时的表现
let userInfo = { name: "王五", role: "管理员" };
alert(userInfo);
// 弹窗实际显示内容为:[object Object]
// 无法展示对象的内部键值对,因此极不适合用于复杂数据的排查

// 必须序列化后才能在 alert 中看清内容(但排版极不友好)
alert(JSON.stringify(userInfo));
2. 线程同步阻塞机制及其副作用
alert() 最显著的技术特征是其同步阻塞性。JavaScript 单线程在执行到 alert() 语句时,整段脚本的后续代码执行、微任务队列、甚至浏览器的页面渲染与动画绘制都会被完全暂停,直到用户手动点击弹窗上的“确定”按钮将其关闭。
严重警示:永远不要在循环结构、定时器回调(setInterval)或高频触发的事件监听器(如 scroll、mousemove)中调用 alert()。一旦弹窗反复触发,用户将陷入不断点击弹窗而无法进行任何页面交互的“弹窗炸弹”假死困境。
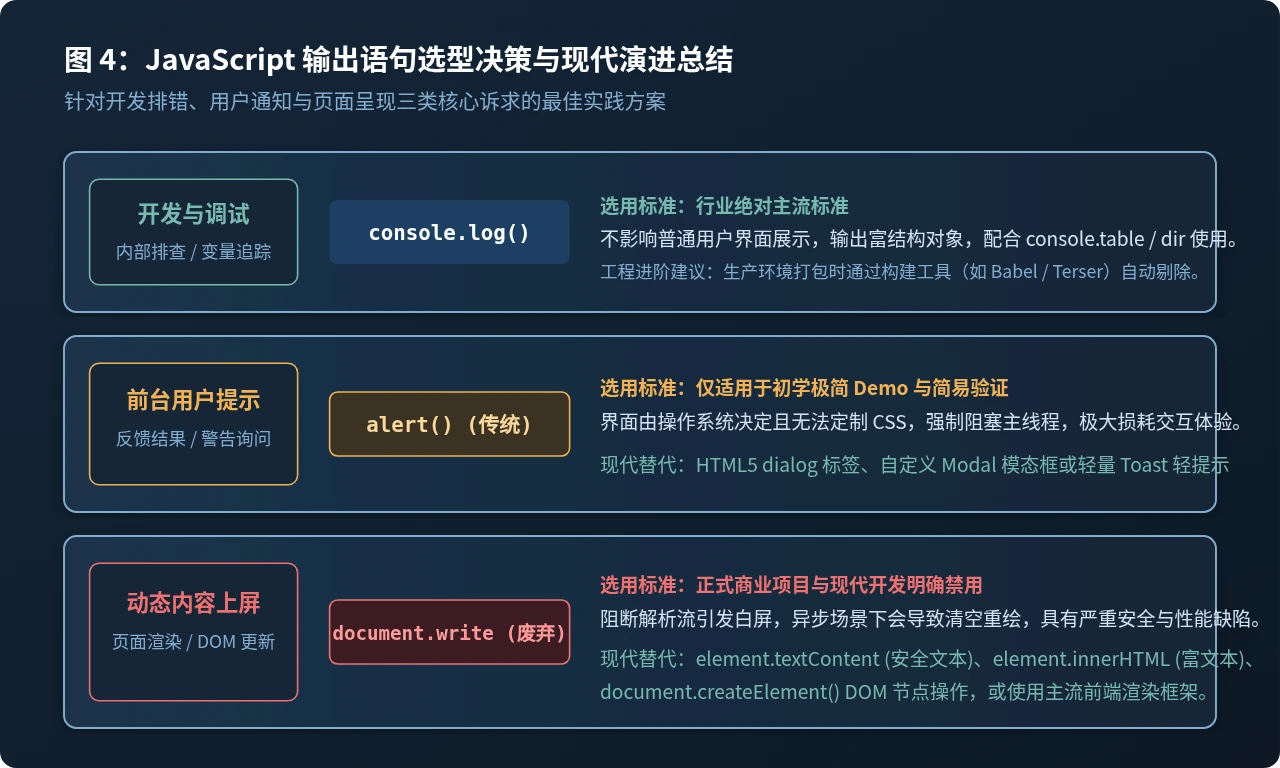
正因如此,现代 Web 商业项目普遍禁止使用原生 alert()。取而代之的是由 HTML、CSS 与 JavaScript 构建的无阻断浮层,例如页面内部自定义 Modal 对话框、Toast 轻提示通知或 HTML5 规范中的 <dialog> 元素。
四、页面文档流写入:document.write 的工作原理与致命陷阱
document.write() 是在早期互联网阶段(DOM 规范尚不成熟时)广泛使用的方法。它接收一段字符串并直接将其写入到当前正处于打开状态的 HTML 文档流中。如果传入的内容中包含 HTML 标签,浏览器会把它们当作页面实际元素解析并渲染。
1. 页面加载初期的正常写入
当 HTML 文档正处于自上而下的初次解析阶段(即 HTML 解析器尚未关闭文档流时),在内联 <script> 标签中执行 document.write(),所写入的内容会准确插入到该 script 标签所在的位置:
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>document.write 示例</title>
</head>
<body>
  <h1>商品订单总览</h1>

  <!-- 在页面初次加载时执行 -->
  <script>
    let buildYear = new Date().getFullYear();
    document.write("<p style='color: #0f766e;'>当前系统版权年份:" + buildYear + "</p>");
  </script>

  <p>本段文本位于脚本下方,能正常排版展示。</p>
</body>
</html>
2. 致命陷阱:页面就绪后的全页覆盖重写
document.write() 存在一个初学者极易踩坑的底层机制:文档流的时态性。当浏览器完成了 HTML 文档的完整加载并触发了 DOMContentLoaded 或 window.onload 事件后,文档流就已经处于关闭(Close)状态。
如果在页面加载完成之后(例如在按钮的 click 点击事件回调中,或者在延时定时器中)再次调用 document.write(),浏览器会默认当前文档已被废弃,并隐式先调用 document.open() 重新打开一个新的空白文档流。这一行为会瞬间清空页面上原有的全部 HTML 标签、CSS 样式表、图片资源以及绑定的所有事件监听器,整个屏幕将只剩下本次 document.write() 传入的新内容!
<!-- 危险操作示例:点击后将彻底抹除当前网页 -->
<button id="calcBtn">计算结果</button>

<script>
  document.getElementById("calcBtn").onclick = function() {
    // 错误用法:页面早已加载完毕,此时调用 write 将导致整个页面被冲刷成空白只有文字
    document.write("最终计算总额为:¥12,800");
  };
</script>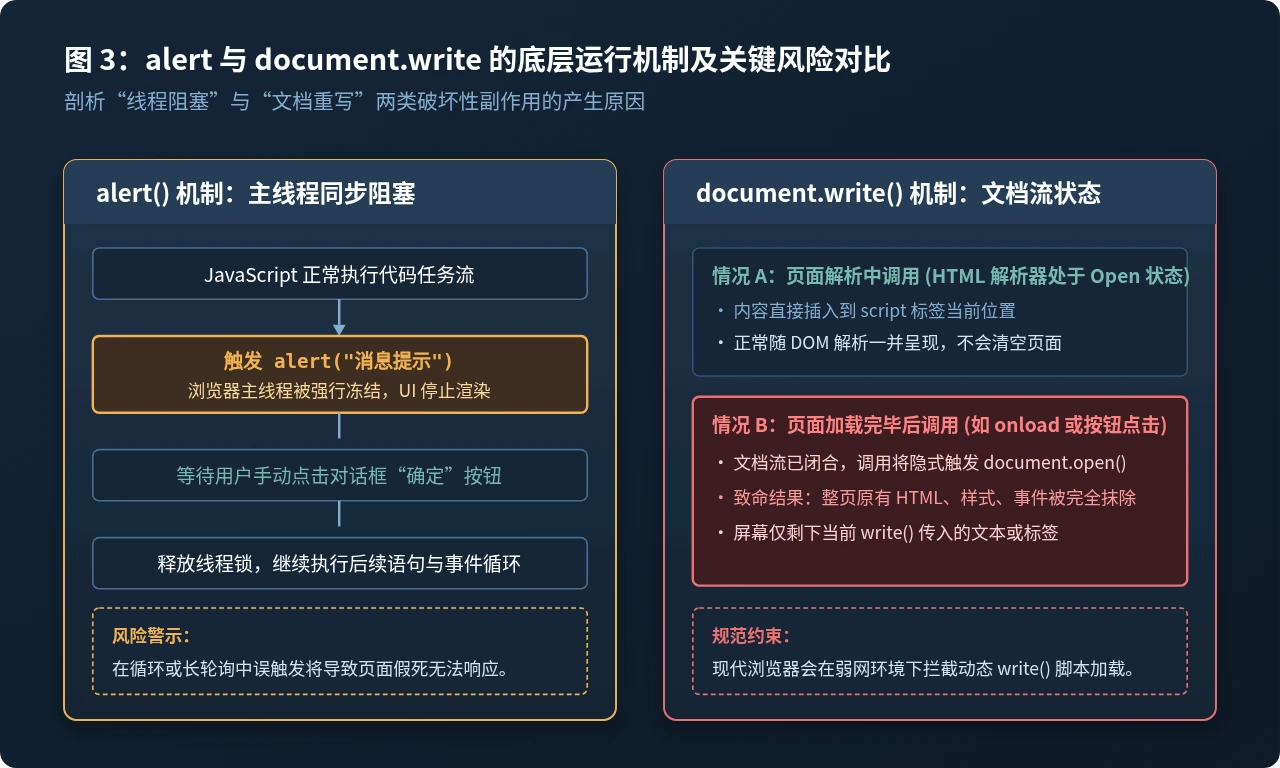
3. 现代替代方案:安全的 DOM 操控
鉴于 document.write() 具有破坏页面现有内容的高风险性,且会强行阻塞浏览器的预加载扫描器(Preload Scanner)导致页面白屏时间延长,在各类现代前端规范与代码检查工具(如 ESLint 的 no-document-write 规则)中均将其列为禁止使用项。向页面动态输出内容时,应当统一采用现代标准的 DOM 接口:
// 推荐替代做法 1:安全更新纯文本内容(避免 XSS 漏洞风险)
const targetBox = document.getElementById("result-box");
targetBox.textContent = "计算完成:数据已同步更新。";

// 推荐替代做法 2:安全创建并挂载新 DOM 节点
const newParagraph = document.createElement("p");
newParagraph.className = "status-tag";
newParagraph.textContent = "状态正常";
targetBox.appendChild(newParagraph);

// 推荐替代做法 3:挂载受控的富文本(确保内容来源可信)
targetBox.innerHTML = "<strong style='color: #0284c7;'>验证通过</strong>";
五、综合对比与场景选型指南
为了让读者对这三种语句的各项核心指标形成直观对比,下表从多个技术维度总结了它们的核心差异:
| 对比维度 | console.log() | alert() | document.write() |
|---|---|---|---|
| 输出目标位置 | 浏览器开发者工具 Console 面板 | 系统级独立模态弹窗 | 网页 HTML 文档流(DOM 树) |
| 对主线程的影响 | 非阻塞,异步平滑记录 | 强同步阻塞,挂起一切交互与渲染 | 在初始阶段阻塞 HTML 解析 |
| 复杂数据展示能力 | 极强(可交互折叠、查看层级属性) | 极差(强制转字符串,常显 [object Object]) |
较差(需手动拼接 HTML 字符串) |
| 对现有页面的破坏性 | 无(普通用户完全无感知) | 中断用户当前浏览节奏 | 极高(页面就绪后调用将清空全页) |
| 现代项目推荐指数 | ★★★★★(开发调试必备标配) | ★☆☆☆☆(仅极少数快速测试可用) | ☆☆☆☆☆(代码规范严格禁用) |
六、常见问题解答(FAQ)
Q1:既然 console.log 对用户界面没有影响,为什么上线的生产代码中通常建议清理它?
在大型应用中,保留大量的 console.log 主要存在两类隐患:一是潜在的性能与内存损耗,在 Chrome 等浏览器中,为便于控制台随时展开检查,被 console.log 打印的对象可能会保留其内存引用,导致垃圾回收器(GC)无法及时释放大对象的内存占用;二是安全性问题,业务逻辑中的敏感数据(如接口完整响应报文、用户身份凭证、未脱敏数据)如果遗留在控制台中,任何懂技术的访问者都可以通过 F12 轻易读取。现代前端工程通常会在 Vite 或 Webpack 构建打包阶段,利用 Terser 或 Babel 插件自动剔除 console.log 语句。
Q2:为什么用 alert 打印数组时能看到元素,但打印对象却只看到 [object Object]?
这是因为两者的原型链上 toString() 方法实现不同。数组重写了 toString 方法(类似于 arr.join(',')),因此 alert([1, 2, 3]) 会输出 1,2,3;而普通对象继承自 Object.prototype.toString(),其默认返回的就是表示对象内部类型的标签字符串 [object Object]。如果临时需要通过弹窗快速查看对象内容,必须手动使用 alert(JSON.stringify(obj, null, 2)) 先行序列化。
Q3:document.write 会引发哪些安全隐患?
最突出的风险是反射型跨站脚本攻击(XSS)。由于 document.write() 会直接把传入的字符串解析为 HTML 标记,一旦传入的字符串中拼接了未经转义处理的用户输入参数(例如 URL 中的查询参数 location.search),攻击者就能巧妙构造 <script src="malicious.js"></script> 恶意载荷,导致恶意脚本在访问者的浏览器环境中直接执行,盗取 Cookie 或劫持会话。因此,使用 textContent 绑定文本是现代防御 XSS 的最基础准则。
JavaScript字符串拼接:+运算符与模板字符串用法对比
2026-11-20 09:28:29
JS中for...of怎么正确遍历字符串字符?
2026-11-20 08:44:23
JS聚合物水泥防水砂浆施工配比与操作步骤
2026-11-19 22:39:14
JavaScript正则表达式与普通字符串转义符的差异
2026-11-19 21:51:12
新手怎么快速理解JavaScript原型链与继承的关系
2026-11-19 18:45:51







