Python调用JS报错RuntimeError的常见原因及修复
针对Python调用JavaScript时出现的RuntimeError进行系统排查,详细剖析Node运行时缺失、浏览器环境对象未定义、管道编码截断及异步未决等核心原因,并给出完整的修复代码与防御性调用实践。
在 Python 中调用 JavaScript 代码时,出现 RuntimeError 的核心根源在于“跨进程桥接断裂”或“底层 JS 引擎抛出了未捕获异常”。最常见的触发原因包括:未安装或未正确指定 Node.js 运行时、代码依赖浏览器原生对象(如 window 或 document)、子进程标准输入输出管道的编码截断,以及异步 Promise 未决。只要理清宿主环境与引擎之间的通信链路并针对性补齐环境,即可彻底解决该问题。
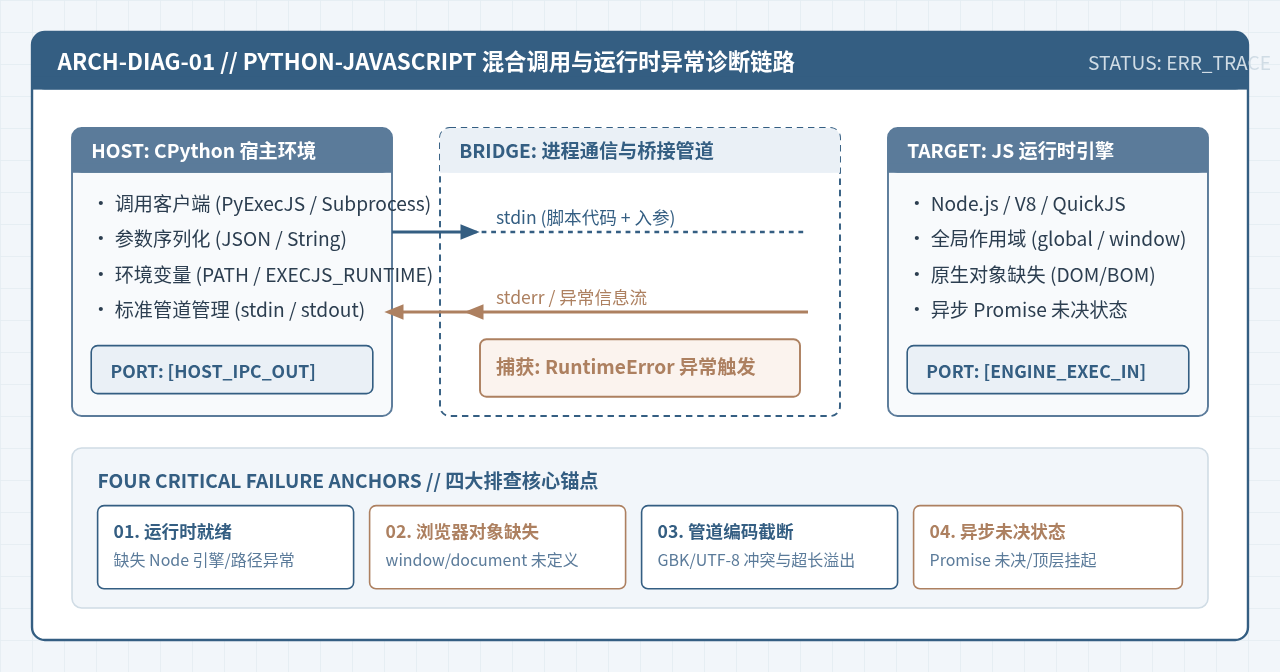
一、故障定位:Python 调用 JS 的桥接链路与报错特征
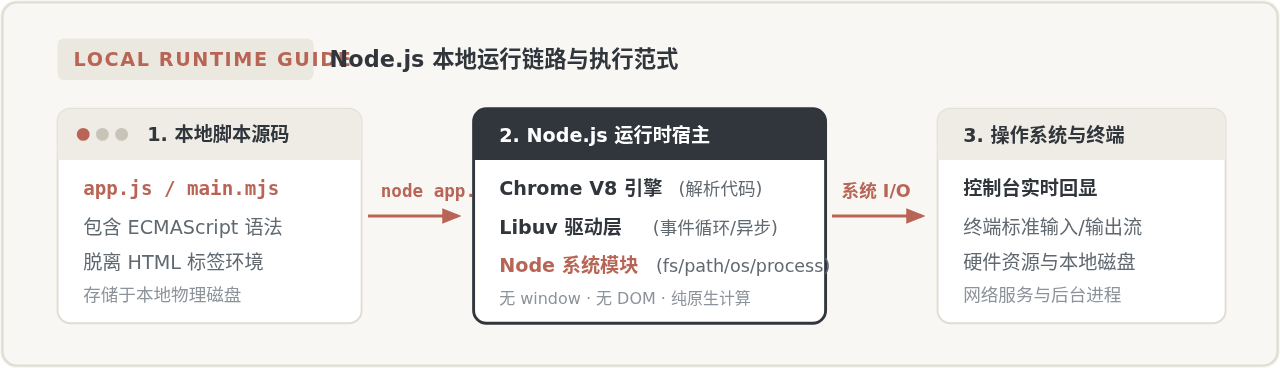
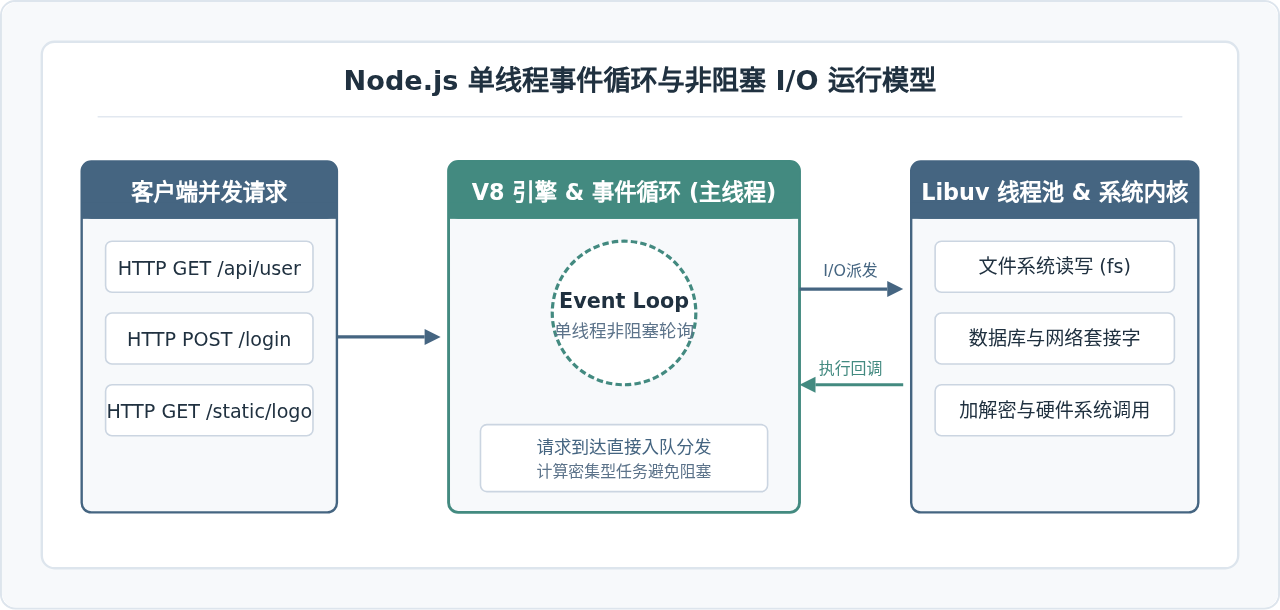
Python 原生解释器并不直接解析 JavaScript。无论是常用的 PyExecJS、js2py 还是直接使用 subprocess 启动 Node 进程,其底层本质都是由 Python 发起子进程,将 JS 脚本与调用入参通过标准输入(stdin)或临时文件传入 JS 引擎,等待引擎解析执行后,再从标准输出(stdout)读取结果。
一旦 JS 虚拟机在执行阶段出现语法错误、引用不存在的全局变量,或者子进程因找不到执行器而直接异常退出,该子进程的非零退出码与 stderr 错误信息就会被 Python 端捕获。由于桥接库无法将复杂的 JS 运行时错误完全映射为 Python 原生异常类,通常会统一封装为 RuntimeError 向上抛出。
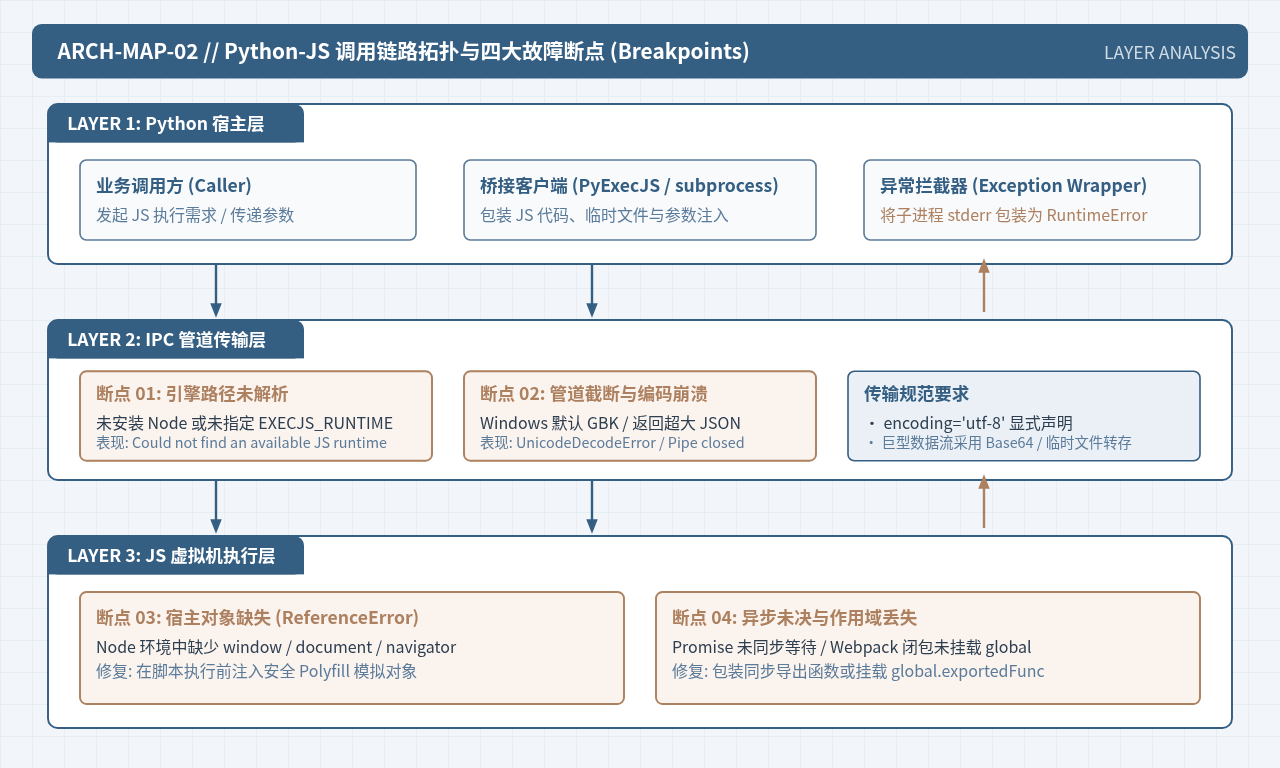
典型报错通常包含以下几种关键信息特征:
RuntimeError: Could not find an available JavaScript runtime.:表明 Python 在当前系统环境变量中未检测到有效的 JS 解释引擎。execjs._exceptions.ProgramError: ReferenceError: window is not defined(最终表现为 RuntimeError):表明 JS 逻辑依赖了浏览器特有的 DOM/BOM 属性,在 Node.js 服务端环境中无法执行。RuntimeError: [Errno 32] Broken pipe或输出 JSON 解析失败:表明子进程在传输超大返回值或遭遇编码字符冲突时崩溃,导致管道过早关闭。
二、常见原因分析与逐步修复方案
1. 原因一:未正确检测到 Node.js 运行时或环境变量缺失
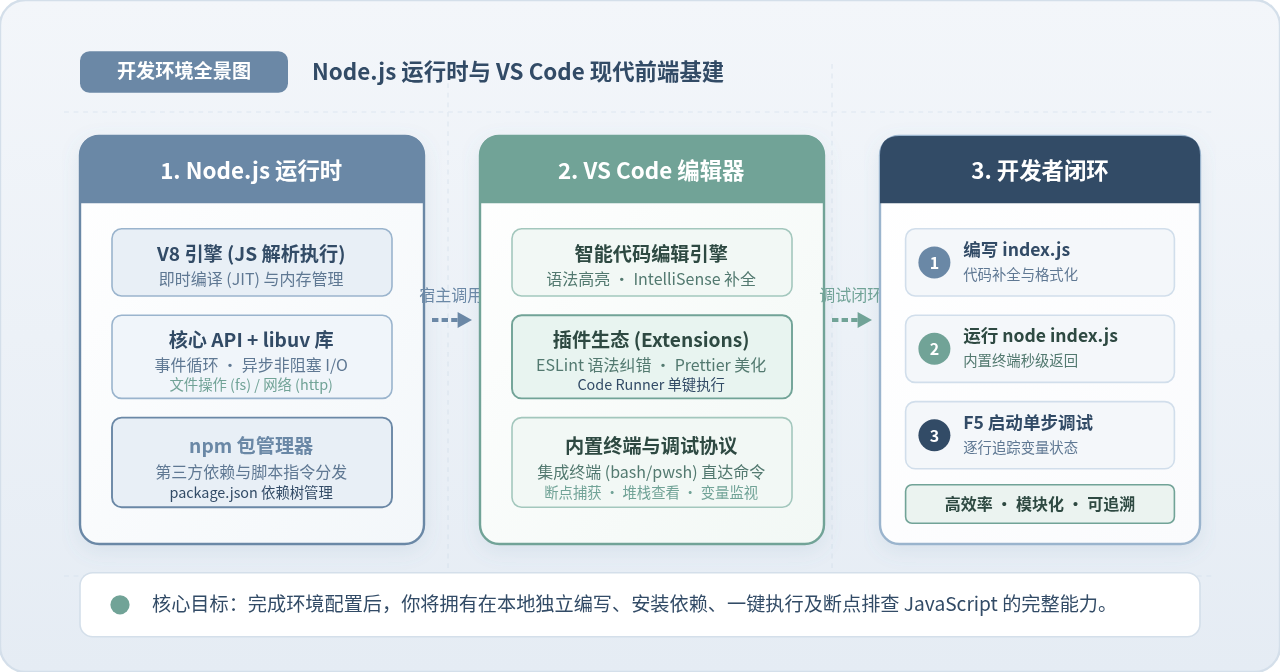
PyExecJS 在初始化时会自动搜寻系统中的 JS 引擎。如果在 Windows 环境下未安装 Node.js,或者 Node.js 安装路径未加入系统 PATH 环境变量,PyExecJS 可能会回退到系统内置的 JScript(CScript.exe)。由于 JScript 仅支持陈旧的 ECMAScript 3/5 标准,一旦执行包含 ES6 语法(如 let、const、箭头函数、Promise)的代码,就会立刻抛出运行时语法错误。
修复步骤:
- 打开终端或命令提示符,执行命令验证 Node.js 是否正常安装及可用:
node -v
# 正确输出示例:v18.19.0 或更高版本- 在 Python 代码最开头显式指定
EXECJS_RUNTIME,强制绑定 Node 引擎,避免依赖隐式探测:
import os
import execjs

# 显式指定使用 Node.js 引擎
os.environ["EXECJS_RUNTIME"] = "Node"

# 验证当前正在生效的运行时环境名称
runtime = execjs.get()
print(f"当前生效的 JS 运行时: {runtime.name}")  # 预期输出: Node.js (V8)
2. 原因二:Node 环境中缺失浏览器 BOM/DOM 全局对象
在进行爬虫逆向、解密算法还原或前端逻辑迁移时,待执行的 JS 代码往往直接摘录自网页源码。网页脚本天然依赖浏览器注入的 window、document、navigator、location 等上下文对象。当这些代码转移到 Node.js 裸环境中执行时,直接访问 window.xxx 会触发 ReferenceError: window is not defined,进而导致 Python 抛出 RuntimeError。
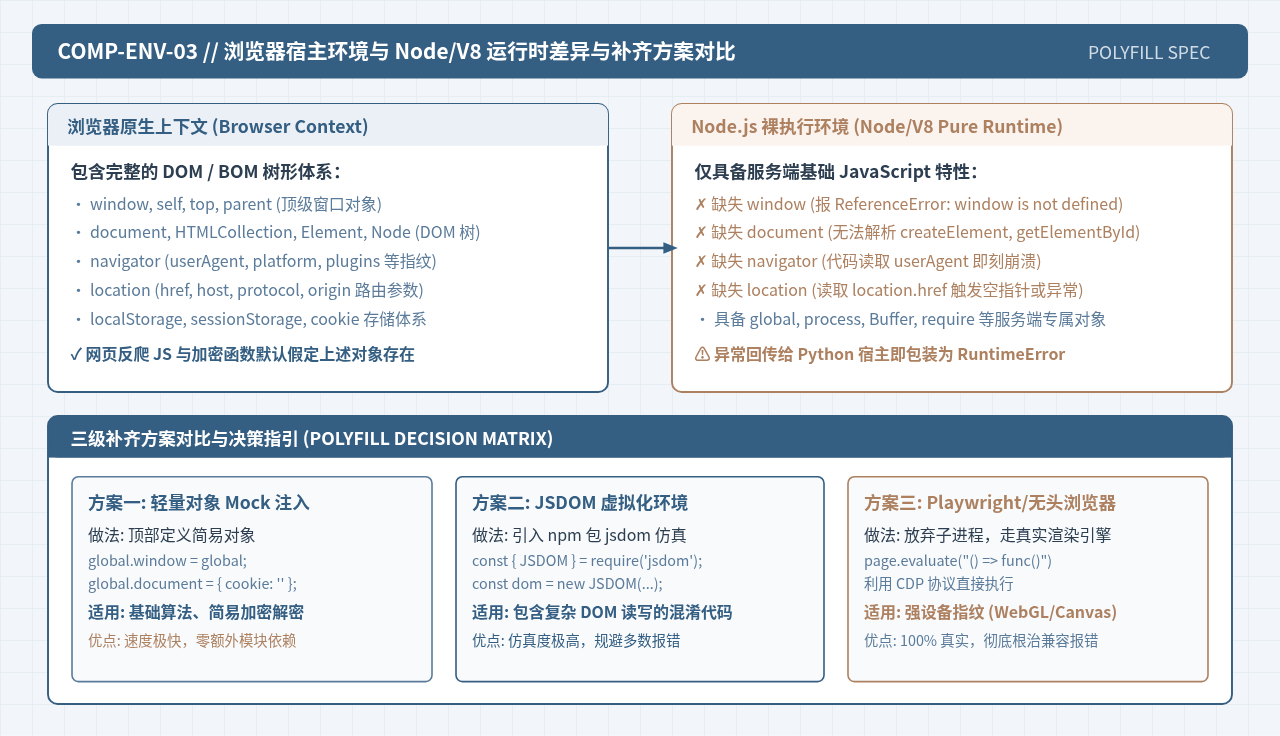
修复步骤:根据 JS 脚本对浏览器特性的依赖程度,选择合适的补齐方案。
方案 A:极简全局垫片(适用于基础加密解密)
在传入 Python 执行的 JS 代码字符串顶部,拼接通用的全局虚拟对象:
js_polyfill = """
// 基础全局环境补齐
var window = global;
var document = {
    referrer: '',
    cookie: '',
    getElementById: function() { return null; },
    createElement: function() { return { getContext: function() { return null; } }; }
};
var navigator = {
    userAgent: 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/120.0.0.0 Safari/537.36',
    platform: 'Win32'
};
var location = {
    href: 'https://example.com/',
    protocol: 'https:',
    host: 'example.com'
};
"""

# 将垫片代码拼接在实际逻辑之前
raw_js_code = """
function getSign(token) {
    return window.navigator.userAgent + "_" + token;
}
"""

ctx = execjs.compile(js_polyfill + raw_js_code)
result = ctx.call("getSign", "secret_123")
print("执行结果:", result)
方案 B:引入 JSDOM 模块(适用于强 DOM 交互脚本)
如果代码涉及较为复杂的 DOM 树解析,可以在本地 Node 环境中安装 jsdom,并在 JS 代码中完整实例化虚拟 DOM 树:
npm install jsdomjs_with_jsdom = """
const { JSDOM } = require("jsdom");
const dom = new JSDOM("<!DOCTYPE html><html><body></body></html>", {
url: "https://example.com"
});
window = dom.window;
document = window.document;
navigator = window.navigator;
location = window.location;
function complexCalc(input) {
var elem = document.createElement("div");
elem.setAttribute("data-val", input);
return elem.getAttribute("data-val");
}
"""
ctx = execjs.compile(js_with_jsdom)
print(ctx.call("complexCalc", "test_value"))3. 原因三:IPC 管道编码冲突与超大缓冲区溢出
在 Windows 操作系统中,系统默认的控制台与子进程编码常为 GBK(CP936)。如果 JS 返回的字符串中包含特殊 Unicode 字符、多字节 Emoji 或复杂的 JSON 结构,Python 的管道读取端在尝试以系统默认编码解码 stdout 时会抛出 UnicodeDecodeError,最终被桥接库重包装为 RuntimeError。
此外,子进程的标准输入输出管道存在缓冲区大小上限(通常在操作系统层级为 64KB)。如果 JS 一次性输出几兆的混淆文本或解密后的大数据,容易导致管道死锁或输出被截断,引发 RuntimeError: [Errno 32] Broken pipe。
注意事项:切忌直接在 JS 侧通过 console.log() 打印超长字符串供 Python 捕获。在跨语言数据传递中,应使用轻量的格式封装或采用 Base64 编码后再行输出。
修复步骤:
- 使用 Base64 规避管道转义与编码灾难:在 JS 侧将复杂输出转为 Base64 字符串,Python 接收后再解码还原。
import base64
import execjs

js_script = """
function generatePayload(data) {
    var rawResult = "加密运算结果包含中文与特殊字符: " + data;
    // 将结果转换为 Base64 字符串返回,彻底规避管道编码截断
    return Buffer.from(rawResult, 'utf-8').toString('base64');
}
"""

ctx = execjs.compile(js_script)
b64_output = ctx.call("generatePayload", "用户测试参数")
# Python 端解码
decoded_result = base64.b64decode(b64_output).decode('utf-8')
print("成功还原数据:", decoded_result)
4. 原因四:异步操作(Promise / async)未同步完成
PyExecJS 的 ctx.call() 是严格的同步调用。如果目标 JS 函数被 async 关键字修饰,或者直接返回一个 Promise 对象,call() 函数将只拿到一个未决的 Promise 状态字典({}),或者在 Promise 内部抛出异常时导致 Node 进程触发 UnhandledPromiseRejection 崩溃,在 Python 侧抛出 RuntimeError。
修复步骤:在不改造底层桥接的前提下,必须在 JS 代码内部通过自执行封装或使用 Node 脚本层等待 Promise 解析完成后再输出。对于复杂的异步抓取逻辑,建议直接使用基于 CDP 协议的 playwright 替代 execjs:
# 采用 Playwright 执行真实异步 JS 的健壮方案
from playwright.sync_api import sync_playwright

with sync_playwright() as p:
    browser = p.chromium.launch(headless=True)
    page = browser.new_page()
    # evaluate 会自动等待 Promise resolve 并返回实际计算结果
    result = page.evaluate("""async () => {
        const response = await fetch('https://httpbin.org/get');
        const data = await response.json();
        return data.origin;
    }""")
    print("异步获取的 IP:", result)
    browser.close()
5. 原因五:作用域封装导致目标函数未挂载到全局
使用 Webpack 打包的前端 JS 文件通常被包裹在一个自执行匿名函数(IIFE)内部:(function(){ ... })()。如果目标解密函数定义在闭包内部,Python 执行 ctx.call('myFunc') 时,引擎在外部全局作用域找不到该符号,便会抛出 ReferenceError: myFunc is not defined。
修复步骤:在 JS 源码末尾,显式将目标函数挂载到 global(Node 环境全局对象)上:
// 原始自执行闭包
(function() {
    function internalEncrypt(text) {
        return "cipher_" + text;
    }

    // 关键修复:显式导出到全局 global 对象
    global.exportedEncrypt = internalEncrypt;
})();
随后在 Python 中即可安全调用 ctx.call("exportedEncrypt", "raw_text")。
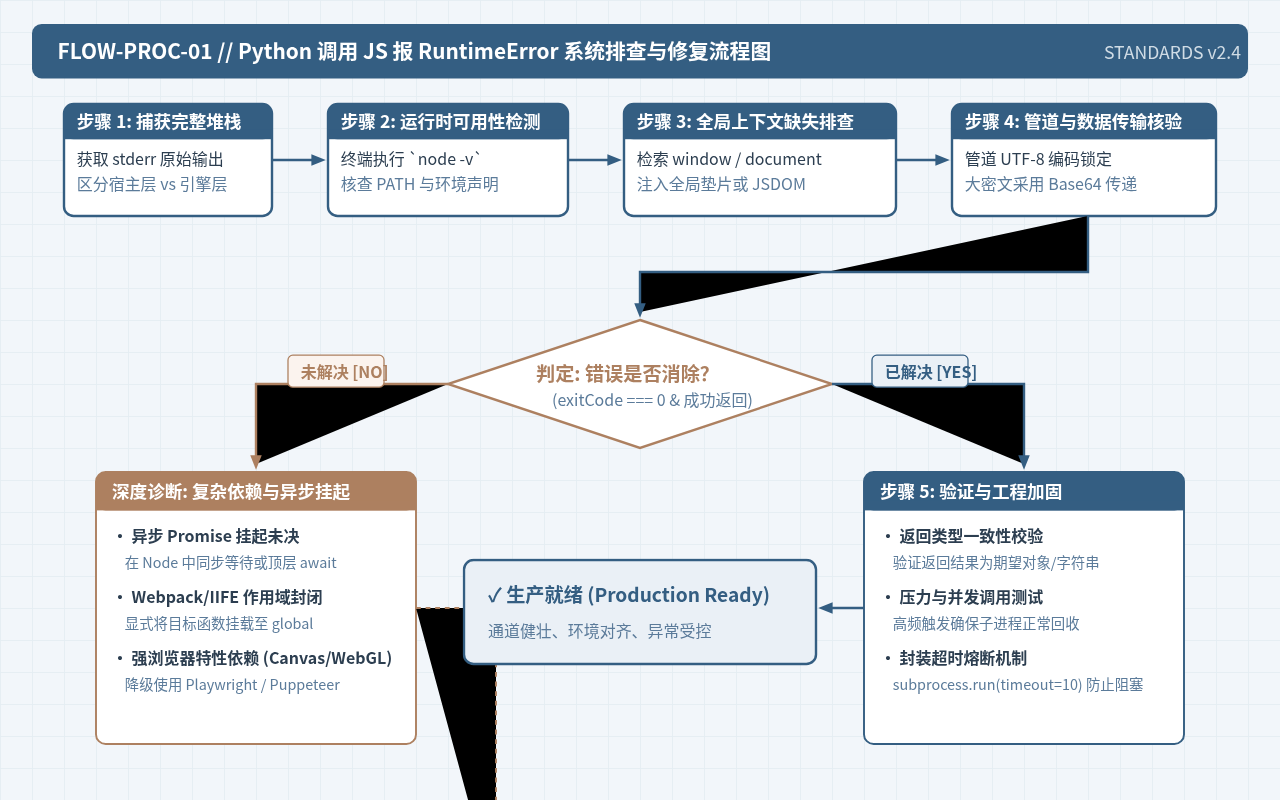
三、验证结果与生产级防御性封装
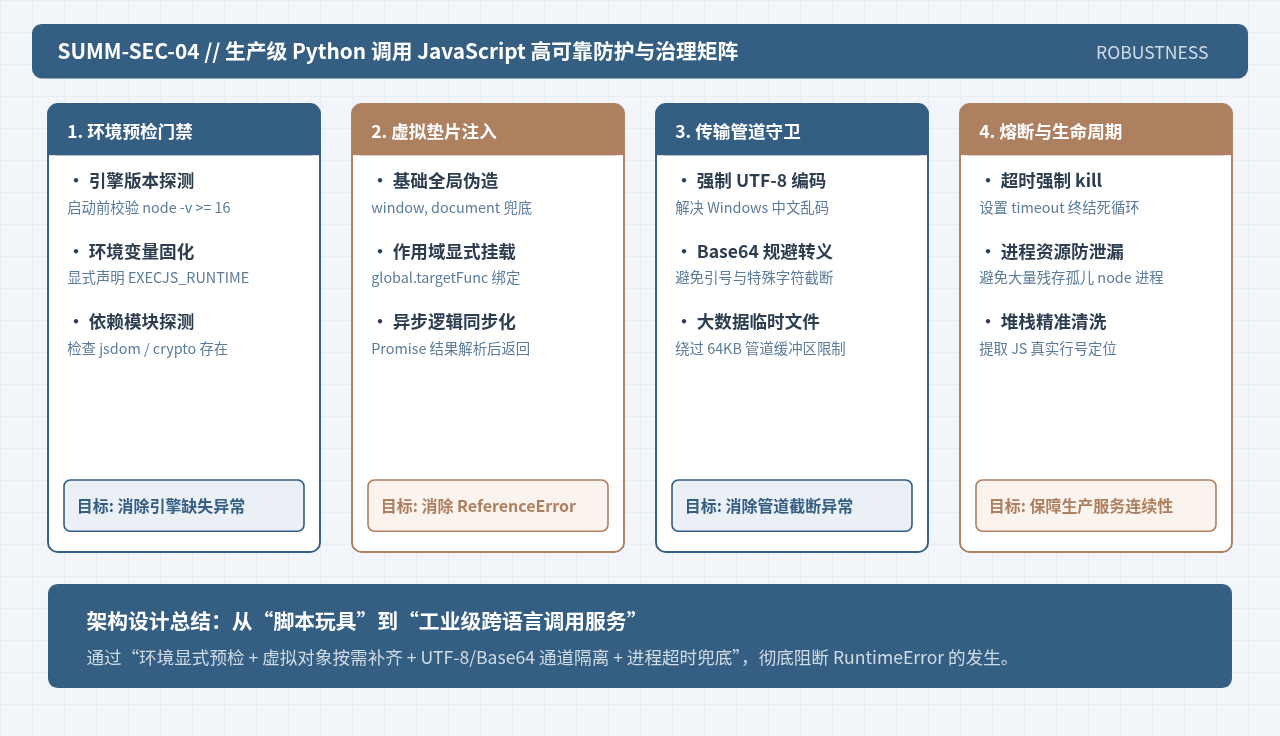
为了确认上述修复已经生效,并防止偶发性的环境变动引发系统故障,建议将 Python 调用 JS 的逻辑封装为具备“预检、编码防损、超时熔断”特性的专用模块。
以下为一份可直接投入生产的封装类代码示例:
import os
import subprocess
import json
import base64
from typing import Any

class RobustJSCaller:
    """生产级高可靠 Python-JS 混合调用器"""

    def __init__(self, js_code: str, timeout_sec: int = 5):
        self.timeout = timeout_sec
        self._check_node_runtime()
        self.js_code = self._inject_shims(js_code)

    def _check_node_runtime(self):
        """预检机制:确保系统具有可执行的 Node.js 运行时"""
        try:
            res = subprocess.run(["node", "-v"], stdout=subprocess.PIPE, stderr=subprocess.PIPE, text=True, check=True)
            self.node_version = res.stdout.strip()
        except Exception as e:
            raise RuntimeError("系统未检测到可用的 Node.js 引擎,请确认已安装并配置 PATH 环境变量") from e

    def _inject_shims(self, source_code: str) -> str:
        """安全垫片注入:提供基础的 window/document 兜底,防止 ReferenceError"""
        shims = """
        if (typeof global.window === 'undefined') { global.window = global; }
        if (typeof global.document === 'undefined') {
            global.document = { referrer: '', cookie: '', getElementById: function(){ return null; } };
        }
        if (typeof global.navigator === 'undefined') {
            global.navigator = { userAgent: 'NodeRuntime-Defense/1.0' };
        }
        """
        return shims + "\n" + source_code

    def execute(self, func_name: str, *args) -> Any:
        """
        通过标准 IPC 执行目标函数,并使用 Base64 包装规避编码与管道溢出
        """
        payload = {
            "args": args,
            "func": func_name
        }
        payload_json = json.dumps(payload, ensure_ascii=False)

        runner_script = f"""
        {self.js_code}

        try {{
            const inputData = {payload_json};
            const targetFunc = global[inputData.func] || eval(inputData.func);
            if (typeof targetFunc !== 'function') {{
                throw new Error("函数未定义或无法调用: " + inputData.func);
            }}
            const res = targetFunc.apply(null, inputData.args);
            const strRes = (typeof res === 'object') ? JSON.stringify(res) : String(res);
            process.stdout.write("SUCCESS:" + Buffer.from(strRes, 'utf-8').toString('base64'));
        }} catch(err) {{
            process.stderr.write("JS_ERR:" + err.stack);
            process.exit(1);
        }}
        """

        proc = subprocess.run(
            ["node", "-e", runner_script],
            stdout=subprocess.PIPE,
            stderr=subprocess.PIPE,
            text=True,
            encoding='utf-8',
            timeout=self.timeout
        )

        if proc.returncode != 0:
            err_msg = proc.stderr.strip()
            raise RuntimeError(f"JavaScript 执行失败 (ExitCode {proc.returncode}):\n{err_msg}")

        stdout_data = proc.stdout.strip()
        if not stdout_data.startswith("SUCCESS:"):
            raise RuntimeError(f"未捕获到符合协议的输出结构: {stdout_data}")

        b64_str = stdout_data[len("SUCCESS:"):]
        raw_output = base64.b64decode(b64_str).decode('utf-8')

        try:
            return json.loads(raw_output)
        except Exception:
            return raw_output


# --- 验证测试 ---
if __name__ == "__main__":
    test_js = """
    function computeToken(salt, count) {
        let hash = 0;
        let str = window.navigator.userAgent + salt;
        for (let i = 0; i < str.length; i++) {
            hash = (hash << 5) - hash + str.charCodeAt(i);
            hash |= 0;
        }
        return { token: Math.abs(hash * count), engine: "Node-V8" };
    }
    """

    caller = RobustJSCaller(test_js, timeout_sec=3)
    res = caller.execute("computeToken", "custom_salt_999", 3)
    print("【验证成功】函数返回结果:", res)
四、排查总结与快速对照表
排查 RuntimeError 时,可对照下表快速锁定根因并应用对应修复:
| 报错表现 / 堆栈关键字符 | 根本原因 | 推荐修复方案 |
|---|---|---|
Could not find an available JavaScript runtime |
系统未安装 Node.js 或 PATH 环境变量未生效 | 安装 Node.js,并在代码顶部配置 os.environ["EXECJS_RUNTIME"] = "Node" |
ReferenceError: window is not defined |
服务端 Node 环境缺失浏览器特有的 DOM/BOM 全局对象 | 在待执行代码顶部拼接 var window = global; 等基础垫片或引入 jsdom |
UnicodeDecodeError / Broken pipe |
Windows 控制台默认 GBK 编码截断或单次输出超过 64KB 限制 | 子进程参数指定 encoding='utf-8',输出数据使用 Base64 进行传输 |
返回空字典 {} 或 UnhandledPromiseRejection |
目标函数为 async 异步声明,Python 同步桥接未等待 |
在 JS 端同步解包 Promise,或改用 Playwright 真实无头浏览器执行 |
ReferenceError: func is not defined |
代码包含在 Webpack 闭包或 IIFE 内部,变量未对外暴露 | 在 JS 代码末尾显式将目标函数挂载至全局:global.myFunc = internalFunc; |
遵循上述步骤排查并落实防御性包装后,即可彻底消除 Python 调用 JavaScript 时的 RuntimeError 隐患,保障调用链路长期稳定运行。
Node.js是干啥的:JavaScript后端运行环境详解
2026-11-18 22:55:29
Node.js「11·11」安全事件应急响应方案:72 小时处置、密钥轮换与工信部 Brotli 预警合规闭环
2026-11-18 19:04:57
Java调用JavaScript代码的三种主流方案对比
2026-11-18 14:21:10
转行数据分析或后端开发,选Python还是JavaScript
2026-11-17 20:50:54
Node.js调用Python时怎么处理异步数据返回
2026-11-17 19:11:41