JS插件开发中peerDependencies依赖冲突怎么解决
全面解析JS插件开发中peerDependencies依赖冲突的产生机制与排查方法,提供宽泛版本声明、可选依赖元配置、打包构建外部化以及宿主overrides对齐等标准化解决方案。
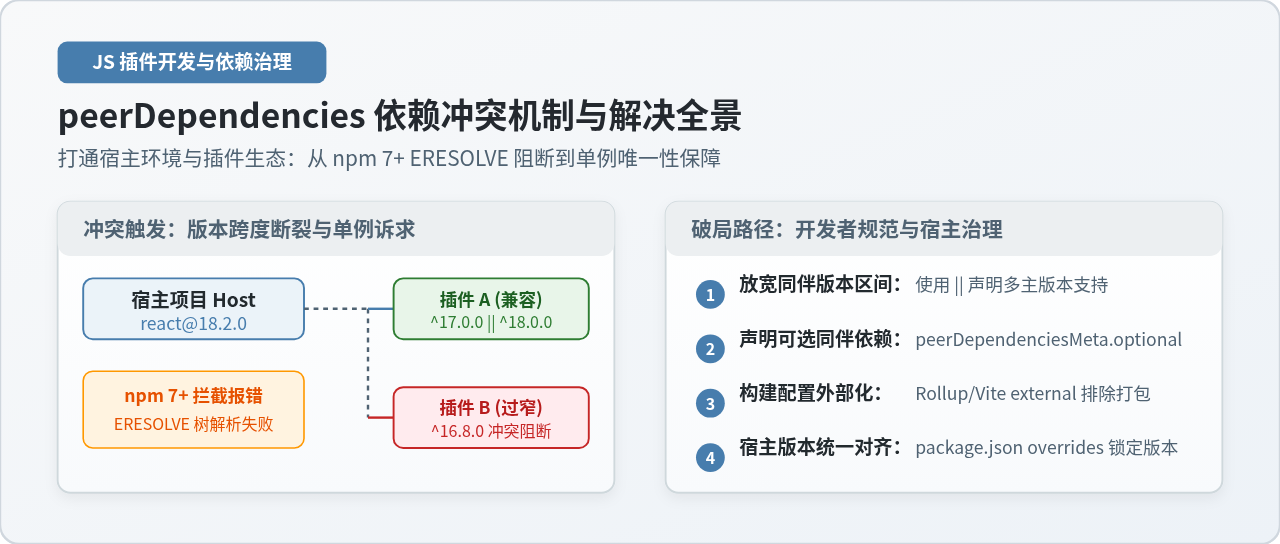
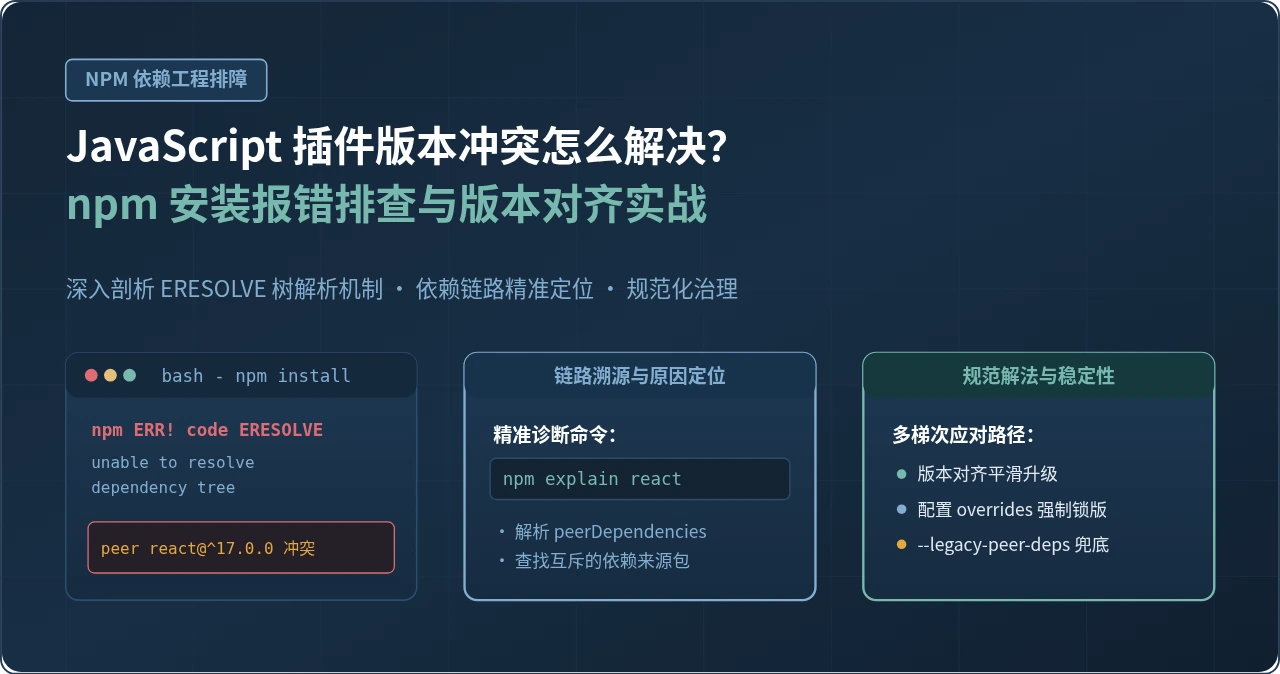
在JavaScript插件与前端库开发中,当插件依赖宿主环境提供的核心框架(如React、Vue或Webpack)时,若插件在peerDependencies中声明的版本区间过于死板,或与宿主项目其他依赖所要求的版本断层,npm在构建依赖树时就会触发ERESOLVE unable to resolve dependency tree致命阻断,或者由于包管理器降级而安装出两份核心库实例,破坏单例模式并引发诸如Invalid hook call等隐蔽运行时故障。彻底解决该问题的有效路径,是插件开发者放宽同伴依赖的语义版本声明区间、合理使用peerDependenciesMeta标注可选特性并严格在打包时排除核心依赖;在宿主集成与本地联调阶段,则配合依赖树下钻排查与overrides机制快速消除版本歧义。
一、冲突根源:为什么 peerDependencies 会导致安装中断或运行时异常
理解冲突的前提是理清dependencies与peerDependencies在包管理模型中的定位差异。常规业务库或普通工具包通过dependencies引入依赖,包管理器(如npm、yarn、pnpm)允许不同的库私下携带各自不同版本的底层依赖,并在磁盘上以局部嵌套目录形式隔离保存。
然而,插件(Plugin)或组件库的设计初衷是扩展宿主已有运行时的能力。例如,一个UI组件库需要调用宿主应用中的React导出方法;一个状态管理插件需要挂载到宿主的Pinia或Vue实例中。如果插件将这些基础框架声明在普通dependencies中,打包或安装工具极易拉取一份独立的框架副本。在JavaScript运行时中,React的Hooks分发器、Vue的响应式系统以及GraphQL的Schema定义都强依赖内存中的唯一全局单例;一旦宿主和插件分别引用了不同物理文件路径上的框架代码,单例假设就会瞬间瓦解,直接导致上下文断裂或组件挂载失败。
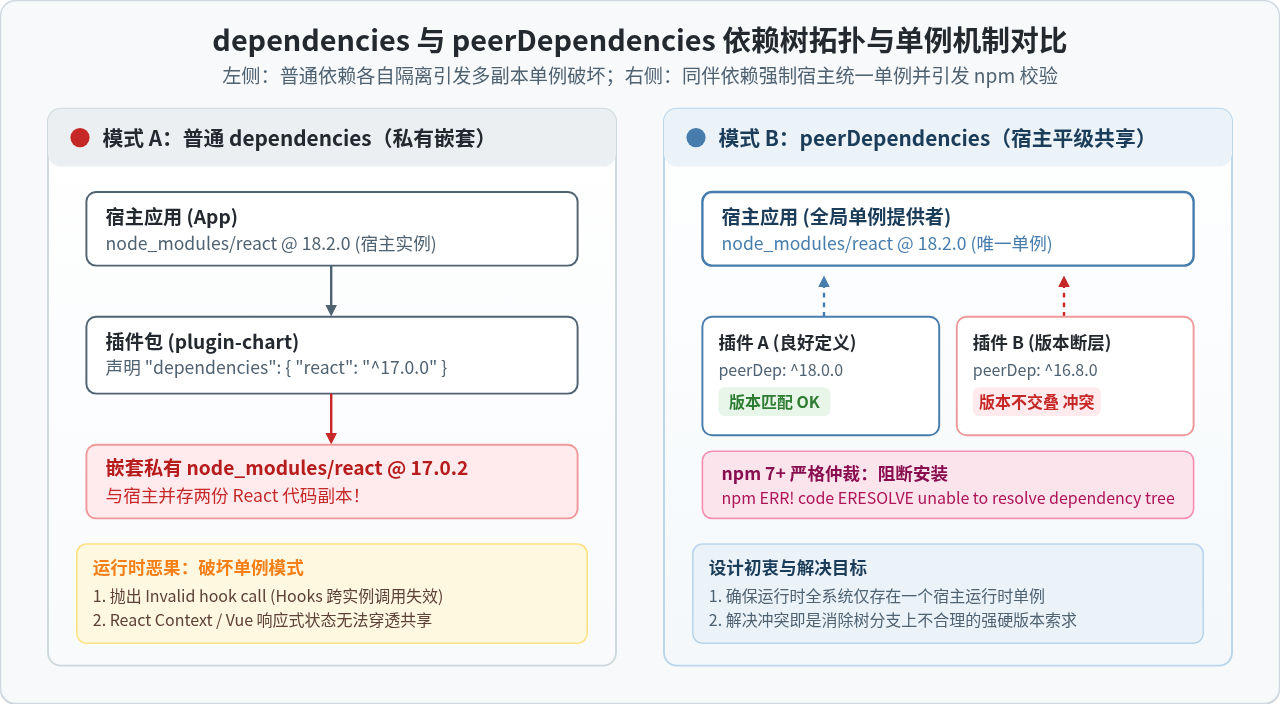
为了维护这一单例约束,npm规范引入了peerDependencies,意为“平级同伴要求”:插件向宿主宣告“我需要宿主项目本身安装指定版本范围的某库,我自身不打包也不强行自带它”。
依赖冲突的爆发往往集中在以下具体场景:
- npm 7+ 的严格解析算法(Strict Resolution): 从npm 7版本开始,npm默认会在安装宿主项目时自动解析并安装所有依赖项的
peerDependencies。一旦插件A要求react: ^17.0.0,而宿主显式安装了react@18.2.0,npm在构建单一无歧义的依赖拓扑树时会检测到版本不重叠,进而直接抛出ERESOLVE unable to resolve dependency tree并终止整个安装流程。 - 插件作者的版本区间定义过于死板: 很多插件在发布时将同伴依赖声明为狭窄范围,例如
"react": "^17.0.1"。当宿主项目升级至React 18时,即使插件内部调用的API在React 18中完全没有破坏性变更,安装依然会被包管理器死死卡住。 - 多插件之间的传递依赖冲突(Transitive Conflict): 宿主应用同时安装了插件X与插件Y。插件X声明依赖
typescript: >=4.0.0 <5.0.0,而插件Y声明依赖typescript: ^5.0.0,二者互斥导致宿主无法选出一个同时满足双方要求的版本。 - 构建时未正确外部化(External Leakage): 插件作者在本地构建dist产物时,未在Rollup或Vite中将宿主库配置为
external,把React或Vue的代码直接打进了自己的输出bundle中,导致宿主在运行期加载出两套运行时上下文。
二、标准排查步骤:4步精准定位冲突根因
当遇到安装失败报错时,切忌盲目添加参数跳过校验。遵循严谨的4步诊断流程,可以迅速厘清冲突是由哪一个包引起的。
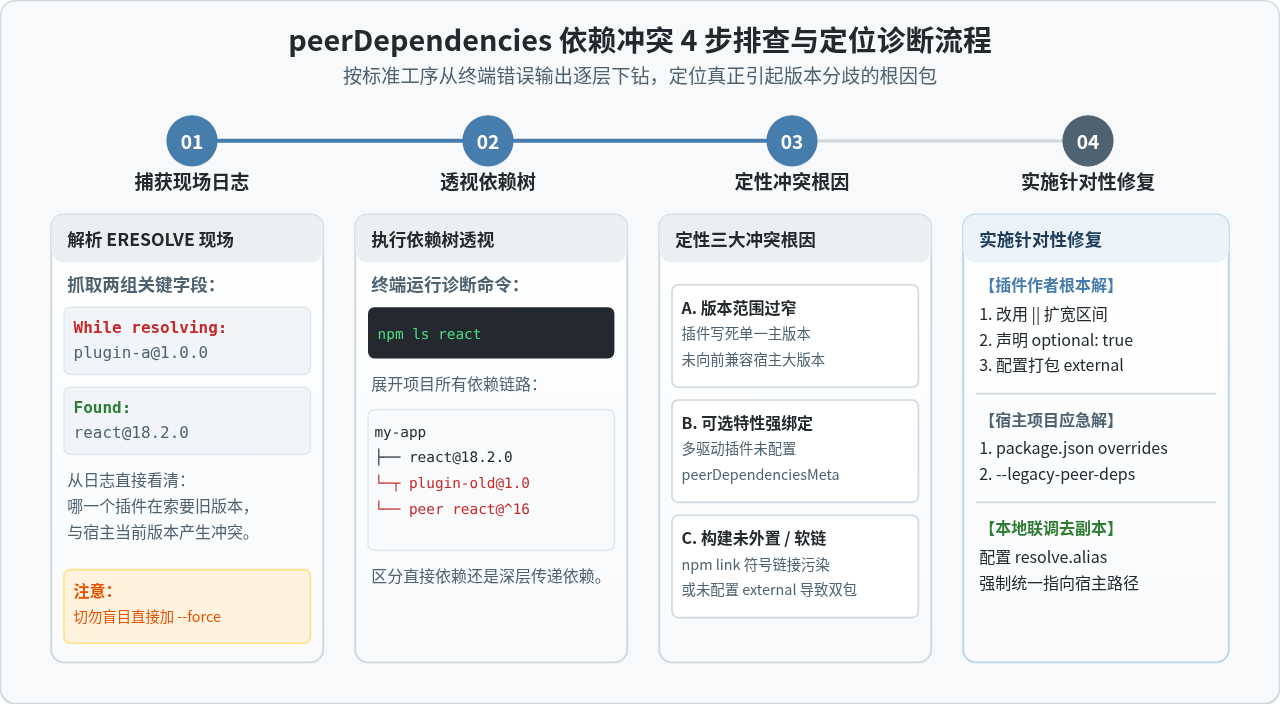
第1步:提取 ERESOLVE 报错核心证据
查看终端输出的错误日志,npm给出的错误信息结构非常固定,重点关注两组字段:
npm ERR! code ERESOLVE
npm ERR! ERESOLVE unable to resolve dependency tree
npm ERR!
npm ERR! While resolving: my-custom-plugin@1.2.0
npm ERR! Found: react@18.2.0
npm ERR! node_modules/react
npm ERR!   react@"^18.2.0" from the root project
npm ERR!
npm ERR! Could not resolve dependency:
npm ERR! peer react@"^16.8.0 || ^17.0.0" from my-custom-plugin@1.2.0
npm ERR! node_modules/my-custom-plugin
npm ERR!   my-custom-plugin@"^1.2.0" from the root project
在这段输出中,While resolving指明了正在被解析的包;Found说明宿主根目录已锁定的版本是react@18.2.0;而Could not resolve dependency则明确指出my-custom-plugin要求的版本区间上限仅到^17.0.0,两者区间不存在交集。
第2步:使用 npm ls 进行依赖树透视
如果报错涉及复杂的深层依赖,直接在终端执行npm ls <包名>可以打印出当前项目中所有引用该核心包的调用链路:
# 查看项目中所有涉及 react 的引用路径与版本诉求
npm ls react
输出示例会清晰展示从根项目到各个叶子模块的依赖路径。通过这一分支树,可以一眼看出是项目根目录的直接依赖出了问题,还是某个深层子依赖拉扯了旧版本。
第3步:判定冲突性质与责任归属
根据排查结果,将冲突归入以下三类之一:
- 范围过窄型: 插件功能本身兼容新宿主版本,纯粹是
package.json声明未放宽。 - 特性可选型: 插件支持多种宿主运行时(如既支持React也支持Vue),但未声明为可选,导致仅使用Vue的宿主项目因缺少React而报错。
- 本地联调符号链接型: 在开发插件并使用
npm link联调时,因模块解析路径回溯到插件目录本身的node_modules,导致宿主打入两份实例。
第4步:确定针对性修复动作
根据性质,若是自研插件,直接在插件端修改源码与配置(见第三节);若是第三方不可控插件,先在宿主端通过配置覆盖化解(见第四节)。
三、插件开发者端的根本解决策略
作为JS插件的作者,应当从代码仓库的元数据配置、本地调试依赖与打包构建管线三个层面,杜绝给下游使用者带来依赖困扰。
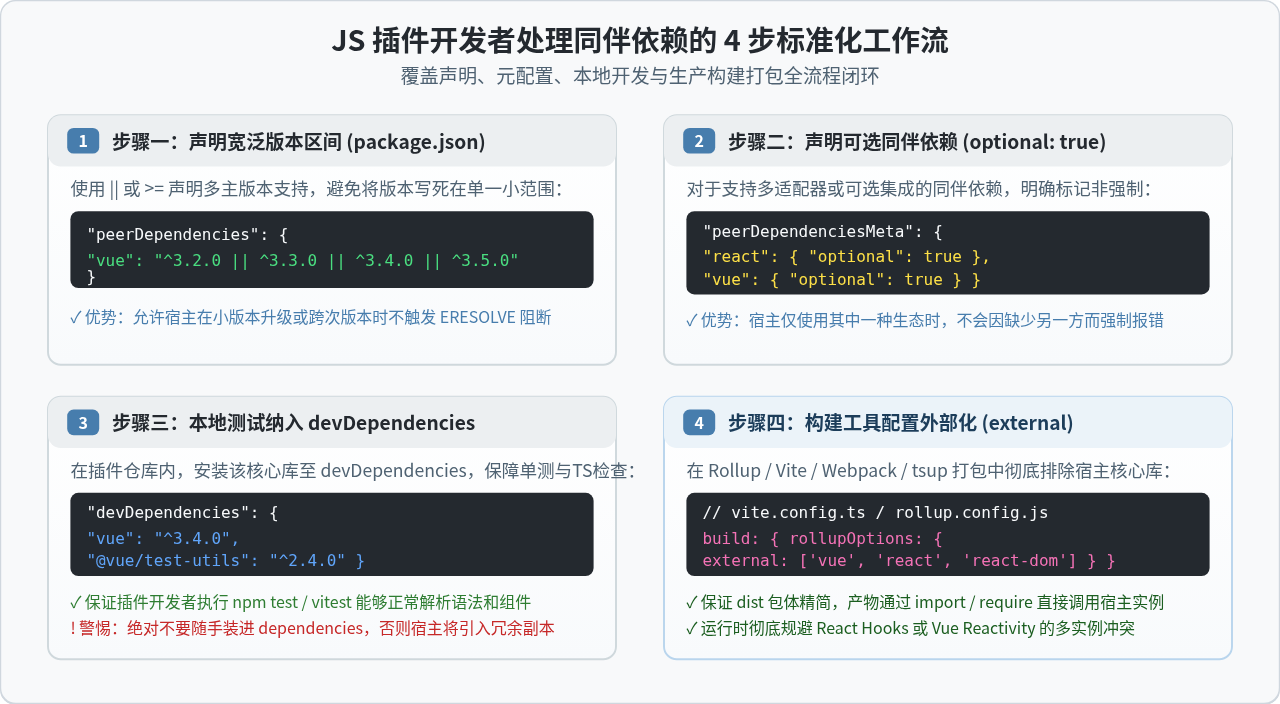
1. 声明宽松且前向兼容的版本区间
在插件的package.json中,peerDependencies不要使用锁定小版本的写法,建议使用逻辑或||语法覆盖多个主版本区间:
// package.json 规范示例:支持多主流版本
{
  "name": "vite-plugin-my-tools",
  "version": "1.0.0",
  "peerDependencies": {
    "vite": "^4.0.0 || ^5.0.0 || ^6.0.0"
  }
}
如果插件没有使用特定新版本的高阶API,或者仅调用了长期稳定的核心方法,也可以使用大于等于操作符配合主版本上限,例如"react": ">=16.8.0 <20.0.0"。这样只要宿主在此区间内平滑升级,包管理器都能顺利放行。
2. 使用 peerDependenciesMeta 声明可选依赖
有些通用插件提供多端适配器或可选增强功能。例如一个图表库核心逻辑独立,但可选提供React封装与Vue封装。此时若将React和Vue同时写入peerDependencies,宿主用户无论用哪个都会被强行索要另一个。
解决方案是使用npm规范的peerDependenciesMeta将非必需依赖标记为optional: true:
{
  "name": "universal-data-grid",
  "peerDependencies": {
    "react": "^18.0.0 || ^19.0.0",
    "vue": "^3.3.0 || ^3.4.0 || ^3.5.0"
  },
  "peerDependenciesMeta": {
    "react": {
      "optional": true
    },
    "vue": {
      "optional": true
    }
  }
}
配置optional: true后,npm在安装时若发现宿主没有安装对应的库,会主动忽略跳过,不再阻断依赖树的生成。插件代码中可以通过动态导入或条件检查处理降级:
// 运行时安全探测依赖是否存在
let React = null;
try {
  React = require('react');
} catch (e) {
  // 宿主未安装 React 时走纯原生 DOM 渲染逻辑
}
3. 严格隔离 devDependencies 与 peerDependencies
开发插件本身需要编写测试用例和TypeScript类型声明,插件代码必须在开发阶段能够运行。正规的做法是:
- 将核心依赖按实际使用的版本安装到插件自身的
devDependencies中,以便在插件工程内部顺利执行vitest、jest和tsc; - 将核心依赖的宽松区间写入
peerDependencies; - 切勿将同伴依赖同时写进
dependencies,这是新手最常犯的错误,会彻底摧毁peerDependencies的隔离作用。
4. 在构建配置中彻底排除外部依赖(external)
无论使用Rollup、Vite还是tsup打包插件,输出产物绝对不能把宿主核心库的代码打包进去。必须在配置文件中明确声明external:
// vite.config.ts / rollup.config.js 打包配置
import { defineConfig } from 'vite';

export default defineConfig({
  build: {
    lib: {
      entry: 'src/index.ts',
      name: 'MyAwesomePlugin',
      formats: ['es', 'cjs']
    },
    rollupOptions: {
      // 必须将 peerDependencies 中声明的库完整列入 external
      external: [
        'react',
        'react-dom',
        'react/jsx-runtime',
        /^@vue\/.*/,
        'vue'
      ],
      output: {
        globals: {
          react: 'React',
          'react-dom': 'ReactDOM',
          vue: 'Vue'
        }
      }
    }
  }
});
当配置了external后,构建后的JS产物中保留的是import { useState } from 'react'语句。当插件被宿主项目引入时,JS引擎会直接在宿主唯一的node_modules/react中寻址,彻底保证了单例环境的纯净。
四、本地联调与宿主项目的应急处理方案
在实际工程推进中,除了开发插件自身,往往还会面临本地联调(npm link)时的假性冲突,以及宿主应用集成陈旧第三方插件时的阻断问题。
1. 本地 npm link 调试时的“双重实例”破解
当在本地使用npm link或pnpm link将未发布的插件软链接到宿主测试工程中时,极易遇到明明版本一致却依然报错Invalid hook call的情况。
node_modules,如果插件项目自身因为跑测试安装了node_modules/react,Node就会加载插件目录下的React,与宿主目录下的React并存形成双实例。
解决这一本地调试顽疾的最有效做法是在宿主项目的打包配置中配置路径别名,强制将核心依赖重定向到宿主本地物理路径:
// 宿主应用的 vite.config.ts 或 webpack.config.js
import path from 'path';
import { defineConfig } from 'vite';

export default defineConfig({
  resolve: {
    alias: {
      // 强制所有模块寻址同一份宿主已安装的 React 实例
      react: path.resolve(__dirname, 'node_modules/react'),
      'react-dom': path.resolve(__dirname, 'node_modules/react-dom')
    },
    // 或者在 Vite 中使用 dedupe 选项自动去重
    dedupe: ['react', 'react-dom', 'vue']
  }
});
2. 宿主项目使用 overrides / resolutions 强制版本对齐
如果宿主项目必须引入一个维护不及时、peerDependencies区间没有包含新宿主版本的第三方插件,且该插件在实际运行时并无实质API冲突,可以在宿主项目的package.json中强行统一版本诉求:
// npm 8.3+ 在宿主 package.json 中配置 overrides
{
  "dependencies": {
    "react": "^18.2.0",
    "third-party-old-plugin": "^1.0.0"
  },
  "overrides": {
    "third-party-old-plugin": {
      "react": "$react"
    }
  }
}
上面的"$react"语法告诉npm:“对于third-party-old-plugin所索要的react依赖,强制覆盖为根项目声明的react版本”。如果是Yarn用户,可以使用resolutions字段;如果是pnpm用户,可以在pnpm.overrides中完成同样的目标。这属于声明式的规范解决方式,锁文件会完整记录该覆盖规则,团队其他成员拉取代码后不会复现错误。
3. 命令行参数的选择权衡:--legacy-peer-deps 与 --force
很多开发者在遇到ERESOLVE报错时,会根据终端提示追加参数安装。理解这两个参数的底层逻辑非常关键:
| 命令行参数 | 工作原理 | 适用场景与潜在风险 |
|---|---|---|
--legacy-peer-deps |
直接绕过 npm 7+ 的自动同伴依赖解析机制,恢复 npm 6 的历史行为。完全忽略所有 peerDependencies 的强制匹配,仅发出黄色警告。 |
推荐用于临时救急:保证项目快速跑通构建。风险在于如果确实存在重大API不兼容,运行时可能会静默报错。 |
--force |
强制抓取并覆盖依赖树冲突节点。遇到冲突时,不顾版本要求强行下载不同版本的包强塞进目录。 | 慎用/不推荐:容易引发更加混乱的多副本嵌套安装,导致构建产物体积膨胀,或诱发单例模式破坏。 |
五、解决策略全景矩阵与防御总结
将开发者、宿主项目与持续集成全流程的各项手段汇聚整理如下,作为日常插件研发与维护的标准参考:
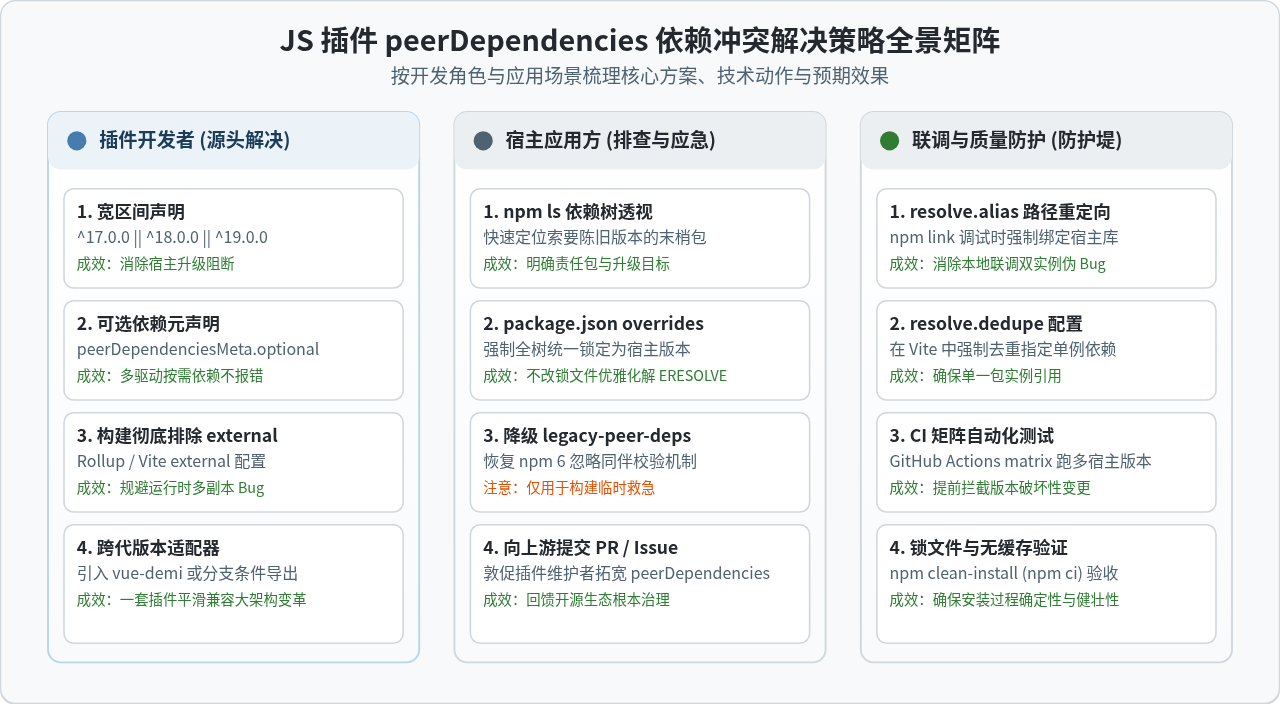
验证修复成果的标尺
当完成了配置调整后,如何确认冲突已经彻底解除?必须执行以下两项验证动作:
- 无缓存洁净安装验证: 在测试工程中彻底删除历史缓存与锁文件,执行全新安装:
若终端在不加任何rm -rf node_modules package-lock.json npm install--force或--legacy-peer-deps参数的情况下以0错误码正常结束,表明依赖拓扑树已完全自洽。 - CI 自动化矩阵回归测试: 插件工程应配置持续集成流水线(如 GitHub Actions),利用矩阵策略在不同主流宿主版本下自动化安装并运行单测:
# .github/workflows/ci.yml 示例
strategy:
  matrix:
    vue-version: ['3.2.47', '3.3.11', '3.4.21', '3.5.0']
steps:
  - run: npm i vue@${{ matrix.vue-version }} --no-save
  - run: npm test
通过这种机制,插件开发者可以在发布前第一时间捕捉到新版宿主库引入的废弃API或破坏性改动,真正实现高质量、高韧性的JavaScript插件开发与生态协同。
JSX怎么批量传props?展开运算符怎么用?
2026-11-13 22:02:06
JSX中怎么写注释?花括号注释和双斜杠有什么区别?
2026-11-13 19:01:46
React的Portals怎么用?弹窗为什么必须挂到body?
2026-11-13 12:53:31
React测试里的act警告为什么要包act?怎么消除?
2026-11-12 17:00:11
从独立 dva 迁移到 Umi:集成变化与注意事项
2026-11-05 19:48:14