

HTML a标签与JavaScript交互的正确姿势
深入解析HTML a标签与JavaScript交互的常见误区、底层原理与最佳实践,从渐进增强、语义化重构到无障碍访问与安全策略,系统梳理a标签与JS协同工作的正确方式。
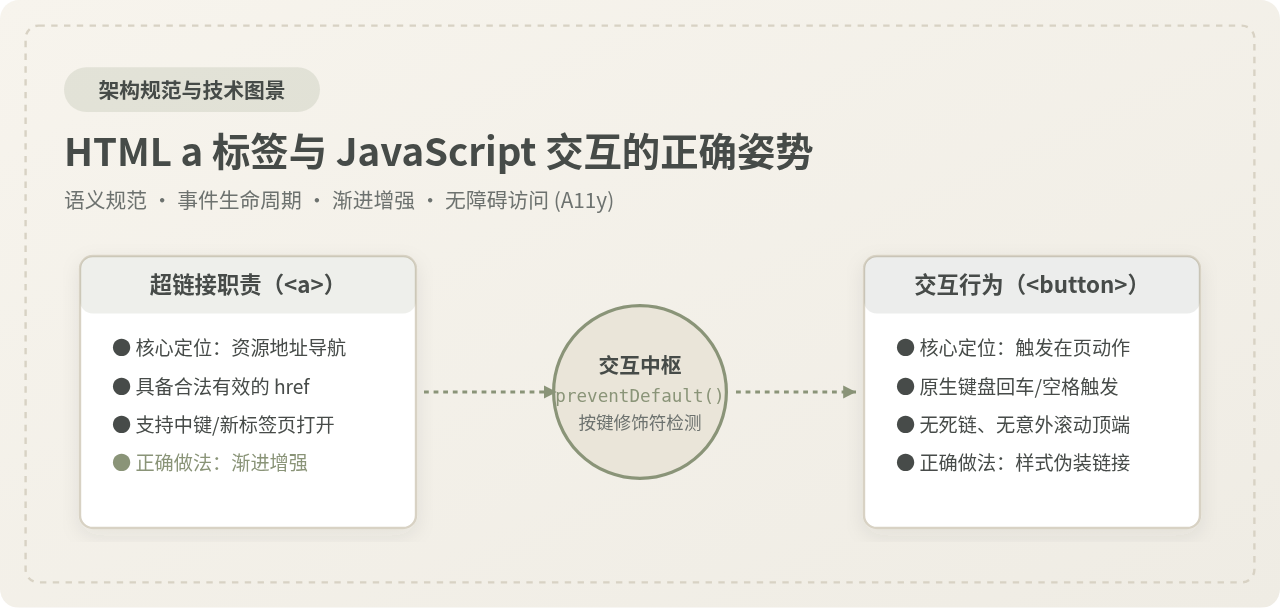
在 Web 开发中,让超链接元素 <a> 响应 JavaScript 脚本逻辑是极为常见的交互场景。然而,将 <a> 标签随手当作页面交互按钮使用,往往也是最容易留下性能、安全及体验隐患的开发习惯。理解并落地 <a> 标签与 JavaScript 交互的正确姿势,核心规则可以提炼为两点:如果交互动作指向一个独立有效的目标 URL,必须保留真实的 href 资源路径,在 JavaScript 中通过监听点击并调用 event.preventDefault() 实现渐进增强;如果交互动作没有任何独立的 URL 归属,纯粹用于在当前页触发功能操作,则应当坚决回归语义,使用 <button> 元素并通过 CSS 伪装成链接外观。
一、超链接与交互按钮的本质区别
HTML 规范对元素的语义设计有着严格的分工。<a> 标签的根本语义是“锚点与超链接”(Hyperlink),它的核心职责是实现资源间的跳转与导航。当用户面对一个 <a> 元素时,浏览器的底层处理机制、辅助技术(如屏幕阅读器)以及搜索引擎爬虫都遵循一套明确的导航假设:这个元素应该带有一个有效的目标地址,允许被书签收藏,支持通过鼠标中键或右键在新标签页中打开,并允许搜索引擎沿着该路径抓取下一级页面。
相对地,<button> 标签的语义是执行在页动作(Action),例如提交数据、弹出模态对话框、展开下拉面板或删除列表项。这些操作并不产生新的独立文档路径,而是就地改变应用程序的界面状态。一旦使用 <a> 来伪装这一类动作,往往会破坏浏览器的默认行为体系,导致键盘访问失灵、死链报错或安全策略违规。
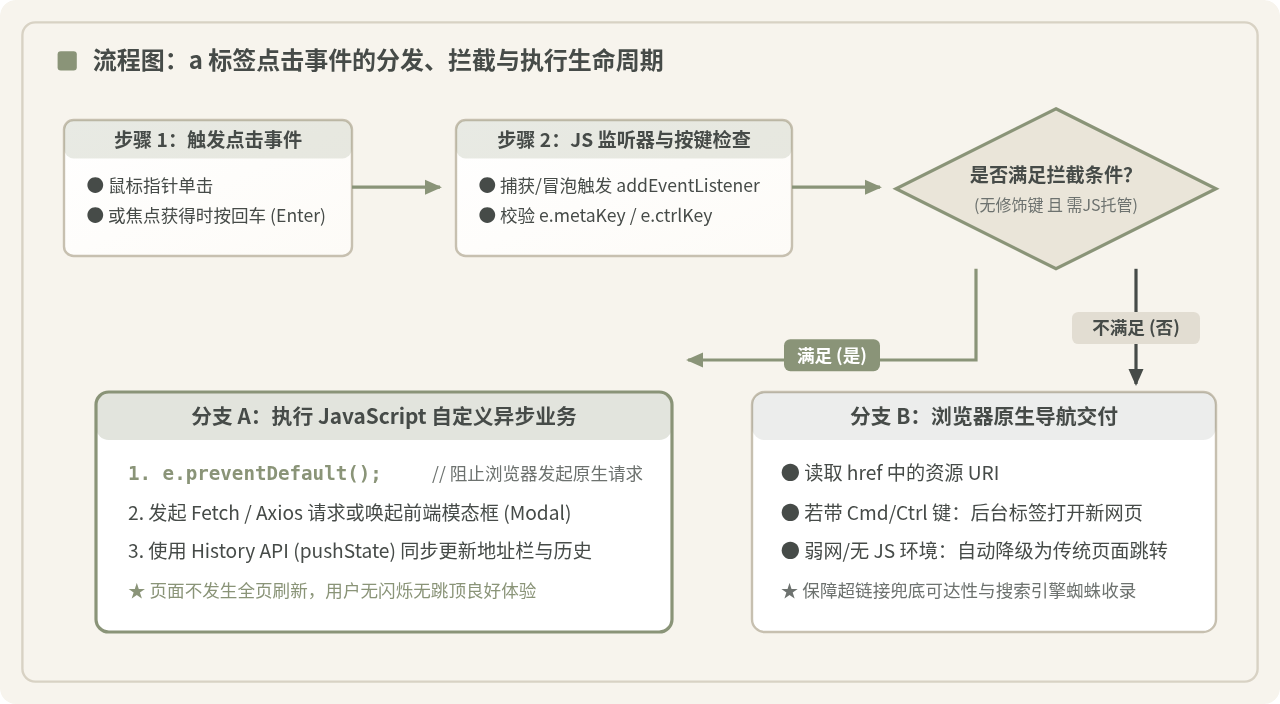
如上方生命周期图所示,当用户点击一个配置了 JavaScript 交互的 <a> 标签时,事件会依次经历事件捕获与冒泡。若在监听函数中没有按需拦截,浏览器在执行完 JavaScript 之后会继续执行底层默认的导航请求;而若不加辨别地强制拦截,又会打断用户的修饰键(如按住 Command/Ctrl 打开新标签)惯用操作。厘清两者的控制流,是编写健壮交互代码的前提。
二、常见伪链接写法的缺陷与隐患剖析
在过往的代码库中,为了让 <a> 标签拥有手型鼠标指针(cursor: pointer)和可获得键盘焦点的能力,开发者创造了若干种“占位”写法。这些做法看似简单,但在现代 Web 规范下均暴露出不可忽视的缺陷。
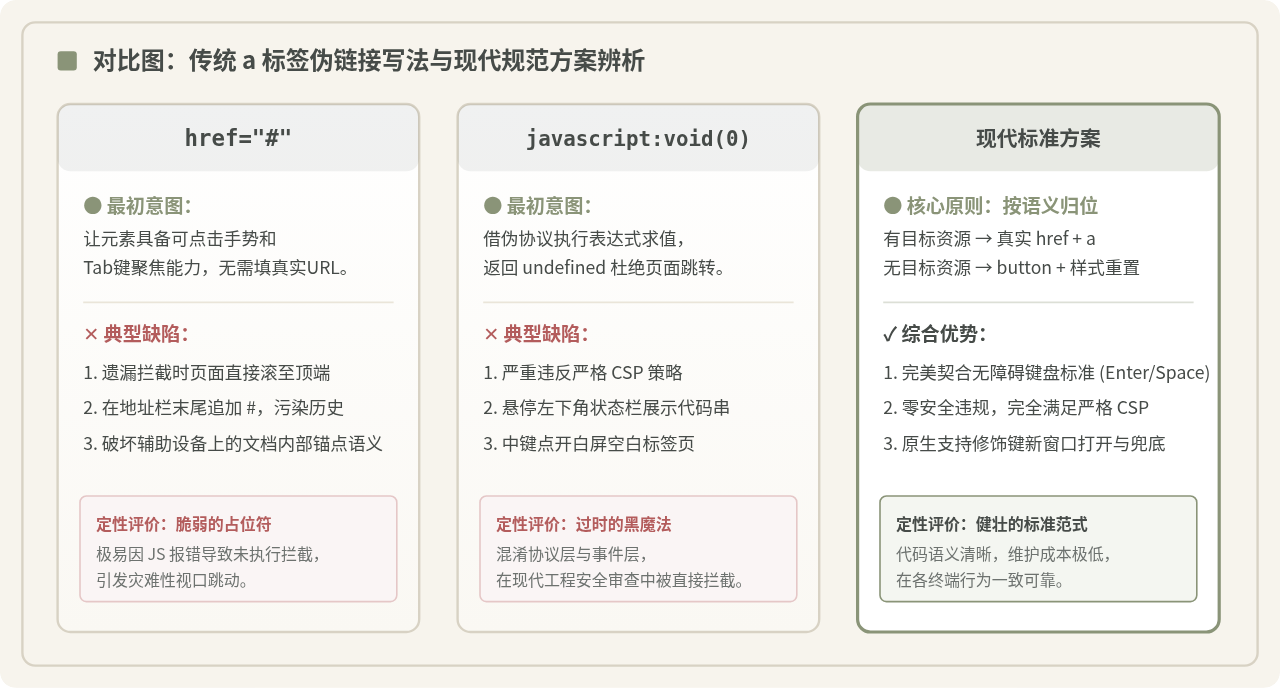
1. href="#" 的行为偏差与视口跳动
使用 <a href="#" onclick="doSomething()"> 是早期开发中最普遍的写法。其表面逻辑是:将 href 设为一个空锚点,让浏览器把它渲染为标准超链接样式。
然而,在 HTML 规范中,单独的散列符号 # 代表跳转到当前文档的顶端(Top of Document)。若由于网络延迟导致绑定的脚本尚未下载完成、脚本执行期间抛出异常,或者开发者忘记在事件处理函数末尾加入 return false / e.preventDefault(),页面便会瞬间回滚到最顶部。此外,这会在浏览器的地址栏末尾强制追加一个 # 字符,破坏浏览器的历史栈记录,导致用户点击“返回上一页”时停留在同一页面。
2. href="javascript:void(0)" 与现代安全策略的冲突
为了解决 href="#" 带来的视口滚动问题,许多项目转向了伪协议写法,例如 href="javascript:void(0)" 或 href="javascript:;"。void(0) 是一个表达式,计算结果为 undefined,浏览器在解析该伪协议时不会对当前页面进行重定向。
但在现代企业级开发中,这种写法存在严重的架构与安全缺陷:
- 违反严格的内容安全策略(CSP): 现代注重安全的应用通常会配置
Content-Security-Policy: script-src 'self',严禁执行内联代码。javascript:伪协议会被浏览器直接判定为内联脚本并强制拦截,控制台会抛出安全策略违规错误。 - 破坏状态栏预期: 用户将鼠标悬停在链接上时,浏览器左下角的状态栏会直接暴露
javascript:void(0)这一串晦涩的代码,削弱了普通用户对链接安全性的信任感。 - 破坏新窗口打开习惯: 当用户习惯性使用鼠标滚轮中键或通过右键菜单选择“在新标签页中打开”时,浏览器会创建一个全新的空白标签页,地址栏显示伪协议,页面内容为白屏或抛出脚本报错。
3. 内联 onclick="...; return false;" 的维护困境
直接在 HTML 结构属性中嵌入 JavaScript 逻辑,违反了结构(HTML)、表现(CSS)与行为(JavaScript)三者解耦的工程原则。内联代码在全局作用域下执行,不仅无法享受模块化打包的变量隔离,也使得调试错误堆栈变得极其碎片化。
三、正确姿势一:渐进增强式超链接交互
如果当前交互的目的地对应着一个在后台可以独立渲染的实体页面(例如文章详情、用户个人主页、图片大图灯箱等),最标准的处理方式是渐进增强(Progressive Enhancement)。
核心原则是:HTML 中的 href 属性始终写入真实可达的后端 URL 地址,JavaScript 仅用于在客户端提升交互体验(例如使用 Fetch 异步拉取数据并局部渲染在弹窗中),同时在事件处理函数中精确判定并调用 event.preventDefault()。
<!-- HTML 骨架:提供真实的兜底访问路径 -->
<a href="/articles/1024" class="article-preview-link" data-id="1024">
  阅读详细技术报告
</a>
// JavaScript 交互逻辑:渐进增强与按键过滤
const previewLink = document.querySelector('.article-preview-link');
previewLink.addEventListener('click', function(event) {
// 关键检查:若用户使用了快捷修饰键或非鼠标左键,不干预默认行为
// 确保用户按住 Ctrl/Cmd 单击时,浏览器能正常在新标签页中打开目标页面
if (
event.defaultPrevented ||
event.button !== 0 ||
event.metaKey ||
event.ctrlKey ||
event.altKey ||
event.shiftKey
) {
return;
}
// 阻断原生全页刷新跳转
event.preventDefault();
const targetUrl = this.getAttribute('href');
const articleId = this.dataset.id;
// 执行客户端增强逻辑:异步拉取并展示轻量弹层
openModalWithArticle(targetUrl, articleId);
});
function openModalWithArticle(url, id) {
console.log(`正在异步加载文章 ${id},目标地址: ${url}`);
// 此处可调用 fetch() 获取局部 HTML/JSON,并在前端模态框中展示
// 同步利用 history.pushState 更新地址栏,保持 URL 可复制性
}采用这种模式,即使客户端网络卡顿导致 JavaScript 脚本加载失败,用户单击链接仍可直接跳转到服务器渲染的 /articles/1024 页面;搜索引擎抓取蜘蛛也能顺利顺着 href 建立页面索引关系;对高级用户而言,按住 Command(Mac)或 Ctrl(Windows)键点击时,依然能在新标签页打开该页面,完全符合原生 Web 的操作预期。
四、正确姿势二:纯交互动作交还给 <button> 并伪装外观
如果交互本身不对应任何独立的 URL 路径,例如“删除该条目”、“点赞”、“展开/折叠面板”或“打开系统设置”,那么在 DOM 结构中就不应该使用 <a> 标签,而应当直接使用 <button type="button">。
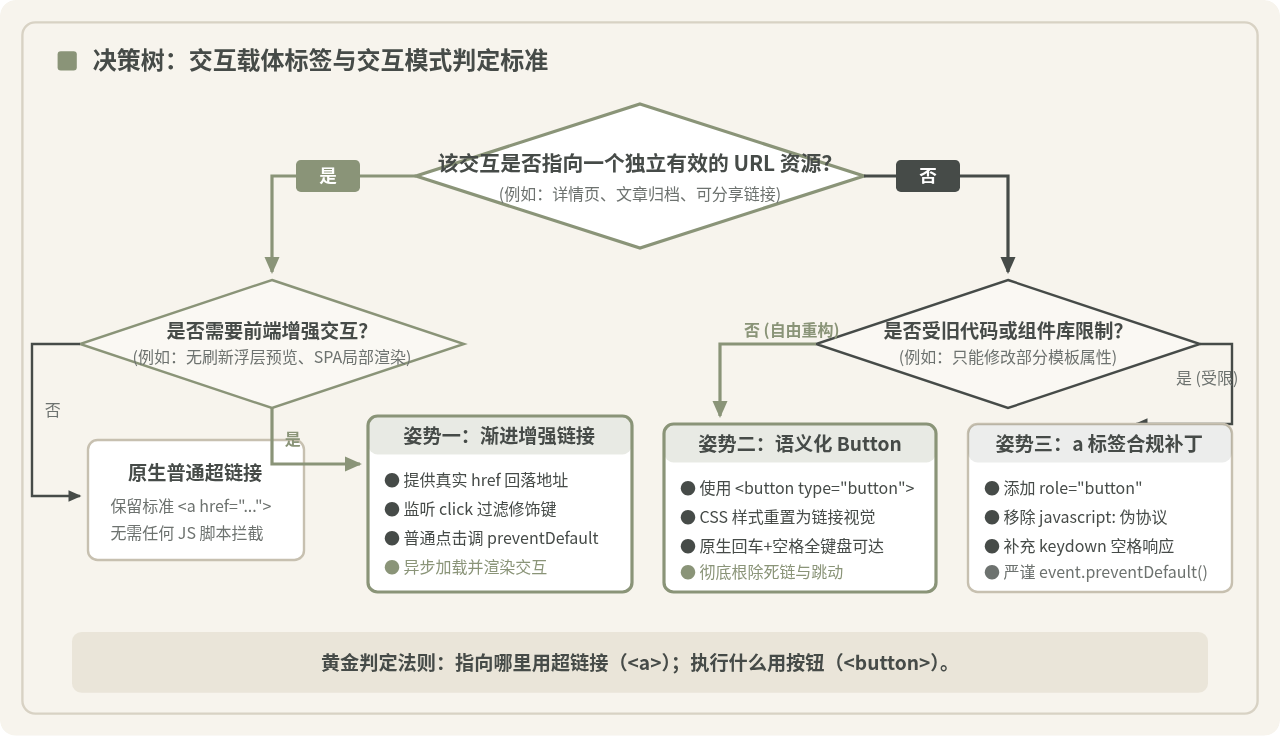
为什么必须优先选用 <button>?
- 原生全键盘无障碍支持:
<button>在获得焦点时,按键盘的Enter键和Space(空格键)均会由浏览器自动触发click事件,符合 W3C WAI-ARIA 规范。而<a>标签原生只响应Enter,盲人及纯键盘操作用户无法通过空格键激活它。 - 彻底消除死链风险: 按钮没有
href属性,天然不存在地址栏污染、页面意外滚顶或白屏问题。 - 原生状态支持: 按钮具备原生
disabled属性,可直接禁用事件触发并被读屏软件感知,而超链接没有该原生状态。
通过 CSS 将按钮重置为超链接外观
很多开发者之所以倾向于使用 <a> 标签,仅仅是因为浏览器默认的按钮带有灰色背景和边框,而 <a> 默认呈现为蓝色带下划线的纯文本。事实上,只需一段简洁的 CSS 重置样式,就能让 <button> 展现出与超链接毫无二致的视觉形态:
/* 将按钮彻底重置为文本链接外观 */
.link-button {
  display: inline;
  background: none;
  border: none;
  padding: 0;
  margin: 0;
  font: inherit;
  color: #3B5998;
  text-decoration: underline;
  cursor: pointer;
  text-align: left;
}

.link-button:hover {
  color: #1D3557;
  text-decoration: underline;
}

.link-button:focus-visible {
  outline: 2px solid #8A9478;
  outline-offset: 2px;
}
<!-- 语义明确、行为安全的纯交互触发器 -->
<button type="button" class="link-button" id="clearCartBtn">
清空购物车列表
</button>注意务必声明 type="button"。如果不写该属性,根据 HTML 规范,处于 <form> 表单内部的按钮默认类型为 submit,会导致点击时意外触发表单提交刷新。
五、正确姿势三:受限遗留系统中的合规补丁方案
在部分遗留系统、特定前端 UI 框架或富文本编辑器模板中,标签结构被严格限定为 <a>,开发者暂时无法将其整体重构为 <button>。在此类受限场景下,必须实施合规补丁,补齐无障碍与行为规范。
1. 属性补丁:语义修正与移除伪协议
坚决移除 href="javascript:void(0)" 和 href="#"。可以通过以下方式定义:
<!-- 遗留场景下的合规 a 标签结构 -->
<a href="#"
   role="button"
   tabindex="0"
   class="action-trigger"
   data-action="toggle-drawer">
  展开更多筛选选项
</a>role="button":明确通知读屏软件将此元素告知用户为“按钮”,而非“链接”。tabindex="0":确保该元素可以被键盘 Tab 键正常聚焦。
2. 脚本补丁:键盘空格键监听与事件委托
由于原生 <a> 标签获得焦点后按下空格键不会触发 click 事件,必须在 JavaScript 中补充 keydown 监听:
// 统一事件委托处理受限 a 标签的点击与键盘交互
document.addEventListener('click', function(event) {
  const actionLink = event.target.closest('a[role="button"]');
  if (!actionLink) return;

  // 严密阻断默认跳转与视口滚顶
  event.preventDefault();

  handleAction(actionLink.dataset.action, actionLink);
});

document.addEventListener('keydown', function(event) {
  // 捕获空格键 (Space) 触发行为
  if (event.key === ' ' || event.code === 'Space') {
    const actionLink = event.target.closest('a[role="button"]');
    if (actionLink) {
      event.preventDefault(); // 防止按空格引起页面向下滚动
      actionLink.click();     // 模拟触发标准点击事件
    }
  }
});

function handleAction(actionType, element) {
  console.log(`执行交互操作: ${actionType}`);
  if (actionType === 'toggle-drawer') {
    // 切换折叠逻辑
  }
}
六、a标签与JavaScript交互的合规检查矩阵
为了在实际工程中形成可查验的标准,可以将超链接交互的开发规范归纳为四个维度的合规矩阵:
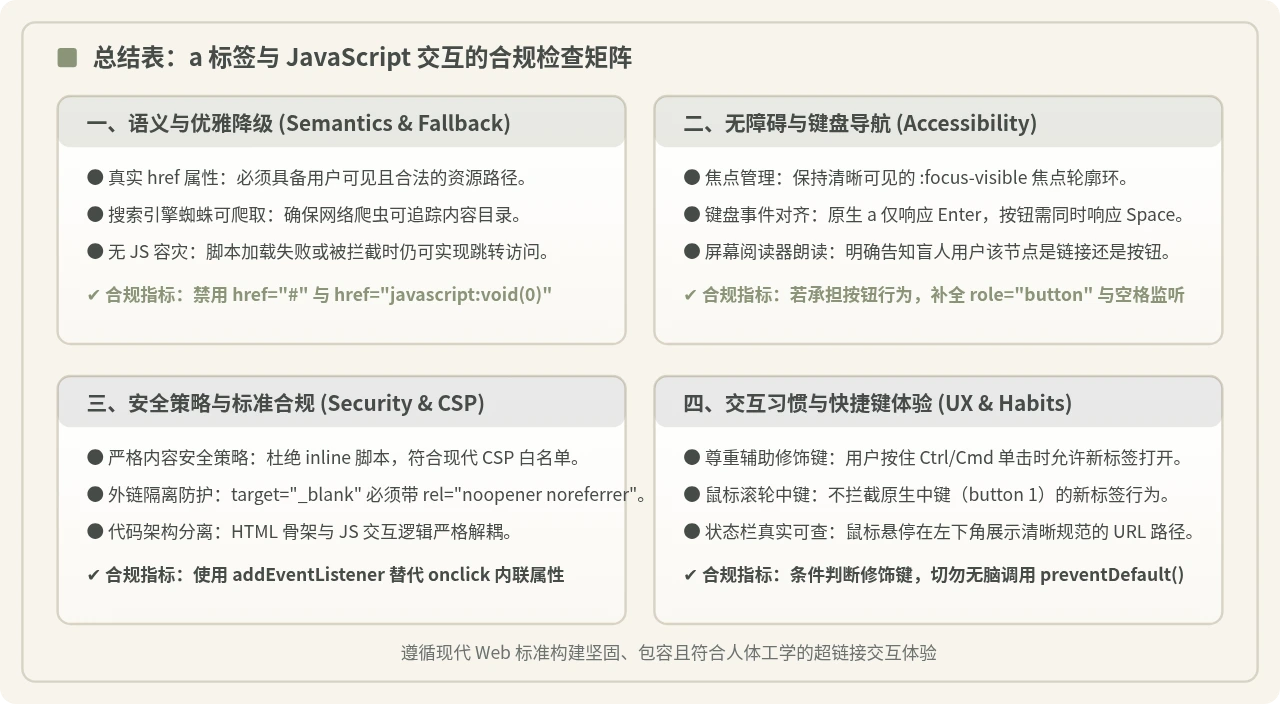
| 考察维度 | 反模式写法(应淘汰) | 合规推荐做法 | 核心价值 |
|---|---|---|---|
| 语义归属 | <a href="#">删除</a> |
<button type="button" class="btn-link">删除</button> |
杜绝死链与页面误跳顶,语义准确 |
| 渐进增强 | <a href="javascript:void(0)" onclick="load(1)"> |
<a href="/item/1" data-id="1"> + preventDefault() |
弱网容灾可跳转,搜索引擎可爬取 |
| 安全策略 (CSP) | <a href="javascript:;" onclick="..."> |
DOM addEventListener 挂载或集中事件委托 |
零内联代码,符合现代 CSP 白名单规范 |
| 高级操作习惯 | 无条件调用 e.preventDefault() 拦截一切点击 |
先检测 e.metaKey / e.ctrlKey / e.button !== 0 |
保障用户在新标签页打开目标资源的权利 |
| 无障碍 (A11y) | 仅依靠鼠标点击,未处理空格键响应 | 原生 <button> 或补充 role="button" 与空格监听 |
键盘操作者与盲人读屏设备可完整访问 |
七、实施总结
HTML 中的每一个标签都在浏览器内部承载着预设的行为机制与辅助功能协议。在处理 <a> 标签与 JavaScript 的交互时,开发者应当摈弃早期 Web 时代的各类占位伪协议黑魔法。牢记“指向资源用超链接,触发操作用按钮”的基本法则,在需要富交互的超链接上落实渐进增强与按键检查。以规范的语义和严谨的事件拦截编写代码,才能构建出跨终端表现稳定、符合无障碍标准且具备良好扩展性的前端应用。
OpenAI Python SDK 3.55.0 有哪些变化?Live MCP 配置和预算事件需分开看
2026-11-18 13:57:56
为什么生产环境不建议使用JS原生prompt弹出输入框?
2026-11-18 12:35:27
JS实现列表多选批量删除:从获取选中ID到UI更新全流程
2026-11-18 12:14:29
JS在submit事件中怎么获取当前触发的form
2026-11-18 11:19:11
JS监听单选按钮选中状态变化并执行操作
2026-11-18 10:50:23







