为什么复杂JS跨域请求会触发OPTIONS预检及失败排查
深入解析浏览器跨域复杂请求触发HTTP OPTIONS预检的根本机制与历史安全设计背景,提供完整的DevTools抓包比对、网关与安全框架排查步骤,以及生产级Nginx与后端修复示例。
在浏览器通过 JavaScript(如 fetch 或 XMLHttpRequest)发起跨域 HTTP 请求时,一旦请求不符合“简单请求”的判定条件(例如使用了 application/json 请求头、自定义 Header 或非简单请求方法 PUT/DELETE),浏览器会在真正发送业务请求前自动发起一次 HTTP OPTIONS 请求。这个预先发起的探测请求被称为“预检请求(Preflight Request)”,其目的是询问目标服务器是否允许当前来源域、HTTP 方法及头部字段,以保护旧版服务器不被未知请求篡改。本文将详细解析触发预检请求的具体条件、CORS 握手工作原理,并给出从网络抓包到后端配置的完整故障排查与修复流程。
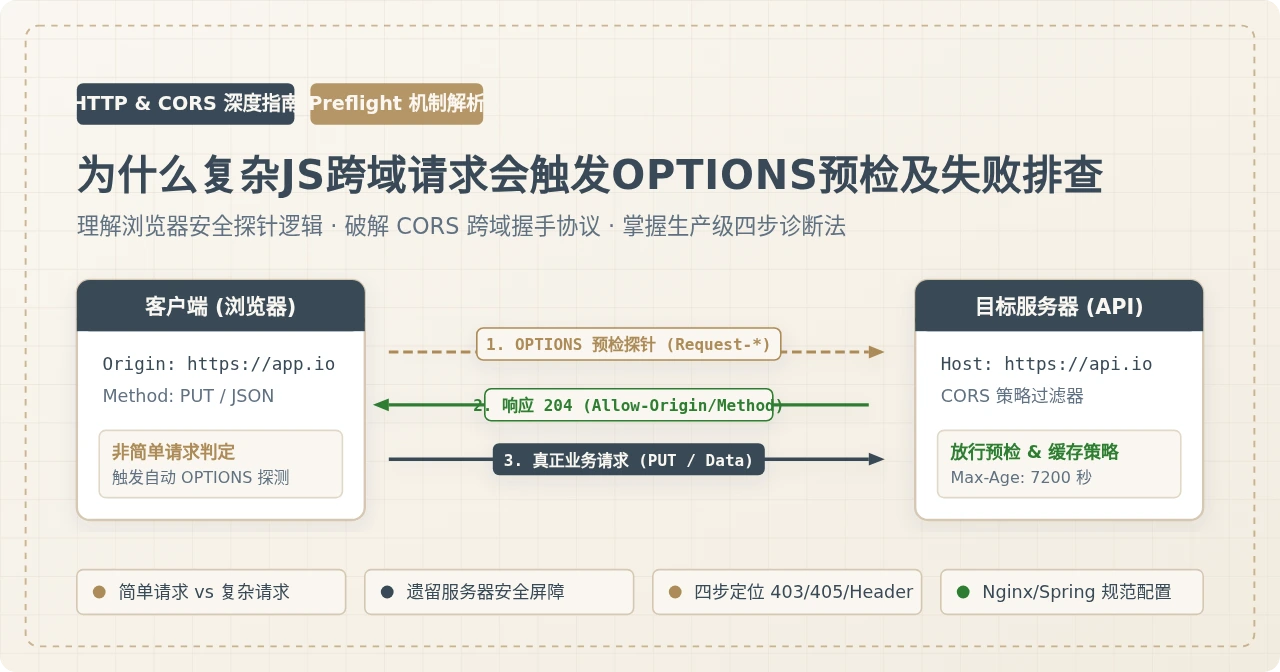
一、简单请求与复杂请求的判定边界(为什么会触发 OPTIONS)
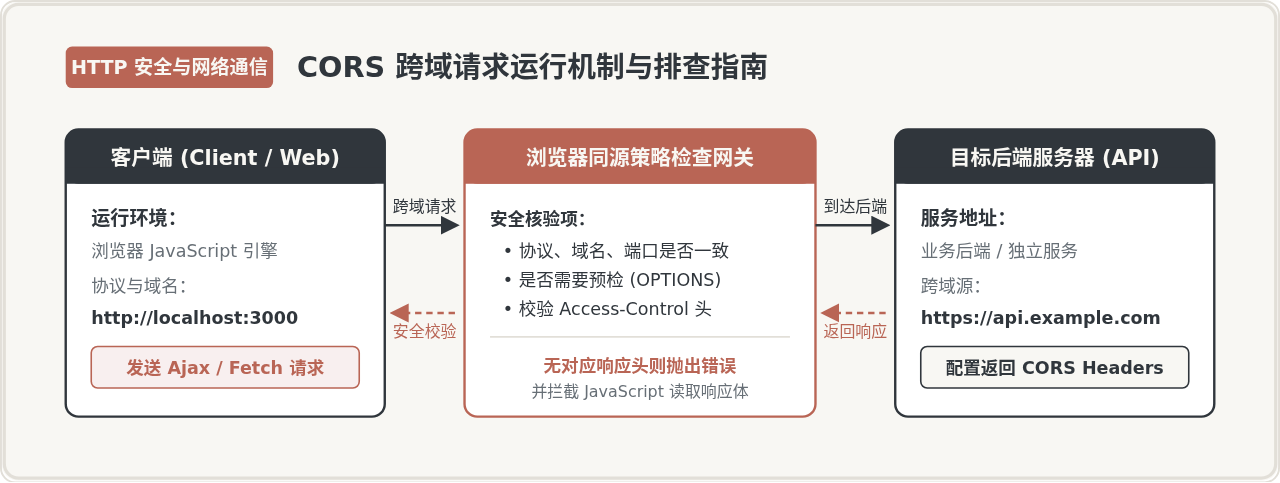
浏览器同源策略(Same-Origin Policy)限制了一个源的文档或脚本如何与另一个源的资源进行交互。为了支持合法、安全的跨域调用,W3C 与 WHATWG 制定了跨域资源共享(CORS, Cross-Origin Resource Sharing)规范。根据规范,浏览器把跨域请求划分为两大类:简单请求(Simple Request)与复杂请求(需预检请求)。
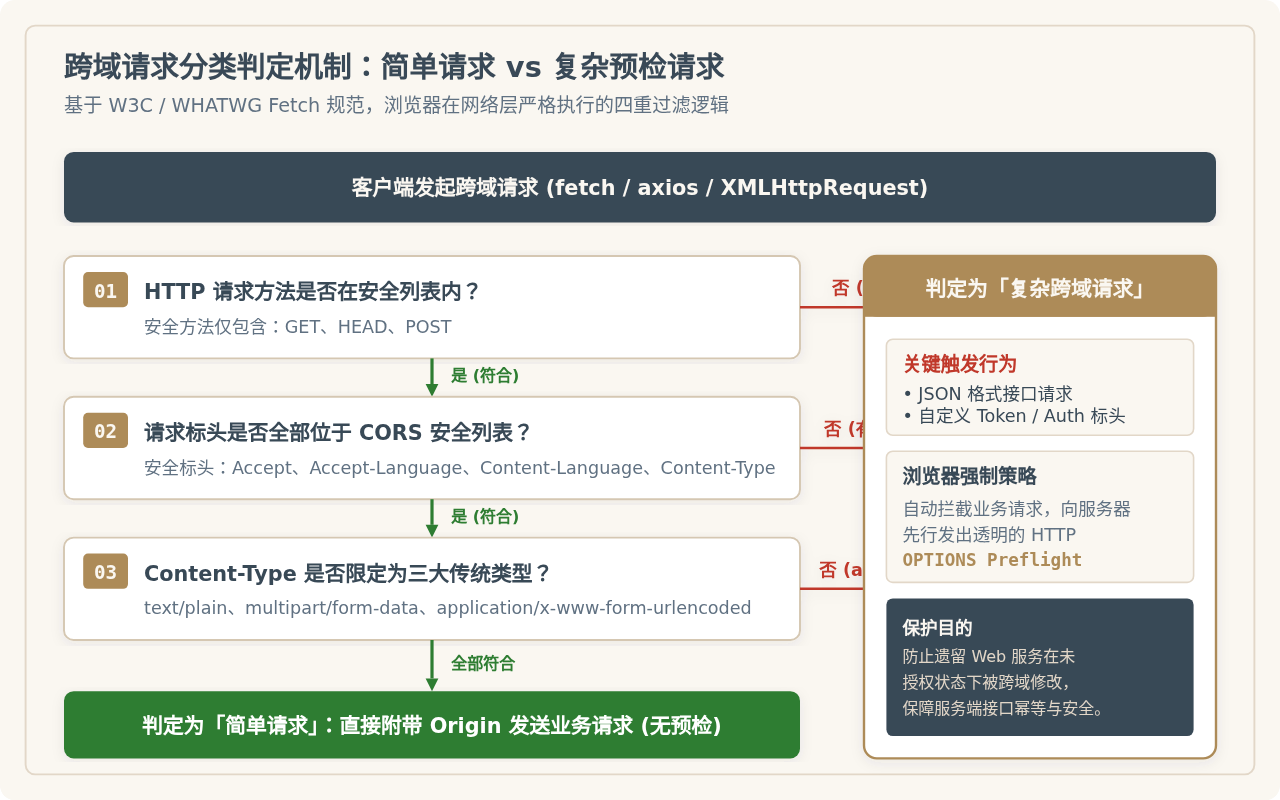
判定一个跨域请求是否属于简单请求,必须同时满足以下四个严苛条件。只要有任意一项不满足,该请求就会被浏览器直接归类为复杂请求,从而强制触发 OPTIONS 预检:
-
请求方法限制:仅允许使用
GET、HEAD、POST三种方法之一。若使用PUT、DELETE、PATCH、CONNECT等,必然触发预检。 -
HTTP 标头限制:仅允许出现浏览器自动生成的默认标头(如
Host、User-Agent)以及 CORS 安全列表标头(CORS-safelisted request-header):Accept、Accept-Language、Content-Language和Content-Type。一旦添加了自定义标头(例如Authorization、X-Token、X-Requested-With),就会打破简单请求条件。 -
Content-Type 格式限制:虽然
Content-Type是允许的标头,但其媒体类型值被严格限定在以下三种:text/plainmultipart/form-dataapplication/x-www-form-urlencoded
Content-Type: application/json。因为application/json不在这三个简单类型中,所以几乎所有发送 JSON 数据的POST请求都会被强制触发预检。 -
上传事件监听限制:请求中如果使用了
XMLHttpRequestUpload对象,不能为其注册任何除规范允许外的自定义事件监听器。
为什么历史设计要引入 OPTIONS 预检机制?
很多开发者会有疑问:既然同源策略已经禁止前端脚本直接读取跨域响应,为什么浏览器不能直接发送业务请求,只拦截返回结果,而偏偏要在前面多发一次耗费网络往返时延(RTT)的 OPTIONS 请求?
根本原因在于保护早期缺乏 CORS 防护意识的旧版遗留服务器(Legacy Servers):
在早期 Web 标准中,HTML 的 <form action="http://other-domain.com/pay" method="POST"> 标签就天然支持跨域提交表单。但表单只能发送上面提到的三种传统 Content-Type,也无法随意指定 PUT、DELETE 或附带自定义的鉴权 Header。因此,旧时代后端服务器在架构设计时,普遍假设“只要收到了 DELETE 请求或带有非标准格式的请求,就绝不可能来自第三方恶意网页的静默调用”。
随着 Ajax 与 Fetch 技术普及,JavaScript 具备了构造任意 HTTP 方法与任意标头的能力。如果浏览器在跨域时直接把包含恶意负载的 DELETE /api/users/1 发送给旧服务器,即便浏览器事后阻止前端 JS 读取响应内容,服务器内部的数据销毁操作却已经不可逆地完成了。
因此,CORS 规范设计了“探针机制”:当请求涉及可能产生副作用的方法或现代数据格式时,浏览器先发送一个没有任何业务数据载荷的无害 OPTIONS 预检包,询问服务器:“你是否支持跨域?你是否允许来自该域名的此类请求?”只有服务端显式在响应头中予以许可,浏览器才会把真正的业务请求发送到线路上。
二、OPTIONS 预检请求的通信过程与核心响应头
预检请求的交互是浏览器网络层全自动接管的。整个通信可以分为两个离散的阶段:
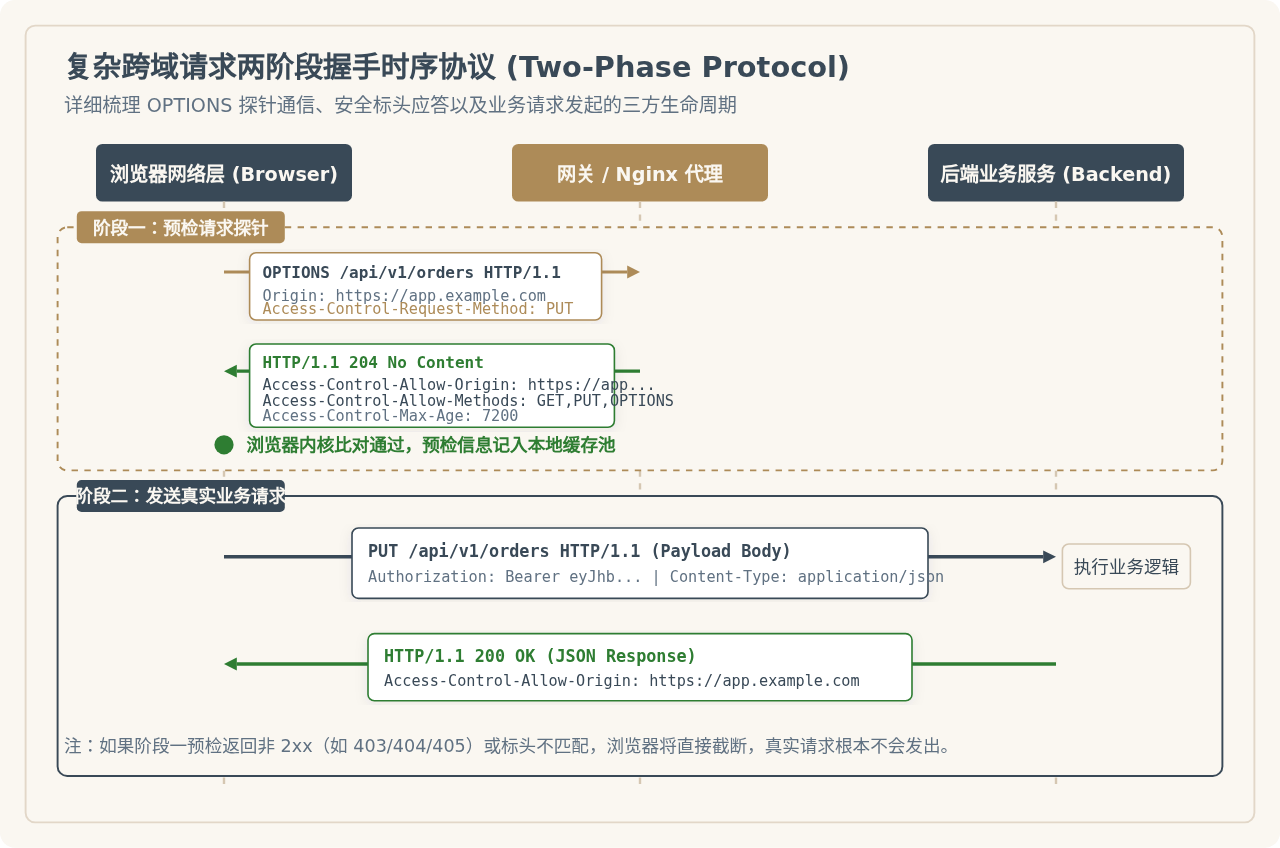
1. 预检请求中浏览器发出的关键标头
浏览器发送 OPTIONS 时,不会携带请求体(Body),也不会携带 Cookie(除非某些特殊实验性配置,默认不包含凭据),但会携带以下三组指示性标头:
Origin: https://client.example.com:表明实际请求的发起源。Access-Control-Request-Method: PUT:向服务端告知后续真实请求将使用的 HTTP 方法。Access-Control-Request-Headers: authorization, content-type:告知后续真实请求将额外携带的非简单标头列表。
2. 服务端必须正确应答的核心响应头
服务端接收到预检后,必须以 2xx 状态码(行业标准推荐 204 No Content 或 200 OK)应答,并提供如下 CORS 响应头:
| 响应标头 (Response Header) | 作用与配置规范 |
|---|---|
Access-Control-Allow-Origin |
明确允许跨域访问的源。可以设置为具体的域名(如 https://client.example.com)或通配符 *(携带凭据时严禁使用通配符)。 |
Access-Control-Allow-Methods |
明确允许的后续 HTTP 方法列表,例如 GET, POST, PUT, DELETE, OPTIONS。 |
Access-Control-Allow-Headers |
明确允许的自定义请求标头。必须完全覆盖请求头中 Access-Control-Request-Headers 所列出的所有字段。 |
Access-Control-Allow-Credentials |
布尔值(仅可设为 true)。当且仅当前端请求设置了 credentials: 'include' 时需要返回。 |
Access-Control-Max-Age |
指定该预检结果在浏览器本地缓存的有效期(秒)。在有效期内,同类请求不再重复发送 OPTIONS。 |
三、排查 OPTIONS 预检失败的标准步骤(四步排查法)
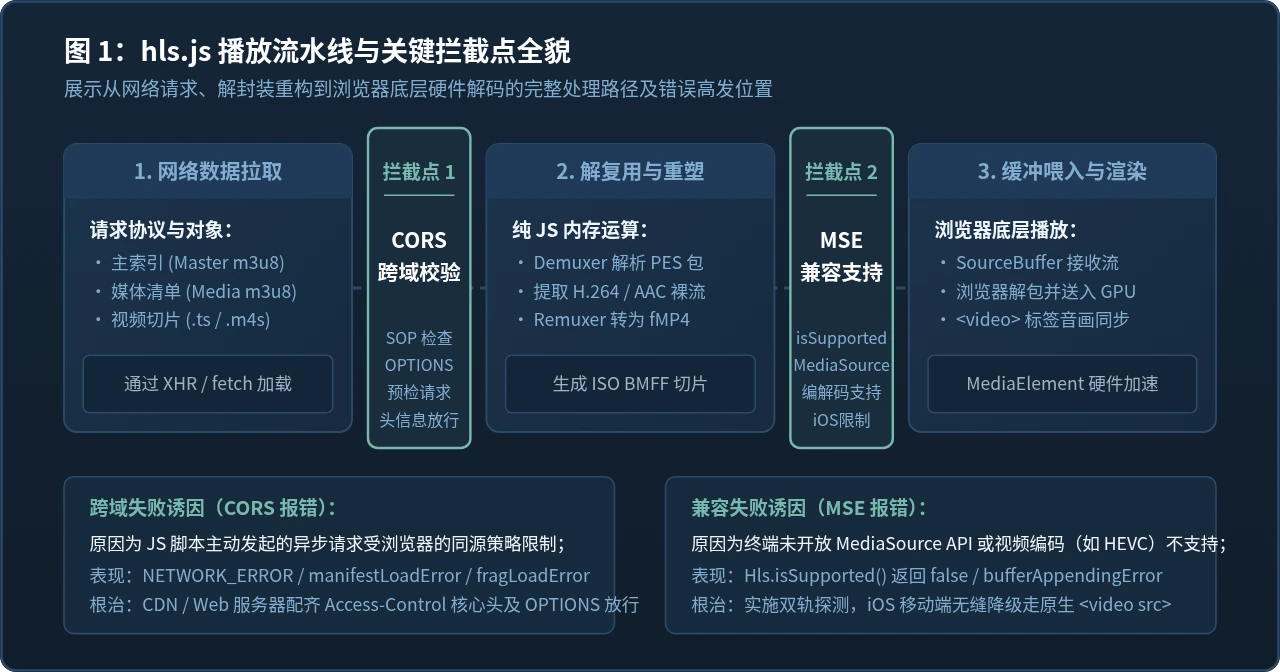
当控制台出现红字报错,例如 Response to preflight request doesn't pass access control check... 时,切忌盲目胡乱修改后端代码。建议按照以下由浅入深的四个步骤进行排查:
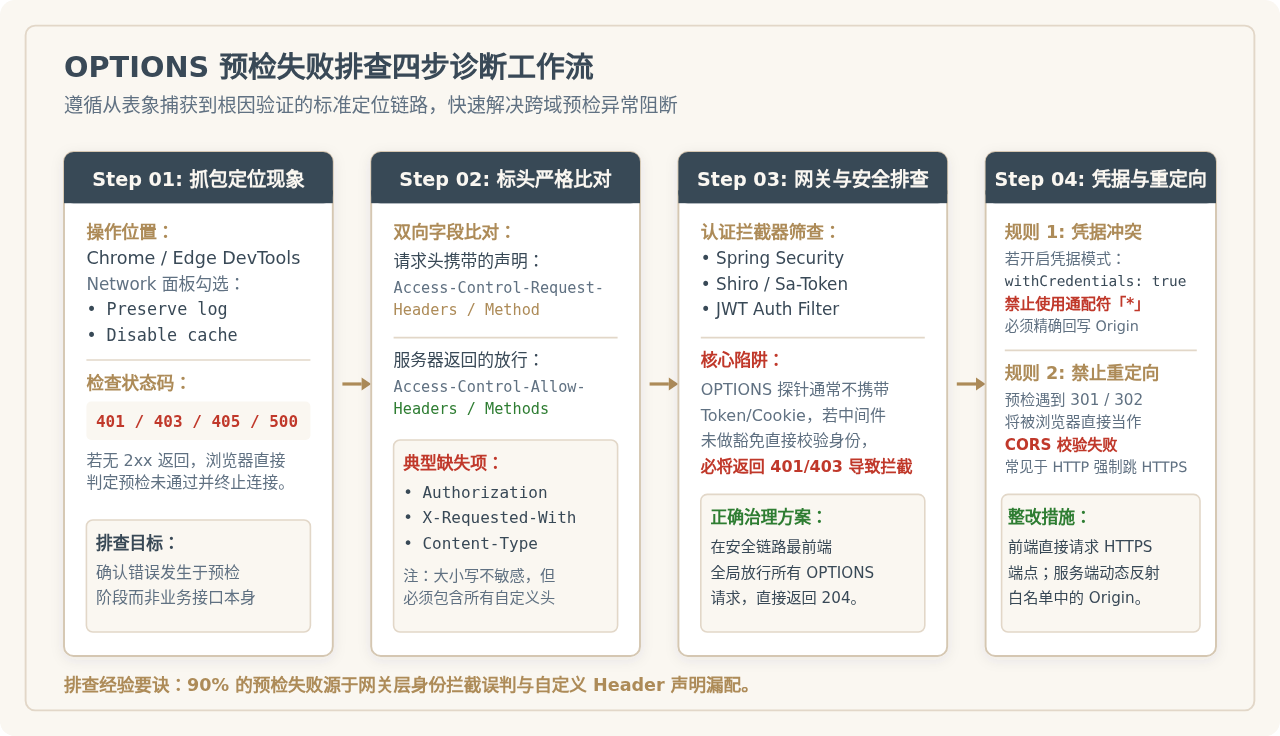
步骤一:通过浏览器开发者工具准确定位预检请求
按 F12 打开浏览器开发者工具(DevTools),切换到 Network(网络) 面板。务必勾选顶部的 Preserve log(保留日志) 和 Disable cache(停用缓存)。
在过滤器中筛选出现红色的请求。通常你会看到两个同名的接口请求:第一个是 OPTIONS,第二个是实际请求(如 POST 或 PUT)。重点点击第一个 OPTIONS 请求,查看它的 Status Code(状态码):
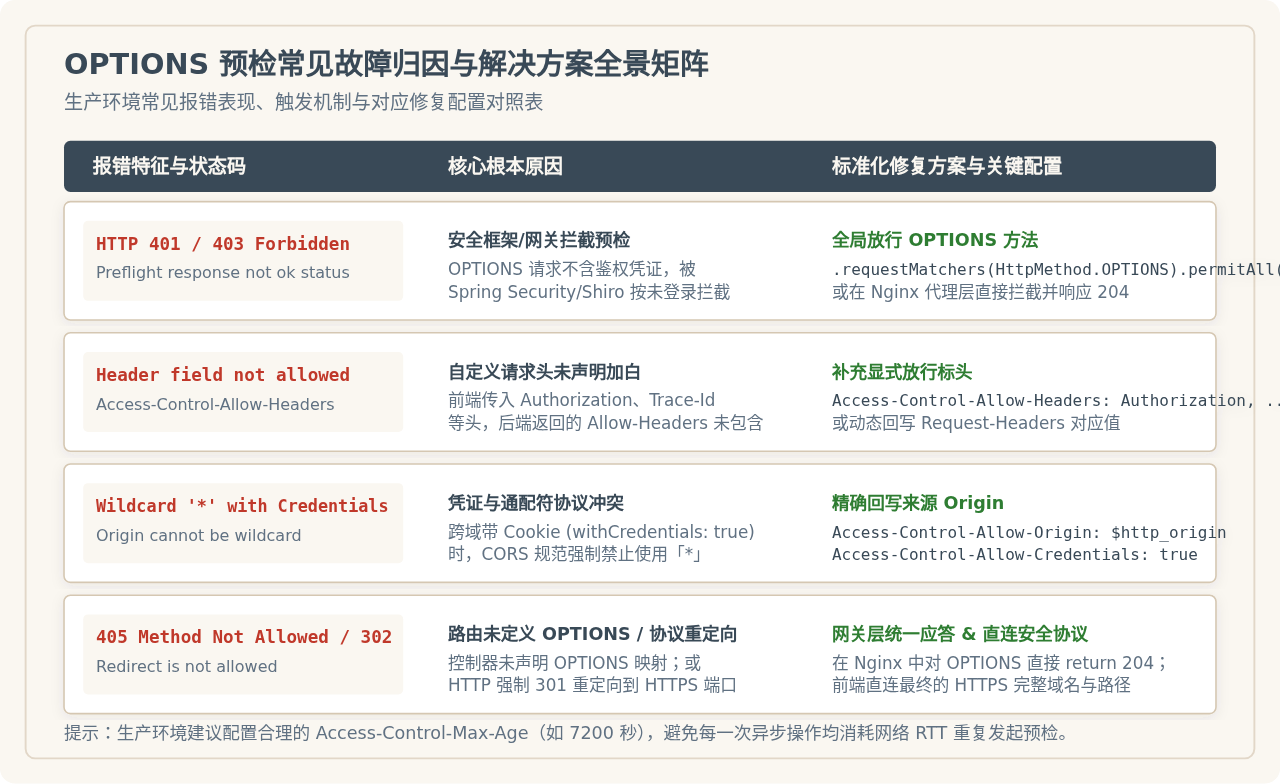
- 若状态码为 401 Unauthorized 或 403 Forbidden:说明网关或后端的身份鉴权模块把预检请求当成未授权请求拦截了。
- 若状态码为 404 Not Found 或 405 Method Not Allowed:说明后端路由或 Web 容器没有注册
OPTIONS请求的处理函数。 - 若状态码为 500 Internal Server Error:说明后端在处理预检请求时抛出了未捕获的内部异常。
- 若状态码为 200 / 204,但依然报错:说明响应头缺少必要的
Access-Control-Allow-*字段。
步骤二:严格交叉比对 Request-Headers 与 Allow-Headers
在 Network 面板中展开该 OPTIONS 请求的 Headers:
查看 Request Headers 中的 Access-Control-Request-Headers。例如客户端声明要发送 authorization, content-type, x-custom-trace。随后对比 Response Headers 中的 Access-Control-Allow-Headers。
traceparent、sentry-trace)或自定义防重放令牌,前端框架自动在拦截器中附加了这些 Header,但后端 Access-Control-Allow-Headers 的白名单未同步补充,导致预检被浏览器拦截。
步骤三:筛查反向代理、API 网关及安全框架拦截
如果状态码是 401 或 403,问题 95% 出在服务端安全框架(例如 Java Spring Security、Apache Shiro、Python Django Middleware、Go Gin JWT 拦截器)或外层 API 网关(如 Kong、Nginx)。
预检请求是由浏览器内核直接发起的探测,它绝不会自动带上业务请求中的 Authorization 令牌或 Session Cookie。如果你的后端把接口安全拦截器配置在 CORS 过滤器之前,或者未对 OPTIONS 请求做显式豁免,拦截器就会判定“该请求未携带登录 Token”,从而直接返回 401/403。此时真实业务请求连被执行的机会都没有。
步骤四:核验凭据配置冲突与重定向异常
如果跨域请求中设置了 withCredentials = true(或 Fetch API 中的 credentials: 'include'),必须检查以下两项硬性指标:
-
通配符冲突:服务端响应头
Access-Control-Allow-Origin绝对不能设置为*。必须动态获取当前请求的Origin并在白名单中校验通过后,原样写回具体域名。 -
重定向破坏:根据规范,预检请求严禁发生 HTTP 重定向(301 / 302 / 307)。如果你的服务器配置了“将所有 HTTP 80 端口自动重定向到 HTTPS 443 端口”,而前端请求的 URL 恰好写成了
http://api.domain.com,浏览器收到 301 重定向后会直接抛出预检失败异常。前端必须直接将请求地址写为最终的 HTTPS 完整 URL。
四、典型失败场景与后端修复配置示例
场景一:Nginx 反向代理层统一接管 OPTIONS 预检(推荐生产方案)
将 CORS 预检逻辑前置到 Nginx 网关层,不仅可以避免预检请求穿透到下游应用服务器增加计算压力,还能彻底避开业务服务中各种繁琐的安全拦截器。
# Nginx 生产环境 CORS 与 OPTIONS 预检配置规范示例
server {
    listen 443 ssl http2;
    server_name api.example.com;

    # 动态匹配合法的跨域来源(防范恶意任意 Origin 注入)
    set $cors_origin "";
    if ($http_origin ~* "^https?://(app\.example\.com|admin\.example\.com)$") {
        set $cors_origin $http_origin;
    }

    location /api/ {
        # 1. 针对预检请求 (OPTIONS) 直接拦截并应答 204
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Allow-Origin' $cors_origin always;
            add_header 'Access-Control-Allow-Methods' 'GET, POST, PUT, DELETE, PATCH, OPTIONS' always;
            add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization,X-Trace-Id' always;
            add_header 'Access-Control-Allow-Credentials' 'true' always;
            add_header 'Access-Control-Max-Age' 86400 always;
            add_header 'Content-Type' 'text/plain; charset=utf-8';
            add_header 'Content-Length' 0;
            return 204;
        }

        # 2. 针对正常业务请求,附带跨域许可标头后转发给上游服务
        proxy_pass http://backend_upstream;
        add_header 'Access-Control-Allow-Origin' $cors_origin always;
        add_header 'Access-Control-Allow-Credentials' 'true' always;
    }
}
场景二:Spring Security 拦截 OPTIONS 导致 401/403 的修复
在 Spring Boot 架构中,最常见的问题是 Spring Security 默认对所有端点实施身份校验,导致无 Token 的预检被拒。必须在过滤器链中优先配置 CorsFilter,并显式放行 HttpMethod.OPTIONS:
@Configuration
@EnableWebSecurity
public class WebSecurityConfig {

    @Bean
    public SecurityFilterChain filterChain(HttpSecurity http) throws Exception {
        http
            // 启用 CORS 并引用预定义的配置源,确保 CorsFilter 处于过滤器链最顶层
            .cors(cors -> cors.configurationSource(corsConfigurationSource()))
            .csrf(csrf -> csrf.disable())
            .authorizeHttpRequests(auth -> auth
                // 关键点:无条件放行所有 HTTP OPTIONS 预检请求
                .requestMatchers(HttpMethod.OPTIONS, "/**").permitAll()
                .anyRequest().authenticated()
            );
        return http.build();
    }

    @Bean
    public CorsConfigurationSource corsConfigurationSource() {
        CorsConfiguration configuration = new CorsConfiguration();
        // 允许的源(切勿在 allowCredentials 为 true 时写 "*")
        configuration.setAllowedOrigins(List.of("https://app.example.com"));
        configuration.setAllowedMethods(List.of("GET", "POST", "PUT", "DELETE", "OPTIONS"));
        configuration.setAllowedHeaders(List.of("Authorization", "Content-Type", "X-Trace-Id"));
        configuration.setAllowCredentials(true);
        configuration.setMaxAge(7200L); // 预检缓存 2 小时

        UrlBasedCorsConfigurationSource source = new UrlBasedCorsConfigurationSource();
        source.registerCorsConfiguration("/**", configuration);
        return source;
    }
}
场景三:Node.js (Express) 中间件对预检请求的标准化处理
const express = require('express');
const app = express();

const ALLOWED_ORIGINS = ['https://app.example.com', 'https://admin.example.com'];

app.use((req, res, next) => {
    const origin = req.headers.origin;
    if (ALLOWED_ORIGINS.includes(origin)) {
        res.setHeader('Access-Control-Allow-Origin', origin);
        res.setHeader('Access-Control-Allow-Credentials', 'true');
    }
    res.setHeader('Access-Control-Allow-Methods', 'GET, POST, PUT, DELETE, OPTIONS');
    res.setHeader('Access-Control-Allow-Headers', 'Content-Type, Authorization, X-Requested-With');
    res.setHeader('Access-Control-Max-Age', '7200');

    // 针对预检请求直接应答 204,跳过后续的业务逻辑与 JWT 认证
    if (req.method === 'OPTIONS') {
        return res.sendStatus(204);
    }
    next();
});
五、预检请求的性能优化与全流程排查总结
虽然 OPTIONS 预检请求保障了分布式网络下的安全性,但它带来的副作用非常明显:让原本一次网络通信变成了两次通信(双倍 RTT)。在移动网络或弱网环境下,预检请求会造成显著的页面白屏和加载卡顿。
为了最大程度平衡安全性与性能,在实际生产架构中应遵循以下优化准则:
-
合理利用
Access-Control-Max-Age缓存预检结果:预检请求成功后,浏览器会根据该响应头将允许结果缓存在本地内存中。只要目标 URL、请求方法和标头保持一致,有效期内发起同类请求浏览器将直接跳过预检。建议设置为7200(2 小时)到86400(24 小时)。注意:Chromium 内核对 Max-Age 设置了最大上限(通常为 7200 秒),设置过大也会被浏览器自动截断为上限值。 -
优先在边缘网关(如 CDN 或 Nginx)完成预检响应:预检请求不需要携带动态业务数据,将其截留在边缘 CDN 节点或 Nginx 代理上直接返回
204 No Content,能大幅降低中心后端服务器的并发负担。 -
评估必要时转为简单请求:对于只读类接口,如果不需要非标准 Header,尽量复用查询参数传递身份标记,使请求保持为
GET简单请求,从而彻底免除预检开销。
OPTIONS 预检,是现代浏览器为了保护历史遗留服务器而建立的强制性安全握手。排查预检失败的核心思路在于两点:一是确保网关或安全中间件未把无凭证的 OPTIONS 错杀为 401/403,二是确保服务端返回的 Access-Control-Allow-* 标头完整覆盖了客户端请求所声明的 Method、Headers 与精确 Origin。遵循本文的四步排查流程,便可迅速定位并根治各类跨域预检故障。
JS日历插件中文本地化配置失败怎么解决
2026-11-18 10:49:09
怎么解决JS获取星期几的时区偏差问题
2026-11-18 09:22:47
Weekly Performance Digest 的日期错误会返回什么退出码?
2026-11-18 00:24:55
last30days-skill v4.3.1 与 v4.3.2 怎样区分安装失败和检索不完整?
2026-11-18 00:22:35
Brave Nightly v1.102.14 会阻止工作区生成内容里的哪些网页请求?
2026-11-17 22:28:33