

防止JS恶意调用OC:WKWebView安全通信策略
在iOS混合开发中,WKWebView提供的通信能力如果缺乏严格校验,极易被恶意JavaScript利用。本文系统阐述防止JS恶意调用Objective-C的纵深防御体系,包含Frame与来源校验、Action静态路由、参数强类型断言、WKContentWorld环境隔离及内存安全生命周期管理。
WKScriptMessageHandler 是 Web 页面与 Objective-C 原生层通信的核心桥梁;然而一旦页面遭遇 XSS 攻击、被嵌入恶意跨源 iframe,或跳转至不受信第三方网页,开放的原生接口便会沦为攻击者读取用户隐私、窃取凭据甚至伪造交易的入口。解决此问题的核心在于建立“来源准入过滤、协议静态白名单、参数强类型断言、运行环境沙箱化以及内存生命周期闭环”五位一体的纵深防御体系,确保原生能力仅在受控条件下被授权代码执行。
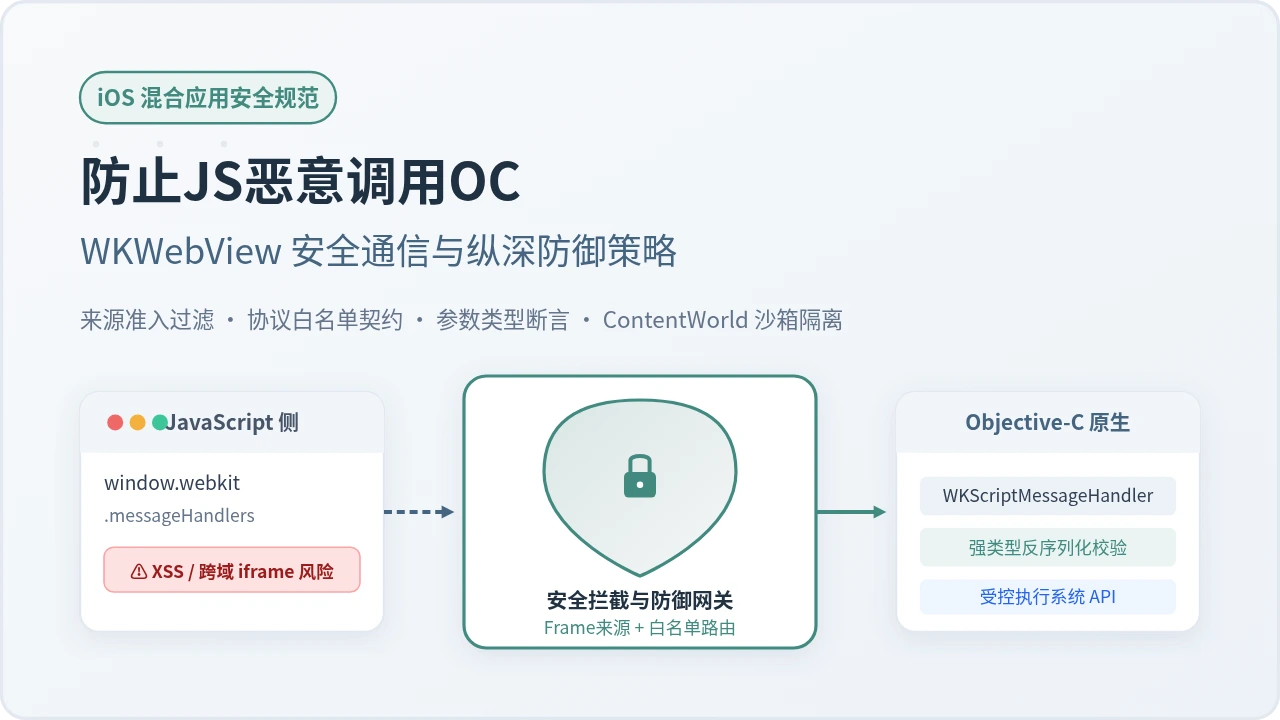
一、通信机制与核心威胁面剖析
在 WKWebView 中,原生端通过 [WKUserContentController addScriptMessageHandler:name:] 注入消息处理器后,前端即可通过 window.webkit.messageHandlers.<name>.postMessage(...) 向 Objective-C 异步发送结构化数据,并在原生的 userContentController:didReceiveScriptMessage: 方法中统一接收。
这种通道本身基于 WebKit IPC 实现,本身具备跨进程稳定性,但若缺乏应用层安全防御,将暴露四类高风险攻击面:
- 来源伪造与跨域 iframe 劫持:页面内嵌套的第三方不受信广告、活动页 iframe 或通过
window.open打开的页面,同样能够访问window.webkit.messageHandlers并向原生端投递消息。若原生只判断顶级窗口或完全不校验来源,将直接被非信任域攻破。 - XSS 脚本横向越权探测:当白名单内的合法业务页面存在 DOM-based XSS 漏洞时,恶意注入的脚本不仅能读取 DOM 数据,更能直接枚举并调用挂载在
window.webkit下的原生接口,调用敏感设备能力(如相机、通讯录、位置、剪贴板)。 - 动态反射与未受限调用:部分开发者为了图方便,直接将前端传来的字符串 action 作为 Selector 名调用
performSelector:或NSInvocation,导致黑客可以利用私有方法名直接调用 Native 任意未导出内部方法,诱发越权或应用直接崩溃。 - 弱类型混淆与反序列化崩溃:Objective-C 接受来自 JS 的
id类型消息载荷,若前端传入非法数据类型(如将期望的 NSDictionary 替换为 NSString 或 NSNull),未经类型断言的强转将引发unrecognized selector sent to instance异常导致闪退。
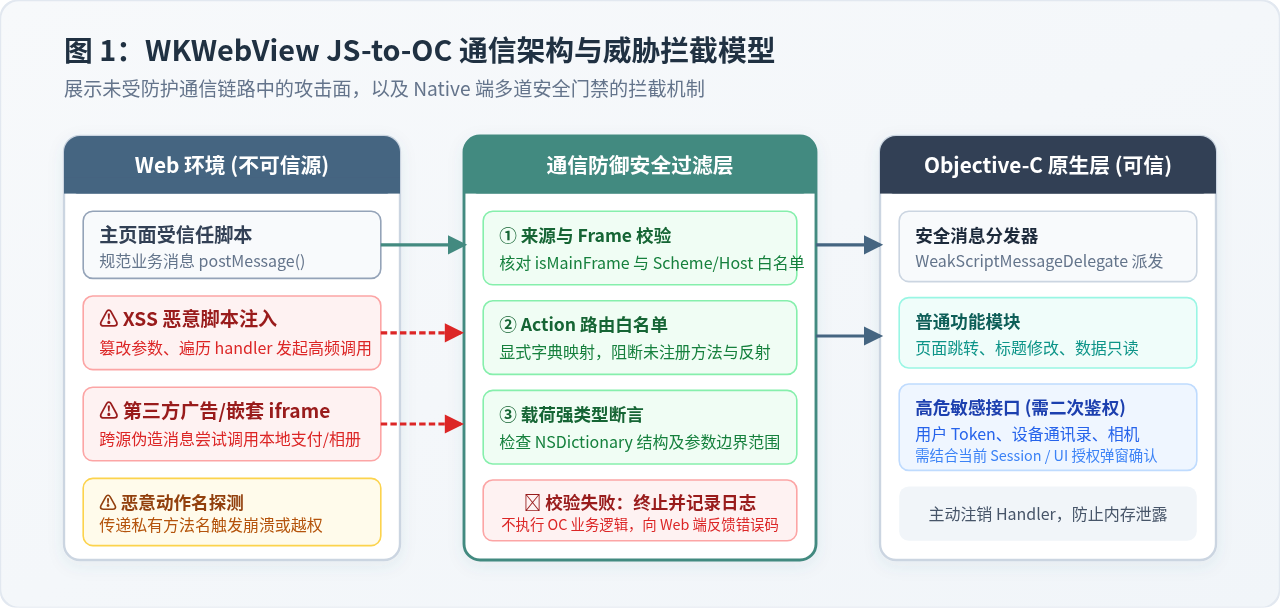
二、第一道防线:来源与 Frame 严格核验
拦截恶意调用的首要原则是“只对信任的主框架提供服务”。在 WKScriptMessage 对象中,官方提供了完整的帧调用上下文信息 message.frameInfo,这是区分合法主页面与恶意子框架的关键依据。
1. 强制校验 isMainFrame
除非业务明确需要特定 iframe 与原生通信,否则应在通信回调的第一行强制拒绝一切非主框架来源。这样能够从根源上阻断网页内嵌入的第三方恶意 iframe 对原生接口的越权利用:
// 检查是否来自主框架
if (!message.frameInfo.isMainFrame) {
    NSLog(@"[Security Alert] 拦截来自非主框架的 JS 调用: %@", message.frameInfo.request.URL);
    return;
}
2. 域名与协议白名单强匹配
校验来源时不能仅依赖 webView.URL(它可能滞后于重定向),而必须读取触发该次 postMessage 的具体请求 URL,即 message.frameInfo.request.URL。
[urlString hasPrefix:@"https://example.com"] 或 [urlString containsString:@"example.com"] 进行模糊判断!攻击者可以通过注册 example.com.evil.com 或 example.com@attacker.com 轻松实施绕过。
安全的做法是解析 URL 对象的 scheme、host 与 port,执行严格的规范化比对:
- (BOOL)isAllowedSecurityOrigin:(NSURL *)originURL {
    if (!originURL || ![originURL.scheme.lowercaseString isEqualToString:@"https"]) {
        return NO; // 生产环境强制必须为 HTTPS 协议
    }

    NSString *host = originURL.host.lowercaseString;
    if (!host) {
        return NO;
    }

    // 受信任域名白名单(精准匹配或受控二级子域)
    NSSet<NSString *> *allowedHosts = [NSSet setWithObjects:
        @"app.mybusiness.com",
        @"h5.mybusiness.com",
        nil
    ];

    if ([allowedHosts containsObject:host]) {
        return YES;
    }

    // 如果支持企业级多子域名,需采用严格正则表达式,防止 evil-mybusiness.com 绕过
    NSString *subdomainPattern = @"^[a-zA-Z0-9-]+\\.\\.com$".stringByReplacingOccurrencesOfString(@"", @"mybusiness");
    NSRegularExpression *regex = [NSRegularExpression regularExpressionWithPattern:@"^[a-zA-Z0-9-]+\\.mybusiness\\.com$"
                                                                           options:0
                                                                             error:nil];
    NSUInteger matches = [regex numberOfMatchesInString:host
                                                options:0
                                                  range:NSMakeRange(0, host.length)];
    return matches > 0;
}
三、第二道防线:消息协议契约与参数强类型断言
在通过来源验证后,绝不能信任前端传输过来的任何参数内容。客户端必须定义标准化、不可篡改的协议报文,并使用显式白名单路由机制,摒弃一切动态反射调用。
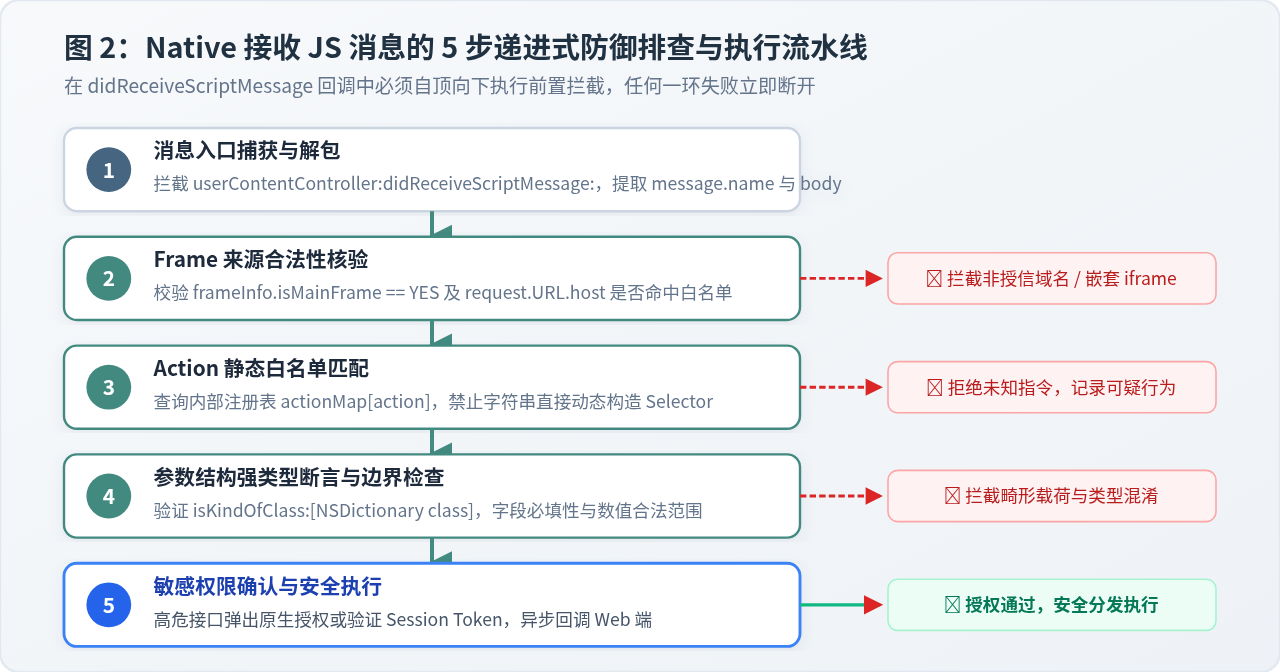
1. 规范通信载荷(Message Schema)
前端发向原生端的格式应统一为只读 JSON 字典,包含指令动作、业务参数与请求序号:
// 前端推荐统一封装结构
window.webkit.messageHandlers.SafeBridge.postMessage({
    action: "getUserProfile",
    params: {
        userId: "10086"
    },
    callbackId: "cb_1710001"
});
2. 静态 Action 路由表映射(杜绝动态反射)
建立静态映射字典,将允许前端调用的指令显式映射到具体的私有方法。任何未在字典中备案的 action 一律拒绝执行:
- (NSDictionary<NSString *, NSString *> *)actionWhitelistMap {
    static NSDictionary *map = nil;
    static dispatch_once_t onceToken;
    dispatch_once(&onceToken, ^{
        map = @{
            @"getUserProfile"  : NSStringFromSelector(@selector(handleGetUserProfile:callbackId:)),
            @"updateTitle"     : NSStringFromSelector(@selector(handleUpdateTitle:callbackId:)),
            @"requestPayment"  : NSStringFromSelector(@selector(handleRequestPayment:callbackId:))
        };
    });
    return map;
}
3. 严密参数校验与类型防混淆
对于字典中的字段,必须验证其实际类类型(isKindOfClass:),防止字符串与整型混淆或 null 注入引起的崩溃:
- (void)dispatchScriptMessage:(WKScriptMessage *)message {
    // 1. 验证 body 是否为 NSDictionary
    if (![message.body isKindOfClass:[NSDictionary class]]) {
        NSLog(@"[Security] 载荷必须为 JSON 字典");
        return;
    }
    NSDictionary *payload = (NSDictionary *)message.body;

    // 2. 校验 action 字段
    NSString *action = payload[@"action"];
    if (![action isKindOfClass:[NSString class]] || action.length == 0) {
        return;
    }

    // 3. 白名单查找
    NSString *selectorName = self.actionWhitelistMap[action];
    if (!selectorName) {
        NSLog(@"[Security] 未授权或不存在的 Action: %@", action);
        return;
    }

    // 4. 校验业务参数
    NSDictionary *params = payload[@"params"];
    if (params && ![params isKindOfClass:[NSDictionary class]]) {
        NSLog(@"[Security] params 字段必须为字典结构");
        return;
    }

    NSString *callbackId = payload[@"callbackId"];
    if (callbackId && ![callbackId isKindOfClass:[NSString class]]) {
        callbackId = nil;
    }

    // 5. 安全调用已知方法
    SEL selector = NSSelectorFromString(selectorName);
    if ([self respondsToSelector:selector]) {
        #pragma clang diagnostic push
        #pragma clang diagnostic ignored "-Warc-performSelector-leaks"
        [self performSelector:selector withObject:params withObject:callbackId];
        #pragma clang diagnostic pop
    }
}
四、第三道防线:现代 WKContentWorld 环境隔离
在传统实现中,Native 注入的 JavaScript 桥接对象(如 window.myBridge)与页面原本的业务脚本、第三方库都在同一个全局 window 命名空间中执行。如果页面发生 XSS 注入,恶意脚本可以直接重写 window.webkit.messageHandlers.SafeBridge.postMessage,或者修改 Object.prototype、JSON.stringify 进行参数拦截与窃听。
从 iOS 14 开始,WebKit 引入了 WKContentWorld 特性,彻底解决了这一底层风险。
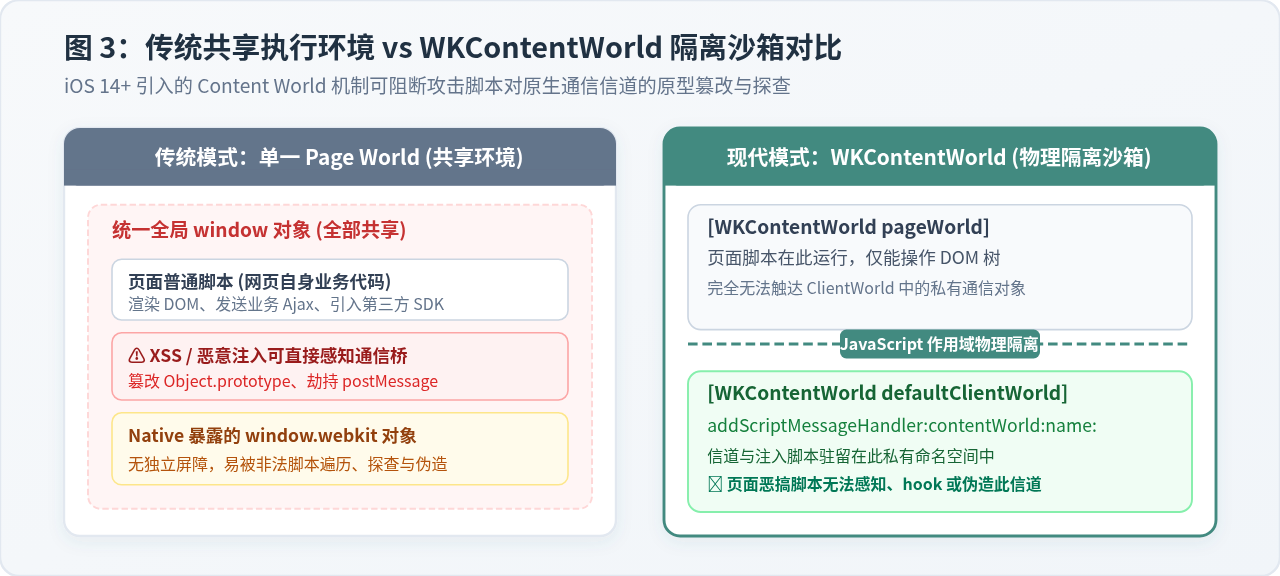
使用 WKContentWorld 进行私有空间隔离
使用带 contentWorld: 参数的现代 API,将安全信道注册到独立沙箱(如 [WKContentWorld defaultClientWorld] 或自定义命名空间)中:
// iOS 14+ 推荐安全注册方式
if (@available(iOS 14.0, *)) {
    WKContentWorld *securityWorld = [WKContentWorld worldWithName:@"SecurityIsolatedBridgeWorld"];

    // 在专用 Content World 中注册 Handler
    [userContentController addScriptMessageHandler:self.weakDelegate
                                      contentWorld:securityWorld
                                              name:@"SafeBridge"];

    // 通过该隔离环境执行初始化通信脚本,网页 DOM 业务脚本无法探查
    NSString *initScript = @"window.__NativeSafeChannel = { ready: true };";
    WKUserScript *userScript = [[WKUserScript alloc] initWithSource:initScript
                                                      injectionTime:WKUserScriptInjectionTimeAtDocumentStart
                                                   forMainFrameOnly:YES
                                                       inContentWorld:securityWorld];
    [userContentController addUserScript:userScript];
} else {
    // 针对 iOS 13 降级处理
    [userContentController addScriptMessageHandler:self.weakDelegate name:@"SafeBridge"];
}addScriptMessageHandlerWithReply:contentWorld:name:,实现原生的异步 Promise 自动应答(通过 replyHandler(response, errorMessage)),替代过去依赖 evaluateJavaScript 拼接 JS 字符串执行回调的脆弱做法,避免由于参数转义不当引入二次 XSS。
五、第四道防线:内存安全与生命周期管理
使用 WKUserContentController 最常见的工程失误是强引用导致的内存泄露。addScriptMessageHandler:name: 会对传入的 handler 强持有,而常规实现中往往直接传入 UIViewController 自身,形成循环引用:
UIViewController -> WKWebView -> WKWebViewConfiguration -> WKUserContentController -> UIViewController。
页面控制器无法释放不仅导致内存上涨,更严重的是使原生通信通道长期驻留后台。当用户已经离开页面时,若后台收到由于未销毁定时器或异步任务触发的 postMessage,极易因野指针或视图状态失联造成 Crash。
1. 引入弱引用代理对象(WeakScriptMessageDelegate)
// WeakScriptMessageDelegate.h
#import <WebKit/WebKit.h>

@interface WeakScriptMessageDelegate : NSObject <WKScriptMessageHandler>
@property (nonatomic, weak) id<WKScriptMessageHandler> scriptDelegate;
- (instancetype)initWithDelegate:(id<WKScriptMessageHandler>)scriptDelegate;
@end

// WeakScriptMessageDelegate.m
#import "WeakScriptMessageDelegate.h"

@implementation WeakScriptMessageDelegate

- (instancetype)initWithDelegate:(id<WKScriptMessageHandler>)scriptDelegate {
    self = [super init];
    if (self) {
        _scriptDelegate = scriptDelegate;
    }
    return self;
}

- (void)userContentController:(WKUserContentController *)userContentController
      didReceiveScriptMessage:(WKScriptMessage *)message {
    if ([self.scriptDelegate respondsToSelector:@selector(userContentController:didReceiveScriptMessage:)]) {
        [self.scriptDelegate userContentController:userContentController didReceiveScriptMessage:message];
    }
}

@end
2. 显式生命周期清理
在宿主 ViewController 即将销毁或在 dealloc 中,必须显式调用 removeScriptMessageHandlerForName: 注销通道:
- (void)dealloc {
    // 移除所有已绑定的通信通道
    [_webView.configuration.userContentController removeScriptMessageHandlerForName:@"SafeBridge"];
    _webView.UIDelegate = nil;
    _webView.navigationDelegate = nil;
}
六、工程落地实战:完整安全防线代码封装
将上述策略整合成一套可开箱即用的高内聚安全调度器 SafeWebViewBridgeDispatcher,统一接管 WKScriptMessageHandler:
// SafeWebViewBridgeDispatcher.m
#import "SafeWebViewBridgeDispatcher.h"

@implementation SafeWebViewBridgeDispatcher

- (void)userContentController:(WKUserContentController *)userContentController
      didReceiveScriptMessage:(WKScriptMessage *)message {
    // 步骤 1:通道名称匹配
    if (![message.name isEqualToString:@"SafeBridge"]) {
        return;
    }

    // 步骤 2:强制主框架核验
    if (!message.frameInfo.isMainFrame) {
        NSLog(@"[Security Guard] 拦截非主框架调用: %@", message.frameInfo.request.URL);
        return;
    }

    // 步骤 3:严格域名与协议比对
    NSURL *requestURL = message.frameInfo.request.URL;
    if (![self isVerifiedOrigin:requestURL]) {
        NSLog(@"[Security Guard] 拦截未授权域名: %@", requestURL.host);
        return;
    }

    // 步骤 4:参数结构强类型断言
    if (![message.body isKindOfClass:[NSDictionary class]]) {
        NSLog(@"[Security Guard] 载荷非合法字典格式");
        return;
    }
    NSDictionary *body = (NSDictionary *)message.body;

    NSString *action = body[@"action"];
    NSDictionary *params = [body[@"params"] isKindOfClass:[NSDictionary class]] ? body[@"params"] : @{};
    NSString *callbackId = [body[@"callbackId"] isKindOfClass:[NSString class]] ? body[@"callbackId"] : @"";

    // 步骤 5:Action 白名单路由分发
    [self routeAction:action params:params callbackId:callbackId];
}

- (BOOL)isVerifiedOrigin:(NSURL *)url {
    if (!url || ![url.scheme.lowercaseString isEqualToString:@"https"]) return NO;
    return [url.host.lowercaseString isEqualToString:@"h5.mybusiness.com"];
}

- (void)routeAction:(NSString *)action params:(NSDictionary *)params callbackId:(NSString *)callbackId {
    if ([action isEqualToString:@"getUserProfile"]) {
        [self handleGetUserProfile:params callbackId:callbackId];
    } else if ([action isEqualToString:@"requestPayment"]) {
        // 高危操作:必须结合应用当前登录态、签名与原生确认弹窗
        [self handleSafePaymentWithParams:params callbackId:callbackId];
    } else {
        NSLog(@"[Security Guard] 拒绝未知 Action 指令: %@", action);
    }
}

- (void)handleSafePaymentWithParams:(NSDictionary *)params callbackId:(NSString *)callbackId {
    // 严格校验支付金额与订单编号
    NSNumber *amount = params[@"amount"];
    NSString *orderId = params[@"orderId"];
    if (![amount isKindOfClass:[NSNumber class]] || amount.doubleValue <= 0 ||
        ![orderId isKindOfClass:[NSString class]] || orderId.length == 0) {
        NSLog(@"[Security Guard] 支付参数非法");
        return;
    }

    // 调起原生 UIAlertController 进行二次生物识别或密码确认,禁止后台静默执行
    NSLog(@"[Security Guard] 唤起安全原生收银台二次确认");
}

@end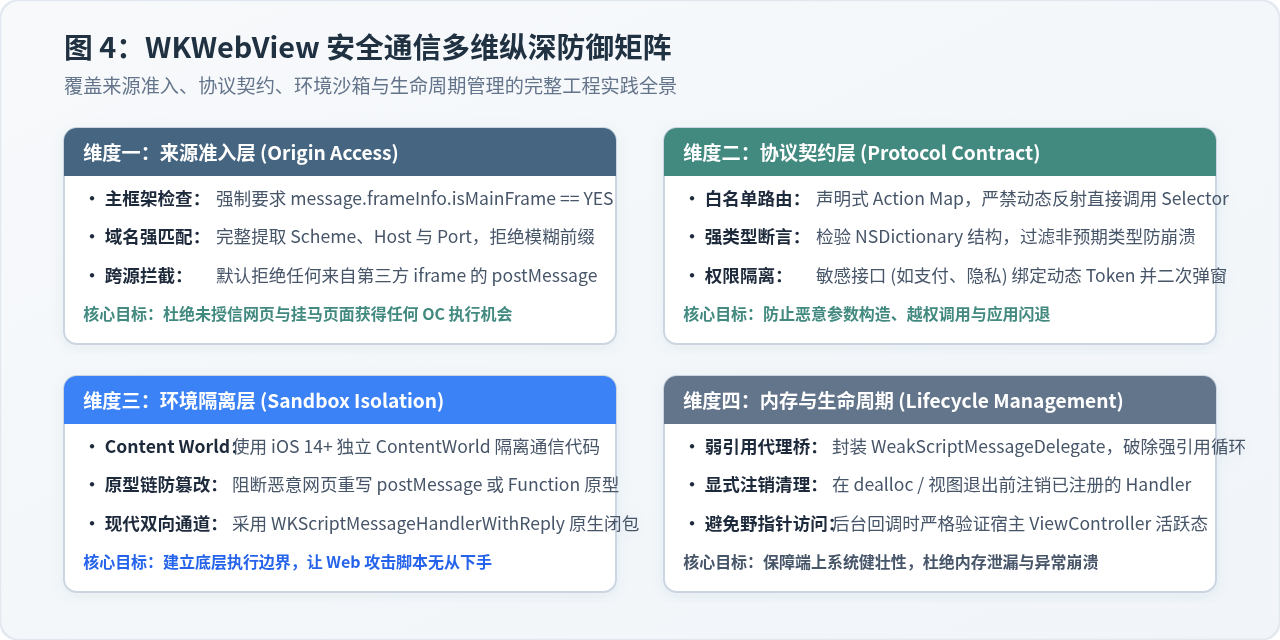
七、安全通信自查清单与最佳实践
为方便团队在代码审查(Code Review)中快速排查隐患,下表归纳了 WKWebView 与 JS 通信的关键核查项与对应的判定标准:
| 防御维度 | 安全标准与要求 | 常见漏洞与错误做法 |
|---|---|---|
| Frame 来源 | 必须核验 message.frameInfo.isMainFrame == YES |
直接放行所有来源,导致恶意 iframe 可以跨域调用原生能力 |
| 域名白名单 | 强制 https,提取 URL.host 进行精确或严格正则校验 |
使用 containsString:、hasPrefix: 模糊匹配,遭伪造域名绕过 |
| Action 路由 | 严格使用静态字典白名单做映射分发 | 通过 NSSelectorFromString(action) 动态反射未登记方法 |
| 参数断言 | 每个字段均执行 isKindOfClass: 校验与边界值过滤 |
直接类型强转,由于类型不符引发应用 unrecognized selector 崩溃 |
| 高危敏感能力 | 通讯录、剪贴板、支付等设立二次弹窗授权与 Token 防重放 | 给前端暴露静默执行敏感系统能力的原生接口 |
| 环境隔离 | iOS 14+ 优先使用 WKContentWorld 隔离通信沙箱 |
将信道暴露在全局 window,遭恶意 XSS 篡改原型链或 Hook |
| 内存管理 | 使用 WeakScriptMessageDelegate 并在退出时主动注销 |
直接传 self 造成循环引用,导致控制器泄露及后台野调用 |
通过在来源准入、协议契约、环境沙箱以及内存管理各层落实以上措施,即可彻底切断恶意 JavaScript 脚本针对 Objective-C 层的攻击链路,构建起既具备高效通信能力又满足金融与企业级安全标准的 iOS 混合开发底座。
React/Vue中怎么不可变地追加JS数组元素
2026-11-18 08:31:38
怎么利用AST抽象语法树还原混淆的JavaScript代码
2026-11-17 22:53:15
JS混淆后代码报错或体积过大怎么解决?
2026-11-17 19:37:37
爬虫实战:Python调用JS还原前端加密参数
2026-11-17 19:11:40
JS切换图片时怎么避免闪烁和加载延迟
2026-11-17 19:11:30







