JS跳转代码不生效怎么办?常见失效原因与排查方法
针对JavaScript跳转代码在执行时不生效、页面无反应或刷新停留在原页的问题,深入剖析常见失效原因,并提供系统的四步排查流程与标准修复代码。
window.location.href 或 location.assign() 触发页面导航本是一项基础操作,但时常会出现点击后页面毫无反应、原页面意外刷新、或控制台直接报错的情况。排查此类问题的核心解决路径是:先看控制台是否发生前置脚本报错中断,再检查按钮是否处于表单中并触发了原生提交冲突,随后观察网络请求是否被浏览器取消,最后核对运行环境的沙箱策略与路由守卫规则。
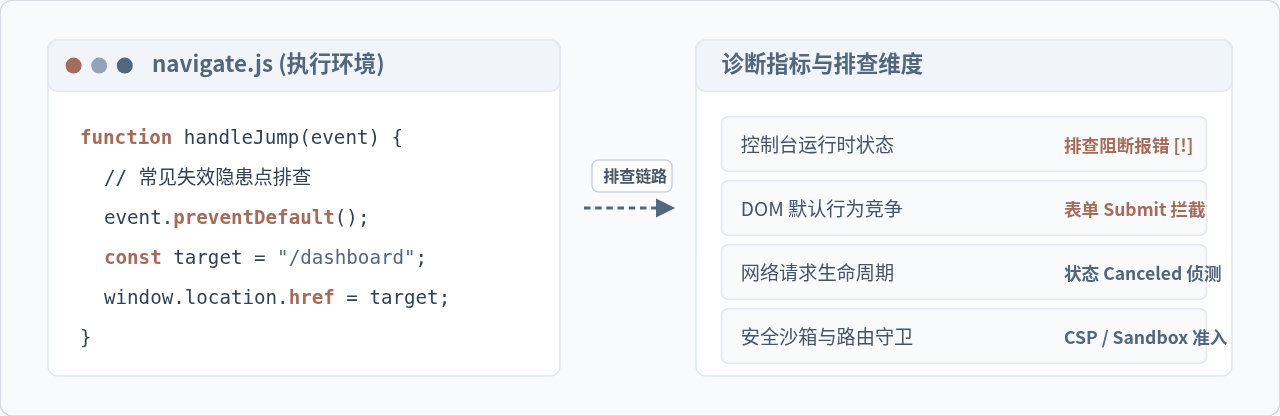
一、排查步骤:由表及里的四步定位法
当页面跳转代码没有按预期执行时,盲目修改代码往往效率低下。应当借助现代浏览器的开发者工具(DevTools),按照“控制台报错 -> 执行断点 -> 网络状态 -> 环境规则”的标准流程快速定位根因。
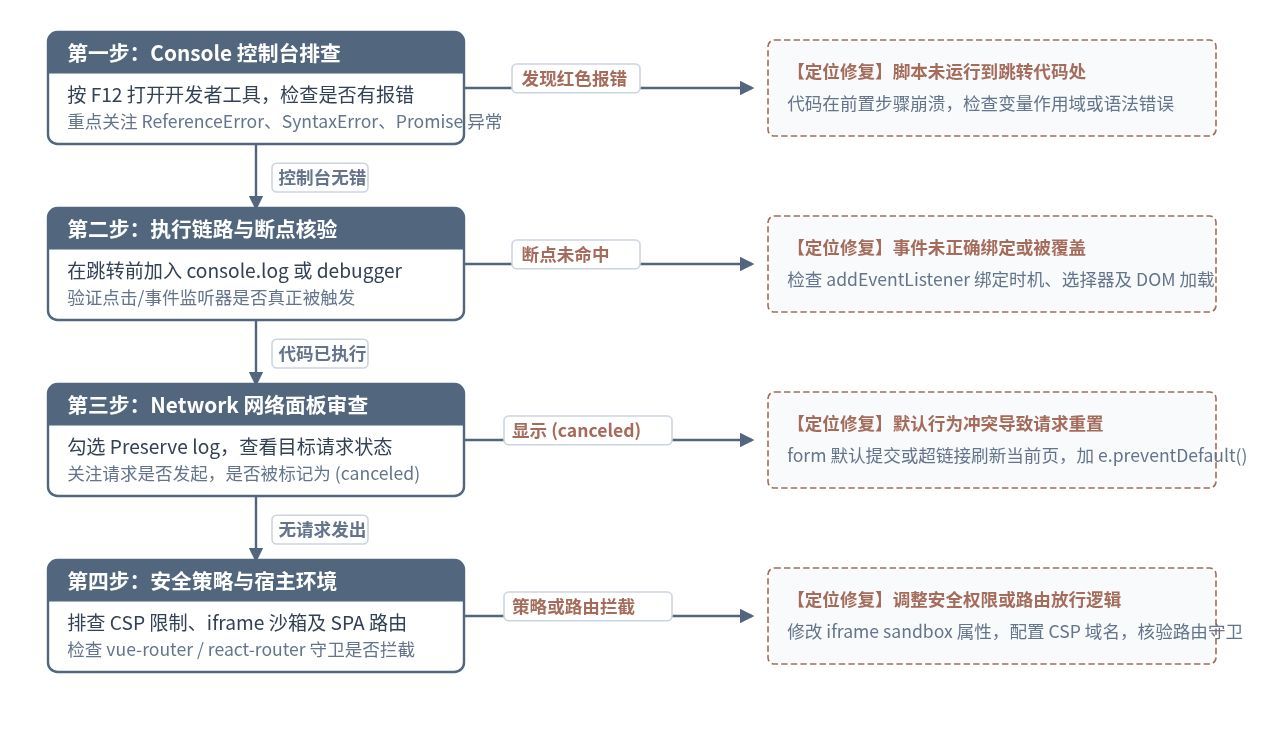
排查的具体操作次序如下:
-
第一步:检查 Console(控制台)面板
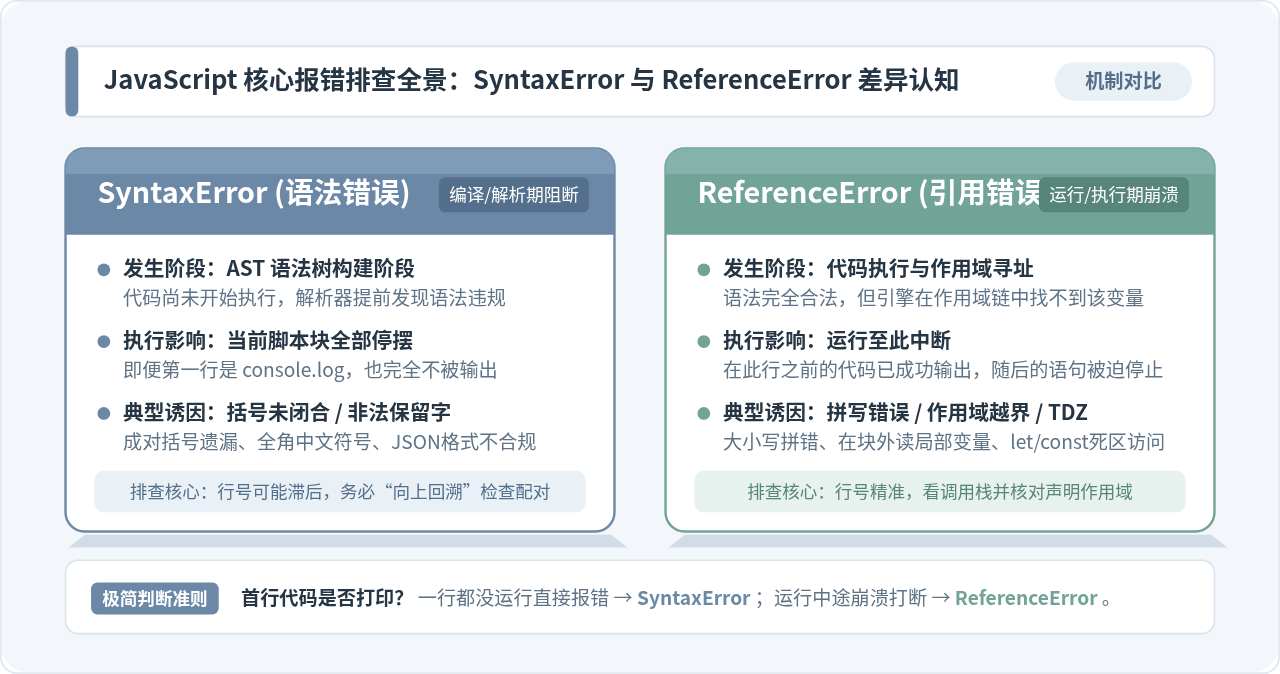
按下键盘上的F12或Ctrl+Shift+I(Mac 为Cmd+Option+I),切换至Console标签。观察是否有红色的错误日志。如果控制台出现诸如Uncaught TypeError: Cannot read properties of undefined、Uncaught ReferenceError等报错,说明在跳转指令执行之前,前置的脚本已经发生异常并退出了当前调用栈,跳转语句根本没有被执行到。 -
第二步:验证跳转代码是否真正进入执行
在跳转代码紧挨着的上方增加console.log("准备跳转目标:", url);或者直接插入debugger;语句。重新触发点击操作。如果控制台没有打印信息或没有停在断点处,说明事件监听器未成功绑定、选择器写错、或者由于 DOM 结构重新渲染导致绑定的回调函数丢失。 -
第三步:在 Network(网络)面板中核查请求生命周期
切换到Network面板,务必勾选顶部的 Preserve log(保留日志) 选项。再次触发跳转,观察是否有对应目标页面的文档请求发出。如果出现红色条目且 Status 显示为(canceled),通常意味着跳转请求已经被浏览器触发,但由于当前页面同时触发了表单提交或强制重载,导致前一个导航动作被浏览器主干进程强行切断。 -
第四步:检查安全控制策略与上下文环境
如果控制台出现类似Refused to frame...或violates the following Content Security Policy directive的提示,则表明受限于当前页面的安全头配置(CSP)、嵌套 iframe 的sandbox限制,或是移动端内嵌 WebView 对特定 URL scheme 进行了拦截。
二、常见原因一:表单默认事件冲突与页面重载竞争
这是日常开发中最常见、也是最容易被忽视的失效场景。如果你的跳转按钮被包裹在 <form> 标签内,即使没有给按钮指定 type="submit",根据 HTML 规范,<button> 元素的默认 type 依然是 submit。
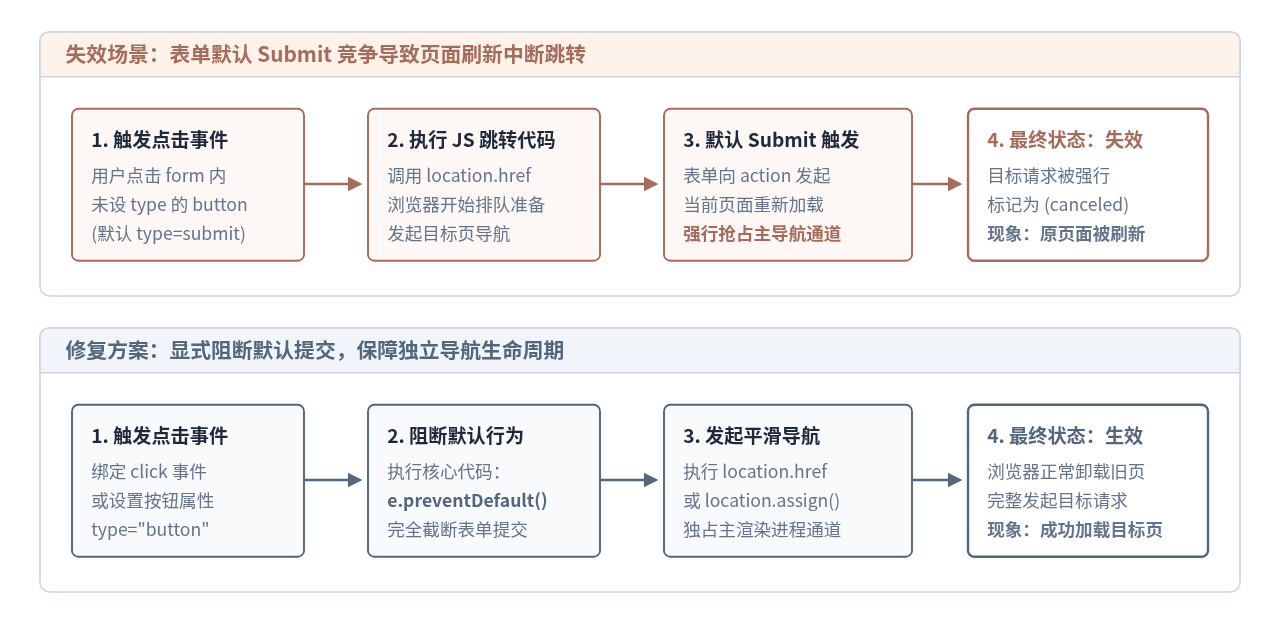
当用户点击此按钮时,浏览器会同时触发两个行为:一是执行你绑定的 JavaScript 点击事件;二是触发 <form> 的原生提交动作。原生表单提交会向当前页或 action 地址发起一次同步页面重载。此时,由于浏览器主导航通道被表单刷新占据,刚刚由 window.location.href 创建的跳转任务会被直接取消(在 Network 中体现为 Status: (canceled)),最终现象表现为页面只是闪烁刷新了一下,URL 末尾可能还会多出一个问号 ?,而并未跳转到目标页面。
修复方案与示例代码
针对该问题,主要有两种标准的修复手段:
// 方案 A:在事件处理函数中显式阻断默认行为(推荐)
document.getElementById("jumpBtn").addEventListener("click", function(event) {
  // 1. 彻底阻止表单默认提交或 <a> 链接的默认锚点跳转
  event.preventDefault();

  const targetUrl = "/user/profile.html";
  window.location.href = targetUrl;
});

// 方案 B:在 HTML 结构中显式指定按钮类型为普通按钮
<!-- 确保设置 type="button",阻止其作为 submit 触发 -->
<button type="button" onclick="handleNavigate()">前往主页</button><a href="#" onclick="doJump()"> 进行跳转,未加阻止的 # 会导致页面滚动至顶部或刷新 URL 哈希值,同样可能阻碍正常的异步重定向。请在回调中加入 event.preventDefault() 或将 href 明确设置为 javascript:void(0);。
三、常见原因二:前置代码抛出异常与异步执行流中断
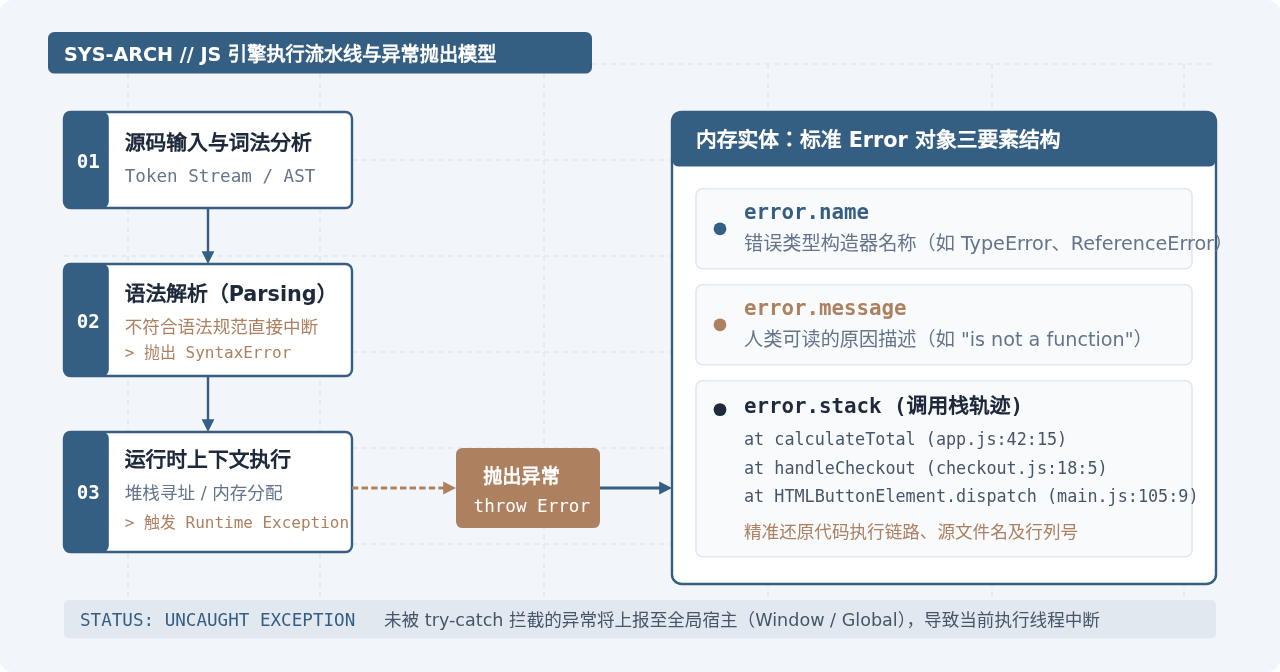
在很多实际业务场景中,跳转操作往往发生在组装参数、本地存储读写、或发起异步请求之后。很多开发者发现点击没反应,误以为是 location.href 失效,实际上执行流根本没有到达该行代码。
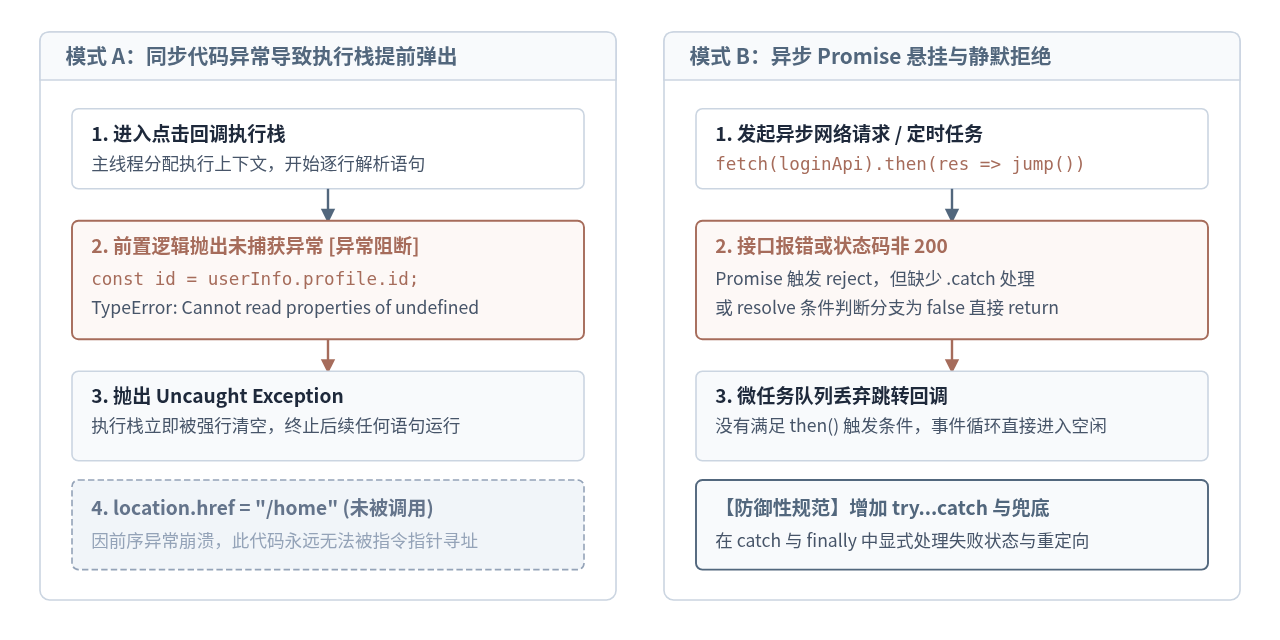
主要涉及两种执行阻断模式:
-
同步报错阻断调用栈:在调用
location.href之前,代码试图读取一个未定义对象的深层属性(例如JSON.parse(invalidStr)或user.details.token)。一旦抛出未捕获的运行时异常,整个事件回调的执行栈会被瞬间清空,导致后续代码直接被跳过。 -
异步 Promise 链路中断:如果跳转逻辑写在
fetch()或axios的then()回调中,一旦后端接口返回了 4xx/5xx 错误导致 Promise 进入 reject 状态,或者内部逻辑存在未能 resolve 的条件分支,跳转逻辑就永远不会被放入微任务队列中执行。
修复方案与示例代码
在编写跳转业务逻辑时,应始终采用防御性编程范式,合理使用 try...catch 对潜在风险点进行包裹,并确保异步链路具备完整的状态兜底:
async function submitAndRedirect() {
  try {
    // 执行前置校验或数据提取
    const rawToken = localStorage.getItem("auth_info");
    const token = rawToken ? JSON.parse(rawToken).token : "";

    // 异步网络请求
    const response = await fetch("/api/check-status", {
      headers: { "Authorization": token }
    });

    if (!response.ok) {
      throw new Error("服务响应异常: " + response.status);
    }

    // 确认业务无误后执行跳转
    window.location.assign("/workspace/dashboard");
  } catch (error) {
    // 捕获异常,防止脚本完全静默挂起
    console.error("前置检查失败,执行降级跳转或告警:", error);
    // 即使出错也根据业务需求进行兜底重定向或向用户展示友好提示
    alert("登录状态已过期,将返回登录页");
    window.location.href = "/login.html";
  }
}
四、常见原因三:安全策略限制与运行沙箱隔离
随着现代浏览器安全机制的不断完善,页面的导航权限受到越来越严格的约束。即使代码没有任何逻辑错误,也可能因为环境权限策略被静默拦截。
1. 内容安全策略(Content Security Policy, CSP)
当服务端响应头中包含 Content-Security-Policy 或 HTML 中配置了 <meta http-equiv="Content-Security-Policy"> 时,浏览器会严格限制页面能发起的连接和目标地址。如果目标跳转域名未列在 default-src 或 form-action 策略列表中,浏览器会直接阻止页面加载该地址,并在控制台输出违规提示。
2. iframe 标签的 sandbox 属性封禁
如果代码运行在一个被嵌于第三方页面的 <iframe> 中,外层宿主页面若指定了 sandbox 属性,且未包含 allow-top-navigation 或 allow-top-navigation-by-user-activation,那么子页面使用 window.top.location.href = url 改变顶层页面地址的动作会被彻底拦截。
<!-- 宿主页面中必须赋予相应的导航权限 -->
<iframe src="subpage.html" sandbox="allow-scripts allow-same-origin allow-top-navigation"></iframe>
五、常见原因四:单页应用(SPA)路由拦截与路径格式错误
在基于 Vue、React 等现代前端框架构建的项目中,页面的跳转由客户端路由(Client-side Router)驱动,机制与传统浏览器地址跳转存在本质区别。
-
全局路由守卫拦截:以 Vue Router 为例,如果在
router.beforeEach中存在未满足的鉴权条件,并且守卫逻辑直接返回了false或未正确调用next(),导航操作会被直接中止。更严重的情况是重定向目标同样命中了守卫,导致触发死循环。 -
相对路径解析偏差:在拼接
location.href时,如果省略了开头的正斜杠/(例如写成location.href = "details"),浏览器会基于当前目录层级进行相对拼接。当前页面为/article/category/时,跳转地址会变为/article/category/details,一旦服务端未配置对应路由重定向,便会呈现 404 页面或假死状态。
六、常见失效原因与应对策略速查矩阵
为了便于在日常排查中迅速建立关联,下表汇总了本文所述的关键失效场景、核心特征及对应的标准解决思路:
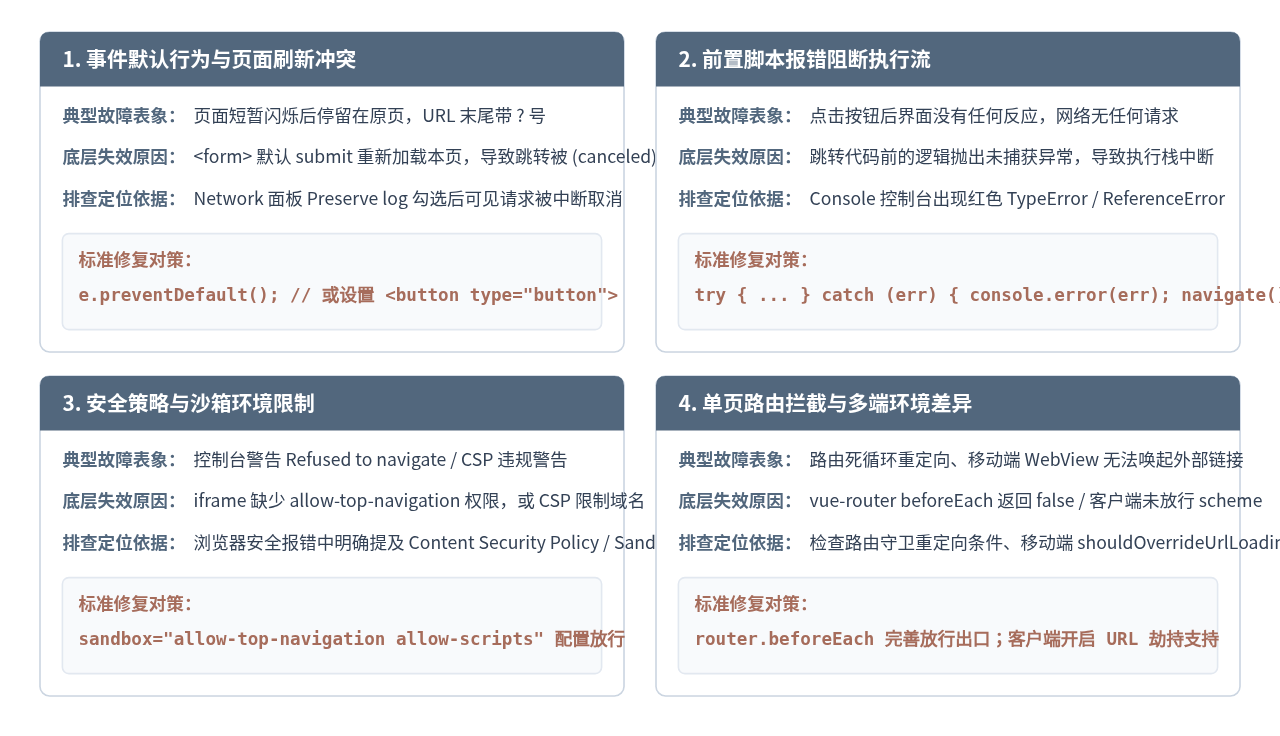
| 失效类型 | 主要表现特征 | 核心排查定位方法 | 标准修复对策 |
|---|---|---|---|
| 表单/超链接冲突 | 页面闪烁后仍停在原页,URL 出现多余参数或 # 符号 | Network 勾选 Preserve log,查看请求是否显示 (canceled) | 在事件中执行 e.preventDefault(),或改用 <button type="button"> |
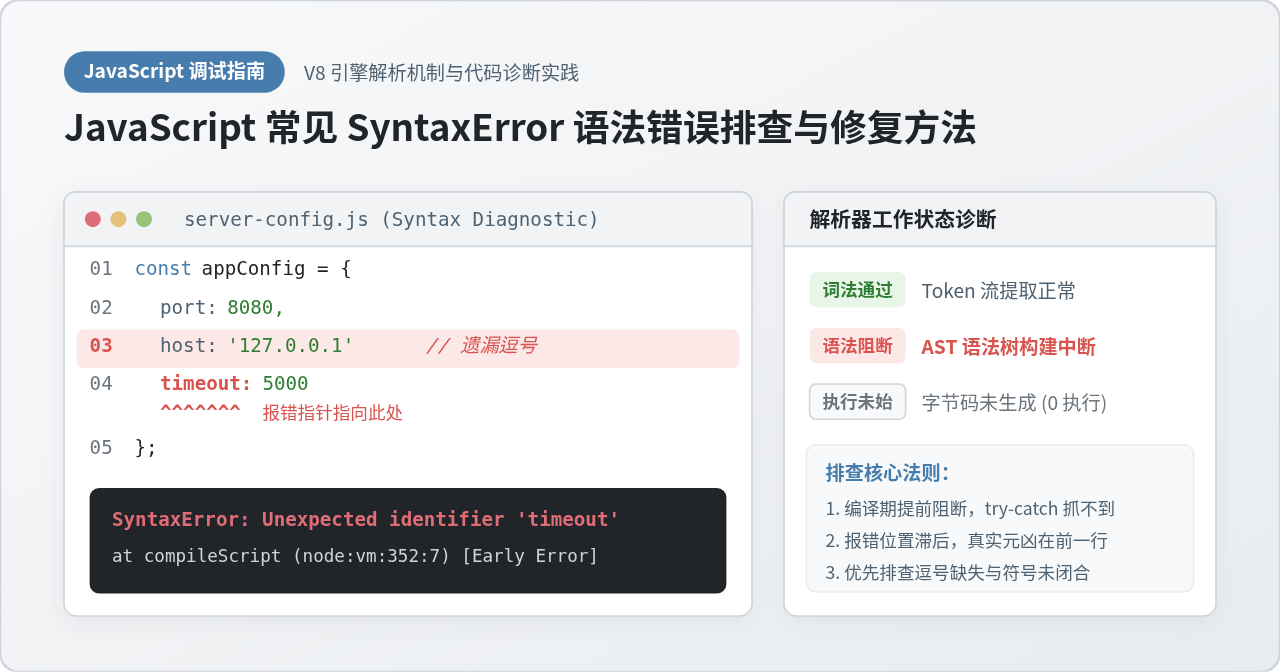
| 前置语法/逻辑报错 | 点击后界面完全静止,网络面板无任何新增条目 | 打开 Console 面板查看是否存在红色的未捕获异常 | 排查报错代码行,对异步或关键变量使用 try...catch 进行防御包裹 |
| 安全沙箱/CSP 限制 | 控制台明确报出 Refused to navigate 或 CSP 违规警告 | 检查响应头 CSP 配置,检查 iframe 是否缺失沙箱放行标记 | 配置 CSP 允许目标域名,为 iframe 添加 allow-top-navigation |
| SPA 路由守卫拦截 | 地址栏 URL 短暂变化后被重置,或控制台抛出 NavigationDuplicated | 在 beforeEach 路由守卫中加入输出,检查放行路径与 token 逻辑 |
核验路由鉴权白名单分支,确保守卫始终具备正确的出口,避免死循环重定向 |
综上所述,当 JavaScript 跳转代码未能按预期执行时,不应仅停留在反复核对目标 URL 字符串上。依据开发者工具提供的控制台报错、网络状态标记,以及当前代码所处的 DOM 与安全上下文,按照自上而下的诊断流程逐项排查,通常能够在几分钟内准确定位根因并彻底解决问题。
JS游戏主循环与数据轮询中类无限循环的正确实现模式
2026-11-17 20:54:51
怎么使用dayjs或date-fns简化JS时间加减操作
2026-11-17 19:11:48
怎么使用D3.js绘制动态可交互的思维导图
2026-11-17 17:03:36
JS使用setInterval实现简单秒数递减倒计时
2026-11-17 16:33:13
JavaScript定义JSON时的常见语法陷阱:尾逗号与引号
2026-11-17 13:28:13