

JS数组取值越界或为undefined时的安全处理技巧
深入解析JavaScript中数组取值越界与undefined的本质成因,系统讲解可选链操作符(?.)、空值合并(??)、Array.prototype.at()、解构默认值等实用安全取值技巧与最佳防御实践。
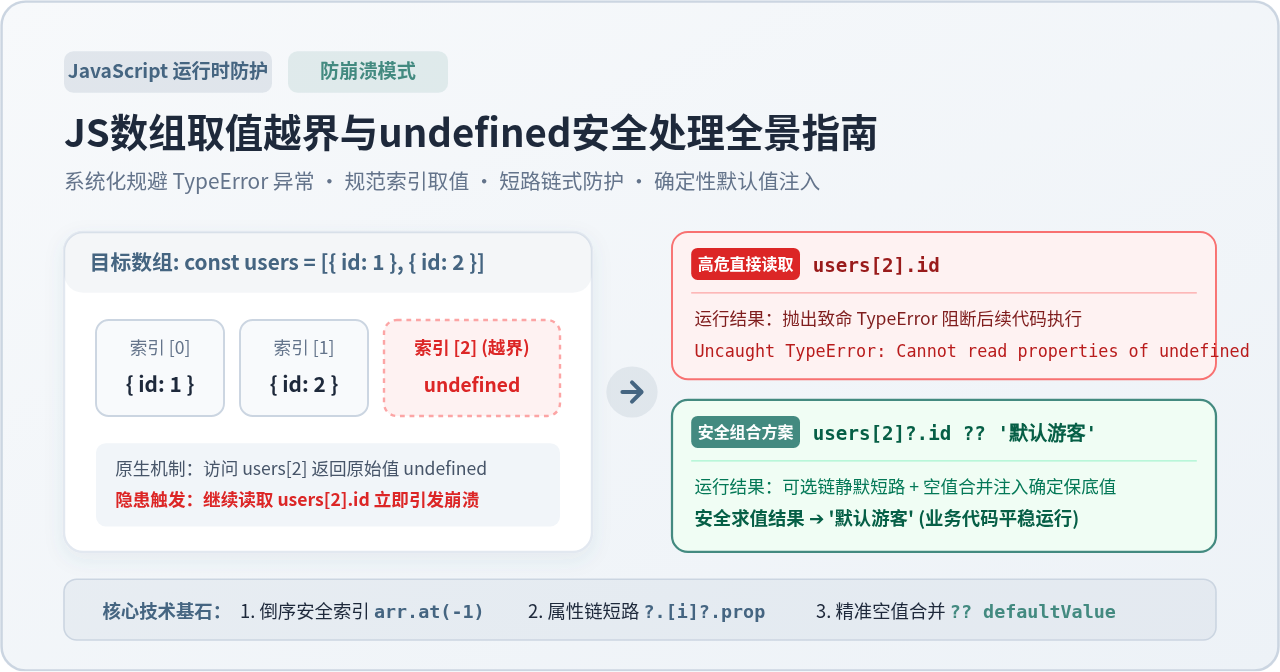
undefined;真正的程序崩溃通常发生在该值被当下级对象继续访问属性或调用方法时(如 arr[i].prop 触发 TypeError: Cannot read properties of undefined)。安全处理的核心策略是:用 Array.prototype.at() 规整正负索引访问,用可选链操作符 ?. 阻断深层级联报错,用空值合并操作符 ?? 注入确定性默认值,并在需要严格区分“空槽”与“存储了 undefined”时借助 Object.hasOwn() 进行存在性校验。
一、越界与 undefined 的底层机制与崩溃链
理解 JavaScript 数组的安全取值,首先要明白数组在 V8 等现代 JS 引擎中的物理本质。JavaScript 中的数组并非一段连续分配的单一类型内存块,而是以数值字符串作为键(如 "0"、"1")的特殊对象,同时附带自增维护的 length 属性。
当执行 arr[10] 而数组实际只有 3 个元素时,引擎会在该数组对象自身的哈希表和原型链(Array.prototype、Object.prototype)中查找键名为 "10" 的属性。查找失败后,根据 ECMAScript 规范,该表达式静默求值为 undefined。这一步完全合法,不会引发任何运行时报错。
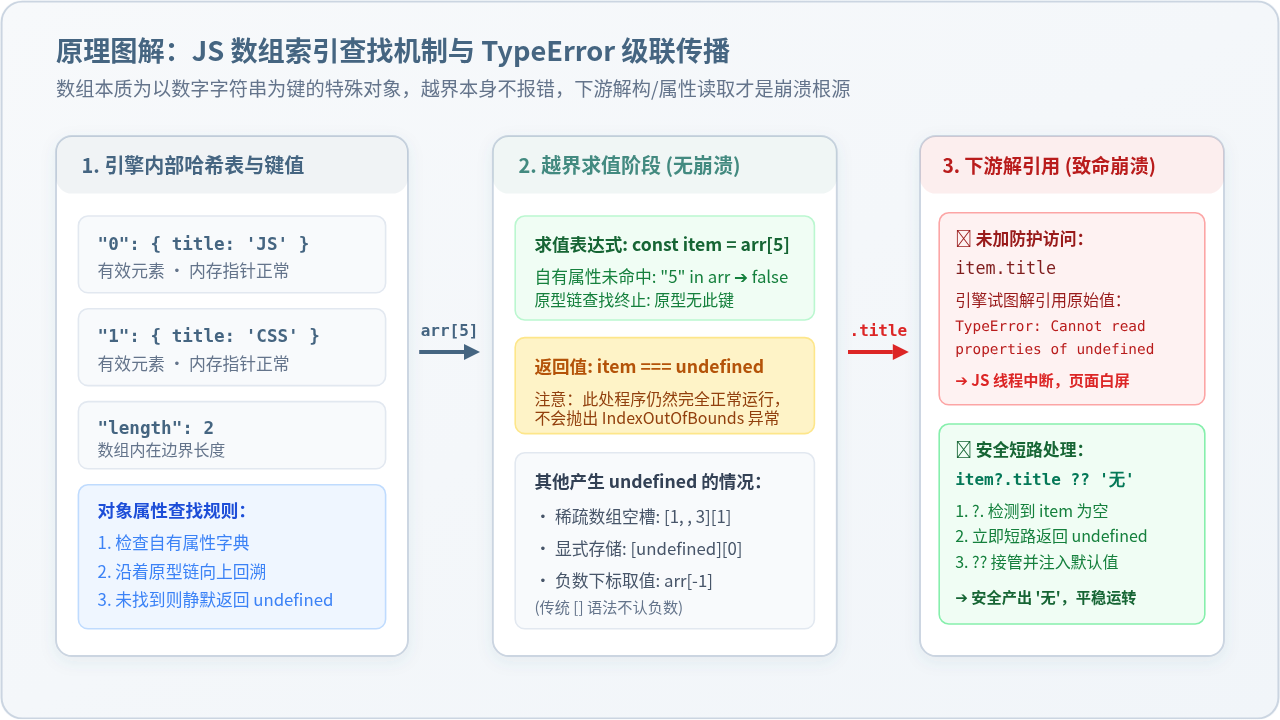
真正的生产事故往往发生在取值之后的“解引用”操作。如下代码直观展现了从隐式返回 undefined 到程序彻底崩溃的级联过程:
// 模拟用户列表数组
const userList = [
  { id: 101, profile: { name: 'Alice', role: 'admin' } },
  { id: 102, profile: { name: 'Bob', role: 'editor' } }
];

// 场景 1:单纯下标越界访问(安全静默,返回 undefined)
const missingUser = userList[5];
console.log(missingUser);

// 场景 2:直接解引用越界结果的内部属性(致命崩溃!)
console.log(userList[5].profile.name);// 场景 1 输出:undefined
// 场景 2 抛错:Uncaught TypeError: Cannot read properties of undefined (reading 'profile')
另外需要注意,数组中的 undefined 存在两种完全不同的语义来源:
- 真正越界或稀疏空槽(Holes):例如
new Array(3)[0]或下标超出范围,该索引在对象字典中根本不存在。 - 显式赋值的 undefined:例如
const arr = [undefined],索引0物理存在于对象中,其值恰好是undefined。
二、正负索引的现代化规范访问:Array.prototype.at()
在传统 JavaScript 代码中,若要访问数组倒数第一个或倒数第二个元素,开发者通常使用 arr[arr.length - 1]。这种写法不仅冗长,而且必须重复书写数组变量名两次,当数组表达式较长时极易书写错误。
现代 ECMAScript 引入了 Array.prototype.at(index) 方法。该方法统一支持正数和负数索引,负数索引会自动转换为从数组末尾向前偏移:
const scores = [88, 92, 79, 95];

// 传统写法:获取末尾元素与倒数第二项
const lastOld = scores[scores.length - 1]; // 95
const prevOld = scores[scores.length - 2]; // 79

// 现代标准写法:使用 at() 负数索引
const lastNew = scores.at(-1);             // 95
const prevNew = scores.at(-2);             // 79

// 越界场景:无论是正向还是负向越界,at() 均一致返回 undefined
const outPositive = scores.at(10);          // undefined
const outNegative = scores.at(-10); // undefinedlastNew: 95 | prevNew: 79 | outPositive: undefined | outNegative: undefined
Array.prototype.at() 解决了负数索引书写繁琐的问题,但它在越界时与方括号语法一样返回 undefined。因此,如果后续需要继续读取元素属性,仍然需要配合可选链使用。
三、深层属性访问的救星:可选链操作符(?.)
面对嵌套对象数组或多维矩阵,可选链操作符(Optional Chaining ?.)是阻断 TypeError 崩溃最直接、最高效的原生语法。可选链的核心特性是短路求值(Short-circuiting):一旦链条中某个节点计算为 null 或 undefined,整条表达式立即停止向后求值,并直接返回 undefined。
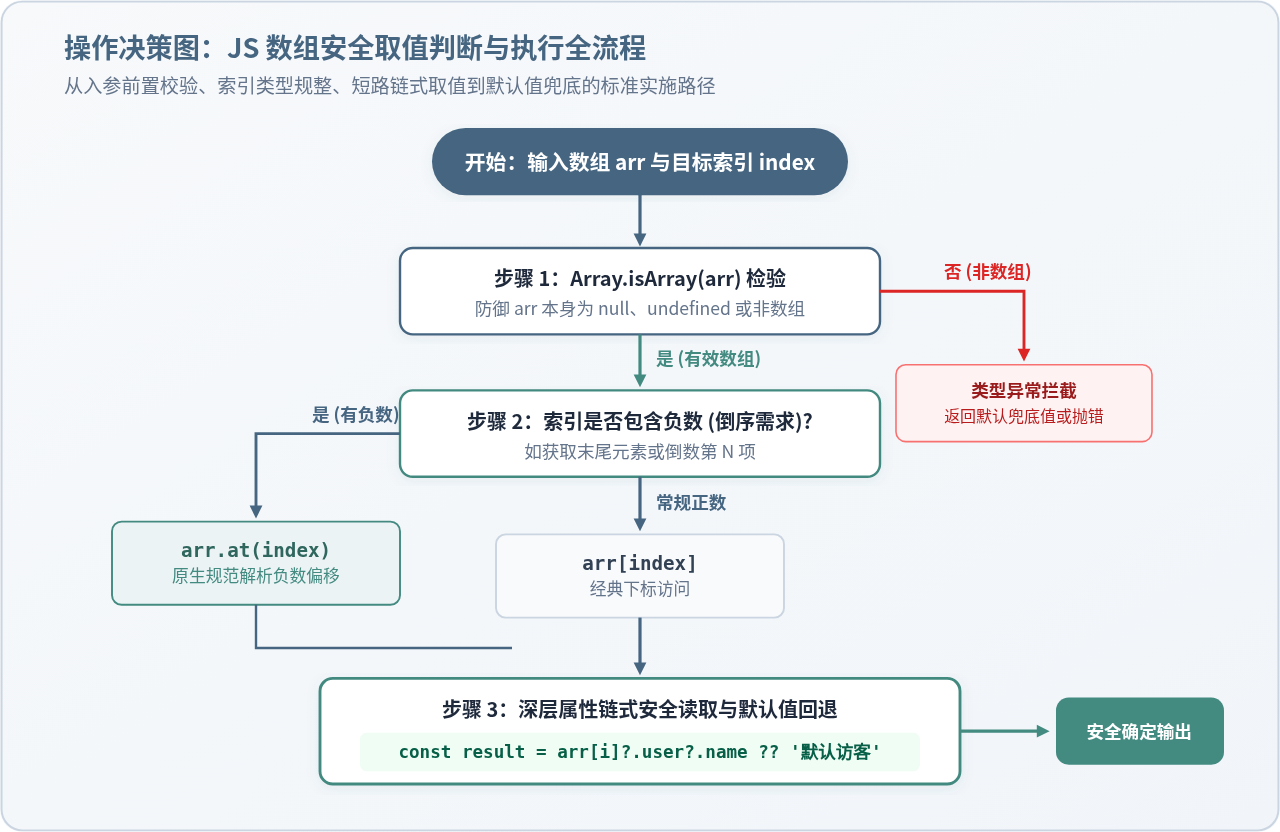
在数组场景中,可选链主要有以下四种实用形态:
1. 动态索引与元素安全取值:arr?.[index]
当数组变量本身可能为 null、undefined(例如接口数据尚未返回)或者需要按动态变量索引取值时,使用 ?.[index] 语法:
let responseList = null; // 假设接口尚未返回

// 危险做法:Uncaught TypeError: Cannot read properties of null
// const item = responseList[0];

// 安全做法:返回 undefined,绝不报错
const safeItem = responseList?.[0];
console.log(safeItem);safeItem: undefined
2. 越界元素属性级联读取:arr[index]?.property
即使 arr[index] 越界返回了 undefined,紧随其后的 ?.property 会立刻短路,从而安全化解访问报错:
const members = [
  { uid: 1, info: { nickname: 'Developer' } }
];

// 索引 3 越界,短路返回 undefined,不触发 TypeError
const nickname = members[3]?.info?.nickname;
console.log(nickname);nickname: undefined
3. 多维数组矩阵安全寻址:matrix?.[row]?.[col]
在二维表格或棋盘数据中,访问不存在的行会导致后续列取值报空指针异常,通过层层可选链可以完全免疫边界问题:
const grid = [
  [1, 2, 3],
  [4, 5, 6]
];

// 访问越界行 5,安全短路,不会报 Cannot read properties of undefined (reading '2')
const cellValue = grid?.[5]?.[2];
console.log(cellValue);cellValue: undefined
4. 数组元素方法安全调用:arr[index]?.handler?.()
若数组存放的是事件回调或策略函数,当元素未注册或越界时,安全调用可以避免 is not a function 错误:
const hooks = [
  () => console.log('执行钩子 0')
];

// 尝试调用索引 1 的钩子函数
hooks[1]?.(); // 静默跳过,无异常
四、确定性数据保底:空值合并(??)与解构默认值
可选链成功阻止了崩溃,但最终输出的结果是 undefined。在许多业务界面(如展示用户名、显示商品价格或初始化图表)中,程序需要一个具体且合法的默认值。
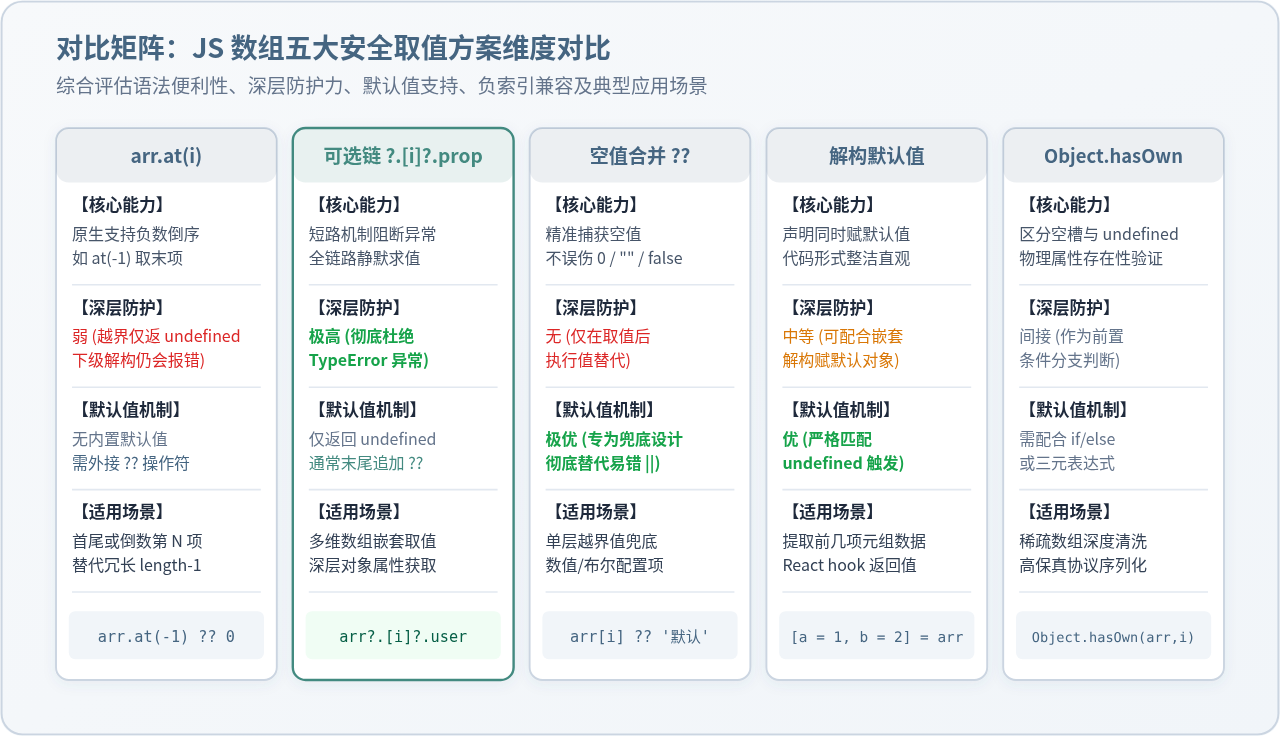
1. 空值合并操作符(??)对比逻辑或(||)的致命陷阱
很多开发者习惯用逻辑或 || 来赋默认值,例如 arr[0] || 100。这种写法存在严重的安全隐患:JavaScript 中 0、空字符串 ""、false 以及 NaN 都是“假值(falsy)”。如果数组中存储的真实数据恰好是数值 0 或布尔值 false,|| 会错误地将其判定为无效,从而被默认值覆盖!
ECMAScript 2020 引入的空值合并操作符(Nullish Coalescing ??)仅在左侧操作数为 null 或 undefined 时才返回右侧的默认值:
// 模拟传感器温度读数(包含 0 度和布尔值)
const sensorReadings = [0, false, 25.5];

// 【错误示范】:使用逻辑或 || 导致 0 被篡改
const readingA_err = sensorReadings[0] || 999;
console.log('逻辑或读取温度 0 度:', readingA_err); // 输出 999 (重大业务 Bug!)

// 【正确示范】:使用空值合并 ?? 精确保留 0 与 false
const readingA_ok = sensorReadings[0] ?? 999;
console.log('空值合并读取温度 0 度:', readingA_ok); // 输出 0 (正确)

// 越界取值:索引 5 不存在,精准回退到兜底默认值
const readingOut = sensorReadings[5] ?? 999;
console.log('越界取值默认回退:', readingOut); // 输出 999 (正确)逻辑或读取温度 0 度: 999
空值合并读取温度 0 度: 0
越界取值默认回退: 999
2. 结合可选链与空值合并的标准范式
在实际生产项目中,将可选链与空值合并结合,是消除 undefined 隐患的标准黄金组合:
const goodsList = [
  { sku: 'A1', stock: 0, tag: '热销' }
];

// 无论 goodsList 自身为空、goodsList[1] 越界、还是 stock 属性不存在,均输出可控的 0
const safeStock = goodsList?.[1]?.stock ?? 0;

// 读取已有商品但库存为 0 的情况:精准保留 0,不被覆盖
const actualStock = goodsList?.[0]?.stock ?? 10; // 输出 0
3. 数组解构赋值中的默认值
若需要从数组头部提取固定位置的若干项,ES6 数组解构支持直接为变量指定默认值。当对应项越界或值为 undefined 时,默认值会自动生效:
const coordinates = [120.15]; // 仅包含经度

// 解构同时指定纬度默认值为 30.28
const [longitude = 0, latitude = 30.28, altitude = 0] = coordinates;

console.log(`经度: ${longitude}, 纬度: ${latitude}, 高度: ${altitude}`);经度: 120.15, 纬度: 30.28, 高度: 0
五、精准甄别:空槽与显式 undefined 的存在性检测
有时业务逻辑必须明确区分两种状态:该元素到底是在数组中根本未定义(越界/稀疏空槽),还是开发者主动存储了一个 undefined?
例如在表单重置或变更侦测系统中,空槽表示“无变更,不向后端传参”,而 undefined 可能表示“明确将此字段置空”。如果仅仅判断 arr[i] === undefined,两者将完全无法区分。
此时必须使用属性存在性检测:
const sparseList = ['已激活', , undefined];
// 索引 0: 字符串 '已激活'
// 索引 1: 稀疏数组空槽(Empty slot)
// 索引 2: 显式赋值为 undefined
// 索引 3: 越界下标

// 方法 1:使用 in 操作符(检查键是否存在于对象或其原型链)
console.log(0 in sparseList); // true
console.log(1 in sparseList); // false (空槽不存在对应键)
console.log(2 in sparseList); // true  (物理存在该键,其值为 undefined)
console.log(3 in sparseList); // false (越界)

// 方法 2:Object.hasOwn()(推荐现代标准,只检查对象自身自有属性)
console.log(Object.hasOwn(sparseList, 1)); // false
console.log(Object.hasOwn(sparseList, 2)); // truein 操作符测试:0->true | 1->false | 2->true | 3->false
Object.hasOwn 测试:1(空槽)->false | 2(显式 undefined)->true
六、工程化最佳实践:四层防御体系与通用安全取值函数
在大型前端团队或复杂交互应用中,若每次数组取值都依赖开发者自行书写长链表达式,仍有遗漏出错的风险。规范的工程化做法是建立清晰的四层防御架构,并在工具库中沉淀健壮的安全工具函数。
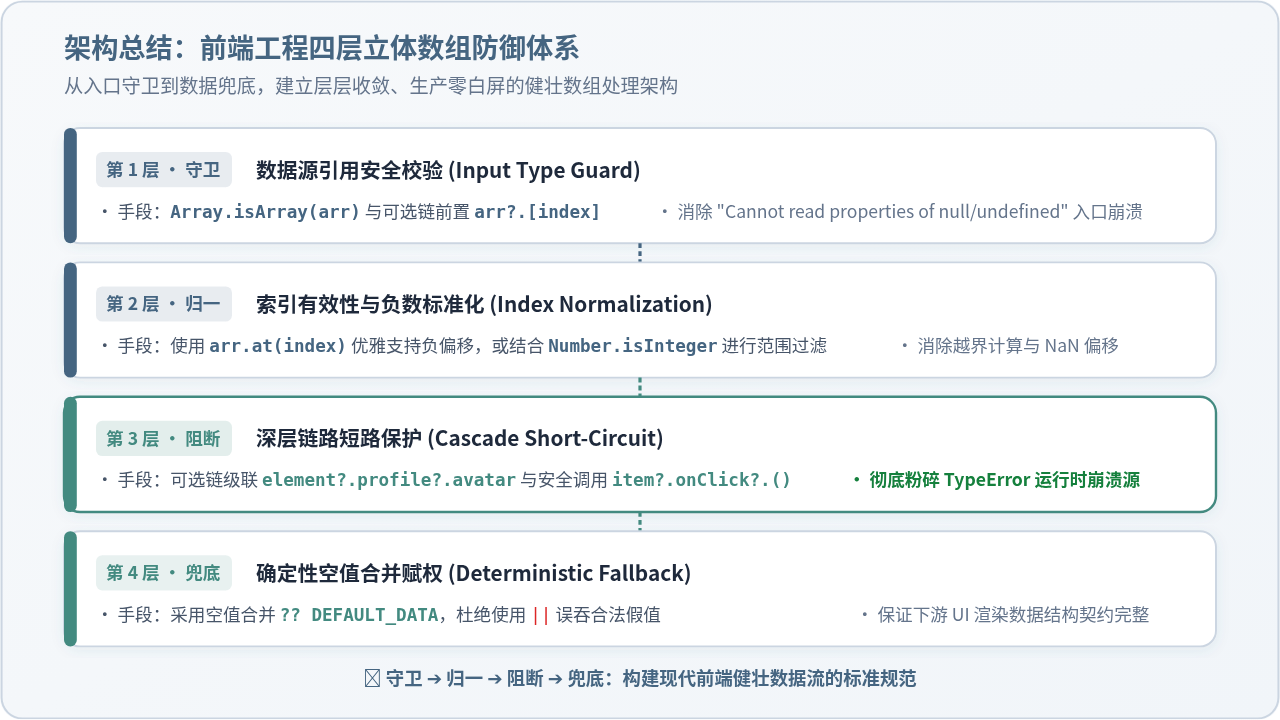
1. 封装通用安全取值函数 safeArrayGet
下面是一个兼顾入参守卫、负数索引规整、动态键路径安全解析与默认值注入的高可用工具函数:
/**
 * 通用数组安全取值函数
 * @param {Array} list 目标数组
 * @param {number} index 访问索引(支持负数)
 * @param {string|Array} [path=''] 深层属性路径(如 'user.profile.name')
 * @param {*} [fallback=undefined] 兜底默认值
 * @returns {*} 安全解析值
 */
function safeArrayGet(list, index, path = '', fallback = undefined) {
  // 第 1 层:入参引用类型守卫
  if (!Array.isArray(list)) {
    return fallback;
  }

  // 第 2 层:索引规范化(使用 at 支持负数边界)
  const targetElement = list.at(index);
  if (targetElement === undefined) {
    return fallback;
  }

  // 若不需要读取深层路径,直接返回元素值
  if (!path) {
    return targetElement ?? fallback;
  }

  // 第 3 层:深层路径链式短路安全解析
  const segments = Array.isArray(path) ? path : path.split('.');
  let current = targetElement;

  for (const seg of segments) {
    if (current == null) {
      return fallback;
    }
    current = current[seg];
  }

  // 第 4 层:空值合并兜底
  return current ?? fallback;
}

// === 生产场景实测验证 ===
const datasets = [
  { title: 'Vue 入门', meta: { tags: ['前端', 'MVVM'], author: { name: '尤雨溪' } } },
  { title: 'React 架构', meta: null }
];

// 测试 1:常规有效取值
console.log(safeArrayGet(datasets, 0, 'meta.author.name', '匿名'));
// 输出: '尤雨溪'

// 测试 2:深层属性为 null 阻断并回退默认值
console.log(safeArrayGet(datasets, 1, 'meta.author.name', '官方技术组'));
// 输出: '官方技术组'

// 测试 3:负数索引获取最后一项
console.log(safeArrayGet(datasets, -1, 'title', '无标题'));
// 输出: 'React 架构'

// 测试 4:完全越界取值
console.log(safeArrayGet(datasets, 10, 'title', '默认占位条目'));
// 输出: '默认占位条目'测试 1: 尤雨溪 | 测试 2: 官方技术组 | 测试 3: React 架构 | 测试 4: 默认占位条目
2. 基于 Proxy 的数组越界自动防护(高级架构模式)
在需要严格防爆的低代码平台、动态渲染引擎或计算公式解析器中,可以通过 ES6 Proxy 对原始数组做一层透明代理,使得任意下标越界访问都能按约定返回安全空对象或执行自定义回退逻辑:
function createSafeArray(sourceArray, defaultValue = undefined) {
  return new Proxy(sourceArray, {
    get(target, prop, receiver) {
      // 保持内置 Symbol 及常用原型方法正常
      if (typeof prop === 'symbol' || prop in Array.prototype) {
        const value = Reflect.get(target, prop, receiver);
        return typeof value === 'function' ? value.bind(target) : value;
      }

      // 针对数值索引进行越界守卫
      const numIndex = Number(prop);
      if (Number.isInteger(numIndex)) {
        const element = target.at(numIndex);
        return element !== undefined ? element : defaultValue;
      }

      return Reflect.get(target, prop, receiver);
    }
  });
}

const safeUsers = createSafeArray(['张三', '李四'], '未注册用户');
console.log(safeUsers[0]);   // '张三'
console.log(safeUsers[-1]);  // '李四' (自动支持负数)
console.log(safeUsers[99]); // '未注册用户' (自动保底,绝不返回未定义)safeUsers[0]: 张三 | safeUsers[-1]: 李四 | safeUsers[99]: 未注册用户
七、高频踩坑场景与排查清单
根据实际线上错误监控系统的捕获数据,数组越界与 undefined 报错主要集中在以下三个典型场景中。在日常开发与 Code Review 中需重点防范:
1. 异步请求未完成时组件提前渲染
在 React、Vue 等前端框架中,界面初始化时数据往往为空数组 []。如果在模板中直接书写 dataList[0].category.title,在首次渲染生命周期内就会由于数组为空(即 dataList[0] 越界返回 undefined)直接导致前端界面白屏崩溃。
<div>{ dataList[0].category.title }</div>安全修正:
<div>{ dataList[0]?.category?.title ?? '暂无分类' }</div>
2. 循环遍历边界错误(小于等于与小于)
在使用经典 for 循环时,开发者常不慎将终止条件写为 i <= arr.length。在最后一次循环迭代时,i 的值等于 arr.length,此时 arr[i] 发生一次隐性越界:
for (let i = 0; i <= arr.length; i++) { arr[i].doWork(); }崩溃原因:末尾项
arr[arr.length] 为 undefined,调用 .doWork() 必然崩溃抛错。改进方案:严格使用
i < arr.length,或改用更为安全的现代迭代语法 for (const item of arr)。
3. 安全检查与实施速查表
| 业务场景需求 | 推荐使用方案 | 核心优势 | 防范风险 |
|---|---|---|---|
| 倒序取倒数第 N 个元素 | arr.at(-n) |
语法精炼,避免书写 length - n |
防止手工计算长度时笔误发生偏移 |
| 可能为空的数组变量 | list?.[index] |
引用本身为 null/undefined 时自动短路 | 防止 Cannot read property of null 入口报错 |
| 深层对象属性链读取 | arr[i]?.prop?.subProp |
级联全自动短路保护 | 杜绝 TypeError: Cannot read properties of undefined |
| 越界后提供非空默认值 | value ?? defaultValue |
仅拦截 null 与 undefined | 防止 || 错误将合法数字 0 或 false 覆盖 |
| 区分稀疏数组空槽 | Object.hasOwn(arr, index) |
准确检测对象自有属性是否存在 | 规避空槽与显式 undefined 值的语义混淆 |
综上所述,JavaScript 数组越界本身是一项符合语言规范的静默行为,真正引发业务灾难的是越界后的无防护解引用。通过在工程中系统推行“入口检查 + at 索引归一 + 可选链短路 + 空值合并保底”的四层防御组合,即可彻底根除数组相关的 TypeError 异常,构建健壮、确定、高可用的前端数据流。
JS生成PDF中文乱码怎么办?字体嵌入完整方案
2026-11-17 18:13:37
JSON字符串转JS对象:JSON.parse()解析与异常处理
2026-11-17 17:58:18
JavaScript常用字符串方法详解:slice、substring与split
2026-11-17 16:45:53
JS对象合并:展开运算符与Object.assign的区别及用法
2026-11-17 15:01:39
解决JS序列化JSON时报错Converting circular structure to JSON
2026-11-17 14:48:47







