为什么JavaScript匿名函数报错难定位?堆栈调试技巧
深入解析JavaScript匿名函数导致报错堆栈呈现(anonymous)的底层原理,分析ES6名称推导失效场景与异步事件循环断代机制,并提供DevTools异步堆栈还原、黑盒脚本过滤、具名函数表达式重构与构建配置等完整排查解决方案。
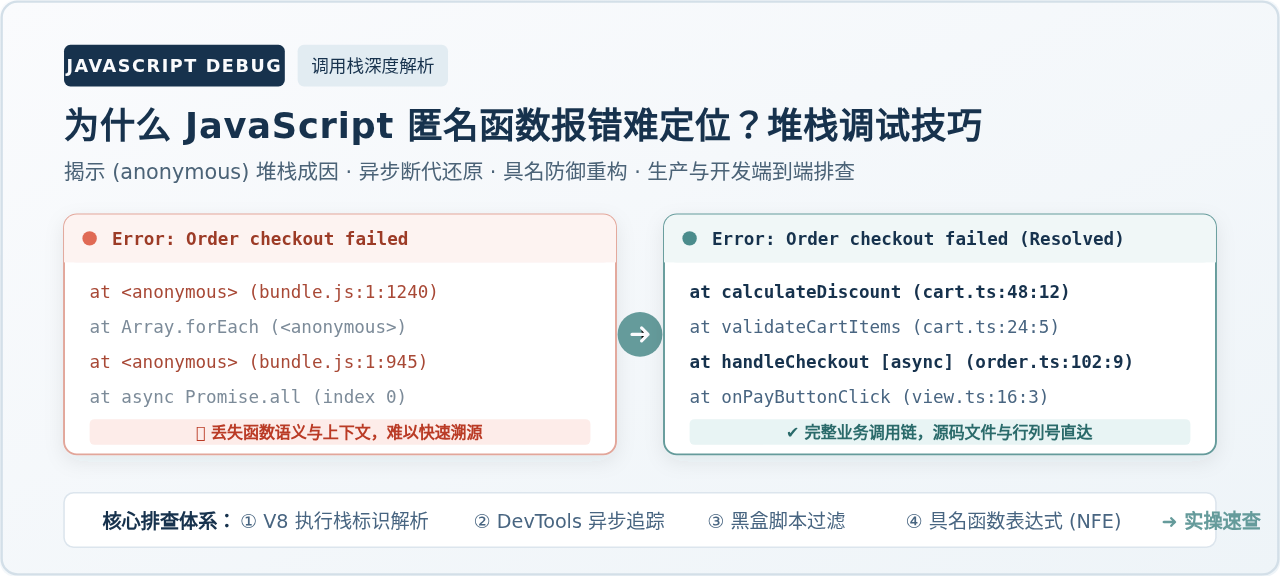
在 JavaScript 开发与运维过程中,报错信息中频繁出现的 (anonymous) 调用栈是阻碍快速定位 Bug 的主要元凶。当代码抛出异常时,V8 等 JavaScript 引擎依赖函数实例的标识符(即 name 属性)来构建调用栈帧(Call Stack Frame)。如果函数未声明名称,且属于高阶函数直接传参、Promise 链式微任务、事件监听或经打包工具压缩的代码,引擎的“变量名推断机制(Name Inference)”就会完全失效,只能回退为无意义的 <anonymous>。雪上加霜的是,异步事件循环还会切断原有的执行上下文,导致调用源头彻底丢失。要突破这一困境,需要双管齐下:在调试端,掌握 DevTools 异步堆栈还原、黑盒脚本(Ignore List)过滤与条件日志点;在编码与构建端,推行具名函数表达式(NFE)并配置混淆工具保留函数标识符。
一、根源探究:为什么调用栈里全是 (anonymous)?
要彻底解决匿名函数调试困难的问题,首先需要理清 JavaScript 引擎是如何组装错误堆栈的,以及为什么匿名函数会在这个流程中丢失信息。
1.1 调用栈帧(Stack Frame)的标准装配逻辑
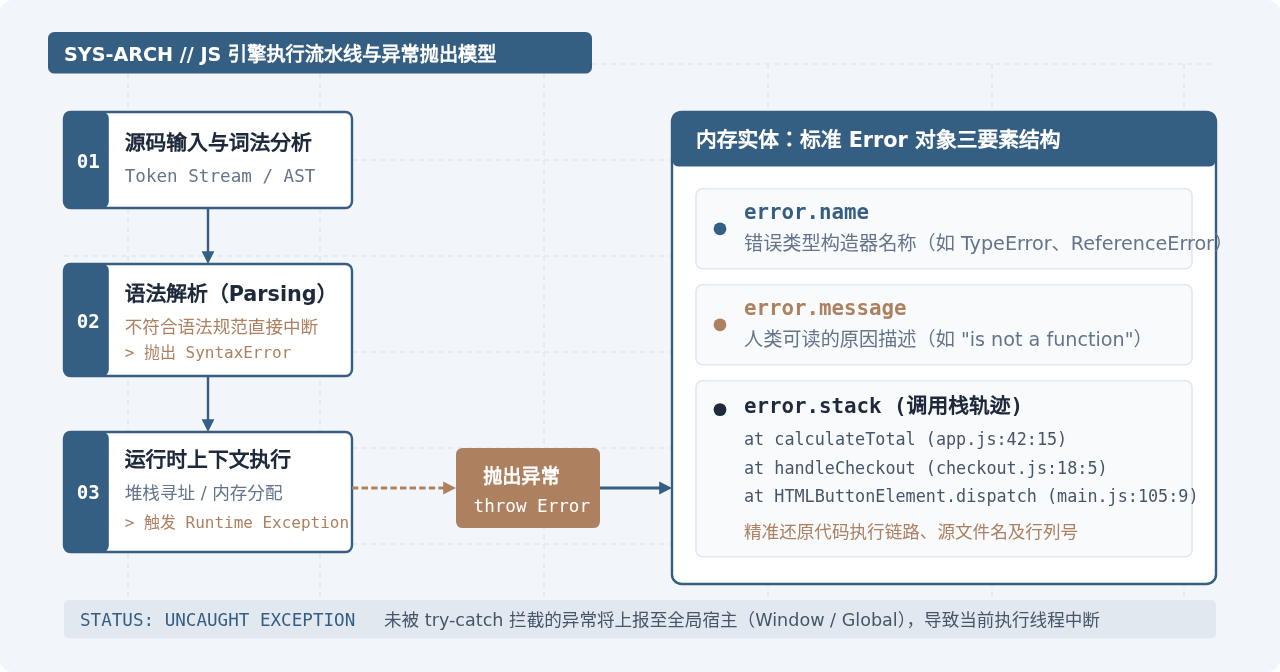
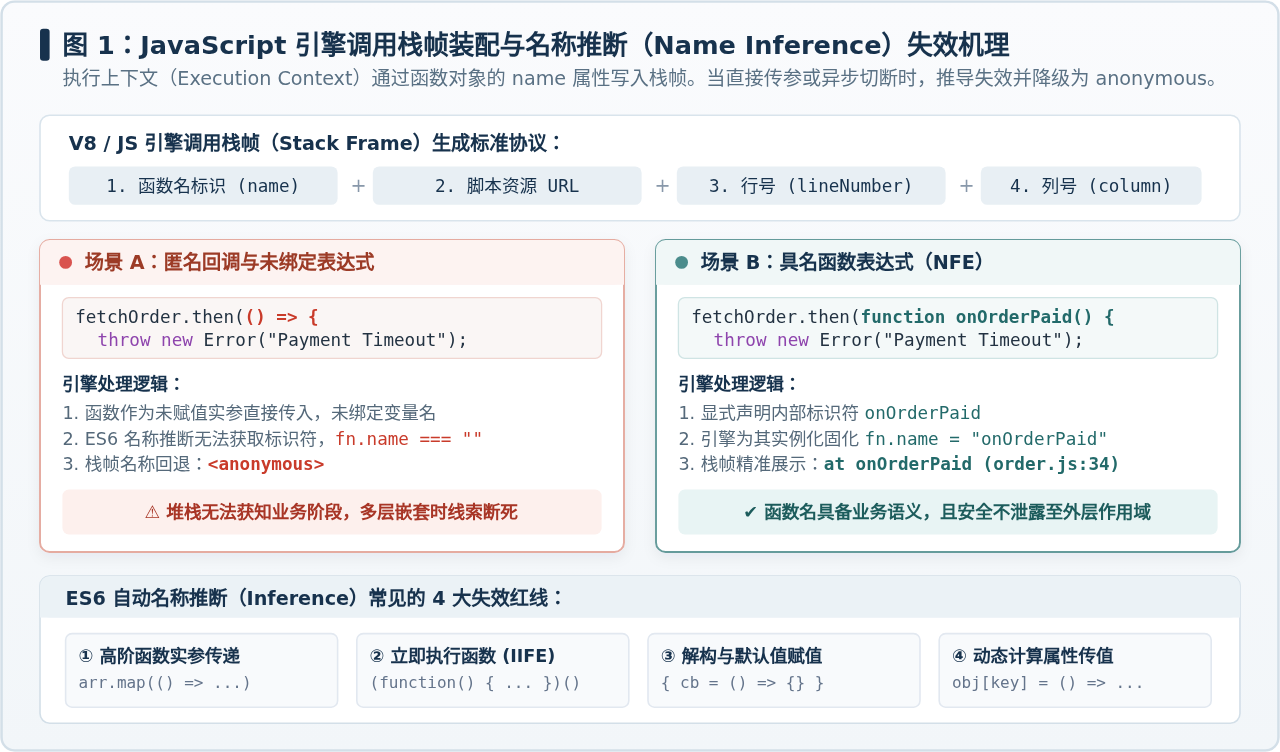
当 JavaScript 运行时抛出 new Error() 时,引擎会捕获当前时刻的执行上下文栈(Execution Context Stack),自顶向下将激活的上下文格式化为多行文本字符串。标准的栈帧通常由四项关键数据构成:
- 函数调用者标识(Function Identifier):读取函数对象的
fn.name属性。 - 脚本文件地址(Script URL):函数所在物理文件路径或打包后的 Bundle 资源 URL。
- 代码执行行号(Line Number):发生异常的代码行。
- 代码执行列号(Column Number):发生异常的具体字符起始列偏移。
如果在创建函数时没有为它指定标识符,且引擎无法推测出它的代称,第一项数据就会变为空白,最终在控制台打印为 at <anonymous> (bundle.js:1:1240)。
1.2 ES6 函数名称自动推断(Name Inference)的局限与失效边界
ECMAScript 2015 (ES6) 引入了匿名函数的名称自动推导规范。例如,在以下常规赋值语句中,匿名函数或箭头函数能够自动获得变量名作为自身的 name:
// 引擎可以正常推断名称:
const calculateTotal = (a, b) => a + b;
console.log(calculateTotal.name); // 输出: "calculateTotal"

const userActions = {
  logout: function() { ... }
};
console.log(userActions.logout.name); // 输出: "logout"
然而,这种推导完全依赖静态语法分析中的“左值绑定”。在日常复杂的业务开发中,以下四种场景会直接击穿引擎的名称推断机制:
- 直接作为实参传入高阶函数:例如
array.map(item => item.id)或fetchData().then(() => { ... })。因为函数没有与任何局部变量名发生赋值绑定,其name属性值为空字符串""。 - 解构赋值与默认参数:形如
function runTask({ callback = () => {} }),解构中注入的匿名函数容易遗失静态标识符。 - 立即执行函数表达式(IIFE):如
(function() { ... })(),常用于早期的作用域隔离或初始化,堆栈中必定显示为匿名。 - 动态计算属性:例如
handlerMap[type + '_action'] = () => { ... },动态键名无法在编译期完成名称推导。
1.3 异步任务与事件循环对调用链的“二次斩断”
如果说匿名函数丢失了“我是谁”,那么异步机制则抹去了“我从哪里来”。
当使用 setTimeout、Promise.then 或 DOM 事件监听器时,回调函数不会在当前调用栈中立即同步执行,而是被推入宏任务(MacroTask)或微任务(MicroTask)队列。当主线程空闲并由事件循环(Event Loop)取出该任务执行时,原先触发该任务的父级同步调用栈早已出栈销毁。此时一旦匿名回调发生崩溃,控制台所呈现的堆栈顶多只有一到两层孤立帧,既看不出是哪个业务模块发起的调度,也无法追溯触发调用的用户操作。
二、调试利器:浏览器 DevTools 堆栈排查四步法
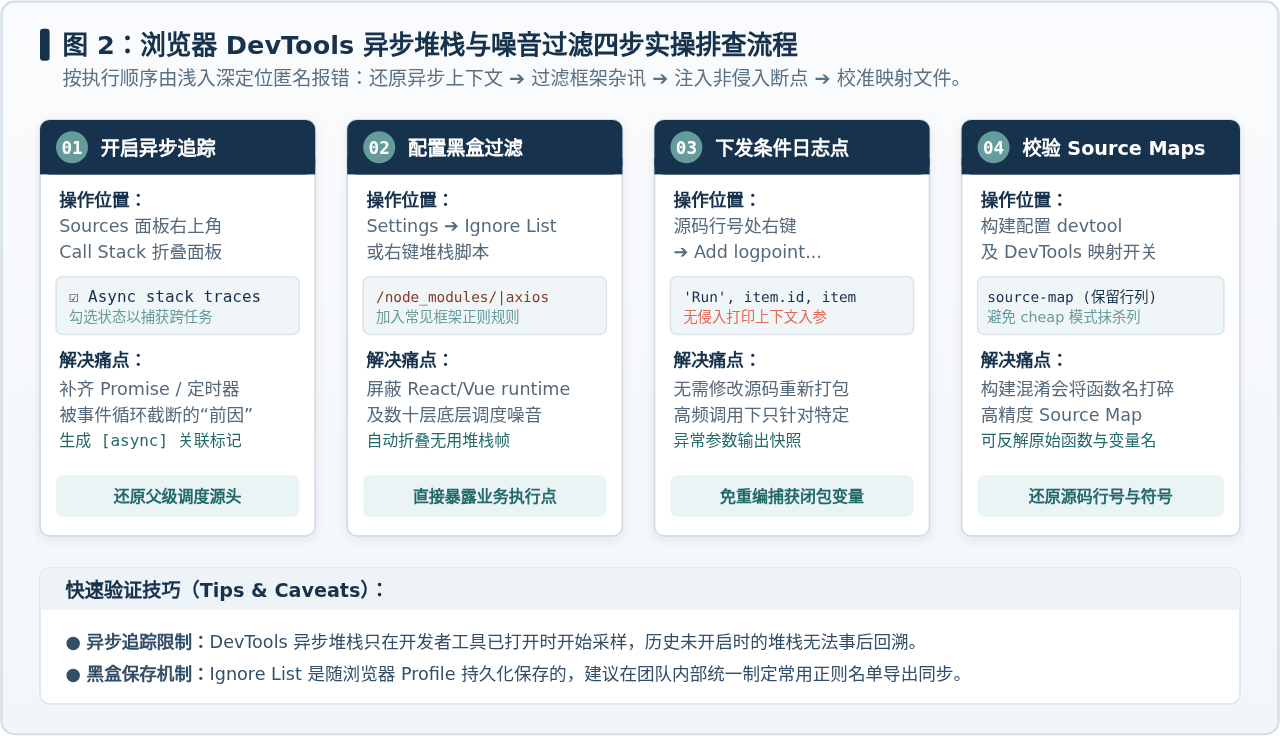
当面对遗留系统或线上复现的匿名报错时,不能盲目依靠“加 console.log 重新打包”的低效排查手段。利用现代浏览器(Chrome、Edge 等)DevTools 提供的内置机制,可以层层抽丝剥茧。
步骤一:启用并善用“Async stack traces(异步堆栈追踪)”
现代 DevTools 提供了跨事件循环的任务串联能力。在 Sources 面板右侧的 Call Stack 折叠栏中,确保勾选了 Async 复选框(默认通常开启)。
开启后,当微任务或定时器抛出错误时,DevTools 会自动在调用栈中使用 [async] 标识作为分隔符,将当前崩溃的回调与它最初被调度的父级调用链路拼接起来。即使报错函数本身是 (anonymous),通过顺着 [async] 向下追溯两到三层,就能找到最初触发该异步任务的具名函数(如 onSubmitOrder 或 fetchDetail)。
步骤二:配置 Ignore List(黑盒脚本)剔除框架噪音
在现代前端工程中,一个简单的状态更新可能要穿透 React Fiber 调度器、Vue Reactivity 系统、Axios 拦截器或 Promise 垫片库。调用栈往往长达几十层,其中夹杂着大量框架内部的 (anonymous) 调度函数,真正的业务代码反被深埋。
实操方法:
- 打开 DevTools 的 Settings(设置) ➔ Ignore List(忽略列表)。
- 点击 Add pattern,添加常用的第三方库路径规则,例如
/node_modules/、/webpack/、axios\.js。 - 或者直接在 Console 报错堆栈中,右键点击属于三方库的脚本文件,选择 Add script to ignore list。
配置后,DevTools 会自动将所有属于黑盒库的调用帧折叠为一个简短的隐藏栏,控制台和断点停顿点将直接暴露业务代码的第一现场。
步骤三:利用 Logpoint(条件日志点)无侵入捕获现场变量
当匿名函数在循环或高频事件(如 scroll、websocket.onmessage)中偶尔报错时,传统的普通断点会导致页面频繁冻结,极大干扰调试。
实操方法:
- 在 Sources 面板中打开对应的源码文件,找到抛错的匿名函数所在行。
- 在行号边缘单击右键,选择 Add logpoint...。
- 输入需要监听的表达式,例如:
'Payload inspection:', item.id, item.status。 - 如果需要仅在特定异常状态下输出,可以改用 Add conditional breakpoint...,填入断点触发条件如
item.status === undefined。
此方法无需在代码库中写入任何调试语句,既不会污染版本控制,也能在匿名函数执行的瞬间获取闭包上下文的所有实参及当前 this 状态。
步骤四:排查与校准 Source Maps 映射精度
在生产或类生产环境下,代码经过打包器压缩混淆(Uglify / Terser / ESBuild),原有的函数名常常被缩写为单字母,即使写了具名函数也可能沦为“伪匿名”。如果 Source Map 映射发生偏差,堆栈定位将南辕北辙。
排查要点:
- 避免使用 cheap 模式:在开发或测试环境构建时,若配置了
cheap-module-source-map,打包器会忽略列号(Column)映射,当单行内包含多个匿名回调时(如链式调用),调试器将无法准确标明是哪个闭包报错。建议统一采用source-map保证行列完整映射。 - 验证 Source Map 文件可达性:在 DevTools 的 Console 中查看是否存在
DevTools failed to load source map警告。若静态资源服务器未配置对应的跨域头或路径映射错误,浏览器将无法反解混淆代码。
三、代码层根治:使用具名函数表达式(NFE)与构建加固
调试技巧属于事后补救,要在根本上提升错误上报和团队协作定位的效率,最有效的方法是在代码编写与构建阶段消除匿名黑洞。
3.1 具名函数表达式(Named Function Expression, NFE)的语法与作用域安全性
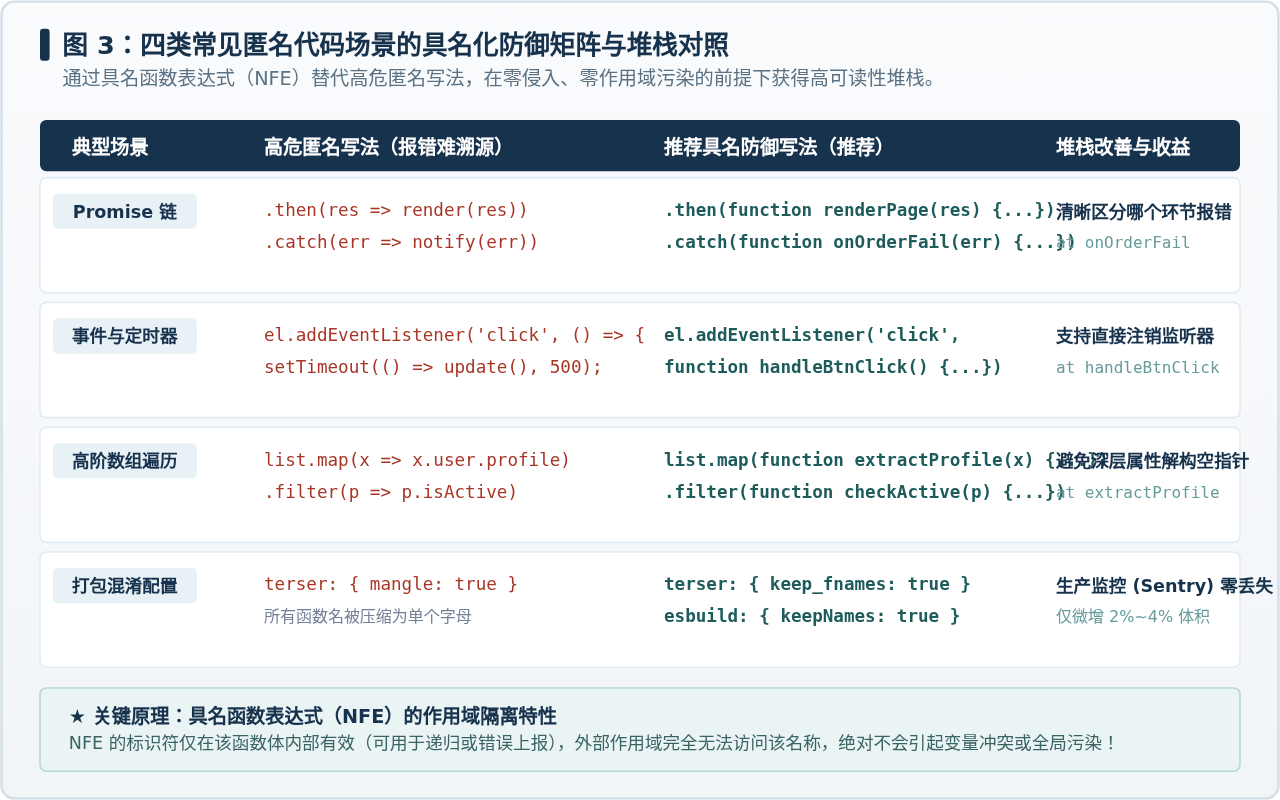
许多开发者为了避免“命名冲突”而倾向于使用匿名函数或箭头函数,但实际上 JavaScript 规范中的具名函数表达式(NFE)拥有极其出色的安全特性:
// 这是一个典型的具名函数表达式(NFE)
setTimeout(function processTaskTimer() {
  console.log("Timer triggered");
}, 1000);

// 在外部作用域直接调用该名称会抛出 ReferenceError:
console.log(typeof processTaskTimer); // 输出: "undefined"processTaskTimer)仅绑定在该函数体内部的局部作用域内,用于内部自省、递归调用或注销事件;它绝对不会泄漏至外层作用域,更不会引发变量名覆盖或全局作用域污染。因此,大可放心地在代码中赋予它具备明确业务含义的名称。
3.2 四类高频场景的具名化重构实操
场景一:Promise 链式异步处理
长 Promise 链中连续使用匿名箭头函数,一旦中间环节返回了非预期的 undefined 导致下一环解构抛错,堆栈只会显示多层匿名微任务。
// ❌ 风险写法:出错时无法分辨具体是哪个阶段异常
fetchUserProfile(uid)
  .then(res => res.json())
  .then(data => normalizeData(data))
  .catch(err => showError(err));

// ✔ 推荐具名防御写法:堆栈帧将精准显示 at parseProfileResponse
fetchUserProfile(uid)
  .then(function parseProfileResponse(res) { return res.json(); })
  .then(function transformUserData(data) { return normalizeData(data); })
  .catch(function handleProfileFetchError(err) { showError(err); });
场景二:DOM 事件监听与定时器调度
在绑定事件回调时使用具名表达式,不仅能让报错堆栈清晰明了,还能顺便解决无法通过 removeEventListener 注销监听器导致的内存泄漏问题。
// ❌ 风险写法:匿名监听器无法手动解绑,且堆栈信息晦涩
modalBtn.addEventListener('click', () => {
  submitForm();
});

// ✔ 推荐写法:自解释堆栈 + 支持安全注销
modalBtn.addEventListener('click', function onModalFormSubmit(event) {
  submitForm();
  modalBtn.removeEventListener('click', onModalFormSubmit);
});
场景三:复杂高阶数组计算管道
在数据密集型业务中,连续的 map、filter、reduce 管道如果全部采用单行箭头函数,若某条脏数据导致深层空指针(如 item.user.vipLevel),堆栈只会提示 at Array.map (<anonymous>),排查者很难判断究竟崩在哪个管道子环节。
// ✔ 推荐做法:为复杂的转换环节声明明确的具名处理函数
const activeVipUsers = rawList
  .filter(function isUserQualified(item) {
    return item && item.account && item.account.isValid;
  })
  .map(function extractVipProfile(item) {
    return item.account.vipDetail;
  });
3.3 构建工具配置:保留函数名(keep_fnames)
在上线打包时,如果不加控制,代码压缩工具会将所有的函数名全部 Mangling(混淆压缩)为 a、b、c,导致线上日志平台收集到的调用栈同样失去语义。
对于追求高可用、依赖 Sentry / Datadog 监控的大型项目,可以在打包器配置中开启函数名保留:
// 针对 Terser (Webpack / Rollup)
module.exports = {
  optimization: {
    minimizer: [
      new TerserPlugin({
        terserOptions: {
          mangle: {
            keep_fnames: true // 保留函数原始名称
          }
        }
      })
    ]
  }
};

// 针对 Vite / ESBuild
export default defineConfig({
  esbuild: {
    keepNames: true // 在压缩过程中保留函数和类名
  }
});
收益与权衡:开启 keep_fnames 会使最终打包体积增加约 2%~4%,但在生产环境监控平台中,所有上报错误的函数名将百分之百保持源码语义,极大地缩短线上事故排查与止血时间。
四、进阶技巧:动态追踪与运行时堆栈增强
在某些动态代理、底层 SDK 封装或 Node.js 服务端环境中,常常需要主动控制和增强调用栈信息。
4.1 主动调用 console.trace() 输出上下文线索
在某些可疑逻辑分支或降级策略生效时,代码虽然没有抛出致命 Error,但开发者需要知道此分支是由谁触发的。此时无需 throw new Error,直接调用 console.trace():
function applyFallbackStrategy(config) {
  if (!config.endpoint) {
    // 打印当前调用链,且附带自定义说明标签
    console.trace("[Warning] Endpoint is empty, applying fallback policy");
  }
  // 继续执行降级逻辑...
}
4.2 利用 Error.captureStackTrace 定制业务异常类
在 Node.js 和现代 V8 环境中,构建自定义业务错误(如 BusinessError)时,错误实例构造函数自身的堆栈帧通常是多余的干扰信息。利用 V8 原生的 Error.captureStackTrace 可以剔除冗余帧:
class ServiceError extends Error {
  constructor(message, code) {
    super(message);
    this.name = 'ServiceError';
    this.code = code;
    // 第二个参数指定需要从堆栈中隐去的起始函数:
    // 这将使得堆栈的顶层直接指向实例化 ServiceError 的业务调用方,而非构造函数内部
    if (Error.captureStackTrace) {
      Error.captureStackTrace(this, ServiceError);
    }
  }
}

function executePayment() {
  throw new ServiceError("Insufficient balance", "ERR_PAY_002");
}
五、排查决策全景与最佳实践总结
为了在日常开发与应急响应中能够迅速采取正确策略,以下全景决策树系统梳理了面对匿名报错时的应对路径:
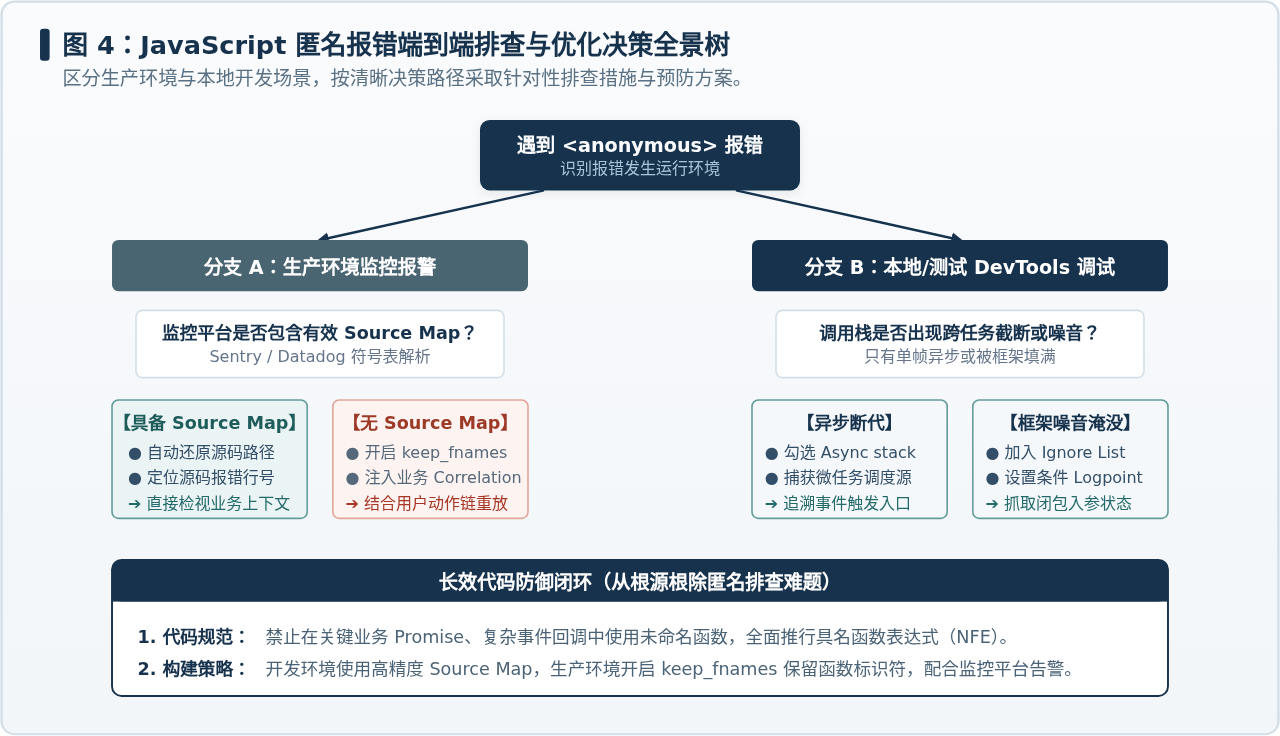
| 排查场景 | 首要动作 | 核心工具 / 配置 | 预期效果 |
|---|---|---|---|
| 本地复杂异步链抛错 | 开启异步追踪并设置 Ignore List | DevTools Async 开关 + 正则过滤 node_modules |
串联宏微任务调度起源,折叠无用框架调度帧 |
| 高频匿名闭包偶尔出错 | 在报错行下发条件日志点 | Sources ➔ Add logpoint / conditional breakpoint |
不中断页面运行的前提下无侵入输出异常传参 |
| 团队新业务逻辑编写 | 推行具名函数表达式(NFE)规范 | ESLint 规则约束或代码评审倡导 | 在不污染外部命名空间的前提下赋予堆栈语义 |
| 生产环境监控报警排查 | 校准 Source Map 与函数名混淆策略 | source-map 精度 + keep_fnames: true |
监控日志(如 Sentry)直达源码具名函数与行号 |
调试匿名函数报错并不是一味地依赖断点撞大运,而是深入理解 JavaScript 执行栈组装机制后的科学归因。在项目架构与代码编写阶段建立起良好的具名意识,结合现代 DevTools 提供的异步排查工具链,就能彻底告别 (anonymous) 迷宫,让每一次异常都有迹可循、精准定位。
JS Map与Object有什么区别?何时选择Map
2026-11-16 13:42:09
ZK框架下.zul定义的客户端方法怎么被JavaScript调用
2026-11-16 13:24:05
JavaScript闭包是什么:通俗解释形成机制与作用域链
2026-11-16 13:23:46
JavaScript箭头函数与普通函数this指向差异的代码演示
2026-11-16 13:23:39
JS字符串转UTF-8字节数组:TextEncoder标准用法
2026-11-13 21:45:19
相关标签: