怎么增强JS图片验证码的安全性:添加噪点与干扰线
本文详细讲解如何通过在 JavaScript Canvas 图片验证码中添加随机噪点与贝塞尔干扰线,破坏 OCR 识别工具的图像二值化与连通域切分,实现人眼易读与机器高抗性的平衡。
一、Canvas 验证码图层渲染流水线
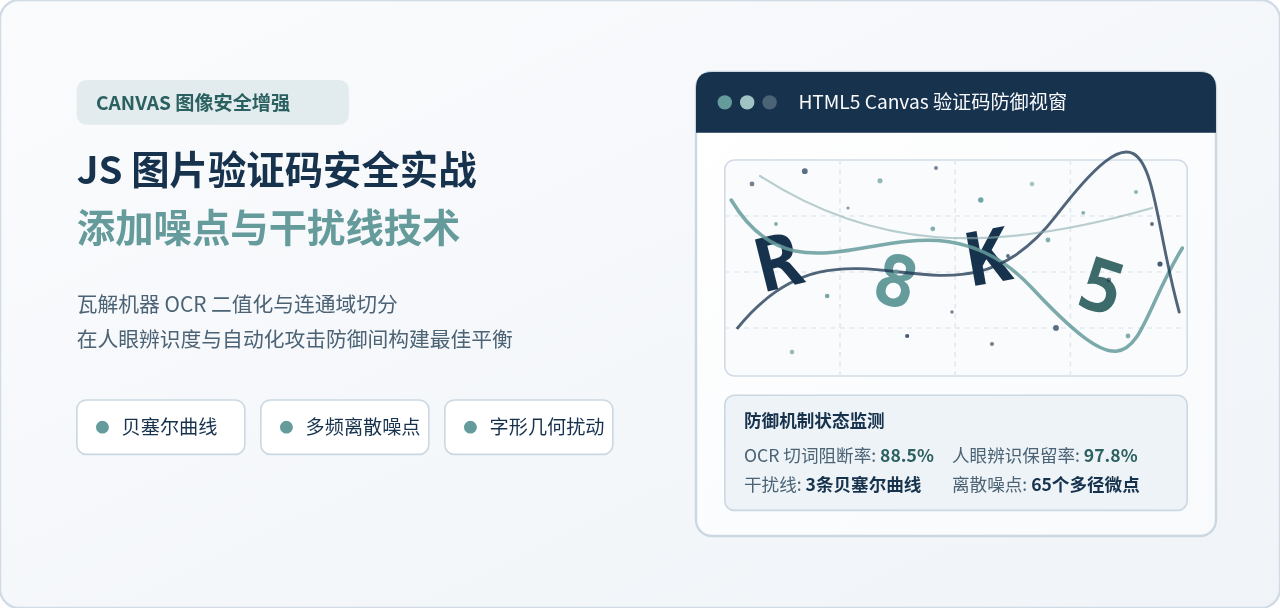
在 HTML5 Canvas 中绘制图片验证码时,如果仅将所有图形按任意顺序绘制,往往会导致干扰线完全被字符覆盖,或者干扰线浮于最表面被图像处理脚本做简单的色彩过滤剥离。真正能够提升抗识别能力的绘制流程必须采用“分层穿插”架构。
合理的图层绘制顺序划分为四个明确阶段:首先完成画布底色填充并播撒浅色底纹;接着执行字符的随机旋转与位移渲染;随后绘制贯穿字符的深浅贝塞尔干扰线;最后全图随机布设变径噪点。这种前后穿插的方式让线条和噪点与字符笔画在像素层面产生物理粘连,消除单纯的背景图层与前景图层界限。
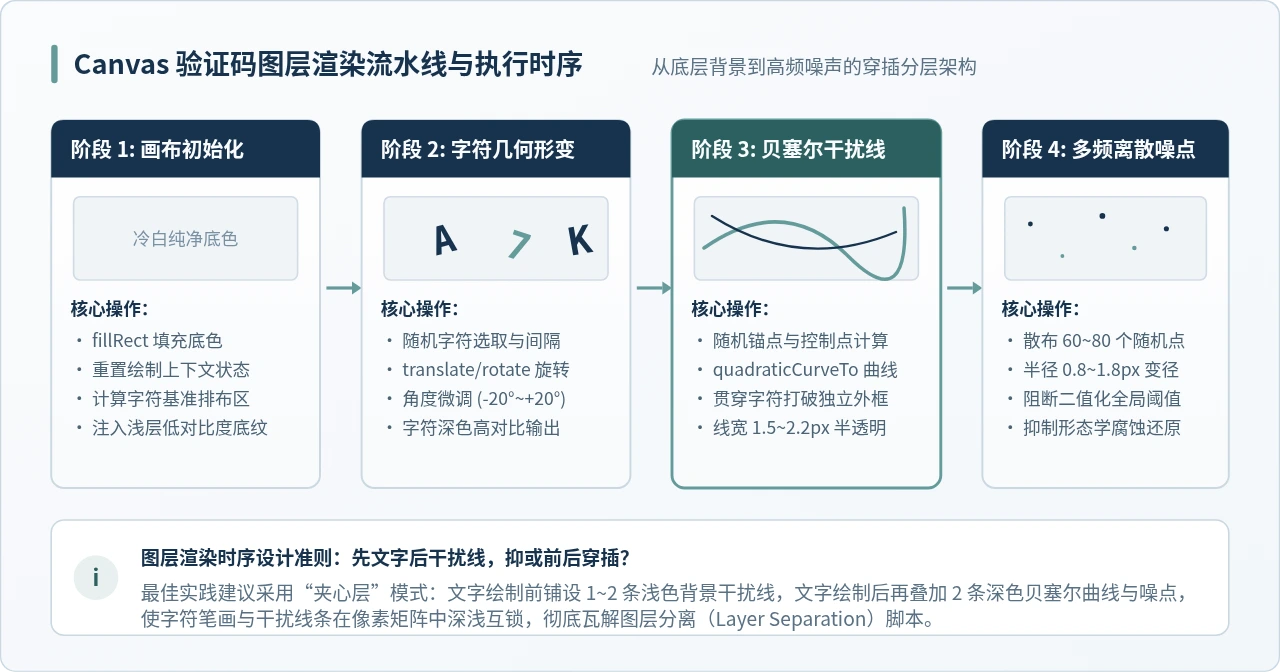
在上述流程中,干扰线绘制在字符图层之后并不是绝对的。更严密的做法是采用“夹心模式”:在字符绘制之前先绘制 1 条浅色底线,字符绘制完成后再叠加 2~3 条跨越字符笔画的深色曲线。这样无论攻击者从哪个亮度阈值做图层分离,都无法剥离出完全干净的字符笔画。
二、干扰线设计:贝塞尔曲线对抗连通域分析
很多初学者在实现验证码时,喜欢调用 ctx.lineTo 随机绘制几条贯穿画布的纯色直线。这种直线在机器识别眼中几乎等于“没有防御”。
这是因为自动化识别工具在预处理阶段,通常会运行标准霍夫变换(Hough Transform)或 Radon 变换来检测图像中的直线。由于直线的斜率恒定、曲率为零,算法只需在极坐标参数空间中寻找能量累加峰值,就能直接拟合出直线的端点和方程,并在二值化矩阵中执行掩膜减法将其剔除。
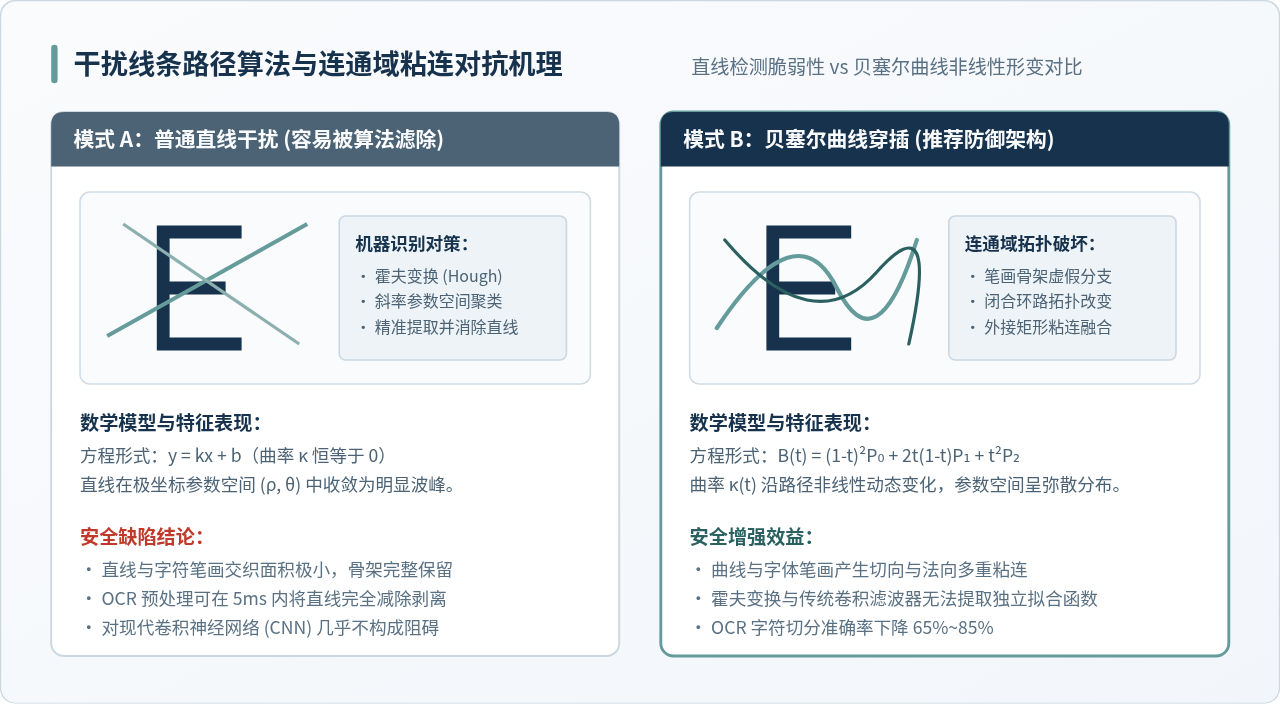
为了解决这一问题,必须改用具有非线性连续曲率的二次或三次贝塞尔曲线(Bezier Curves)。Canvas 提供了原生的 quadraticCurveTo(cpx, cpy, x, y) 方法。贝塞尔曲线的数学定义如下:
$$B(t) = (1 - t)^2 P_0 + 2t(1 - t)P_1 + t^2 P_2 \quad (t \in [0, 1])$$
由于控制点 $P_1$ 在垂直方向和水平方向均引入了随机偏移,曲线的切线斜率随着参数 $t$ 连续动态演化。当这种曲线穿过英文字母或数字笔画时,会带来两项决定性的防御收益:
- 破坏骨架提取(Skeletonization):OCR 算法在提取字符骨架中轴时,曲线与笔画交织形成多个“T型”或“十字型”虚假分支节点,导致拓扑形态识别失效。
- 制造闭合环路(Topological Holes):当曲线穿过开口字符(如“C”、“E”、“7”)时,很容易构成闭合几何环,使机器学习分类器将“C”误判为“O”或“8”。
1.5px ~ 2.2px 之间,透明度设置为 0.4 ~ 0.65。线条颜色应从字符主题色的邻近色系中随机选取,避免纯黑或荧光纯色,确保其与字符在灰度化后具有相近的灰阶值。
三、噪点生成:瓦解全局二值化与形态学滤波
如果说干扰线负责在宏观上破坏字符的笔画骨架与拓扑结构,那么噪点(Noise Points)的职责就是在微观像素级别打乱图像的灰度直方图分布。
标准的机器识图流程在切分字符前,第一步必定是图像二值化(Binarization)。以最常用的大津法(Otsu's thresholding)为例,该算法通过穷举阈值,寻找能使前景(字符)与背景(底色)方差最大的全局分割点。
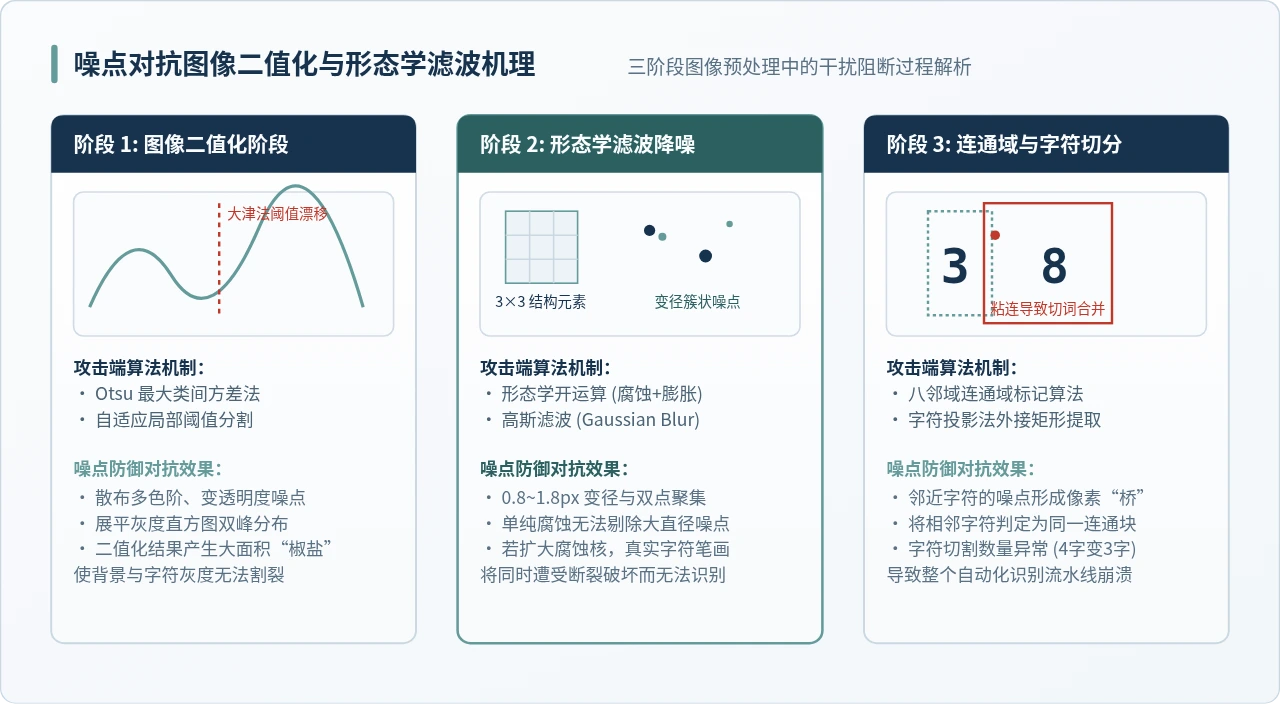
如果验证码背景纯净,直方图会呈现清晰的“双峰单谷”形态,大津法能以 100% 的准确率确定分割阈值。一旦注入了大量随机灰度与半透明噪点,原本平滑的直方图谷底会被填平,全局阈值发生严重漂移,二值化后的图像将残留大量椒盐状的黑白杂斑。
面对这种噪点,攻击端通常会引入形态学滤波,使用 $3 imes 3$ 的结构元素做开运算(先腐蚀后膨胀)来抹除孤立点。针对这一破解思路,我们应当优化噪点的生成策略:
- 采用变径圆点:不使用单纯的
1px孤立像素点,而是使用0.8px ~ 1.8px动态半径的实心圆。大尺寸噪点无法被常规的小核腐蚀操作滤除。 - 局部产生双点聚集:允许噪点在小范围内有一定概率发生空间粘连。当两个噪点距离小于
2px时,在形态学上会形成大于滤波核的实体块。 - 逼迫攻击端陷入两难:攻击者如果增大腐蚀核(例如改用 $5 imes 5$ 矩形核),虽然能消除变径噪点,但验证码字符本身的笔画(如细线或转折角)也会被同时腐蚀断裂,最终同样无法识别。
四、完整实现:原生 JavaScript 验证码生成器
下面是一份结构完整、可直接在浏览器控制台或现代前端工程中调用的原生 JavaScript Canvas 验证码生成函数。代码完整展示了背景渲染、字形随机旋转、多阶贝塞尔干扰线计算与变径噪点的全流程。
/**
 * 生成带贝塞尔干扰线与离散噪点的安全验证码
 * @param {HTMLCanvasElement} canvas - 目标 Canvas DOM 节点
 * @param {string} code - 待绘制的验证码字符(推荐由服务端生成后传入)
 */
function renderSecureCaptcha(canvas, code) {
  const ctx = canvas.getContext('2d');
  const width = canvas.width;
  const height = canvas.height;

  // 辅助函数:生成指定区间的随机整数
  const randomInt = (min, max) => Math.floor(Math.random() * (max - min + 1)) + min;

  // 辅助函数:生成随机 RGBA 颜色
  const randomColor = (minChannel, maxChannel, alpha = 1) => {
    const r = randomInt(minChannel, maxChannel);
    const g = randomInt(minChannel, maxChannel);
    const b = randomInt(minChannel, maxChannel);
    return `rgba(${r}, ${g}, ${b}, ${alpha})`;
  };

  // 1. 画布重置与底色填充 (冷浅色调)
  ctx.clearRect(0, 0, width, height);
  ctx.fillStyle = randomColor(240, 252, 1);
  ctx.fillRect(0, 0, width, height);

  // 2. 绘制底层浅色干扰线 (破坏单色背景提取)
  for (let i = 0; i < 2; i++) {
    ctx.beginPath();
    ctx.moveTo(randomInt(0, width * 0.3), randomInt(0, height));
    ctx.quadraticCurveTo(
      randomInt(width * 0.2, width * 0.8), randomInt(0, height),
      randomInt(width * 0.7, width), randomInt(0, height)
    );
    ctx.strokeStyle = randomColor(180, 210, 0.35);
    ctx.lineWidth = 1.2;
    ctx.stroke();
  }

  // 3. 逐字绘制形变字符 (独立旋转与位移)
  const charCount = code.length;
  const charBoxWidth = width / (charCount + 0.5);
  ctx.textBaseline = 'middle';
  ctx.font = 'bold 26px sans-serif';

  for (let i = 0; i < charCount; i++) {
    const char = code[i];
    const x = (i + 0.7) * charBoxWidth;
    const y = height / 2 + randomInt(-4, 4);
    const angle = (randomInt(-20, 20) * Math.PI) / 180;

    ctx.save();
    ctx.translate(x, y);
    ctx.rotate(angle);
    ctx.fillStyle = randomColor(20, 90, 0.9); // 深主色
    ctx.fillText(char, 0, 0);
    ctx.restore();
  }

  // 4. 叠加顶层贝塞尔干扰线 (跨越字符主体)
  for (let i = 0; i < 3; i++) {
    ctx.beginPath();
    ctx.moveTo(randomInt(0, 15), randomInt(5, height - 5));
    ctx.bezierCurveTo(
      randomInt(width * 0.2, width * 0.4), randomInt(0, height),
      randomInt(width * 0.6, width * 0.8), randomInt(0, height),
      randomInt(width - 15, width), randomInt(5, height - 5)
    );
    ctx.strokeStyle = randomColor(40, 120, 0.55);
    ctx.lineWidth = randomInt(15, 22) / 10; // 1.5px ~ 2.2px
    ctx.lineCap = 'round';
    ctx.stroke();
  }

  // 5. 全局散布变径离散噪点 (破坏二值化阈值与形态学核)
  const dotCount = randomInt(60, 85);
  for (let i = 0; i < dotCount; i++) {
    ctx.beginPath();
    const dotX = randomInt(0, width);
    const dotY = randomInt(0, height);
    const dotRadius = randomInt(8, 18) / 10; // 0.8px ~ 1.8px
    ctx.arc(dotX, dotY, dotRadius, 0, Math.PI * 2);
    ctx.fillStyle = randomColor(30, 160, randomInt(30, 75) / 100);
    ctx.fill();
  }
}
五、安全性与用户体验的平衡准则
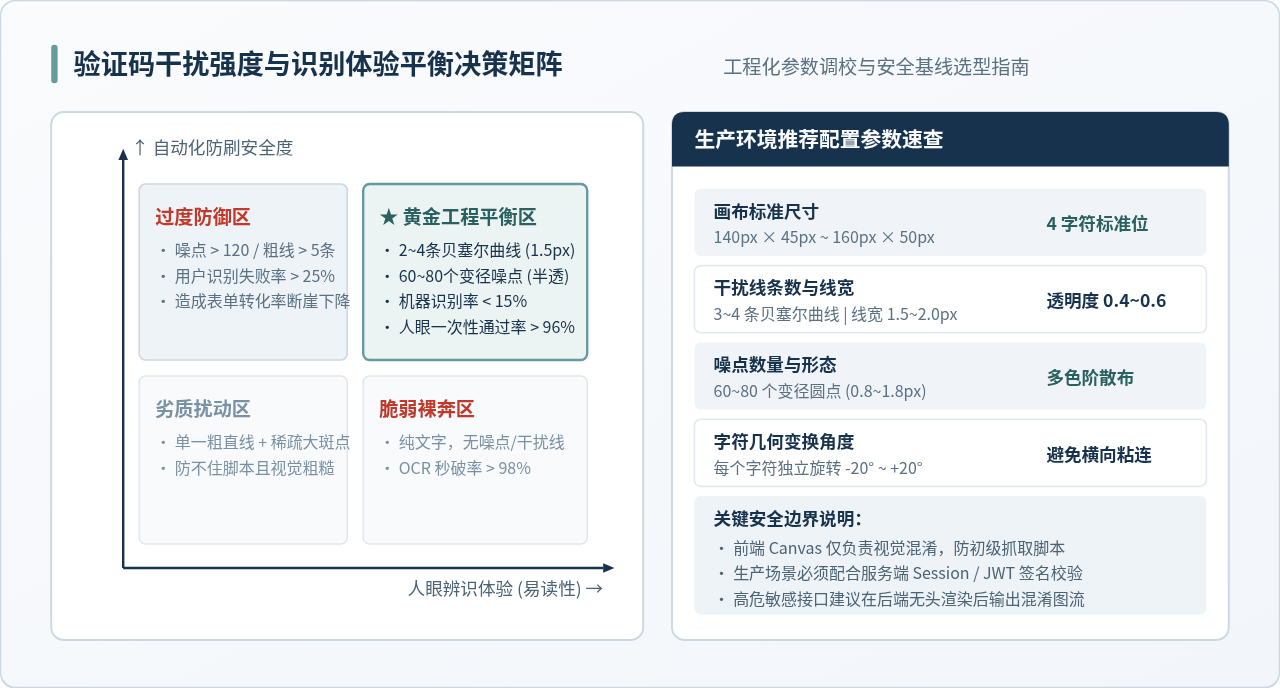
在实际工程落地过程中,最常见的误区是“防御过载”。为了彻底防住自动化识别,盲目增加几十条干扰线并将噪点数量提高到上百个,这会导致普通人类用户也无法在 3 秒内看清字符,直接造成登录和注册环节的转化率雪崩。
验证码的设计本质是寻找“机器识别难度”与“人类辨识成本”的最大剪刀差。下表总结了关键参数的标准工程基线:
| 参数维度 | 推荐工程基准 | 参数过小的风险 | 参数过大的风险 |
|---|---|---|---|
| 画布与字符位 | 150px × 45px / 4 字符 | 字符过于拥挤相互粘连 | 留白过多降低攻击切分成本 |
| 贝塞尔干扰线 | 3 ~ 4 条 (线宽 1.5~2.0px) | 无法阻断笔画骨架提取 | 线宽超过字重导致字符失真 |
| 离散噪点数量 | 60 ~ 80 个 (变径 0.8~1.8px) | 大津法二值化轻松滤除 | 图像模糊脏乱,人眼疲劳 |
| 透明度区间 | 0.40 ~ 0.65 (半透明互锁) | 色彩对比过低失去干扰效用 | 高不透明度直接阻断视线读取 |
| 字符旋转倾角 | -20° ~ +20° 离散随机 | 水平外接矩形极易精准框选 | 倾角过大字符颠倒难以辨识 |
六、安全边界与架构注意事项
单纯依靠前端 JavaScript 绘制验证码,其核心定位是防御初级网络爬虫与非针对性的自动化暴力扫描。开发者必须清醒认识到纯前端逻辑的天然局限性:
- 禁止在客户端生成真实答案:如果在前端由
Math.random()生成字符并通过 JS 校验用户输入,黑客根本不需要运行 OCR 去识别图片,只需直接监听变量、拦截 DOM 或篡改网络请求即可直接绕过。 - 推荐的服务端渲染架构:严密的企业级安全方案中,验证码字符必须由服务端生成并与用户 Session 绑定。Canvas 渲染逻辑宜部署在 Node.js 服务端(使用
node-canvas库)生成图片流,或者仅将单向哈希签名后的加密坐标传回前端。 - 多模态大模型的防御延伸:随着现代视觉大语言模型(VLM)零样本识图能力的提升,单纯靠噪点和干扰线的文字验证码抗压窗口正在逐步缩小。在面对高价值资产防护时,建议将图片验证码作为底层保底,配合行为轨迹分析(滑动轨迹、点击时间戳)或双因子认证构成纵深防御体系。
JS动态修改鼠标样式:element.style.cursor基础用法
2026-11-16 13:19:44
JS实现文本框输入实时计算:oninput事件监听与结果更新
2026-11-13 09:33:14
JavaScript监听表单submit事件的正确姿势
2026-11-12 23:32:44
React合成事件和原生addEventListener有什么区别?
2026-11-11 14:27:52
JavaScript基础选择题怎么配合缓存使用
2026-11-08 17:20:23