JavaScript内联脚本的执行原理与作用域解析
深入解析JavaScript内联脚本的底层执行机制与作用域规则:涵盖HTML解析器主线程阻塞、执行上下文与声明式环境分层、内联模块脚本特质、行内事件处理器的隐式with作用域链,以及生产排查指南。
window 对象与 Script 词法环境的双轨机制),以及行内事件处理器独特的隐式作用域查找链。
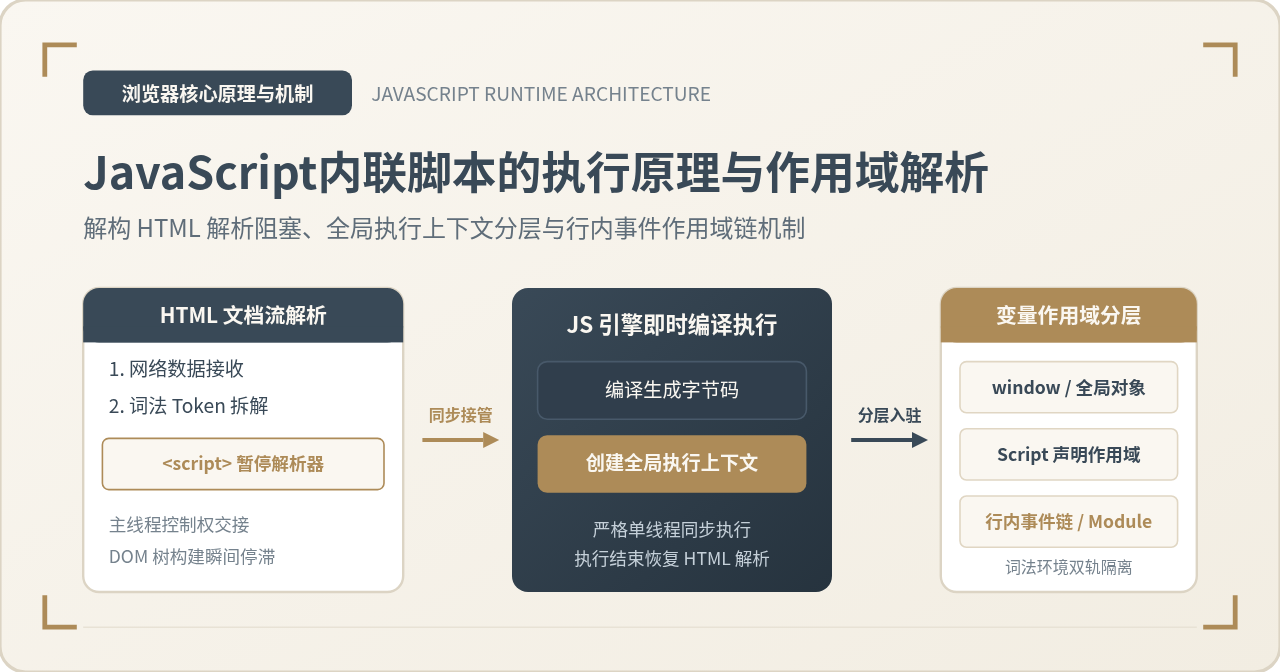
一、内联脚本的形态分类与触发机制
在日常 Web 开发中,内联脚本主要存在两种表现形态:一种是书写在独立 <script> 标签内的文本代码块,另一种是直接以属性形式附加在 HTML 节点上的行内事件处理器(如 onclick="...")或伪协议链接(如 href="javascript:...")。虽然二者都免去了额外的网络请求往返时间(RTT),但二者在触发机制、编译时机与作用域设计上有着本质区别。
对于标签型内联脚本,又细分为经典脚本(Classic Script)与内联模块脚本(Module Script)。经典脚本遵循标准文档流的即时解析规范;而带有 type="module" 属性的内联脚本则受现代 ECMAScript 模块体系管辖,其代码默认处于严格模式,具备独立的顶级词法环境,且拥有天然的延迟执行特性。
行内事件处理器则是一种延迟激活的特殊结构。HTML 规范规定,当解析器遇到包含事件属性的节点时,仅将其作为属性字符串存入 DOM 节点中;直到该事件首次被用户或程序触发时,宿主环境才会以特定规则将其包裹并动态编译成一个监听函数。这一延迟特性直接塑造了其独特的作用域查找链。
二、内联脚本的执行生命周期与主线程阻塞原理
浏览器采用流式传输机制接收 HTML 数据包,HTML 解析器(Tokenizer)自上而下逐字节读取字符并生成 DOM 节点。当解析器扫描到 <script> 开始标签且不包含 src 属性时,内部会触发一系列原子化的交接操作。
由于 JavaScript 语言拥有修改页面结构的动态能力(例如调用 document.write()),HTML 规范要求此时必须完全暂停当前的 HTML 解析与分词工作。主线程控制权瞬间切换至 JavaScript 引擎(如 Chrome 的 V8 或 Firefox 的 SpiderMonkey)。引擎对标签内的源代码执行词法分析(Lexing)、语法解析并生成抽象语法树(AST),接着编译生成字节码并立即进入执行堆栈。
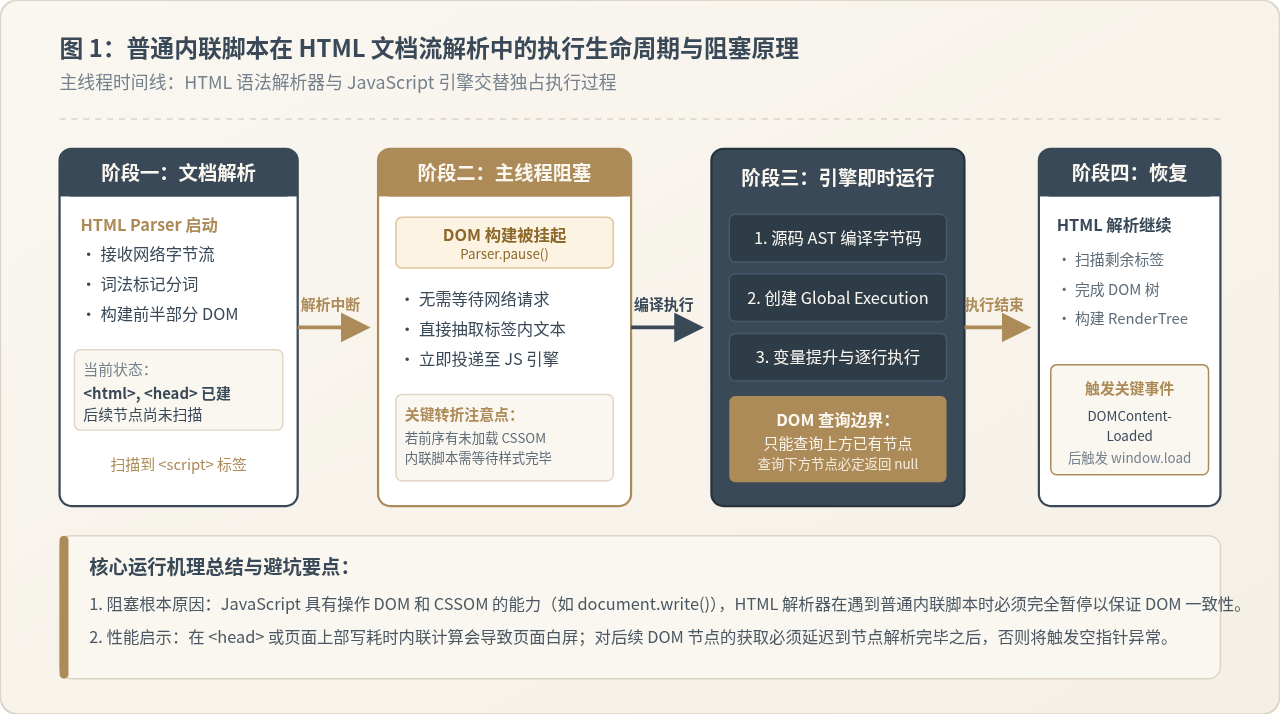
在这个交接过程中,读者需要特别关注样式计算(CSSOM)对内联脚本的间接阻塞。如果一个普通的内联 <script> 上方存在尚未加载完成的外部样式表 <link rel="stylesheet">,JavaScript 引擎为了防止脚本在执行期间读取到不准确的元素样式(如 offsetHeight 或 getComputedStyle),浏览器会进一步阻塞该内联脚本的执行,直到样式表完全下载并构建完 CSSOM。这种连环阻塞往往是首屏加载耗时过长的主要元凶之一。
<script> 之后的任何 HTML 标签,DOM 树上此时完全不存在对应的对象,任何查询都会得到 null。
三、不同放置位置的时序推导与节点可见性对比
内联脚本在文档结构中的摆放位置,直接决定了其执行时机以及对页面首屏渲染的影响。我们将常见的四种排列方式进行时序推导:
- 放置在
<head>中的普通内联脚本:执行时页面主体<body>尚未开始解析。此时document.body值为null。若此时尝试通过document.getElementById()获取视图容器,代码会立即抛出异常。同时,由于主线程被占用,页面在脚本运行结束前无法进行任何首屏像素绘制,造成白屏。 - 放置在
<body>中部的普通内联脚本:执行时上方节点已经解析,下方节点仍处于未解析状态。页面呈现半流式状态,上方内容可以被计算,但整体文档构建被打断。 - 放置在
</body>闭合标签前的普通内联脚本:这是传统 Web 开发中推荐的经典布局。此时所有的 HTML 标签均已解析生成对应的 DOM 节点,脚本可以安全地查询并绑定全量 UI 组件,且文档主体的渲染工作已经大部分完成。 - 内联模块脚本(
<script type="module">):无论置于<head>还是<body>,HTML 规范规定内联模块脚本天然具备类似defer的调度行为。它会在后台准备就绪,直到整棵 DOM 树全部构建完成、在DOMContentLoaded事件分发之前按顺序执行,既不会阻塞 HTML 流式解析,又能保证访问到全量 DOM 元素。
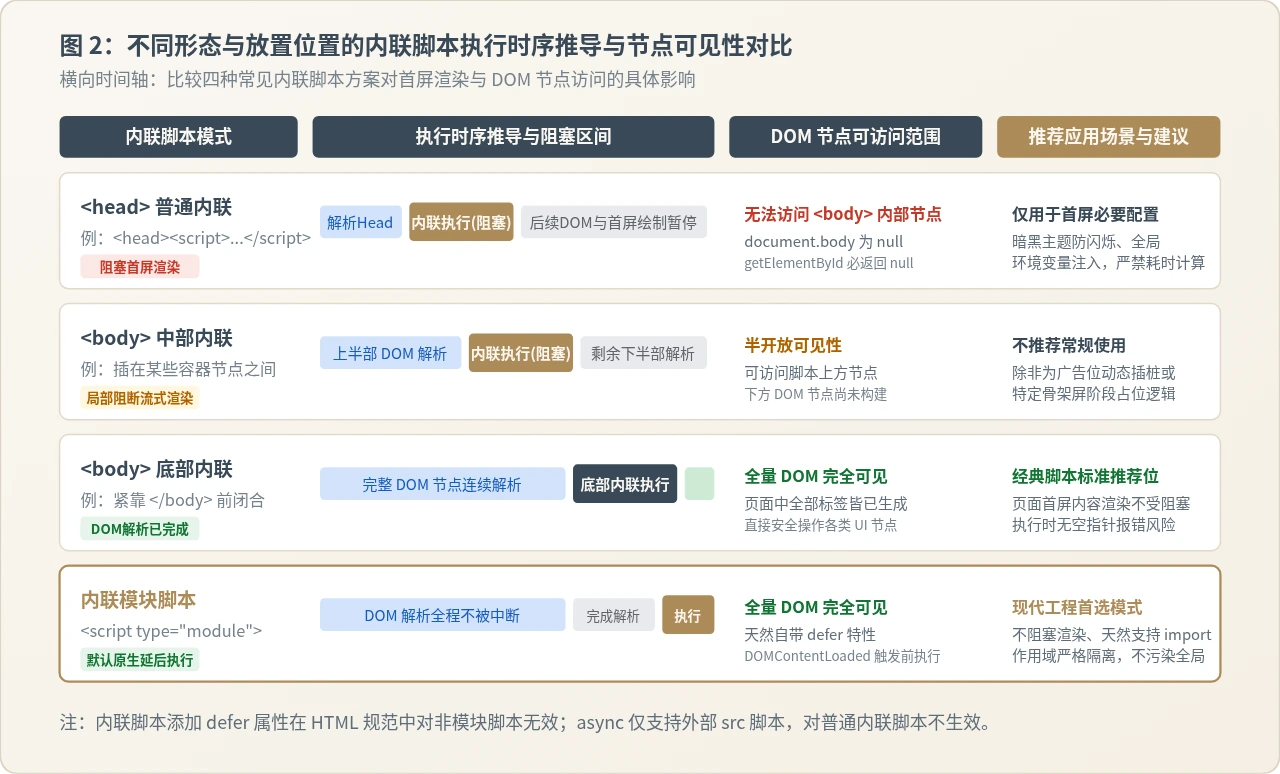
下面的代码直观验证了放置在不同位置时节点的真实可见性差异:
HTML 示例代码<!DOCTYPE html>
<html>
<head>
<script>
// 场景一:位于 head 中的普通内联
console.log("Head 脚本中获取 app 容器:", document.getElementById("app"));
</script>
<script type="module">
// 场景二:位于 head 中的内联模块脚本
console.log("Head 模块脚本中获取 app 容器:", document.getElementById("app"));
</script>
</head>
<body>
<div id="app">页面核心内容</div>
<script>
// 场景三:位于 body 底部的普通内联
console.log("Body 底部脚本中获取 app 容器:", document.getElementById("app"));
</script>
</body>
</html>2. [Body 底部脚本] Body 底部脚本中获取 app 容器: <div id="app">...</div>
3. [Head 模块脚本] Head 模块脚本中获取 app 容器: <div id="app">...</div>
四、标签内联脚本的作用域与变量环境解析
许多初学者容易产生一个误解:每个独立的 <script> 标签是不是都拥有自己封闭的作用域?事实并非如此。在同一个 HTML 页面中,只要运行在同一个窗口上下文(Realm)内,所有普通的非模块 <script> 标签共享同一个全局执行上下文(Global Execution Context)。
但在 ECMAScript 规范底层,全局环境并不是单一扁平的对象,而是由两层核心记录构成的复合结构:
- 对象环境记录(Object Environment Record):直接绑定到全局宿主对象
window(或标准globalThis)。使用var关键字声明的顶级变量和传统的顶级函数声明(Function Declaration)会被记录在这里,并自动同步为window的属性。 - 声明式环境记录(Declarative Environment Record):在现代浏览器的开发者工具中常被标示为 Script Scope。使用
let、const和class声明的顶级标识符保存在该记录中。虽然它们在全局任何普通脚本中都可以直接通过变量名读取,但绝不会挂载到window对象上。
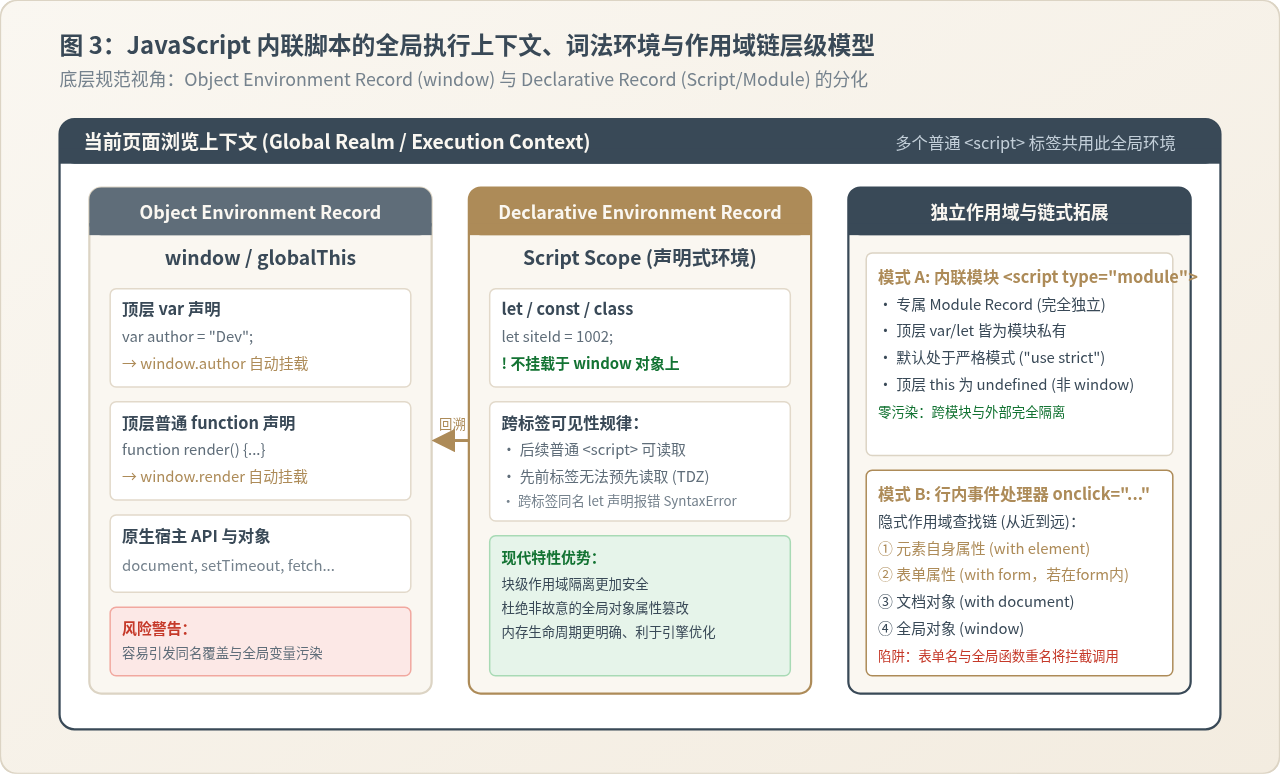
理解这种分层对于排查跨脚本变量共享和暂时性死区(TDZ)问题至关重要。考虑以下跨内联标签的代码:
跨标签声明与作用域示例<!-- 第一个内联脚本块 -->
<script>
var userRole = "Administrator";
let systemId = 9801;
const VERSION = "2.4.0";
</script>
<!-- 第二个内联脚本块 -->
<script>
// 1. var 变量既可通过变量名访问,也可通过 window 属性访问
console.log(userRole); // 输出: "Administrator"
console.log(window.userRole); // 输出: "Administrator"
// 2. let / const 变量在后续脚本中可直接访问,但不在 window 上
console.log(systemId); // 输出: 9801
console.log(window.systemId); // 输出: undefined
console.log(VERSION); // 输出: "2.4.0"
console.log(window.VERSION); // 输出: undefined
</script>如果在一个 <script> 标签内使用 let systemId = 1,而在后续的另一个 <script> 标签顶级再次执行 let systemId = 2,浏览器并不会覆盖变量,而是直接抛出未捕获的语法错误:Uncaught SyntaxError: Identifier 'systemId' has already been declared。这是因为它们注册在同一个全局声明式环境记录中,全局词法不允许同名重复声明。
<script type="module"> 拥有专属的 Module Environment Record。即便在模块顶级声明 var,该变量也只在当前模块内有效,既不会进入全局声明式环境,更不会挂载到 window。不同模块脚本之间哪怕变量重名也互不干扰。
五、行内事件处理器的特殊作用域链机制
在 HTML 标签中直接书写事件处理属性(如 <button onclick="handleClick()">)是早期 Web 开发的常见做法。许多开发者以为其内部执行环境与普通全局函数无异,但在遇到同名属性或表单控件时,常常会遇到非常诡异的逻辑覆盖现象。
根据 HTML 规范的规定,浏览器在解析行内事件属性时,会为其隐式生成一个匿名包装函数,并且通过类似 with 语句的语义动态扩展其词法作用域链。当一段行内事件代码执行时,标识符的查找顺序从近到远依次为:
- 当前元素自身的作用域(Element Properties):元素对象上的所有属性(如
this.id、this.title、this.value)都被直接注入作用域顶端。 - 所属表单对象的作用域(Form Properties):如果该元素位于一个
<form>内部,该表单元素拥有的全部属性以及其包含的所有具名字段都会注入作用域中。 - 文档对象(Document Properties):
document上的属性与方法(如document.title、document.forms)。 - 全局作用域(Window):最后才会进入全局执行上下文。
请看以下极具代表性的踩坑案例:
表单行内事件属性命名遮蔽陷阱<!-- 全局预先定义了名为 submit 的处理函数 -->
<script>
function submit() {
console.log("执行全局数据提交操作!");
}
</script>
<form id="userForm">
<!-- 注意:这个按钮设置了 name="submit" -->
<button type="button" name="submit" onclick="submit()">
点击提交
</button>
</form>Uncaught TypeError: submit is not a function。根本原因:当点击触发时,作用域链优先检查所属
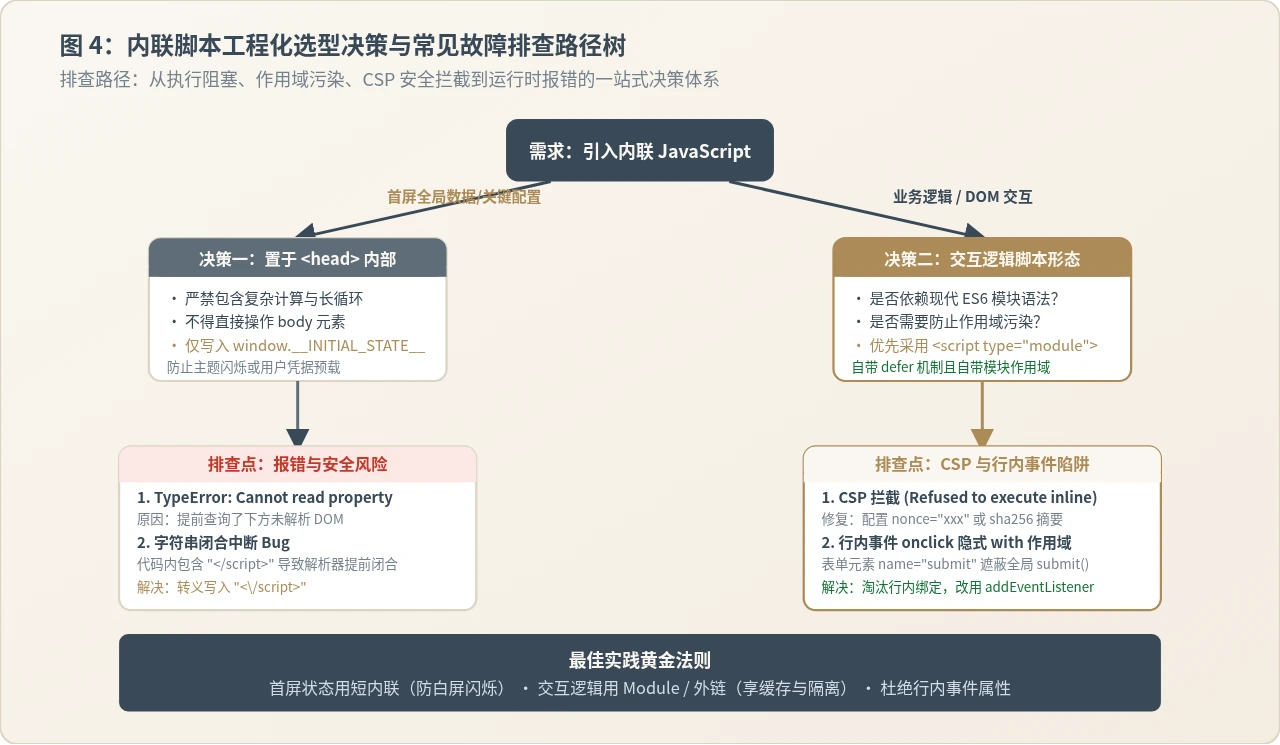
<form> 的属性。由于表单内包含一个 name="submit" 的按钮,根据 HTML 规范,表单对象会自动生成一个名为 form.submit 的属性指向该按钮 DOM 元素。在行内代码 submit() 查找时,优先命中了这个按钮元素对象本身,导致尝试对一个 HTMLButtonElement 执行函数调用,从而彻底阻断了向外寻找全局 window.submit 函数的路径。
这种隐式作用域链不仅带来了不可控的命名冲突风险,还会降低 JavaScript 引擎的属性内联缓存(Inline Cache)优化效率。因此,在现代工程化实践中,强烈建议完全废弃 HTML 属性行内绑定,统一使用 addEventListener 在外部或模块化脚本中显式挂载监听器。
六、实践避坑与工程化排查指南
内联脚本由于直接暴露在 HTML 标记中,容易在语法解析、内容安全策略(CSP)和多脚本协作时引发隐蔽故障。以下是高频问题的具体表现与排查路径:
1. 字符串中包含 </script> 导致的解析提前闭合
HTML 词法分词器在解析 <script> 标签内的文本时,优先级高于 JavaScript 引擎的字符串解析。分词器一旦遇到字符序列 </script>(不区分大小写),会直接认定该内联脚本已经结束,即便该序列位于 JS 字符串常量或单行注释内部。
<script>
  // 错误:分词器会在此处将 script 提前截断,导致后续代码变成孤立 HTML 抛出 SyntaxError
  let markup = "<script>alert('test');</script>";

  // 正确:使用转义斜杠打碎词法序列
  let safeMarkup = "<script>alert('test');<\/script>";
</script>
2. 内容安全策略(CSP)对内联脚本的拦截
现代 Web 安全架构中普遍开启了 Content-Security-Policy。如果响应头配置了 script-src 'self' 而未显式声明内联信任规则,浏览器将拒绝执行任何内联脚本,控制台报错:Refused to execute inline script because it violates the following Content Security Policy directive...。
排查与解决依据:
- Nonce 签名机制(推荐):服务器在响应头中为每次请求生成唯一的随机数(如
Content-Security-Policy: script-src 'self' 'nonce-rAnd0m123'),并在内联脚本标签中添加对应属性<script nonce="rAnd0m123">。 - SHA-256 哈希校验:针对静态不可变的内联脚本,计算其代码内容的 SHA-256 散列值并在 CSP 规则中放行,例如
script-src 'self' 'sha256-abc...'。 - 严禁使用
'unsafe-inline':该指令会完全瓦解 XSS 防御能力,除非处于历史遗留系统改造的过渡期,否则不得在生产环境滥用。
3. 内联脚本的合理使用场景归纳
虽然过度使用内联脚本会导致代码难以复用、无法享受浏览器的静态资源 HTTP 缓存机制,但在特定场景下,合理使用简短的内联脚本仍然是不可替代的优秀方案:
| 业务场景 | 放置位置与推荐模式 | 核心收益与注意事项 |
|---|---|---|
| 首屏暗黑主题防闪烁 | <head> 顶部极简内联脚本 |
在首屏 DOM 绘制前同步从 localStorage 读取主题并设置 document.documentElement.className,彻底消除白屏闪烁(FOUC)。代码必须保持在数行之内。 |
| 服务端初始状态直出 | <head> 或 <body> 底部数据脚本 |
注入 window.__INITIAL_DATA__ = {...},免除客户端首屏向后端发送二次数据接口请求的时间。需严格过滤 HTML 实体注入以防 XSS。 |
| 性能监控与埋点探针 | <head> 独立内联模块 |
记录精确的 performance.now() 启动时间戳,捕获资源加载前期的全局错误。 |
| 常规交互业务逻辑 | 不推荐内联,改用外部模块 | 便于浏览器利用 HTTP 强缓存,支持 Tree-shaking 自动化打包构建,保证工程健壮性。 |
jsbase64字符串怎么转Uint8Array数组ES2026
2026-11-13 22:00:51
JS数组转逗号分隔字符串:join()方法详解
2026-11-13 21:50:36
js字符串怎么用正则转数组split(/,/)
2026-11-13 20:55:21
js字符串转数组ES2026Uint8Array.fromHex新API
2026-11-13 20:40:00
js字符串转数组Intl.Segmenter按字形分割
2026-11-13 19:07:57