js字符串转数组ES2025RegExp.escape防止注入
深入讲解在JavaScript中利用动态分隔符将字符串转为数组时,如何利用ECMAScript 2025新增的RegExp.escape静态方法防止正则注入、语法崩溃与逻辑失真,并提供生产级防范方案与Polyfill实践。
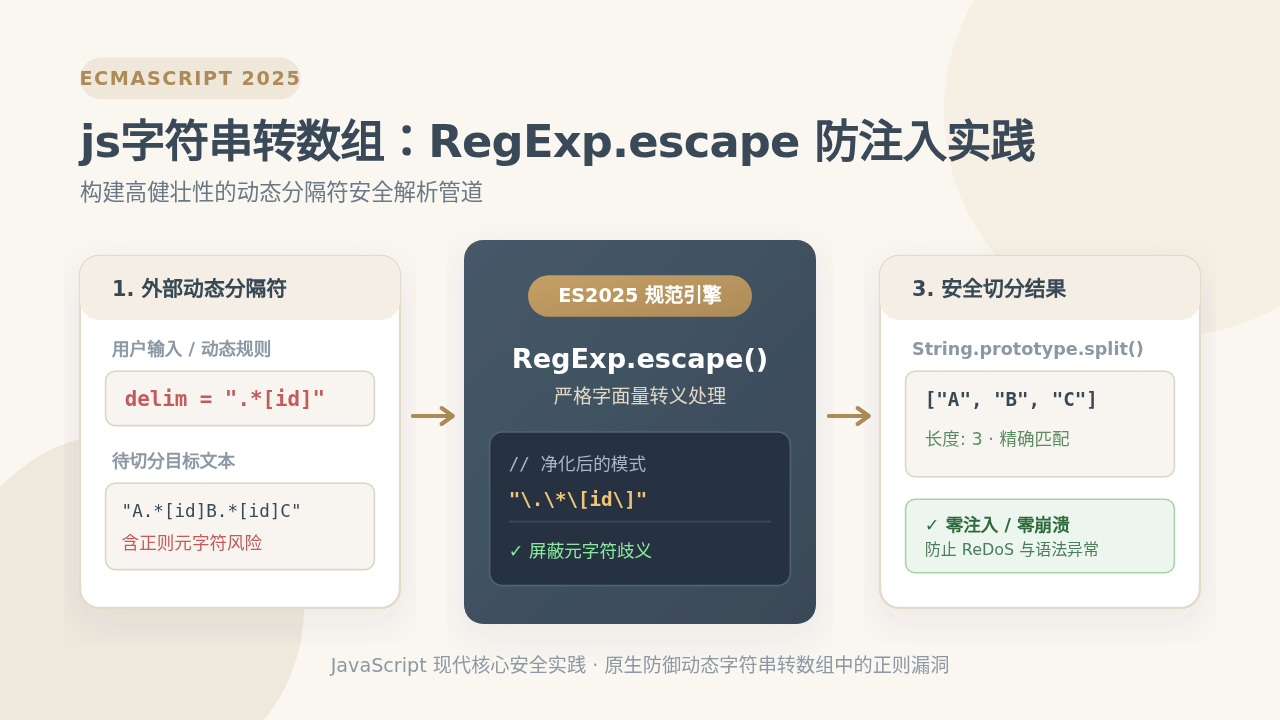
在 JavaScript 开发中,使用动态分隔符通过 String.prototype.split() 将字符串转换为数组是极其高频的日常操作。然而,当业务需要支持忽略大小写、吸收周围空白或支持多分隔符时,开发者往往借助 new RegExp() 动态生成正则模式。若外部传入的分隔符含有正则表达式元字符,未经转义的代码将直接导致意想不到的语义破坏、页面抛错崩溃甚至 ReDoS 拒绝服务攻击。ECMAScript 2025 正式推出的标准静态方法 RegExp.escape(),为这一经典痛点提供了终极原语,本文将全面解析其防御机理与落地实践。
一、为什么字符串转数组会遭遇“正则注入”?
通常情况下,将一个固定格式的字符串转换为数组只需调用基础的 str.split(',')。此时传参为纯字符串字面量,JavaScript 引擎会执行底层高效的字符扫描算法,不存在模式解析逻辑,自然没有安全风险。
但在复杂的真实业务场景中,静态字符串分隔符往往无法满足需求。典型的扩展场景包括:
- 忽略大小写拆分:用户要求按标签
[TAG]拆分,无论大小写(如[tag]、[Tag]、[TAG])均需视作有效分隔符; - 空白容错处理:分隔符两侧可能夹带任意数量的空格或制表符,需要匹配如
\s*;\s*的模式; - 动态多符号切分:系统允许用户在控制台自定义一组分隔符列表,动态拼装为
(delim1|delim2)进行联合切分。
为了实现上述规则,开发者很自然地会写出类似 str.split(new RegExp(dynamicDelim, 'i')) 的代码。正是这一步,将原本应该作为“纯文字字面量”的数据,直接暴露给了正则表达式编译器的“元字符语法引擎”。
dynamicDelim 来自外部 URL Query、表单输入、CSV 字段或第三方 API 返回,攻击者或粗心的用户只需输入一个点号 . 或未闭合的左括号 (,程序就会立刻失控。
常见灾难案例分析
1. 通配符导致数据碎裂失真:
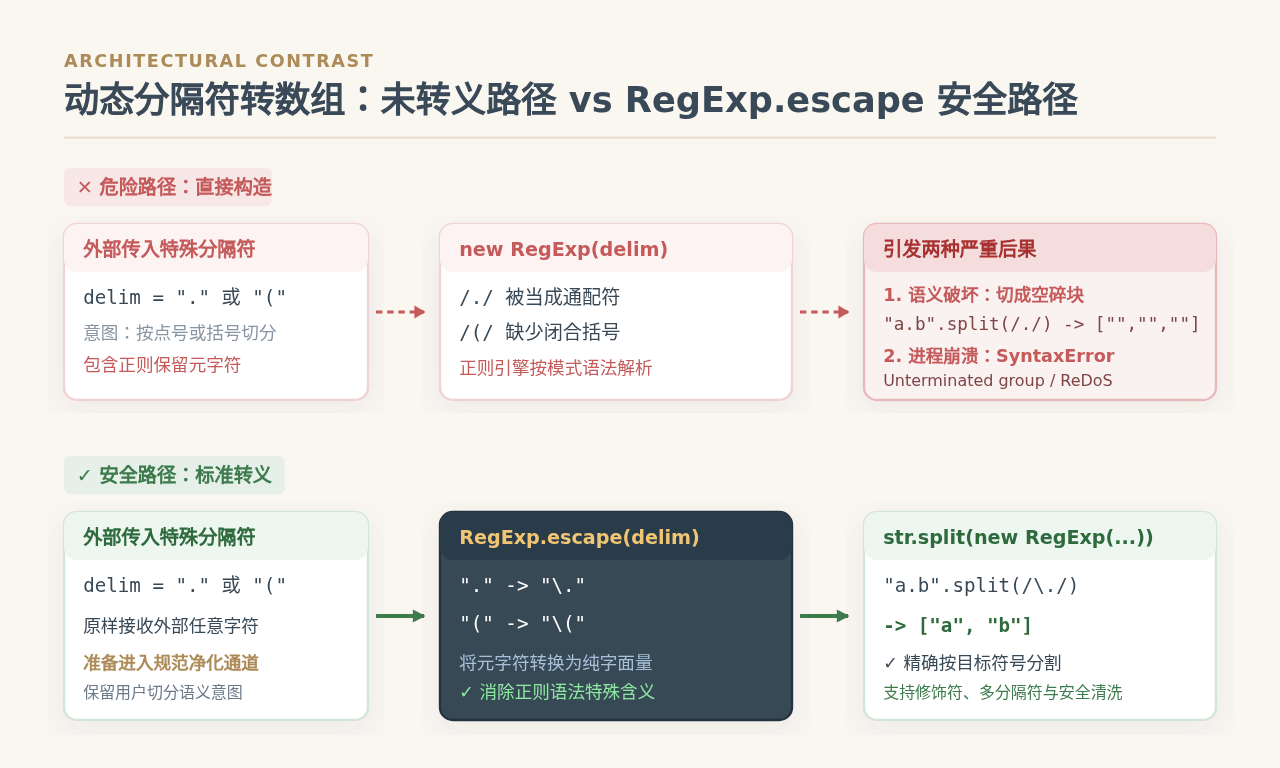
假设某文件解析需求要求用户输入文件扩展名作为切分符,用户输入了 "."。如果直接代入 new RegExp("."),在正则表达式中点号代表“匹配除换行符以外的任意单个字符”:
// 危险示例:意图按点号分割文件名
const filename = "user.avatar.png";
const rawDelim = ".";

// 错误做法:直接传入 new RegExp
const result = filename.split(new RegExp(rawDelim));
// 实际输出:["", "", "", "", "", "", "", "", "", "", "", "", "", "", "", ""]
// 结果:原字符串每一个字符都被当成切分符匹配,切分出整串空字符!
2. 语法异常导致服务中断(SyntaxError):
如果用户输入的动态标记包含未成对的结构字符,例如数学表达式中的 "(" 或 JSON 路径中的 "[":
const query = "formula(x) + delta(y)";
const delim = "(";

// 直接抛错崩溃
new RegExp(delim);
// Uncaught SyntaxError: Invalid regular expression: /(/: Unterminated group
如果这段逻辑运行在 Node.js 服务端且未被针对性 try-catch 拦截,未捕获的 SyntaxError 会导致整个事件循环或微任务崩溃;在前端单页应用中,则会导致白屏或渲染层中断。
二、ES2025 RegExp.escape 标准规范解析
面对上述缺陷,过去十多年间 JavaScript 社区充斥着各种各样的手写转义函数。最常见的民间实现是:
// 历史社区常用的手写转义函数
function legacyEscape(str) {
  return str.replace(/[.*+?^${}()|[\]\]/g, '\$&');
}
虽然这段代码能够拦截常见的 .、* 等元字符,但它存在严重的工程隐患:
- 标准覆盖不全:缺少对正斜杠
/、连字符-(在字符类中产生范围歧义)、以及等号=等语境元字符的处理; - 团队各自为政:不同项目、不同库中的转义正则写法各不相同,有的漏掉闭合大括号
},有的遗漏特殊空白符处理; - 缺乏编译期与引擎优化:手写正则替换属于二次 JS 运行时执行,效率与确定性不及 V8 或 JavaScriptCore 的原生 C++ 实现。
为了终结这一混乱局面,TC39 经过充分论证,将 RegExp.escape() 正式纳入 ECMAScript 2025 标准规范。该方法被设计为 RegExp 构造函数的原生静态方法。
// 语法规范
RegExp.escape( string ) -> string
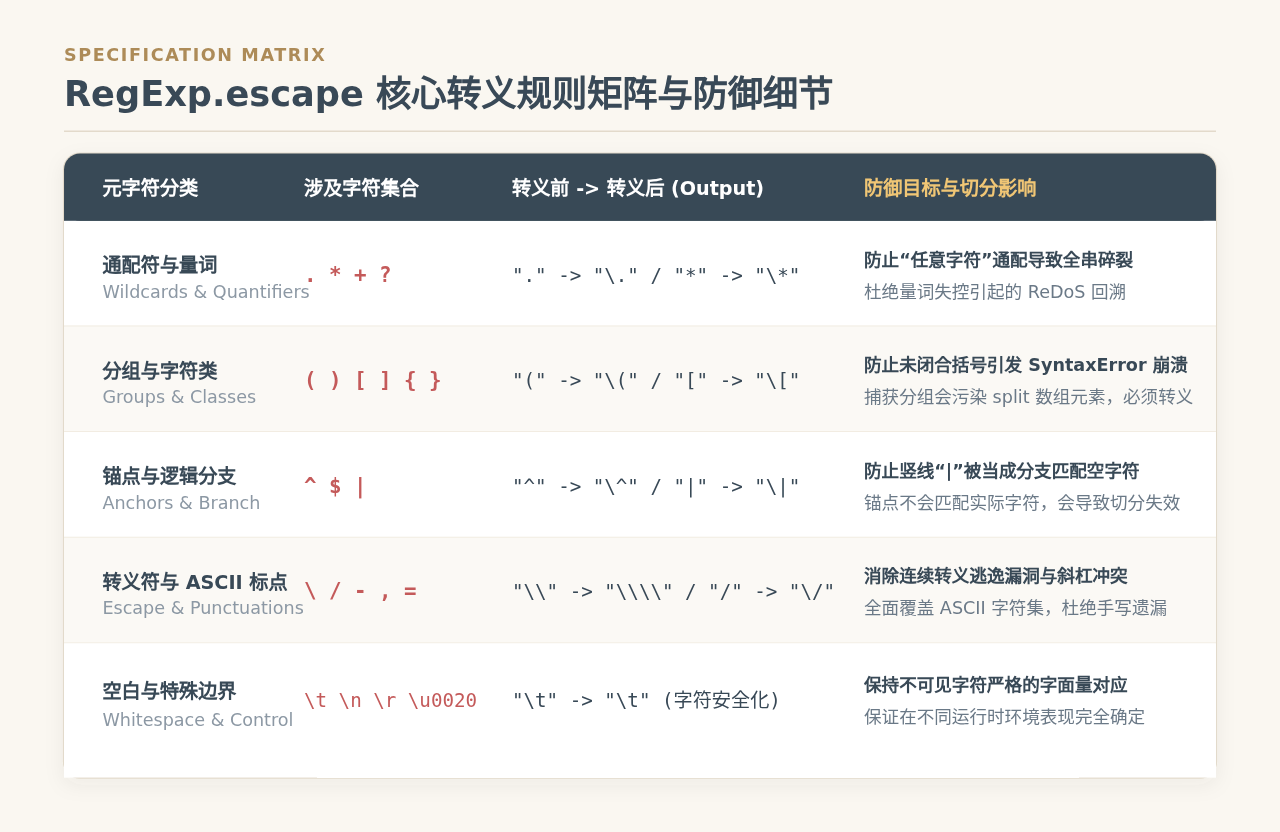
当执行 RegExp.escape(str) 时,引擎首先对入参执行 ToString(str) 操作。随后,引擎会遍历字符串,将所有在正则表达式模式中可能具备语法控制含义的 ASCII 标点字符(包括但不限于 ^ $ \ . * + ? ( ) [ ] { } | / - , = : ! 等)以及不可打印控制字符,统一在前面附加转义反斜杠 \。
最终返回一个格式完备、无论传给 new RegExp() 哪个修饰符都能保证被解释为“纯粹文本字面量”的安全字符串。
三、实战:构建高健壮性的安全字符串转数组函数
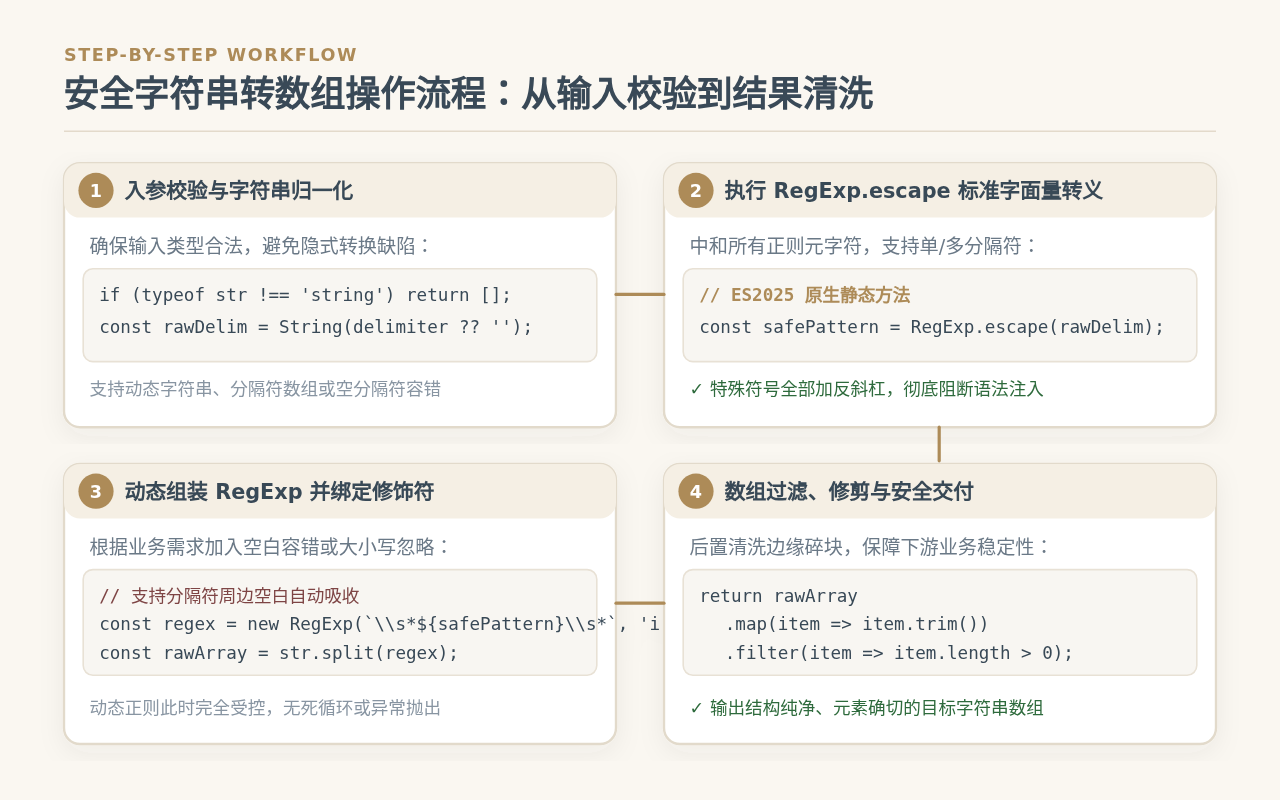
了解了 RegExp.escape 的底层逻辑后,我们可以将其融入实际操作中。下面展示如何编写一个面向生产环境的高健壮性字符串拆分实用函数。
1. 基础单分隔符安全切分
最直观的模式:接收用户指定的动态分隔符,支持忽略大小写,并防止任何元字符破坏切分逻辑。
/**
 * 安全的字符串切分函数(单分隔符)
 * @param {string} input 待分割的源字符串
 * @param {string} delimiter 动态分隔符(可能包含特殊元字符)
 * @param {boolean} ignoreCase 是否忽略分隔符大小写,默认 true
 * @returns {string[]}
 */
function safeSplit(input, delimiter, ignoreCase = true) {
  if (typeof input !== 'string') return [];
  if (!delimiter) return [input];

  // 第一步:利用 ES2025 原生静态方法对分隔符进行严格转义
  const escapedDelim = RegExp.escape(String(delimiter));

  // 第二步:构造安全的正则对象
  const flags = ignoreCase ? 'i' : '';
  const regex = new RegExp(escapedDelim, flags);

  // 第三步:执行分割
  return input.split(regex);
}

// 验证正常运行与防御效果
const sampleText = "data(01).datA(02).Data(03)";

// 传入带有小括号和点号的复合特殊分隔符
console.log(safeSplit(sampleText, ".data", true));
// 示例输出: ["data(01)", "(02)", "(03)"]

// 传入纯正则元字符点号
console.log(safeSplit("192.168.1.1", "."));
// 示例输出: ["192", "168", "1", "1"] (准确按点切分,绝不碎裂)
2. 进阶场景:多动态分隔符联合切分与空白吸附
在许多报表导入、搜索过滤或标签录入场景中,系统往往允许用户输入多个分隔符(例如用户设定同时按分号 ;、竖线 | 以及斜杠 / 进行拆分),同时要求自动忽略分隔符周围的多余空格:
/**
 * 支持多分隔符与空白容错的高级切分函数
 * @param {string} input 源字符串
 * @param {string[]} delimiters 动态分隔符数组
 * @returns {string[]}
 */
function safeSplitMulti(input, delimiters) {
  if (typeof input !== 'string') return [];
  if (!Array.isArray(delimiters) || delimiters.length === 0) return [input];

  // 1. 对数组中每一个分隔符执行独立的 RegExp.escape
  // 2. 过滤无效空分隔符并按长度降序排列(防止较短子模式提前拦截更长模式)
  const safeTokens = delimiters
    .map(d => String(d).trim())
    .filter(Boolean)
    .sort((a, b) => b.length - a.length)
    .map(d => RegExp.escape(d));

  if (safeTokens.length === 0) return [input];

  // 3. 使用 | 组合候选分支,并在两侧添加 \s* 吸收任意空白
  const combinedPattern = `\s*(?:${safeTokens.join('|')})\s*`;
  const splitRegex = new RegExp(combinedPattern, 'g');

  return input
    .split(splitRegex)
    .map(item => item.trim())
    .filter(item => item.length > 0);
}

// 测试恶意注入与复合符号输入
const userDoc = "Vue.js || React.js ** Angular.js / Svelte";
const userSelectedDelims = ["||", "**", "/"];

const techStack = safeSplitMulti(userDoc, userSelectedDelims);
console.log(techStack);
// 示例输出: ["Vue.js", "React.js", "Angular.js", "Svelte"]
四、关键转折与实测验证对比
为了清晰呈现 RegExp.escape 带来的关键转折,我们将常见的高风险测试输入进行横向对比评测:
| 输入待切字符串 | 动态传入的分隔符 | 未转义 new RegExp 结果 | ES2025 RegExp.escape 结果 | 改进关键成效 |
|---|---|---|---|---|
"order#1.order#2" |
"." |
["","","","..."] (16项) |
["order#1", "order#2"] |
杜绝全匹配碎裂,精准识别字面量点号 |
"id(1)name(2)" |
"(" |
SyntaxError: Unterminated group |
["id", "1)name", "2)"] |
化解未闭合分组,保障服务不崩溃 |
"alpha|beta|gamma" |
"|" |
["a","l","p","h"...] |
["alpha", "beta", "gamma"] |
防止空模式分支切分为单字符 |
"a[v1]b[v1]c" |
"[v1]" |
["a", "b", "c"] (误将v或1当字符集) |
["a", "b", "c"] (严格匹配整体) |
避免将中括号解释为单字符候选集 |
"x(a+)+y" |
"(a+)+" (ReDoS载荷) |
潜在超长回溯卡死进程 | 毫秒级匹配字面量字符 | 阻断恶意构造的指数级回溯攻击 |
五、当前运行环境兼容与 Polyfill 落地方案
虽然 RegExp.escape 已经被纳入 ES2025(ECMAScript 2025 第 16 版),现代 Chromium 浏览器与高版本 Node.js 已经原生内置,但在一些存量旧版移动端 WebView、旧版 Safari 或历史 Node.js LTS 环境中,直接调用可能会遇到 RegExp.escape is not a function 的未定义报错。
在实际工程中,建议采用“特性检测 + 标准垫片(Polyfill)”双重兜底策略。
1. 符合规范的轻量级 Polyfill 实现
// polyfill-regexp-escape.js
if (typeof RegExp.escape !== 'function') {
  Object.defineProperty(RegExp, 'escape', {
    value: function escape(string) {
      // 1. 类型强制转为字符串 (ToString 语义)
      const str = String(string);

      // 2. 按照 ECMA-262 规范匹配所有模式元字符与 ASCII 标点
      // 包含: ^ $ \ . * + ? ( ) [ ] { } | / - , = : ! # % & ' < > @ ` ~ 以及空白字符
      return str.replace(/[\^$\.*+?()[\]{}|/\-,=:!#%&'<=>@`~\s]/g, '\$&');
    },
    writable: true,
    enumerable: false,
    configurable: true
  });
}
2. 使用社区标准 core-js
如果你的项目已经使用了 Babel 或 core-js,可以直接在入口文件引入标准模块:
// 适用于模块化工程开发环境
import 'core-js/actual/regexp/escape';

// 引入后全局 RegExp.escape 即可安全可用
const safeRegex = new RegExp(RegExp.escape(userInput), 'i');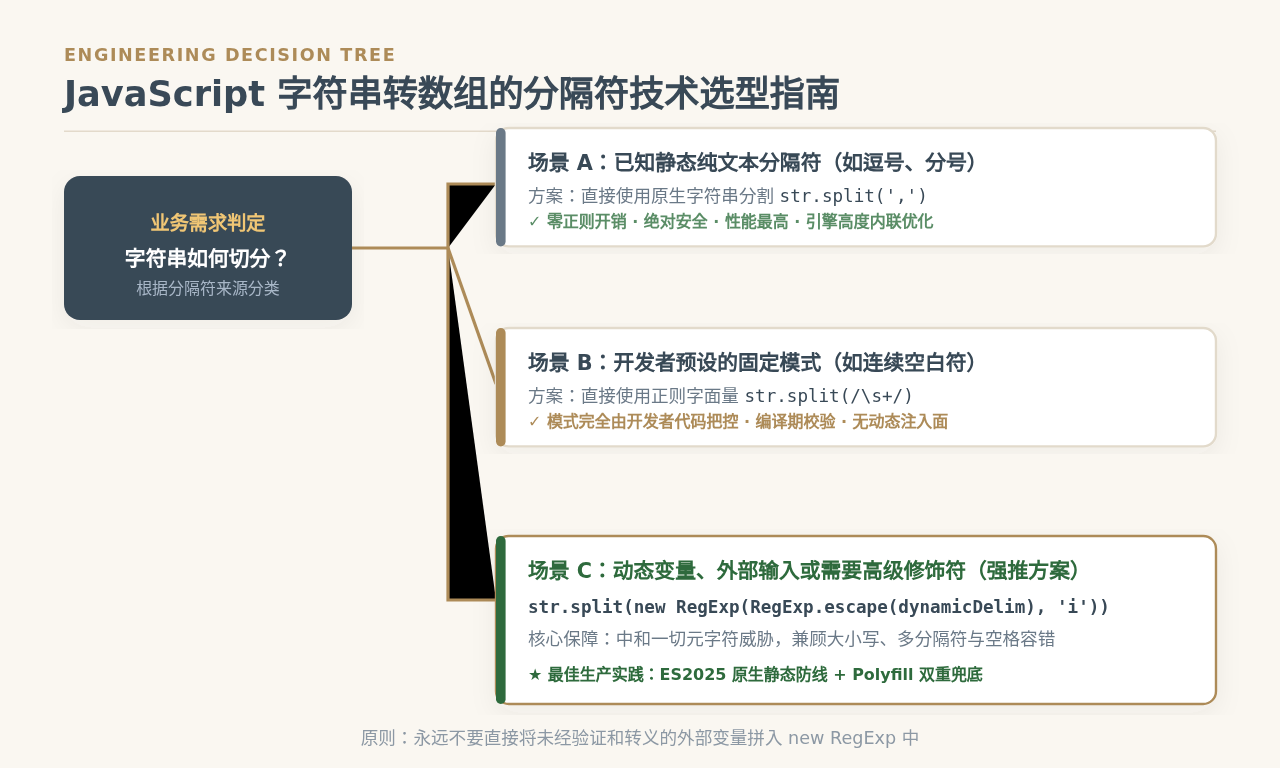
六、工程实践中的注意事项与经验建议
- 不可过度依赖正则解决简单问题:如果业务只需要精确匹配固定子串(例如明确只按单个逗号切分),请优先使用
str.split(',')。原生纯字符查找在 V8 引擎中具有内联缓存与 SIMD 加速优化,性能显著优于正则编译; - 注意转义后的长度与内存占用:对于极端超大的输入字符串,
RegExp.escape会为每个元字符多分配一个反斜杠字符。在切分前对delimiter进行合理的最大长度限制(如最多 100 字符)是良好的防御性编程习惯; - 警惕 trim() 带来的连带影响:当使用
\s*吸附分隔符周围空白时,注意确认源数据中是否保留了字段内部前导或后置的有意义空格; - 保持单元测试覆盖元字符边界:在编写涉及字符串切分的模块时,务必在自动化测试用例中加入
"."、"$"、"("、"[tag]"等特殊边界样本,确保在后续代码重构中不被降级为不安全的普通正则。
js字符串转数组ES2026Uint8Array.fromBase64新API
2026-11-13 14:02:44
JavaScript怎么去掉小数部分实现向零取整
2026-11-13 10:06:11
JS怎么将字符串按单个字符拆分为数组
2026-11-12 18:38:06
JS数组length属性详解:获取长度与修改行为
2026-11-12 17:07:41
JavaScript中用JSON.parse将字符串转为JSON对象
2026-11-12 12:18:49