JavaScript安全将字符串转换为布尔值的方法
深入讲解在JavaScript中安全将字符串转换为布尔值的方法与工程实践。剖析Boolean('false')为true的原生陷阱,提供包含入参守卫、格式归一化、常量Set比对的完整解决方案与严格/宽松两种实战模式。
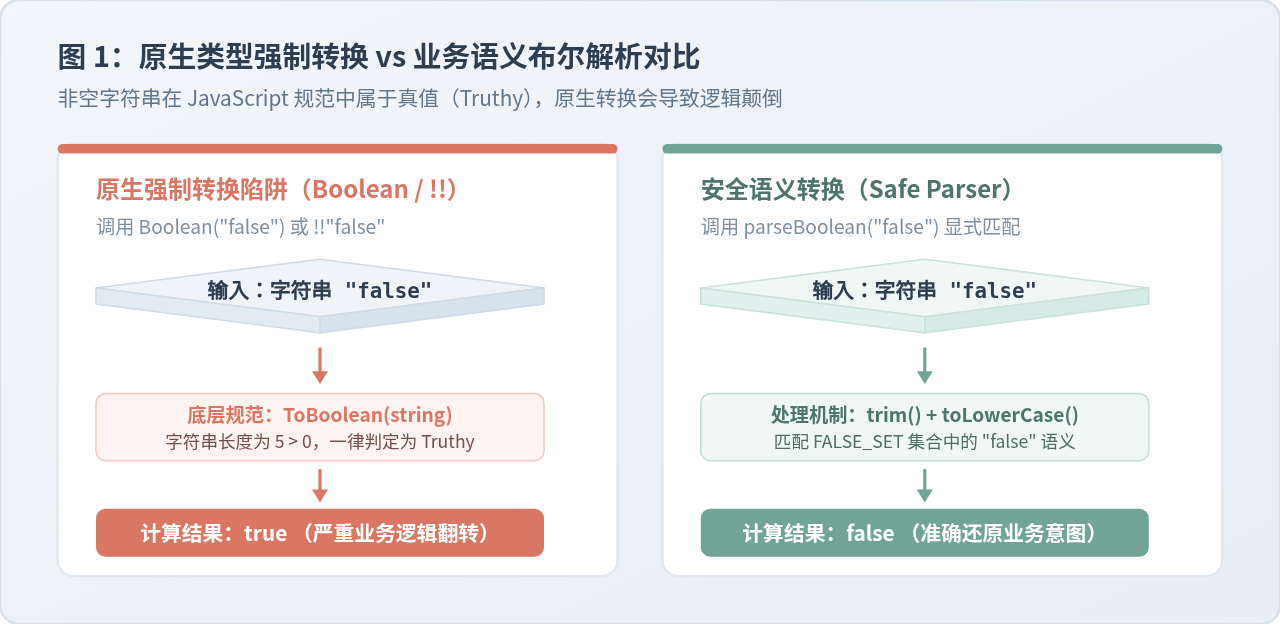
"true"、"false" 或 "0")。在 JavaScript 中,如果直接使用 Boolean(str) 或双重取反 !!str,由于非空字符串在语言规范中一律被判定为真值(Truthy),导致 Boolean("false") 的计算结果为 true,极易引发严重逻辑漏洞。实现安全转换的核心方案是:先对输入做空值防御与清洗归一化(去除首尾空白并转为全小写),再通过白名单映射或预定义集合匹配明确的语义布尔值,并为无法识别的输入提供可控的降级默认值。
常见误区与原理解析:为什么直接类型转换会失效?
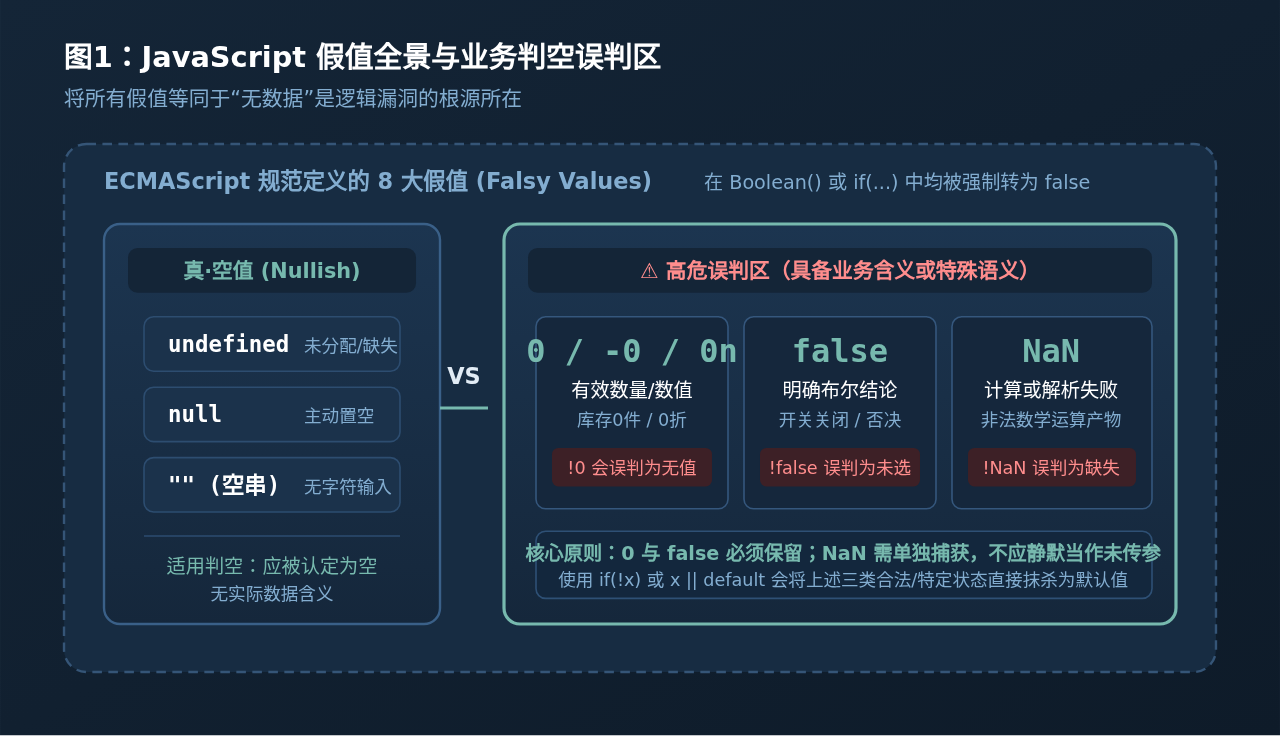
许多初学者在需要把字符串转换为布尔值时,会习惯性地使用 JavaScript 内置的构造函数 Boolean(value) 或双重非运算 !!value。这种写法在处理数值(如 0 与 1)时能够按预期工作,但一旦面对字符串,就会掉入 ECMAScript 规范的真假值判定陷阱。
ToBoolean 抽象操作的定义中,任何长度大于 0 的非空字符串,其布尔转换结果均为 true。在 JavaScript 看来,"false" 是一个包含了 5 个字符的普通字符串,并不具备“假”的语义含义。
// 常见的致命错误示例
const rawParam = "false";

console.log(Boolean(rawParam)); // 输出 true
console.log(!rawParam);         // 输出 false
console.log(!!rawParam);        // 输出 true

// 同样会引发逻辑反转的典型输入:
Boolean("0");          // 输出 true
Boolean("null");       // 输出 true
Boolean("undefined");  // 输出 true
Boolean("off");        // 输出 true
Boolean("no");         // 输出 true
另一个常见的做法是利用 JSON.parse()。因为在 JSON 格式中,true 和 false 是合法关键字,执行 JSON.parse("true") 会返回布尔值 true,执行 JSON.parse("false") 也会正确返回 false。然而,将它作为通用转换函数存在明显的隐患:
- 格式极其严苛:如果传入带有大写字母的
"True"、前后包含空格的字符串,或者来自表单的"yes"、"on",JSON.parse会直接抛出SyntaxError运行时异常,必须强制使用try...catch包裹。 - 返回值类型扩散:
JSON.parse("0")返回的是数值0而非布尔值false,依然需要二次判定。 - 性能损耗:相较于简单的字符串比对,JSON 语法分析器的执行开销显著偏高。
标准化安全转换流水线:清洗、归一化与集合判定
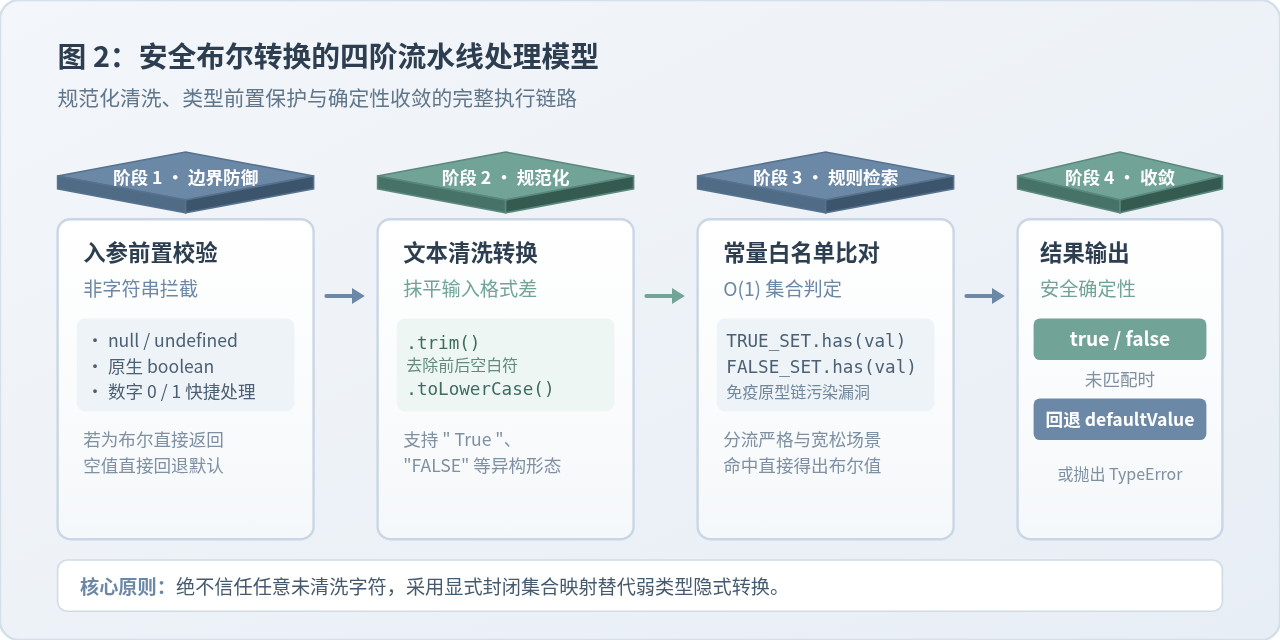
为了在生产环境中彻底规避上述风险,安全转换函数必须建立起清晰的“清洗 — 匹配 — 兜底”处理流水线。无论传入的是什么数据类型,都应保证执行过程不抛出未捕获异常,且返回值具有百分之百的类型确定性。
该流水线包含四个标准步骤:
- 入参前置保护(Type Guard):首先检查输入值的原始类型。如果传入的值本身已经是原生布尔值,直接原样返回;如果是
null或undefined,直接返回预设的默认值,避免后续调用字符串方法时报错。 - 文本清洗与归一化(Normalization):确保目标是字符串后,先执行
trim()消除用户输入或环境变量可能附带的首尾空格与制表符,随后执行toLowerCase()统一转为小写。这样可以确保" TRUE "、"True"与"true"映射到同一个标准 Token。 - 常量集合匹配(Set Lookup):预先定义真值集合(True Set)与假值集合(False Set)。使用 ES6
Set的has()方法进行常量时间复杂度 O(1) 的检索。采用Set而非字面量普通对象({})还能从底层完全免疫__proto__原型链污染风险。 - 结果收敛与显式默认值(Fallback):如果清洗后的字符串匹配真值集,返回
true;匹配假值集,返回false;若两者均未命中(如非法字符"abc"或被破坏的数据),返回指定的降级默认值(通常为false),不产生隐式状态。
严格模式与宽松模式的完整代码实现
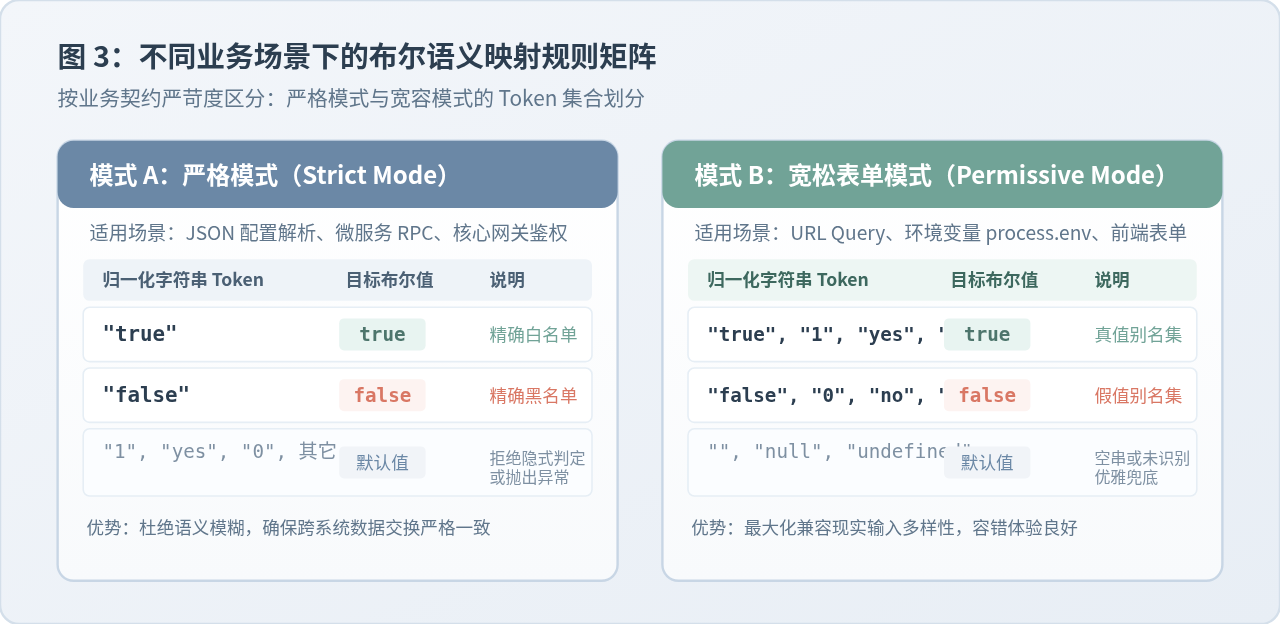
在实际项目架构中,不同业务边界对“布尔值”的容纳尺度并不相同。通常划分为两种使用场景:
- 严格模式(Strict Mode):仅将纯粹的
"true"解析为真,纯粹的"false"解析为假。适用于底层配置文件校验、微服务间通信或财务交易控制等严苛场景。 - 宽松表单模式(Permissive Mode):除了标准词,还兼容用户界面常见的交互别名,例如
"1"/"0"、"yes"/"no"以及开关状态"on"/"off"。适用于 URL 参数解析与表单处理。
1. 宽松表单模式实现(推荐作为通用工具函数)
以下是经过生产级验证的通用解析函数,具备健壮的类型防御与自定义默认值支持:
/**
 * 宽松模式:将任意输入安全解析为语义布尔值
 *
 * @param {unknown} value - 待解析的目标值(支持字符串、数字、布尔等)
 * @param {boolean} defaultValue - 无法识别或空值时的回退默认值,默认为 false
 * @returns {boolean} 确定的布尔值结果
 */
function toBoolean(value, defaultValue = false) {
  // 1. 如果入参本身已是原生布尔类型,直接返回
  if (typeof value === "boolean") {
    return value;
  }

  // 2. 拦截 null、undefined 等空值输入
  if (value === null || value === undefined) {
    return defaultValue;
  }

  // 3. 数字快速分支(支持 1 与 0)
  if (typeof value === "number") {
    if (value === 1) return true;
    if (value === 0) return false;
    return defaultValue;
  }

  // 4. 确保为字符串并进行归一化清洗
  const str = String(value).trim().toLowerCase();

  // 5. 命中判定集合(基于 Set 保证高效与原型安全)
  const TRUE_TOKENS = new Set(["true", "1", "yes", "y", "on"]);
  const FALSE_TOKENS = new Set(["false", "0", "no", "n", "off", ""]);

  if (TRUE_TOKENS.has(str)) {
    return true;
  }
  if (FALSE_TOKENS.has(str)) {
    return false;
  }

  // 6. 无法识别的字符串(如 "unknown", "invalid" 等)回退默认值
  return defaultValue;
}
2. 严格模式实现(带异常抛出选项)
对于需要强制检查配置完整性的系统,若出现未知字符串,可支持静默回退或显式抛出类型错误:
/**
 * 严格模式:仅允许标准 "true" 与 "false"
 *
 * @param {unknown} value - 待转换值
 * @param {boolean} [defaultValue] - 可选默认值;若不传且非法则抛出异常
 * @returns {boolean}
 */
function toBooleanStrict(value, defaultValue) {
  if (typeof value === "boolean") return value;
  if (typeof value !== "string") {
    if (defaultValue !== undefined) return defaultValue;
    throw new TypeError(`toBooleanStrict 期望接收字符串,但接收到 ${typeof value}`);
  }

  const normalized = value.trim().toLowerCase();
  if (normalized === "true") return true;
  if (normalized === "false") return false;

  if (defaultValue !== undefined) {
    return defaultValue;
  }
  throw new RangeError(`无法将字符串 "${value}" 严格解析为布尔值`);
}
3. 执行验证示例
使用不同边界案例运行上述通用转换函数,输出行为均保持稳定:
// 正常正向测试
console.log(toBoolean("true"));       // true
console.log(toBoolean("  TRUE  "));   // true (消除空格与大写影响)
console.log(toBoolean("1"));          // true
console.log(toBoolean("on"));         // true

// 正常反向测试
console.log(toBoolean("false"));      // false
console.log(toBoolean("False"));      // false
console.log(toBoolean("0"));          // false
console.log(toBoolean("off"));        // false
console.log(toBoolean(""));           // false

// 异常边界测试
console.log(toBoolean(null));         // false (默认回退)
console.log(toBoolean(undefined));    // false
console.log(toBoolean("invalid_val"));// false
console.log(toBoolean("invalid_val", true)); // true (指定默认值生效)
生产环境落地场景与边界防御清单
在实际的前后端开发中,字符串转布尔值高频出现在以下两个核心业务链路中:
场景一:URL 查询参数解析(URLSearchParams)
现代前端路由器和后端 Node.js 框架在解析 Query String 时,所有参数值都是字符串类型。例如访问 https://example.com/api/list?showDeleted=false&page=1:
// 浏览器或 Node.js 环境中的安全解析
const params = new URLSearchParams(window.location.search);
const rawShowDeleted = params.get("showDeleted"); // 值为字符串 "false"

// 错误示范:Boolean("false") 会导致展示已删除数据!
// const showDeleted = Boolean(rawShowDeleted);

// 正确示范:使用安全转换函数
const showDeleted = toBoolean(rawShowDeleted, false);
console.log(showDeleted); // 输出正确的 false
场景二:Node.js 环境变量读取(process.env)
在 .env 文件或容器化部署(Docker / K8s)中设置的环境变量,读取到 process.env 中均为字符串格式:
// .env 文件内容:
// DEBUG_MODE=false
// ENABLE_CACHE=1

const isDebug = toBoolean(process.env.DEBUG_MODE, false);
const isCacheEnabled = toBoolean(process.env.ENABLE_CACHE, true);

if (isDebug) {
  // 仅在明确为 true 时执行调试逻辑,绝不会因 "false" 字符串误入分支
  console.log("Debug 模式已激活");
}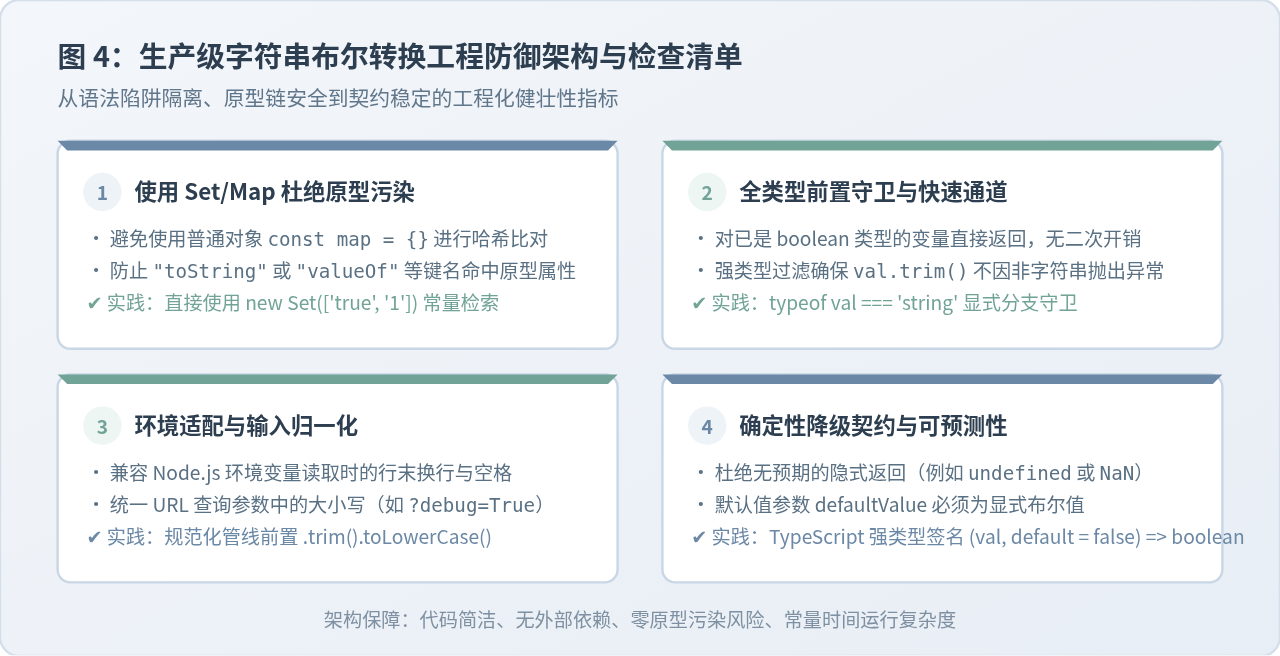
toBoolean 抽取为公共模块的基础函数,配合项目统一的默认值规范,从根本上杜绝因隐式类型转换导致的线上逻辑翻转故障。
Day.js格式化当前日期的用法及优势
2026-11-12 18:30:21
在Web编辑器中集成JS HTML格式化功能的实现步骤
2026-11-12 17:55:30
JS动态构建URL参数时的字符串格式化最佳实践
2026-11-12 08:17:27
JS获取UTC时间戳避免时区偏差的方法
2026-11-06 23:08:20
hls.js 常见报错排查:解决 CORS 跨域与 MSE 兼容性问题
2026-11-05 21:12:29