JS动态构建URL参数时的字符串格式化最佳实践
深入解析在JavaScript中动态构建与格式化URL查询参数的最佳实践。从传统手动拼接的隐患与边界缺陷出发,全面讲解现代原生URL与URLSearchParams的使用规范、复杂数组对象处理策略及封装方案。
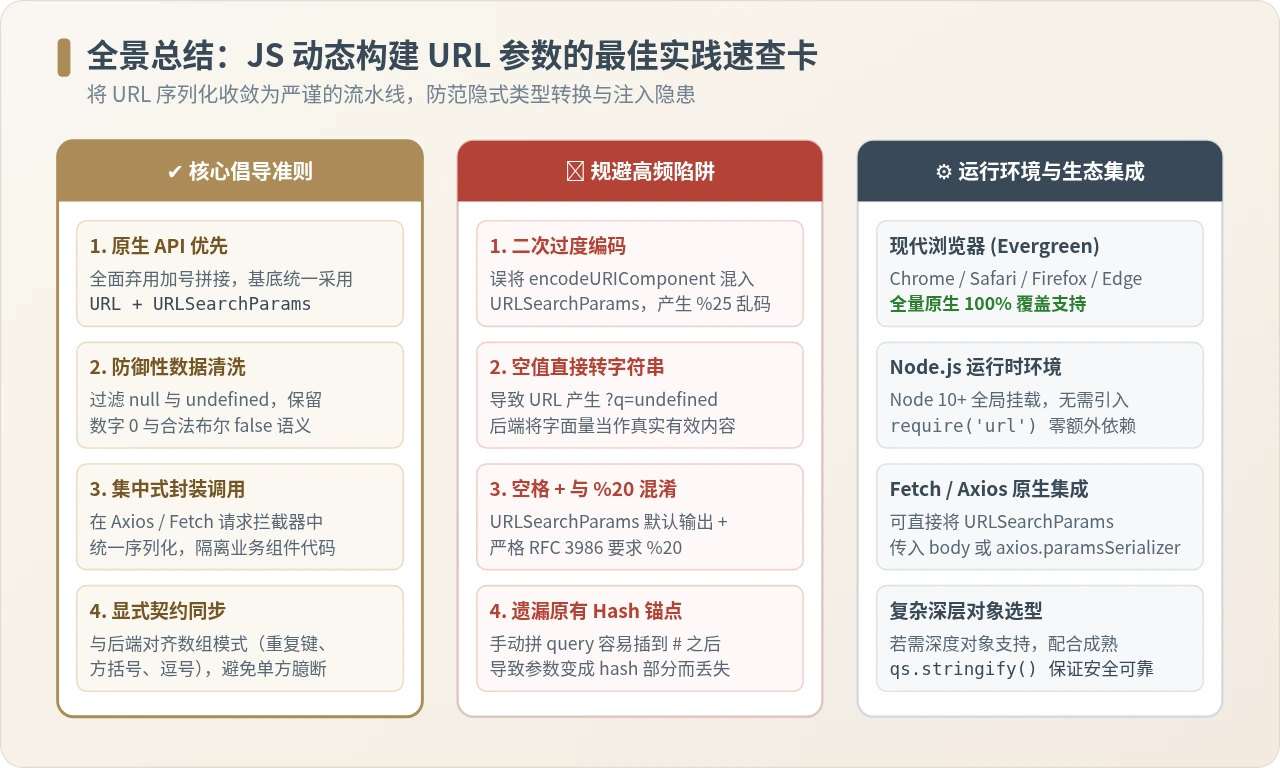
在 JavaScript 中动态构建 URL 查询参数的最佳实践是全面采用现代原生的 URL 与 URLSearchParams API,彻底摒弃裸模板字符串或加号拼接。通过建立“参数空值过滤 ➔ 复合结构扁平化 ➔ 原生键值装载 ➔ URL 统一序列化”的标准流水线,能够天然杜绝字符转义疏漏、参数逻辑截断与安全注入风险,在现代浏览器及 Node.js 运行时中实现零外部依赖、高鲁棒性的查询串构建。
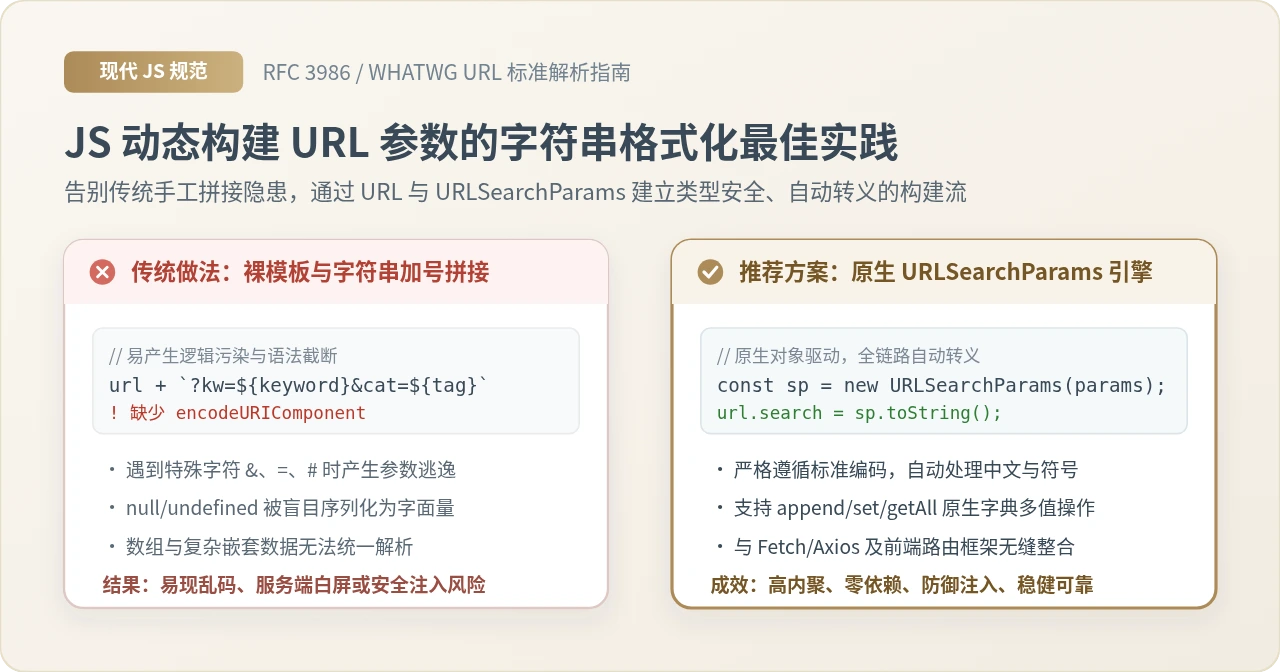
一、传统字符串拼接的核心缺陷与安全隐患
在早期的脚本编写与初学者代码中,通过模板字符串(`${url}?key=${value}`)或加号运算符(url + '?key=' + value)拼接查询参数屡见不鲜。这种操作看似直观精炼,但在面对动态变化的业务数据时,隐藏着四个难以在浅层测试中发现的典型隐患:
-
特殊字符导致的语法溢出与参数伪造: 查询字符串依靠保留字符
&区分不同键值对,依靠=区分键与值。如果用户输入的参数值本身包含&、=、#、?或空格(例如用户检索"前端 & 架构"或密码重置凭据),未转码的字符会直接破坏 URL 词法结构,将一个原本合法的参数硬生生截断并拆解为多余的未知参数,甚至触发 HTTP 参数污染(HPP)。 -
假值与空类型的“字面量陷阱”: 当业务状态变量为
undefined或null时,模板字符串会调用其内部的toString()方法,直接将其格式化为字符串"undefined"或"null"。后端服务接收到该请求后,通常会将"null"当作真实有效的字符串处理,导致查询条件异常或数据库存储脏数据。 -
繁复易漏的
encodeURIComponent: 若要求开发者在每个拼接变量外层手动包裹encodeURIComponent(val),不仅让模板代码变得冗长晦涩,而且在团队多人协作中极易出现人为遗漏。更棘手的是,若某处经过多层封装导致参数被多次 encode,会产生%2520等双重编码乱码。 -
URL 既有状态的边界断裂: 目标基准地址可能本身已经携带了查询参数(如
https://example.com/api?v=1)或者携带了 Hash 锚点(如https://example.com/app#top)。直接用?拼接会产生非法的多重问号,或者将新参数错误地拼接在 Hash 之后,致使后端服务器完全无法捕获参数。
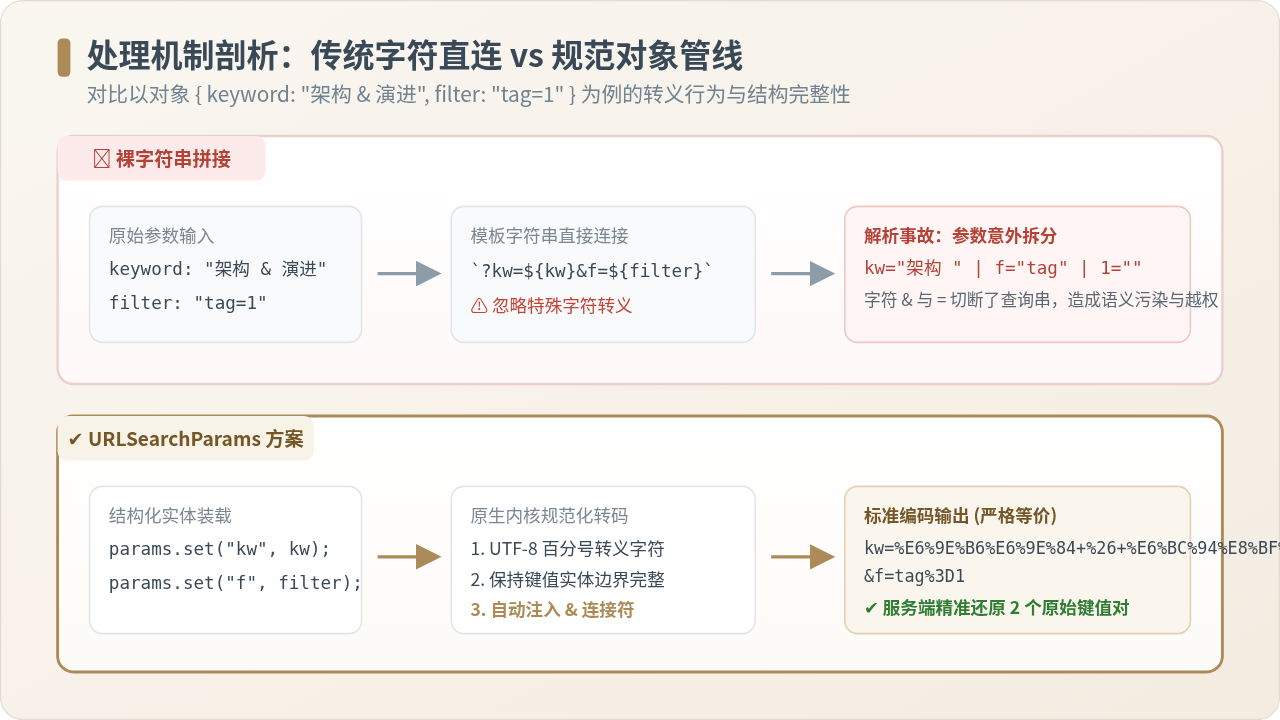
二、现代原生标准:URL 与 URLSearchParams 的核心运作机制
现代 WHATWG 规范为浏览器(Chrome 49+、Firefox 44+、Safari 10.1+、Edge)及服务端 Node.js(Node 10+ 全局内置)提供了第一公民级别的标准实现:URL 与 URLSearchParams。
URLSearchParams 接口定义了一组操作 URL 查询串的工具方法,内部以类似 Map 的键值序列维护参数。无论参数值中包含何种语言的字符、Emoji、特殊控制符还是标点符号,它都会在调用 toString() 时自动执行符合 RFC 3986 规范的 UTF-8 转码。
1. 基础载入与序列化
URLSearchParams 支持接收对象键值对、二维数组、现有的查询字符串或直接空构造后动态设值:
// 1. 从纯 JavaScript 对象直接批量构造
const rawParams = {
  keyword: "React 状态管理 & 性能优化",
  page: 1,
  highlight: true
};

const searchParams = new URLSearchParams(rawParams);

// 输出经过标准转义的合法查询字符串(无需手动添加 ?,已自动编码特殊字符)
console.log(searchParams.toString());
// 结果: keyword=React+%E7%8A%B6%E6%80%81%E7%AE%A1%E7%90%86+%26+%E6%80%A7%E8%83%BD%E4%BC%98%E5%8C%96&page=1&highlight=true
2. 增删改查方法与同名多值支持
与纯字符串操作不同,URLSearchParams 提供了细粒度的对象接口,能严谨区分“覆盖已有键”与“追加同名多值”:
append(key, value):追加键值对,若键已存在,不会覆盖,而是保留多个同名键(常用于多选标签过滤)。set(key, value):设置键值对,若已存在相同键,则将其值更新为新值,并清除之前所有同名键。get(key)与getAll(key):前者返回匹配的第一个值,后者以数组形式返回该键对应的全部值。has(key)与delete(key):判断某个参数是否存在,或将其从查询串中剔除。
const params = new URLSearchParams();
params.set("sort", "created_at");
params.append("tag", "javascript");
params.append("tag", "web"); // 自动形成同名键多值

console.log(params.toString());
// 结果: sort=created_at&tag=javascript&tag=web
console.log(params.getAll("tag"));
// 结果: ["javascript", "web"]
3. 结合 URL 对象:解决路径与锚点边界问题
如果要组装的是一个完整的请求地址,应将 URLSearchParams 与 URL 构造函数配合使用。通过操作 url.searchParams 或赋值给 url.search,引擎会自动处理协议、主机、端口、路径、参数分隔符 ? 以及末尾的 #hash,彻底根除手动拼串时的定位断裂:
const baseUrl = "https://api.example.com/v1/search?category=articles#section-top";
const targetUrl = new URL(baseUrl);

// 原生 searchParams 自动保留了 category=articles,直接在上面追加/修改
targetUrl.searchParams.set("q", "Node.js 架构");
targetUrl.searchParams.set("page", "2");

// targetUrl.href 会自动将 search 放置在 hash 之前,确保格式绝对合规
console.log(targetUrl.href);
// 结果: https://api.example.com/v1/search?category=articles&q=Node.js+%E6%9E%B6%E6%9E%84&page=2#section-top
三、动态构建的核心步骤与数据清洗流水线
在真实的工程实践中,传入构建函数的往往是前端表单或复杂的业务状态对象。若未经清洗直接塞入 URLSearchParams,同样会面临把 undefined 转换为字符串的问题。因此,构建一个稳健的格式化流程必须包含明确的执行步骤。
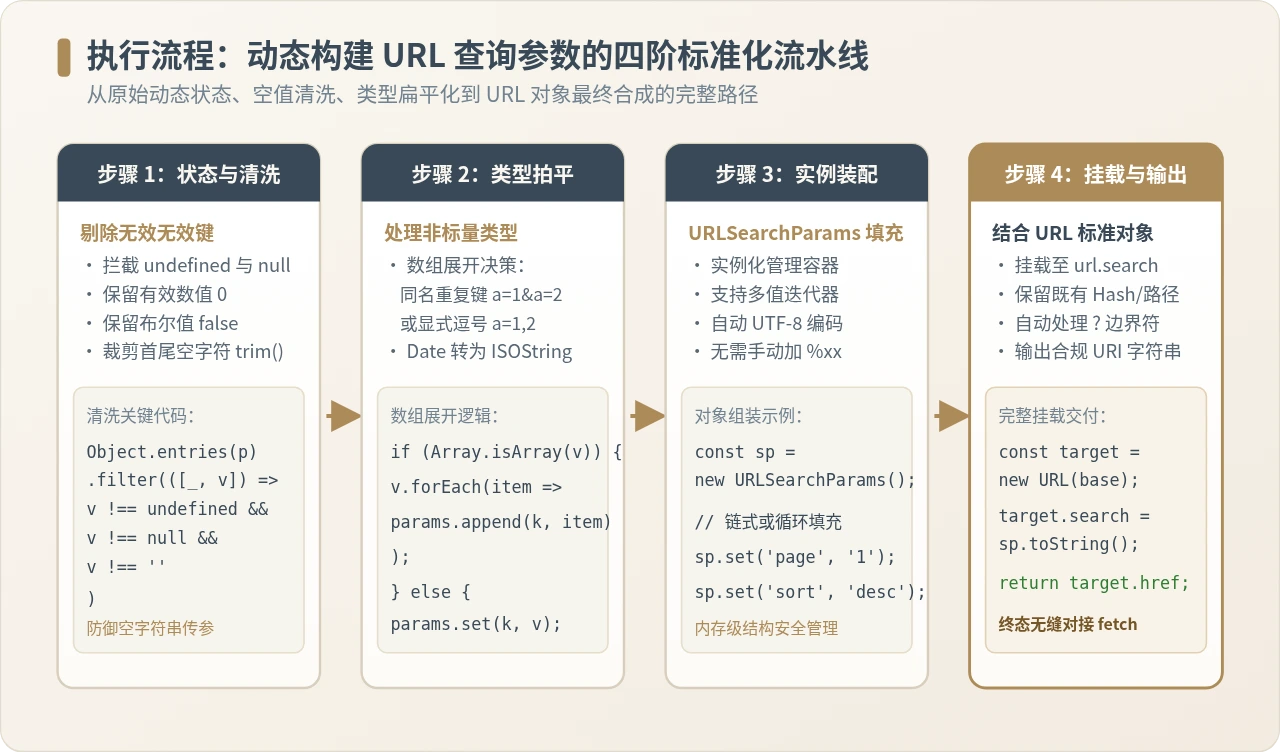
步骤一:定义清洗规则,剔除无效空值
在动态搜索表单中,用户未选择的筛选项通常表现为 undefined、null 或空字符串 ""。此时应将其从参数列表中过滤,而不是向服务端发送多余的键。同时必须明确区分有效零值(如 page: 0)和布尔假值(如 active: false),不能粗暴地使用 if (!value) 判空。
步骤二:数组与非标量类型的规整化
URL 规范本身并没有为数组或多维结构定义统一的语法标准。在实际项目中,需要根据服务端 API 框架的约定(如 Spring、Gin、Express、PHP 等),将数组数据展开为对应的表示形式。
步骤三:实例化装配
通过实例方法对清洗后的键值对进行组装,由底层引擎统一执行百分号编码与字符转义。
步骤四:安全挂载与端点交付
将生成的查询串绑定至目标 URL 实例的 search 属性,或者输出为带 ? 的相对请求后缀交付给网络请求层(如 Fetch、Axios 等)。
四、复杂数据类型的格式化决策与选型
当待序列化的对象包含数组或多层嵌套子对象时,单纯的键值对应已无法直接满足需求。前端团队必须在开发初期与后端对齐序列化契约。常见的序列化策略主要有以下三类:
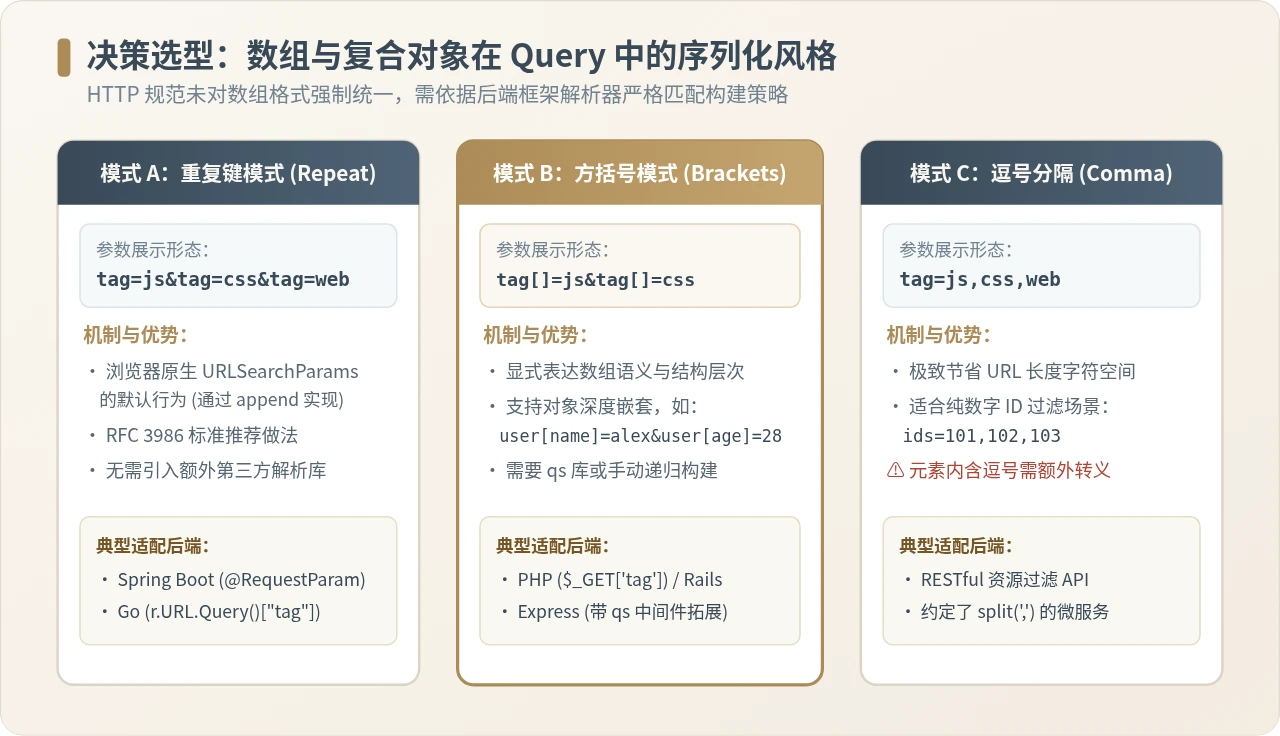
| 模式名称 | Query 串展示形态 | 实现方式 | 适用场景与后端生态 |
|---|---|---|---|
| 重复键模式 (Repeat) | tags=js&tags=css&tags=html |
通过 searchParams.append(key, item) 原生循环追加 |
RFC 3986 官方推荐;Spring Boot、Go、Python FastAPI 默认无缝支持 |
| 显式方括号模式 (Brackets) | tags[]=js&tags[]=css |
将键名规范为 ${key}[] 并调用 append |
PHP、Ruby on Rails、Express (使用 qs 解析中间件) 的常见规范 |
| 逗号分隔模式 (Comma) | tags=js,css,html |
通过 array.join(',') 序列化为单值 |
RESTful 纯 ID 过滤查询;节约 URL 长度;需要元素本身绝不包含逗号 |
| 深层嵌套对象 (Nested) | user[name]=alex&user[role]=admin |
递归拍平键名,或直接 JSON.stringify() 后转码为单个字符串 |
复杂筛选报表;若结构过于复杂,更建议将请求降级为 POST Body 发送 |
根据各主流浏览器与 HTTP 代理服务器(如 Nginx、CDN 网关)的通用标准,URL 最大安全长度通常限制在 2048 字符(2KB)至 8192 字符(8KB) 之间。如果待传递的数据是一个深度超过 3 层的复杂 JSON 树,或者包含数千个元素的 ID 列表,强行使用 URL 参数不仅解析开销大,还可能触发 414 URI Too Long 致命错误。此时应遵从 HTTP 语义,将接口改造为携带 JSON 请求体的 POST 搜索接口。
五、工业级 URL 参数格式化工具函数封装
为了在团队项目中消除样板代码,我们可以基于 URL 与 URLSearchParams,编写一个统一、健壮且零外部依赖的参数格式化工具函数。
该函数具备以下关键特性:
- 支持相对路径(如
/api/v1/users)与绝对路径(如https://api.com/path); - 严格过滤
undefined、null及无效空串,保留0和false; - 支持传入配置项自由切换数组格式化策略(
repeat或bracket或comma); - 保留原 URL 中已有的查询参数与 Hash 锚点,并正确进行合并。
/**
 * 工业级动态构建并格式化 URL 查询参数
 * @param {string} url - 目标基础 URL(可为相对路径或绝对路径)
 * @param {Record<string, any>} params - 动态参数对象
 * @param {Object} options - 配置项
 * @param {'repeat' | 'bracket' | 'comma'} [options.arrayFormat='repeat'] - 数组序列化模式
 * @returns {string} 拼接后的标准 URL 字符串
 */
function buildUrlWithParams(url, params = {}, options = {}) {
  const { arrayFormat = 'repeat' } = options;

  // 利用假根域名确保相对路径亦能通过 URL 对象进行高容错解析
  const isRelative = !/^https?:\/\/\/i.test(url);
  const dummyBase = "https://__local_domain__";
  const urlObj = new URL(url, isRelative ? dummyBase : undefined);

  const searchParams = urlObj.searchParams;

  // 遍历参数对象,执行清洗与规范化载入
  for (const [key, value] of Object.entries(params)) {
    // 规则 1:剔除 undefined 与 null
    if (value === undefined || value === null) {
      continue;
    }

    // 规则 2:剔除首尾空白后的无效空字符串
    if (typeof value === 'string' && value.trim() === '') {
      continue;
    }

    // 规则 3:数组类型的针对性展开
    if (Array.isArray(value)) {
      // 过滤数组内部无效元素
      const validItems = value.filter(item => item !== undefined && item !== null && item !== '');
      if (validItems.length === 0) continue;

      if (arrayFormat === 'comma') {
        searchParams.set(key, validItems.join(','));
      } else if (arrayFormat === 'bracket') {
        // 按照 key[] 方式显式标注数组属性
        validItems.forEach(item => searchParams.append(`${key}[]`, String(item)));
      } else {
        // 默认 repeat 模式:同名键多次 append
        validItems.forEach(item => searchParams.append(key, String(item)));
      }
      continue;
    }

    // 规则 4:Date 对象自动转换为标准 ISO 时间戳
    if (value instanceof Date) {
      searchParams.set(key, value.toISOString());
      continue;
    }

    // 规则 5:普通标量(数字、布尔、字符串)直接赋值
    searchParams.set(key, String(value));
  }

  // 相对路径剥离假域名并完整保留 path + search + hash
  if (isRelative) {
    return urlObj.pathname + urlObj.search + urlObj.hash;
  }

  return urlObj.href;
}
使用效果验证
使用上述通用函数,可以轻松从容应对各种复杂多变的业务场景:
// 场景测试:包含空值、数组、日期、布尔值及已有 Hash 的相对路径
const rawUrl = "/api/products?source=web#detail";
const queryInput = {
  keyword: "机械键盘 & 客制化",
  category: ["digital", "office"],
  page: 1,
  minPrice: 0,           // 正常保留数字 0
  inStock: false,        // 正常保留布尔值 false
  unusedVal: undefined,  // 自动滤除
  emptyVal: "   "        // 自动滤除
};

const finalUrl = buildUrlWithParams(rawUrl, queryInput, { arrayFormat: 'repeat' });
console.log(finalUrl);

// 执行结果示例:
// /api/products?source=web&keyword=%E6%9C%BA%E6%A2%B0%E9%94%AE%E7%9B%98+%26+%E5%AE%A2%E5%88%B6%E5%8C%96&category=digital&category=office&page=1&minPrice=0&inStock=false#detail
可以看到,原有的 source=web 参数被稳妥继承,keyword 中的特殊字符 & 与中文字符被严格转义,无效参数被静默剔除,0 与 false 真实保留,末尾的 #detail 锚点位置准确无误。
六、生产环境避坑指南与常见问题
1. 空格到底是编码为加号 + 还是 %20?
按照 WHATWG 的 application/x-www-form-urlencoded 规范,URLSearchParams 默认将空格编码为 +。大部分现代后端解析器(如 Java、Node.js、Go、Python)在接收到 Query 串时均能正确将 + 还原为空格。
然而,极少数遵循严格 RFC 3986 标准的微服务(或需要计算 AWS S3 V4 签名等场景)要求空格必须为 %20。若遇到了此类特殊网关,可在获取字符串后补充一次全局替换:
const strictQuery = searchParams.toString().replace(/\+/g, '%20');2. 与 Fetch 和 Axios 的平滑集成
在现代网络请求库中,你往往不需要手动把 searchParams.toString() 拼回路径:
-
浏览器原生 Fetch: 当发起 POST 请求且 Content-Type 为表单类型时,可以直接将
searchParams作为body传入,Fetch 会自动添加正确的 Content-Type 响应头;发起 GET 请求时,直接将带有 searchParams 的 URL 实例作为第一参数传入即可:// 直接将 URL 对象传入 fetch,干净优雅 await fetch(targetUrl); -
Axios 拦截器: 可以通过
paramsSerializer选项指定自定义序列化函数,从而全局替换 Axios 默认的参数处理:axios.create({ baseURL: 'https://api.example.com', paramsSerializer: (params) => { const sp = new URLSearchParams(); // 自定义装载逻辑... return sp.toString(); } });
七、结语与工程落地原则
动态构建 URL 参数虽然是日常开发中极其微小的一个环节,但它直接把守着前端与后端通信的入口。放弃临时性的模板字符串拼凑,转而建立基于 URL 与 URLSearchParams 的工程化清洗规范,能够以近乎零的学习成本,一劳永逸地杜绝因编码偏差带来的线上暗病,保障前后端交互的数据纯净与系统稳固。
JS获取UTC时间戳避免时区偏差的方法
2026-11-06 23:08:20
hls.js 常见报错排查:解决 CORS 跨域与 MSE 兼容性问题
2026-11-05 21:12:29
JavaScript三目运算符中的类型隐式转换陷阱与避坑
2026-11-05 20:54:05
JS字符串转浮点数:parseFloat、Number与一元加号的区别
2026-11-05 20:36:45
viewer.js 常用配置参数详解:自定义工具栏与缩放行为
2026-11-05 20:10:02